Copeland XWEB EVO : RCE non authentifiée en root (CVE-2026-124010)
Les contrôleurs Copeland XWEB EVO jusqu'à 5.8.8 sont exposés à des commandes root et des identifiants prévisibles ; fin de support, sans correctif.
En bref
- Copeland XWEB EVO est un superviseur de réfrigération de supermarché. Une seule requête non authentifiée à son
xwconsole.cgisetuid root exécute une commande shell enrootet renvoie la sortie. - Les failles d'injection touchent le micrologiciel
.luahistorique de 5.2.3 à avant 5.7.0 selon la CVE. La version actuelle 5.6.2 à 5.8.8 dérive encore le mot de passe Administrateur de l'adresse MAC et de la date. - CVE-2026-124010 est notée CVSS v3.1 9,8 Critique. Les capteurs canaris de VulnCheck ont enregistré des tentatives d'exploitation sur cette faille et sur CVE-2026-124014 dans les heures suivant la divulgation, et aucune n'est dans le KEV de la CISA au 2026-11-22.
- Retirez chaque contrôleur d'Internet, placez-le derrière un VPN ou une liste d'autorisation de pare-feu, et planifiez la migration. Copeland a arrêté le support logiciel le 2026-03-16, donc aucun correctif ne viendra. Voir « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'un contrôleur soit exposé :
- L'appareil est un superviseur de réfrigération Copeland ou Dixell XWEB EVO. Il pilote les consignes, les alarmes et les cycles de dégivrage d'un magasin.
- Son interface web est joignable depuis un réseau auquel vous ne faites pas entièrement confiance. Cela inclut Internet et un réseau de magasin plat partagé avec d'autres systèmes.
- Le micrologiciel est l'une des versions concernées. L'union des 14 fiches va de 4.3.0 à 5.8.8, et chaque CVE a une plage plus étroite dans le tableau de cette section.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
Micrologiciel .lua historique |
5.2.3 à avant 5.7.0 selon la CVE ; CVE-2026-124010 va jusqu'à avant 5.6.2 | Aucune ; fin du support logiciel le 2026-03-16 |
| Micrologiciel actuel | 4.3.0 à 5.8.8 | Aucune ; fin du support logiciel le 2026-03-16 |
Copeland a déclaré la gamme XWEB EVO en fin de support logiciel en mars 2026, sans correctif après le 2026-03-16. Ce bulletin est la seule déclaration publique sur la durée de vie du produit, donc un appareil qui répond sur l'interface web n'a aucune version corrigée vers laquelle migrer.
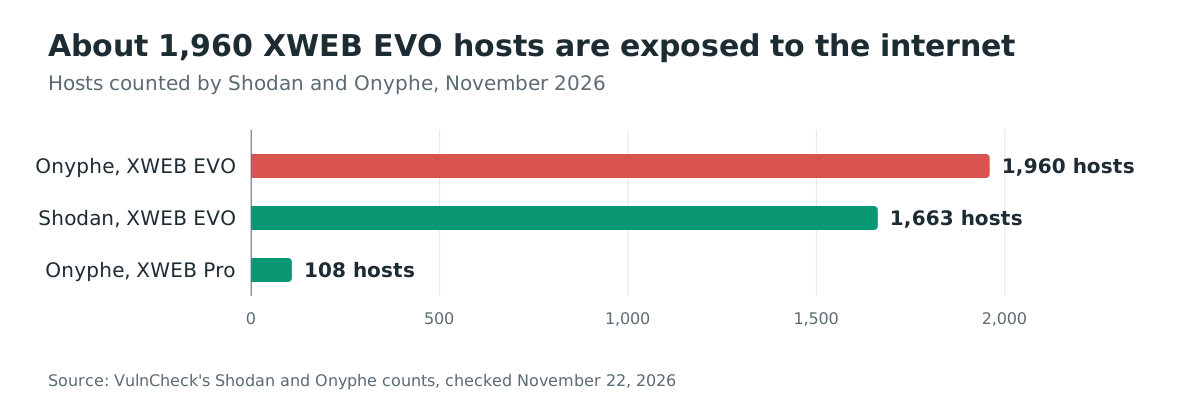
L'exposition est importante : VulnCheck a compté environ 1 960 hôtes XWEB EVO exposés sur Internet sur Onyphe et 1 663 sur Shodan, contre 108 pour la gamme XWEB Pro auditée.
Le tableau liste les 14 fiches et la plage indiquée par chacune.
| CVE | CVSS v4.0 | Versions concernées | Ce qu'elle permet |
|---|---|---|---|
| CVE-2026-124002 | 9.3 Critical | 5.2.3 à avant 5.7.0 | Injection de commande dans le nom d'utilisateur avant la vérification du mot de passe |
| CVE-2026-124003 | 8.5 High | Avant 5.6.2 | wlua setuid root exécute un argument non assaini |
| CVE-2026-124004 | 9.3 Critical | Avant 5.6.2 | Mot de passe Administrateur codé en dur |
| CVE-2026-124005 | 9.2 Critical | 4.3.0 à 5.8.8 | Mot de passe Administrateur quotidien dérivé de la MAC et de la date |
| CVE-2026-124006 | 9.2 Critical | Jusqu'à 5.8.8 | Mot de passe root Linux construit à partir d'un préfixe fixe et du mot de passe quotidien |
| CVE-2026-124007 | 9.2 Critical | Avant 5.6.2 | Injection de commande dans le champ mot de passe |
| CVE-2026-124008 | 8.6 High | 5.2.3 à 5.8.8 | Injection de commande authentifiée dans devices.lua |
| CVE-2026-124009 | 8.6 High | 5.2.3 à 5.8.8 | Injection de commande root authentifiée dans backup.lua |
| CVE-2026-124010 | 9.3 Critical | Avant 5.6.2 | Injection de commande root non authentifiée dans xwconsole.cgi |
| CVE-2026-124011 | 6.9 Medium | 5.6.2 à 5.8.8 | Divulgation non authentifiée de l'adresse MAC et de l'horloge |
| CVE-2026-124012 | 9.2 Critical | 5.6.2 à 5.8.8 | Le compte Administrateur utilise le mot de passe quotidien sans secret stocké |
| CVE-2026-124013 | 8.7 High | 5.6.2 à 5.8.8 | Injection de commande root authentifiée dans api.lua |
| CVE-2026-124014 | 8.8 High | 4.3.0 à 5.8.8 | Écriture non authentifiée de /etc/xwebconfig.json |
| CVE-2026-124015 | 8.2 High | 5.6.2 à 5.8.8 | Réinitialisation de mot de passe sans validation de session |
Vérifiez ce que l'appareil répond avant de faire confiance à l'étiquette de l'armoire :
# The unauthenticated sysinfo endpoint returns the release and the eth0 MAC
curl -s http://<controller>/cgi-bin/sysinfo.lua

# The body marker that separates an XWEB EVO from other XWEB products
curl -s http://<controller>/ | grep -i "XWEB EVO Client"
La première commande renvoie un JSON avec release, par exemple 5.8.8.STANDARD, et id, l'adresse MAC. Une réponse 200 prouve aussi que l'interface web répond sans session. Si les deux commandes ne renvoient rien, l'hôte peut être un autre produit ou l'interface peut être derrière un proxy ; confirmez le modèle sur l'étiquette de l'appareil.
Comment corriger ?
Aucun correctif de l'éditeur n'existe, donc la correction consiste à supprimer l'exposition et à migrer vers une plateforme prise en charge. Les contrôles réseau de cette section suivent les recommandations de CERT-FR pour ces contrôleurs.
- Supprimez toute règle qui publie l'interface web du contrôleur sur Internet. Le CERT-FR demande de retirer l'exposition Internet des unités concernées et de toute unité sur une adresse IP publique.
- Donnez accès au prestataire frigoriste par un VPN ou une liste d'autorisation de pare-feu de ses adresses sources. Ne placez pas l'interface web directement sur Internet comme raccourci.
- Placez le contrôleur sur un VLAN dédié et bloquez le trafic sortant sauf vers les points de terminaison dont le magasin et le prestataire ont besoin. L'appareil détient la configuration de la chaîne du froid du magasin.
- Planifiez la migration vers une plateforme prise en charge. Le bulletin de Copeland déclare la gamme en fin de support le 2026-03-16, donc aucune version de micrologiciel ne corrigera ces failles.
- Surveillez les journaux d'accès pour les indicateurs de « Comment vérifier si j'ai été compromis ? » pendant et après le changement.
Aucun contournement de configuration n'est publié. Bloquer /cgi-bin/xwconsole.cgi sur un proxy inverse supprime un chemin de requête. Il laisse login.lua, les autres CGI compilés et la chaîne d'identifiants. Traitez l'isolement réseau comme le contrôle et la migration comme la remédiation.
Quelle est la cause racine ?
XWEB EVO ne traite jamais les paramètres de requête comme des données : les gestionnaires de connexion et de console les concatènent dans des commandes shell, et l'appareil exécute les gestionnaires via un interpréteur setuid root.
L'appareil est une machine Linux avec un serveur web Apache et un ensemble de CGI en Lua et compilés. Il se trouve dans l'arrière-boutique d'un supermarché et pilote l'installation de réfrigération. Valentin Lobstein, de VulnCheck, a récupéré la racine applicative du micrologiciel de l'éditeur, reconstruit deux laboratoires d'appareils et reproduit chaque constatation. Le code de cette section est la source qu'il a récupérée.
Le gestionnaire de connexion résout le nom d'utilisateur soumis en lançant find, avant de vérifier le mot de passe :
-- login.lua, action=login
for filename in io.popen('find /opt/setup/users/ -maxdepth 2 -type f -name "'..tostring(username)..'"'):lines() do
CGI.parse ne fait que décoder l'URL. Un nom d'utilisateur qui ferme la citation et démarre une commande exécute cette commande sur le chemin de la branche INVALID_USERNAME. Aucune session ni aucun identifiant n'est nécessaire.
Le chemin root en une seule requête est un CGI compilé setuid. xwconsole.cgi lit le paramètre brut sh et le passe à popen sans vérification de session :
// xwconsole.cgi, a SUID-root compiled CGI, no auth
char *cmd = cgi_param("sh");   // the raw sh request parameter
popen(cmd, "r");               // executed as root, output streamed back to the client
Ce qui transforme les injections Lua en root, c'est l'interpréteur. /opt/xweb/bin/tools/wlua est setuid root, et son main appelle system sur une chaîne d'arguments qu'il ne cite pas :
// /opt/xweb/bin/tools/wlua, SUID root
setuid(0);                        // honoured when wlua is execve'd directly
system("/usr/bin/lua " + argv);   // argv concatenated unsanitised, via /bin/sh
Par le shebang CGI d'Apache, le bit setuid est perdu, donc l'injection de connexion arrive en www-data. Une charge utile qui réinvoque wlua sur un fichier Lua temporaire conserve le bit setuid et s'exécute en root.
Le micrologiciel actuel a supprimé les points d'entrée CGI .lua lors d'une réécriture en 2021. Il a conservé un second problème de conception. Le « code du jour » de l'Administrateur est un CRC-16 sur la date, amorcé par l'adresse MAC de l'appareil, sans secret serveur. sysinfo.lua fournit cette MAC et l'horloge à tout appelant non authentifié.
La même valeur quotidienne pilote l'action d'activation de SSH et le mot de passe root Linux. Le mot de passe root est le préfixe fixe xwebdix suivi de la valeur quotidienne, qu'une tâche cron quotidienne écrit dans /etc/shadow.
Comment la faille est-elle exploitée ?
Un attaquant qui peut joindre l'interface web n'a besoin d'aucun compte pour l'injection de commande root, et seulement de la MAC publique pour la chaîne d'identifiants.
- L'attaquant joint le serveur web du contrôleur, sur Internet ou depuis le réseau du magasin.
- Pour CVE-2026-124010, l'attaquant envoie une requête au CGI setuid. La réponse contient la sortie de la commande et
uid=0(root).
GET /cgi-bin/xwconsole.cgi?sh=id HTTP/1.1
Host: target
- Pour CVE-2026-124002, l'attaquant injecte dans le nom d'utilisateur. La commande s'exécute en
www-data, et une courte charge utile Lua qui réinvoquewluaobtient root.
GET /cgi-bin/login.lua?action=login&password=x&username=%22;id;echo%20%22 HTTP/1.1
Host: target
- Sur la branche actuelle, l'attaquant lit la MAC et l'horloge dans
sysinfo.lua. Il calcule le mot de passe quotidien hors ligne et se connecte enAdministrator. Une requête avecaction=ssh&password=<daily>&target=startdémarre le démon SSH, et la connexion root estxwebdix<daily>. - Sur la branche historique, CVE-2026-124014 écrit
/etc/xwebconfig.jsonviaconfig.luaavecaction=set, sans session.
VulnCheck a publié un module go-exploit pour la chaîne de connexion dans son dépôt public Initial Access Community. Le module identifie l'interface et déclenche l'injection login.lua. Il réinvoque ensuite wlua et récupère un shell inverse root. Les commandes de cette section viennent de cette analyse publique ; cet article n'ajoute aucun code d'exploitation.
Comment se déroule l'attaque ?
Une seule requête HTTP non authentifiée atteint un gestionnaire qui passe le paramètre à un shell root, et l'appareil renvoie la sortie de la commande.
login.lua lit username"] B --> C["Aucun échappement et aucune vérification de session"] C --> D["Le CGI setuid root ou wlua exécute la commande"] D --> E["La commande s'exécute en uid=0(root)"] E --> F["Shell root ou sortie de commande en ligne"]
Que peut faire un attaquant ?
Un attaquant qui obtient root sur le superviseur contrôle l'installation de réfrigération du magasin et peut modifier le processus physique, pas seulement lire des données.
- Modifier les consignes, les programmes de dégivrage et les seuils d'alarme des armoires gérées par le contrôleur.
- Lire et modifier la configuration dans
/etc/xwebconfig.json, y compris les paramètres du prestataire et du réseau. - Activer SSH, ajouter des utilisateurs et utiliser l'appareil comme point d'appui sur le réseau du magasin.
- Atteindre les points de terminaison du prestataire ou de supervision que le contrôleur est autorisé à contacter.
Les conditions comptent. CVE-2026-124010 et CVE-2026-124014 ne demandent aucune authentification. La chaîne d'identifiants demande la MAC et l'horloge, toutes deux disponibles sans session sur 5.6.2 à 5.8.8. CVE-2026-124008, CVE-2026-124009 et CVE-2026-124013 demandent d'abord une session authentifiée.
La campagne d'octobre est un événement distinct des balayages des canaris. La France attribue la campagne à l'unité Shahid Kaveh du Corps des Gardiens de la Révolution islamique d'Iran et rapporte plus de 700 sites de supermarchés, des incendies et des pertes alimentaires de plusieurs dizaines de millions d'euros. VulnCheck indique que ses détections canaris étaient des scanners opportunistes, pas cette campagne.
Pourquoi le correctif fonctionne-t-il ?
Aucun correctif de l'éditeur n'existe ; la réécriture de 2021 montre à quoi il ressemblerait, et elle n'est pas allée assez loin. La réécriture a supprimé la surface CGI .lua et le mot de passe Administrateur codé en dur de la branche moderne, ce qui ferme la classe d'injection sur cette branche. Elle a laissé l'identifiant quotidien dérivé de la MAC, donc la version actuelle 5.8.8 reste exposée par CVE-2026-124005, CVE-2026-124006 et CVE-2026-124012.
Le bulletin de mars 2026 de l'éditeur déclare la gamme en fin de support logiciel, donc il n'y a aucun correctif à comparer et aucune version qui fermera les failles restantes. L'isolement supprime le chemin réseau dont un attaquant a besoin. La migration supprime l'appareil.
Comment vérifier si j'ai été compromis ?
VulnCheck publie deux adresses sources et deux motifs de requête, et les deux méritent une recherche dans les journaux du serveur web et du pare-feu.
202.61.138.117, AS152194, a envoyé 125 requêtes àconfig.luadu 2026-11-12 22:00 UTC au 2026-11-13 06:16 UTC.177.4.12.11, AS140227, a envoyé quatre sondesxwconsole.cgi?sh=iddu 2026-11-13 03:41 UTC à 04:09 UTC.- Tout
POSTnon authentifié vers/cgi-bin/config.luaavecaction=set. - Tout
GETnon authentifié vers/cgi-bin/xwconsole.cgiportant le paramètresh. - Les règles canaris
VULNCHECK CVE-2026-124014 Copeland XWEB EVO Unauthenticated config.lua Configuration Write AttemptetVULNCHECK CVE-2026-124010 Copeland XWEB EVO xwconsole.cgi Unauthenticated Root Command Execution Attempt.
Recherchez dans le journal d'accès sans tenir compte de la casse, car un proxy ou un attaquant peut varier la casse du chemin :
grep -Ei 'config\.lua.*action=set|xwconsole\.cgi.*[?&]sh=' /var/log/apache2/access.log
Vérifiez aussi l'appareil pour un démon SSH que vous n'avez pas activé et des comptes que vous n'avez pas créés. Cherchez un /etc/xwebconfig.json modifié et des changements de dégivrage ou de consignes qui ne correspondent pas au planning du magasin.
Le trafic canari s'est limité à des écritures de configuration et à des sondes id, donc une correspondance sur ces adresses est une sonde, pas la preuve d'un shell root. Une tentative échouée peut ne laisser qu'une ligne de journal d'accès.
Chronologie
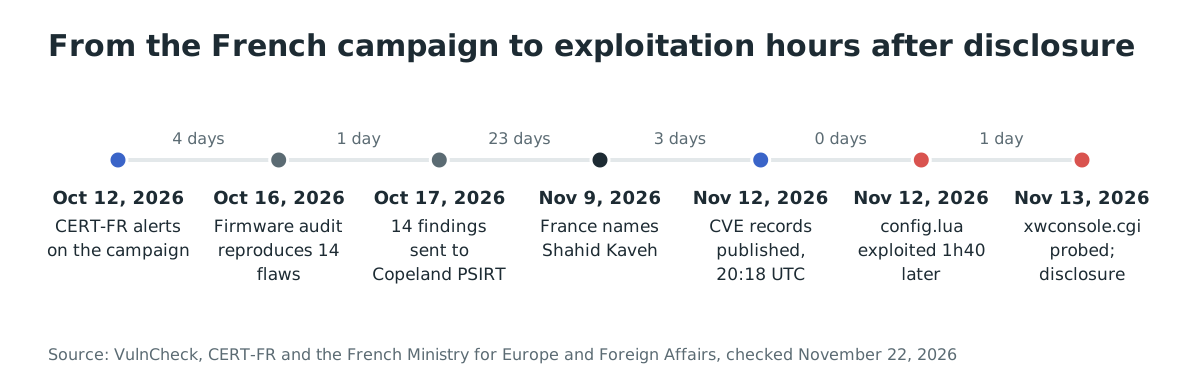
- 2026-10-11 au 2026-10-12 : des attaquants forcent les contrôleurs de réfrigération de plus de 700 sites de supermarchés français en dégivrage, avec des incendies dans au moins 15 magasins.
- 2026-10-12 : le CERT-FR publie l'alerte CERTFR-2026-ALE-012 et nomme les gammes Copeland et Dixell XWEB parmi les contrôleurs compromis.
- 2026-10-16 : VulnCheck reconstruit les micrologiciels 5.2.3 et 5.8.8 et reproduit 14 constatations jusqu'à
uid=0(root). - 2026-10-17 : VulnCheck soumet les 14 constatations au PSIRT de Copeland.
- 2026-11-09 : la France attribue la campagne à l'unité Shahid Kaveh du Corps des Gardiens de la Révolution islamique d'Iran.
- 2026-11-12 20:18 UTC : les 14 fiches CVE sont publiées, avec des descriptions seulement et aucun exploit.
- 2026-11-12 22:00 UTC : les canaris de VulnCheck enregistrent des tentatives d'exploitation de CVE-2026-124014, une heure et quarante minutes après la publication.
- 2026-11-13 03:41 UTC : une seconde source sonde CVE-2026-124010. VulnCheck publie son analyse plus tard dans la journée.
FAQ
Existe-t-il un correctif ?
Non. Copeland a déclaré la gamme XWEB EVO en fin de support logiciel en mars 2026, sans correctif après le 2026-03-16. La seule remédiation est de retirer l'appareil du chemin réseau et de migrer vers une plateforme prise en charge.
Le micrologiciel actuel 5.8.8 présente-t-il la même injection de commande ?
Non pour les injections de commande .lua, supprimées par la réécriture de 2021. Oui pour la conception des identifiants : CVE-2026-124005, CVE-2026-124006 et CVE-2026-124012 atteignent 5.8.8 et permettent de dériver les mots de passe Administrateur et root à partir de la MAC publique et de la date.
La campagne d'octobre dans les supermarchés était-elle causée par ces failles ?
La France indique que la campagne a compromis des contrôleurs Copeland et Dixell XWEB, entre autres familles, mais ni le CERT-FR ni la déclaration française ne nomment une CVE. VulnCheck indique que ses détections canaris étaient des scanners opportunistes, pas la campagne, donc les deux événements ne doivent pas être confondus.
Faut-il un mot de passe pour l'exploiter ?
Non pour CVE-2026-124010 et CVE-2026-124014. Pour la chaîne d'identifiants, l'attaquant a besoin de la MAC et de l'horloge de l'appareil, que sysinfo.lua renvoie sans session sur 5.6.2 à 5.8.8.
Est-elle dans le KEV de la CISA ?
Non. CVE-2026-124010 et CVE-2026-124014 ne sont pas dans le catalogue Known Exploited Vulnerabilities de la CISA au 2026-11-22, dont la version la plus récente est 2026.11.20. VulnCheck a ajouté les deux à sa propre liste KEV les 2026-11-12 et 2026-11-13.
Puis-je bloquer les chemins vulnérables sur un proxy ?
Bloquer /cgi-bin/xwconsole.cgi supprime le chemin en une seule requête. Cela laisse login.lua, les 26 autres CGI compilés qui atteignent system, popen ou exec, et la chaîne d'identifiants. Traitez l'isolement réseau comme le contrôle et la migration comme la remédiation.
Trouver les contrôleurs XWEB EVO exposés avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes exposés à Internet de votre organisation et empreint les services qu'ils exposent. Elle vous aide à trouver les contrôleurs qui répondent sur l'interface XWEB et à les isoler en premier.
Références
- VulnCheck, « Code of the Day: Unauthenticated Root in Copeland XWEB EVO », 2026-11-13 : https://www.vulncheck.com/blog/copeland-xweb-evo-unauthenticated-root (vérifié le 22 novembre 2026)
- Avis VulnCheck, CVE-2026-124010 : https://console.vulncheck.com/cve/CVE-2026-124010 (vérifié le 22 novembre 2026)
- Avis VulnCheck, CVE-2026-124014 : https://console.vulncheck.com/cve/CVE-2026-124014 (vérifié le 22 novembre 2026)
- Dépôt public Initial Access Community de VulnCheck, module
go-exploit: https://github.com/vulncheck-oss/initial-access-community (vérifié le 22 novembre 2026) - CERT-FR, « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération », CERTFR-2026-ALE-012 : https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/ (vérifié le 22 novembre 2026)
- Ministère français de l'Europe et des Affaires étrangères, « Déclaration d'attribution à l'Iran de cyberattaques visant la France », 2026-11-09 : https://www.diplomatie.gouv.fr/fr/presse-et-ressources/decouvrir-et-informer/actualites/declaration-d-attribution-a-l-iran-de-cyberattaques-visant-la-france (vérifié le 22 novembre 2026)
- Copeland, bulletin produit de fin de support logiciel XWEB EVO, mars 2026 : https://webapps.copeland.com/dixell/Content/Pages/AdvertisingMaterials/ProductNews/XWEB%20EVO%20EoS%20-%20Product_Bulletin_March_2026.pdf (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124002 : https://www.cve.org/CVERecord?id=CVE-2026-124002 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124003 : https://www.cve.org/CVERecord?id=CVE-2026-124003 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124004 : https://www.cve.org/CVERecord?id=CVE-2026-124004 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124005 : https://www.cve.org/CVERecord?id=CVE-2026-124005 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124006 : https://www.cve.org/CVERecord?id=CVE-2026-124006 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124007 : https://www.cve.org/CVERecord?id=CVE-2026-124007 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124008 : https://www.cve.org/CVERecord?id=CVE-2026-124008 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124009 : https://www.cve.org/CVERecord?id=CVE-2026-124009 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124010 : https://www.cve.org/CVERecord?id=CVE-2026-124010 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124011 : https://www.cve.org/CVERecord?id=CVE-2026-124011 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124012 : https://www.cve.org/CVERecord?id=CVE-2026-124012 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124013 : https://www.cve.org/CVERecord?id=CVE-2026-124013 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124014 : https://www.cve.org/CVERecord?id=CVE-2026-124014 (vérifié le 22 novembre 2026)
- CVE Program, CVE-2026-124015 : https://www.cve.org/CVERecord?id=CVE-2026-124015 (vérifié le 22 novembre 2026)
- Catalogue des vulnérabilités exploitées de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 22 novembre 2026)