Copeland XWEB EVO の未認証 root RCE(CVE-2026-124010)
Copeland XWEB EVO は 5.8.8 まで root コマンド実行と推測可能な認証情報に露出しており、サポート終了のため修正版はありません。
要点
- Copeland XWEB EVO はスーパーマーケットの冷凍監視装置です。setuid root の
xwconsole.cgiへの未認証のリクエスト 1 件で、シェルコマンドがrootとして実行され、出力が返ります。 - インジェクションの欠陥は、CVE により 5.2.3 から 5.7.0 より前までの旧
.luaファームウェアに影響します。現在の 5.6.2 から 5.8.8 でも、Administrator のパスワードを端末の MAC アドレスと日付から生成しています。 - CVE-2026-124010 は CVSS v3.1 9.8 Critical です。VulnCheck のカナリアセンサーは、この欠陥と CVE-2026-124014 への悪用の試行を公開後数時間で記録しました。どちらも 2026-11-22 時点で CISA の KEV には登録されていません。
- すべての制御装置をインターネットから外し、VPN またはファイアウォールの許可リストの内側に置き、移行を計画してください。Copeland は 2026-03-16 にソフトウェアサポートを終了したため、修正版は提供されません。「修正方法」を参照してください。
影響を受けますか?
制御装置が影響を受けるには、次の条件がすべて満たされる必要があります。
- 端末が Copeland または Dixell の XWEB EVO 冷凍監視装置である。店舗の設定値、アラーム、デフロストのサイクルを制御します。
- Web インターフェースが、完全には信頼できないネットワークから到達できる。インターネットや、他のシステムと共有するフラットな店舗ネットワークが含まれます。
- ファームウェアが影響を受けるビルドのいずれかである。14 件のレコードの範囲は 4.3.0 から 5.8.8 までで、CVE ごとの範囲はこのセクションの表に示します。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
旧 .lua ファームウェア |
CVE により 5.2.3 から 5.7.0 より前。CVE-2026-124010 は 5.6.2 より前まで | なし。2026-03-16 にソフトウェアサポート終了 |
| 現在のファームウェア | 4.3.0 から 5.8.8 | なし。2026-03-16 にソフトウェアサポート終了 |
Copeland は 2026 年 3 月に XWEB EVO ファミリーのソフトウェアサポート終了を宣言し、2026-03-16 以降の修正は行いません。この告知が製品の寿命に関する唯一の公開文書であるため、Web インターフェースに応答する端末には移行先の修正版がありません。
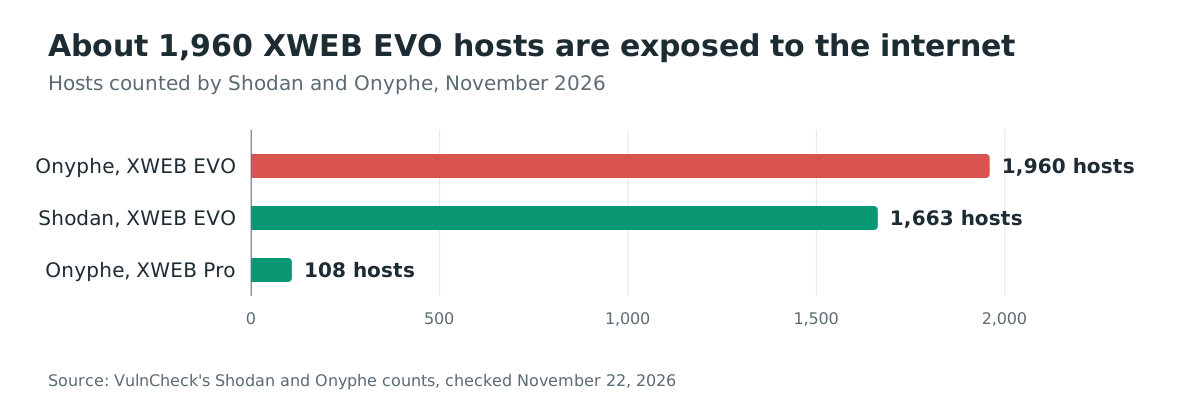
露出は大規模です。VulnCheck は Onyphe で約 1,960 台、Shodan で 1,663 台のインターネット公開 XWEB EVO ホストを数え、監査済みの XWEB Pro は 108 台でした。
表に 14 件のレコードとそれぞれの範囲を示します。
| CVE | CVSS v4.0 | 影響を受けるバージョン | 何ができるか |
|---|---|---|---|
| CVE-2026-124002 | 9.3 Critical | 5.2.3 から 5.7.0 より前 | パスワード確認前のユーザー名によるコマンドインジェクション |
| CVE-2026-124003 | 8.5 High | 5.6.2 より前 | setuid root の wlua が未サニタイズの引数を実行 |
| CVE-2026-124004 | 9.3 Critical | 5.6.2 より前 | ハードコードされた Administrator パスワード |
| CVE-2026-124005 | 9.2 Critical | 4.3.0 から 5.8.8 | MAC と日付から生成される日次 Administrator パスワード |
| CVE-2026-124006 | 9.2 Critical | 5.8.8 まで | 固定プレフィックスと日次パスワードから作られる Linux root パスワード |
| CVE-2026-124007 | 9.2 Critical | 5.6.2 より前 | パスワードフィールドのコマンドインジェクション |
| CVE-2026-124008 | 8.6 High | 5.2.3 から 5.8.8 | devices.lua の認証済みコマンドインジェクション |
| CVE-2026-124009 | 8.6 High | 5.2.3 から 5.8.8 | backup.lua の認証済み root コマンドインジェクション |
| CVE-2026-124010 | 9.3 Critical | 5.6.2 より前 | xwconsole.cgi の未認証 root コマンドインジェクション |
| CVE-2026-124011 | 6.9 Medium | 5.6.2 から 5.8.8 | 未認証の MAC アドレスと時計の開示 |
| CVE-2026-124012 | 9.2 Critical | 5.6.2 から 5.8.8 | Administrator アカウントが保存された秘密なしで日次パスワードを使用 |
| CVE-2026-124013 | 8.7 High | 5.6.2 から 5.8.8 | api.lua の認証済み root コマンドインジェクション |
| CVE-2026-124014 | 8.8 High | 4.3.0 から 5.8.8 | /etc/xwebconfig.json の未認証書き込み |
| CVE-2026-124015 | 8.2 High | 5.6.2 から 5.8.8 | セッション検証なしのパスワードリセット |
キャビネットのラベルを信頼する前に、端末が何を返すかを確認してください。
# The unauthenticated sysinfo endpoint returns the release and the eth0 MAC
curl -s http://<controller>/cgi-bin/sysinfo.lua

# The body marker that separates an XWEB EVO from other XWEB products
curl -s http://<controller>/ | grep -i "XWEB EVO Client"
最初のコマンドは release(例: 5.8.8.STANDARD)と id(MAC アドレス)を含む JSON を返します。200 応答は、Web インターフェースがセッションなしで応答することも示します。どちらのコマンドも何も返さない場合、別製品か、インターフェースがプロキシの背後にある可能性があります。端末のラベルで型番を確認してください。
修正方法
ベンダーの修正版はないため、露出をなくし、サポート対象のプラットフォームへ移行することが修正です。このセクションのネットワーク対策は、CERT-FR のこれらの制御装置向けの指針に従います。
- 制御装置の Web インターフェースをインターネットへ公開するすべてのルールを削除します。CERT-FR は、影響を受ける装置と公開 IP アドレス上のすべての装置のインターネット露出を外すよう求めています。
- 冷凍設備の業者には、VPN または送信元アドレスのファイアウォール許可リストを通してアクセスさせます。近道として Web インターフェースを直接インターネットに置かないでください。
- 制御装置を専用の VLAN に置き、店舗と業者が必要とする宛先以外への送信トラフィックを遮断します。端末は店舗のコールドチェーン設定を保持しています。
- サポート対象のプラットフォームへの移行を計画します。Copeland の告知 は 2026-03-16 にファミリーのサポート終了を宣言しているため、これらの欠陥を閉じるファームウェアはリリースされません。
- 変更中と変更後に、「侵害されたかどうかを確認するには?」の指標をアクセスログで監視します。
設定による回避策は公開されていません。リバースプロキシで /cgi-bin/xwconsole.cgi を遮断しても、1 つのリクエスト経路が消えるだけです。login.lua、その他のコンパイル済み CGI、認証情報の連鎖は残ります。ネットワークの分離を対策、移行を修復と位置づけてください。
根本原因は何ですか?
XWEB EVO はリクエストパラメータをデータとして扱いません。ログインとコンソールのハンドラがパラメータをシェルコマンドに連結し、端末はハンドラを setuid root のインタプリタで実行します。
端末は Linux マシンで、Apache Web サーバーと Lua およびコンパイル済みの CGI 群を搭載しています。スーパーマーケットのバックオフィスに置かれ、冷凍設備を制御します。VulnCheck の Valentin Lobstein はベンダーのファームウェアからアプリケーションのルートを復元し、2 つの端末ラボを再構築して、すべての所見を再現しました。このセクションのコードは、同氏が復元したソースです。
ログインハンドラは、パスワードを確認する前に find を実行して送信されたユーザー名を解決します。
-- login.lua, action=login
for filename in io.popen('find /opt/setup/users/ -maxdepth 2 -type f -name "'..tostring(username)..'"'):lines() do
CGI.parse は URL をデコードするだけです。引用符を閉じてコマンドを開始するユーザー名は、INVALID_USERNAME 分岐への経路でそのコマンドを実行します。セッションも認証情報も不要です。
1 回のリクエストで root に到達する経路は、setuid のコンパイル済み CGI です。xwconsole.cgi は生の sh パラメータを読み、セッション確認なしで popen に渡します。
// xwconsole.cgi, a SUID-root compiled CGI, no auth
char *cmd = cgi_param("sh");   // the raw sh request parameter
popen(cmd, "r");               // executed as root, output streamed back to the client
Lua のインジェクションを root に変えるのはインタプリタです。/opt/xweb/bin/tools/wlua は setuid root で、その main は引用符で囲まない引数文字列で system を呼びます。
// /opt/xweb/bin/tools/wlua, SUID root
setuid(0);                        // honoured when wlua is execve'd directly
system("/usr/bin/lua " + argv);   // argv concatenated unsanitised, via /bin/sh
Apache の CGI シバン経由では setuid ビットが落ちるため、ログインのインジェクションは www-data として届きます。一時的な Lua ファイルで wlua を再実行するペイロードは setuid ビットを保ち、root として実行されます。
現在のファームウェアは 2021 年の書き換えで .lua CGI のシンクを削除しました。しかし 2 つ目の設計上の問題は残しました。Administrator の「コード・オブ・ザ・デイ」は、端末の MAC でシードした日付の CRC-16 で、サーバー側の秘密はありません。sysinfo.lua はその MAC と時計を未認証の呼び出し元に渡します。
同じ日次の値が SSH 有効化の操作と Linux root パスワードを制御します。root パスワードは固定プレフィックス xwebdix に日次の値を続けたもので、日次の cron ジョブが /etc/shadow に書き込みます。
どのように悪用されますか?
Web インターフェースに到達できる攻撃者は、root コマンドインジェクションにアカウントを必要とせず、認証情報の連鎖には公開された MAC だけで足ります。
- 攻撃者は、インターネットまたは店舗ネットワークから制御装置の Web サーバーに到達します。
- CVE-2026-124010 では、攻撃者は setuid CGI に 1 件のリクエストを送ります。応答にはコマンドの出力と
uid=0(root)が含まれます。
GET /cgi-bin/xwconsole.cgi?sh=id HTTP/1.1
Host: target
- CVE-2026-124002 では、攻撃者はユーザー名にインジェクションします。コマンドは
www-dataとして実行され、wluaを再実行する短い Lua ペイロードが root を取得します。
GET /cgi-bin/login.lua?action=login&password=x&username=%22;id;echo%20%22 HTTP/1.1
Host: target
- 現在のブランチでは、攻撃者は
sysinfo.luaから MAC と時計を読みます。オフラインで日次パスワードを計算し、Administratorとしてログインします。action=ssh&password=<daily>&target=startのリクエストで SSH デーモンが起動し、root のログインはxwebdix<daily>です。 - 旧ブランチでは、CVE-2026-124014 が
config.luaのaction=setで/etc/xwebconfig.jsonをセッションなしで書き込みます。
VulnCheck は公開の Initial Access Community リポジトリで、ログイン連鎖の go-exploit モジュールを公開しました。モジュールは UI を識別し、login.lua のインジェクションを実行します。その後 wlua を再実行し、root のリバースシェルを取得します。このセクションのコマンドはその公開分析によるもので、本記事は新しい悪用コードを追加しません。
攻撃の流れは?
未認証の HTTP リクエスト 1 件が、パラメータを root シェルに渡すハンドラに到達し、端末がコマンドの出力を返します。
login.lua が username を読む"] B --> C["エスケープなし、セッション確認なし"] C --> D["setuid root の CGI または wlua がコマンドを実行"] D --> E["コマンドが uid=0(root) で実行される"] E --> F["root シェルまたはコマンド出力"]
攻撃者に何ができますか?
監視装置の root を取得した攻撃者は、その店舗の冷凍設備を制御し、データの読み取りだけでなく物理的なプロセスを変更できます。
- 制御装置が管理するキャビネットの設定値、デフロストのスケジュール、アラームのしきい値を変更する。
/etc/xwebconfig.jsonの設定(業者とネットワークの設定を含む)を読み取り、変更する。- SSH を有効化し、ユーザーを追加し、端末を店舗ネットワークへの足がかりにする。
- 制御装置が接続を許可されている業者や監視の宛先に到達する。
条件が重要です。CVE-2026-124010 と CVE-2026-124014 は認証を必要としません。認証情報の連鎖は MAC と時計を必要とし、どちらも 5.6.2 から 5.8.8 でセッションなしに取得できます。CVE-2026-124008、CVE-2026-124009、CVE-2026-124013 は先に認証済みセッションが必要です。
10 月のキャンペーンはカナリアの走査とは別の出来事です。フランスは、このキャンペーンをイランのイスラム革命防衛隊の Shahid Kaveh 部隊によるものとし、700 以上のスーパーマーケット拠点、火災、数千万ユーロ規模の食品損失を報告しています。VulnCheck は、カナリアの検知はこのキャンペーンではなく機会的なスキャナーだったと述べています。
修正が機能する理由
ベンダーの修正版はありません。2021 年の書き換えは修正の形を示していますが、十分ではありませんでした。書き換えは .lua CGI の表面とハードコードされた Administrator パスワードを現在のブランチから削除し、そのブランチのコマンドインジェクションのクラスを閉じました。MAC から生成する日次の認証情報は残したため、現在の 5.8.8 は CVE-2026-124005、CVE-2026-124006、CVE-2026-124012 で依然として露出しています。
ベンダーの 2026 年 3 月の告知はファミリーのソフトウェアサポート終了を宣言しているため、比較する修正も、残る欠陥を閉じるリリースもありません。分離は攻撃者が必要とするネットワーク経路をなくします。移行は端末をなくします。
侵害されたかどうかを確認するには?
VulnCheck は 2 つの送信元アドレスと 2 つのリクエストパターンを公開しており、どちらも Web サーバーとファイアウォールのログで検索する価値があります。
202.61.138.117(AS152194)は 2026-11-12 22:00 UTC から 2026-11-13 06:16 UTC までconfig.luaに 125 件のリクエストを送りました。177.4.12.11(AS140227)は 2026-11-13 03:41 UTC から 04:09 UTC までxwconsole.cgi?sh=idのプローブを 4 件送りました。action=setを伴う/cgi-bin/config.luaへの未認証POST。shパラメータを伴う/cgi-bin/xwconsole.cgiへの未認証GET。- カナリアルール
VULNCHECK CVE-2026-124014 Copeland XWEB EVO Unauthenticated config.lua Configuration Write AttemptとVULNCHECK CVE-2026-124010 Copeland XWEB EVO xwconsole.cgi Unauthenticated Root Command Execution Attempt。
プロキシや攻撃者がパスの大文字と小文字を変える可能性があるため、アクセスログは大文字と小文字を区別せずに検索します。
grep -Ei 'config\.lua.*action=set|xwconsole\.cgi.*[?&]sh=' /var/log/apache2/access.log
有効化していない SSH デーモンと、作成していないアカウントも端末で確認してください。変更された /etc/xwebconfig.json と、店舗のスケジュールに合わないデフロストや設定値の変更を探します。
カナリアのトラフィックは設定の書き込みと id のプローブに限られていたため、これらのアドレスとの一致はプローブであり、root シェルの証明ではありません。失敗した試行はアクセスログの 1 行だけを残すことがあります。
年表
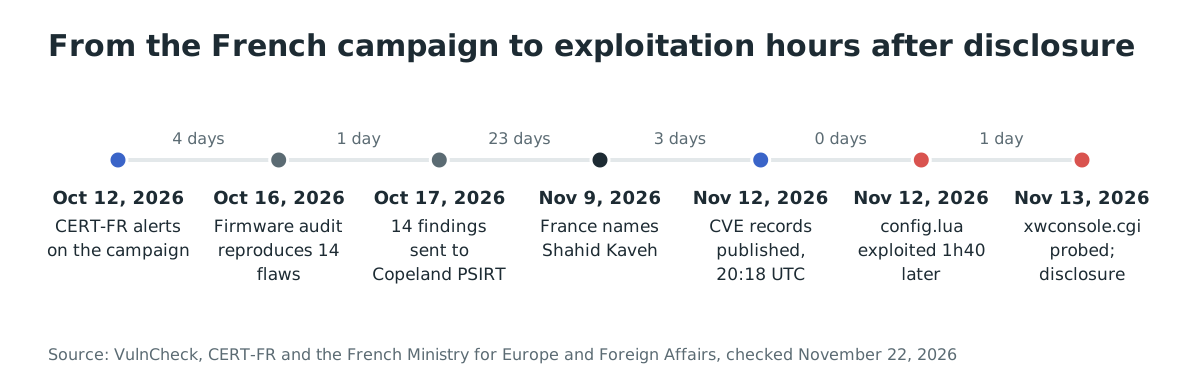
- 2026-10-11 から 2026-10-12: 攻撃者がフランスの700 以上のスーパーマーケット拠点の冷凍制御装置をデフロストに追い込み、少なくとも 15 店舗で火災が発生しました。
- 2026-10-12: CERT-FR が CERTFR-2026-ALE-012 を公開し、侵害された制御装置として Copeland と Dixell の XWEB ファミリーを挙げました。
- 2026-10-16: VulnCheck が 5.2.3 と 5.8.8 のファームウェアを再構築し、14 件の所見を
uid=0(root)まで再現しました。 - 2026-10-17: VulnCheck が 14 件の所見を Copeland の PSIRT に提出しました。
- 2026-11-09: フランスが、このキャンペーンをイランのイスラム革命防衛隊の Shahid Kaveh 部隊によるものとしました。
- 2026-11-12 20:18 UTC: 14 件の CVE レコードが公開されました。説明のみで、エクスプロイトはありません。
- 2026-11-12 22:00 UTC: VulnCheck のカナリアが CVE-2026-124014 への悪用の試行を、公開の 1 時間 40 分後に記録しました。
- 2026-11-13 03:41 UTC: 別の送信元が CVE-2026-124010 をプローブしました。VulnCheck は同日遅くに分析を公開しました。
よくある質問
修正版はありますか?
いいえ。Copeland は 2026 年 3 月に XWEB EVO ファミリーのソフトウェアサポート終了を宣言し、2026-03-16 以降の修正は行いません。唯一の修復は、端末をネットワーク経路から外し、サポート対象のプラットフォームへ移行することです。
現在の 5.8.8 ファームウェアにも同じコマンドインジェクションがありますか?
.lua のコマンドインジェクションにはありません。2021 年の書き換えで削除されました。認証情報の設計にはあります。CVE-2026-124005、CVE-2026-124006、CVE-2026-124012 は 5.8.8 に到達し、公開された MAC と日付から Administrator と root のパスワードを生成できます。
10 月のスーパーマーケット攻撃はこれらの欠陥が原因でしたか?
フランスは、このキャンペーンが他のファミリーとともに Copeland と Dixell の XWEB 制御装置を侵害したと述べていますが、CERT-FR もフランスの宣言も CVE を挙げていません。VulnCheck は、カナリアの検知はキャンペーンではなく機会的なスキャナーだったと述べているため、2 つの出来事を混同しないでください。
悪用にパスワードは必要ですか?
CVE-2026-124010 と CVE-2026-124014 には不要です。認証情報の連鎖には、端末の MAC と時計が必要で、sysinfo.lua が 5.6.2 から 5.8.8 でセッションなしに返します。
CISA の KEV に登録されていますか?
いいえ。CVE-2026-124010 と CVE-2026-124014 は、2026-11-22 時点の CISA の Known Exploited Vulnerabilities カタログにありません。最新版は 2026.11.20 です。VulnCheck は両方を 2026-11-12 と 2026-11-13 に独自の KEV リストへ追加しました。
プロキシで脆弱なパスを遮断できますか?
/cgi-bin/xwconsole.cgi を遮断すると、1 回のリクエストの経路が消えます。login.lua、system、popen、exec に到達する他の 26 個のコンパイル済み CGI、認証情報の連鎖は残ります。ネットワークの分離を対策、移行を修復と位置づけてください。
Ostorlab で露出した XWEB EVO 制御装置を見つける
Ostorlab の攻撃対象領域の検出 は、組織が所有するインターネット公開ホストを棚卸しし、公開しているサービスをフィンガープリントします。XWEB インターフェースに応答する制御装置を見つけ、優先的に分離するのに役立ちます。
参考資料
- VulnCheck「Code of the Day: Unauthenticated Root in Copeland XWEB EVO」、2026-11-13: https://www.vulncheck.com/blog/copeland-xweb-evo-unauthenticated-root(2026-11-22 確認)
- VulnCheck アドバイザリ、CVE-2026-124010: https://console.vulncheck.com/cve/CVE-2026-124010(2026-11-22 確認)
- VulnCheck アドバイザリ、CVE-2026-124014: https://console.vulncheck.com/cve/CVE-2026-124014(2026-11-22 確認)
- VulnCheck の公開 Initial Access Community リポジトリ、
go-exploitモジュール: https://github.com/vulncheck-oss/initial-access-community(2026-11-22 確認) - CERT-FR「Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération」、CERTFR-2026-ALE-012: https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/(2026-11-22 確認)
- フランス欧州・外務省「Déclaration d'attribution à l'Iran de cyberattaques visant la France」、2026-11-09: https://www.diplomatie.gouv.fr/fr/presse-et-ressources/decouvrir-et-informer/actualites/declaration-d-attribution-a-l-iran-de-cyberattaques-visant-la-france(2026-11-22 確認)
- Copeland、XWEB EVO ソフトウェアサポート終了の製品告知、2026 年 3 月: https://webapps.copeland.com/dixell/Content/Pages/AdvertisingMaterials/ProductNews/XWEB%20EVO%20EoS%20-%20Product_Bulletin_March_2026.pdf(2026-11-22 確認)
- CVE Program、CVE-2026-124002: https://www.cve.org/CVERecord?id=CVE-2026-124002(2026-11-22 確認)
- CVE Program、CVE-2026-124003: https://www.cve.org/CVERecord?id=CVE-2026-124003(2026-11-22 確認)
- CVE Program、CVE-2026-124004: https://www.cve.org/CVERecord?id=CVE-2026-124004(2026-11-22 確認)
- CVE Program、CVE-2026-124005: https://www.cve.org/CVERecord?id=CVE-2026-124005(2026-11-22 確認)
- CVE Program、CVE-2026-124006: https://www.cve.org/CVERecord?id=CVE-2026-124006(2026-11-22 確認)
- CVE Program、CVE-2026-124007: https://www.cve.org/CVERecord?id=CVE-2026-124007(2026-11-22 確認)
- CVE Program、CVE-2026-124008: https://www.cve.org/CVERecord?id=CVE-2026-124008(2026-11-22 確認)
- CVE Program、CVE-2026-124009: https://www.cve.org/CVERecord?id=CVE-2026-124009(2026-11-22 確認)
- CVE Program、CVE-2026-124010: https://www.cve.org/CVERecord?id=CVE-2026-124010(2026-11-22 確認)
- CVE Program、CVE-2026-124011: https://www.cve.org/CVERecord?id=CVE-2026-124011(2026-11-22 確認)
- CVE Program、CVE-2026-124012: https://www.cve.org/CVERecord?id=CVE-2026-124012(2026-11-22 確認)
- CVE Program、CVE-2026-124013: https://www.cve.org/CVERecord?id=CVE-2026-124013(2026-11-22 確認)
- CVE Program、CVE-2026-124014: https://www.cve.org/CVERecord?id=CVE-2026-124014(2026-11-22 確認)
- CVE Program、CVE-2026-124015: https://www.cve.org/CVERecord?id=CVE-2026-124015(2026-11-22 確認)
- CISA の Known Exploited Vulnerabilities カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026-11-22 確認)