Copeland XWEB EVO: RCE no autenticada como root (CVE-2026-124010)
Los controladores Copeland XWEB EVO hasta 5.8.8 están expuestos a comandos root y credenciales predecibles; la línea está fuera de soporte y no hay corrección.
Resumen
- Copeland XWEB EVO es un supervisor de refrigeración de supermercados. Una sola solicitud no autenticada a su
xwconsole.cgicon setuid root ejecuta un comando de shell comorooty devuelve la salida. - Las fallas de inyección afectan al firmware
.luaheredado desde 5.2.3 hasta antes de 5.7.0, según el CVE. La compilación actual 5.6.2 a 5.8.8 todavía deriva la contraseña del Administrador de la MAC del dispositivo y la fecha. - CVE-2026-124010 tiene CVSS v3.1 9.8 Crítico. Los sensores canario de VulnCheck registraron intentos de explotación contra esta falla y contra CVE-2026-124014 horas después de la divulgación, y ninguna está en el KEV de CISA al 2026-11-22.
- Retire cada controlador de Internet, colóquelo detrás de una VPN o de una lista de permitidos del firewall y planifique la migración. Copeland terminó el soporte de software el 2026-03-16, así que no llegará ninguna corrección. Consulte "¿Cómo lo corrijo?".
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un controlador esté expuesto:
- El dispositivo es un supervisor de refrigeración Copeland o Dixell XWEB EVO. Controla las consignas, las alarmas y los ciclos de desescarche de una tienda.
- Su interfaz web es accesible desde una red en la que usted no confía por completo. Eso incluye Internet y una red de tienda plana compartida con otros sistemas.
- El firmware es una de las compilaciones afectadas. La unión de los 14 registros va de 4.3.0 a 5.8.8, y cada CVE tiene un rango más estrecho en la tabla de esta sección.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
Firmware .lua heredado |
5.2.3 hasta antes de 5.7.0 según el CVE; CVE-2026-124010 llega hasta antes de 5.6.2 | Ninguna; fin del soporte de software el 2026-03-16 |
| Firmware actual | 4.3.0 a 5.8.8 | Ninguna; fin del soporte de software el 2026-03-16 |
Copeland declaró la familia XWEB EVO fuera de soporte de software en marzo de 2026, sin correcciones después del 2026-03-16. Ese boletín es la única declaración pública sobre la vida del producto, así que un dispositivo que responde en la interfaz web no tiene una versión corregida a la que migrar.
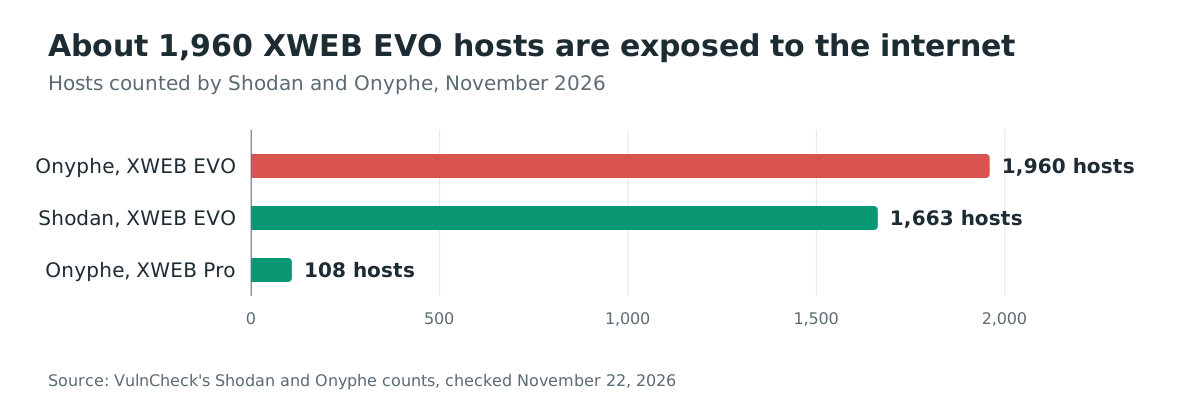
La exposición es amplia: VulnCheck contó unos 1,960 hosts XWEB EVO expuestos en Internet en Onyphe y 1,663 en Shodan, frente a 108 de la línea XWEB Pro auditada.
La tabla enumera los 14 registros y el rango que indica cada uno.
| CVE | CVSS v4.0 | Versiones afectadas | Qué permite |
|---|---|---|---|
| CVE-2026-124002 | 9.3 Critical | 5.2.3 hasta antes de 5.7.0 | Inyección de comandos en el nombre de usuario antes de comprobar la contraseña |
| CVE-2026-124003 | 8.5 High | Antes de 5.6.2 | wlua con setuid root ejecuta un argumento sin sanear |
| CVE-2026-124004 | 9.3 Critical | Antes de 5.6.2 | Contraseña del Administrador codificada |
| CVE-2026-124005 | 9.2 Critical | 4.3.0 a 5.8.8 | Contraseña diaria del Administrador derivada de la MAC y la fecha |
| CVE-2026-124006 | 9.2 Critical | Hasta 5.8.8 | Contraseña root de Linux construida con un prefijo fijo y la contraseña diaria |
| CVE-2026-124007 | 9.2 Critical | Antes de 5.6.2 | Inyección de comandos en el campo de contraseña |
| CVE-2026-124008 | 8.6 High | 5.2.3 a 5.8.8 | Inyección de comandos autenticada en devices.lua |
| CVE-2026-124009 | 8.6 High | 5.2.3 a 5.8.8 | Inyección de comandos root autenticada en backup.lua |
| CVE-2026-124010 | 9.3 Critical | Antes de 5.6.2 | Inyección de comandos root no autenticada en xwconsole.cgi |
| CVE-2026-124011 | 6.9 Medium | 5.6.2 a 5.8.8 | Divulgación no autenticada de la dirección MAC y el reloj |
| CVE-2026-124012 | 9.2 Critical | 5.6.2 a 5.8.8 | La cuenta del Administrador usa la contraseña diaria sin secreto almacenado |
| CVE-2026-124013 | 8.7 High | 5.6.2 a 5.8.8 | Inyección de comandos root autenticada en api.lua |
| CVE-2026-124014 | 8.8 High | 4.3.0 a 5.8.8 | Escritura no autenticada de /etc/xwebconfig.json |
| CVE-2026-124015 | 8.2 High | 5.6.2 a 5.8.8 | Restablecimiento de contraseña sin validar la sesión |
Compruebe qué responde el dispositivo antes de confiar en la etiqueta del armario:
# The unauthenticated sysinfo endpoint returns the release and the eth0 MAC
curl -s http://<controller>/cgi-bin/sysinfo.lua

# The body marker that separates an XWEB EVO from other XWEB products
curl -s http://<controller>/ | grep -i "XWEB EVO Client"
El primer comando devuelve un JSON con release, por ejemplo 5.8.8.STANDARD, e id, la dirección MAC. Una respuesta 200 también demuestra que la interfaz web responde sin sesión. Si ambos comandos no devuelven nada, el host puede ser otro producto o la interfaz puede estar detrás de un proxy; confirme el modelo en la etiqueta del dispositivo.
¿Cómo lo corrijo?
No existe una corrección del proveedor, así que la solución es eliminar la exposición y migrar a una plataforma compatible. Los controles de red de esta sección siguen la guía de CERT-FR para estos controladores.
- Elimine toda regla que publique la interfaz web del controlador en Internet. CERT-FR pide retirar la exposición a Internet de las unidades afectadas y de toda unidad en una dirección IP pública.
- Dé acceso al proveedor de refrigeración mediante una VPN o una lista de permitidos del firewall con sus direcciones de origen. No coloque la interfaz web directamente en Internet como atajo.
- Coloque el controlador en una VLAN dedicada y bloquee el tráfico saliente salvo hacia los destinos que necesitan la tienda y el proveedor. El dispositivo guarda la configuración de la cadena de frío de la tienda.
- Planifique la migración a una plataforma compatible. El boletín de Copeland declara la línea fuera de soporte el 2026-03-16, así que ninguna versión de firmware cerrará estas fallas.
- Vigile los registros de acceso para los indicadores de "¿Cómo compruebo si estuve comprometido?" durante y después del cambio.
No se publica ninguna solución alternativa de configuración. Bloquear /cgi-bin/xwconsole.cgi en un proxy inverso elimina una ruta de solicitud. Deja login.lua, los otros CGI compilados y la cadena de credenciales. Trate el aislamiento de red como el control y la migración como la remediación.
¿Cuál es la causa raíz?
XWEB EVO nunca trata los parámetros de la solicitud como datos: los manejadores de inicio de sesión y de consola los concatenan en comandos de shell, y el dispositivo ejecuta los manejadores mediante un intérprete con setuid root.
El dispositivo es una máquina Linux con un servidor web Apache y un conjunto de CGI en Lua y compilados. Está en la trastienda de un supermercado y controla la instalación de refrigeración. Valentin Lobstein, de VulnCheck, recuperó la raíz de la aplicación del firmware del proveedor, reconstruyó dos laboratorios de dispositivos y reprodujo cada hallazgo. El código de esta sección es la fuente que recuperó.
El manejador de inicio de sesión resuelve el nombre de usuario enviado ejecutando find, antes de comprobar la contraseña:
-- login.lua, action=login
for filename in io.popen('find /opt/setup/users/ -maxdepth 2 -type f -name "'..tostring(username)..'"'):lines() do
CGI.parse solo decodifica la URL. Un nombre de usuario que cierra la cita e inicia un comando ejecuta ese comando en la ruta de la rama INVALID_USERNAME. No se necesita sesión ni credencial.
La ruta root en una sola solicitud es un CGI compilado con setuid. xwconsole.cgi lee el parámetro sh sin procesar y lo pasa a popen sin comprobar la sesión:
// xwconsole.cgi, a SUID-root compiled CGI, no auth
char *cmd = cgi_param("sh");   // the raw sh request parameter
popen(cmd, "r");               // executed as root, output streamed back to the client
Lo que convierte las inyecciones Lua en root es el intérprete. /opt/xweb/bin/tools/wlua tiene setuid root, y su main llama a system con una cadena de argumentos que no entrecomilla:
// /opt/xweb/bin/tools/wlua, SUID root
setuid(0);                        // honoured when wlua is execve'd directly
system("/usr/bin/lua " + argv);   // argv concatenated unsanitised, via /bin/sh
A través del shebang CGI de Apache se pierde el bit setuid, así que la inyección de inicio de sesión llega como www-data. Una carga útil que vuelve a invocar wlua sobre un archivo Lua temporal conserva el bit setuid y se ejecuta como root.
El firmware actual eliminó los puntos de entrada CGI .lua en una reescritura de 2021. Conservó un segundo problema de diseño. El "código del día" del Administrador es un CRC-16 sobre la fecha, sembrado con la MAC del dispositivo, sin secreto de servidor. sysinfo.lua entrega esa MAC y el reloj a cualquier llamador no autenticado.
El mismo valor diario controla la acción de activación de SSH y la contraseña root de Linux. La contraseña root es el prefijo fijo xwebdix seguido del valor diario, que una tarea cron diaria escribe en /etc/shadow.
¿Cómo se explota?
Un atacante que puede alcanzar la interfaz web no necesita cuenta para la inyección de comandos root, y solo necesita la MAC pública para la cadena de credenciales.
- El atacante alcanza el servidor web del controlador, por Internet o desde la red de la tienda.
- Para CVE-2026-124010, el atacante envía una solicitud al CGI con setuid. La respuesta contiene la salida del comando y
uid=0(root).
GET /cgi-bin/xwconsole.cgi?sh=id HTTP/1.1
Host: target
- Para CVE-2026-124002, el atacante inyecta en el nombre de usuario. El comando se ejecuta como
www-data, y una carga útil Lua corta que vuelve a invocarwluaobtiene root.
GET /cgi-bin/login.lua?action=login&password=x&username=%22;id;echo%20%22 HTTP/1.1
Host: target
- En la rama actual, el atacante lee la MAC y el reloj en
sysinfo.lua. Calcula la contraseña diaria sin conexión e inicia sesión comoAdministrator. Una solicitud conaction=ssh&password=<daily>&target=startinicia el demonio SSH, y el inicio de sesión root esxwebdix<daily>. - En la rama heredada, CVE-2026-124014 escribe
/etc/xwebconfig.jsonmedianteconfig.luaconaction=set, sin sesión.
VulnCheck publicó un módulo go-exploit para la cadena de inicio de sesión en su repositorio público Initial Access Community. El módulo identifica la interfaz y dispara la inyección login.lua. Luego vuelve a invocar wlua y captura un shell inverso root. Los comandos de esta sección provienen de ese análisis público; este artículo no añade código de explotación.
¿Cómo se desarrolla el ataque?
Una sola solicitud HTTP no autenticada alcanza un manejador que pasa el parámetro a un shell root, y el dispositivo devuelve la salida del comando.
login.lua lee username"] B --> C["Sin escape y sin comprobación de sesión"] C --> D["El CGI con setuid root o wlua ejecuta el comando"] D --> E["El comando se ejecuta como uid=0(root)"] E --> F["Shell root o salida del comando en línea"]
¿Qué puede hacer un atacante?
Un atacante con root en el supervisor controla la instalación de refrigeración de la tienda y puede cambiar el proceso físico, no solo leer datos.
- Cambiar las consignas, los programas de desescarche y los umbrales de alarma de los armarios que gestiona el controlador.
- Leer y modificar la configuración de
/etc/xwebconfig.json, incluidos los ajustes del proveedor y de la red. - Activar SSH, añadir usuarios y usar el dispositivo como punto de apoyo en la red de la tienda.
- Alcanzar los destinos del proveedor o de supervisión que el controlador tiene permitido contactar.
Las condiciones importan. CVE-2026-124010 y CVE-2026-124014 no necesitan autenticación. La cadena de credenciales necesita la MAC y el reloj, ambos disponibles sin sesión en 5.6.2 a 5.8.8. CVE-2026-124008, CVE-2026-124009 y CVE-2026-124013 necesitan primero una sesión autenticada.
La campaña de octubre es un evento distinto de los escaneos de los canarios. Francia atribuye la campaña a la unidad Shahid Kaveh del Cuerpo de la Guardia Revolucionaria Islámica de Irán y reporta más de 700 sitios de supermercados, incendios y pérdidas de alimentos por decenas de millones de euros. VulnCheck dice que sus detecciones canario fueron escáneres oportunistas, no esa campaña.
¿Por qué funciona la corrección?
No existe una corrección del proveedor; la reescritura de 2021 muestra cómo sería, y no fue lo bastante lejos. La reescritura eliminó la superficie CGI .lua y la contraseña del Administrador codificada de la rama moderna, lo que cierra la clase de inyección en esa rama. Dejó la credencial diaria derivada de la MAC, así que la compilación actual 5.8.8 sigue expuesta por CVE-2026-124005, CVE-2026-124006 y CVE-2026-124012.
El boletín de marzo de 2026 del proveedor declara la familia fuera de soporte de software, así que no hay una corrección que comparar ni una versión que cierre las fallas restantes. El aislamiento elimina la ruta de red que necesita un atacante. La migración elimina el dispositivo.
¿Cómo compruebo si estuve comprometido?
VulnCheck publica dos direcciones de origen y dos patrones de solicitud, y ambos merecen una búsqueda en los registros del servidor web y del firewall.
202.61.138.117, AS152194, envió 125 solicitudes aconfig.luadel 2026-11-12 22:00 UTC al 2026-11-13 06:16 UTC.177.4.12.11, AS140227, envió cuatro sondasxwconsole.cgi?sh=iddel 2026-11-13 03:41 UTC a las 04:09 UTC.- Cualquier
POSTno autenticado a/cgi-bin/config.luaconaction=set. - Cualquier
GETno autenticado a/cgi-bin/xwconsole.cgicon el parámetrosh. - Las reglas canario
VULNCHECK CVE-2026-124014 Copeland XWEB EVO Unauthenticated config.lua Configuration Write AttemptyVULNCHECK CVE-2026-124010 Copeland XWEB EVO xwconsole.cgi Unauthenticated Root Command Execution Attempt.
Busque en el registro de acceso sin distinguir mayúsculas, porque un proxy o un atacante puede variar el uso de mayúsculas en la ruta:
grep -Ei 'config\.lua.*action=set|xwconsole\.cgi.*[?&]sh=' /var/log/apache2/access.log
Revise también el dispositivo en busca de un demonio SSH que usted no activó y de cuentas que usted no creó. Busque un /etc/xwebconfig.json modificado y cambios de desescarche o de consignas que no coincidan con el calendario de la tienda.
El tráfico canario se limitó a escrituras de configuración y sondas id, así que una coincidencia en esas direcciones es una sonda, no la prueba de un shell root. Un intento fallido puede dejar solo una línea del registro de acceso.
Cronología
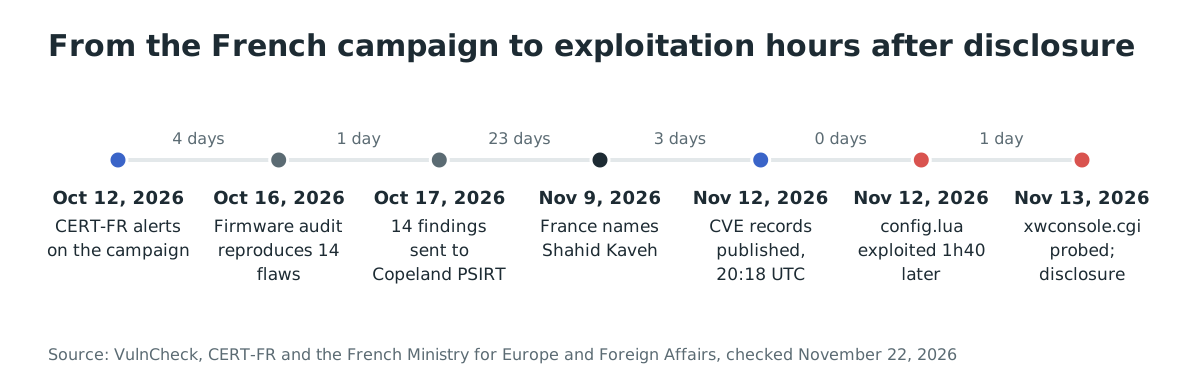
- 2026-10-11 al 2026-10-12: atacantes fuerzan a los controladores de refrigeración de más de 700 sitios de supermercados franceses a entrar en desescarche, con incendios en al menos 15 tiendas.
- 2026-10-12: CERT-FR publica la alerta CERTFR-2026-ALE-012 y nombra las familias Copeland y Dixell XWEB entre los controladores comprometidos.
- 2026-10-16: VulnCheck reconstruye los firmware 5.2.3 y 5.8.8 y reproduce 14 hallazgos hasta
uid=0(root). - 2026-10-17: VulnCheck envía los 14 hallazgos al PSIRT de Copeland.
- 2026-11-09: Francia atribuye la campaña a la unidad Shahid Kaveh del Cuerpo de la Guardia Revolucionaria Islámica de Irán.
- 2026-11-12 20:18 UTC: se publican los 14 registros CVE, solo con descripciones y sin exploit.
- 2026-11-12 22:00 UTC: los canarios de VulnCheck registran intentos de explotación de CVE-2026-124014, una hora y cuarenta minutos después de la publicación.
- 2026-11-13 03:41 UTC: una segunda fuente sondea CVE-2026-124010. VulnCheck publica su análisis más tarde ese día.
Preguntas frecuentes
¿Hay una corrección?
No. Copeland declaró la familia XWEB EVO fuera de soporte de software en marzo de 2026, sin correcciones después del 2026-03-16. La única remediación es retirar el dispositivo de la ruta de red y migrar a una plataforma compatible.
¿El firmware actual 5.8.8 tiene la misma inyección de comandos?
No para las inyecciones de comandos .lua, que la reescritura de 2021 eliminó. Sí para el diseño de credenciales: CVE-2026-124005, CVE-2026-124006 y CVE-2026-124012 llegan a 5.8.8 y permiten derivar las contraseñas del Administrador y root a partir de la MAC pública y la fecha.
¿La campaña de octubre en los supermercados fue causada por estas fallas?
Francia dice que la campaña comprometió controladores Copeland y Dixell XWEB, entre otras familias, pero ni CERT-FR ni la declaración francesa nombran un CVE. VulnCheck dice que sus detecciones canario fueron escáneres oportunistas, no la campaña, así que los dos eventos no deben confundirse.
¿Necesito una contraseña para explotarlo?
No para CVE-2026-124010 y CVE-2026-124014. Para la cadena de credenciales, el atacante necesita la MAC y el reloj del dispositivo, que sysinfo.lua devuelve sin sesión en 5.6.2 a 5.8.8.
¿Está en el KEV de CISA?
No. CVE-2026-124010 y CVE-2026-124014 no están en el catálogo Known Exploited Vulnerabilities de CISA al 2026-11-22, cuya versión más reciente es 2026.11.20. VulnCheck añadió ambos a su propia lista KEV el 2026-11-12 y el 2026-11-13.
¿Puedo bloquear las rutas vulnerables en un proxy?
Bloquear /cgi-bin/xwconsole.cgi elimina la ruta de una sola solicitud. Deja login.lua, los 26 otros CGI compilados que alcanzan system, popen o exec, y la cadena de credenciales. Trate el aislamiento de red como el control y la migración como la remediación.
Encuentre los controladores XWEB EVO expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts expuestos a Internet de su organización y huella los servicios que exponen. Le ayuda a encontrar los controladores que responden en la interfaz XWEB y a aislarlos primero.
Referencias
- VulnCheck, "Code of the Day: Unauthenticated Root in Copeland XWEB EVO", 2026-11-13: https://www.vulncheck.com/blog/copeland-xweb-evo-unauthenticated-root (consultado el 22 de noviembre de 2026)
- Aviso de VulnCheck, CVE-2026-124010: https://console.vulncheck.com/cve/CVE-2026-124010 (consultado el 22 de noviembre de 2026)
- Aviso de VulnCheck, CVE-2026-124014: https://console.vulncheck.com/cve/CVE-2026-124014 (consultado el 22 de noviembre de 2026)
- Repositorio público Initial Access Community de VulnCheck, módulo
go-exploit: https://github.com/vulncheck-oss/initial-access-community (consultado el 22 de noviembre de 2026) - CERT-FR, "Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération", CERTFR-2026-ALE-012: https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/ (consultado el 22 de noviembre de 2026)
- Ministerio francés de Europa y Asuntos Exteriores, "Déclaration d'attribution à l'Iran de cyberattaques visant la France", 2026-11-09: https://www.diplomatie.gouv.fr/fr/presse-et-ressources/decouvrir-et-informer/actualites/declaration-d-attribution-a-l-iran-de-cyberattaques-visant-la-france (consultado el 22 de noviembre de 2026)
- Copeland, boletín de producto de fin de soporte de software de XWEB EVO, marzo de 2026: https://webapps.copeland.com/dixell/Content/Pages/AdvertisingMaterials/ProductNews/XWEB%20EVO%20EoS%20-%20Product_Bulletin_March_2026.pdf (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124002: https://www.cve.org/CVERecord?id=CVE-2026-124002 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124003: https://www.cve.org/CVERecord?id=CVE-2026-124003 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124004: https://www.cve.org/CVERecord?id=CVE-2026-124004 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124005: https://www.cve.org/CVERecord?id=CVE-2026-124005 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124006: https://www.cve.org/CVERecord?id=CVE-2026-124006 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124007: https://www.cve.org/CVERecord?id=CVE-2026-124007 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124008: https://www.cve.org/CVERecord?id=CVE-2026-124008 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124009: https://www.cve.org/CVERecord?id=CVE-2026-124009 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124010: https://www.cve.org/CVERecord?id=CVE-2026-124010 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124011: https://www.cve.org/CVERecord?id=CVE-2026-124011 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124012: https://www.cve.org/CVERecord?id=CVE-2026-124012 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124013: https://www.cve.org/CVERecord?id=CVE-2026-124013 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124014: https://www.cve.org/CVERecord?id=CVE-2026-124014 (consultado el 22 de noviembre de 2026)
- CVE Program, CVE-2026-124015: https://www.cve.org/CVERecord?id=CVE-2026-124015 (consultado el 22 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consultado el 22 de noviembre de 2026)