Drupal core インストーラーによる再インストールとコード実行 (CVE-2026-132165)
検証できないデータベースを新規サイトと誤認し、未認証の訪問者が Drupal を再インストールできます。11.4.13、11.3.22、10.6.22 で修正されました。
要点
- Drupal のインストーラーは、検証できないデータベースを空のサイトとして扱うことがあります。特定の条件では、未認証の訪問者がサイトを再インストールして乗っ取り、リモートコード実行に至る可能性があります。
- Drupal 10.6 の 10.6.22 より前、11.0 から 11.3.21、11.4.0 から 11.4.12 が影響を受けます。修正版の 10.6.22、11.3.22、11.4.13 は 2026-11-18 に公開されました。
- Drupal はこの脆弱性を 25 点中 18 点の Critical と評価し、悪用は複雑としています。概念実証は存在します。攻撃の報告はなく、2026-11-20 時点で CVE は CISA KEV に登録されていません。
- 11.4.13、11.3.22、10.6.22 へ更新し、更新後も
/core/install.phpをブロックしてください。Drupal はインストーラーを恒久的にブロックすることを推奨しています。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- サイトが影響を受ける Drupal core のバージョンを実行している。
/core/install.phpがネットワークから到達できる。core の既定の.htaccessルールはこれをブロックしません。- 設定されたデータベースを検証できない、またはインストールがすでに進行中である。
- 再インストールの経路では、Web サーバーが
settings.phpに書き込める、またはその権限を変更できる。Drupal は、できない場合に一部の悪用経路がブロックされると述べています。
アドバイザリは対象の分布をまれと評価しているため、すべての Drupal サイトが常に露出しているわけではありません。リスクは、インストーラーを到達可能なままにして、データベース障害や設定変更の失敗に遭遇したサイトに集中します。これらの条件は運用で十分に一般的であり、この脆弱性は理論ではなく露出の問題として扱う価値があります。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Drupal 11.4 | 11.4.0 から 11.4.12 | 11.4.13 |
| Drupal 11.3 | 11.3.0 から 11.3.21 | 11.3.22 |
| Drupal 11.0 から 11.2 | 11.0.0 から 11.2.x | 修正なし。サポート終了のため 11.4.13 へ更新 |
| Drupal 10.6 | 10.6.0 から 10.6.21 | 10.6.22 |
| Drupal 10.5 以前 | すべてのバージョン | 修正なし。サポート終了 |
| Drupal 8 と 9 | すべてのバージョン | 修正なし。サポート終了 |
各コードベースで core のバージョンを確認してください。
grep -n "const VERSION" core/lib/Drupal.php
composer show drupal/core | grep -E '^versions'
drush status --field=drupal-version
次に、インストーラーがインターネットから応答するか確認します。
curl -sS -o /dev/null -w '%{http_code}\n' https://example.com/core/install.php
curl -sS https://example.com/core/install.php | grep -Ei 'Choose language|Select an installation profile|already installed'
403 または 404 が望ましい結果です。それ以外の応答は、インストーラーが要求に応答したことを意味します。言語、インストールプロファイル、または「already installed」というメッセージを提示するページは、パスが到達可能であることを示します。修正済みのサイトでもブロックしてください。確認は自分のサイトに対してのみ実行してください。
修正方法
ブランチの修正版へ更新してください。Drupal 11.4.13、11.3.22、10.6.22 です。11.2 以前、10.5 以前、Drupal 8 と 9 のサイトは、修正を受け取らないため、サポート対象のブランチへ移行する必要があります。
# Composer-based site using drupal/core-recommended
composer update drupal/core-recommended --with-all-dependencies

# Or, if the project requires drupal/core directly
composer update drupal/core --with-all-dependencies

drush updatedb -y
drush cache:rebuild
- ステージングと災害復旧用のコピーを含むすべての環境を更新します。
- データベース更新を実行し、キャッシュを再構築します。
- 「影響を受けますか?」の確認でバージョンを確かめます。
- 更新後に
/core/install.phpをブロックします。
Drupal はインストーラーをブロックする 3 つの方法を推奨しています。1 つを選び、維持してください。
- Web サーバーの構成でパスを拒否します。nginx では、サーバーブロックに
location = /core/install.php { deny all; }を追加します。 core/ディレクトリの.htaccessに、Require all deniedでinstall.phpを拒否するルールを追加します。core/install.phpを削除し、更新のたびに Composer スクリプトで削除したままにします。
最初の方法は、更新で上書きされる可能性が最も低くなります。3 番目は注意が必要です。スクリプトが設定されていないと、後の Composer 操作でファイルが復元されることがあります。Drupal Steward は利用しているサイトの既知の攻撃ベクトルを保護しますが、アドバイザリは新しいベクトルに備えて更新も続けるよう求めています。
根本原因は何ですか?
インストーラーはオプションのモジュールではなく Drupal core の一部であるため、影響を受けるすべてのサイトが /core/install.php に入口を持ちます。リクエストの開始時に 2 つの処理を行います。設定されたデータベースに到達でき、既存の Drupal サイトが含まれていないことを確認することと、インストールがすでに完了しているかを判断することです。データベース確認が失敗すると、脆弱なコードは両方を誤ります。
core/includes/install.core.inc の install_verify_database_ready() は、システムスキーマの最後のテーブルで tableExists() を呼び、例外を「データベースがまだ設定されていない可能性がある」と扱います。Drupal 11.4.12 の関数は次のとおりです。
function install_verify_database_ready(): void {
  $system_schema = system_schema();
  $table = array_key_last($system_schema);

  $existing_install = FALSE;
  if (Database::getConnectionInfo()) {
    try {
      $existing_install = Database::getConnection()->schema()->tableExists($table);
    }
    // Do not trigger an error if the database query fails, since the database
    // might not be set up yet.
    catch (\Exception) {
    }
  }
  if ($existing_install) {
    throw new AlreadyInstalledException(\Drupal::service('string_translation'));
  }
}
接続が失敗すると例外は握りつぶされ、$existing_install は FALSE のままで、呼び出し側はサイトが新しいものとして続行します。
install_begin_request() は database_verified が false のときだけこの関数を呼びます。その後、完了したタスクを読みますが、影響を受けるリリースでは、インストール完了時に install_finished() が書き込む install_time 状態を参照しません。install_task 状態が欠けているサイトは、install_time がインストール済みを示していてもインストール確認に到達することがあります。
3 つ目の欠陥は同時実行です。install_bootstrap_full() はセッションを開始しますが、インストールを開始したセッションに結び付けません。2 人目の訪問者が進行中のインストールに参加し、自分の選択で完了できます。
どのように悪用されますか?
Drupal は攻撃の複雑さを高く、対象の分布をまれと評価し、既存の概念実証を記録しています。公開アドバイザリはリクエストの順序を公開していません。仕組みは次のとおりです。
- 設定されたデータベース接続の失敗を待つか、引き起こします。データベース障害、接続プールの枯渇、誤った認証情報の変更が
tableExists()を失敗させます。 /core/install.phpを要求します。例外は握りつぶされ、インストーラーは既存のインストールを見ず、インストールフローを開始します。install_task状態が欠けているサイトでは、install_timeの確認がないため、フローを止めるはずの防御の 1 つが失われます。- インストーラーを進めます。攻撃者が制御するデータベースを選ぶか、インストーラーが作成できるものを使用し、管理者アカウントを作成します。
- 新しい管理者アカウントでモジュールやテーマをインストールするか、PHP を書き込む別の管理機能を使って、サーバー上でコードを実行します。
- 同時実行の経路では、2 人目の訪問者が別の管理者が開始したインストールに参加し、最初のセッションより先に完了します。
攻撃者には、適切な時点でデータベース確認を失敗させるか、インストールが進行中であることが必要です。Drupal が構成をまれと評価する理由です。データベース障害が起きてもインストーラーをブロックすれば露出がなくなる理由でもあります。
攻撃の流れは?
インストーラーが「未インストール」と解釈するデータベースエラーがインストーラーを開き、攻撃者がデータベースと管理者アカウントを提供し、管理者ロールが再インストールをコード実行に変えます。
攻撃者に何ができますか?
インストーラーを完了した攻撃者はサイトを乗っ取れます。データベース、管理者アカウント、構成を制御します。これによりコンテンツ、ユーザーデータ、そして PHP を実行するモジュールやテーマをインストールする能力を得て、Web サーバーユーザーとしてコードを実行できます。
完全な経路には、インストーラーが到達可能でデータベース確認が失敗すること、またはインストールが進行中であることが必要です。アドバイザリは、Web サーバーが settings.php に書き込めない、または権限を変更できない場合に一部の経路がブロックされると述べています。読み取り専用の settings.php は難易度を上げますが、更新の代わりにはなりません。
Drupal は機密性、完全性、可用性の影響をすべて高と評価しています。アドバイザリは攻撃者が OS の root を得ると述べていません。コード実行は Web サーバーユーザーとして行われ、追加の権限昇格はホストに依存します。
修正が機能する理由
修正は、失敗したデータベース確認を確実な停止に変え、欠けていたインストールマーカーを追加します。
-  if (!$install_state['database_verified']) {
-    install_verify_database_ready();
+  if (!$install_state['settings_verified']) {
+    try {
+      install_verify_database_ready();
+    }
+    catch (AlreadyInstalledException $e) {
+      throw $e;
+    }
+    catch (InstallerException) {
+      $install_state['configured_database_failed'] = TRUE;
+    }
   }
...
-  if ($task === 'done') {
-    throw new AlreadyInstalledException($container->get('string_translation'));
-  }
+  if ($task === 'done' || (!empty($task) && \Drupal::state()->get('install_time'))) {
+    throw new AlreadyInstalledException($container->get('string_translation'));
+  }
install_verify_database_ready() は接続失敗時に InstallerException を投げ、呼び出し側は configured_database_failed を記録します。要件ページはデータベースエラーを表示し、インストーラーは続行しません。
install_time の確認は、install_task 状態が欠けていてもインストール済みサイトを認識します。
修正はまた、対話型インストールを、状態に保存したランダムトークンで最初のブラウザーセッションに結び付けます。2 人目の訪問者は進行中のインストールを引き継げません。要件確認中に settings.php の権限を自動修正することもやめます。
修正はアドバイザリに記載された 3 つの経路を閉じます。core/install.php は削除しないため、恒久的な緩和は依然として重要です。
侵害されたかどうかを確認するには?
Drupal はアドバイザリで侵害の指標を公開していません。次の確認は、インストーラーへのアクセスと、再インストールが残す変更を探します。
# Requests to the installer in the web server logs
grep -Ei '/core/install\.php' /var/log/nginx/access.log /var/log/apache2/access.log

# The install timestamp, which a reinstall resets
drush state:get install_time

# Recently created administrator accounts
drush sqlq "SELECT uid, name, created FROM users_field_data ORDER BY created DESC LIMIT 20;"

# settings.php modification time and database settings
stat -c '%y %n' sites/default/settings.php
grep -n "^\$databases" -A 12 sites/default/settings.php
長く運用しているサイトで install_time が最近になっていることは強い手がかりです。データベース設定が配備記録と一致しない settings.php も同様です。有効なモジュールとテーマを基準と比較してください。
drush pm:list --status=enabled --type=module
drush pm:list --status=enabled --type=theme
/core/install.php へのリクエストだけでは証拠になりません。監視やセキュリティスキャナーも要求するためです。インストーラーへのリクエスト、変更された install_time、予期しない管理者アカウントの組み合わせが重要です。
年表
- 2026-11-16: Drupal がセキュリティリリースの事前通知 PSA-2026-11-16 を公開しました。
- 2026-11-18: Drupal が SA-CORE-2026-017 を公開し、10.6.22、11.3.22、11.4.13 をリリースしました。
- 2026-11-19: 公開報道が脆弱性と Drupal のインストーラー指針を説明しました。
よくある質問
- 正常にインストールされたサイトでデータベースが健全なら再インストールできますか? いいえ。データベースに到達でき、
key_valueテーブルが存在する場合、修正前の確認はAlreadyInstalledExceptionを投げます。この脆弱性には、確認の失敗かインストールの進行中が必要です。 - 実環境で悪用されていますか? Drupal は攻撃を報告していません。アドバイザリは概念実証を記録し、悪用を複雑と評価しており、CVE は 2026-11-20 時点で CISA KEV に登録されていません。
- 更新後もインストーラーをブロックする必要がありますか? はい。Drupal は推奨しています。インストール後にインストーラーは不要で、修正はファイルを削除しないためです。
- Drupal 11.2 以前は修正されていますか? いいえ。これらのブランチはサポート終了です。修正は 11.3.22 と 11.4.13 にあり、古いサイトはサポート対象ブランチへ移行する必要があります。
- Drupal Steward は保護しますか? 購読しているサイトの既知の攻撃ベクトルを保護します。Drupal は新しいベクトルに備えて更新も推奨しています。
- CVE レコードがないのはなぜですか? アドバイザリは CVE-2026-132165 を持ち、2026-11-18 に公開されましたが、2026-11-20 の確認時点で公開 CVE レコードはまだ存在しませんでした。公開されるまでアドバイザリを一次情報としてください。
Ostorlab で露出した Drupal インストーラーを見つける
Ostorlab の Web Agentic Deep Scan は、アプリケーションの到達可能な Web 面をマッピングし、露出した管理・インストールパスも対象にします。これにより、/core/install.php にまだ応答する Drupal サイトを棚卸しできます: https://www.ostorlab.co/product/web_agentic_deep_scan。
参考資料
- Drupal アドバイザリ SA-CORE-2026-017: https://www.drupal.org/sa-core-2026-017 (2026 年 11 月 20 日確認)
- Drupal 事前通知 PSA-2026-11-16: https://www.drupal.org/psa-2026-11-16 (2026 年 11 月 20 日確認)
- 修正コミット: https://github.com/drupal/drupal/commit/03c02bcaa6d9be42d4576b8dc43a01dbdeb60877 (2026 年 11 月 20 日確認)
- Drupal 11.4.13 リリース: https://github.com/drupal/drupal/releases/tag/11.4.13 (2026 年 11 月 20 日確認)
- Drupal 11.3.22 リリース: https://github.com/drupal/drupal/releases/tag/11.3.22 (2026 年 11 月 20 日確認)
- Drupal 10.6.22 リリース: https://github.com/drupal/drupal/releases/tag/10.6.22 (2026 年 11 月 20 日確認)
- 11.4.12 の
install.core.inc: https://github.com/drupal/drupal/blob/11.4.12/core/includes/install.core.inc (2026 年 11 月 20 日確認) - 11.4.13 の
install.core.inc: https://github.com/drupal/drupal/blob/11.4.13/core/includes/install.core.inc (2026 年 11 月 20 日確認) - Drupal インストーラーの保護: https://www.drupal.org/docs/administering-a-drupal-site/security-in-drupal/securing-the-installer-installphp (2026 年 11 月 20 日確認)
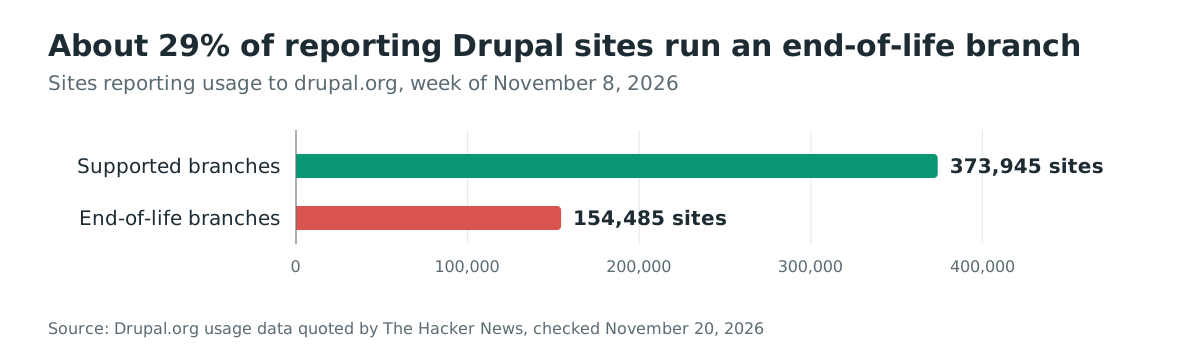
- The Hacker News の報道と Drupal の使用数: https://thehackernews.com/2026/11/drupal-patches-critical-installer-flaw.html (2026 年 11 月 20 日確認)
- CISA KEV カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日確認)