Reinstalación mediante el instalador de Drupal core, hasta la ejecución de código (CVE-2026-132165)
Una base no verificable hace que Drupal parezca un sitio nuevo y permite a un visitante no autenticado reinstalarlo; corregido en 11.4.13, 11.3.22 y 10.6.22.
Resumen
- El instalador de Drupal puede tratar una base de datos que no puede verificar como un sitio vacío. En determinadas condiciones, un visitante no autenticado puede reinstalar el sitio y tomarlo, lo que puede llevar a la ejecución remota de código.
- Drupal 10.6 anterior a 10.6.22, 11.0 a 11.3.21 y 11.4.0 a 11.4.12 están afectadas. Las versiones corregidas 10.6.22, 11.3.22 y 11.4.13 se publicaron el 2026-11-18.
- Drupal califica la falla como crítica, 18 de 25, con explotación compleja: existe una prueba de concepto. No se reportan ataques y la CVE no está en el catálogo KEV de CISA a fecha de 2026-11-20.
- Actualice a 11.4.13, 11.3.22 o 10.6.22, y después bloquee
/core/install.phpincluso tras la actualización. Drupal recomienda mantener el instalador bloqueado de forma permanente.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El sitio ejecuta una versión afectada de Drupal core.
/core/install.phpes accesible desde la red. Las reglas.htaccesspredeterminadas de core no lo bloquean.- La base de datos configurada no se puede verificar, o ya hay una instalación en curso.
- Para la ruta de reinstalación, el servidor web puede escribir en
settings.phpo cambiar sus permisos. Drupal indica que algunas rutas de explotación se bloquean cuando no puede.
El aviso califica la distribución de objetivos como poco común, así que no todo sitio Drupal está expuesto en todo momento. El riesgo se concentra en sitios que dejan el instalador accesible y luego sufren una caída de base de datos o un cambio de configuración fallido. Esas condiciones son bastante comunes en operaciones como para tratar la falla como una cuestión de exposición, no como un caso teórico.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Drupal 11.4 | 11.4.0 a 11.4.12 | 11.4.13 |
| Drupal 11.3 | 11.3.0 a 11.3.21 | 11.3.22 |
| Drupal 11.0 a 11.2 | 11.0.0 a 11.2.x | sin corrección; fin de vida, actualice a 11.4.13 |
| Drupal 10.6 | 10.6.0 a 10.6.21 | 10.6.22 |
| Drupal 10.5 y anteriores | todas las versiones | sin corrección; fin de vida |
| Drupal 8 y 9 | todas las versiones | sin corrección; fin de vida |
Compruebe la versión de core en cada base de código:
grep -n "const VERSION" core/lib/Drupal.php
composer show drupal/core | grep -E '^versions'
drush status --field=drupal-version
Después compruebe si el instalador responde desde Internet:
curl -sS -o /dev/null -w '%{http_code}\n' https://example.com/core/install.php
curl -sS https://example.com/core/install.php | grep -Ei 'Choose language|Select an installation profile|already installed'
Un 403 o un 404 es el resultado deseado. Cualquier otra respuesta significa que el instalador respondió. Una página que ofrece un idioma, un perfil de instalación o un mensaje de «ya instalado» indica que la ruta es accesible. Bloquéela incluso en un sitio corregido. Ejecute la comprobación solo contra su propio sitio.
¿Cómo lo corrijo?
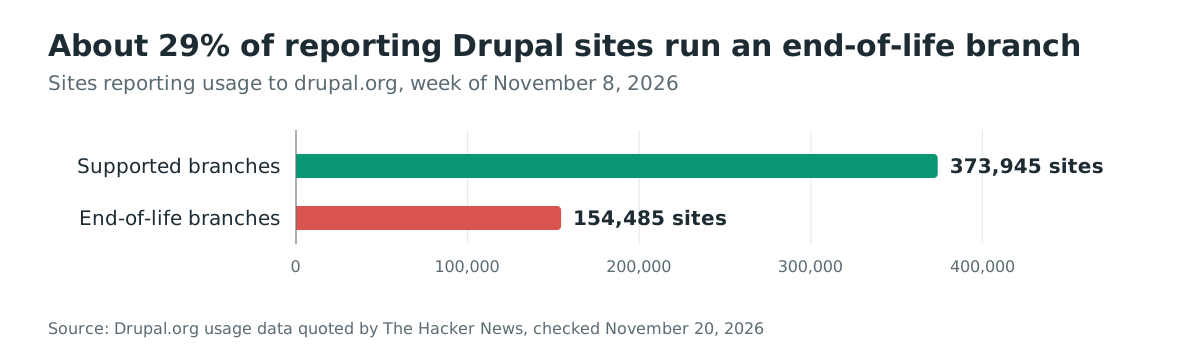
Actualice a la versión corregida de su rama: Drupal 11.4.13, 11.3.22 o 10.6.22. Los sitios en 11.2 y anteriores, 10.5 y anteriores, o Drupal 8 y 9 deben pasar a una rama compatible, porque esas ramas no reciben corrección.
# Composer-based site using drupal/core-recommended
composer update drupal/core-recommended --with-all-dependencies

# Or, if the project requires drupal/core directly
composer update drupal/core --with-all-dependencies

drush updatedb -y
drush cache:rebuild
- Actualice cada entorno, incluidos el de pruebas y cualquier copia de recuperación ante desastres.
- Ejecute las actualizaciones de base de datos y reconstruya las cachés.
- Confirme la versión con las comprobaciones de «¿Estoy afectado?».
- Bloquee
/core/install.phpdespués de la actualización.
Drupal recomienda tres formas de bloquear el instalador. Elija una y manténgala:
- Deniegue la ruta en la configuración del servidor web. Para nginx, añada
location = /core/install.php { deny all; }al bloque de servidor. - Añada una regla
.htaccessen el directoriocore/que deniegueinstall.phpconRequire all denied. - Elimine
core/install.phpy manténgalo eliminado con un script de Composer después de cada actualización.
La primera opción es la menos propensa a que una actualización la sobrescriba. La tercera requiere cuidado, porque una operación posterior de Composer puede restaurar el archivo si el script no está configurado. Drupal Steward protege los vectores de ataque conocidos en los sitios que lo usan, pero el aviso indica que esos sitios deben actualizar igualmente por si aparecen nuevos vectores.
¿Cuál es la causa raíz?
El instalador forma parte de Drupal core, no es un módulo opcional, así que cada sitio afectado lleva el punto de entrada en /core/install.php. Tiene dos tareas al inicio de una petición: verificar que la base configurada es accesible y no contiene ya un sitio Drupal, y decidir si una instalación ya está completa. El código vulnerable se equivoca en ambas cuando falla la comprobación de la base.
install_verify_database_ready() en core/includes/install.core.inc llama a tableExists() en la última tabla del esquema del sistema y trata cualquier excepción como «puede que la base aún no esté configurada». En Drupal 11.4.12, la función es:
function install_verify_database_ready(): void {
  $system_schema = system_schema();
  $table = array_key_last($system_schema);

  $existing_install = FALSE;
  if (Database::getConnectionInfo()) {
    try {
      $existing_install = Database::getConnection()->schema()->tableExists($table);
    }
    // Do not trigger an error if the database query fails, since the database
    // might not be set up yet.
    catch (\Exception) {
    }
  }
  if ($existing_install) {
    throw new AlreadyInstalledException(\Drupal::service('string_translation'));
  }
}
Si la conexión falla, la excepción se traga, $existing_install sigue siendo FALSE y el llamador continúa como si el sitio fuera nuevo.
install_begin_request() llama a esta función solo cuando database_verified es falso. Después lee la tarea completada y, en la versión afectada, no consulta el estado install_time que install_finished() escribe al completar una instalación. Un sitio cuyo estado install_task falta puede llegar a las comprobaciones de instalación aunque install_time muestre que se instaló.
El tercer defecto es la concurrencia. install_bootstrap_full() inicia una sesión pero no vincula la instalación a la sesión que la comenzó. Un segundo visitante puede unirse a una instalación ya en curso y terminarla con sus propias opciones.
¿Cómo se explota?
Drupal califica la complejidad del ataque como alta y la distribución de objetivos como poco común, y registra una prueba de concepto existente. El aviso público no publica la secuencia de peticiones. El mecanismo es:
- Espere o provoque el fallo de la conexión a la base configurada. Una caída de base, un grupo de conexiones agotado o un cambio de credenciales erróneo pueden hacer que
tableExists()lance una excepción. - Solicite
/core/install.php. La excepción se traga, el instalador no ve ninguna instalación existente y comienza el flujo de instalación. - En un sitio cuyo estado
install_taskfalta, la ausencia de la comprobación deinstall_timeelimina una de las barreras que deberían detener el flujo. - Recorra el instalador. Elija una base controlada por el atacante, o use una que el instalador pueda crear, y cree una cuenta de administrador.
- Instale un módulo o tema con la nueva cuenta de administrador, o use otra función de administración que escriba PHP, para ejecutar código en el servidor.
- En la ruta de concurrencia, un segundo visitante se une a una instalación que otro administrador ya comenzó y la termina antes que la primera sesión.
El atacante necesita que la comprobación de la base falle en el momento adecuado, o que haya una instalación en curso. Por eso Drupal califica la configuración como poco común. También por eso bloquear el instalador elimina la exposición incluso cuando ocurre una caída de base.
¿Cómo se desarrolla el ataque?
Un error de base que el instalador interpreta como «no instalado» abre el instalador, el atacante aporta una base y una cuenta de administrador, y el rol de administrador convierte la reinstalación en ejecución de código.
¿Qué puede hacer un atacante?
Un atacante que completa el instalador puede tomar el control del sitio. Controla la base, la cuenta de administrador y la configuración. Eso le da el contenido, los datos de usuarios y la capacidad de instalar un módulo o tema que ejecute PHP, es decir, ejecución de código con el usuario del servidor web.
La ruta completa necesita que el instalador sea accesible y que falle la comprobación de la base, o que haya una instalación en curso. El aviso indica que algunas rutas se bloquean cuando el servidor web no puede escribir en settings.php o cambiar sus permisos. Un settings.php de solo lectura aumenta la dificultad pero no sustituye la actualización.
Drupal evalúa los impactos en confidencialidad, integridad y disponibilidad como todos altos. El aviso no dice que el atacante obtenga root en el sistema operativo. La ejecución de código es con el usuario del servidor web, y una escalada adicional depende del host.
¿Por qué funciona la corrección?
La corrección convierte una comprobación de base fallida en una parada firme y añade el marcador de instalación que faltaba:
-  if (!$install_state['database_verified']) {
-    install_verify_database_ready();
+  if (!$install_state['settings_verified']) {
+    try {
+      install_verify_database_ready();
+    }
+    catch (AlreadyInstalledException $e) {
+      throw $e;
+    }
+    catch (InstallerException) {
+      $install_state['configured_database_failed'] = TRUE;
+    }
   }
...
-  if ($task === 'done') {
-    throw new AlreadyInstalledException($container->get('string_translation'));
-  }
+  if ($task === 'done' || (!empty($task) && \Drupal::state()->get('install_time'))) {
+    throw new AlreadyInstalledException($container->get('string_translation'));
+  }
install_verify_database_ready() ahora lanza InstallerException cuando falla la conexión, y el llamador registra configured_database_failed. La página de requisitos muestra entonces un error de base y el instalador no continúa.
La comprobación de install_time reconoce un sitio instalado aunque falte el estado install_task.
La corrección también vincula una instalación interactiva a la primera sesión del navegador con un token aleatorio guardado en el estado, así que un segundo visitante no puede tomar una instalación en curso. Deja de corregir automáticamente los permisos de settings.php durante la comprobación de requisitos.
La corrección cierra las tres rutas descritas en el aviso. No elimina core/install.php, así que la mitigación permanente sigue siendo importante.
¿Cómo compruebo si estuve comprometido?
Drupal no publicó indicadores de compromiso con el aviso. Estas comprobaciones buscan el acceso al instalador y los cambios que deja una reinstalación:
# Requests to the installer in the web server logs
grep -Ei '/core/install\.php' /var/log/nginx/access.log /var/log/apache2/access.log

# The install timestamp, which a reinstall resets
drush state:get install_time

# Recently created administrator accounts
drush sqlq "SELECT uid, name, created FROM users_field_data ORDER BY created DESC LIMIT 20;"

# settings.php modification time and database settings
stat -c '%y %n' sites/default/settings.php
grep -n "^\$databases" -A 12 sites/default/settings.php
Un install_time reciente en un sitio instalado hace mucho tiempo es una pista fuerte. También lo es un settings.php cuyos parámetros de base no coinciden con sus registros de despliegue. Compare también los módulos y temas habilitados con su línea base:
drush pm:list --status=enabled --type=module
drush pm:list --status=enabled --type=theme
Una petición a /core/install.php no es prueba por sí sola, porque la monitorización y los escáneres de seguridad también la hacen. Lo que importa es la combinación de peticiones al instalador, un install_time cambiado y una cuenta de administrador inesperada.
Cronología
- 2026-11-16: Drupal publica un aviso previo, PSA-2026-11-16, para la versión de seguridad.
- 2026-11-18: Drupal publica SA-CORE-2026-017 y las versiones 10.6.22, 11.3.22 y 11.4.13.
- 2026-11-19: la cobertura pública describe la falla y la guía de Drupal sobre el instalador.
Preguntas frecuentes
- ¿Un sitio instalado normal con una base sana permite reinstalar? No. Cuando la base es accesible y existe la tabla
key_value, la comprobación anterior a la corrección lanzaAlreadyInstalledException. La falla necesita que la comprobación falle o que haya una instalación en curso. - ¿Se explota en el mundo real? Drupal no reporta ataques. El aviso registra una prueba de concepto y califica la explotación como compleja, y la CVE no está en el catálogo KEV de CISA a fecha de 2026-11-20.
- ¿Sigo teniendo que bloquear el instalador tras actualizar? Sí. Drupal lo recomienda, porque el instalador no es necesario después de la instalación y la corrección no elimina el archivo.
- ¿Drupal 11.2 y anteriores están corregidos? No. Esas ramas están en fin de vida. La corrección está en 11.3.22 y 11.4.13, así que los sitios más antiguos deben pasar a una rama compatible.
- ¿Me protege Drupal Steward? Protege los vectores de ataque conocidos en los sitios suscritos. Drupal sigue recomendando actualizar por si aparecen nuevos vectores.
- ¿Por qué falta el registro CVE? El aviso lleva CVE-2026-132165 y se publicó el 2026-11-18, pero el registro CVE público aún no había aparecido cuando comprobamos el 2026-11-20. Use el aviso como fuente principal hasta que se publique.
Encuentre instaladores de Drupal expuestos con Ostorlab
El Web Agentic Deep Scan de Ostorlab cartografía la superficie web accesible de una aplicación, incluidos los caminos de administración e instalación expuestos, lo que ayuda a inventariar los sitios Drupal que aún responden en /core/install.php: https://www.ostorlab.co/product/web_agentic_deep_scan
Referencias
- Aviso de Drupal SA-CORE-2026-017: https://www.drupal.org/sa-core-2026-017 (comprobado el 20 de noviembre de 2026)
- Aviso previo de Drupal PSA-2026-11-16: https://www.drupal.org/psa-2026-11-16 (comprobado el 20 de noviembre de 2026)
- Commit de la corrección: https://github.com/drupal/drupal/commit/03c02bcaa6d9be42d4576b8dc43a01dbdeb60877 (comprobado el 20 de noviembre de 2026)
- Versión Drupal 11.4.13: https://github.com/drupal/drupal/releases/tag/11.4.13 (comprobado el 20 de noviembre de 2026)
- Versión Drupal 11.3.22: https://github.com/drupal/drupal/releases/tag/11.3.22 (comprobado el 20 de noviembre de 2026)
- Versión Drupal 10.6.22: https://github.com/drupal/drupal/releases/tag/10.6.22 (comprobado el 20 de noviembre de 2026)
install.core.incen 11.4.12: https://github.com/drupal/drupal/blob/11.4.12/core/includes/install.core.inc (comprobado el 20 de noviembre de 2026)install.core.incen 11.4.13: https://github.com/drupal/drupal/blob/11.4.13/core/includes/install.core.inc (comprobado el 20 de noviembre de 2026)- Proteger el instalador de Drupal: https://www.drupal.org/docs/administering-a-drupal-site/security-in-drupal/securing-the-installer-installphp (comprobado el 20 de noviembre de 2026)
- Cobertura de The Hacker News y cifras de uso de Drupal: https://thehackernews.com/2026/11/drupal-patches-critical-installer-flaw.html (comprobado el 20 de noviembre de 2026)
- Catálogo KEV de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 20 de noviembre de 2026)