Réinstallation par l'installateur de Drupal core, jusqu'à l'exécution de code (CVE-2026-132165)
Une base non vérifiable fait passer Drupal pour un site neuf et permet à un visiteur non authentifié de le réinstaller ; corrigé en 11.4.13, 11.3.22 et 10.6.22.
En bref
- L'installateur de Drupal peut prendre une base de données qu'il ne peut pas vérifier pour un site vide. Dans certaines conditions, un visiteur non authentifié peut alors réinstaller le site et en prendre le contrôle, ce qui peut mener à l'exécution de code à distance.
- Drupal 10.6 avant 10.6.22, 11.0 à 11.3.21 et 11.4.0 à 11.4.12 sont concernés. Les versions corrigées 10.6.22, 11.3.22 et 11.4.13 sont sorties le 2026-11-18.
- Drupal note la faille critique à 18 sur 25, avec une exploitation jugée complexe : une preuve de concept existe. Aucune attaque n'est signalée et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-20.
- Mettez à niveau vers 11.4.13, 11.3.22 ou 10.6.22, puis bloquez
/core/install.phpmême après la mise à niveau. Drupal recommande de garder l'installateur bloqué en permanence.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le site exécute une version de Drupal core concernée.
/core/install.phpest joignable depuis le réseau. Les règles.htaccesspar défaut de core ne le bloquent pas.- La base de données configurée ne peut pas être vérifiée, ou une installation est déjà en cours.
- Pour le chemin de réinstallation, le serveur web peut écrire dans
settings.phpou changer ses permissions. Drupal indique que certains chemins d'exploitation sont bloqués quand ce n'est pas le cas.
L'avis classe la distribution des cibles comme peu courante, donc tout site Drupal n'est pas exposé à tout moment. Le risque se concentre sur les sites qui laissent l'installateur joignable puis subissent une panne de base de données ou un changement de configuration raté. Ces conditions sont assez courantes en exploitation pour traiter la faille comme une question d'exposition, pas comme un cas théorique.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| Drupal 11.4 | 11.4.0 à 11.4.12 | 11.4.13 |
| Drupal 11.3 | 11.3.0 à 11.3.21 | 11.3.22 |
| Drupal 11.0 à 11.2 | 11.0.0 à 11.2.x | pas de correctif ; fin de vie, passer à 11.4.13 |
| Drupal 10.6 | 10.6.0 à 10.6.21 | 10.6.22 |
| Drupal 10.5 et antérieur | toutes les versions | pas de correctif ; fin de vie |
| Drupal 8 et 9 | toutes les versions | pas de correctif ; fin de vie |
Vérifiez la version de core dans chaque base de code :
grep -n "const VERSION" core/lib/Drupal.php
composer show drupal/core | grep -E '^versions'
drush status --field=drupal-version
Vérifiez ensuite si l'installateur répond depuis Internet :
curl -sS -o /dev/null -w '%{http_code}\n' https://example.com/core/install.php
curl -sS https://example.com/core/install.php | grep -Ei 'Choose language|Select an installation profile|already installed'
Un 403 ou un 404 est le résultat souhaité. Toute autre réponse signifie que l'installateur a répondu. Une page qui propose une langue, un profil d'installation ou un message « déjà installé » indique que le chemin est joignable. Bloquez-le même sur un site corrigé. Lancez la vérification uniquement contre votre propre site.
Comment corriger ?
Mettez à niveau vers la version corrigée de votre branche : Drupal 11.4.13, 11.3.22 ou 10.6.22. Les sites sur 11.2 et antérieur, 10.5 et antérieur, ou Drupal 8 et 9 doivent passer à une branche prise en charge, car ces branches ne reçoivent aucun correctif.
# Composer-based site using drupal/core-recommended
composer update drupal/core-recommended --with-all-dependencies

# Or, if the project requires drupal/core directly
composer update drupal/core --with-all-dependencies

drush updatedb -y
drush cache:rebuild
- Mettez à niveau chaque environnement, y compris la préproduction et toute copie de reprise après sinistre.
- Exécutez les mises à jour de base de données et reconstruisez les caches.
- Confirmez la version avec les contrôles de la section « Suis-je concerné ? ».
- Bloquez
/core/install.phpaprès la mise à niveau.
Drupal recommande trois façons de bloquer l'installateur. Choisissez-en une et conservez-la :
- Refusez le chemin dans la configuration du serveur web. Pour nginx, ajoutez
location = /core/install.php { deny all; }au bloc serveur. - Ajoutez une règle
.htaccessdans le répertoirecore/qui refuseinstall.phpavecRequire all denied. - Supprimez
core/install.phpet gardez-le supprimé avec un script Composer après chaque mise à jour.
La première option est la moins susceptible d'être écrasée par une mise à jour. La troisième demande de l'attention, car une opération Composer ultérieure peut restaurer le fichier si le script n'est pas configuré. Drupal Steward protège les vecteurs d'attaque connus pour les sites qui l'utilisent, mais l'avis indique que ces sites doivent quand même se mettre à niveau au cas où de nouveaux vecteurs apparaîtraient.
Quelle est la cause racine ?
L'installateur fait partie de Drupal core, et non d'un module optionnel, donc chaque site concerné porte le point d'entrée dans /core/install.php. Il a deux tâches au début d'une requête : vérifier que la base configurée est joignable et ne contient pas déjà un site Drupal, et déterminer si une installation est déjà terminée. Le code vulnérable se trompe sur les deux lorsque la vérification de la base échoue.
install_verify_database_ready() dans core/includes/install.core.inc appelle tableExists() sur la dernière table du schéma système et traite toute exception comme « la base n'est peut-être pas encore configurée ». Dans Drupal 11.4.12, la fonction est :
function install_verify_database_ready(): void {
  $system_schema = system_schema();
  $table = array_key_last($system_schema);

  $existing_install = FALSE;
  if (Database::getConnectionInfo()) {
    try {
      $existing_install = Database::getConnection()->schema()->tableExists($table);
    }
    // Do not trigger an error if the database query fails, since the database
    // might not be set up yet.
    catch (\Exception) {
    }
  }
  if ($existing_install) {
    throw new AlreadyInstalledException(\Drupal::service('string_translation'));
  }
}
Si la connexion échoue, l'exception est avalée, $existing_install reste FALSE, et l'appelant continue comme si le site était neuf.
install_begin_request() n'appelle cette fonction que lorsque database_verified est faux. Il lit ensuite la tâche terminée et, dans la version concernée, ne consulte pas l'état install_time que install_finished() écrit à la fin d'une installation. Un site dont l'état install_task manque peut donc atteindre les vérifications d'installation alors que install_time montre qu'il a été installé.
Le troisième défaut est la concurrence. install_bootstrap_full() démarre une session mais ne lie pas l'installation à la session qui l'a commencée. Un second visiteur peut rejoindre une installation déjà en cours et la terminer avec ses propres choix.
Comment la faille est-elle exploitée ?
Drupal juge la complexité de l'attaque élevée et la distribution des cibles peu courante, et enregistre une preuve de concept existante. L'avis public ne publie pas la séquence de requêtes. Le mécanisme est le suivant :
- Attendez ou provoquez l'échec de la connexion à la base configurée. Une panne de base, un pool de connexions épuisé ou un changement d'identifiants erroné peuvent faire échouer
tableExists(). - Demandez
/core/install.php. L'exception est avalée, l'installateur ne voit aucune installation existante et lance le flux d'installation. - Sur un site dont l'état
install_taskmanque, l'absence de vérification deinstall_timeretire l'un des garde-fous qui devraient arrêter le flux. - Parcourez l'installateur. Choisissez une base contrôlée par l'attaquant, ou utilisez-en une que l'installateur peut créer, et créez un compte administrateur.
- Installez un module ou un thème avec le nouveau compte administrateur, ou utilisez une autre fonction d'administration qui écrit du PHP, pour exécuter du code sur le serveur.
- Dans le chemin de concurrence, un second visiteur rejoint une installation déjà commencée par un autre administrateur et la termine avant la première session.
L'attaquant a besoin que la vérification de la base échoue au bon moment, ou qu'une installation soit en cours. C'est pourquoi Drupal qualifie la configuration de peu courante. C'est aussi pourquoi bloquer l'installateur supprime l'exposition même en cas de panne de base.
Comment se déroule l'attaque ?
Une erreur de base que l'installateur interprète comme « non installé » ouvre l'installateur, l'attaquant fournit une base et un compte administrateur, et le rôle administrateur transforme la réinstallation en exécution de code.
Que peut faire un attaquant ?
Un attaquant qui termine l'installateur peut prendre le contrôle du site. Il contrôle la base, le compte administrateur et la configuration. Cela lui donne le contenu, les données utilisateurs et la possibilité d'installer un module ou un thème qui exécute du PHP, donc une exécution de code avec l'utilisateur du serveur web.
Le chemin complet exige que l'installateur soit joignable et que la vérification de la base échoue, ou qu'une installation soit en cours. L'avis indique que certains chemins sont bloqués quand le serveur web ne peut pas écrire dans settings.php ou changer ses permissions. Un settings.php en lecture seule augmente la difficulté mais ne remplace pas la mise à niveau.
Drupal évalue les impacts sur la confidentialité, l'intégrité et la disponibilité comme tous élevés. L'avis ne dit pas que l'attaquant obtient root sur le système d'exploitation. L'exécution de code se fait avec l'utilisateur du serveur web, et une élévation supplémentaire dépend de l'hôte.
Pourquoi le correctif fonctionne-t-il ?
Le correctif transforme une vérification de base échouée en arrêt net et ajoute le marqueur d'installation manquant :
-  if (!$install_state['database_verified']) {
-    install_verify_database_ready();
+  if (!$install_state['settings_verified']) {
+    try {
+      install_verify_database_ready();
+    }
+    catch (AlreadyInstalledException $e) {
+      throw $e;
+    }
+    catch (InstallerException) {
+      $install_state['configured_database_failed'] = TRUE;
+    }
   }
...
-  if ($task === 'done') {
-    throw new AlreadyInstalledException($container->get('string_translation'));
-  }
+  if ($task === 'done' || (!empty($task) && \Drupal::state()->get('install_time'))) {
+    throw new AlreadyInstalledException($container->get('string_translation'));
+  }
install_verify_database_ready() lève maintenant InstallerException quand la connexion échoue, et l'appelant enregistre configured_database_failed. La page des prérequis affiche alors une erreur de base et l'installateur ne continue pas.
La vérification install_time reconnaît un site installé même quand l'état install_task manque.
Le correctif lie aussi une installation interactive à la première session de navigateur avec un jeton aléatoire stocké dans l'état, donc un second visiteur ne peut pas prendre en charge une installation en cours. Il cesse de corriger automatiquement les permissions de settings.php pendant la vérification des prérequis.
Le correctif ferme les trois chemins décrits dans l'avis. Il ne supprime pas core/install.php, donc l'atténuation permanente reste importante.
Comment vérifier si j'ai été compromis ?
Drupal n'a pas publié d'indicateurs de compromission avec l'avis. Ces contrôles cherchent l'accès à l'installateur et les changements laissés par une réinstallation :
# Requests to the installer in the web server logs
grep -Ei '/core/install\.php' /var/log/nginx/access.log /var/log/apache2/access.log

# The install timestamp, which a reinstall resets
drush state:get install_time

# Recently created administrator accounts
drush sqlq "SELECT uid, name, created FROM users_field_data ORDER BY created DESC LIMIT 20;"

# settings.php modification time and database settings
stat -c '%y %n' sites/default/settings.php
grep -n "^\$databases" -A 12 sites/default/settings.php
Un install_time récent sur un site installé depuis longtemps est une piste forte. Un settings.php dont les paramètres de base ne correspondent pas à vos registres de déploiement l'est aussi. Comparez également les modules et thèmes activés avec votre référence :
drush pm:list --status=enabled --type=module
drush pm:list --status=enabled --type=theme
Une requête vers /core/install.php n'est pas une preuve en soi, car la surveillance et les scanners de sécurité la demandent aussi. C'est la combinaison de requêtes vers l'installateur, d'un install_time modifié et d'un compte administrateur inattendu qui compte.
Chronologie
- 2026-11-16 : Drupal publie un avis préalable, PSA-2026-11-16, pour la version de sécurité.
- 2026-11-18 : Drupal publie SA-CORE-2026-017 et les versions 10.6.22, 11.3.22 et 11.4.13.
- 2026-11-19 : la couverture publique décrit la faille et les conseils de Drupal sur l'installateur.
FAQ
- Un site installé normalement avec une base saine permet-il une réinstallation ? Non. Quand la base est joignable et que la table
key_valueexiste, la vérification d'avant correctif lèveAlreadyInstalledException. La faille exige que la vérification échoue ou qu'une installation soit en cours. - La faille est-elle exploitée dans la nature ? Drupal ne signale aucune attaque. L'avis enregistre une preuve de concept et juge l'exploitation complexe, et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-20.
- Faut-il encore bloquer l'installateur après la mise à niveau ? Oui. Drupal le recommande, car l'installateur n'est pas nécessaire après l'installation et le correctif ne supprime pas le fichier.
- Drupal 11.2 et antérieur est-il corrigé ? Non. Ces branches sont en fin de vie. Le correctif est dans 11.3.22 et 11.4.13, donc les sites plus anciens doivent passer à une branche prise en charge.
- Drupal Steward me protège-t-il ? Il protège les vecteurs d'attaque connus pour les sites abonnés. Drupal recommande quand même la mise à niveau au cas où de nouveaux vecteurs apparaîtraient.
- Pourquoi l'enregistrement CVE manque-t-il ? L'avis porte CVE-2026-132165 et a été publié le 2026-11-18, mais l'enregistrement CVE public n'était pas encore apparu lors de notre vérification du 2026-11-20. Utilisez l'avis comme source principale jusqu'à sa publication.
Trouver les installateurs Drupal exposés avec Ostorlab
Le Web Agentic Deep Scan d'Ostorlab cartographie la surface web joignable d'une application, y compris les chemins d'administration et d'installation exposés, ce qui vous aide à inventorier les sites Drupal qui répondent encore sur /core/install.php : https://www.ostorlab.co/product/web_agentic_deep_scan
Références
- Avis Drupal SA-CORE-2026-017 : https://www.drupal.org/sa-core-2026-017 (vérifié le 20 novembre 2026)
- Avis préalable Drupal PSA-2026-11-16 : https://www.drupal.org/psa-2026-11-16 (vérifié le 20 novembre 2026)
- Commit du correctif : https://github.com/drupal/drupal/commit/03c02bcaa6d9be42d4576b8dc43a01dbdeb60877 (vérifié le 20 novembre 2026)
- Version Drupal 11.4.13 : https://github.com/drupal/drupal/releases/tag/11.4.13 (vérifié le 20 novembre 2026)
- Version Drupal 11.3.22 : https://github.com/drupal/drupal/releases/tag/11.3.22 (vérifié le 20 novembre 2026)
- Version Drupal 10.6.22 : https://github.com/drupal/drupal/releases/tag/10.6.22 (vérifié le 20 novembre 2026)
install.core.incen 11.4.12 : https://github.com/drupal/drupal/blob/11.4.12/core/includes/install.core.inc (vérifié le 20 novembre 2026)install.core.incen 11.4.13 : https://github.com/drupal/drupal/blob/11.4.13/core/includes/install.core.inc (vérifié le 20 novembre 2026)- Sécuriser l'installateur Drupal : https://www.drupal.org/docs/administering-a-drupal-site/security-in-drupal/securing-the-installer-installphp (vérifié le 20 novembre 2026)
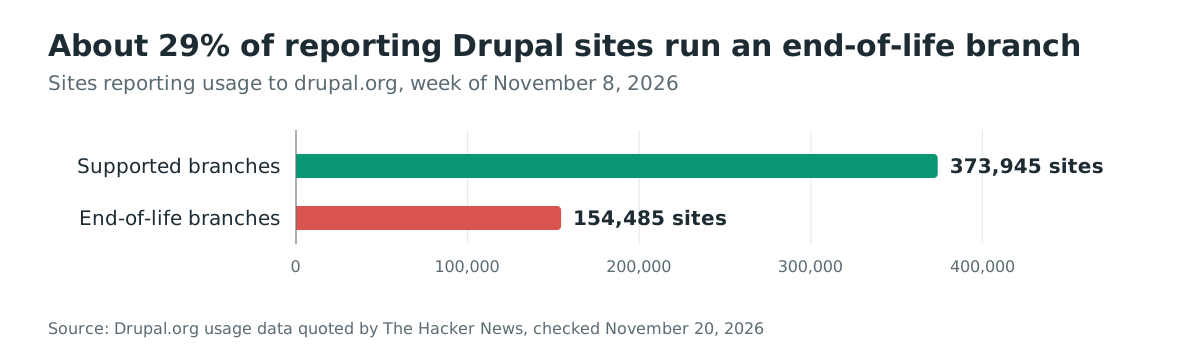
- Couverture de The Hacker News et chiffres d'usage de Drupal : https://thehackernews.com/2026/11/drupal-patches-critical-installer-flaw.html (vérifié le 20 novembre 2026)
- Catalogue KEV de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 20 novembre 2026)