Etherpad の認証前ファイル読み取りからコード実行まで (CVE-2026-114516)
Etherpad 3.3.3 より前は、認証なしで /static から任意のファイルを読み取り、管理者権限のコード実行まで到達できます。3.3.3 で修正されました。
要点
- Etherpad の
/static/*ハンドラーは、パス検査の後にエンコードされたバックスラッシュをスラッシュへ変換します。細工したリクエストはプラグインのディレクトリを抜け、サービス利用者が読める任意のファイルを読み取ります。 - Etherpad 1.8.14 から 3.3.2 が影響を受けます。修正は 2026-07-29 の 3.3.3 で提供され、現在のリリースは 3.3.19 です。
- アドバイザリはこの脆弱性を CVSS v3.1 9.8 の Critical と評価しています。実環境での悪用は知られておらず、2026-11-20 時点で CISA KEV には登録されていません。アドバイザリには公開された概念実証が含まれます。
- 3.3.3 以降へ更新し、今日は 3.3.19 を使用してください。ベンダーの回避策は公開されていないため、更新までの間は HTTP ポートを制限してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- サーバーが Etherpad 1.8.14 から 3.3.2 を実行している。
- 攻撃者が、直接またはプロキシ経由で Etherpad の HTTP ポートに到達できる。
- Etherpad プロセスが、
settings.json、credentials.json、/proc/self/environなどの重要なファイルを読める。
リバースプロキシだけではパストラバーサルを軽減できません。アドバイザリは、エンコードされたバックスラッシュがそのまま通過すると述べています。この脆弱性は @gcm-explo1t によって報告されました。GitHub アドバイザリは 2026-11-20 に、CVE レコードは 2026-11-19 に公開されました。
| リリース系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Etherpad | 1.8.14 から 3.3.2 | 3.3.3 (現在は 3.3.19) |
インストールされているバージョンを確認し、自分のホストに対して文書化されたパスを試してください。
node -p "require('./package.json').version"
docker exec <container> node -p "require('/opt/etherpad-lite/package.json').version"
curl --path-as-is -s -o /dev/null -w '%{http_code}\n' \
  'http://127.0.0.1:9001/static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5Cetc/passwd'
修正済みのサーバーは細工したリクエストに 404 を返します。脆弱なサーバーは、リクエストが /etc/passwd に解決されるため 200 を返します。テストは自分が所有するホストに対してのみ実行してください。
修正方法
Etherpad 3.3.3 以降へ更新してください。現在のリリースは 2026-11-17 に公開された 3.3.19 です。
公式 Docker イメージでは、修正済みイメージを取得してコンテナを作り直します。
docker pull etherpad/etherpad:3.3.19
docker rm -f <container>
# Recreate the container with your normal docker run or Compose configuration.
ソースからインストールした場合:
git fetch --tags
git checkout v3.3.19
pnpm install
pnpm run build:etherpad
pnpm run build:ui
- ステージングと内部環境を含むすべてのインスタンスを更新します。
- コンテナを作り直します。新しいイメージを取得するだけでは、実行中のコンテナは変わりません。
- サービスを再起動し、「影響を受けますか?」の確認方法で新しいバージョンを確かめます。
Etherpad には、すべての配備に共通する単一の更新手順がありません。公式イメージ、Git チェックアウト、ディストリビューションのパッケージでは更新の速さが異なるため、インスタンスごとに確認してください。ロードバランサーやプロキシを更新しても、3.3.2 を実行し続けるバックエンドは保護されません。
ベンダーの回避策は公開されていません。すぐに更新できない場合は、Etherpad のポートを信頼できるネットワークに限定するか、アプリケーション全体の前に認証付きプロキシを置いてください。/static/ への %5C を含むリクエストを拒否するプロキシルールは、文書化されたペイロードを遮断しますが、暫定策です。アドバイザリは、リバースプロキシだけではパストラバーサルを軽減できないと述べており、1 つのエンコーディングだけを対象にしたルールは簡単に回避されます。修正は更新です。
根本原因は何ですか?
脆弱なルートは認証前に到達できます。Etherpad はプラグインの静的資産を Minify.ts で配信します。これはプラグイン名とプラグインのインストールディレクトリ以下のパスを解決する小さな静的ハンドラーです。src/node/hooks/express/static.ts:38 が app.all('/static/*filename', minify) を expressPreSession フックに登録します。src/node/hooks/express.ts:244-247 はこのフックを sessionMiddleware と webaccess.checkAccess より前に実行するため、ポートに到達できる任意のクライアントがハンドラーを呼び出せます。
Minify.ts は src/node/utils/Minify.ts:150-156 で要求されたファイル名を sanitizePathname() に渡します。この関数自体は src/node/utils/sanitizePathname.ts:11-19 で定義されています。POSIX ではバックスラッシュは通常のファイル名のバイトであるため、..\..\.. には .. というパス構成要素が含まれず、サニタイザーは意図的にそのままにします。サニタイザーがバックスラッシュをスラッシュへ変換するのは Windows だけです。
p = pathApi.normalize(p);
if (pathApi.isAbsolute(p)) throw new Error(`absolute paths are forbidden: ${p}`);
if (p.split(pathApi.sep)[0] === '..') throw new Error(`directory traversal: ${p}`);
// THIS CONVERSION MUST ONLY BE DONE ON WINDOWS, otherwise on POSIXish systems '..\\' in the input
// pathname would not be normalized away before being converted to '../'.
if (pathApi.sep === '\\') p = p.replace(/\\/g, '/');
これは POSIX では正しい動作です。問題は、Minify.ts がサニタイザーの実行後に、Windows 専用の変換を無条件で繰り返すことです (src/node/utils/Minify.ts:171-186)。
filename = path.join(pluginPath, libraryPath);
// ...
filename = filename.replace(/\\/g, '/');
path.join は絶対パスを返します。置換によって、それまで無害だった ..\..\.. のバイトが ../../.. に変わります。結果は Minify.ts:248 と Minify.ts:315 の fs.stat と fs.readFile に渡され、再正規化も包含チェックも行われません。path.join が絶対パスを作るため、後続の path.resolve(ROOT_DIR, filename) は ROOT_DIR を破棄し、POSIX は / での余分な .. を吸収します。そのため、ペイロードはインストールの深さを知る必要がありません。
アドバイザリの例は GET /static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5C..%5C..%5C..%5Cetc/passwd です。Express はワイルドカードを 1 回デコードするため、%5C はバックスラッシュになります。%2F はスラッシュにデコードされ、再分割されて .. ガードに拒否されます。コアの疑似プラグイン ep_etherpad-lite は常に package.realPath = <root>/src で登録されるため、プラグインの分岐が常に使われます。
どのように悪用されますか?
- 攻撃者は細工した
/static/...%5C...リクエストを送ります。セッション、アカウント、構成の変更は必要ありません。 - 応答は要求されたファイルを返します。攻撃者は
settings.json、credentials.json、/proc/self/environを読みます。Docker Compose の配備では、管理者パスワードが環境変数にあることがあります。 - 攻撃者は管理者パスワードを HTTP Basic 認証で
/admin-auth/に送り、管理者セッション Cookie を受け取ります。 - その Cookie で、攻撃者は Socket.IO の
/pluginfw/installer名前空間に接続します。この名前空間はsession.user.is_adminだけを確認します。 - 攻撃者は
ep_*プラグインをインストールします。Etherpad はplugins.update()の間にプラグインをプロセス内でrequire()するため、プラグインのコードは Etherpad 利用者の権限で実行されます。
アドバイザリはファイル読み取りと管理者ログインの curl リクエストを公開し、プラグインの手順を説明しています。悪意のあるプラグインそのものは公開していません。何もインストールせずにファイル読み取りを確認できます。
攻撃の流れは?
この連鎖は、サニタイザー後の変換を生き残るパストラバーサル、管理者パスワードを露出させるファイル読み取り、そしてそのパスワードをコード実行に変えるプラグインインストーラーです。
攻撃者に何ができますか?
認証されていない攻撃者は、Etherpad プロセスが読める任意のファイルを読み取れます。これには、管理者パスワード、セッションキー、データベース認証情報、シングルサインオンの秘密を含む settings.json と credentials.json が含まれます。Docker や Kubernetes が秘密を置くことの多い /proc/self/environ、TLS の秘密鍵、パッドのデータベース、オペレーティングシステムのファイルも含まれます。
管理者パスワードや環境の秘密が露出すると、読み取りはサーバー全体の侵害になります。管理者セッションがあれば攻撃者はプラグインをインストールでき、プラグインのコードは Etherpad プロセス内で実行されます。インストーラーは通常の管理画面の一部であるため、攻撃者は 2 つ目の脆弱性やディスクへの書き込みプリミティブを必要としません。そのような秘密がなくても、読み取りはサービス利用者が開けるすべてのファイルに対する完全な機密性の侵害です。
Etherpad のドキュメントは、サービスをリバースプロキシの背後で実行し、管理アクセスを制限することを推奨しています。どちらの制御もファイル読み取りを止めません。リクエストは通常に見える /static/ の GET だからです。アドバイザリは、このルートが requireAuthentication、requireAuthorization、users 構成にかかわらず悪用可能だと述べています。
条件は、HTTP ポートへの到達性、影響を受けるバージョン、Etherpad 利用者が読める対象ファイルです。アカウント、ユーザー操作、構成の変更は必要ありません。
修正が機能する理由
修正は変換を Windows だけに限定します。
-      filename = filename.replace(/\\/g, '/');
+      if (path.sep === '\\') filename = filename.replace(/\\/g, '/');
POSIX では path.sep が / なので、置換は実行されません。サニタイズされたバックスラッシュのバイトはリテラルのままで、トラバーサルの構成要素にならず、fs.stat と fs.readFile は存在しないリテラルパスを受け取ります。Windows では path.sep が \ なので、バックスラッシュがパス区切りである環境では変換が実行されます。
コミットはバックエンドの回帰テストも追加しています。テストは ..%5C に 404、/proc/self/cwd/settings.json に 404 を期待し、正規のプラグイン資産が 200 を返すことも確認します。この変更はアドバイザリに記載された経路を閉じますが、/static ルートは残るため、公開された Etherpad インスタンスの通常の強化を続けてください。
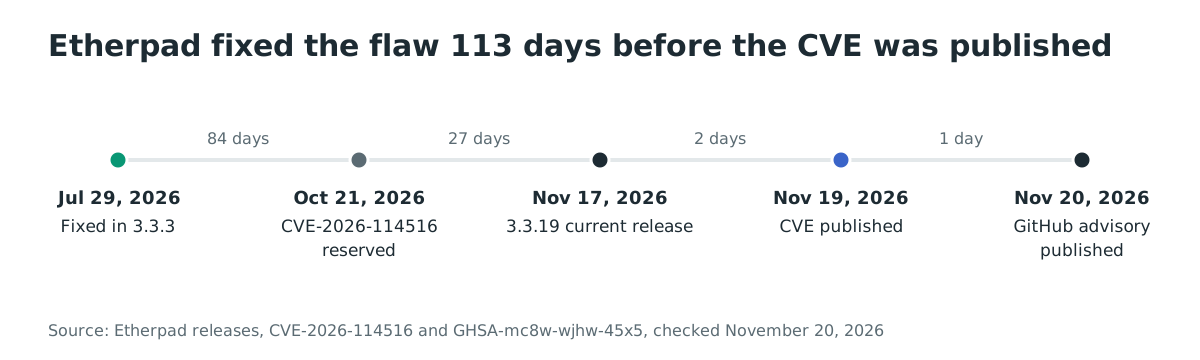
修正は 2026-07-29 のセキュリティリリースで提供されましたが、アドバイザリと CVE は 11 月に公開されました。CVE フィードだけを監視する運用者には、7 月のリリースに対応する公開識別子がありませんでした。この差は資産管理で重要です。影響範囲は 1.8.14 から始まるため、3.3.x のリリースを追ってこなかった古いインストールが最も露出しやすいままです。
侵害されたかどうかを確認するには?
アドバイザリは侵害の指標を公開していません。次の確認は、文書化されたリクエストと昇格の手順を探します。
# Requests with an encoded backslash under /static, case-insensitive
grep -Ei '/static/.*(%5c|%255c)' /var/log/nginx/access.log /var/log/apache2/access.log

# Requests for the files the advisory names
grep -Ei '/static/.*(settings\.json|credentials\.json|proc/self/(environ|cwd))' /var/log/nginx/access.log /var/log/apache2/access.log

# Admin authentication requests from unexpected sources
grep -Ei 'POST /admin-auth/' /var/log/nginx/access.log /var/log/apache2/access.log
次に、インストールされているプラグインを基準と比較します。
# Docker image
docker exec <container> sh -c 'cd /opt/etherpad-lite && pnpm list --depth 0' 2>/dev/null

# Source install
pnpm list --depth 0 | grep 'ep_'
正規のクライアントも使うパスでの一致は手がかりであり、証拠ではありません。失敗した試行はアクセスログの行以外に痕跡を残さないことがあり、アドバイザリは指標を公開していません。
年表
- 2026-07-29: 修正を含む Etherpad 3.3.3 が公開されました (コミット 9c8d16d、PR #8081)。
- 2026-10-21: CVE-2026-114516 が予約されました。
- 2026-11-17: 現在のリリースである Etherpad 3.3.19 が公開されました。
- 2026-11-19: CVE-2026-114516 が公開されました。
- 2026-11-20: GitHub アドバイザリ GHSA-mc8w-wjhw-45x5 が公開されました。
よくある質問
- Etherpad 3.3.3 以降は影響を受けますか? いいえ。修正は 3.3.3 で提供され、3.3.19 が現在のリリースです。アドバイザリは 1.8.14 から 3.3.2 を影響範囲としています。
- 3.3.19 は 3.3.3 より新しいですか? はい。セマンティックバージョニングは数値部分を比較するため、3.3.19 は 3.3.3 より新しく、どちらにも修正が含まれます。3.3.3 を最新の 3.x リリースと読まないでください。
- アカウントやパッドが必要ですか? いいえ。
/static/*ルートはセッションとアクセス制御のミドルウェアより前に登録されます。 - リバースプロキシで止まりますか? それだけでは止まりません。アドバイザリは、エンコードされたバックスラッシュがそのまま通過すると述べています。
/static/のバックスラッシュを拒否するプロキシルールは暫定策であり、更新が修正です。 - ファイル読み取りだけでコード実行できますか? できる場合があります。
settings.json、credentials.json、環境が管理者パスワードを露出している場合、プラグインインストーラーがプロセス内のコード実行を可能にします。その秘密がなくても、読み取りは完全な機密性の侵害です。 - 実環境で悪用されましたか? 悪用は知られておらず、CVE は 2026-11-20 時点で CISA KEV に登録されていません。アドバイザリは指標を公開していないため、静かな試行は公開データに現れません。
- バージョンスキャナーは検出しますか? インストールされたパッケージをアドバイザリの範囲と比較するスキャナーは、フィードの更新後に 1.8.14 から 3.3.2 を指摘できます。7 月の修正は 11 月の CVE より前なので、スキャン結果とフィードの日付が数日ずれることがあります。
Ostorlab で公開されている Etherpad インスタンスを見つける
Ostorlab の Web Agentic Deep Scan は、アプリケーションの到達可能な Web 面をマッピングし、更新が必要な Etherpad インスタンスの棚卸しを支援します: https://www.ostorlab.co/product/web_agentic_deep_scan。
参考資料
- Etherpad アドバイザリ GHSA-mc8w-wjhw-45x5: https://github.com/ether/etherpad/security/advisories/GHSA-mc8w-wjhw-45x5 (2026 年 11 月 20 日確認)
- CVE-2026-114516 レコード: https://www.cve.org/CVERecord?id=CVE-2026-114516 (2026 年 11 月 20 日確認)
- 修正コミット: https://github.com/ether/etherpad/commit/9c8d16d50e2fdfd9693ab35c43280410cb4db2fc (2026 年 11 月 20 日確認)
- 修正プルリクエスト: https://github.com/ether/etherpad/pull/8081 (2026 年 11 月 20 日確認)
- リリース 3.3.3: https://github.com/ether/etherpad/releases/tag/v3.3.3 (2026 年 11 月 20 日確認)
- リリース 3.3.19: https://github.com/ether/etherpad/releases/tag/v3.3.19 (2026 年 11 月 20 日確認)
- v3.3.2 の
sanitizePathname.ts: https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/sanitizePathname.ts (2026 年 11 月 20 日確認) - v3.3.2 の
Minify.ts: https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/Minify.ts (2026 年 11 月 20 日確認) - Docker Hub の取得数: https://hub.docker.com/r/etherpad/etherpad (2026 年 11 月 20 日確認)
- CISA KEV カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日確認)