Lecture de fichiers avant authentification dans Etherpad, jusqu'à l'exécution de code (CVE-2026-114516)
Etherpad avant 3.3.3 permet à un attaquant non authentifié de lire tout fichier via /static, puis d'atteindre l'exécution de code ; corrigé en 3.3.3.
En bref
- Le gestionnaire
/static/*d'Etherpad convertit les barres obliques inverses encodées après son contrôle de chemin. Une requête forgée sort du répertoire du plugin et lit tout fichier accessible au compte du service. - Etherpad 1.8.14 à 3.3.2 sont concernés. Le correctif est sorti en 3.3.3 le 2026-07-29, et la version actuelle est 3.3.19.
- L'avis note la faille CVSS v3.1 9,8 Critique. Aucune exploitation dans la nature n'est connue et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-20. L'avis contient une preuve de concept publique.
- Mettez à niveau vers 3.3.3 ou ultérieur, et utilisez 3.3.19 dès aujourd'hui. Aucun contournement n'est publié par l'éditeur, donc limitez le port HTTP jusqu'à la mise à niveau.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le serveur exécute Etherpad 1.8.14 à 3.3.2.
- Un attaquant peut joindre le port HTTP d'Etherpad, directement ou via un proxy.
- Le processus Etherpad peut lire les fichiers sensibles, comme
settings.json,credentials.jsonou/proc/self/environ.
Un reverse proxy ne suffit pas à atténuer la traversée. L'avis indique que la barre oblique inverse encodée passe sans modification. La faille a été signalée par @gcm-explo1t. L'avis GitHub a été publié le 2026-11-20, et l'enregistrement CVE le 2026-11-19.
| Ligne de version | Versions concernées | Version corrigée |
|---|---|---|
| Etherpad | 1.8.14 à 3.3.2 | 3.3.3 (actuelle 3.3.19) |
Vérifiez la version installée et testez le chemin documenté sur votre propre hôte :
node -p "require('./package.json').version"
docker exec <container> node -p "require('/opt/etherpad-lite/package.json').version"
curl --path-as-is -s -o /dev/null -w '%{http_code}\n' \
  'http://127.0.0.1:9001/static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5Cetc/passwd'
Un serveur corrigé renvoie 404 pour la requête forgée. Un serveur vulnérable renvoie 200, car la requête atteint /etc/passwd. Lancez le test uniquement contre un hôte qui vous appartient.
Comment corriger ?
Mettez à niveau vers Etherpad 3.3.3 ou ultérieur. La version actuelle est 3.3.19, publiée le 2026-11-17.
Pour l'image Docker officielle, téléchargez l'image corrigée et recréez le conteneur :
docker pull etherpad/etherpad:3.3.19
docker rm -f <container>
# Recreate the container with your normal docker run or Compose configuration.
Pour une installation depuis les sources :
git fetch --tags
git checkout v3.3.19
pnpm install
pnpm run build:etherpad
pnpm run build:ui
- Mettez à niveau chaque instance, y compris la préproduction et les déploiements internes.
- Recréez les conteneurs. Télécharger une nouvelle image ne modifie pas un conteneur en cours d'exécution.
- Redémarrez le service et confirmez la nouvelle version avec les contrôles de la section « Suis-je concerné ? ».
Etherpad n'a pas de chemin de mise à niveau unique pour tous les déploiements. L'image officielle, une copie Git et un paquet de distribution peuvent avancer à des rythmes différents, donc vérifiez chaque instance séparément. Un répartiteur de charge ou un proxy mis à niveau ne protège pas un backend qui exécute encore 3.3.2.
Aucun contournement n'est publié par l'éditeur. Si vous ne pouvez pas mettre à niveau immédiatement, limitez le port Etherpad aux réseaux de confiance ou placez un proxy authentifié devant toute l'application. Une règle de proxy qui rejette %5C dans /static/ bloque la charge utile documentée, mais c'est un palliatif. L'avis indique qu'un reverse proxy seul n'atténue pas la traversée, et une règle qui ne couvre qu'un encodage se contourne facilement. La mise à niveau est le correctif.
Quelle est la cause racine ?
La route vulnérable est joignable avant l'authentification. Etherpad sert les ressources des plugins via Minify.ts, un petit gestionnaire statique qui résout un nom de plugin et un chemin sous le répertoire d'installation du plugin. src/node/hooks/express/static.ts:38 enregistre app.all('/static/*filename', minify) sur le hook expressPreSession. src/node/hooks/express.ts:244-247 exécute ce hook avant sessionMiddleware et webaccess.checkAccess, donc tout client qui atteint le port peut appeler le gestionnaire.
Minify.ts appelle sanitizePathname() sur le nom de fichier demandé à src/node/utils/Minify.ts:150-156. La fonction elle-même est définie dans src/node/utils/sanitizePathname.ts:11-19. Sur POSIX, une barre oblique inverse est un octet ordinaire dans un nom de fichier, donc ..\..\.. ne contient aucun composant de chemin .. et l'assainisseur le laisse volontairement intact. L'assainisseur ne convertit les barres obliques inverses en barres obliques que sous Windows :
p = pathApi.normalize(p);
if (pathApi.isAbsolute(p)) throw new Error(`absolute paths are forbidden: ${p}`);
if (p.split(pathApi.sep)[0] === '..') throw new Error(`directory traversal: ${p}`);
// THIS CONVERSION MUST ONLY BE DONE ON WINDOWS, otherwise on POSIXish systems '..\\' in the input
// pathname would not be normalized away before being converted to '../'.
if (pathApi.sep === '\\') p = p.replace(/\\/g, '/');
C'est correct sur POSIX. Le défaut vient de Minify.ts, qui répète ensuite la conversion réservée à Windows sans condition, après l'assainisseur (src/node/utils/Minify.ts:171-186) :
filename = path.join(pluginPath, libraryPath);
// ...
filename = filename.replace(/\\/g, '/');
path.join renvoie un chemin absolu. Le remplacement transforme les octets ..\..\.. jusque-là inoffensifs en ../../... Le résultat est transmis à fs.stat et fs.readFile à Minify.ts:248 et Minify.ts:315, sans seconde normalisation ni contrôle de confinement. Comme path.join a produit un chemin absolu, le path.resolve(ROOT_DIR, filename) ultérieur ignore ROOT_DIR, et POSIX résorbe les .. en trop à la racine /. La charge utile n'a donc pas besoin de connaître la profondeur de l'installation.
L'exemple de l'avis est GET /static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5C..%5C..%5C..%5Cetc/passwd. Express décode le joker une fois, donc %5C devient une barre oblique inverse. Un %2F serait décodé en barre oblique, puis redécoupé et rejeté par le garde ... Le pseudo-plugin central ep_etherpad-lite est toujours enregistré avec package.realPath = <root>/src, donc la branche plugin est toujours prise.
Comment la faille est-elle exploitée ?
- L'attaquant envoie la requête forgée
/static/...%5C.... Aucune session, aucun compte et aucun changement de configuration ne sont nécessaires. - La réponse renvoie le fichier demandé. L'attaquant lit
settings.json,credentials.jsonou/proc/self/environ. Sur un déploiement Docker Compose, le mot de passe administrateur peut se trouver dans l'environnement. - L'attaquant envoie le mot de passe administrateur à
/admin-auth/avec l'authentification HTTP Basic et reçoit un cookie de session administrateur. - Avec ce cookie, l'attaquant se connecte à l'espace de noms Socket.IO
/pluginfw/installer. Cet espace vérifie seulementsession.user.is_admin. - L'attaquant installe un plugin
ep_*. Etherpad charge le plugin avecrequire()dans le processus pendantplugins.update(), donc le code du plugin s'exécute avec les droits de l'utilisateur Etherpad.
L'avis publie les requêtes curl pour la lecture de fichier et la connexion administrateur, et décrit l'étape du plugin. Il ne publie pas de plugin malveillant. Vous pouvez vérifier la lecture de fichier sans rien installer.
Comment se déroule l'attaque ?
La chaîne est une traversée de chemin qui survit à une conversion effectuée après l'assainisseur, une lecture de fichier qui expose le mot de passe administrateur, puis l'installateur de plugins qui transforme ce mot de passe en exécution de code.
Que peut faire un attaquant ?
Un attaquant non authentifié peut lire tout fichier que le processus Etherpad peut lire. Cela inclut settings.json et credentials.json, qui contiennent le mot de passe administrateur, la clé de session, les identifiants de base de données et les secrets d'authentification unique. Cela inclut aussi /proc/self/environ, où Docker et Kubernetes placent souvent des secrets, ainsi que les clés privées TLS, la base des pads et des fichiers du système.
La lecture devient une compromission complète du serveur lorsque le mot de passe administrateur ou un secret d'environnement est exposé. La session administrateur permet à l'attaquant d'installer un plugin, et le code du plugin s'exécute dans le processus Etherpad. L'installateur fait partie de l'interface d'administration normale, donc l'attaquant n'a pas besoin d'une seconde faille ni d'une primitive d'écriture sur disque.
Sans un tel secret, la lecture reste une atteinte complète à la confidentialité pour chaque fichier que l'utilisateur du service peut ouvrir.
La documentation d'Etherpad recommande d'exécuter le service derrière un reverse proxy et de limiter l'accès administratif. Aucun de ces contrôles n'arrête la lecture de fichier, car la requête est un GET /static/ d'apparence normale. L'avis indique que la route est exploitable quels que soient requireAuthentication, requireAuthorization ou la configuration users.
Les conditions sont la joignabilité du port HTTP, une version concernée et un fichier cible lisible par l'utilisateur Etherpad. Aucun compte, aucune interaction utilisateur et aucun changement de configuration ne sont nécessaires.
Pourquoi le correctif fonctionne-t-il ?
Le correctif réserve la conversion à Windows :
-      filename = filename.replace(/\\/g, '/');
+      if (path.sep === '\\') filename = filename.replace(/\\/g, '/');
Sur POSIX, path.sep vaut /, donc le remplacement ne s'exécute plus. Les octets barre oblique inverse assainis restent littéraux et ne deviennent pas des composants de traversée, et fs.stat et fs.readFile reçoivent un chemin littéral qui n'existe pas. Sous Windows, path.sep vaut \, donc la conversion s'exécute encore là où la barre oblique inverse est un séparateur de chemin.
Le commit ajoute aussi un test de régression côté backend. Le test demande ..%5C et attend 404, demande /proc/self/cwd/settings.json et attend 404, et vérifie qu'une ressource de plugin légitime renvoie encore 200. Le changement ferme le chemin documenté dans l'avis. Il ne supprime pas la route /static, donc conservez le durcissement habituel des instances Etherpad exposées.
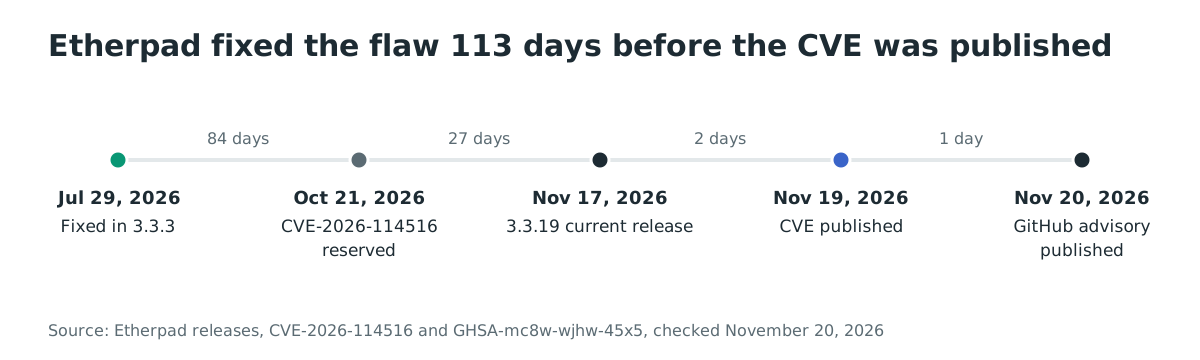
Le correctif est sorti dans une version de sécurité le 2026-07-29, mais l'avis et la CVE sont arrivés en novembre. Un opérateur qui ne surveille que les flux de CVE n'a eu aucun identifiant public à associer à la version de juillet. Cet écart compte pour l'inventaire : la plage concernée commence à 1.8.14, donc les installations anciennes qui n'ont jamais suivi les versions 3.3.x sont les plus susceptibles de rester exposées.
Comment vérifier si j'ai été compromis ?
L'avis ne publie aucun indicateur de compromission. Ces contrôles recherchent la requête documentée et les étapes d'escalade :
# Requests with an encoded backslash under /static, case-insensitive
grep -Ei '/static/.*(%5c|%255c)' /var/log/nginx/access.log /var/log/apache2/access.log

# Requests for the files the advisory names
grep -Ei '/static/.*(settings\.json|credentials\.json|proc/self/(environ|cwd))' /var/log/nginx/access.log /var/log/apache2/access.log

# Admin authentication requests from unexpected sources
grep -Ei 'POST /admin-auth/' /var/log/nginx/access.log /var/log/apache2/access.log
Comparez ensuite les plugins installés avec votre référence :
# Docker image
docker exec <container> sh -c 'cd /opt/etherpad-lite && pnpm list --depth 0' 2>/dev/null

# Source install
pnpm list --depth 0 | grep 'ep_'
Un résultat sur un chemin que des clients légitimes utilisent aussi est une piste, pas une preuve. Une tentative échouée peut ne laisser aucune trace au-delà de la ligne de journal d'accès, et l'avis ne publie aucun indicateur.
Chronologie
- 2026-07-29 : sortie d'Etherpad 3.3.3 avec le correctif (commit 9c8d16d, PR #8081).
- 2026-10-21 : réservation de CVE-2026-114516.
- 2026-11-17 : publication d'Etherpad 3.3.19, la version actuelle.
- 2026-11-19 : publication de CVE-2026-114516.
- 2026-11-20 : publication de l'avis GitHub GHSA-mc8w-wjhw-45x5.
FAQ
- La faille concerne-t-elle Etherpad 3.3.3 et ultérieur ? Non. Le correctif est sorti en 3.3.3. La version actuelle est 3.3.19. L'avis liste 1.8.14 à 3.3.2 comme concernées.
- 3.3.19 est-elle plus récente que 3.3.3 ? Oui. Le versionnage sémantique compare les parties numériques, donc 3.3.19 est plus récente que 3.3.3 et les deux contiennent le correctif. Ne lisez pas 3.3.3 comme la dernière version 3.x.
- Faut-il un compte ou un pad ? Non. La route
/static/*est enregistrée avant le middleware de session et de contrôle d'accès. - Un reverse proxy l'arrête-t-il ? Pas à lui seul. L'avis indique que la barre oblique inverse encodée passe sans modification. Une règle de proxy qui rejette les barres obliques inverses dans
/static/est un palliatif, et la mise à niveau est le correctif. - La lecture de fichier suffit-elle à exécuter du code ? Elle peut suffire. Si
settings.json,credentials.jsonou l'environnement expose le mot de passe administrateur, l'installateur de plugins donne une exécution de code dans le processus. Sans ce secret, la lecture reste une atteinte complète à la confidentialité. - La faille a-t-elle été exploitée dans la nature ? Aucune exploitation n'est connue, et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-20. L'avis ne publie aucun indicateur, donc une tentative discrète ne serait pas visible dans les données publiques.
- Un scanner de versions la détectera-t-il ? Un scanner qui compare le paquet installé à la plage de l'avis peut signaler 1.8.14 à 3.3.2 après la mise à jour de son flux. Le correctif de juillet précède la CVE de novembre, donc les résultats de scan et les dates de flux peuvent diverger quelques jours.
Trouver les instances Etherpad exposées avec Ostorlab
Le Web Agentic Deep Scan d'Ostorlab cartographie la surface web joignable d'une application, ce qui vous aide à inventorier les instances Etherpad à mettre à niveau : https://www.ostorlab.co/product/web_agentic_deep_scan
Références
- Avis Etherpad GHSA-mc8w-wjhw-45x5 : https://github.com/ether/etherpad/security/advisories/GHSA-mc8w-wjhw-45x5 (vérifié le 20 novembre 2026)
- Enregistrement CVE-2026-114516 : https://www.cve.org/CVERecord?id=CVE-2026-114516 (vérifié le 20 novembre 2026)
- Commit du correctif : https://github.com/ether/etherpad/commit/9c8d16d50e2fdfd9693ab35c43280410cb4db2fc (vérifié le 20 novembre 2026)
- Pull request du correctif : https://github.com/ether/etherpad/pull/8081 (vérifié le 20 novembre 2026)
- Version 3.3.3 : https://github.com/ether/etherpad/releases/tag/v3.3.3 (vérifié le 20 novembre 2026)
- Version 3.3.19 : https://github.com/ether/etherpad/releases/tag/v3.3.19 (vérifié le 20 novembre 2026)
sanitizePathname.tsen v3.3.2 : https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/sanitizePathname.ts (vérifié le 20 novembre 2026)Minify.tsen v3.3.2 : https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/Minify.ts (vérifié le 20 novembre 2026)- Téléchargements Docker Hub : https://hub.docker.com/r/etherpad/etherpad (vérifié le 20 novembre 2026)
- Catalogue KEV de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 20 novembre 2026)