Lectura de archivos sin autenticación en Etherpad, hasta la ejecución de código (CVE-2026-114516)
Etherpad anterior a 3.3.3 permite a un atacante no autenticado leer cualquier archivo vía /static y escalar a ejecución de código; corregido en 3.3.3.
Resumen
- El controlador
/static/*de Etherpad convierte las barras invertidas codificadas en barras después de comprobar la ruta. Una petición manipulada sale del directorio del plugin y lee cualquier archivo al que pueda acceder el usuario del servicio. - Etherpad 1.8.14 a 3.3.2 están afectadas. La corrección llegó en 3.3.3 el 2026-07-29, y la versión actual es 3.3.19.
- El aviso califica la falla como CVSS v3.1 9.8 Crítica. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA a fecha de 2026-11-20. El aviso incluye una prueba de concepto pública.
- Actualice a 3.3.3 o posterior, y use 3.3.19 hoy. El proveedor no publica un método alternativo, así que restrinja el puerto HTTP hasta que llegue la actualización.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El servidor ejecuta Etherpad 1.8.14 a 3.3.2.
- Un atacante puede alcanzar el puerto HTTP de Etherpad, directamente o a través de un proxy.
- El proceso de Etherpad puede leer los archivos importantes, como
settings.json,credentials.jsono/proc/self/environ.
Un proxy inverso no mitiga la travesía por sí solo. El aviso indica que la barra invertida codificada pasa sin cambios. La falla fue reportada por @gcm-explo1t. El aviso de GitHub se publicó el 2026-11-20 y el registro CVE el 2026-11-19.
| Línea de versión | Versiones afectadas | Versión corregida |
|---|---|---|
| Etherpad | 1.8.14 a 3.3.2 | 3.3.3 (actual 3.3.19) |
Compruebe la versión instalada y pruebe la ruta documentada contra su propio host:
node -p "require('./package.json').version"
docker exec <container> node -p "require('/opt/etherpad-lite/package.json').version"
curl --path-as-is -s -o /dev/null -w '%{http_code}\n' \
  'http://127.0.0.1:9001/static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5Cetc/passwd'
Un servidor corregido devuelve 404 para la petición manipulada. Un servidor vulnerable devuelve 200 porque la petición llega a /etc/passwd. Ejecute la prueba solo contra un host que le pertenezca.
¿Cómo lo corrijo?
Actualice a Etherpad 3.3.3 o posterior. La versión actual es 3.3.19, publicada el 2026-11-17.
Para la imagen oficial de Docker, descargue la imagen corregida y recree el contenedor:
docker pull etherpad/etherpad:3.3.19
docker rm -f <container>
# Recreate the container with your normal docker run or Compose configuration.
Para una instalación desde el código fuente:
git fetch --tags
git checkout v3.3.19
pnpm install
pnpm run build:etherpad
pnpm run build:ui
- Actualice cada instancia, incluidos el entorno de pruebas y los despliegues internos.
- Recree los contenedores. Descargar una imagen nueva no cambia un contenedor en ejecución.
- Reinicie el servicio y confirme la nueva versión con las comprobaciones de «¿Estoy afectado?».
Etherpad no tiene una única ruta de actualización para todos los despliegues. La imagen oficial, una copia de Git y un paquete de distribución pueden avanzar a ritmos distintos, así que compruebe cada instancia por separado. Un balanceador o un proxy actualizado no protege un backend que aún ejecuta 3.3.2.
El proveedor no publica un método alternativo. Si no puede actualizar de inmediato, restrinja el puerto de Etherpad a redes de confianza o coloque un proxy autenticado delante de toda la aplicación. Una regla de proxy que rechace %5C en /static/ bloquea la carga documentada, pero es un paliativo. El aviso indica que un proxy inverso por sí solo no mitiga la travesía, y una regla que solo cubre una codificación se evade con facilidad. La actualización es la corrección.
¿Cuál es la causa raíz?
La ruta vulnerable es accesible antes de la autenticación. Etherpad sirve los recursos de los plugins mediante Minify.ts, un pequeño controlador estático que resuelve un nombre de plugin y una ruta bajo el directorio de instalación del plugin. src/node/hooks/express/static.ts:38 registra app.all('/static/*filename', minify) en el hook expressPreSession. src/node/hooks/express.ts:244-247 ejecuta ese hook antes de sessionMiddleware y webaccess.checkAccess, así que cualquier cliente que alcance el puerto puede llamar al controlador.
Minify.ts llama a sanitizePathname() con el nombre de archivo solicitado en src/node/utils/Minify.ts:150-156. La función está definida en src/node/utils/sanitizePathname.ts:11-19. En POSIX, una barra invertida es un byte normal de un nombre de archivo, así que ..\..\.. no contiene ningún componente de ruta .. y el saneador lo deja intacto a propósito. El saneador solo convierte barras invertidas en barras en Windows:
p = pathApi.normalize(p);
if (pathApi.isAbsolute(p)) throw new Error(`absolute paths are forbidden: ${p}`);
if (p.split(pathApi.sep)[0] === '..') throw new Error(`directory traversal: ${p}`);
// THIS CONVERSION MUST ONLY BE DONE ON WINDOWS, otherwise on POSIXish systems '..\\' in the input
// pathname would not be normalized away before being converted to '../'.
if (pathApi.sep === '\\') p = p.replace(/\\/g, '/');
Eso es correcto en POSIX. El fallo es que Minify.ts repite después la conversión reservada a Windows sin condición, una vez ejecutado el saneador (src/node/utils/Minify.ts:171-186):
filename = path.join(pluginPath, libraryPath);
// ...
filename = filename.replace(/\\/g, '/');
path.join devuelve una ruta absoluta. La sustitución convierte los bytes ..\..\.., hasta entonces inofensivos, en ../../... El resultado llega a fs.stat y fs.readFile en Minify.ts:248 y Minify.ts:315 sin una segunda normalización ni una comprobación de confinamiento. Como path.join produjo una ruta absoluta, el path.resolve(ROOT_DIR, filename) posterior descarta ROOT_DIR, y POSIX absorbe los .. sobrantes en /. Por eso la carga no necesita conocer la profundidad de la instalación.
El ejemplo del aviso es GET /static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5C..%5C..%5C..%5Cetc/passwd. Express decodifica el comodín una vez, así que %5C se convierte en una barra invertida. Un %2F se decodificaría como barra, se volvería a dividir y sería rechazado por la comprobación de ... El pseudo-plugin central ep_etherpad-lite siempre se registra con package.realPath = <root>/src, así que la rama del plugin siempre se toma.
¿Cómo se explota?
- El atacante envía la petición manipulada
/static/...%5C.... No necesita sesión, cuenta ni cambio de configuración. - La respuesta devuelve el archivo solicitado. El atacante lee
settings.json,credentials.jsono/proc/self/environ. En un despliegue con Docker Compose, la contraseña de administrador puede estar en el entorno. - El atacante envía la contraseña de administrador a
/admin-auth/con autenticación HTTP Basic y recibe una cookie de sesión de administrador. - Con esa cookie, el atacante se conecta al espacio de nombres Socket.IO
/pluginfw/installer. Ese espacio solo compruebasession.user.is_admin. - El atacante instala un plugin
ep_*. Etherpad carga el plugin conrequire()dentro del proceso duranteplugins.update(), así que el código del plugin se ejecuta con los permisos del usuario de Etherpad.
El aviso publica las peticiones curl para la lectura del archivo y el inicio de sesión de administrador, y describe el paso del plugin. No publica un plugin malicioso. Puede verificar la lectura del archivo sin instalar nada.
¿Cómo se desarrolla el ataque?
La cadena es una travesía de ruta que sobrevive a una conversión posterior al saneador, una lectura de archivo que expone la contraseña de administrador y el instalador de plugins que convierte esa contraseña en ejecución de código.
¿Qué puede hacer un atacante?
Un atacante no autenticado puede leer cualquier archivo que pueda leer el proceso de Etherpad. Eso incluye settings.json y credentials.json, que contienen la contraseña de administrador, la clave de sesión, las credenciales de base de datos y los secretos de inicio de sesión único. También incluye /proc/self/environ, donde Docker y Kubernetes suelen colocar secretos, además de claves privadas TLS, la base de datos de pads y archivos del sistema operativo.
La lectura se convierte en un compromiso total del servidor cuando se expone la contraseña de administrador o un secreto del entorno. La sesión de administrador permite al atacante instalar un plugin, y el código del plugin se ejecuta en el proceso de Etherpad. El instalador forma parte de la interfaz de administración normal, así que el atacante no necesita una segunda falla ni una primitiva de escritura en disco.
Sin ese secreto, la lectura sigue siendo una brecha total de confidencialidad para cada archivo que el usuario del servicio puede abrir.
La documentación de Etherpad recomienda ejecutar el servicio detrás de un proxy inverso y limitar el acceso administrativo. Ninguno de esos controles detiene la lectura del archivo, porque la petición es un GET /static/ de aspecto normal. El aviso indica que la ruta es explotable independientemente de requireAuthentication, requireAuthorization o la configuración users.
Las condiciones son alcanzar el puerto HTTP, una versión afectada y un archivo objetivo legible por el usuario de Etherpad. No se necesita cuenta, interacción del usuario ni cambio de configuración.
¿Por qué funciona la corrección?
La corrección reserva la conversión a Windows:
-      filename = filename.replace(/\\/g, '/');
+      if (path.sep === '\\') filename = filename.replace(/\\/g, '/');
En POSIX, path.sep es /, así que la sustitución ya no se ejecuta. Los bytes de barra invertida saneados siguen siendo literales y no se convierten en componentes de travesía, y fs.stat y fs.readFile reciben una ruta literal que no existe. En Windows, path.sep es \, así que la conversión sigue ejecutándose donde la barra invertida es un separador de ruta.
El commit también añade una prueba de regresión en el backend. La prueba solicita ..%5C y espera 404, solicita /proc/self/cwd/settings.json y espera 404, y comprueba que un recurso legítimo de un plugin sigue devolviendo 200. El cambio cierra la ruta documentada en el aviso. No elimina la ruta /static, así que mantenga el endurecimiento habitual de las instancias de Etherpad expuestas.
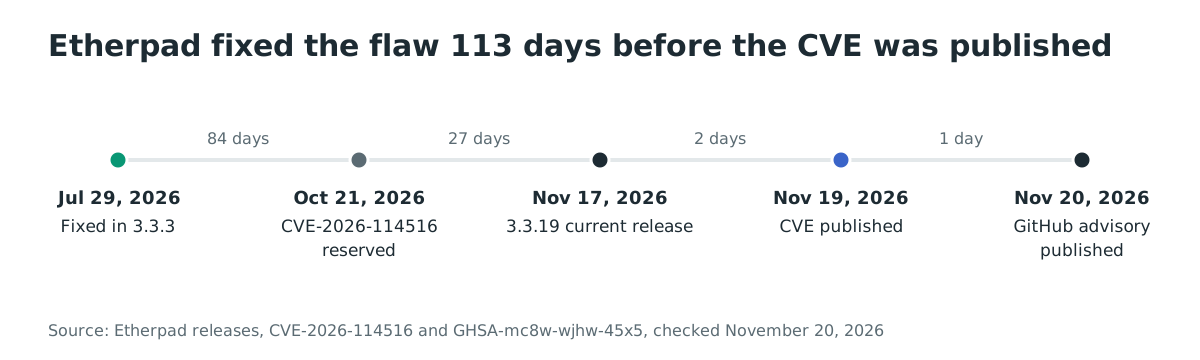
La corrección llegó en una versión de seguridad el 2026-07-29, pero el aviso y la CVE aparecieron en noviembre. Un operador que solo vigila los flujos de CVE no ha tenido ningún identificador público que asociar a la versión de julio. Esa brecha importa para el inventario: el rango afectado empieza en 1.8.14, así que las instalaciones antiguas que nunca siguieron las versiones 3.3.x son las que más probablemente sigan expuestas.
¿Cómo compruebo si estuve comprometido?
El aviso no publica indicadores de compromiso. Estas comprobaciones buscan la petición documentada y los pasos de escalada:
# Requests with an encoded backslash under /static, case-insensitive
grep -Ei '/static/.*(%5c|%255c)' /var/log/nginx/access.log /var/log/apache2/access.log

# Requests for the files the advisory names
grep -Ei '/static/.*(settings\.json|credentials\.json|proc/self/(environ|cwd))' /var/log/nginx/access.log /var/log/apache2/access.log

# Admin authentication requests from unexpected sources
grep -Ei 'POST /admin-auth/' /var/log/nginx/access.log /var/log/apache2/access.log
Después compare los plugins instalados con su línea base:
# Docker image
docker exec <container> sh -c 'cd /opt/etherpad-lite && pnpm list --depth 0' 2>/dev/null

# Source install
pnpm list --depth 0 | grep 'ep_'
Un resultado en una ruta que también usan clientes legítimos es una pista, no una prueba. Un intento fallido puede no dejar rastro más allá de la línea del registro de acceso, y el aviso no publica indicadores.
Cronología
- 2026-07-29: se publica Etherpad 3.3.3 con la corrección (commit 9c8d16d, PR #8081).
- 2026-10-21: se reserva CVE-2026-114516.
- 2026-11-17: se publica Etherpad 3.3.19, la versión actual.
- 2026-11-19: se publica CVE-2026-114516.
- 2026-11-20: se publica el aviso de GitHub GHSA-mc8w-wjhw-45x5.
Preguntas frecuentes
- ¿La falla afecta a Etherpad 3.3.3 y posteriores? No. La corrección llegó en 3.3.3. La versión actual es 3.3.19. El aviso enumera 1.8.14 a 3.3.2 como afectadas.
- ¿3.3.19 es más reciente que 3.3.3? Sí. El versionado semántico compara las partes numéricas, así que 3.3.19 es más reciente que 3.3.3 y ambas contienen la corrección. No interprete 3.3.3 como la última versión 3.x.
- ¿Necesito una cuenta o un pad? No. La ruta
/static/*se registra antes del middleware de sesión y de control de acceso. - ¿Un proxy inverso lo detiene? No por sí solo. El aviso indica que la barra invertida codificada pasa sin cambios. Una regla de proxy que rechace barras invertidas en
/static/es un paliativo, y la actualización es la corrección. - ¿La lectura del archivo basta para ejecutar código? Puede bastar. Si
settings.json,credentials.jsono el entorno exponen la contraseña de administrador, el instalador de plugins proporciona ejecución de código en el proceso. Sin ese secreto, la lectura sigue siendo una brecha total de confidencialidad. - ¿Se explotó en el mundo real? No se conoce explotación, y la CVE no está en el catálogo KEV de CISA a fecha de 2026-11-20. El aviso no publica indicadores, así que un intento discreto no sería visible en los datos públicos.
- ¿Un escáner de versiones la detectará? Un escáner que compare el paquete instalado con el rango del aviso puede señalar 1.8.14 a 3.3.2 después de actualizar su fuente. La corrección de julio precede a la CVE de noviembre, así que los resultados del escaneo y las fechas de la fuente pueden discrepar unos días.
Encuentre instancias de Etherpad expuestas con Ostorlab
El Web Agentic Deep Scan de Ostorlab cartografía la superficie web alcanzable de una aplicación, lo que le ayuda a inventariar las instancias de Etherpad que debe actualizar: https://www.ostorlab.co/product/web_agentic_deep_scan
Referencias
- Aviso de Etherpad GHSA-mc8w-wjhw-45x5: https://github.com/ether/etherpad/security/advisories/GHSA-mc8w-wjhw-45x5 (comprobado el 20 de noviembre de 2026)
- Registro de CVE-2026-114516: https://www.cve.org/CVERecord?id=CVE-2026-114516 (comprobado el 20 de noviembre de 2026)
- Commit de la corrección: https://github.com/ether/etherpad/commit/9c8d16d50e2fdfd9693ab35c43280410cb4db2fc (comprobado el 20 de noviembre de 2026)
- Pull request de la corrección: https://github.com/ether/etherpad/pull/8081 (comprobado el 20 de noviembre de 2026)
- Versión 3.3.3: https://github.com/ether/etherpad/releases/tag/v3.3.3 (comprobado el 20 de noviembre de 2026)
- Versión 3.3.19: https://github.com/ether/etherpad/releases/tag/v3.3.19 (comprobado el 20 de noviembre de 2026)
sanitizePathname.tsen v3.3.2: https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/sanitizePathname.ts (comprobado el 20 de noviembre de 2026)Minify.tsen v3.3.2: https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/Minify.ts (comprobado el 20 de noviembre de 2026)- Descargas de Docker Hub: https://hub.docker.com/r/etherpad/etherpad (comprobado el 20 de noviembre de 2026)
- Catálogo KEV de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 20 de noviembre de 2026)