Etherpad 认证前任意文件读取导致代码执行 (CVE-2026-114516)
Etherpad 3.3.3 之前允许未认证攻击者通过 /static 读取任意文件,并升级为管理员代码执行;3.3.3 已修复。
TL;DR
- Etherpad 的
/static/*处理器在完成路径检查后,把编码的反斜杠转换成斜杠。精心构造的请求会逃出插件目录,读取服务账户可读的任意文件。 - Etherpad 1.8.14 至 3.3.2 受影响。修复于 2026-07-29 随 3.3.3 发布,当前版本是 3.3.19。
- 公告将该漏洞评为 CVSS v3.1 9.8 Critical。目前没有已知的在野利用,截至 2026-11-20 未列入 CISA KEV。公告包含公开的概念验证。
- 请升级到 3.3.3 或更高版本,目前应使用 3.3.19。厂商没有发布变通方法,因此在升级前请限制 HTTP 端口。
我受影响吗?
以下条件必须全部满足:
- 服务器运行 Etherpad 1.8.14 至 3.3.2。
- 攻击者可以直接或通过代理访问 Etherpad 的 HTTP 端口。
- Etherpad 进程可以读取重要文件,例如
settings.json、credentials.json或/proc/self/environ。
仅靠反向代理不能缓解路径穿越。公告指出,编码的反斜杠会原样通过。该漏洞由 @gcm-explo1t 报告。GitHub 公告于 2026-11-20 发布,CVE 记录于 2026-11-19 发布。
| 发布系列 | 受影响版本 | 修复版本 |
|---|---|---|
| Etherpad | 1.8.14 至 3.3.2 | 3.3.3(当前 3.3.19) |
检查已安装版本,并在自己的主机上测试公告中的路径:
node -p "require('./package.json').version"
docker exec <container> node -p "require('/opt/etherpad-lite/package.json').version"
curl --path-as-is -s -o /dev/null -w '%{http_code}\n' \
  'http://127.0.0.1:9001/static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5Cetc/passwd'
修复后的服务器对构造请求返回 404。存在漏洞的服务器返回 200,因为请求解析到了 /etc/passwd。请仅对你拥有的主机运行测试。
如何修复?
升级到 Etherpad 3.3.3 或更高版本。当前版本是 3.3.19,于 2026-11-17 发布。
对于官方 Docker 镜像,请拉取修复后的镜像并重新创建容器:
docker pull etherpad/etherpad:3.3.19
docker rm -f <container>
# Recreate the container with your normal docker run or Compose configuration.
对于源码安装:
git fetch --tags
git checkout v3.3.19
pnpm install
pnpm run build:etherpad
pnpm run build:ui
- 升级每个实例,包括预发布环境和内部部署。
- 重新创建容器。只拉取新镜像不会改变正在运行的容器。
- 重启服务,并用“我受影响吗?”中的检查确认新版本。
Etherpad 没有适用于所有部署的单一升级路径。官方镜像、Git 检出和发行版软件包的更新速度可能不同,因此请分别检查每个实例。升级负载均衡器或代理不会保护仍在运行 3.3.2 的后端。
厂商没有发布变通方法。如果无法立即升级,请把 Etherpad 端口限制在可信网络,或在整个应用前放置带认证的代理。拒绝 /static/ 请求中 %5C 的代理规则可以拦截公告中的载荷,但这只是临时措施。公告指出,仅靠反向代理不能缓解路径穿越,只匹配一种编码的规则很容易被绕过。升级才是修复。
根本原因是什么?
该路由在认证之前即可访问。Etherpad 通过 Minify.ts 提供插件静态资源,这是一个小型静态处理器,用于解析插件名称和插件安装目录下的路径。src/node/hooks/express/static.ts:38 在 expressPreSession 钩子上注册 app.all('/static/*filename', minify)。src/node/hooks/express.ts:244-247 在 sessionMiddleware 和 webaccess.checkAccess 之前运行该钩子,因此任何能访问端口的客户端都可以调用该处理器。
Minify.ts 在 src/node/utils/Minify.ts:150-156 将请求的文件名传给 sanitizePathname()。该函数本身定义在 src/node/utils/sanitizePathname.ts:11-19。在 POSIX 上,反斜杠是普通文件名字节,因此 ..\..\.. 不包含 .. 路径组件,清理器会有意保留它。清理器仅在 Windows 上把反斜杠转换成斜杠:
p = pathApi.normalize(p);
if (pathApi.isAbsolute(p)) throw new Error(`absolute paths are forbidden: ${p}`);
if (p.split(pathApi.sep)[0] === '..') throw new Error(`directory traversal: ${p}`);
// THIS CONVERSION MUST ONLY BE DONE ON WINDOWS, otherwise on POSIXish systems '..\\' in the input
// pathname would not be normalized away before being converted to '../'.
if (pathApi.sep === '\\') p = p.replace(/\\/g, '/');
这在 POSIX 上是正确的。问题在于 Minify.ts 在清理器运行之后,又无条件重复了仅限 Windows 的转换(src/node/utils/Minify.ts:171-186):
filename = path.join(pluginPath, libraryPath);
// ...
filename = filename.replace(/\\/g, '/');
path.join 返回绝对路径。替换把原本无害的 ..\..\.. 字节变成 ../../..。结果被传给 Minify.ts:248 和 Minify.ts:315 的 fs.stat 与 fs.readFile,没有第二次规范化,也没有包含性检查。由于 path.join 生成了绝对路径,后面的 path.resolve(ROOT_DIR, filename) 会丢弃 ROOT_DIR,而 POSIX 会吸收 / 处多余的 ..。因此载荷不需要知道安装深度。
公告中的示例是 GET /static/plugins/ep_etherpad-lite/static/..%5C..%5C..%5C..%5C..%5C..%5C..%5Cetc/passwd。Express 对通配符解码一次,因此 %5C 变成反斜杠。%2F 会被解码为斜杠,然后被重新分割并被 .. 检查拒绝。核心伪插件 ep_etherpad-lite 总是以 package.realPath = <root>/src 注册,因此插件分支总会被采用。
如何被利用?
- 攻击者发送构造的
/static/...%5C...请求。不需要会话、账户或配置更改。 - 响应返回请求的文件。攻击者读取
settings.json、credentials.json或/proc/self/environ。在 Docker Compose 部署中,管理员密码可能位于环境变量中。 - 攻击者使用 HTTP Basic 认证把管理员密码发送到
/admin-auth/,并获得管理员会话 Cookie。 - 攻击者用该 Cookie 连接 Socket.IO 的
/pluginfw/installer命名空间。该命名空间只检查session.user.is_admin。 - 攻击者安装一个
ep_*插件。Etherpad 在plugins.update()期间用require()在进程内加载插件,因此插件代码以 Etherpad 用户权限运行。
公告公开了文件读取和管理员登录的 curl 请求,并描述了插件步骤。它没有公开恶意插件。你可以在不安装任何东西的情况下验证文件读取。
攻击如何展开?
这条链条是:一次在清理器之后发生的转换让路径穿越成立,文件读取暴露管理员密码,插件安装器再把该密码变成代码执行。
攻击者能做什么?
未认证攻击者可以读取 Etherpad 进程可读的任意文件。这包括 settings.json 和 credentials.json,其中含有管理员密码、会话密钥、数据库凭据和单点登录密钥。还包括 Docker 和 Kubernetes 经常放置密钥的 /proc/self/environ,以及 TLS 私钥、pad 数据库和操作系统文件。
当管理员密码或环境密钥暴露时,文件读取会变成完整的服务器入侵。管理员会话允许攻击者安装插件,而插件代码在 Etherpad 进程内运行。安装器是正常管理界面的一部分,因此攻击者不需要第二个漏洞或磁盘写入原语。即使没有这类密钥,读取仍是针对服务账户可打开的全部文件的完整机密性泄露。
Etherpad 文档建议把服务放在反向代理后面并限制管理访问。这两种控制都不能阻止文件读取,因为请求看起来是普通的 /static/ GET。公告指出,无论 requireAuthentication、requireAuthorization 或 users 配置如何,该路由都可被利用。
条件是 HTTP 端口可达、版本受影响,以及目标文件可被 Etherpad 用户读取。不需要账户、用户交互或配置更改。
为什么修复有效?
修复将转换限制在 Windows:
-      filename = filename.replace(/\\/g, '/');
+      if (path.sep === '\\') filename = filename.replace(/\\/g, '/');
在 POSIX 上,path.sep 是 /,因此替换不再执行。经过清理的反斜杠字节保持字面值,不会变成穿越组件,fs.stat 和 fs.readFile 收到的是不存在的字面路径。在 Windows 上,path.sep 是 \,因此在反斜杠作为路径分隔符的环境中仍会执行转换。
该提交还添加了后端回归测试。测试请求 ..%5C 并期望 404,请求 /proc/self/cwd/settings.json 并期望 404,同时检查合法插件资源仍返回 200。该更改关闭了公告中记录的路径,但没有移除 /static 路由,因此请继续对暴露的 Etherpad 实例做常规加固。
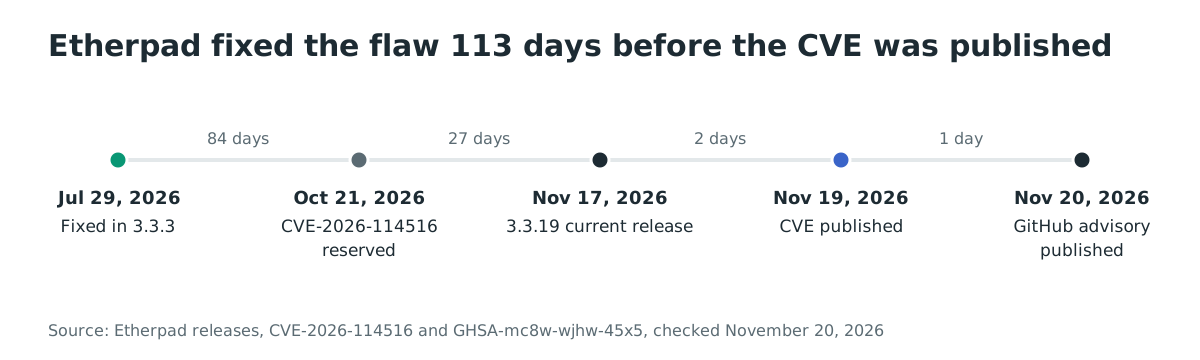
修复于 2026-07-29 随安全版本发布,但公告和 CVE 直到 11 月才出现。只关注 CVE 信息流的运维人员在 7 月发布时没有可匹配的公开标识符。这个差距对资产盘点很重要:受影响范围从 1.8.14 开始,因此从未跟进 3.3.x 版本的旧安装最可能仍然暴露。
如何检查是否已遭入侵?
公告没有公开入侵指标。以下检查寻找公告中的请求和升级步骤:
# Requests with an encoded backslash under /static, case-insensitive
grep -Ei '/static/.*(%5c|%255c)' /var/log/nginx/access.log /var/log/apache2/access.log

# Requests for the files the advisory names
grep -Ei '/static/.*(settings\.json|credentials\.json|proc/self/(environ|cwd))' /var/log/nginx/access.log /var/log/apache2/access.log

# Admin authentication requests from unexpected sources
grep -Ei 'POST /admin-auth/' /var/log/nginx/access.log /var/log/apache2/access.log
然后对比已安装插件与基线:
# Docker image
docker exec <container> sh -c 'cd /opt/etherpad-lite && pnpm list --depth 0' 2>/dev/null

# Source install
pnpm list --depth 0 | grep 'ep_'
命中合法客户端也会使用的路径只是线索,不是证据。失败的尝试可能除了访问日志行之外不留痕迹,公告也没有公开指标。
时间线
- 2026-07-29:Etherpad 3.3.3 发布,包含修复(提交 9c8d16d,PR #8081)。
- 2026-10-21:预留 CVE-2026-114516。
- 2026-11-17:当前版本 Etherpad 3.3.19 发布。
- 2026-11-19:CVE-2026-114516 发布。
- 2026-11-20:GitHub 公告 GHSA-mc8w-wjhw-45x5 发布。
常见问题
- Etherpad 3.3.3 及更高版本受影响吗? 不受影响。修复随 3.3.3 发布,3.3.19 是当前版本。公告列出 1.8.14 至 3.3.2 为受影响范围。
- 3.3.19 比 3.3.3 新吗? 是的。语义化版本比较数字部分,因此 3.3.19 比 3.3.3 新,两者都包含修复。不要把 3.3.3 理解为最新的 3.x 版本。
- 需要账户或 pad 吗? 不需要。
/static/*路由在会话和访问控制中间件之前注册。 - 反向代理能阻止吗? 仅靠它不能。公告指出编码的反斜杠会原样通过。拒绝
/static/中反斜杠的代理规则是临时措施,升级才是修复。 - 文件读取就足以执行代码吗? 可能足以。如果
settings.json、credentials.json或环境暴露管理员密码,插件安装器就能在进程内执行代码。即使没有该密钥,读取仍是完整的机密性泄露。 - 是否已在野利用? 没有已知利用,截至 2026-11-20 该 CVE 未列入 CISA KEV。公告没有公开指标,因此隐蔽的尝试不会出现在公开数据中。
- 版本扫描器会发现吗? 将已安装软件包与公告范围比较的扫描器在信息流更新后可以标记 1.8.14 至 3.3.2。7 月的修复早于 11 月的 CVE,因此扫描结果和信息流日期可能相差几天。
使用 Ostorlab 查找暴露的 Etherpad 实例
Ostorlab 的 Web Agentic Deep Scan 会映射应用可访问的 Web 表面,帮助你盘点需要升级的 Etherpad 实例:https://www.ostorlab.co/product/web_agentic_deep_scan。
参考文献
- Etherpad 公告 GHSA-mc8w-wjhw-45x5:https://github.com/ether/etherpad/security/advisories/GHSA-mc8w-wjhw-45x5(2026 年 11 月 20 日检查)
- CVE-2026-114516 记录:https://www.cve.org/CVERecord?id=CVE-2026-114516(2026 年 11 月 20 日检查)
- 修复提交:https://github.com/ether/etherpad/commit/9c8d16d50e2fdfd9693ab35c43280410cb4db2fc(2026 年 11 月 20 日检查)
- 修复拉取请求:https://github.com/ether/etherpad/pull/8081(2026 年 11 月 20 日检查)
- 3.3.3 版本:https://github.com/ether/etherpad/releases/tag/v3.3.3(2026 年 11 月 20 日检查)
- 3.3.19 版本:https://github.com/ether/etherpad/releases/tag/v3.3.19(2026 年 11 月 20 日检查)
- v3.3.2 的
sanitizePathname.ts:https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/sanitizePathname.ts(2026 年 11 月 20 日检查) - v3.3.2 的
Minify.ts:https://github.com/ether/etherpad/blob/v3.3.2/src/node/utils/Minify.ts(2026 年 11 月 20 日检查) - Docker Hub 拉取量:https://hub.docker.com/r/etherpad/etherpad(2026 年 11 月 20 日检查)
- CISA KEV 目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)