PHP-FPM 请求走私 RCE,8.5.13 已修复(CVE-2026-129289)
未读的请求体会残留在 FastCGI 连接中,攻击者可借此注入第二个请求并以 worker 身份执行 PHP;已在 8.5.13、8.4.28、8.3.37 和 8.2.36 修复。
TL;DR
- PHP-FPM 在复用 FastCGI 连接前没有丢弃请求体中未读的字节。CVE-2026-129289 允许攻击者把第二个 FastCGI 请求放进这些字节,并以 worker 身份执行 PHP。PHP 项目于 2026-11-19 发布了公告。
- 该漏洞影响修正版本之前的 PHP 8.2 至 8.5,前提是前端保持 FastCGI 连接打开,且应用打开
php://input后没有读完。 - 没有链接公开的利用代码。Cybersecurity and Infrastructure Security Agency(CISA)未记录利用或自动化,截至 2026-11-19,CVE-2026-129289 不在 Known Exploited Vulnerabilities(KEV)目录中。
- 升级到 2026-11-19 发布的 PHP 8.5.13、8.4.28、8.3.37 或 8.2.36。如果无法升级,请按「如何修复?」所述禁用后端连接复用。
我受影响吗?
当 PHP-FPM 运行受影响的版本分支、前端保持 FastCGI 连接打开,且应用打开 php://input 后没有读完时,你会受到影响。以下条件必须全部成立:
- 请求通过 PHP-FPM 到达 PHP。仅 CLI 或 mod_php 部署不使用承载伪造请求的 FastCGI 连接。
- PHP 为 8.2.0 至 8.2.35、8.3.0 至 8.3.36、8.4.0 至 8.4.27 或 8.5.0 至 8.5.12。
- 前端保持后端连接打开。公告点名了设置
fastcgi_keep_conn on的 nginx、设置enablereuse=on的 Apache mod_proxy_fcgi、保留后端连接的 HAProxy FastCGI 配置,以及 LSAPI。 - 应用打开
php://input,并在请求结束前没有读到末尾。在路由或认证之前创建输入流的框架会满足这一条件。 - 攻击者可以发送使解析器在可预测位置停止的畸形 multipart 请求体,并能指定服务器上已有的 PHP 脚本。
LSAPI 同样存在请求清理缺陷,但公告将它与流的不同步和中断联系起来,而不是与执行代码的 FastCGI 参数链联系起来。在每个请求后关闭 FastCGI 连接的标准 nginx 和 Apache 配置不受已演示的 PHP-FPM 攻击影响。同日发布的 PHP 8.6.0 不在受影响范围内。
W3Techs 报告称,在它能识别服务器端语言的网站中,68.1% 使用 PHP(2026-11-19 核查)。该漏洞影响同时保持后端连接打开的 PHP-FPM 部署。
| 分支 | 受影响版本 | 修正版本 |
|---|---|---|
| PHP 8.6 | 不受影响 | 8.6.0 |
| PHP 8.5 | 8.5.0 至 8.5.12 | 8.5.13 |
| PHP 8.4 | 8.4.0 至 8.4.27 | 8.4.28 |
| PHP 8.3 | 8.3.0 至 8.3.36 | 8.3.37 |
| PHP 8.2 | 8.2.0 至 8.2.35 | 8.2.36 |
| PHP 8.1 及更早 | PHP 项目已停止支持 | 没有 PHP 版本;请查看发行版或供应商 |
检查处理流量的运行时,而不是构建文件中的版本:
php -v
php-fpm -v
php-fpm -i 2>/dev/null | grep -E 'Server API|Loaded Configuration File'
dpkg -l 2>/dev/null | grep -E 'php[0-9.]*-fpm'
rpm -qa 2>/dev/null | grep php-fpm
php-fpm -v 打印 FPM 二进制的版本。当 CLI 和 FPM 软件包位于不同分支时,php -v 可能不同。php-fpm -i 的 Server API 行在二进制为 FPM 时显示 FPM/FastCGI。软件包命令显示发行版安装的分支。
然后检查前端是否复用后端连接。对于 nginx:
sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
结果为空表示该指令不存在,nginx 使用默认值 off。带有 on 的行表示 nginx 要求 FPM 保持连接打开。对于 Apache:
sudo apachectl -M 2>/dev/null | grep proxy_fcgi
sudo apachectl -S 2>/dev/null | grep -i 'fcgi'
Apache mod_proxy_fcgi 默认禁用连接复用。在 ProxyPass 配置中查找 enablereuse=on。对于容器,请在运行中的容器内执行相同检查:
docker exec <container> php-fpm -v
docker exec <container> php-fpm -i 2>/dev/null | grep 'Server API'
第二个条件是打开 php://input 的应用代码。在应用目录树中搜索可找到候选:
grep -R --include='*.php' "php://input" /var/www 2>/dev/null
命中只是线索,不是证据。应用必须在攻击者可到达的路径上打开该流,并且没有读到末尾。
如何修复?
将 PHP-FPM 升级到所在分支的修正版本。PHP 于 2026-11-19 14:00 UTC 发布了 8.5.13、8.4.28、8.3.37 和 8.2.36,并在同一天发布了 8.6.0。
- 在 Debian 或 Ubuntu 上,升级所有处理请求的 PHP 软件包,然后重启 FPM:
bash
   sudo apt update
   sudo apt install --only-upgrade php8.5-fpm php8.5-cli
   sudo systemctl restart php8.5-fpm
如果 Apache 通过 mod_php 提供 PHP,请加上libapache2-mod-php8.5。 将8.5替换为你运行的分支。如果发行版尚未发布修正包,请等待其安全更新,并在那之前使用临时缓解措施。 - 在 RHEL、Fedora、AlmaLinux 或 Rocky Linux 上,升级 PHP 软件包并重启服务:
bash sudo dnf upgrade 'php*' sudo systemctl restart php-fpm - 在 Alpine 上,升级 PHP 软件包并重启 FPM:
bash sudo apk upgrade 'php*' sudo rc-service php-fpm83 restart将php-fpm83替换为所在分支的服务名。 - 从修正镜像重新构建并重新创建每个容器。仅拉取镜像不会改变正在运行的容器。
- 使用
php-fpm -v和php-fpm -i | grep 'Server API'确认正在运行的服务。
8.5.13 的更改日志列出了另外 17 个 CVE 修复。另有六个被评为 CVSS v4.0 9.2 Critical:
- CVE-2026-129474,魔术方法回溯中的释放后使用。
- CVE-2026-129481,会话关闭被中断后的释放后使用。
- CVE-2026-129496,时区缓存的释放后使用。
- CVE-2026-126714,被部分覆盖的会话文件。
- CVE-2026-115560,我们此前文章中讨论过的会话序列化器不一致。
- CVE-2026-129182,关闭后 last_fatal_error_backtrace 全局变量的重新填充。
即使前端不复用 FastCGI 连接,也应升级到修正版本。
如果无法立即升级,请禁用后端连接复用。只有当前端保持连接时,伪造请求才会被解析为新请求。
- 在 nginx 中,将
fastcgi_keep_conn保留为默认值off,并移除 FPM upstream 上的任何keepalive指令。重新加载 nginx。 - 在 Apache mod_proxy_fcgi 中,对每个指向 FPM 的
ProxyPass将enablereuse保留为默认值off。重新加载 Apache。 - 在 HAProxy 或其他 FastCGI 前端中,在每个请求后关闭后端连接。
- 不要将 FPM 监听器直接暴露给不受信任的网络。
该缓解措施阻断了已演示的 FPM 路径,但不会修复请求关闭逻辑。它也不覆盖该版本中的其他漏洞。在应用代码中读完 php://input 可以减少该条件。公告认为仅靠这一点并不可靠,因为错误路径、资源限制和关闭过程都可能提前结束请求。
根本原因是什么?
PHP 把 php://input 流的存在当作请求体已被消费的证据。因此请求关闭时跳过了排空步骤,而未读字节本应被排除在复用的 FastCGI 连接之外。错误位于 php-8.5.12 的 main/SAPI.c 中 sapi_deactivate_module() 的第 502 至 517 行:
SAPI_API void sapi_deactivate_module(void)
{
    zend_llist_destroy(&SG(sapi_headers).headers);
    if (SG(request_info).request_body) {
        SG(request_info).request_body = NULL;
    } else if (SG(server_context)) {
        if (!SG(post_read)) {
            /* make sure we've consumed all request input data */
            char dummy[SAPI_POST_BLOCK_SIZE];
            size_t read_bytes;

            do {
                read_bytes = sapi_read_post_block(dummy, SAPI_POST_BLOCK_SIZE);
            } while (SAPI_POST_BLOCK_SIZE == read_bytes);
        }
    }
request_body 是应用代码调用 fopen('php://input', 'r') 时创建的流对象。仅仅打开流就会设置指针,而 post_read 记录 SAPI 是否真正消费了请求体。当指针已设置时,else if 分支永远不会执行,因此即使 post_read 为 false,排空循环也会被跳过。multipart 解析器未消费的字节留在 FastCGI 连接中。
FastCGI 一侧保留了自己的不完整状态。main/fastcgi.c 中的 fcgi_read_request() 在每次调用开头将 req->in_len 重置为零。它没有先检查上一个请求是否仍在 FCGI_STDIN 记录内:
static int fcgi_read_request(fcgi_request *req)
{
    fcgi_header hdr;
    int len, padding;
    unsigned char buf[FCGI_MAX_LENGTH+8];

    req->keep = 0;
    req->ended = 0;
    req->in_len = 0;
    req->out_hdr = NULL;
    req->out_pos = req->out_buf;
in_len 字段表示当前 STDIN 记录还剩多少。将其重置为零会让解析器认为不存在部分记录,于是连接上的后续字节被当作新的 FastCGI 请求读取。
PHP 在 PHP 5.6.0 中引入了 php://input 的惰性处理,公告将该漏洞追溯到这一改动。修正提交为 e0b8eb8ace3c,由 Jakub Zelenka 于 2026-10-29 编写。
如何被利用?
攻击者发送一个 HTTP 请求,并利用应用留下的字节作为发往 PHP-FPM 的第二个请求。步骤如下:
- 发送带有
Content-Type: multipart/form-data的 POST 请求,请求体经过构造,使 multipart 解析器在请求体结束前的可预测位置停止。 - 到达一个打开
php://input且没有将流读到末尾的应用路径。框架可能在路由或认证之前创建该流,即使所选端点从不使用请求体。 - 让请求结束。
sapi_deactivate_module()看到request_body已设置,跳过排空,因此未读字节留在连接中。 - 由于设置了
FCGI_KEEP_CONN,前端保持 FastCGI 连接打开。FPM 将剩余字节读作另一个请求的开头。 - 攻击者的字节构成 FastCGI 的
BEGIN_REQUEST、PARAMS和STDIN记录。伪造的PARAMS将SCRIPT_FILENAME设为已有的 PHP 脚本,将REMOTE_ADDR设为攻击者选择的值,并将PHP_ADMIN_VALUE设为allow_url_include=1和auto_prepend_file=php://input。 - FPM 接受伪造请求。前端从未创建它,也从未对其应用路由或认证规则。
- 伪造请求自身的输入被作为 PHP 包含并执行,权限属于 FPM worker。通过
PHP_ADMIN_VALUE设置的 PHP 配置可能在同一个 worker 处理的后续请求中继续生效。
该攻击用单个客户端请求越过 HTTP 与 PHP 后端之间的信任边界。它不需要内存破坏、内存地址泄露或竞争条件。
攻击如何展开?
畸形的 multipart 请求体在保持的 FastCGI 连接上留下未读字节,FPM 将这些字节解析为第二个请求并执行攻击者的 PHP。
请求关闭时缺少排空,是把普通的解析器残留变成第二个请求的关键步骤。
攻击者能做什么?
完成整条链的攻击者会以 FPM worker 身份执行 PHP 代码,不需要其他用户交互,也不需要非默认的 PHP 配置。公告直接说明了这一影响。伪造请求可以执行攻击者控制的 PHP。攻击者不需要应用层代码执行,也不需要在攻击前控制 PHP_VALUE 或 PHP_ADMIN_VALUE。
同一个伪造请求还能做更多事情:
- 派发前端路由未公开的已有 PHP 脚本。
- 向信任客户端地址的应用访问控制提供伪造的
REMOTE_ADDR。 - 为同一个 worker 处理的后续请求设置管理员级 PHP 配置。
每种影响都需要「我受影响吗?」中的条件:
- 攻击者到达打开
php://input但不消费它的应用路径。 - 前端保持 FastCGI 连接打开。
- 攻击者知道服务器上的脚本路径。
公告没有确认通过 LSAPI 执行代码。在 LSAPI 中,同样的清理缺陷可能使请求流不同步并干扰后续请求。
为什么修复有效?
补丁使排空独立于 php://input 流,并让 FastCGI 解析器在 STDIN 记录不完整时拒绝新请求。
--- a/main/SAPI.c
+++ b/main/SAPI.c
@@ -504,7 +504,8 @@ SAPI_API void sapi_deactivate_module(void)
    zend_llist_destroy(&SG(sapi_headers).headers);
    if (SG(request_info).request_body) {
        SG(request_info).request_body = NULL;
-   } else if (SG(server_context)) {
+   }
+   if (SG(server_context)) {
        if (!SG(post_read)) {
            /* make sure we've consumed all request input data */
            char dummy[SAPI_POST_BLOCK_SIZE];

--- a/main/fastcgi.c
+++ b/main/fastcgi.c
@@ -1039,6 +1039,10 @@ static int fcgi_read_request(fcgi_request *req)
    int len, padding;
    unsigned char buf[FCGI_MAX_LENGTH+8];

+   if (UNEXPECTED(req->in_len != 0)) {
+       return 0;
+   }
+
    req->keep = 0;
    req->ended = 0;
    req->in_len = 0;
@@ -1300,6 +1304,8 @@ void fcgi_close(fcgi_request *req, int force, int destroy)
        req->nodelay = 0;
 #endif
        req->fd = -1;
+       /* a partially read STDIN record does not outlive its connection */
+       req->in_len = 0;

        req->hook.on_close();
    }
将 else if 改为独立的 if 后,即使应用代码打开了 php://input,只要 post_read 为 false,PHP 就会排空请求体。fcgi_read_request() 中的检查防止 FPM 在 in_len 表示上一个 STDIN 记录仅被部分消费时启动新请求。fcgi_close() 中重置 in_len 可防止过期计数在连接关闭后残留。
修复覆盖请求关闭路径和 FastCGI 解析器。LSAPI 依赖排空改动,而不是 FastCGI 检查。该提交新增两个回归测试,一个针对保持的连接,一个针对部分 STDIN 记录。
如何检查是否已遭入侵?
PHP 没有发布 CVE-2026-129289 的入侵指标,因此没有可搜索的文件名、地址或请求字符串。失败的尝试除了应用自身的请求日志外,可能不会留下痕迹。
如果启用了 PHP-FPM 访问日志,请将其条目与前端的访问日志进行比对。FPM 日志中的脚本执行在 nginx 或 Apache 日志中没有对应请求,这就是一条线索:伪造请求从未经过前端。命中应被视为检查 worker 进程历史和已执行脚本的理由,而不是入侵的证据。
检查 worker 是否仍在运行受影响的二进制。还要检查前端是否复用后端连接:
php-fpm -v
sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
sudo apachectl -S 2>/dev/null | grep -i 'fcgi'
在升级前后记录 FPM worker 的启动时间和软件包版本。早于升级启动的 worker 仍在运行易受攻击的代码。
时间线
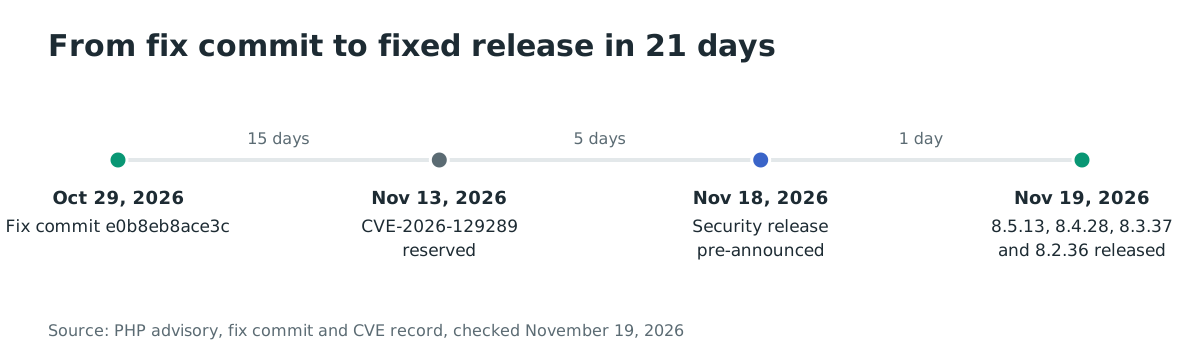
- 2026-10-29:Jakub Zelenka 编写修正提交
e0b8eb8ace3c,排空未读请求体并加固 FastCGI 解析器。 - 2026-11-13:PHP 项目预留 CVE-2026-129289。
- 2026-11-18:PHP 预告将于 2026-11-19 14:00 至 14:30 UTC 发布安全版本,最高严重级别为 CRITICAL。
- 2026-11-19 14:00 UTC:PHP 发布 8.5.13、8.4.28、8.3.37 和 8.2.36;8.6.0 于 14:01 UTC 发布。
- 2026-11-19 14:44 UTC:PHP 项目发布 CVE-2026-129289 和公告 GHSA-qc49-hpvq-g2w6。
- 2026-11-19:没有在野利用,也没有 CISA KEV 条目。
修正提交在修正版本发布前 21 天完成。
常见问题
该漏洞影响 mod_php 或 PHP CLI 吗?
不。已演示的攻击需要保持的 FastCGI 连接。mod_php 和 CLI 不使用 FastCGI,因此伪造请求路径不适用。仍应升级,因为同一版本还修复了会影响它们的其他严重漏洞。
默认的 nginx 或 Apache 安装会受影响吗?
不。常见默认配置会关闭后端连接。nginx 默认将 fastcgi_keep_conn off,Apache mod_proxy_fcgi 默认禁用连接复用。攻击适用于运维人员开启 keepalive,或 HAProxy FastCGI 配置保留后端连接的情况。
有公开的利用代码吗?
公告和 CVE 记录都没有链接公开的利用代码。公告描述了已演示的攻击链。CISA 的 Stakeholder-Specific Vulnerability Categorization(SSVC)评估将利用记录为「none」,自动化记录为「no」。该评估并不意味着漏洞无害:技术影响被记录为「total」。
PHP 8.6.0 受影响吗?
不。8.6.0 不在公告的受影响范围内。PHP 于 2026-11-19 与安全版本同日发布它,其中包含修复。能够迁移到 8.6.0 的应用无需停留在旧分支即可获得修正。
2026-11-19 修复的其他漏洞呢?
8.5.13 的更改日志列出了另外 17 个 CVE 修复,其中另有六个评为 9.2 Critical。「如何修复?」列出了它们,并提到我们单独讨论过的 CVE-2026-115560 会话序列化器不一致。
读完 php://input 能解决问题吗?
不能。它消除了已演示的条件,但不是完整修复。公告指出,错误路径、资源耗尽和应用关闭仍可能让请求在存在未读输入的情况下结束。请升级 PHP-FPM,并在那之前禁用后端连接复用。
用 Ostorlab 查找镜像中的 PHP 版本
Ostorlab 的软件成分分析和 SBOM 扫描会清点镜像中的 PHP 运行时和软件包,让你在重新构建前看到哪些部署仍带有 8.5.12 或更早版本。
参考文献
- PHP 安全公告 GHSA-qc49-hpvq-g2w6,「PHP-FPM request smuggling through an unread HTTP request body」,2026-11-19 发布:https://github.com/php/php-src/security/advisories/GHSA-qc49-hpvq-g2w6 (2026 年 11 月 19 日核查)
- CVE-2026-129289 记录,PHP CNA,2026-11-19 发布:https://www.cve.org/CVERecord?id=CVE-2026-129289 (2026 年 11 月 19 日核查)
- 修正提交 e0b8eb8ace3c,「Fix GHSA-qc49-hpvq-g2w6: Drain unread request bodies」,2026-10-29 编写:https://github.com/php/php-src/commit/e0b8eb8ace3c6301e6d2499a9e4229eef54c5eb2 (2026 年 11 月 19 日核查)
- PHP 8.5.13 发布公告,2026-11-19:https://www.php.net/archive/2026.php#2026-11-19-4 (2026 年 11 月 19 日核查)
- PHP 8.5 的 8.5.13 更改日志,列出 CVE 修复,2026-11-19:https://www.php.net/ChangeLog-8.php#8.5.13 (2026 年 11 月 19 日核查)
- PHP 关于 2026-11-19 安全版本的预告,2026-11-18:https://www.php.net/archive/2026.php#2026-11-18-1 (2026 年 11 月 19 日核查)
- nginx
fastcgi_keep_conn指令,默认off:https://nginx.org/en/docs/http/ngx_http_fastcgi_module.html#fastcgi_keep_conn (2026 年 11 月 19 日核查) - Apache mod_proxy_fcgi 文档,默认禁用连接复用:https://httpd.apache.org/docs/2.4/mod/mod_proxy_fcgi.html (2026 年 11 月 19 日核查)
- CISA 已知被利用漏洞 JSON 源,catalogVersion 2026.11.18:https://raw.githubusercontent.com/cisagov/kev-data/develop/known_exploited_vulnerabilities.json (2026 年 11 月 19 日核查)
- W3Techs,PHP 使用份额:https://w3techs.com/technologies/details/pl-php (2026 年 11 月 19 日核查)