PHP-FPMのリクエストスマグリングRCE、8.5.13で修正(CVE-2026-129289)
未読のリクエストボディがFastCGI接続に残り、攻撃者が2つ目のリクエストを送り込んでPHPをワーカーとして実行できます。8.5.13、8.4.28、8.3.37、8.2.36で修正。
要点
- PHP-FPMは、FastCGI接続を再利用する前にリクエストボディの未読バイトを破棄していませんでした。CVE-2026-129289により、攻撃者はそのバイトに2つ目のFastCGIリクエストを置き、PHPをワーカーとして実行できます。PHPプロジェクトは2026-11-19にアドバイザリを公開しました。
- この脆弱性は、フロントエンドがFastCGI接続を開いたままにし、アプリケーションが
php://inputを最後まで読まずに開くデプロイで、修正前のPHP 8.2から8.5に影響します。 - 公開されたエクスプロイトはリンクされていません。Cybersecurity and Infrastructure Security Agency(CISA)は悪用も自動化も記録しておらず、CVE-2026-129289は2026-11-19時点でKnown Exploited Vulnerabilities(KEV)カタログにありません。
- PHP 8.5.13、8.4.28、8.3.37、8.2.36へアップグレードしてください。これらは2026-11-19に公開されました。できない場合は、「修正方法」で説明するようにバックエンド接続の再利用を無効にしてください。
影響を受けますか?
PHP-FPMが影響を受けるブランチを実行し、フロントエンドがFastCGI接続を開いたままにし、アプリケーションがphp://inputを読まずに開く場合に影響します。次の条件がすべて当てはまる必要があります。
- リクエストがPHP-FPMを通じてPHPに届きます。CLIのみ、またはmod_phpのデプロイは、偽造リクエストを運ぶFastCGI接続を使いません。
- PHPが8.2.0から8.2.35、8.3.0から8.3.36、8.4.0から8.4.27、または8.5.0から8.5.12です。
- フロントエンドがバックエンド接続を開いたままにします。アドバイザリは、
fastcgi_keep_conn onを設定したnginx、enablereuse=onを設定したApache mod_proxy_fcgi、バックエンド接続を保持するHAProxy FastCGI構成、およびLSAPIを挙げています。 - アプリケーションが
php://inputを開き、リクエストが終わる前に最後まで読みません。ルーティングや認証の前に入力ストリームを作るフレームワークはこの条件に当てはまります。 - 攻撃者が、パーサーを予測可能な位置で停止させる不正なマルチパートボディを送信でき、サーバー上の既存のPHPスクリプトを指定できます。
LSAPIはリクエスト終了時のクリーンアップの欠陥を共有しますが、アドバイザリはそれをストリームの非同期化と中断に関連付け、コードを実行するFastCGIパラメータの連鎖には関連付けていません。各リクエストの後にFastCGI接続を閉じる標準的なnginxとApacheの構成は、実証されたPHP-FPM攻撃の影響を受けません。同じ日に公開されたPHP 8.6.0は影響範囲に含まれません。
W3Techsは、サーバー側の言語を識別できるすべてのウェブサイトのうち68.1%がPHPを使用していると報告しています(2026-11-19確認)。この脆弱性は、バックエンド接続も開いたままにするPHP-FPMのデプロイに及びます。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| PHP 8.6 | 影響なし | 8.6.0 |
| PHP 8.5 | 8.5.0から8.5.12 | 8.5.13 |
| PHP 8.4 | 8.4.0から8.4.27 | 8.4.28 |
| PHP 8.3 | 8.3.0から8.3.36 | 8.3.37 |
| PHP 8.2 | 8.2.0から8.2.35 | 8.2.36 |
| PHP 8.1以前 | PHPプロジェクトのサポート終了 | PHPのリリースなし。ディストリビューションまたはベンダーを確認してください |
ビルドファイルではなく、トラフィックを処理するランタイムを確認してください。
php -v
php-fpm -v
php-fpm -i 2>/dev/null | grep -E 'Server API|Loaded Configuration File'
dpkg -l 2>/dev/null | grep -E 'php[0-9.]*-fpm'
rpm -qa 2>/dev/null | grep php-fpm
php-fpm -vはFPMバイナリのバージョンを表示します。CLIとFPMのパッケージが別のブランチにある場合、php -vは異なることがあります。php-fpm -iのServer API行は、バイナリがFPMのときにFPM/FastCGIと表示します。パッケージのコマンドは、ディストリビューションがインストールしたブランチを示します。
次に、フロントエンドがバックエンド接続を再利用するか確認します。nginxの場合:
sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
結果が空ならディレクティブはなく、nginxはデフォルトのoffを使います。onの行があれば、nginxはFPMに接続を開いたままにするよう指示しています。Apacheの場合:
sudo apachectl -M 2>/dev/null | grep proxy_fcgi
sudo apachectl -S 2>/dev/null | grep -i 'fcgi'
Apache mod_proxy_fcgiはデフォルトで接続の再利用を無効にします。ProxyPassの設定にenablereuse=onがないか確認してください。コンテナの場合は、実行中のコンテナ内で同じ確認を行います。
docker exec <container> php-fpm -v
docker exec <container> php-fpm -i 2>/dev/null | grep 'Server API'
2つ目の条件は、php://inputを開くアプリケーションコードです。アプリケーションのツリーを検索すると候補が見つかります。
grep -R --include='*.php' "php://input" /var/www 2>/dev/null
ヒットは手がかりであり、証明ではありません。アプリケーションは、攻撃者が到達できる経路で、ストリームを最後まで読まずに開く必要があります。
修正方法
PHP-FPMをブランチの修正バージョンにアップグレードしてください。PHPは2026-11-19の14:00 UTCに8.5.13、8.4.28、8.3.37、8.2.36を公開し、同じ日に8.6.0も公開しました。
- DebianまたはUbuntuでは、リクエストを処理するすべてのPHPパッケージを更新し、FPMを再起動します。
bash sudo apt update sudo apt install --only-upgrade php8.5-fpm php8.5-cli sudo systemctl restart php8.5-fpmApacheがmod_phpでPHPを処理する場合はlibapache2-mod-php8.5を追加してください。8.5を使用しているブランチに置き換えてください。ディストリビューションがまだ修正パッケージを公開していない場合は、セキュリティ更新を待ち、それまで回避策を使ってください。 - RHEL、Fedora、AlmaLinux、Rocky Linuxでは、PHPパッケージを更新してサービスを再起動します。
bash sudo dnf upgrade 'php*' sudo systemctl restart php-fpm - Alpineでは、PHPパッケージを更新してFPMを再起動します。
bash sudo apk upgrade 'php*' sudo rc-service php-fpm83 restartphp-fpm83をブランチのサービス名に置き換えてください。 - 修正済みイメージからすべてのコンテナを再構築して再作成します。イメージを取得するだけでは、実行中のコンテナは変わりません。
php-fpm -vとphp-fpm -i | grep 'Server API'で実行中のサービスを確認します。
8.5.13の変更履歴には、さらに17件のCVE修正が記載されています。そのうち6件はCVSS v4.0 9.2のCriticalです。
- CVE-2026-129474、マジックメソッドのバックトレースにおける解放後使用。
- CVE-2026-129481、中断されたセッション終了後の解放後使用。
- CVE-2026-129496、タイムゾーンキャッシュの解放後使用。
- CVE-2026-126714、部分的に上書きされたセッションファイル。
- CVE-2026-115560、以前の記事で扱ったセッションシリアライザーの不一致。
- CVE-2026-129182、終了後のlast_fatal_error_backtraceグローバルの再生成。
フロントエンドがFastCGI接続を再利用しない場合でも、修正バージョンに更新してください。
すぐにアップグレードできない場合は、バックエンド接続の再利用を無効にしてください。偽造リクエストが新しいリクエストとして解析されるのは、フロントエンドが接続を保持する場合だけです。
- nginxでは、
fastcgi_keep_connをデフォルトのoffのままにし、FPMアップストリームのkeepaliveディレクティブを削除します。nginxを再読み込みします。 - Apache mod_proxy_fcgiでは、FPMを対象とするすべての
ProxyPassでenablereuseをデフォルトのoffのままにします。Apacheを再読み込みします。 - HAProxyなどのFastCGIフロントエンドでは、各リクエストの後にバックエンド接続を閉じます。
- FPMのリスナーを信頼できないネットワークに直接公開しないでください。
回避策は実証されたFPMの経路を遮断しますが、リクエスト終了時のロジックを修正しません。リリースの他の脆弱性もカバーしません。アプリケーションコードでphp://inputを最後まで読むと条件は減ります。アドバイザリは、エラー経路、リソース制限、終了処理がリクエストを早く終わらせることがあるため、それだけでは信頼できないとしています。
根本原因は何ですか?
PHPは、php://inputストリームの存在をリクエストボディが消費された証拠として扱っていました。そのためリクエスト終了時は、未読バイトを再利用されるFastCGI接続に残さないための排出を省略していました。誤りはphp-8.5.12のmain/SAPI.cにあるsapi_deactivate_module()の502行目から517行目にあります。
SAPI_API void sapi_deactivate_module(void)
{
    zend_llist_destroy(&SG(sapi_headers).headers);
    if (SG(request_info).request_body) {
        SG(request_info).request_body = NULL;
    } else if (SG(server_context)) {
        if (!SG(post_read)) {
            /* make sure we've consumed all request input data */
            char dummy[SAPI_POST_BLOCK_SIZE];
            size_t read_bytes;

            do {
                read_bytes = sapi_read_post_block(dummy, SAPI_POST_BLOCK_SIZE);
            } while (SAPI_POST_BLOCK_SIZE == read_bytes);
        }
    }
request_bodyは、アプリケーションコードがfopen('php://input', 'r')を呼び出したときに作られるストリームオブジェクトです。ストリームを開くだけでポインタが設定され、post_readはSAPIが実際にボディを消費したかを記録します。ポインタが設定されているとelse ifの分岐は実行されないため、post_readがfalseでも排出ループは省略されます。マルチパートパーサーが消費しなかったバイトは、FastCGI接続に残ります。
FastCGI側も独自の不完全な状態を保持していました。main/fastcgi.cのfcgi_read_request()は、各呼び出しの先頭でreq->in_lenをゼロにしていました。前のリクエストがまだFCGI_STDINレコードの中にあるかどうかを先に確認していませんでした。
static int fcgi_read_request(fcgi_request *req)
{
    fcgi_header hdr;
    int len, padding;
    unsigned char buf[FCGI_MAX_LENGTH+8];

    req->keep = 0;
    req->ended = 0;
    req->in_len = 0;
    req->out_hdr = NULL;
    req->out_pos = req->out_buf;
in_lenフィールドは、現在のSTDINレコードがどれだけ残っているかを表します。ゼロに戻すと、部分的なレコードが存在しないとパーサーに伝わり、接続上の次のバイトが新しいFastCGIリクエストとして読まれました。
PHPはPHP 5.6.0でphp://inputの遅延処理を導入し、アドバイザリはこの変更に脆弱性の原因があるとしています。修正コミットはe0b8eb8ace3cで、2026-10-29にJakub Zelenkaが作成しました。
どのように悪用されますか?
攻撃者は1つのHTTPリクエストを送り、アプリケーションが残したバイトをPHP-FPMへの2つ目のリクエストとして使います。手順は次のとおりです。
Content-Type: multipart/form-dataを付けたPOSTリクエストを送ります。ボディは、マルチパートパーサーがボディの終わりより前の予測可能な位置で停止するように作成します。php://inputを開き、ストリームを最後まで読まないアプリケーションの経路に到達します。フレームワークは、選択したエンドポイントがボディを使わない場合でも、ルーティングや認証の前にストリームを作ることがあります。- リクエストを終了させます。
sapi_deactivate_module()はrequest_bodyが設定されていると判断して排出を省略するため、未読バイトは接続に残ります。 FCGI_KEEP_CONNが設定されているため、フロントエンドはFastCGI接続を開いたままにします。FPMは残りのバイトを別のリクエストの開始として読みます。- 攻撃者のバイトはFastCGIの
BEGIN_REQUEST、PARAMS、STDINレコードを形成します。偽造されたPARAMSは、SCRIPT_FILENAMEを既存のPHPスクリプトに、REMOTE_ADDRを攻撃者が選んだ値に、PHP_ADMIN_VALUEをallow_url_include=1とauto_prepend_file=php://inputに設定します。 - FPMは偽造リクエストを受け入れます。フロントエンドはそれを作成せず、ルーティングや認証の規則も適用していません。
- 偽造リクエスト自身の入力がPHPとしてインクルードされ、FPMワーカーの権限で実行されます。
PHP_ADMIN_VALUEで設定されたPHP設定は、同じワーカーが処理する後続のリクエストでも有効なまま残ることがあります。
この攻撃は、1つのクライアントリクエストでHTTPとPHPバックエンドの信頼境界を越えます。メモリ破壊、メモリアドレスの漏えい、競合状態は必要ありません。
攻撃の流れは?
不正なマルチパートボディが維持されたFastCGI接続に未読バイトを残し、FPMがそのバイトを2つ目のリクエストとして解析して攻撃者のPHPを実行します。
リクエスト終了時の排出の欠落が、通常のパーサーの残りを2つ目のリクエストに変える工程です。
攻撃者に何ができますか?
攻撃者は連鎖を完了すると、他のユーザーの操作なしに、デフォルト以外のPHP設定なしで、FPMワーカーとしてPHPコードを実行します。アドバイザリはこの影響を直接述べています。偽造リクエストは攻撃者が制御するPHPを実行できます。攻撃者はアプリケーションレベルのコード実行や、攻撃前のPHP_VALUEまたはPHP_ADMIN_VALUEの制御を必要としません。
同じ偽造リクエストは、攻撃者のコードを実行する以上のことができます。
- フロントエンドがルートで公開していない既存のPHPスクリプトをディスパッチする。
- クライアントアドレスを信頼するアプリケーションのアクセス制御に、偽造された
REMOTE_ADDRを渡す。 - 同じワーカーが処理する後続のリクエストに、管理者レベルのPHP設定を設定する。
どの影響にも「影響を受けますか?」の条件が必要です。
- 攻撃者が、
php://inputを消費せずに開くアプリケーションの経路に到達する。 - フロントエンドがFastCGI接続を開いたままにする。
- 攻撃者がサーバー上のスクリプトの経路を知っている。
アドバイザリはLSAPIによるコード実行を立証していません。LSAPIでは、同じクリーンアップの欠陥がリクエストストリームを非同期化し、後続のリクエストを妨害する可能性があります。
修正が機能する理由
パッチは、排出をphp://inputストリームから独立させ、STDINレコードが不完全な間はFastCGIパーサーが新しいリクエストを拒否するようにします。
--- a/main/SAPI.c
+++ b/main/SAPI.c
@@ -504,7 +504,8 @@ SAPI_API void sapi_deactivate_module(void)
    zend_llist_destroy(&SG(sapi_headers).headers);
    if (SG(request_info).request_body) {
        SG(request_info).request_body = NULL;
-   } else if (SG(server_context)) {
+   }
+   if (SG(server_context)) {
        if (!SG(post_read)) {
            /* make sure we've consumed all request input data */
            char dummy[SAPI_POST_BLOCK_SIZE];

--- a/main/fastcgi.c
+++ b/main/fastcgi.c
@@ -1039,6 +1039,10 @@ static int fcgi_read_request(fcgi_request *req)
    int len, padding;
    unsigned char buf[FCGI_MAX_LENGTH+8];

+   if (UNEXPECTED(req->in_len != 0)) {
+       return 0;
+   }
+
    req->keep = 0;
    req->ended = 0;
    req->in_len = 0;
@@ -1300,6 +1304,8 @@ void fcgi_close(fcgi_request *req, int force, int destroy)
        req->nodelay = 0;
 #endif
        req->fd = -1;
+       /* a partially read STDIN record does not outlive its connection */
+       req->in_len = 0;

        req->hook.on_close();
    }
else ifを独立したifに変えることで、アプリケーションコードがphp://inputを開いた場合でも、post_readがfalseならPHPはリクエストボディを排出します。fcgi_read_request()のガードは、in_lenが前のSTDINレコードを部分的にしか消費していないと示す間、FPMが新しいリクエストを開始するのを防ぎます。fcgi_close()でin_lenをリセットすると、古いカウントが接続を越えて残りません。
修正はリクエスト終了時の経路とFastCGIパーサーをカバーします。LSAPIはFastCGIのガードではなく、排出の変更に依存します。コミットは、維持された接続用と部分的なSTDINレコード用の2つの回帰テストを追加します。
侵害されたかどうかを確認するには?
PHPはCVE-2026-129289の侵害指標を公開していないため、検索すべきファイル名、アドレス、リクエスト文字列はありません。失敗した試行は、アプリケーション自身のリクエストログ以外に痕跡を残さないことがあります。
PHP-FPMのアクセスログが有効な場合は、そのエントリをフロントエンドのアクセスログと比較してください。FPMのログにあるスクリプト実行に対応するリクエストがnginxやApacheのログにない場合、それは手がかりです。偽造リクエストはフロントエンドを通っていません。ヒットは、ワーカーのプロセス履歴と実行されたスクリプトを調べる理由として扱い、侵害の証明とはしないでください。
ワーカーがまだ影響を受けるバイナリを実行しているか確認してください。フロントエンドがバックエンド接続を再利用しているかも確認してください。
php-fpm -v
sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
sudo apachectl -S 2>/dev/null | grep -i 'fcgi'
アップグレードの前後で、FPMワーカーの起動時刻とパッケージのバージョンを記録してください。アップグレード前のワーカーは、まだ脆弱なコードを実行しています。
年表
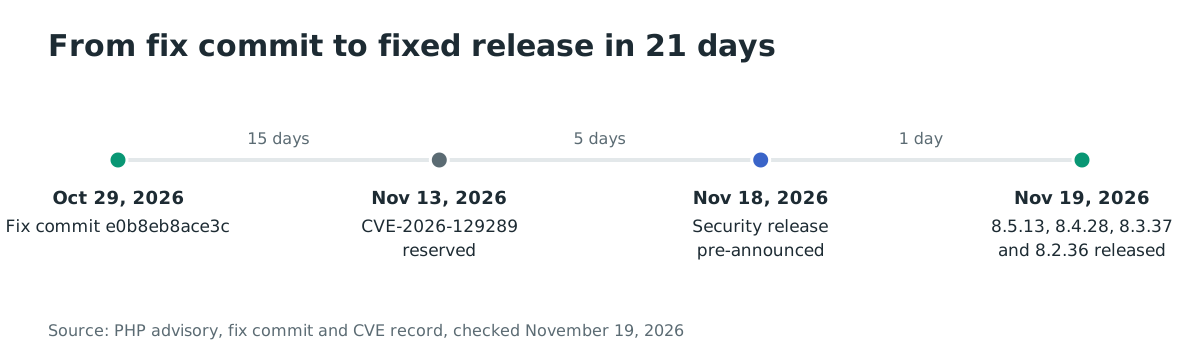
- 2026-10-29:Jakub Zelenkaが修正コミット
e0b8eb8ace3cを作成しました。未読のリクエストボディを排出し、FastCGIパーサーを強化します。 - 2026-11-13:PHPプロジェクトがCVE-2026-129289を予約しました。
- 2026-11-18:PHPは2026-11-19の14:00から14:30 UTCにセキュリティリリースを予告しました。最高深刻度はCRITICALです。
- 2026-11-19 14:00 UTC:PHPは8.5.13、8.4.28、8.3.37、8.2.36を公開し、8.6.0は14:01 UTCに続きました。
- 2026-11-19 14:44 UTC:PHPプロジェクトはCVE-2026-129289とアドバイザリGHSA-qc49-hpvq-g2w6を公開しました。
- 2026-11-19:現実の悪用はなく、CISAのKEVへの登録もありません。
修正は、修正版の公開より21日前にコミットされました。
よくある質問
この脆弱性はmod_phpやPHP CLIに影響しますか?
いいえ、実証された攻撃には維持されたFastCGI接続が必要です。mod_phpとCLIはFastCGIを使わないため、偽造リクエストの経路は当てはまりません。同じリリースがそれらに影響する他の重大な脆弱性も修正するため、アップグレードは行ってください。
デフォルトのnginxやApacheのインストールは影響を受けますか?
いいえ、一般的なデフォルトはバックエンド接続を閉じます。nginxはfastcgi_keep_conn offをデフォルトにし、Apache mod_proxy_fcgiは接続の再利用をデフォルトで無効にします。攻撃は、運用者がkeepaliveを有効にした場合、またはHAProxy FastCGI構成がバックエンド接続を保持する場合に当てはまります。
公開された実証コードはありますか?
アドバイザリにもCVEレコードにも公開されたエクスプロイトコードはリンクされていません。アドバイザリは実証された連鎖を説明しています。CISAのStakeholder-Specific Vulnerability Categorization(SSVC)評価は悪用を「none」、自動化を「no」と記録しています。その評価は脆弱性を無害にはしません。技術的影響は「total」と記録されています。
PHP 8.6.0は影響を受けますか?
いいえ、8.6.0はアドバイザリの影響範囲に含まれません。PHPはセキュリティリリースと同じ2026-11-19に公開し、修正を含んでいます。8.6.0に移行できるアプリケーションは、古いブランチにとどまらずに修正を得られます。
2026-11-19に修正された他の脆弱性はどうですか?
8.5.13の変更履歴には、さらに17件のCVE修正が記載され、そのうち6件は9.2のCriticalです。「修正方法」に一覧があり、別に扱ったCVE-2026-115560のセッションシリアライザーの不一致も含まれます。
php://inputを最後まで読めば問題は解決しますか?
いいえ、実証された条件は減りますが、完全な修正ではありません。アドバイザリは、エラー経路、リソース枯渇、アプリケーションの終了によって、未読の入力のままリクエストが終わる可能性があると述べています。PHP-FPMをアップグレードし、それまではバックエンド接続の再利用を無効にしてください。
Ostorlabでイメージに含まれるPHPのバージョンを見つける
Ostorlabのソフトウェア構成分析とSBOMスキャンは、イメージ内のPHPランタイムとパッケージを棚卸しし、再構築する前にどのデプロイがまだ8.5.12以前を含むかを確認できるようにします。
参考資料
- PHPセキュリティアドバイザリGHSA-qc49-hpvq-g2w6、「PHP-FPM request smuggling through an unread HTTP request body」、2026-11-19公開:https://github.com/php/php-src/security/advisories/GHSA-qc49-hpvq-g2w6 (2026年11月19日確認)
- CVE-2026-129289レコード、PHP CNA、2026-11-19公開:https://www.cve.org/CVERecord?id=CVE-2026-129289 (2026年11月19日確認)
- 修正コミットe0b8eb8ace3c、「Fix GHSA-qc49-hpvq-g2w6: Drain unread request bodies」、2026-10-29作成:https://github.com/php/php-src/commit/e0b8eb8ace3c6301e6d2499a9e4229eef54c5eb2 (2026年11月19日確認)
- PHP 8.5.13リリース発表、2026-11-19:https://www.php.net/archive/2026.php#2026-11-19-4 (2026年11月19日確認)
- PHP 8.5の8.5.13変更履歴、CVE修正の一覧、2026-11-19:https://www.php.net/ChangeLog-8.php#8.5.13 (2026年11月19日確認)
- PHPの2026-11-19セキュリティリリース予告、2026-11-18:https://www.php.net/archive/2026.php#2026-11-18-1 (2026年11月19日確認)
- nginxの
fastcgi_keep_connディレクティブ、デフォルトoff:https://nginx.org/en/docs/http/ngx_http_fastcgi_module.html#fastcgi_keep_conn (2026年11月19日確認) - Apache mod_proxy_fcgiのドキュメント、接続の再利用はデフォルトで無効:https://httpd.apache.org/docs/2.4/mod/mod_proxy_fcgi.html (2026年11月19日確認)
- CISAのKnown Exploited Vulnerabilities JSONフィード、catalogVersion 2026.11.18:https://raw.githubusercontent.com/cisagov/kev-data/develop/known_exploited_vulnerabilities.json (2026年11月19日確認)
- W3Techs、PHPの使用率:https://w3techs.com/technologies/details/pl-php (2026年11月19日確認)