Apache Axis 1.x: RCE por fallo SOAP, explotada (CVE-2026-90436)
Apache Axis 1.x carga e instancia la clase nombrada en un fallo SOAP no autenticado, lo que permite RCE; migre o aplique la corrección.
Resumen
- Un fallo SOAP no autenticado puede nombrar cualquier clase presente en el classpath del servidor. Apache Axis 1.x carga esa clase y llama a su constructor de tipo String antes de comprobar que sea un AxisFault.
- Todas las versiones de Axis 1.x hasta la 1.4 están afectadas. El proyecto está al final de su vida y no publicará una versión corregida.
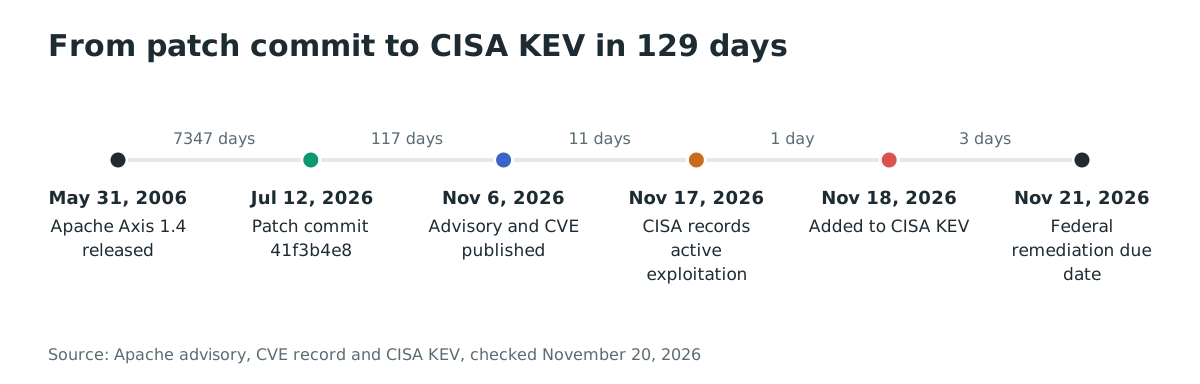
- El registro Vulnrichment de CISA asigna a CVE-2026-90436 una puntuación CVSS v3.1 de 9.8 Crítica, y CISA la añadió al catálogo de vulnerabilidades explotadas el 2026-11-18, con fecha límite federal el 2026-11-21.
- Migre a un motor SOAP mantenido, o compile Axis 1.x con el commit 41f3b4e aplicado. La sección «¿Cómo lo corrijo?» describe ambas vías.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un sistema esté expuesto a ejecución remota de código:
- Un runtime de Apache Axis 1.x está en el classpath de un servicio accesible por red. Las coordenadas Maven son
axis:axisyorg.apache.axis:axis, y todas las versiones hasta la 1.4 están afectadas. - El servlet de Axis o un endpoint de servicio analiza las peticiones SOAP entrantes. Un frontal que rechace los fallos SOAP antes de que Axis los vea elimina la ruta.
- Una clase del mismo classpath realiza una acción peligrosa en su inicializador estático o en un constructor de tipo
String. Sin esa clase, la petición puede cargar e instanciar igualmente una clase nombrada por el atacante, lo que puede tumbar el proceso.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Apache Axis 1.x | Todas las versiones hasta la 1.4 | Ninguna versión. Compile con el commit 41f3b4e8 o migre a un motor SOAP mantenido |
La versión 1.4, la última, se publicó el 2006-05-31. Apache declaró Axis 1 al final de su vida y dice que no prevé publicar una versión 1.x para esta vulnerabilidad. El commit de corrección se escribió el 2026-07-12. libraries.io enumera 97 paquetes y 31 repositorios que dependen de axis:axis, un recuento que excluye las aplicaciones propietarias que incluyen el JAR.
Compruebe la dependencia en cada build y en la aplicación desplegada:
# Maven
mvn dependency:tree -Dincludes=axis:axis,org.apache.axis:axis

# Gradle
./gradlew dependencyInsight --dependency axis --configuration runtimeClasspath

# A deployed WAR or EAR
unzip -l /path/to/application.war | grep -Ei 'WEB-INF/lib/axis[^/]*\.jar'
Para un contenedor en ejecución, inspeccione la imagen en lugar de una imagen recién descargada:
docker exec <container> find / -name 'axis*.jar' 2>/dev/null
Una dependencia directa es fácil de ver. Una dependencia transitiva solo aparece en el árbol resuelto, y un JAR copiado en el directorio lib de un servidor de aplicaciones no aparece en ninguno de los dos. Busque en la salida del build y en los artefactos desplegados.
¿Cómo lo corrijo?
La corrección completa consiste en retirar Axis 1.x del classpath. Apache recomienda migrar a Apache Axis 2/Java o a otro motor SOAP mantenido. Es la única vía que no depende de compilar una rama sin soporte.
- Inventaríe cada servicio que resuelva
axis:axisuorg.apache.axis:axis, incluidos los servidores de aplicaciones y los productos de proveedores que incluyen el JAR. - Migre esos servicios a un motor SOAP compatible. Axis 2/Java es la recomendación del proyecto, pero cualquier motor mantenido elimina este analizador.
- Si un servicio no puede migrar de inmediato, compile Axis 1.x desde el commit corregido y sustituya el JAR del runtime. El proyecto se compila con Maven:
git clone https://github.com/apache/axis-axis1-java.git
cd axis-axis1-java
git checkout 41f3b4e8d04e310ca81f86b92630ab2c11d608bd
mvn -pl axis-rt-core -am -DskipTests package
- Despliegue el JAR
axis-rt-corereconstruido con el resto del runtime de Axis 1.x y vuelva a probar los servicios SOAP. Un parche en un módulo no elimina las otras copias de Axis que un producto de proveedor pueda cargar desde su propio directorio.
Apache no publica ningún workaround de configuración. Bloquear los elementos <detail> en un proxy inverso o un firewall de aplicaciones reduce la exposición, pero es un filtro delante de un analizador que sigue aceptando el elemento. Trate ese filtro como una medida provisional, no como una corrección.
¿Cuál es la causa raíz?
Axis 1.x confía en el nombre de clase del elemento <exceptionName> de un fallo SOAP y lo carga con inicialización antes de comprobar el tipo de la clase. Se combinan dos rutas de código: una carga la clase y la otra llama a un constructor sobre ella.
La primera ruta es SOAPFaultDetailsBuilder.setValue(), en axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultDetailsBuilder.java, líneas 180 a 188 del código 1.4:
} else if ("exceptionName".equals(hint)) {
    String faultClassName = (String) value;
    try {
        Class faultClass = ClassUtils.forName(faultClassName);
        builder.setFaultClass(faultClass);
    } catch (ClassNotFoundException e) {
        // Just create an AxisFault, no custom exception
    }
}
faultClassName procede directamente del cuerpo de la petición. ClassUtils.forName(String) llama a loadClass(), que llama a Class.forName(className, true, loader) en la línea 88 de ClassUtils.java. El true inicializa la clase, así que su inicializador estático se ejecuta en cuanto se analiza el elemento. No hay ninguna comprobación de tipo en ese punto.
La segunda ruta es SOAPFaultBuilder.createFault(), en SOAPFaultBuilder.java, líneas 162 a 175. Cuando el fallo también lleva un elemento <data>, Axis llama por reflexión al constructor de tipo String de la clase nombrada, con la cadena del atacante:
Class argClass = ConvertWrapper(faultData.getClass());
try {
    Constructor con =
            faultClass.getConstructor(
                    new Class[] { argClass });
    f = (AxisFault) con.newInstance(new Object[] { faultData });
} catch(Exception e){
    // Don't do anything here, since a problem above means
    // we'll just fall through and use a plain AxisFault.
}
El cast (AxisFault) se ejecuta después de que newInstance() ya haya construido el objeto. Si la clase no es un AxisFault, el cast lanza ClassCastException, el bloque catch vacío la traga y la ejecución continúa con un fallo simple. La comprobación isAssignableFrom que podría haber detenido la construcción está en la línea 181, después de la llamada al constructor.
El fallo se analiza mientras el motor resuelve el servicio de destino, antes de que se ejecute cualquier cadena de manejadores del servicio. Los manejadores de autenticación configurados en un servicio no ven la petición primero.
¿Cómo se explota?
Un atacante no autenticado envía un fallo SOAP cuyo <detail> nombra una clase ya presente en el classpath del objetivo. La clase se carga y se inicializa durante el análisis. Si hay un elemento <data>, se llama a su constructor de tipo String con una entrada controlada por el atacante.
La prueba de regresión pública del commit de corrección construye la petición con esta forma:
<soap:Envelope
    xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/"
    xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
    xmlns:xsd="http://www.w3.org/2001/XMLSchema">
  <soap:Body>
    <soap:Fault>
      <faultcode>x</faultcode>
      <faultstring>x</faultstring>
      <detail>
        <data xsi:type="xsd:string">attacker-controlled string</data>
        <exceptionName>class.on.the.classpath</exceptionName>
      </detail>
    </soap:Fault>
  </soap:Body>
</soap:Envelope>
- El atacante elige una clase presente en la aplicación objetivo o en sus bibliotecas. El commit de corrección cita
ClassPathXmlApplicationContextde Spring, el gadget usado en CVE-2023-46604, como ejemplo. - El atacante envía el fallo a un endpoint de Axis accesible. La petición no necesita una operación válida, una sesión ni credenciales.
SOAPFaultDetailsBuilder.setValue()carga la clase conClass.forName(..., true, ...). Un inicializador estático se ejecuta en este paso.- Si hay un elemento
<data>,SOAPFaultBuilder.createFault()llama al constructor de tipoStringde la clase con la cadena proporcionada. - La comprobación de
AxisFaultsolo ocurre después del constructor, así que una clase que no es un tipo de fallo ya ha ejecutado su código. El error de cast posterior se traga. - El código ejecutado en el inicializador estático o en el constructor se ejecuta en el proceso de Axis con los privilegios de ese proceso.
El aviso no publica ninguna prueba de concepto y el registro CVE no enlaza ninguna. El commit de corrección incluye una prueba de regresión con una clase sonda inofensiva que registra si se ejecutaron su inicializador estático y su constructor. La evaluación SSVC de CISA clasifica la explotación como activa y automatizable.
¿Cómo se desarrolla el ataque?
Un fallo SOAP no autenticado nombra una clase. Axis la carga y la construye antes de la comprobación de AxisFault, y el código de esa clase se ejecuta en el proceso del servidor.
exceptionName y data"] --> B["Resolución del servicio destino
antes de la cadena de manejadores"] B --> C["Carga de la clase nombrada
se ejecuta el inicializador estático"] C --> D["Llamada al constructor String
con datos del atacante"] D --> E{"¿Subtipo de AxisFault?"} E -->|"No"| F["El cast falla, error tragado
el código ya se ejecutó"] E -->|"Sí"| G["Fallo personalizado normal"]
¿Qué puede hacer un atacante?
Un atacante puede ejecutar código en el proceso de Axis sin autenticación cuando hay una clase adecuada en el classpath. La evaluación SSVC de CISA clasifica el impacto técnico como total.
- Ejecución remota de código con el usuario que ejecuta el servlet de Axis o el servidor de aplicaciones. Ese usuario suele poder leer la configuración de la aplicación, las credenciales de base de datos y las claves de firma.
- Carga e instanciación de clases incluso sin un gadget utilizable. Una clase cuyo inicializador estático o constructor falla, se bloquea o asigna mucha memoria puede tumbar o bloquear el servicio.
- Alcance a todas las aplicaciones que comparten el classpath, incluidas las bibliotecas que un proveedor incluyó en el servidor.
El impacto de ejecución de código requiere una clase cuyo inicializador estático o constructor String realice una acción que el atacante quiera. El impacto de carga de clases solo necesita un nombre de clase. Un servicio que expone Axis sin un gadget utilizable sigue expuesto a denegación de servicio y a cualquier gadget futuro que se añada a sus dependencias.
¿Por qué funciona la corrección?
La corrección añade una comprobación del tipo AxisFault antes de inicializar o construir la clase, y hace que el cargador de clases respete una carga sin inicialización. Las subclases genuinas de AxisFault se siguen deserializando.
--- a/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java
+++ b/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java
@@ -162,14 +162,21 @@ private void createFault() {
                         Class argClass = ConvertWrapper(faultData.getClass());
-                        try {
-                            Constructor con =
-                                    faultClass.getConstructor(
-                                            new Class[] { argClass });
-                            f = (AxisFault) con.newInstance(new Object[] { faultData });
-                        } catch(Exception e){
-                            // Don't do anything here, since a problem above means
-                            // we'll just fall through and use a plain AxisFault.
+                        // Only construct genuine AxisFault subtypes: the
+                        // constructor runs before the (AxisFault) cast below,
+                        // so reflectively constructing an arbitrary class here
+                        // would let an unauthenticated caller execute its
+                        // constructor with attacker-controlled data.
+                        if (AxisFault.class.isAssignableFrom(faultClass)) {
+                            try {
+                                Constructor con =
+                                        faultClass.getConstructor(
+                                                new Class[] { argClass });
+                                f = (AxisFault) con.newInstance(new Object[] { faultData });
+                            } catch(Exception e){
+                                // Don't do anything here, since a problem above means
+                                // we'll just fall through and use a plain AxisFault.
+                            }
                         }
SOAPFaultDetailsBuilder.setValue() ahora carga la clase con ClassUtils.forName(faultClassName, false) y solo la acepta si AxisFault.class.isAssignableFrom(faultClass) es cierto. El false llega hasta Class.forName(className, false, loader), así que un inicializador estático no se ejecuta durante la comprobación de tipo. Una clase que no es un fallo se ignora y se produce un AxisFault simple.
ClassUtils gana un método forName de dos argumentos y ahora pasa el indicador initialize a su sobrecarga de tres argumentos. Antes del cambio, esa sobrecarga ignoraba su parámetro init y siempre llamaba a Class.forName(className, true, loader).
La prueba de regresión envía la misma forma SOAP contra una clase sonda y comprueba que no se ejecutaron ni su inicializador estático ni su constructor. Una segunda prueba envía un org.apache.axis.AxisFault genuino y comprueba que la cadena del fallo sigue funcionando. La corrección es completa para las rutas de análisis que toca, pero Axis 1.x ya no tiene soporte de seguridad, así que una nueva vulnerabilidad no se corregirá.
¿Cómo compruebo si estuve comprometido?
Apache no publica indicadores de compromiso para esta vulnerabilidad. CISA añadió la vulnerabilidad al catálogo KEV porque se conoce su explotación. Ni el aviso del proveedor ni el registro KEV nombran una víctima, una dirección IP o una carga útil.
Compruebe los lugares donde se registraría un cuerpo SOAP o una petición rechazada:
# WAF or reverse-proxy logs that retain request bodies
grep -Ril 'exceptionName' /var/log/waf /var/log/nginx /var/log/httpd 2>/dev/null

# SOAP fault bodies in application or gateway logs
grep -Ril '<soap:Fault' /var/log 2>/dev/null

# Unexpected class-loading or verifier errors around Axis
grep -Ril 'ClassCastException\|ClassNotFoundException' /var/log 2>/dev/null
Una aparición de exceptionName en un cuerpo de petición conservado es una pista, no una prueba, porque los fallos SOAP legítimos pueden llevar el elemento. Una aparición en una captura de paquetes o en una pasarela que registra cuerpos es más sólida.
El analizador se traga el fallo de cast, y Axis no registra el nombre de la clase por defecto. Un intento que no alcanzó un gadget utilizable puede no dejar rastro más allá del registro de peticiones. Si el servicio no registra cuerpos de petición y no tiene un WAF delante, la ausencia de pruebas no demuestra que ningún intento lo alcanzara.
Cronología
- 2006-05-31: se publica Apache Axis 1.4, la última versión 1.x.
- 2026-07-12: Robert Lazarski escribe el commit 41f3b4e8, que endurece el deserializador de fallos.
- 2026-11-06: Apache publica el aviso y CVE-2026-90436.
- 2026-11-17: la evaluación SSVC de CISA clasifica la explotación como activa y automatizable.
- 2026-11-18: CISA añade CVE-2026-90436 al catálogo de vulnerabilidades explotadas.
- 2026-11-21: fecha límite federal de remediación para la entrada KEV.
Preguntas frecuentes
¿Apache Axis 1.x sigue teniendo soporte?
No. Apache declaró Axis 1 al final de su vida, y el aviso dice que el proyecto no prevé publicar una versión 1.x para esta vulnerabilidad. Los servicios que aún ejecutan Axis 1.x necesitan una migración o un parche compilado localmente.
¿Un manejador de autenticación en mi servicio bloquea el ataque?
No. Axis analiza el fallo mientras resuelve el servicio de destino, antes de que se ejecute la cadena de manejadores del servicio. Un manejador de autenticación en el servicio nunca ve la petición que provoca la carga de clase.
¿Existe un exploit público?
No hay código de exploit público enlazado desde el aviso ni desde el registro CVE. La evaluación SSVC de CISA clasifica la explotación como activa, así que existe un exploit funcional fuera del registro público. El commit de corrección incluye una prueba de regresión que demuestra la carga de clase y la llamada al constructor con una sonda inofensiva.
¿Qué versiones de Axis 2 están afectadas?
Ninguna por este CVE. CVE-2026-90436 está en el deserializador de fallos de Axis 1.x, y el aviso lo limita a Axis 1.x hasta la 1.4. Axis 2/Java es el destino de migración que recomienda Apache.
¿Puedo mantener Axis 1.x y bloquear el elemento de fallo en mi proxy?
Puede reducir la exposición, pero Apache no publica ningún workaround. Una regla de proxy que rechace <detail> o <exceptionName> en fallos SOAP es una medida provisional delante de un analizador que sigue aceptando el elemento. Aplique el parche o migre.
¿La corrección rompe los fallos SOAP personalizados?
No. Las subclases genuinas de org.apache.axis.AxisFault se siguen cargando y deserializando, y el commit de corrección añade una prueba de regresión para ese caso. Solo se ignoran las clases que no son subtipos de AxisFault.
Encuentre servicios Apache Axis expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts y servicios expuestos a Internet. Ayuda a localizar los endpoints SOAP y los servidores de aplicaciones que todavía exponen Axis 1.x antes de la fecha límite KEV.
Referencias
- Apache Software Foundation, «CVE-2026-90436: Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName»: https://lists.apache.org/thread/8slf0j9gz35z56t0glt5h0ncwlbn4bdz (consultado el 20 de noviembre de 2026)
- CVE Program, CVE-2026-90436, con la puntuación CVSS v3.1 9.8 y la evaluación SSVC del Vulnrichment de CISA: https://www.cve.org/CVERecord?id=CVE-2026-90436 (consultado el 20 de noviembre de 2026)
- Apache Axis, commit de corrección 41f3b4e8d04e310ca81f86b92630ab2c11d608bd: https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd (consultado el 20 de noviembre de 2026)
- Apache Axis, código vulnerable en el padre de la corrección,
SOAPFaultBuilder.java: https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java (consultado el 20 de noviembre de 2026) - Apache Axis, código vulnerable en el padre de la corrección,
SOAPFaultDetailsBuilder.java: https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultDetailsBuilder.java (consultado el 20 de noviembre de 2026) - Apache Axis, código vulnerable en el padre de la corrección,
ClassUtils.java: https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/utils/ClassUtils.java (consultado el 20 de noviembre de 2026) - Catálogo de vulnerabilidades explotadas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consultado el 20 de noviembre de 2026)
- libraries.io, recuentos de dependencias de
axis:axis: https://libraries.io/maven/axis:axis (consultado el 20 de noviembre de 2026) - Maven Central,
axis:axis:1.4: https://central.sonatype.com/artifact/axis/axis/1.4 (consultado el 20 de noviembre de 2026) - oss-security, anuncio «CVE-2026-90436: Apache Axis 1.x (EOL)»: https://www.openwall.com/lists/oss-security/2026/11/06/12 (consultado el 20 de noviembre de 2026)