Apache Axis 1.x SOAP 故障 RCE,已被利用(CVE-2026-90436)
Apache Axis 1.x 会加载并实例化未认证 SOAP 故障中指定的类,从而允许远程代码执行;请迁移或应用修复。
TL;DR
- 未认证的 SOAP 故障可以指定服务器 classpath 上的任意类。Apache Axis 1.x 会加载该类,并在检查它是否为 AxisFault 之前调用其 String 构造函数。
- Axis 1.x 直至 1.4 的所有版本均受影响。该项目已停止支持,不会发布修复版本。
- CISA 的 Vulnrichment 记录为 CVE-2026-90436 给出 CVSS v3.1 9.8 严重评分,CISA 于 2026-11-18 将其加入已知被利用漏洞目录,联邦修复截止日期为 2026-11-21。
- 请迁移到受维护的 SOAP 引擎,或使用提交 41f3b4e 构建 Axis 1.x。“如何修复?”给出了两条路径。
我受影响吗?
系统要暴露于远程代码执行,必须同时满足以下条件:
- 网络可达服务的 classpath 上存在 Apache Axis 1.x 运行时。Maven 坐标为
axis:axis和org.apache.axis:axis,直至 1.4 的所有版本均受影响。 - Axis servlet 或服务端点会解析传入的 SOAP 请求。如果前端在 Axis 看到 SOAP 故障之前将其拒绝,攻击路径就不存在。
- 同一 classpath 上的某个类在静态初始化器或
String构造函数中执行危险操作。即使没有这样的类,请求仍可加载并实例化攻击者指定的类,从而导致进程崩溃。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Apache Axis 1.x | 直至 1.4 的所有版本 | 无。使用提交 41f3b4e8 构建,或迁移到受维护的 SOAP 引擎 |
最后一个版本 1.4 于 2006-05-31 发布。Apache 已将 Axis 1 标记为停止支持,并表示不打算为此漏洞发布 1.x 版本。修复提交写于 2026-07-12。libraries.io 列出了 97 个依赖 axis:axis 的包和 31 个仓库,这一数字不包括捆绑该 JAR 的专有应用。
在每个构建和已部署应用中检查依赖:
# Maven
mvn dependency:tree -Dincludes=axis:axis,org.apache.axis:axis

# Gradle
./gradlew dependencyInsight --dependency axis --configuration runtimeClasspath

# A deployed WAR or EAR
unzip -l /path/to/application.war | grep -Ei 'WEB-INF/lib/axis[^/]*\.jar'
对于运行中的容器,请检查正在运行的镜像,而不是新拉取的镜像:
docker exec <container> find / -name 'axis*.jar' 2>/dev/null
直接依赖很容易发现。传递依赖只出现在解析后的依赖树中,而复制到应用服务器 lib 目录中的 JAR 在两者中都不会出现。请同时检查构建输出和已部署的产物。
如何修复?
完整的修复方法是从 classpath 中移除 Axis 1.x。Apache 建议迁移到 Apache Axis 2/Java 或其他受维护的 SOAP 引擎。这是唯一不依赖构建无支持分支的路径。
- 清点所有解析
axis:axis或org.apache.axis:axis的服务,包括应用服务器和捆绑该 JAR 的厂商产品。 - 将这些服务迁移到受支持的 SOAP 引擎。Axis 2/Java 是项目自身的建议,但任何受维护的引擎都会移除此解析器。
- 如果服务暂时无法迁移,请从修复后的提交构建 Axis 1.x 并替换运行时 JAR。项目使用 Maven 构建:
git clone https://github.com/apache/axis-axis1-java.git
cd axis-axis1-java
git checkout 41f3b4e8d04e310ca81f86b92630ab2c11d608bd
mvn -pl axis-rt-core -am -DskipTests package
- 将重新构建的
axis-rt-coreJAR 与其余 Axis 1.x 运行时一起部署,然后重新测试 SOAP 服务。修复一个模块并不会移除厂商产品从自己的目录加载的其他 Axis 副本。
Apache 未发布任何配置缓解措施。在反向代理或 Web 应用防火墙上阻止 <detail> 元素可减少暴露,但它只是位于仍接受该元素的解析器之前的过滤器。请将该过滤器视为临时措施,而非修复。
根本原因是什么?
Axis 1.x 信任 SOAP 故障中 <exceptionName> 元素的类名,并在检查类类型之前以初始化方式加载它。两条代码路径共同作用:一条加载类,另一条对该类调用构造函数。
第一条路径是 SOAPFaultDetailsBuilder.setValue(),位于 1.4 源码的 axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultDetailsBuilder.java 第 180 至 188 行:
} else if ("exceptionName".equals(hint)) {
    String faultClassName = (String) value;
    try {
        Class faultClass = ClassUtils.forName(faultClassName);
        builder.setFaultClass(faultClass);
    } catch (ClassNotFoundException e) {
        // Just create an AxisFault, no custom exception
    }
}
faultClassName 直接来自请求体。ClassUtils.forName(String) 调用 loadClass(),后者在 ClassUtils.java 第 88 行调用 Class.forName(className, true, loader)。true 会初始化类,因此元素一被解析,静态初始化器就会运行。此时没有进行类型检查。
第二条路径是 SOAPFaultBuilder.createFault(),位于 SOAPFaultBuilder.java 第 162 至 175 行。当故障还带有 <data> 元素时,Axis 会通过反射以攻击者的字符串调用指定类的 String 构造函数:
Class argClass = ConvertWrapper(faultData.getClass());
try {
    Constructor con =
            faultClass.getConstructor(
                    new Class[] { argClass });
    f = (AxisFault) con.newInstance(new Object[] { faultData });
} catch(Exception e){
    // Don't do anything here, since a problem above means
    // we'll just fall through and use a plain AxisFault.
}
(AxisFault) 强制转换在 newInstance() 已经构造对象之后才执行。如果该类不是 AxisFault,转换会抛出 ClassCastException,空的 catch 将其吞掉,执行继续使用普通故障。本可阻止构造的 isAssignableFrom 检查位于第 181 行,在构造函数调用之后。
故障在引擎解析目标服务时、任何服务级处理器链运行之前被解析。因此,配置在服务上的认证处理器不会先看到请求。
如何被利用?
未认证的攻击者发送一个 SOAP 故障,其 <detail> 指定目标 classpath 上已有的类。该类在解析期间被加载并初始化,如果存在 <data> 元素,则用攻击者控制的输入调用其 String 构造函数。
修复提交中的公开回归测试按以下形式构造请求:
<soap:Envelope
    xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/"
    xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
    xmlns:xsd="http://www.w3.org/2001/XMLSchema">
  <soap:Body>
    <soap:Fault>
      <faultcode>x</faultcode>
      <faultstring>x</faultstring>
      <detail>
        <data xsi:type="xsd:string">attacker-controlled string</data>
        <exceptionName>class.on.the.classpath</exceptionName>
      </detail>
    </soap:Fault>
  </soap:Body>
</soap:Envelope>
- 攻击者选择目标应用或其库中存在的类。修复提交以 Spring 的
ClassPathXmlApplicationContext为例,它是 CVE-2023-46604 中使用的利用链组件。 - 攻击者将故障发送到可达的 Axis 端点。请求不需要有效的操作、会话或凭据。
SOAPFaultDetailsBuilder.setValue()使用Class.forName(..., true, ...)加载类。静态初始化器在此步骤运行。- 如果存在
<data>元素,SOAPFaultBuilder.createFault()会用提供的字符串调用该类的String构造函数。 AxisFault检查只在构造函数之后进行,因此非故障类型的类已经执行了代码。随后的转换错误被吞掉。- 在静态初始化器或构造函数中运行的代码以 Axis 进程的权限在该进程中执行。
公告未发布概念验证,CVE 记录也未链接任何概念验证。修复提交包含一个回归测试,使用无害的探针类记录其静态初始化器和构造函数是否运行。CISA 的 SSVC 评估将利用状态记录为 active 且 automatable。
攻击如何展开?
未认证的 SOAP 故障指定一个类,Axis 在 AxisFault 检查之前加载并构造它,该类中的代码便在服务器进程中运行。
的 SOAP 故障"] --> B["在处理器链之前
解析目标服务"] B --> C["加载指定类
静态初始化器运行"] C --> D["用攻击者数据调用
String 构造函数"] D --> E{"是 AxisFault 子类型吗"} E -->|"否"| F["转换失败,错误被吞掉
代码已执行"] E -->|"是"| G["正常的自定义故障"]
攻击者能做什么?
当 classpath 上存在合适的类时,攻击者无需认证即可在 Axis 进程中执行代码。CISA 的 SSVC 评估将技术影响记录为 total。
- 以运行 Axis servlet 或应用服务器的用户身份执行远程代码。该用户通常可以读取应用配置、数据库凭据和签名密钥。
- 即使没有可用利用链,也能加载和实例化类。静态初始化器或构造函数失败、阻塞或大量分配内存的类可以使服务崩溃或停滞。
- 触及共享该 classpath 的所有应用,包括厂商捆绑在服务器中的库。
代码执行影响需要某个类的静态初始化器或 String 构造函数执行攻击者想要的操作。类加载影响只需要一个类名。即使没有可用利用链,暴露 Axis 的服务仍面临拒绝服务以及依赖中将来新增的任何利用链的风险。
为什么修复有效?
修复在类被初始化或构造之前增加 AxisFault 类型检查,并使类加载器遵守非初始化加载。真正的 AxisFault 子类仍可反序列化。
--- a/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java
+++ b/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java
@@ -162,14 +162,21 @@ private void createFault() {
                         Class argClass = ConvertWrapper(faultData.getClass());
-                        try {
-                            Constructor con =
-                                    faultClass.getConstructor(
-                                            new Class[] { argClass });
-                            f = (AxisFault) con.newInstance(new Object[] { faultData });
-                        } catch(Exception e){
-                            // Don't do anything here, since a problem above means
-                            // we'll just fall through and use a plain AxisFault.
+                        // Only construct genuine AxisFault subtypes: the
+                        // constructor runs before the (AxisFault) cast below,
+                        // so reflectively constructing an arbitrary class here
+                        // would let an unauthenticated caller execute its
+                        // constructor with attacker-controlled data.
+                        if (AxisFault.class.isAssignableFrom(faultClass)) {
+                            try {
+                                Constructor con =
+                                        faultClass.getConstructor(
+                                                new Class[] { argClass });
+                                f = (AxisFault) con.newInstance(new Object[] { faultData });
+                            } catch(Exception e){
+                                // Don't do anything here, since a problem above means
+                                // we'll just fall through and use a plain AxisFault.
+                            }
                         }
SOAPFaultDetailsBuilder.setValue() 现在使用 ClassUtils.forName(faultClassName, false) 加载类,并且仅在 AxisFault.class.isAssignableFrom(faultClass) 为真时接受它。false 会传到 Class.forName(className, false, loader),因此类型检查期间不会运行静态初始化器。非故障类被忽略,并生成普通 AxisFault。
ClassUtils 新增了双参数 forName,并将 initialize 标志传给三参数重载。更改之前,该重载忽略其 init 参数,总是调用 Class.forName(className, true, loader)。
回归测试将相同的 SOAP 形式发送到探针类,并断言其静态初始化器和构造函数均未运行。第二个测试发送真正的 org.apache.axis.AxisFault,并断言故障字符串仍能往返。该修复对其涉及的解析器路径是完整的,但 Axis 1.x 已无安全支持,因此新的漏洞不会得到修复。
如何检查是否已遭入侵?
Apache 未发布此漏洞的入侵指标。CISA 因已知利用而将其加入 KEV,但厂商公告和 KEV 记录均未指出受害者、IP 地址或载荷。
检查会记录 SOAP 正文或被拒绝请求的位置:
# WAF or reverse-proxy logs that retain request bodies
grep -Ril 'exceptionName' /var/log/waf /var/log/nginx /var/log/httpd 2>/dev/null

# SOAP fault bodies in application or gateway logs
grep -Ril '<soap:Fault' /var/log 2>/dev/null

# Unexpected class-loading or verifier errors around Axis
grep -Ril 'ClassCastException\|ClassNotFoundException' /var/log 2>/dev/null
在保存的请求正文中命中 exceptionName 只是线索,不是证据,因为合法的 SOAP 故障也可能带有该元素。在数据包捕获或记录正文的网关中命中则更有力。
解析器会吞掉转换失败,Axis 默认不记录类名。未触及可用利用链的尝试可能除请求日志外不留痕迹。如果服务不记录请求正文,前面也没有 WAF,那么没有证据并不等于没有尝试到达。
时间线
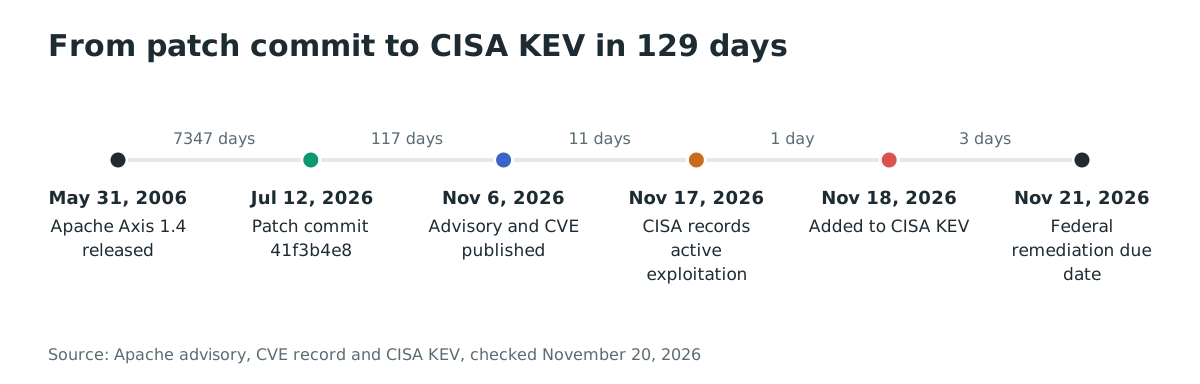
- 2006-05-31:Apache Axis 1.4 发布,这是最后一个 1.x 版本。
- 2026-07-12:Robert Lazarski 编写提交 41f3b4e8,加固故障反序列化器。
- 2026-11-06:Apache 发布公告和 CVE-2026-90436。
- 2026-11-17:CISA 的 SSVC 评估将利用状态记录为 active 且 automatable。
- 2026-11-18:CISA 将 CVE-2026-90436 加入已知被利用漏洞目录。
- 2026-11-21:KEV 条目的联邦修复截止日期。
常见问题
Apache Axis 1.x 仍受支持吗?
否。Apache 已将 Axis 1 标记为停止支持,公告称项目不打算为此漏洞发布 1.x 版本。仍在运行 Axis 1.x 的服务需要迁移或应用本地构建的补丁。
服务上的认证处理器能阻止攻击吗?
否。Axis 在解析目标服务时、服务级处理器链运行之前解析故障。服务上的认证处理器永远不会先看到触发类加载的请求。
有公开利用代码吗?
公告和 CVE 记录均未链接公开利用代码。CISA 的 SSVC 评估将利用状态记录为 active,因此公开记录之外存在可用的利用代码。修复提交包含一个回归测试,用无害探针演示类加载和构造函数调用。
Axis 2 的哪些版本受影响?
此 CVE 不影响 Axis 2。CVE-2026-90436 位于 Axis 1.x 的故障反序列化器中,公告将其范围限定为 Axis 1.x 直至 1.4。Axis 2/Java 是 Apache 建议的迁移目标。
我可以保留 Axis 1.x 并在代理上阻止故障元素吗?
可以减少暴露,但 Apache 未发布缓解措施。在 SOAP 故障中拒绝 <detail> 或 <exceptionName> 的代理规则只是位于仍接受该元素的解析器之前的临时措施。请应用补丁或迁移。
修复会破坏自定义 SOAP 故障吗?
否。org.apache.axis.AxisFault 的真正子类仍会加载和反序列化,修复提交还为该情况增加了回归测试。只有不是 AxisFault 子类型的类会被忽略。
使用 Ostorlab 查找暴露的 Apache Axis 服务
Ostorlab 的攻击面发现会清点暴露在互联网上的主机和服务,帮助在 KEV 截止日期前找到仍暴露 Axis 1.x 的 SOAP 端点和应用服务器。
参考文献
- Apache Software Foundation,"CVE-2026-90436: Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName":https://lists.apache.org/thread/8slf0j9gz35z56t0glt5h0ncwlbn4bdz(2026 年 11 月 20 日核查)
- CVE Program,CVE-2026-90436,包含 CISA Vulnrichment 的 CVSS v3.1 9.8 评分和 SSVC 评估:https://www.cve.org/CVERecord?id=CVE-2026-90436(2026 年 11 月 20 日核查)
- Apache Axis,修复提交 41f3b4e8d04e310ca81f86b92630ab2c11d608bd:https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd(2026 年 11 月 20 日核查)
- Apache Axis,修复提交父版本中的易受攻击源码
SOAPFaultBuilder.java:https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java(2026 年 11 月 20 日核查) - Apache Axis,修复提交父版本中的易受攻击源码
SOAPFaultDetailsBuilder.java:https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultDetailsBuilder.java(2026 年 11 月 20 日核查) - Apache Axis,修复提交父版本中的易受攻击源码
ClassUtils.java:https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/utils/ClassUtils.java(2026 年 11 月 20 日核查) - CISA 已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日核查)
- libraries.io,
axis:axis依赖数量:https://libraries.io/maven/axis:axis(2026 年 11 月 20 日核查) - Maven Central,
axis:axis:1.4:https://central.sonatype.com/artifact/axis/axis/1.4(2026 年 11 月 20 日核查) - oss-security,"CVE-2026-90436: Apache Axis 1.x (EOL)" 公告:https://www.openwall.com/lists/oss-security/2026/11/06/12(2026 年 11 月 20 日核查)