Apache Axis 1.x SOAPフォールトRCE、悪用中(CVE-2026-90436)
Apache Axis 1.xは認証不要のSOAPフォールトで指定されたクラスを読み込み、インスタンス化するためRCEにつながります。移行するか修正を適用してください。
要点
- 認証不要のSOAPフォールトで、サーバーのclasspathにある任意のクラスを指定できます。Apache Axis 1.xはそのクラスを読み込み、AxisFaultかどうかを確認する前にStringコンストラクターを呼び出します。
- Axis 1.xの1.4までのすべてのバージョンが影響を受けます。プロジェクトはサポート終了であり、修正版は公開されません。
- CISAのVulnrichmentレコードはCVE-2026-90436をCVSS v3.1 9.8のCriticalと評価し、CISAは2026-11-18に既知の悪用された脆弱性カタログへ追加しました。連邦機関の期限は2026-11-21です。
- 保守されているSOAPエンジンへ移行するか、コミット41f3b4eを適用してAxis 1.xをビルドしてください。「修正方法」で両方の手順を示します。
影響を受けますか?
リモートコード実行に対してシステムが露出するには、次の条件がすべて当てはまる必要があります。
- ネットワークから到達できるサービスのclasspathにApache Axis 1.xのランタイムがあります。Mavenの座標は
axis:axisとorg.apache.axis:axisで、1.4までのすべてのバージョンが影響を受けます。 - Axisのサーブレットまたはサービスのエンドポイントが受信SOAPリクエストを解析します。AxisがSOAPフォールトを見る前に拒否するフロントエンドがあれば、攻撃経路はなくなります。
- 同じclasspath上のクラスが、静的初期化子または
Stringコンストラクターで危険な処理を行います。そのようなクラスがなくても、リクエストは攻撃者が指定したクラスを読み込んでインスタンス化できるため、プロセスが停止する可能性があります。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Apache Axis 1.x | 1.4までのすべてのバージョン | なし。コミット41f3b4e8でビルドするか、保守されているSOAPエンジンへ移行する |
最後のリリースである1.4は2006-05-31に公開されました。ApacheはAxis 1をサポート終了とし、この脆弱性に対する1.xのリリースを作成する予定はないとしています。修正コミットは2026-07-12に作成されました。libraries.ioにはaxis:axisに依存する97のパッケージと31のリポジトリが登録されており、この数にはJARを同梱するプロプライエタリなアプリケーションは含まれません。
各ビルドとデプロイ済みアプリケーションで依存関係を確認します。
# Maven
mvn dependency:tree -Dincludes=axis:axis,org.apache.axis:axis

# Gradle
./gradlew dependencyInsight --dependency axis --configuration runtimeClasspath

# A deployed WAR or EAR
unzip -l /path/to/application.war | grep -Ei 'WEB-INF/lib/axis[^/]*\.jar'
実行中のコンテナでは、新しく取得したイメージではなく実行中のイメージを調べます。
docker exec <container> find / -name 'axis*.jar' 2>/dev/null
直接の依存関係は簡単に見つかります。推移的な依存関係は解決済みのツリーにしか現れず、アプリケーションサーバーのlibディレクトリにコピーされたJARはどちらにも現れません。ビルドの出力とデプロイ済みの成果物の両方を確認してください。
修正方法
完全な修正は、classpathからAxis 1.xを削除することです。ApacheはApache Axis 2/Javaまたは別の保守されているSOAPエンジンへの移行を推奨しています。サポートのないブランチをビルドする必要がない唯一の方法です。
axis:axisまたはorg.apache.axis:axisを解決するすべてのサービスを洗い出します。アプリケーションサーバーやJARを同梱するベンダー製品も含めます。- それらのサービスをサポートされているSOAPエンジンへ移行します。Axis 2/Javaはプロジェクト自身の推奨ですが、保守されているエンジンであればこのパーサーはなくなります。
- すぐに移行できないサービスは、修正済みのコミットからAxis 1.xをビルドし、ランタイムのJARを置き換えます。プロジェクトはMavenでビルドします。
git clone https://github.com/apache/axis-axis1-java.git
cd axis-axis1-java
git checkout 41f3b4e8d04e310ca81f86b92630ab2c11d608bd
mvn -pl axis-rt-core -am -DskipTests package
- 再ビルドした
axis-rt-coreのJARを残りのAxis 1.xランタイムとともにデプロイし、SOAPサービスを再テストします。1つのモジュールへの修正は、ベンダー製品が独自のディレクトリから読み込む別のAxisのコピーを削除しません。
Apacheは設定による回避策を公開していません。リバースプロキシやWebアプリケーションファイアウォールで<detail>要素をブロックすると露出は減りますが、要素を依然として受け付けるパーサーの前にあるフィルターにすぎません。このフィルターは暫定措置として扱い、修正とは見なさないでください。
根本原因は何ですか?
Axis 1.xはSOAPフォールトの<exceptionName>要素のクラス名を信頼し、クラスの型を確認する前に初期化付きで読み込みます。2つのコード経路が組み合わさります。一方がクラスを読み込み、もう一方がそのクラスのコンストラクターを呼び出します。
1つ目の経路はSOAPFaultDetailsBuilder.setValue()で、1.4のソースのaxis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultDetailsBuilder.javaの180行目から188行目にあります。
} else if ("exceptionName".equals(hint)) {
    String faultClassName = (String) value;
    try {
        Class faultClass = ClassUtils.forName(faultClassName);
        builder.setFaultClass(faultClass);
    } catch (ClassNotFoundException e) {
        // Just create an AxisFault, no custom exception
    }
}
faultClassNameはリクエスト本文から直接取得されます。ClassUtils.forName(String)はloadClass()を呼び、ClassUtils.javaの88行目でClass.forName(className, true, loader)を呼び出します。trueはクラスを初期化するため、要素が解析された時点で静的初期化子が実行されます。この時点では型の確認は行われません。
2つ目の経路はSOAPFaultBuilder.createFault()で、SOAPFaultBuilder.javaの162行目から175行目にあります。フォールトに<data>要素もある場合、Axisはリフレクションで指定されたクラスのStringコンストラクターを、攻撃者の文字列で呼び出します。
Class argClass = ConvertWrapper(faultData.getClass());
try {
    Constructor con =
            faultClass.getConstructor(
                    new Class[] { argClass });
    f = (AxisFault) con.newInstance(new Object[] { faultData });
} catch(Exception e){
    // Don't do anything here, since a problem above means
    // we'll just fall through and use a plain AxisFault.
}
(AxisFault)へのキャストは、newInstance()がすでにオブジェクトを構築した後に実行されます。クラスがAxisFaultでない場合、キャストはClassCastExceptionを投げ、空のcatchがそれを握りつぶし、処理は通常のフォールトで続行されます。構築を止められたはずのisAssignableFromの確認は、コンストラクター呼び出しの後の181行目にあります。
フォールトは、エンジンが対象サービスを解決する間に、サービス固有のハンドラーチェーンの実行前に解析されます。そのため、サービスに設定された認証ハンドラーはリクエストを最初に見ません。
どのように悪用されますか?
認証されていない攻撃者が、<detail>で対象のclasspathにすでにあるクラスを指定したSOAPフォールトを送信します。クラスは解析中に読み込まれて初期化され、<data>要素があれば、攻撃者が制御する入力でStringコンストラクターが呼び出されます。
修正コミットの公開された回帰テストは、次の形のリクエストを構築します。
<soap:Envelope
    xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/"
    xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
    xmlns:xsd="http://www.w3.org/2001/XMLSchema">
  <soap:Body>
    <soap:Fault>
      <faultcode>x</faultcode>
      <faultstring>x</faultstring>
      <detail>
        <data xsi:type="xsd:string">attacker-controlled string</data>
        <exceptionName>class.on.the.classpath</exceptionName>
      </detail>
    </soap:Fault>
  </soap:Body>
</soap:Envelope>
- 攻撃者は、対象アプリケーションまたはそのライブラリにあるクラスを選びます。修正コミットは、CVE-2023-46604で使われたガジェットであるSpringの
ClassPathXmlApplicationContextを例として挙げています。 - 攻撃者は到達可能なAxisのエンドポイントへフォールトを送信します。リクエストには有効な操作、セッション、認証情報は必要ありません。
SOAPFaultDetailsBuilder.setValue()がClass.forName(..., true, ...)でクラスを読み込みます。この段階で静的初期化子が実行されます。<data>要素があれば、SOAPFaultBuilder.createFault()が指定された文字列でクラスのStringコンストラクターを呼び出します。AxisFaultの確認はコンストラクターの後にしか行われないため、フォールト型でないクラスはすでにコードを実行しています。その後のキャストエラーは握りつぶされます。- 静的初期化子またはコンストラクターで実行されたコードは、Axisプロセスの権限でそのプロセス内で動作します。
アドバイザリは実証コードを公開しておらず、CVEレコードもリンクしていません。修正コミットには、静的初期化子とコンストラクターが実行されたかを記録する無害なプローブクラスを使った回帰テストが含まれています。CISAのSSVC評価は、悪用をactiveかつautomatableと記録しています。
攻撃の流れは?
認証不要のSOAPフォールトがクラスを指定し、AxisがAxisFaultの確認前にそのクラスを読み込んで構築するため、クラス内のコードがサーバープロセスで実行されます。
SOAPフォールト"] --> B["ハンドラーチェーン前に
対象サービスを解決"] B --> C["指定クラスを読み込み
静的初期化子が実行される"] C --> D["攻撃者のデータで
Stringコンストラクターを呼び出す"] D --> E{"AxisFaultのサブタイプか"} E -->|"いいえ"| F["キャスト失敗、エラーは握りつぶし
コードは実行済み"] E -->|"はい"| G["通常のカスタムフォールト"]
攻撃者に何ができますか?
classpathに適切なクラスがあれば、攻撃者は認証なしでAxisプロセス内のコードを実行できます。CISAのSSVC評価は技術的影響をtotalと記録しています。
- Axisサーブレットまたはアプリケーションサーバーを実行するユーザーとしてのリモートコード実行です。そのユーザーは通常、アプリケーションの設定、データベースの認証情報、署名鍵を読めます。
- 利用可能なガジェットがなくてもクラスの読み込みとインスタンス化ができます。静的初期化子やコンストラクターが失敗したり、ブロックしたり、大量にメモリを確保したりするクラスは、サービスを停止または停止状態にできます。
- classpathを共有するすべてのアプリケーションに到達できます。ベンダーがサーバーに同梱したライブラリも含まれます。
コード実行の影響には、静的初期化子またはStringコンストラクターが攻撃者の望む処理を行うクラスが必要です。クラス読み込みの影響にはクラス名だけで足ります。利用可能なガジェットがないAxisのサービスも、サービス拒否と、依存関係に将来追加されるガジェットに対して露出しています。
修正が機能する理由
修正は、クラスを初期化または構築する前にAxisFaultの型確認を追加し、クラスローダーが初期化なしの読み込みを守るようにします。正規のAxisFaultサブクラスは引き続きデシリアライズされます。
--- a/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java
+++ b/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java
@@ -162,14 +162,21 @@ private void createFault() {
                         Class argClass = ConvertWrapper(faultData.getClass());
-                        try {
-                            Constructor con =
-                                    faultClass.getConstructor(
-                                            new Class[] { argClass });
-                            f = (AxisFault) con.newInstance(new Object[] { faultData });
-                        } catch(Exception e){
-                            // Don't do anything here, since a problem above means
-                            // we'll just fall through and use a plain AxisFault.
+                        // Only construct genuine AxisFault subtypes: the
+                        // constructor runs before the (AxisFault) cast below,
+                        // so reflectively constructing an arbitrary class here
+                        // would let an unauthenticated caller execute its
+                        // constructor with attacker-controlled data.
+                        if (AxisFault.class.isAssignableFrom(faultClass)) {
+                            try {
+                                Constructor con =
+                                        faultClass.getConstructor(
+                                                new Class[] { argClass });
+                                f = (AxisFault) con.newInstance(new Object[] { faultData });
+                            } catch(Exception e){
+                                // Don't do anything here, since a problem above means
+                                // we'll just fall through and use a plain AxisFault.
+                            }
                         }
SOAPFaultDetailsBuilder.setValue()はClassUtils.forName(faultClassName, false)でクラスを読み込み、AxisFault.class.isAssignableFrom(faultClass)が真の場合にだけ受け付けます。falseはClass.forName(className, false, loader)まで渡るため、型確認の間に静的初期化子は実行されません。フォールトでないクラスは無視され、通常のAxisFaultが生成されます。
ClassUtilsには2引数のforNameが追加され、3引数のオーバーロードへinitializeフラグを渡すようになりました。変更前、このオーバーロードはinitパラメーターを無視し、常にClass.forName(className, true, loader)を呼び出していました。
回帰テストは同じSOAPの形をプローブクラスへ送り、静的初期化子もコンストラクターも実行されなかったことを確認します。2つ目のテストは正規のorg.apache.axis.AxisFaultを送り、フォールト文字列が往復することを確認します。修正は触れるパーサー経路に対して完全ですが、Axis 1.xにはセキュリティサポートがないため、新しい脆弱性は修正されません。
侵害されたかどうかを確認するには?
Apacheはこの脆弱性の侵害指標を公開していません。CISAは悪用が知られているためKEVに追加しましたが、ベンダーのアドバイザリもKEVレコードも、被害者、IPアドレス、ペイロードを特定していません。
SOAP本文や拒否されたリクエストが記録される場所を確認します。
# WAF or reverse-proxy logs that retain request bodies
grep -Ril 'exceptionName' /var/log/waf /var/log/nginx /var/log/httpd 2>/dev/null

# SOAP fault bodies in application or gateway logs
grep -Ril '<soap:Fault' /var/log 2>/dev/null

# Unexpected class-loading or verifier errors around Axis
grep -Ril 'ClassCastException\|ClassNotFoundException' /var/log 2>/dev/null
保存されたリクエスト本文のexceptionNameの一致は手がかりであり、証拠ではありません。正規のSOAPフォールトもこの要素を含むことがあります。パケットキャプチャや本文を記録するゲートウェイでの一致はより確実です。
パーサーはキャストの失敗を握りつぶし、Axisは既定でクラス名を記録しません。利用可能なガジェットに到達しなかった試行は、リクエストログ以外に痕跡を残さないことがあります。サービスがリクエスト本文を記録せず、前にWAFもない場合、証拠がないことは試行がなかったことを意味しません。
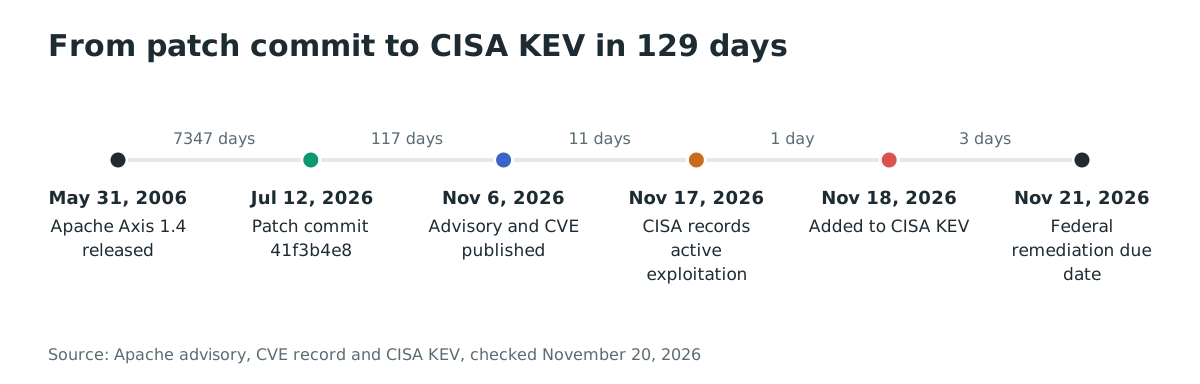
年表
- 2006-05-31: Apache Axis 1.4が公開されます。最後の1.xリリースです。
- 2026-07-12: Robert Lazarskiがフォールトデシリアライザーを強化するコミット41f3b4e8を作成します。
- 2026-11-06: ApacheがアドバイザリとCVE-2026-90436を公開します。
- 2026-11-17: CISAのSSVC評価が悪用をactiveかつautomatableと記録します。
- 2026-11-18: CISAがCVE-2026-90436を既知の悪用された脆弱性カタログへ追加します。
- 2026-11-21: KEV項目の連邦機関による修復期限です。
よくある質問
Apache Axis 1.xはまだサポートされていますか?
いいえ。ApacheはAxis 1をサポート終了とし、アドバイザリはこの脆弱性に対する1.xリリースを作成する予定はないと述べています。Axis 1.xを実行し続けるサービスは、移行するかローカルでビルドした修正を適用する必要があります。
サービス上の認証ハンドラーは攻撃を防ぎますか?
いいえ。Axisは対象サービスを解決する間に、サービス固有のハンドラーチェーンの実行前にフォールトを解析します。サービス上の認証ハンドラーは、クラス読み込みを引き起こすリクエストを最初に見ることはありません。
公開された実証コードはありますか?
アドバイザリにもCVEレコードにも公開された実証コードはリンクされていません。CISAのSSVC評価は悪用をactiveと記録しているため、公開記録の外に動作する実証コードが存在します。修正コミットには、無害なプローブでクラス読み込みとコンストラクター呼び出しを示す回帰テストが含まれています。
Axis 2のどのバージョンが影響を受けますか?
このCVEでは影響を受けません。CVE-2026-90436はAxis 1.xのフォールトデシリアライザーにあり、アドバイザリはAxis 1.xの1.4までに限定しています。Axis 2/JavaはApacheが推奨する移行先です。
Axis 1.xのままプロキシでフォールト要素をブロックできますか?
露出は減らせますが、Apacheは回避策を公開していません。SOAPフォールトの<detail>や<exceptionName>を拒否するプロキシルールは、要素を依然として受け付けるパーサーの前の暫定措置です。修正を適用するか移行してください。
修正はカスタムSOAPフォールトを壊しますか?
いいえ。org.apache.axis.AxisFaultの正規のサブクラスは引き続き読み込まれ、デシリアライズされます。修正コミットはその場合の回帰テストも追加しています。AxisFaultのサブタイプでないクラスだけが無視されます。
Ostorlabで露出したApache Axisサービスを探す
Ostorlabの攻撃対象領域の検出は、インターネットに露出したホストとサービスを棚卸しし、KEVの期限前にAxis 1.xをまだ公開しているSOAPエンドポイントとアプリケーションサーバーを見つけます。
参考資料
- Apache Software Foundation、「CVE-2026-90436: Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName」: https://lists.apache.org/thread/8slf0j9gz35z56t0glt5h0ncwlbn4bdz(2026年11月20日確認)
- CVE Program、CVE-2026-90436、CISAのVulnrichmentによるCVSS v3.1 9.8とSSVC評価を含む: https://www.cve.org/CVERecord?id=CVE-2026-90436(2026年11月20日確認)
- Apache Axis、修正コミット41f3b4e8d04e310ca81f86b92630ab2c11d608bd: https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd(2026年11月20日確認)
- Apache Axis、修正の親にある脆弱なソース
SOAPFaultBuilder.java: https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultBuilder.java(2026年11月20日確認) - Apache Axis、修正の親にある脆弱なソース
SOAPFaultDetailsBuilder.java: https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/message/SOAPFaultDetailsBuilder.java(2026年11月20日確認) - Apache Axis、修正の親にある脆弱なソース
ClassUtils.java: https://github.com/apache/axis-axis1-java/blob/f19d6dfae6c1a4be379a5693d9ef3bdb6b959630/axis-rt-core/src/main/java/org/apache/axis/utils/ClassUtils.java(2026年11月20日確認) - CISAの既知の悪用された脆弱性カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月20日確認)
- libraries.io、
axis:axisの依存関係数: https://libraries.io/maven/axis:axis(2026年11月20日確認) - Maven Central、
axis:axis:1.4: https://central.sonatype.com/artifact/axis/axis/1.4(2026年11月20日確認) - oss-security、「CVE-2026-90436: Apache Axis 1.x (EOL)」の告知: https://www.openwall.com/lists/oss-security/2026/11/06/12(2026年11月20日確認)