Pocket ID: omisión de verificación de correo (CVE-2026-115770)
Pocket ID anterior a 2.12.0 mantiene válido el token de verificación tras cambiar la dirección, lo que permite verificar una dirección no controlada.
Resumen
- Pocket ID vinculaba el token al usuario, no a la dirección de envío. Un usuario podía obtener un token propio, cambiar la cuenta a la dirección de una víctima y canjearlo para verificarla.
- Todas las versiones desde 2.2.0 hasta 2.11.x están afectadas cuando la verificación de correo está activada, que es el valor por defecto.
- El registro CVE le asigna una puntuación CVSS v3.1 de 9.6 Crítica. No se conoce explotación en entornos reales y no está en el catálogo KEV de CISA a fecha de 2026-11-20.
- Actualice a 2.12.0 o posterior, actualmente 2.19.3, y audite las cuentas cuya dirección verificada cambió alrededor de la actualización.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un despliegue de Pocket ID esté expuesto:
- La versión es 2.2.0 o posterior y anterior a 2.12.0.
- La verificación de correo está en uso, que es el valor por defecto (
emailsVerified=false, de modo que un cambio de dirección devuelve el indicador de verificación a false). - Los usuarios pueden editar su propia cuenta, que es el valor por defecto (
allowOwnAccountEdit=true). - La dirección que un atacante quiere reclamar no está ya asignada a otro usuario de Pocket ID.
- Una parte de confianza vincula o aprovisiona cuentas a partir de las afirmaciones OIDC
emailyemail_verified. Una aplicación que solo usa la afirmación establesubno se ve afectada por la toma de control posterior.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Pocket ID 2.x | 2.2.0 a 2.11.x | 2.12.0 |
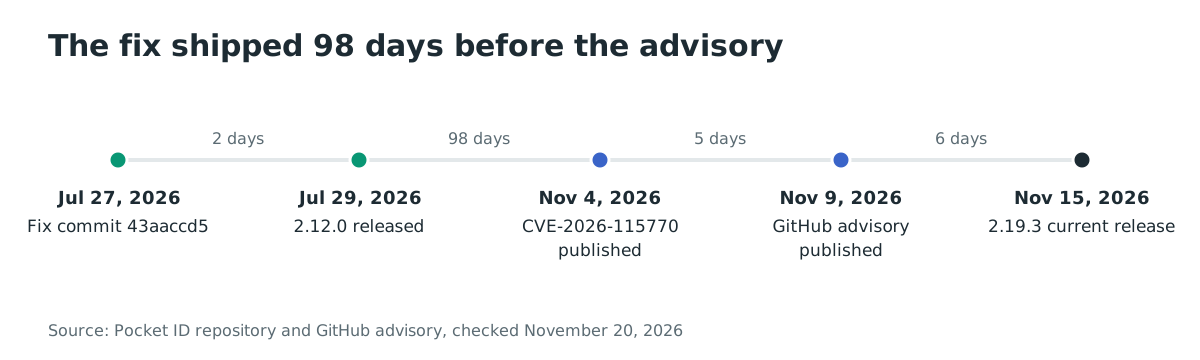
La corrección se publicó en 2.12.0 el 2026-07-29. La versión actual es 2.19.3, publicada el 2026-11-15. La imagen oficial pocketid/pocket-id tenía 951,341 descargas de Docker Hub el 2026-11-20, y el repositorio tenía 10,399 estrellas.
Compruebe la versión en ejecución desde el contenedor o el host:
# Official container image
docker exec <container> /app/pocket-id version

# Binary install
pocket-id version

# Kubernetes
kubectl exec deploy/pocket-id -- /app/pocket-id version
La salida es pocket-id <version>. Si el comando no está disponible, lea la etiqueta de la imagen o el nombre de la versión desplegada.
¿Cómo lo corrijo?
Actualice a 2.12.0 o posterior y recree el contenedor. La actualización no desverifica de forma retroactiva las direcciones ya marcadas como verificadas, así que prepare la auditoría del paso 4.
- Descargue la versión actual y recree el contenedor con los mismos volúmenes y variables de entorno:
docker pull pocketid/pocket-id:v2.19.3
docker compose pull pocket-id
docker compose up -d pocket-id
- Para una instalación binaria, sustituya el binario por el artefacto de la versión 2.19.3 para su plataforma y reinicie el servicio. Conserve el directorio de datos y el entorno existentes.
- Para una compilación desde el código fuente, compile y despliegue la etiqueta
v2.19.3o posterior. - Audite los usuarios cuyo valor
email_verifiedsea verdadero y cuya dirección cambiara cerca de la actualización. Vuelva a verificar cualquier cuenta cuya verificación no se explique, y revise los vínculos o aprovisionamientos de las partes de confianza que usaron la dirección reclamada.
Ningún workaround de configuración corrige el token obsoleto. Desactivar el cambio de correo de autoservicio elimina el paso que hace útil el token. Sin embargo, cambia la gestión de usuarios para todo el despliegue y no repara las direcciones ya verificadas.
¿Cuál es la causa raíz?
Pocket ID almacenaba el token de verificación solo contra el identificador de usuario. Cambiar el correo de la cuenta restablecía el indicador email_verified pero no borraba ni revinculaba los tokens pendientes. Canjear un token ponía email_verified en verdadero sobre la dirección que la cuenta tuviera en ese momento.
El modelo en backend/internal/model/email_verification_token.go, líneas 5 a 13 de la versión 2.11.0, no tiene campo de dirección:
type EmailVerificationToken struct {
    Base

    Token     string
    ExpiresAt datatype.DateTime

    UserID string
    User   User
}
SendEmailVerification(), en backend/internal/service/user_service.go, líneas 599 a 633, crea el token con UserID, Token y ExpiresAt, y envía el enlace a la dirección de la cuenta en ese momento:
emailVerificationToken := &model.EmailVerificationToken{
    UserID:    user.ID,
    Token:     randomToken,
    ExpiresAt: datatype.DateTime(expiration),
}
updateUserInternal() restablece la verificación cuando cambia la dirección, en las líneas 430 a 435:
if (user.Email == nil && updatedUser.Email != nil) || (user.Email != nil && updatedUser.Email != nil && *user.Email != *updatedUser.Email) {
    // Email has changed, reset email verification status
    user.EmailVerified = s.appConfigService.GetDbConfig().EmailsVerified.IsTrue()
}

user.Email = updatedUser.Email
Ese restablecimiento es el único vínculo entre el cambio de dirección y la verificación. Ningún código elimina las filas de email_verification_tokens del usuario, así que un token emitido para la dirección antigua sigue siendo utilizable.
VerifyEmail(), en las líneas 635 a 661, busca el token por valor, identificador de usuario y caducidad, y luego pone EmailVerified en verdadero en el registro del usuario:
err := tx.WithContext(ctx).Where("token = ? AND user_id = ? AND expires_at > ?",
    token, userID, datatype.DateTime(time.Now())).First(&emailVerificationToken).Error
La búsqueda nunca compara la dirección a la que se envió el token con la dirección actual de la cuenta. El token demuestra el control de la dirección antigua, pero pone el indicador en la nueva.
¿Cómo se explota?
Un atacante con una cuenta normal de Pocket ID solicita un token de verificación para una dirección que controla. Después cambia la cuenta a una dirección que no controla y canjea el token antiguo. Pocket ID publica entonces la nueva dirección como verificada.
El aviso da estos pasos de reproducción a través de la API:
- Inicie sesión como un usuario normal cuya dirección actual controla el atacante, por ejemplo
attacker@example.test. - Llame a
POST /api/users/me/send-email-verification. - Lea el token en el mensaje entregado a
attacker@example.test, pero no lo canjee todavía. - Llame a
PUT /api/users/mey cambie el correo de la cuenta a una dirección que el atacante no controla, por ejemplovictim@example.test. - Compruebe que la nueva dirección se almacena con
emailVerified: false. - Llame a
POST /api/users/me/verify-emailcon el token entregado aattacker@example.test. - Llame a
GET /api/users/me. La dirección ahora esvictim@example.testyemailVerifiedestrue. - Complete un flujo OIDC con el ámbito
email. Pocket ID emite:
{
  "email": "victim@example.test",
  "email_verified": true
}
No se necesita privilegio de administrador, interacción de la víctima ni acceso a su buzón. El único límite es que la dirección objetivo no puede pertenecer ya a otro usuario de Pocket ID.
¿Cómo se desarrolla el ataque?
Un atacante convierte un token para su propia dirección en una afirmación verificada para la dirección de otra persona, porque la comprobación del token nunca compara las dos direcciones.
attacker@example.test"] --> B["Solicitud de token
enviado a la dirección del atacante"] B --> C["Cambio del correo
a victim@example.test"] C --> D["Canje del token emitido
para la dirección antigua"] D --> E{"¿Token vinculado
a la dirección?"} E -->|"No, solo al usuario"| F["email_verified = true
en la dirección de la víctima"] F --> G["La afirmación OIDC vincula al atacante
con la cuenta de la víctima"]
¿Qué puede hacer un atacante?
Un atacante puede hacer que Pocket ID afirme que controla una dirección que no posee. El impacto aparece en cada parte de confianza que confía en la afirmación de correo verificado.
- Toma de control de cuenta en una parte de confianza que vincula una cuenta existente por correo. La identidad de Pocket ID del atacante se adjunta a la cuenta local de la víctima.
- Aprovisionamiento no autorizado en un servicio que crea cuentas a partir de
emailyemail_verified, con la dirección de la víctima y la identidad del atacante. - Los flujos de restablecimiento de contraseña o de invitación que confían en el correo verificado del proveedor de identidad pueden redirigirse a la sesión del atacante.
El impacto requiere que la aplicación posterior confíe en la afirmación de correo verificado para vincular o aprovisionar. Una aplicación que identifica cuentas solo por la afirmación OIDC sub no se ve comprometida por esta vulnerabilidad, porque el valor sub no cambia.
¿Por qué funciona la corrección?
La corrección vincula el token a la dirección para la que se emitió y vuelve a comprobar esa dirección cuando se canjea. Un token emitido para la dirección antigua ya no verifica la nueva.
emailverification/service.go en 2.12.0 almacena la dirección y un hash del token en el estado de actor del usuario:
state := State{
    TokenHash: utils.CreateSha256Hash(token),
    Email:     *user.Email,
    ExpiresAt: time.Now().Add(tokenLifetime),
}
Verify() actualiza el usuario solo cuando el identificador y la dirección actual coinciden con el estado almacenado con el token:
update := s.db.
    WithContext(ctx).
    Model(&model.User{}).
    Where("id = ? AND email = ?", userID, result.State.Email).
    Updates(map[string]any{
        "email_verified": true,
        "updated_at":     new(datatype.DateTime(time.Now())),
    })

if update.RowsAffected != 1 {
    return &common.InvalidEmailVerificationTokenError{}
}
Si la dirección de la cuenta cambió después de emitir el token, email ya no coincide y la actualización afecta a cero filas. Pocket ID devuelve un error de token inválido y deja email_verified en falso. El token se almacena como hash SHA-256 en lugar de texto plano, así que una lectura de la base de datos no expone un token utilizable.
La corrección es completa para la ruta de verificación. Las cuentas ya marcadas como verificadas antes de la actualización no cambian, por eso importa la auditoría de «¿Cómo lo corrijo?».
¿Cómo compruebo si estuve comprometido?
Pocket ID no publica indicadores de compromiso para esta vulnerabilidad, y no se conoce explotación en entornos reales.
Compruebe el registro de auditoría de cuentas y las partes de confianza que confían en las afirmaciones de Pocket ID:
- En el registro de auditoría de administración de Pocket ID, busque una cuenta que cambió su correo y luego verificó dentro del tiempo de vida del token de 24 horas.
- En los registros de las partes de confianza, busque un nuevo vínculo o aprovisionamiento para una cuenta existente en el mismo momento.
- Revise las cuentas cuyo
email_verifiedes verdadero pero cuya dirección cambió después de emitirse el token. - Pregunte a las partes de confianza si vinculan cuentas por correo verificado. Una parte que solo usa
subno crea la ruta de toma de control.
Un evento de verificación por sí solo es normal. La señal es una verificación que sigue inmediatamente a un cambio de dirección, sobre todo cuando la nueva dirección pertenece a un usuario existente en un servicio posterior.
Cronología
- 2026-07-27: el commit 43aaccd5 sustituye el modelo de token por un actor por usuario que almacena el hash del token y la dirección.
- 2026-07-29: se publica Pocket ID 2.12.0 con la corrección.
- 2026-11-04: se publica CVE-2026-115770.
- 2026-11-09: se publica el aviso de GitHub GHSA-rm8c-2cv8-jwf6 con los pasos de reproducción.
- 2026-11-15: se publica Pocket ID 2.19.3, la versión actual.
Preguntas frecuentes
¿Un atacante necesita una cuenta en mi instancia de Pocket ID?
Sí. El atacante necesita una cuenta de usuario normal que pueda cambiar su propio correo y solicitar la verificación. No se requiere ningún rol de administrador.
¿Todos los despliegues de Pocket ID están afectados?
No. El despliegue debe ejecutar 2.2.0 a 2.11.x con la verificación de correo activada y la edición de cuenta de autoservicio permitida. Ambos son valores por defecto, así que un despliegue sin modificar en ese rango está expuesto.
¿Existe una prueba de concepto pública?
Sí. El aviso publica los pasos de reproducción de la API y una prueba de regresión Go ejecutable. La prueba demuestra la transición de estado sin un exploit funcional contra un tercero.
¿Se explotó la vulnerabilidad en entornos reales?
No se conoce explotación. El registro CVE y el aviso no informan de ataques, y el CVE no está en el catálogo KEV de CISA a fecha de 2026-11-20.
¿La actualización deshace una verificación fraudulenta?
No. La actualización impide nuevas verificaciones desajustadas. Una dirección ya marcada como verificada sigue verificada, así que audite las cuentas verificadas antes de la actualización y vuelva a verificar las que no se expliquen.
¿Esto afecta a los clientes OIDC que usan la afirmación sub?
No. Un cliente que identifica usuarios solo por la afirmación estable sub no se ve comprometido por esta vulnerabilidad. El impacto está en los clientes que vinculan o aprovisionan cuentas a partir de email y email_verified.
Encuentre despliegues de Pocket ID expuestos con Ostorlab
El Web Agentic Deep Scan de Ostorlab mapea las rutas expuestas y las superficies de autenticación de una aplicación web. Úselo para inventariar los endpoints OIDC y las páginas de gestión de cuenta delante de su proveedor de identidad; la detección de este CVE no está confirmada.
Referencias
- GitHub Advisory Database, GHSA-rm8c-2cv8-jwf6, «Pocket ID: Email verification token remains valid after address change»: https://github.com/pocket-id/pocket-id/security/advisories/GHSA-rm8c-2cv8-jwf6 (consultado el 20 de noviembre de 2026)
- CVE Program, CVE-2026-115770: https://www.cve.org/CVERecord?id=CVE-2026-115770 (consultado el 20 de noviembre de 2026)
- Pocket ID, commit de corrección 43aaccd5bfacb76283b11ce039fb3f0716196fcb: https://github.com/pocket-id/pocket-id/commit/43aaccd5bfacb76283b11ce039fb3f0716196fcb (consultado el 20 de noviembre de 2026)
- Pocket ID, versión v2.12.0: https://github.com/pocket-id/pocket-id/releases/tag/v2.12.0 (consultado el 20 de noviembre de 2026)
- Pocket ID, versión v2.19.3: https://github.com/pocket-id/pocket-id/releases/tag/v2.19.3 (consultado el 20 de noviembre de 2026)
- Pocket ID, código vulnerable en v2.11.0,
user_service.go: https://github.com/pocket-id/pocket-id/blob/v2.11.0/backend/internal/service/user_service.go (consultado el 20 de noviembre de 2026) - Pocket ID, modelo de token vulnerable en v2.11.0: https://github.com/pocket-id/pocket-id/blob/v2.11.0/backend/internal/model/email_verification_token.go (consultado el 20 de noviembre de 2026)
- Pocket ID, servicio de verificación corregido en v2.12.0: https://github.com/pocket-id/pocket-id/blob/v2.12.0/backend/internal/emailverification/service.go (consultado el 20 de noviembre de 2026)
- Repositorio de Pocket ID: https://github.com/pocket-id/pocket-id (consultado el 20 de noviembre de 2026)
- Docker Hub,
pocketid/pocket-id: https://hub.docker.com/r/pocketid/pocket-id (consultado el 20 de noviembre de 2026) - Catálogo de vulnerabilidades explotadas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consultado el 20 de noviembre de 2026)