Pocket ID 邮件验证绕过,已在 2.12.0 修复(CVE-2026-115770)
Pocket ID 2.12.0 之前会在地址变更后保留邮件验证令牌,使用户可以验证一个自己并不控制的地址。
TL;DR
- Pocket ID 把邮件验证令牌绑定到用户,而不是绑定到接收它的地址。用户可以为自己控制的地址申请令牌,把账户改成受害者的地址,然后使用旧令牌把新地址标记为已验证。
- 在启用邮件验证(默认设置)时,2.2.0 至 2.11.x 的所有版本均受影响。
- CVE 记录给出 CVSS v3.1 9.6 严重评分。目前没有已知的实际利用,截至 2026-11-20 未列入 CISA KEV。
- 升级到 2.12.0 或更高版本(当前为 2.19.3),并审计升级前后已验证地址发生变更的账户。
我受影响吗?
Pocket ID 部署要暴露,必须同时满足以下条件:
- 版本为 2.2.0 或更高,且低于 2.12.0。
- 启用了邮件验证,这是默认设置(
emailsVerified=false,因此更改地址会把已验证标志重置为 false)。 - 用户可以编辑自己的账户,这是默认设置(
allowOwnAccountEdit=true)。 - 攻击者想声明的地址尚未分配给其他 Pocket ID 用户。
- 依赖方根据 OIDC 的
email和email_verified声明来关联或配置账户。只使用稳定sub声明的应用不会受到下游账户接管的影响。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Pocket ID 2.x | 2.2.0 至 2.11.x | 2.12.0 |
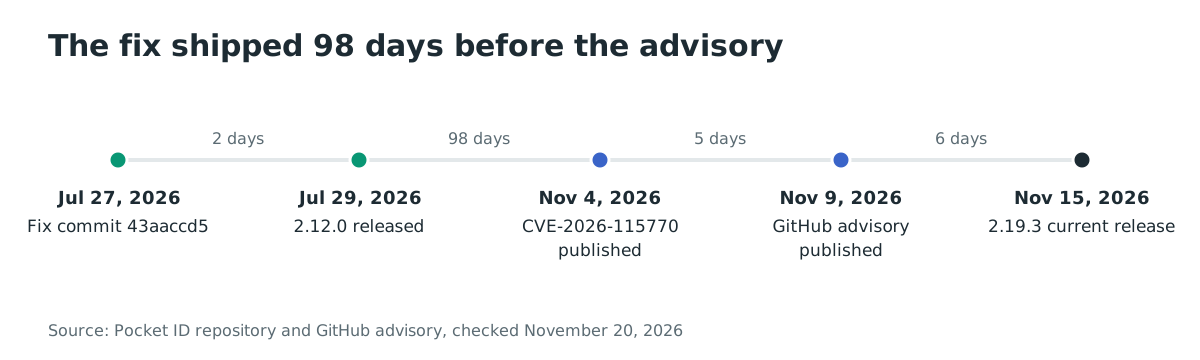
修复于 2026-07-29 随 2.12.0 发布。当前版本是 2026-11-15 发布的 2.19.3。截至 2026-11-20,官方 pocketid/pocket-id 镜像在 Docker Hub 上有 951,341 次拉取,仓库有 10,399 个星标。
从容器内部或主机检查正在运行的版本:
# Official container image
docker exec <container> /app/pocket-id version

# Binary install
pocket-id version

# Kubernetes
kubectl exec deploy/pocket-id -- /app/pocket-id version
输出为 pocket-id <version>。如果命令不可用,请查看部署的镜像标签或发布名称。
如何修复?
升级到 2.12.0 或更高版本并重新创建容器。升级不会追溯取消已经标记为已验证的地址,因此请安排第 4 步的审计。
- 拉取当前版本,并使用相同的卷和环境变量重新创建容器:
docker pull pocketid/pocket-id:v2.19.3
docker compose pull pocket-id
docker compose up -d pocket-id
- 对于二进制安装,用适用于你平台的 2.19.3 发布文件替换二进制文件并重启服务。保留现有的数据目录和环境。
- 对于源码构建,构建并部署标签
v2.19.3或更高版本。 - 审计
email_verified为真且地址在升级前后发生变更的用户。对无法解释的验证重新验证,并检查使用该声明地址的依赖方关联或配置记录。
没有配置层面的缓解措施可以修复过期令牌。禁用自助邮件修改可以消除使令牌有用的步骤,但会改变整个部署的用户管理方式,而且不会修复已经验证的地址。
根本原因是什么?
Pocket ID 只按用户 ID 存储验证令牌。更改账户邮件会重置 email_verified 标志,但不会删除或重新绑定未使用的令牌,而兑换令牌会把当时账户上地址的 email_verified 设为真。
2.11.0 的 backend/internal/model/email_verification_token.go 第 5 至 13 行的模型没有地址字段:
type EmailVerificationToken struct {
    Base

    Token     string
    ExpiresAt datatype.DateTime

    UserID string
    User   User
}
backend/internal/service/user_service.go 第 599 至 633 行的 SendEmailVerification() 使用 UserID、Token 和 ExpiresAt 创建令牌,然后把链接发送到当时账户上的地址:
emailVerificationToken := &model.EmailVerificationToken{
    UserID:    user.ID,
    Token:     randomToken,
    ExpiresAt: datatype.DateTime(expiration),
}
updateUserInternal() 在地址变更时重置验证状态,位于第 430 至 435 行:
if (user.Email == nil && updatedUser.Email != nil) || (user.Email != nil && updatedUser.Email != nil && *user.Email != *updatedUser.Email) {
    // Email has changed, reset email verification status
    user.EmailVerified = s.appConfigService.GetDbConfig().EmailsVerified.IsTrue()
}

user.Email = updatedUser.Email
这次重置是地址变更与验证之间唯一的联系。没有任何代码删除该用户的 email_verification_tokens 行,因此为旧地址签发的令牌仍然可用。
VerifyEmail() 位于第 635 至 661 行,按令牌值、用户 ID 和有效期查找令牌,然后把用户记录上的 EmailVerified 设为真:
err := tx.WithContext(ctx).Where("token = ? AND user_id = ? AND expires_at > ?",
    token, userID, datatype.DateTime(time.Now())).First(&emailVerificationToken).Error
查询从不比较令牌发送到的地址与账户当前的地址。令牌证明了对旧地址的控制,却把标志设置在新地址上。
如何被利用?
拥有普通 Pocket ID 账户的攻击者为自己控制的地址申请验证令牌,把账户改成自己不控制的地址,然后兑换旧令牌。Pocket ID 随后会把新地址作为已验证地址发布。
公告给出了通过 API 复现的步骤:
- 以当前地址由攻击者控制的普通用户身份登录,例如
attacker@example.test。 - 调用
POST /api/users/me/send-email-verification。 - 从发送到
attacker@example.test的邮件中读取令牌,但暂时不要兑换。 - 调用
PUT /api/users/me,把账户邮件改为攻击者不控制的地址,例如victim@example.test。 - 观察新地址以
emailVerified: false存储。 - 使用发送到
attacker@example.test的令牌调用POST /api/users/me/verify-email。 - 调用
GET /api/users/me。地址现在是victim@example.test,emailVerified为true。 - 使用
email范围完成 OIDC 流程。Pocket ID 会发出:
{
  "email": "victim@example.test",
  "email_verified": true
}
不需要管理员权限、受害者交互或访问受害者邮箱。唯一的限制是目标地址不能已经属于另一个 Pocket ID 用户。
攻击如何展开?
攻击者把自己地址的令牌变成他人地址的已验证声明,因为令牌检查从不比较这两个地址。
attacker@example.test"] --> B["申请验证令牌
发送到攻击者地址"] B --> C["把账户邮件改为
victim@example.test"] C --> D["兑换为旧地址
签发的令牌"] D --> E{"令牌绑定
到地址了吗"} E -->|"否,仅绑定用户"| F["受害者地址上
email_verified = true"] F --> G["OIDC 声明把攻击者
关联到受害者账户"]
攻击者能做什么?
攻击者可以让 Pocket ID 声称其控制一个自己并不拥有的地址。影响会出现在每个信任已验证邮件声明的依赖方。
- 在按邮件关联现有账户的依赖方处接管账户。攻击者的 Pocket ID 身份会附加到受害者的本地账户。
- 在根据
email和email_verified创建账户的服务上进行未授权配置,使用受害者的地址和攻击者的身份。 - 信任身份提供商已验证邮件的密码重置或邀请流程可能被重定向到攻击者的会话。
影响需要下游应用信任已验证邮件声明来进行关联或配置。只按 OIDC sub 声明识别账户的应用不会因此漏洞被接管,因为 sub 值不会改变。
为什么修复有效?
修复把令牌绑定到签发时的地址,并在兑换时再次检查该地址。为旧地址签发的令牌不再能验证新地址。
2.12.0 的 emailverification/service.go 把地址和令牌哈希存储在用户的 actor 状态中:
state := State{
    TokenHash: utils.CreateSha256Hash(token),
    Email:     *user.Email,
    ExpiresAt: time.Now().Add(tokenLifetime),
}
Verify() 只有在用户 ID 和当前地址都与令牌存储的状态匹配时才更新用户:
update := s.db.
    WithContext(ctx).
    Model(&model.User{}).
    Where("id = ? AND email = ?", userID, result.State.Email).
    Updates(map[string]any{
        "email_verified": true,
        "updated_at":     new(datatype.DateTime(time.Now())),
    })

if update.RowsAffected != 1 {
    return &common.InvalidEmailVerificationTokenError{}
}
如果签发令牌后账户地址发生变更,email 就不再匹配,更新影响零行。Pocket ID 返回无效令牌错误,并保持 email_verified 为假。令牌以 SHA-256 哈希而非明文存储,因此读取数据库不会暴露可用令牌。
修复对验证路径是完整的。升级前已经标记为已验证的账户不会改变,这就是「如何修复?」中的审计很重要的原因。
如何检查是否已遭入侵?
Pocket ID 未发布此漏洞的入侵指标,目前也没有已知的实际利用。
检查账户审计日志和信任 Pocket ID 声明的依赖方:
- 在 Pocket ID 管理审计日志中,查找更改邮件后在 24 小时令牌有效期内完成验证的账户。
- 在依赖方日志中,查找同一时间对现有账户的新关联或配置事件。
- 检查
email_verified为真但地址在令牌签发后发生变更的账户。 - 询问依赖方是否按已验证邮件关联账户。只使用
sub的一方不会创建接管路径。
单独的验证事件是正常的。信号是紧接着地址变更发生的验证,尤其是新地址属于下游服务中的现有用户时。
时间线
- 2026-07-27:提交 43aaccd5 把令牌模型替换为按用户存储令牌哈希和地址的 actor。
- 2026-07-29:Pocket ID 2.12.0 发布,包含修复。
- 2026-11-04:CVE-2026-115770 发布。
- 2026-11-09:包含复现步骤的 GitHub 公告 GHSA-rm8c-2cv8-jwf6 发布。
- 2026-11-15:当前版本 Pocket ID 2.19.3 发布。
常见问题
攻击者需要在我的 Pocket ID 实例上有账户吗?
需要。攻击者需要一个可以更改自己邮件并申请验证的普通用户账户。不需要管理员角色。
所有 Pocket ID 部署都受影响吗?
不是。部署必须运行 2.2.0 至 2.11.x,启用邮件验证并允许自助编辑账户。两者都是默认值,因此该范围内未修改的部署会暴露。
有公开的概念验证吗?
有。公告发布了 API 复现步骤和可执行的 Go 回归测试。测试演示了状态转换,但没有针对第三方的可用利用代码。
该漏洞在实际环境中被利用了吗?
没有已知利用。CVE 记录和公告均未报告攻击,截至 2026-11-20 该 CVE 不在 CISA KEV 中。
升级会撤销欺诈性验证吗?
不会。升级会阻止新的不匹配验证。已经标记为已验证的地址仍保持已验证,因此请审计升级前验证的账户,并重新验证无法解释的账户。
这会影响使用 sub 声明的 OIDC 客户端吗?
不会。只按稳定 sub 声明识别用户的客户端不会因此漏洞被接管。影响在于根据 email 和 email_verified 关联或配置账户的客户端。
使用 Ostorlab 查找暴露的 Pocket ID 部署
Ostorlab 的 Web Agentic Deep Scan 会映射 Web 应用的暴露路由和认证面。用它清点身份提供商前面的 OIDC 端点和账户管理页面;此 CVE 的检测尚未确认。
参考文献
- GitHub Advisory Database,GHSA-rm8c-2cv8-jwf6,"Pocket ID: Email verification token remains valid after address change":https://github.com/pocket-id/pocket-id/security/advisories/GHSA-rm8c-2cv8-jwf6(2026 年 11 月 20 日核查)
- CVE Program,CVE-2026-115770:https://www.cve.org/CVERecord?id=CVE-2026-115770(2026 年 11 月 20 日核查)
- Pocket ID,修复提交 43aaccd5bfacb76283b11ce039fb3f0716196fcb:https://github.com/pocket-id/pocket-id/commit/43aaccd5bfacb76283b11ce039fb3f0716196fcb(2026 年 11 月 20 日核查)
- Pocket ID,版本 v2.12.0:https://github.com/pocket-id/pocket-id/releases/tag/v2.12.0(2026 年 11 月 20 日核查)
- Pocket ID,版本 v2.19.3:https://github.com/pocket-id/pocket-id/releases/tag/v2.19.3(2026 年 11 月 20 日核查)
- Pocket ID,v2.11.0 的易受攻击源码
user_service.go:https://github.com/pocket-id/pocket-id/blob/v2.11.0/backend/internal/service/user_service.go(2026 年 11 月 20 日核查) - Pocket ID,v2.11.0 的易受攻击令牌模型:https://github.com/pocket-id/pocket-id/blob/v2.11.0/backend/internal/model/email_verification_token.go(2026 年 11 月 20 日核查)
- Pocket ID,v2.12.0 的修复后验证服务:https://github.com/pocket-id/pocket-id/blob/v2.12.0/backend/internal/emailverification/service.go(2026 年 11 月 20 日核查)
- Pocket ID 仓库:https://github.com/pocket-id/pocket-id(2026 年 11 月 20 日核查)
- Docker Hub,
pocketid/pocket-id:https://hub.docker.com/r/pocketid/pocket-id(2026 年 11 月 20 日核查) - CISA 已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日核查)