Pocket ID のメール認証バイパス、2.12.0 で修正(CVE-2026-115770)
Pocket ID 2.12.0 より前は、アドレス変更後もメール認証トークンが有効なため、管理していないアドレスを認証済みにできます。
要点
- Pocket ID はメール認証トークンを送信先アドレスではなくユーザーに結び付けていました。ユーザーは自分のアドレス用のトークンを要求し、アカウントを被害者のアドレスに変更してから、古いトークンを使って新しいアドレスを認証済みにできました。
- メール認証が有効な場合、2.2.0 から 2.11.x までのすべてのバージョンが影響を受けます。これは既定の設定です。
- CVE レコードは CVSS v3.1 9.6 の Critical と評価しています。実際の悪用は知られておらず、2026-11-20 時点で CISA の KEV には登録されていません。
- 2.12.0 以降(現在は 2.19.3)へアップグレードし、アップグレード前後に認証済みアドレスが変わったアカウントを監査してください。
影響を受けますか?
Pocket ID のデプロイが露出するには、次の条件がすべて当てはまる必要があります。
- バージョンが 2.2.0 以降かつ 2.12.0 より前です。
- メール認証が使われています。これは既定です(
emailsVerified=false。アドレスを変更すると認証済みフラグが false に戻ります)。 - ユーザーが自分のアカウントを編集できます。これは既定です(
allowOwnAccountEdit=true)。 - 攻撃者が主張したいアドレスが、別の Pocket ID ユーザーにすでに割り当てられていません。
- 信頼する側が OIDC の
emailとemail_verifiedクレームからアカウントをリンクまたはプロビジョニングします。安定したsubクレームだけを使うアプリケーションは、下流のアカウント乗っ取りの影響を受けません。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Pocket ID 2.x | 2.2.0 から 2.11.x | 2.12.0 |
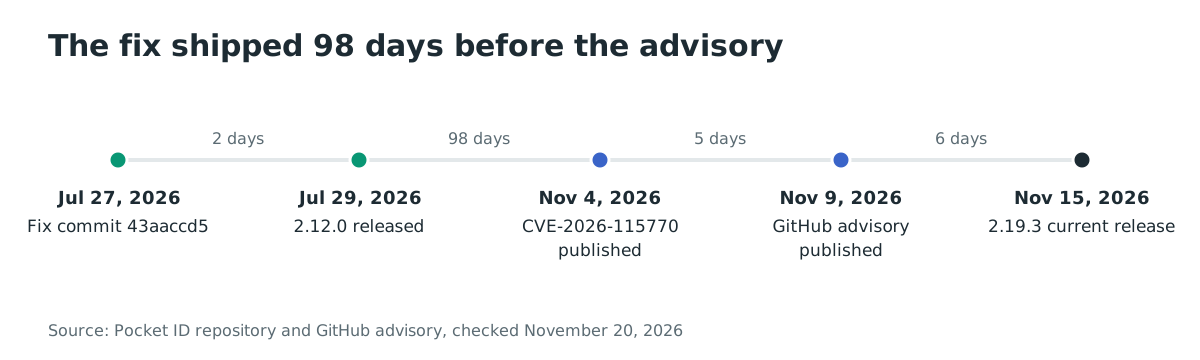
修正は 2026-07-29 に 2.12.0 で提供されました。現在のリリースは 2026-11-15 に公開された 2.19.3 です。公式の pocketid/pocket-id イメージは 2026-11-20 時点で Docker Hub の 951,341 回の取得があり、リポジトリには 10,399 のスターがありました。
コンテナ内またはホストから実行中のバージョンを確認します。
# Official container image
docker exec <container> /app/pocket-id version

# Binary install
pocket-id version

# Kubernetes
kubectl exec deploy/pocket-id -- /app/pocket-id version
出力は pocket-id <version> です。コマンドが使えない場合は、デプロイしたイメージタグまたはリリース名を確認してください。
修正方法
2.12.0 以降へアップグレードし、コンテナを再作成します。アップグレードしても、すでに認証済みになったアドレスが遡って未認証になるわけではないため、手順 4 の監査を計画してください。
- 現在のリリースを取得し、同じボリュームと環境変数でコンテナを再作成します。
docker pull pocketid/pocket-id:v2.19.3
docker compose pull pocket-id
docker compose up -d pocket-id
- バイナリインストールの場合は、使用するプラットフォーム向けの 2.19.3 リリース成果物でバイナリを置き換え、サービスを再起動します。既存のデータディレクトリと環境を維持してください。
- ソースからビルドする場合は、タグ
v2.19.3以降をビルドしてデプロイします。 email_verifiedが真で、アップグレード前後にアドレスが変わったユーザーを監査します。説明のつかない認証があるアカウントは再認証し、主張されたアドレスを使った信頼する側のリンクやプロビジョニングを確認します。
古いトークンを修正する設定上の回避策はありません。セルフサービスのメール変更を無効にすると、トークンを悪用する手順はなくなりますが、デプロイ全体のユーザー管理が変わり、すでに認証済みのアドレスは修復されません。
根本原因は何ですか?
Pocket ID は認証トークンをユーザー ID にだけ結び付けて保存していました。アカウントのメールを変更すると email_verified フラグはリセットされましたが、未使用のトークンを削除も再結合もせず、トークンを使うとその時点のアカウントのアドレスに email_verified を設定していました。
2.11.0 の backend/internal/model/email_verification_token.go の 5 行目から 13 行目にあるモデルには、アドレスのフィールドがありません。
type EmailVerificationToken struct {
    Base

    Token     string
    ExpiresAt datatype.DateTime

    UserID string
    User   User
}
backend/internal/service/user_service.go の 599 行目から 633 行目にある SendEmailVerification() は、UserID、Token、ExpiresAt でトークンを作成し、その時点のアカウントのアドレスへリンクを送信します。
emailVerificationToken := &model.EmailVerificationToken{
    UserID:    user.ID,
    Token:     randomToken,
    ExpiresAt: datatype.DateTime(expiration),
}
updateUserInternal() はアドレスが変わると認証をリセットします。430 行目から 435 行目です。
if (user.Email == nil && updatedUser.Email != nil) || (user.Email != nil && updatedUser.Email != nil && *user.Email != *updatedUser.Email) {
    // Email has changed, reset email verification status
    user.EmailVerified = s.appConfigService.GetDbConfig().EmailsVerified.IsTrue()
}

user.Email = updatedUser.Email
このリセットが、アドレス変更と認証を結ぶ唯一の処理です。ユーザーの email_verification_tokens の行を削除するコードはないため、古いアドレスに発行されたトークンは引き続き使えます。
VerifyEmail() は 635 行目から 661 行目で、トークン値、ユーザー ID、有効期限でトークンを検索し、ユーザーレコードの EmailVerified を真にします。
err := tx.WithContext(ctx).Where("token = ? AND user_id = ? AND expires_at > ?",
    token, userID, datatype.DateTime(time.Now())).First(&emailVerificationToken).Error
検索は、トークンの送信先アドレスと現在のアカウントのアドレスを比較しません。トークンは古いアドレスの管理を示しますが、フラグは新しいアドレスに設定されます。
どのように悪用されますか?
通常の Pocket ID アカウントを持つ攻撃者が、自分が管理するアドレス用の認証トークンを要求し、管理していないアドレスにアカウントを変更してから、古いトークンを使います。Pocket ID は新しいアドレスを認証済みとして公開します。
アドバイザリは API 経由の再現手順を示しています。
- 現在のアドレスを攻撃者が管理している通常ユーザーとしてサインインします。たとえば
attacker@example.testです。 POST /api/users/me/send-email-verificationを呼び出します。attacker@example.testに届いたメッセージからトークンを読み取りますが、まだ使用しません。PUT /api/users/meを呼び出し、アカウントのメールを攻撃者が管理していないアドレスに変更します。たとえばvictim@example.testです。- 新しいアドレスが
emailVerified: falseで保存されることを確認します。 attacker@example.testに届いたトークンでPOST /api/users/me/verify-emailを呼び出します。GET /api/users/meを呼び出します。アドレスはvictim@example.testになり、emailVerifiedはtrueです。emailスコープで OIDC フローを完了します。Pocket ID は次を発行します。
{
  "email": "victim@example.test",
  "email_verified": true
}
管理者権限、被害者の操作、被害者のメールボックスへのアクセスは必要ありません。唯一の制限は、対象アドレスが別の Pocket ID ユーザーにすでに属していないことです。
攻撃の流れは?
攻撃者は自分のアドレス用のトークンを他人のアドレスの認証済みクレームに変えます。トークンの確認が 2 つのアドレスを比較しないためです。
attacker@example.test"] --> B["認証トークンを要求
攻撃者のアドレスへ送信"] B --> C["アカウントのメールを変更
victim@example.test へ"] C --> D["古いアドレスに発行された
トークンを使用"] D --> E{"トークンはアドレスに
結び付いているか"} E -->|"いいえ、ユーザー ID のみ"| F["被害者のアドレスで
email_verified = true"] F --> G["OIDC クレームが攻撃者を
被害者のアカウントに結び付ける"]
攻撃者に何ができますか?
攻撃者は、自分が所有していないアドレスを管理していると Pocket ID に主張させられます。影響は、認証済みメールのクレームを信頼するすべての信頼する側に現れます。
- メールで既存アカウントをリンクする信頼する側でのアカウント乗っ取りです。攻撃者の Pocket ID の識別子が被害者のローカルアカウントに結び付きます。
emailとemail_verifiedからアカウントを作成するサービスでの不正なプロビジョニングです。被害者のアドレスと攻撃者の識別子が使われます。- アイデンティティプロバイダーの認証済みメールを信頼するパスワードリセットや招待のフローが、攻撃者のセッションへリダイレクトされる可能性があります。
影響には、下流のアプリケーションがリンクやプロビジョニングに認証済みメールのクレームを信頼することが必要です。OIDC の sub クレームだけでアカウントを識別するアプリケーションは、sub の値が変わらないため、この脆弱性による乗っ取りを受けません。
修正が機能する理由
修正はトークンを発行先のアドレスに結び付け、使用時にそのアドレスを再度確認します。古いアドレスに発行されたトークンは新しいアドレスを認証しません。
2.12.0 の emailverification/service.go は、アドレスとトークンのハッシュをユーザーのアクター状態に保存します。
state := State{
    TokenHash: utils.CreateSha256Hash(token),
    Email:     *user.Email,
    ExpiresAt: time.Now().Add(tokenLifetime),
}
Verify() は、ユーザー ID と現在のアドレスがトークンに保存された状態と一致する場合にだけユーザーを更新します。
update := s.db.
    WithContext(ctx).
    Model(&model.User{}).
    Where("id = ? AND email = ?", userID, result.State.Email).
    Updates(map[string]any{
        "email_verified": true,
        "updated_at":     new(datatype.DateTime(time.Now())),
    })

if update.RowsAffected != 1 {
    return &common.InvalidEmailVerificationTokenError{}
}
トークン発行後にアカウントのアドレスが変わると、email が一致せず、更新は 0 行になります。Pocket ID は無効なトークンのエラーを返し、email_verified を偽のままにします。トークンは平文ではなく SHA-256 ハッシュで保存されるため、データベースを読んでも使用可能なトークンは露出しません。
修正は認証経路に対して完全です。アップグレード前にすでに認証済みになったアカウントは変わらないため、「修正方法」の監査が重要です。
侵害されたかどうかを確認するには?
Pocket ID はこの脆弱性の侵害指標を公開しておらず、実際の悪用も知られていません。
アカウントの監査ログと、Pocket ID のクレームを信頼する側を確認します。
- Pocket ID の管理監査ログで、メールを変更してから 24 時間のトークン有効期間内に認証したアカウントを探します。
- 信頼する側のログで、同じ時刻に既存アカウントへの新しいリンクやプロビジョニングがないか探します。
email_verifiedが真でも、トークン発行後にアドレスが変わったアカウントを確認します。- 信頼する側が認証済みメールでアカウントをリンクするか確認します。
subだけを使う側は乗っ取り経路を作りません。
認証イベントだけでは正常です。合図は、アドレス変更の直後に続く認証です。特に新しいアドレスが下流サービスの既存ユーザーに属する場合です。
年表
- 2026-07-27: コミット 43aaccd5 がトークンモデルを、トークンのハッシュとアドレスを保存するユーザーごとのアクターに置き換えます。
- 2026-07-29: 修正を含む Pocket ID 2.12.0 がリリースされます。
- 2026-11-04: CVE-2026-115770 が公開されます。
- 2026-11-09: 再現手順を含む GitHub アドバイザリ GHSA-rm8c-2cv8-jwf6 が公開されます。
- 2026-11-15: 現在のリリースである Pocket ID 2.19.3 が公開されます。
よくある質問
攻撃者には Pocket ID インスタンスのアカウントが必要ですか?
はい。攻撃者には、自分のメールを変更して認証を要求できる通常ユーザーアカウントが必要です。管理者ロールは不要です。
すべての Pocket ID デプロイが影響を受けますか?
いいえ。2.2.0 から 2.11.x を実行し、メール認証が有効で、セルフサービスのアカウント編集が許可されている必要があります。どちらも既定値なので、その範囲の未変更のデプロイは露出しています。
公開された実証コードはありますか?
はい。アドバイザリは API の再現手順と実行可能な Go 回帰テストを公開しています。テストは第三者に対する動作するエクスプロイトなしで状態遷移を示します。
実際の悪用はありましたか?
悪用は知られていません。CVE レコードとアドバイザリは攻撃を報告しておらず、2026-11-20 時点で CVE は CISA の KEV に登録されていません。
アップグレードすると不正な認証は取り消されますか?
いいえ。アップグレードは新たな不一致の認証を防ぎます。すでに認証済みのアドレスは認証済みのままなので、アップグレード前に認証されたアカウントを監査し、説明のつかないものを再認証してください。
sub クレームを使う OIDC クライアントは影響を受けますか?
いいえ。安定した sub クレームだけでユーザーを識別するクライアントは、この脆弱性による乗っ取りを受けません。影響は email と email_verified からアカウントをリンクまたはプロビジョニングするクライアントにあります。
Ostorlab で露出した Pocket ID デプロイを探す
Ostorlab の Web Agentic Deep Scan は、Web アプリケーションの露出したルートと認証面をマッピングします。アイデンティティプロバイダーの前にある OIDC エンドポイントとアカウント管理ページを棚卸しするために使用してください。この CVE の検出は確認されていません。
参考資料
- GitHub Advisory Database、GHSA-rm8c-2cv8-jwf6、「Pocket ID: Email verification token remains valid after address change」: https://github.com/pocket-id/pocket-id/security/advisories/GHSA-rm8c-2cv8-jwf6(2026年11月20日確認)
- CVE Program、CVE-2026-115770: https://www.cve.org/CVERecord?id=CVE-2026-115770(2026年11月20日確認)
- Pocket ID、修正コミット 43aaccd5bfacb76283b11ce039fb3f0716196fcb: https://github.com/pocket-id/pocket-id/commit/43aaccd5bfacb76283b11ce039fb3f0716196fcb(2026年11月20日確認)
- Pocket ID、リリース v2.12.0: https://github.com/pocket-id/pocket-id/releases/tag/v2.12.0(2026年11月20日確認)
- Pocket ID、リリース v2.19.3: https://github.com/pocket-id/pocket-id/releases/tag/v2.19.3(2026年11月20日確認)
- Pocket ID、v2.11.0 の脆弱なソース
user_service.go: https://github.com/pocket-id/pocket-id/blob/v2.11.0/backend/internal/service/user_service.go(2026年11月20日確認) - Pocket ID、v2.11.0 の脆弱なトークンモデル: https://github.com/pocket-id/pocket-id/blob/v2.11.0/backend/internal/model/email_verification_token.go(2026年11月20日確認)
- Pocket ID、v2.12.0 の修正済み認証サービス: https://github.com/pocket-id/pocket-id/blob/v2.12.0/backend/internal/emailverification/service.go(2026年11月20日確認)
- Pocket ID リポジトリ: https://github.com/pocket-id/pocket-id(2026年11月20日確認)
- Docker Hub、
pocketid/pocket-id: https://hub.docker.com/r/pocketid/pocket-id(2026年11月20日確認) - CISA の既知の悪用された脆弱性カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月20日確認)