Un banco francés cortó la conexión con un proveedor comprometido. Cinco días después, unos 100 millones de euros salieron de su propia cuenta en transferencias inmediatas.
El 27 de octubre, Crédit Mutuel Arkéa detectó indicios de que uno de sus proveedores de servicios había sido comprometido. Cortó la conexión y alertó a las autoridades. Nada indicaba que el propio banco estuviera en riesgo.
El domingo 1 de noviembre, empezaron a salir órdenes de pago desde la propia cuenta del banco. Cada transferencia inmediata llegaba a su destino en segundos. Cuando el banco comprendió la magnitud, el martes por la mañana, su estimación provisional de la pérdida rondaba los 100 millones de euros, y el dinero ya circulaba por exchanges de criptomonedas. La primera alarma pública no la dio el banco, sino un investigador on-chain.
Los atacantes no necesitaron forzar la puerta principal. Entraron a través de un proveedor y se fueron antes de que nadie revisara la cuenta.
Así que este número se pregunta: ¿qué cierra realmente cortar la conexión con un proveedor comprometido? El Análisis a fondo sigue el rastro del dinero de Arkéa y la distancia entre desconectar a un proveedor y revocar lo que tenía. La Investigación técnica explica ARTEX, el framework de ataque con IA sobre el que el FBI alertó esta semana, y cómo entró en bancos coreanos a través de una página creada para intermediarios de préstamos.
En este número
- 🌡️ Nivel de amenaza: Alerta alta
- ⚡ Noticias: la brecha de un proveedor de garantías llega a bancos japoneses, unos hackers atacan al organismo que evalúa a las entidades financieras de Corea y un zero-day de Outlook explotado filtra hashes NTLM
- 🔎 Análisis a fondo: Se cortó la conexión con el proveedor. El dinero salió cinco días después.
- 🎣 ¿Es phishing?
- 🔬 Investigación técnica: El objetivo no era la app del banco. Era la página de consulta de los intermediarios de préstamos.
- 🛠️ Herramienta de la semana: Ostorlab Mobile ADR (RASP)
- 👏 Persona de la semana: ZachXBT
- 📅 Evento de la semana: TRUSTECH 2026
- 📚 Libro de la semana: The Lazarus Heist
- 😅 El meme
- ❓ Una pregunta antes de despedirnos
Vamos al grano.
🌡️ Nivel de amenaza
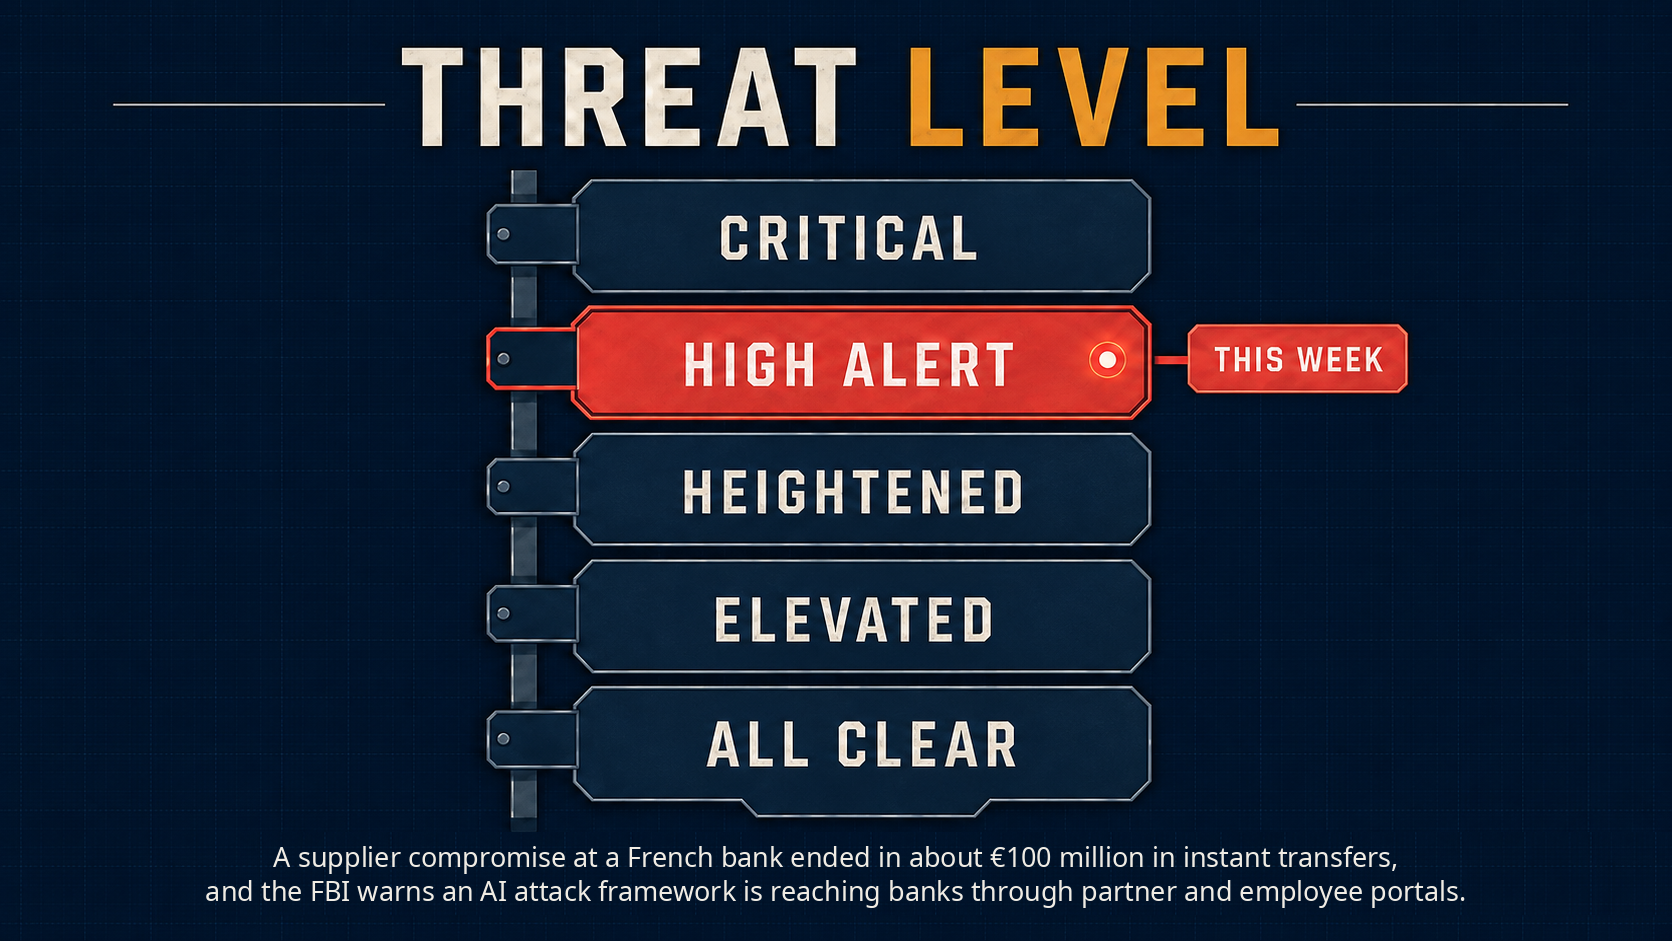
Alerta alta.
Proveedores comprometidos en bancos: si un proveedor conectado a sus sistemas de pago o a su core bancario informa de que ha sido comprometido, no se limite a cortar la conexión. Rote todas las credenciales, certificados y claves que tenía, y vigile los pagos salientes desde sus propias cuentas, sobre todo las transferencias inmediatas a nuevos beneficiarios.
ARTEX: la alerta FLASH-20261113-001 del FBI enumera direcciones IP y comportamientos vinculados a campañas de ARTEX, incluidos los ataques a bancos surcoreanos. Revise los portales de socios, intermediarios y empleados en busca de ráfagas de consultas secuenciales, y los servidores en busca de llamadas inesperadas a APIs de LLM.
Outlook (CVE-2026-124194): explotada activamente y en el catálogo KEV de CISA. Aplique el parche ya.
⚡ Noticias
Un proveedor, muchos bancos
La brecha de un proveedor de garantías expone a hasta 320,000 prestatarios de bancos japoneses
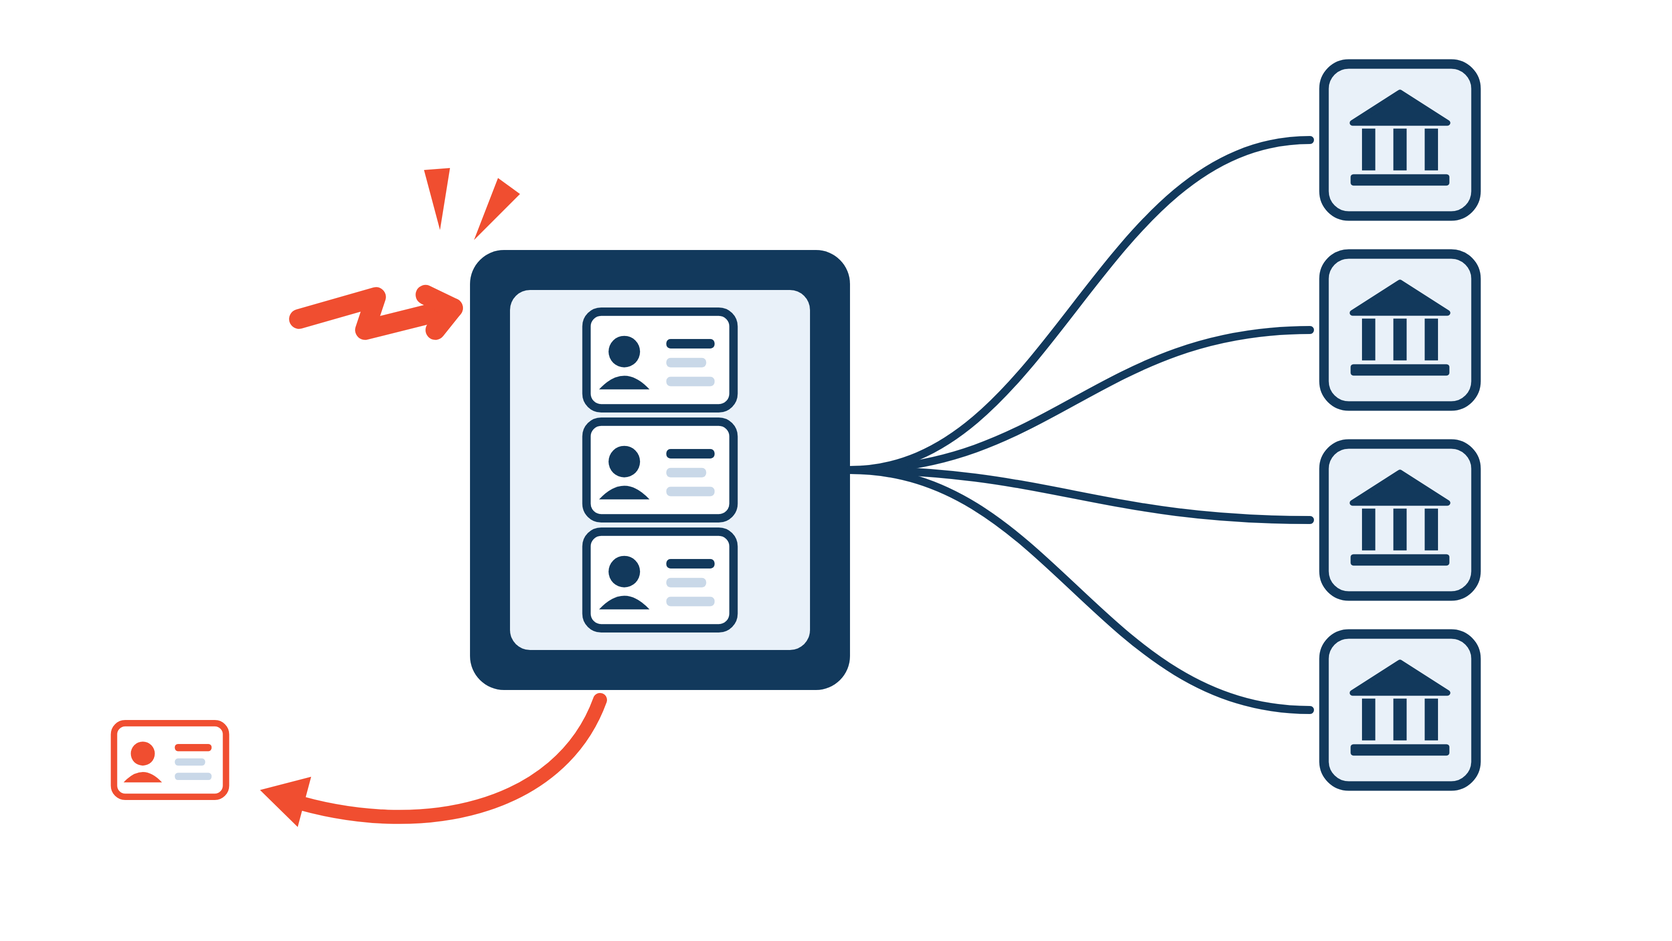
SMBC Consumer Finance avala préstamos con tarjeta para bancos regionales, cooperativas de crédito y bancos por internet de todo Japón. El 2 de noviembre detectó un acceso no autorizado al sistema que gestiona ese negocio de garantías y bloqueó el acceso ese mismo día. El 5 de noviembre informó de que los datos personales de hasta 320,118 personas figuraban entre los datos extraídos del sistema.
Los campos expuestos incluyen nombre, fecha de nacimiento, dirección, números de teléfono, correo electrónico, número de licencia de conducir, teléfono del empleador, ingresos anuales, código bancario, número de cliente e importe garantizado. No se incluyeron imágenes de documentos de identidad. Los bancos asociados han ido publicando sus propias cifras: Docomo SMTB Net Bank afirma que hasta unos 122,600 de sus clientes de préstamos con tarjeta están afectados, y varios bancos regionales más pequeños reportaron entre cientos y unos pocos miles cada uno. La causa sigue bajo investigación.
Por qué importa: no se vulneraron los sistemas de ninguno de los bancos afectados. Los datos de sus clientes estaban en manos de un proveedor del que la mayoría de esos clientes nunca ha oído hablar, porque avala sus préstamos entre bastidores. Una sola intrusión allí alcanzó a decenas de bancos a la vez.
Los datos son el segundo problema. Nombre, ingresos, empleador y el importe exacto del préstamo es justo lo que necesita un estafador para llamar a un prestatario y sonar exactamente como su banco. Es de esperar que el fraude posterior llegue por teléfono y SMS, no mediante malware.
Si es un banco, haga una lista de los proveedores que tienen los datos completos de sus clientes, no solo de los que se conectan a su red. Si es un proveedor, los planes de respuesta a incidentes de sus clientes dependen de la rapidez y la precisión con que les diga qué salió.
Un banco puede sufrir una brecha sin que se toque ni uno solo de sus propios servidores.
Brecha de SMBC Consumer Finance (INTERNET Watch) · Aviso de Docomo SMTB Net Bank
El inspector, inspeccionado
Unos hackers acceden al sitio donde las entidades financieras coreanas presentan sus evaluaciones de seguridad
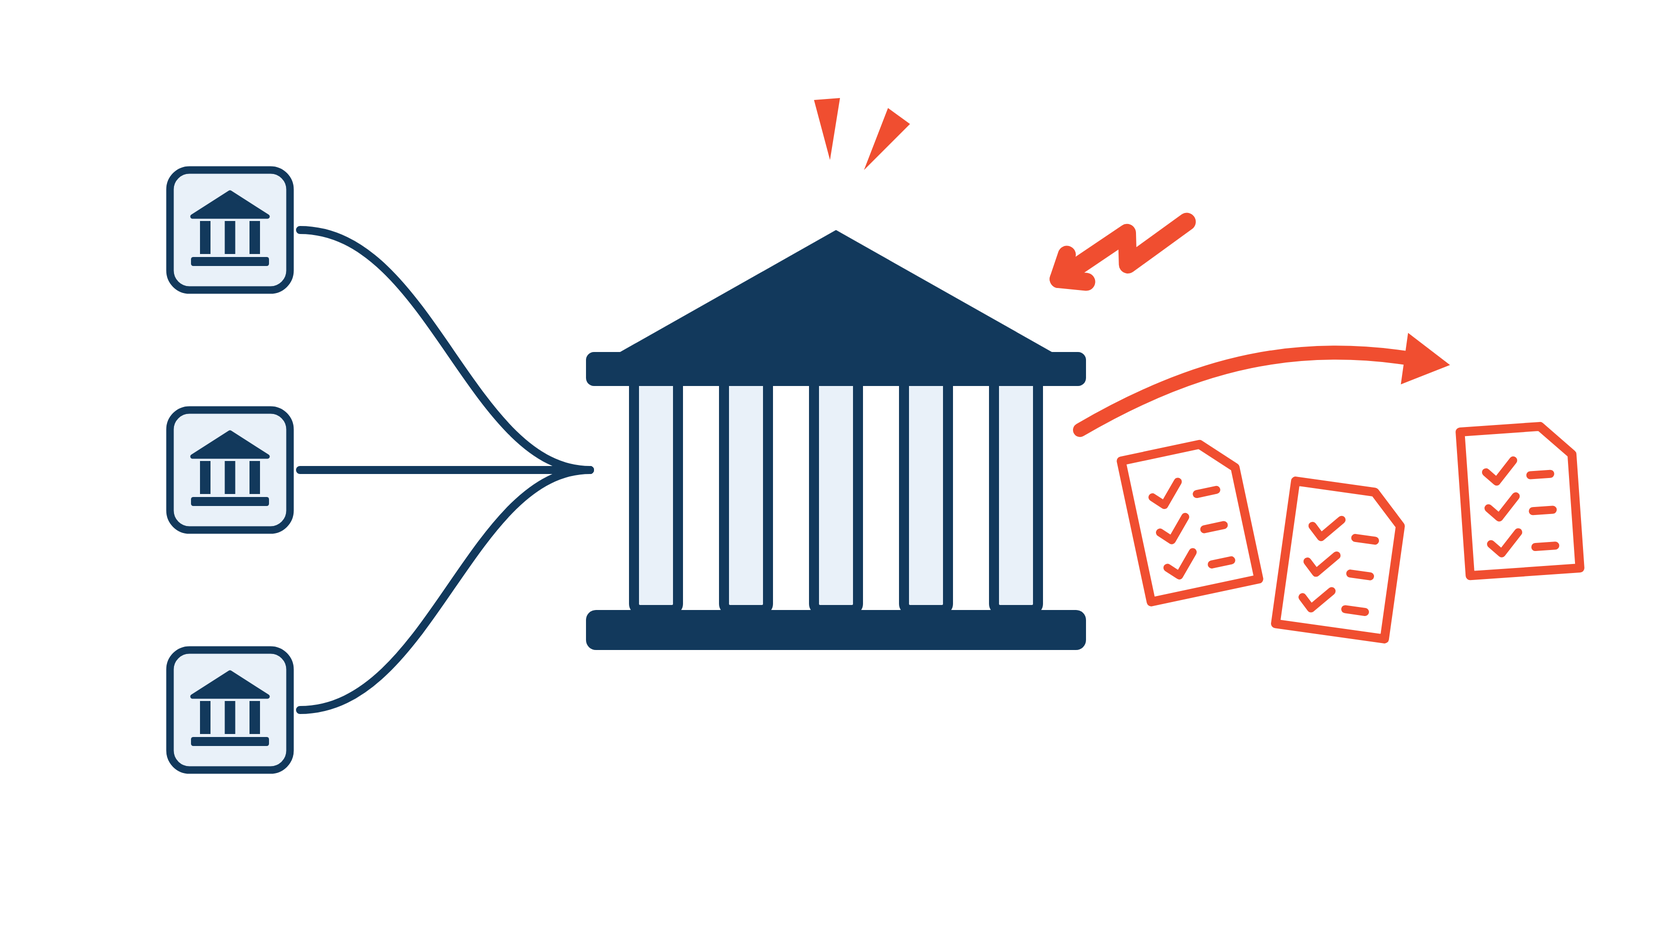
El Financial Security Institute (FSI) de Corea del Sur es el organismo que se ocupa de la ciberseguridad del sector financiero del país. El 9 de noviembre detectó accesos anómalos a su sitio de evaluación continua, donde las entidades financieras presentan los documentos exigidos para sus evaluaciones de seguridad. Se estima que hasta ahora se han filtrado unos 130 archivos de 48 empresas.
La Financial Services Commission y el Financial Supervisory Service iniciaron de inmediato una inspección in situ, seguida de una auditoría específica con los organismos implicados a partir del 16 de noviembre. Desde el 23 de noviembre, se bloquearán las conexiones que usen protocolos obsoletos en los sistemas que las entidades utilizan para intercambiar documentos. El presidente del FSI, Park Sang-won, pidió disculpas públicamente el 12 de noviembre: "Lamentamos profundamente que se haya producido este incidente".
Por qué importa: esto llega tras una ola de brechas en bancos y entidades de crédito coreanas en septiembre y octubre, entre ellas Shinhan, KB Kookmin y Hana (más detalles en la Investigación técnica de este número). Los documentos presentados al FSI describen cómo se protegen las entidades financieras. En malas manos, son un mapa de dónde es más débil cada una.
También demuestra que los organismos de seguridad son proveedores. Cada entidad que subió su evaluación confió en que el FSI la mantendría a salvo, igual que los bancos confían sus datos a cualquier otro proveedor.
Si su organización comparte informes de auditoría, resultados de pentests o evaluaciones con un regulador, una aseguradora o un organismo de certificación, sepa dónde se almacenan y durante cuánto tiempo. Después pregúntese qué aprendería un atacante de ellos.
Una evaluación de seguridad solo es privada mientras todos los que tienen una copia la mantengan así.
Brecha del FSI y disculpas (Seoul Economic Daily)
Hashes servidos por correo
Un zero-day de Outlook entrega a los atacantes el hash NTLM del usuario
El Patch Tuesday de noviembre de Microsoft, publicado el 10 de noviembre, corrigió 1,093 CVE según el recuento de Tenable. La que hay que priorizar es CVE-2026-124194, una vulnerabilidad de suplantación en Outlook que, según Microsoft, se explotó activamente como zero-day. Un atacante que convence a su objetivo de abrir un archivo de Office manipulado puede obtener su hash NTLMv2. CISA la añadió a su catálogo de Known Exploited Vulnerabilities ese mismo día.
Tiene una gravedad moderada, con una puntuación CVSS de 6.5. Tenable señala que el aviso atribuye el descubrimiento a un investigador de seguridad que utilizó Claude.
Por qué importa: una puntuación de 6.5 es fácil de relegar en la lista. Una filtración de hashes NTLM explotada activamente no lo es. Un hash NTLMv2 capturado puede descifrarse offline o retransmitirse a servicios que aún aceptan NTLM, así que un solo archivo abierto puede convertirse en una cuenta comprometida, que es como empiezan muchas intrusiones en bancos.
Aplique ya el parche de Outlook. Después, reduzca lo que vale un hash robado: bloquee el SMB saliente hacia internet, ponga las cuentas privilegiadas en grupos que no puedan usar NTLM y lleve el control de qué servicios internos siguen aceptándolo.
La puntuación CVSS describe el fallo. La explotación activa le dice lo urgente que es el parche.
Patch Tuesday de noviembre (Tenable) · Incorporación al KEV de CISA
🔎 Análisis a fondo: Se cortó la conexión con el proveedor. El dinero salió cinco días después.
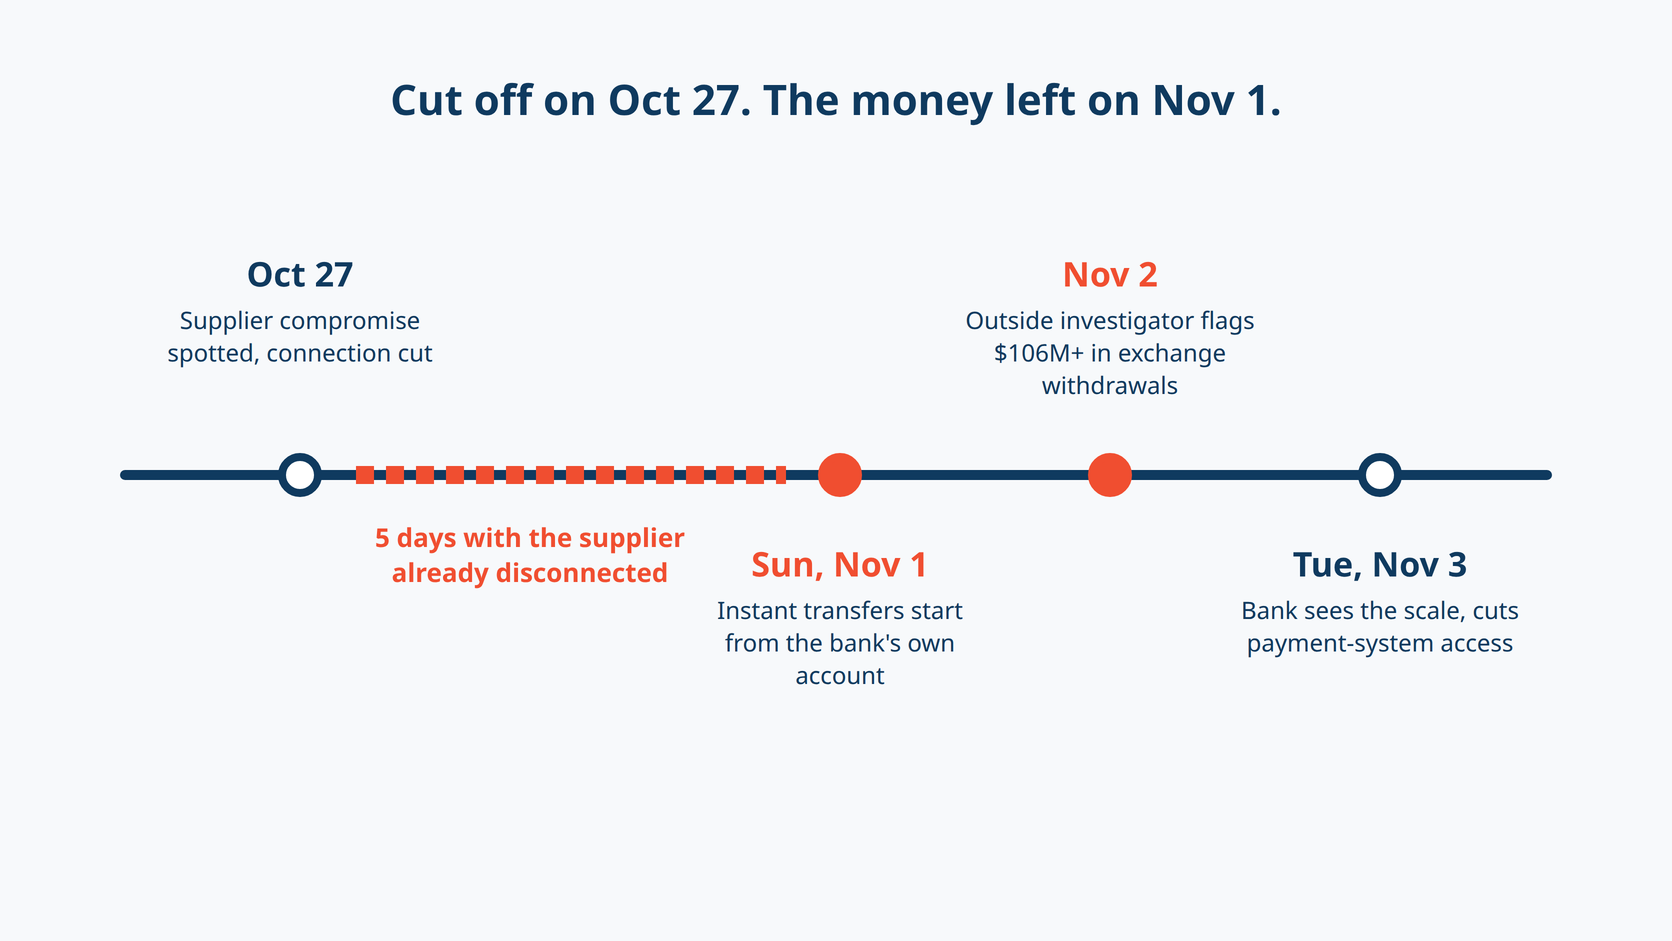
El 27 de octubre, Crédit Mutuel Arkéa vio indicios de que uno de sus proveedores de servicios había sido comprometido. Cortó la conexión con ese proveedor y alertó a las autoridades. En ese momento, según el presidente del banco, nada indicaba que la intrusión pudiera llegar al propio banco.
El domingo 1 de noviembre, el dinero empezó a salir de la propia cuenta del banco. Cuando el banco comprendió la magnitud, la mañana del martes 3 de noviembre, su estimación provisional rondaba los 100 millones de euros.
La conexión con el proveedor ya estaba cortada. El ataque empezó de todos modos.
Qué pasó
Crédit Mutuel Arkéa es un grupo bancario francés con unos 212,000 millones de euros en activos. En su comunicado del 4 de noviembre, afirmó que los atacantes "pasaron por la plataforma de un proveedor de servicios y así llegaron directamente a Crédit Mutuel Arkéa". Descartó un error humano por su parte y aseguró que no se entró a través de su banco online, Fortuneo.
El banco no ha nombrado al proveedor. Su presidente, Julien Carmona, declaró a Les Echos que los bancos implicados decidieron no hacerlo para que proveedores similares no se convirtieran en objetivos. También dijo que "nada nos permitía detectar que se habían sustraído elementos de este tercero".
Esa frase es el centro de esta historia. Cortar la conexión impidió que el proveedor se comunicara con el banco. No hizo nada respecto a lo que ya se había sustraído del proveedor.
Cómo se movió el dinero
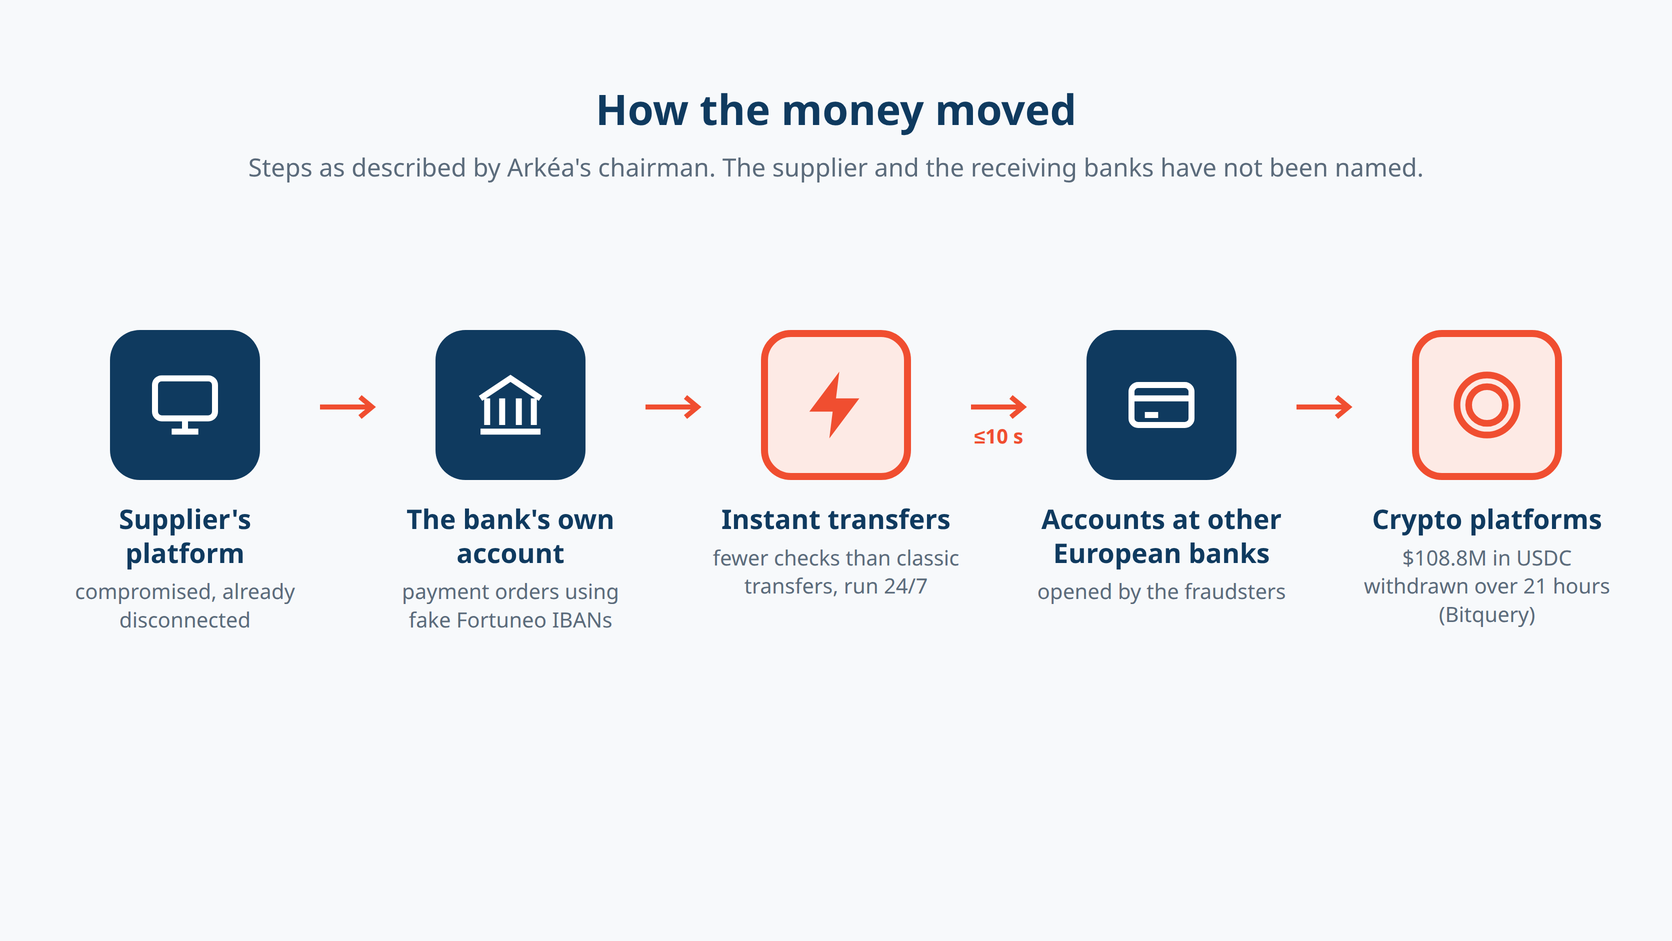
El relato de Carmona, recogido por Silicon y Les Echos, describe cuatro pasos:
- Órdenes de pago desde la propia cuenta del banco. Los atacantes generaron IBAN falsos con el nombre de Fortuneo, el banco online del grupo, y los usaron para emitir órdenes de pago desde la propia cuenta de Arkéa. No se tocaron las cuentas de los clientes.
- Transferencias inmediatas. Las órdenes salieron como pagos inmediatos, que, como señaló Carmona, conllevan "por naturaleza" menos controles que las transferencias clásicas. En la zona euro, una transferencia inmediata tiene que llegar al destinatario en menos de diez segundos, de día o de noche, fines de semana incluidos.
- Cuentas reales en otros bancos europeos. El dinero llegó a cuentas que los estafadores habían abierto en otros bancos legítimos.
- Cripto. Desde allí pasó a plataformas de criptomonedas. Bitquery rastreó unos 108.8 millones de dólares en USDC retirados de Kraken, Crypto.com y OKX a lo largo de 21 horas, el 1 y el 2 de noviembre.
La primera alarma pública no la dio el banco. El 2 de noviembre, el investigador on-chain ZachXBT señaló más de 106 millones de dólares en retiros sospechosos de exchanges, sin saber aún quién era la víctima. Nombró a Arkéa el 4 de noviembre y situó el total en hasta 133 millones de dólares (unos 118 millones de euros). El banco dice que solo puede "validar el orden de magnitud".
Arkéa afirma que los activos de los clientes no se vieron afectados y que algunas transferencias solo se retrasaron. Parte del dinero ha sido bloqueado, y Carmona dice que ya se han recuperado algunas cantidades. La sección de cibercrimen de la fiscalía de París ha abierto una investigación por ataque a un sistema de tratamiento automatizado de datos cometido en banda organizada, dirigida por la oficina francesa contra el cibercrimen (OFAC).
Carmona también dijo que el ataque fue "muy probablemente" asistido por IA avanzada. No ha explicado qué hizo la IA, y no se ha publicado ninguna prueba. Tómelo como la opinión del presidente, no como una conclusión.
Dos cronologías enfrentadas
Cada transferencia inmediata se liquida en diez segundos. Los retiros de cripto se prolongaron durante 21 horas. El banco necesitó unos dos días para ver lo que estaba pasando, y la primera persona que relacionó los flujos con un banco fue un investigador externo que leía blockchains.
Carmona dijo que especialistas en cripto detectaron flujos anómalos el domingo y el lunes, pero nadie los vinculó con Arkéa. ZachXBT sostiene que ese silencio permitió al atacante blanquear unos 30 millones de dólares antes del 3 de noviembre que las fuerzas de seguridad europeas podrían haber congelado. Es su afirmación, no la del banco, pero la conclusión es clara: cada hora entre la primera transferencia y la primera solicitud de congelación era dinero que aún podía moverse.
Las transferencias empezaron un domingo. Los pagos inmediatos funcionan las 24 horas, así que un fin de semana ralentiza a quienes revisan, no al dinero.
Lo que debe incluir cortar la conexión con un proveedor
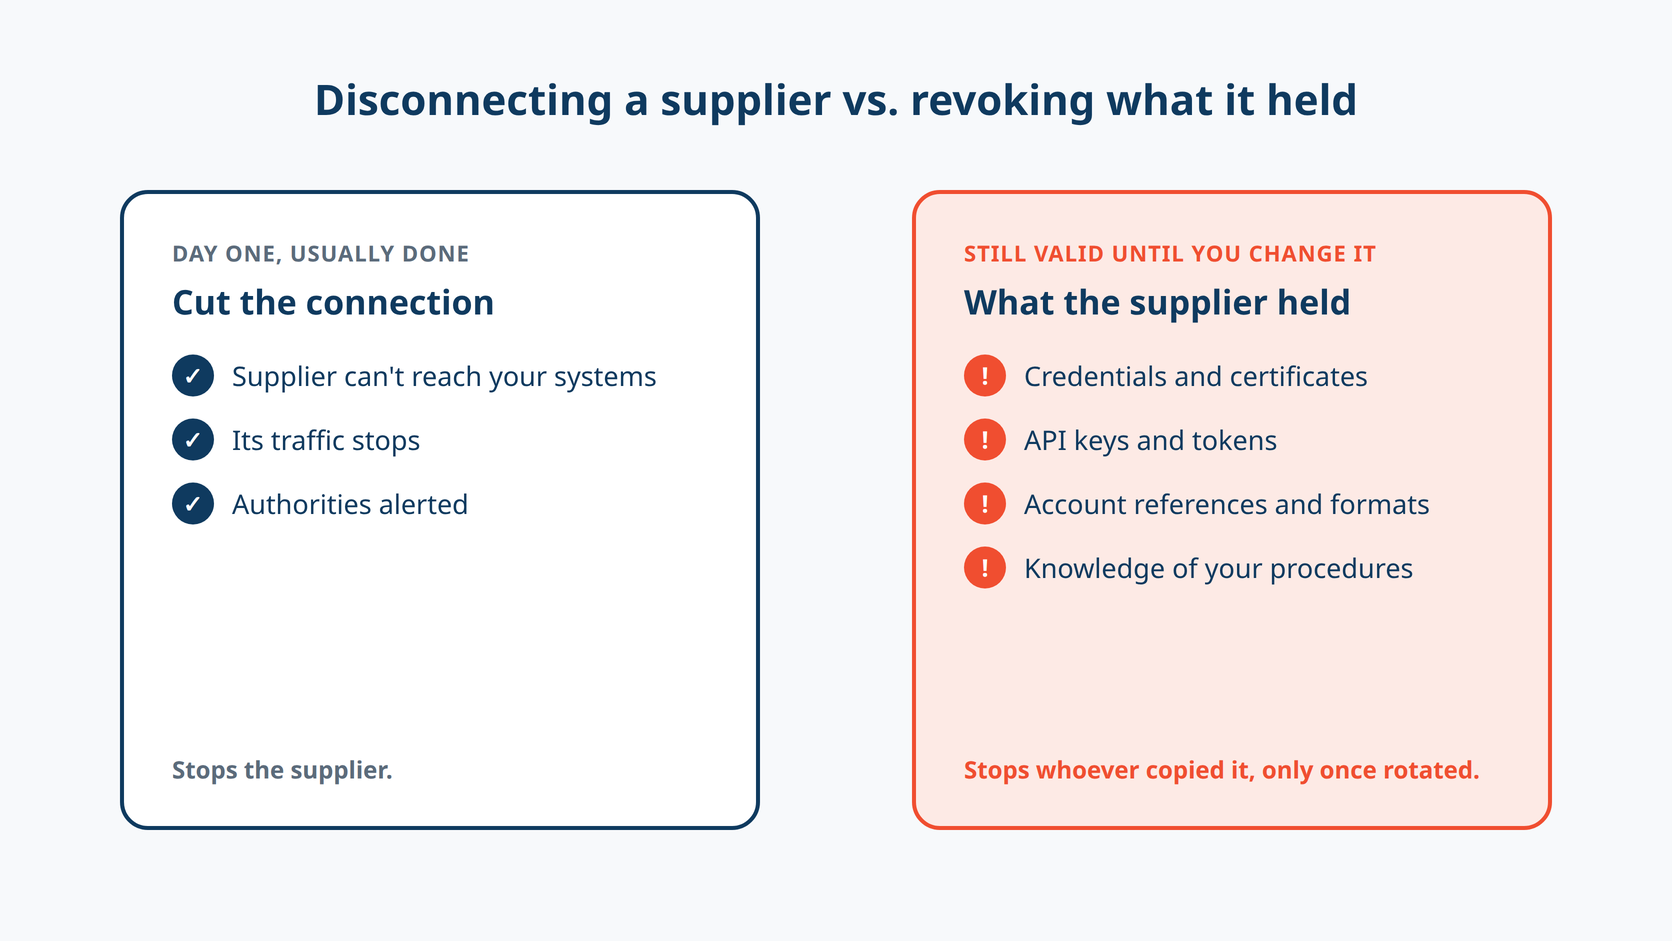
Desconectar a un proveedor comprometido es el primer paso correcto. El caso Arkéa muestra por qué no puede ser el último. Tres preguntas deciden si el corte le protege de verdad.
1. ¿Qué tenía el proveedor sobre nosotros? Un proveedor que se conecta a un banco suele tener mucho más que un enlace de red: credenciales, certificados, claves de API, referencias de cuentas, conocimiento de formatos y procedimientos internos. La conexión puede cortarse en minutos. Todo lo que se haya copiado del proveedor sigue funcionando hasta que usted lo cambie. Una vez descubierto el fraude, Arkéa cambió "todas las autenticaciones". La pregunta que todo banco debería hacerse es qué habría cambiado ese paso si se hubiera dado junto con la desconexión del 27 de octubre.
2. ¿Dónde más es válido? Una credencial emitida para una integración rara vez se comprueba solo en esa integración. Haga una lista de todos los sistemas que aceptarían lo que tenía el proveedor, incluidos los sistemas de pago, y trate cada uno como expuesto hasta que se demuestre lo contrario.
3. ¿Qué aspecto tendría su uso indebido y quién lo vigila? Tras un incidente con un proveedor, refuerce la vigilancia de las vías por las que se mueve el dinero, no solo la de la conexión del proveedor. Aquí, la señal eran grandes transferencias inmediatas desde la propia cuenta del banco a cuentas que nunca habían recibido pagos, a partir de un domingo. Ese patrón es visible para un banco. Los investigadores de blockchain lo vieron primero.
Las cuatro prioridades
- Para los equipos de seguridad de los bancos: trate el compromiso de un proveedor como un posible compromiso de todo lo que el proveedor tenía sobre usted. Rote esos secretos el primer día, no después del fraude. Identifique qué proveedores pueden, directa o indirectamente, provocar la emisión de un pago.
- Para los equipos de pagos y fraude: aplique a las cuentas propias del banco el mismo escrutinio que a las de los clientes. Fije límites a las transferencias inmediatas desde cuentas internas y de tesorería, configure alertas ante nuevos beneficiarios y volúmenes inusuales, y asegúrese de que alguien pueda actuar ante esas alertas el fin de semana.
- Para los proveedores de servicios a bancos: cuando detecte un compromiso, dígale a cada cliente exactamente qué de lo suyo pudo llevarse el atacante: credenciales, claves, datos, procedimientos. "Lo hemos contenido" no le dice a un banco qué tiene que rotar.
- Para los reguladores y el sector: los pagos inmediatos aceleraron el fraude. La retrocesión y la congelación de fondos también tienen que acelerarse, entre bancos y plataformas de cripto. Crypto.com y OKX congelaron fondos vinculados a este caso en cuanto supieron qué buscar. Cuanto antes lo sepan, más habrá que congelar.
La tensión de fondo
Arkéa hizo lo que dicen la mayoría de los planes de respuesta a incidentes: detectó un proveedor comprometido, cortó el enlace y alertó a las autoridades. Cinco días después, el dinero salió igualmente, por un sistema de pago que liquida en diez segundos y funciona las 24 horas.
Cortar la conexión con el proveedor es donde empieza el trabajo. Si no sabe qué tenía el proveedor sobre usted, no sabe qué sigue abierto.
🎣 ¿Es phishing?
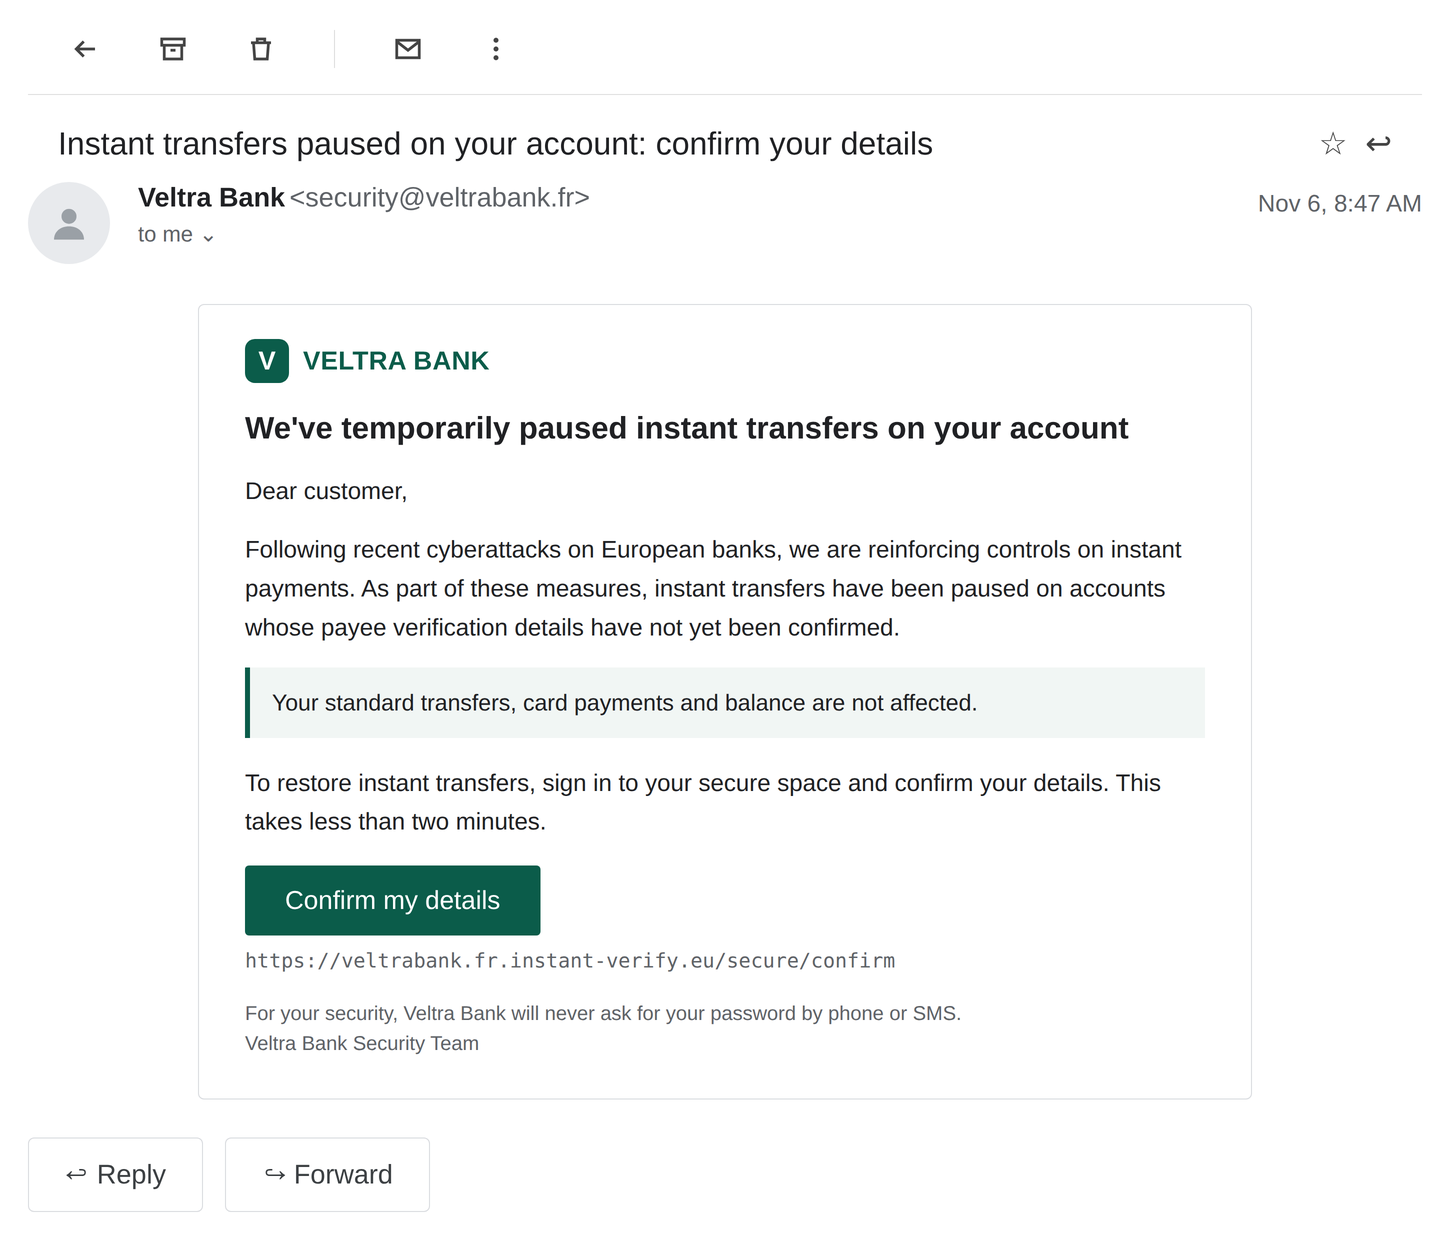
Unos días después de que el ciberataque a un banco francés salte a las noticias, este correo llega a la bandeja de entrada de un cliente.
¿Legítimo o phishing?
- Legítimo
- Phishing
🔬 Investigación técnica: El objetivo no era la app del banco. Era la página de consulta de los intermediarios de préstamos.
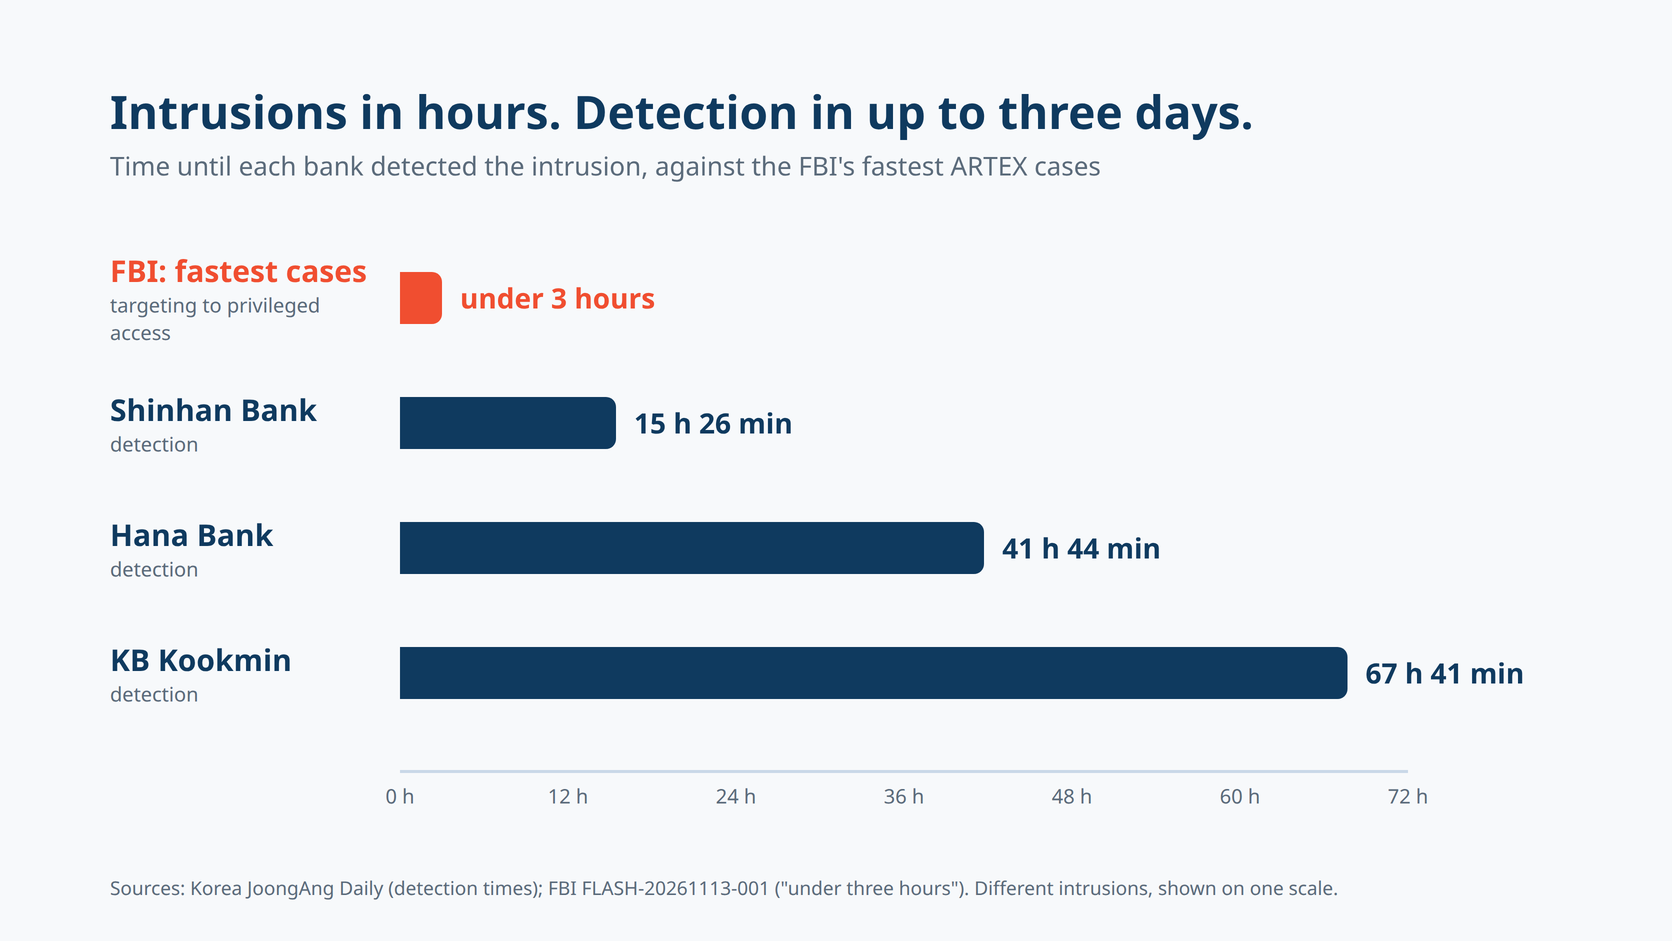
El 13 de noviembre, el FBI publicó una alerta FLASH (FLASH-20261113-001) sobre ARTEX, un framework de código abierto que ejecuta un pentest con agentes de IA a partir de un objetivo escrito en lenguaje natural. El FBI afirma que actores de amenazas lo han utilizado contra servicios financieros, administraciones públicas, tecnología, sanidad y otros sectores, con "algunas intrusiones que pasaron del reconocimiento inicial al acceso privilegiado en menos de tres horas".
Una de las campañas que menciona afectó a bancos surcoreanos a finales de septiembre y expuso información personal de unas 67,000 personas. Otra es el compromiso de ConnectWise Cloud Backup de nuestro número anterior. Ninguno de los dos ataques fue a por la app principal de un banco. Ambos entraron por sistemas que reciben menos atención.
Analizamos ARTEX en profundidad en nuestro blog: cómo un framework gratuito de pentest con IA se convirtió en un básico de los atacantes, con todas las campañas vinculadas a él hasta ahora, los rastros que sus agentes dejan en los logs y qué cerrar primero. Este análisis se centra en las intrusiones en bancos y se basa en ese artículo, la alerta FLASH del FBI, CrowdStrike, Zscaler ThreatLabz, Censys, Elastic Security Labs y la prensa coreana sobre la brecha de Shinhan Bank.
Los hechos
Un desarrollador conocido como Autumn-27 publicó ARTEX en GitHub en julio de 2026. El FBI estima que reunió entre 1,500 y 2,000 estrellas en diez semanas, y Wiz Research contó más de 12,000 forks cuando el desarrollador retiró el repositorio el 8 de octubre. Según el FBI, sigue vivo a través de esos forks, copias archivadas, versiones localizadas y una edición comercial, ARTEX PRO. Escaneos independientes a principios de noviembre contaron entre unas 800 y 1,650 consolas expuestas, según lo que contara cada escáner.
ARTEX no tiene un modelo de IA propio. Se conecta a modelos externos, entre ellos Claude, GPT, DeepSeek, GLM, Grok y Kimi. El FBI afirma que los modelos chinos son los más habituales en los ataques, "con un uso dominado por los modelos de la familia DeepSeek Flash", porque son baratos y, si se plantea como un pentest, no muestran salvaguardas visibles.
En la campaña coreana, CrowdStrike encontró el servidor del atacante expuesto en un directorio abierto. ARTEX funcionaba con DeepSeek, y sesiones separadas de Claude Code se ejecutaban con modelos GLM y Grok, dirigidas por un prompt de pentesting en chino dentro de un archivo CLAUDE.md. CrowdStrike atribuye la actividad, con un nivel de confianza moderado, a un actor de habla china con motivación económica. El Financial Security Institute de Corea afirmó después que había encontrado firmas de tráfico específicas de ARTEX.
Cómo funciona ARTEX
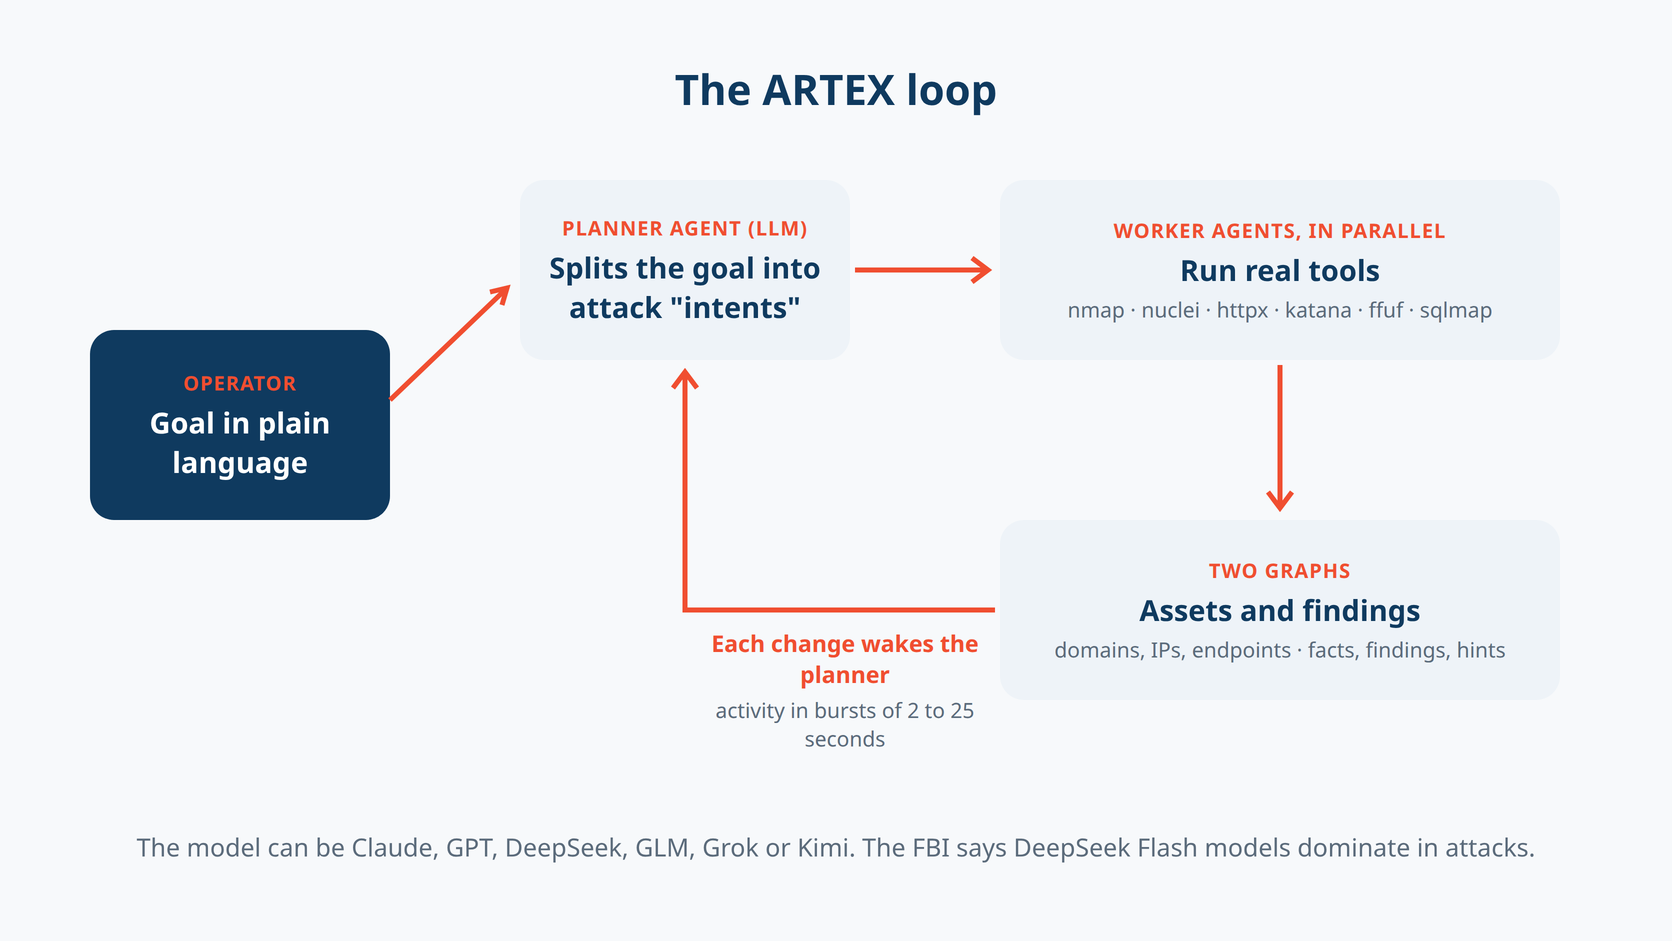
El operador escribe un objetivo. Un agente planificador lo convierte en pequeñas "intenciones" de ataque, y los agentes workers (tres por tarea por defecto en un fork público) las recogen y ejecutan herramientas reales: nmap, nuclei, httpx, katana, ffuf, sqlmap. Cada resultado se escribe en dos grafos, uno de activos (dominios, IP, servicios, endpoints) y otro de exploración (hallazgos, hechos, pistas). Cada cambio despierta al planificador, que decide qué probar a continuación.
Ese bucle es lo que lo hace rápido. Un pentester humano lee un resultado, piensa y prueba algo. ARTEX lo hace en ráfagas de "dos a 25 segundos", sobre muchos objetivos a la vez.
Sus salvaguardas eran escasas. Elastic informa de que a los agentes se les dice que forman parte de un pentest autorizado, que se eliminó la comprobación del alcance definido en las reglas de intervención y que los activos recién descubiertos se añaden al alcance automáticamente. La lista de bloqueo por defecto cubría dominios gubernamentales y educativos. Según Zscaler, no se extendía a las entidades financieras.
Qué pasó en Shinhan Bank
El servicio vulnerado era una página de consulta simple en la que los intermediarios de préstamos comprueban el estado de las solicitudes de préstamo que han presentado en nombre de clientes. Para iniciar sesión normalmente se necesitan el nombre del intermediario, su número de registro de residente y su número de teléfono, seguidos de un código por SMS.
Según la versión del banco, recogida por Hankyung, el atacante entró "sin pasar por la verificación de identidad normal". Descifró la estructura de los mensajes de solicitud del servicio y después sustituyó valores de consulta al azar para extraer registros. Los números de cliente obtenidos se usaron para recuperar más datos, como la información de contacto. Zscaler afirma que los agentes encontraron y explotaron una inyección SQL y una omisión de autenticación. Ninguna de las fuentes nombra el fallo exacto.
Se vieron afectados unos 25,000 clientes: nombres, números de teléfono, ingresos anuales y límites de préstamo, además de números de registro de residente en algunos casos. El ataque se concentró el 29 y el 30 de septiembre, y Shinhan lo detectó por un pico de visitas a la página. Korea JoongAng Daily informa de que la detección tardó unas 15 horas en Shinhan, casi 42 horas en Hana y casi 68 horas en KB Kookmin. En KB, el punto de entrada fue un sistema móvil de apoyo al trabajo de los empleados. En Hana, un sistema de apoyo a ventas.
Dónde falló el perímetro
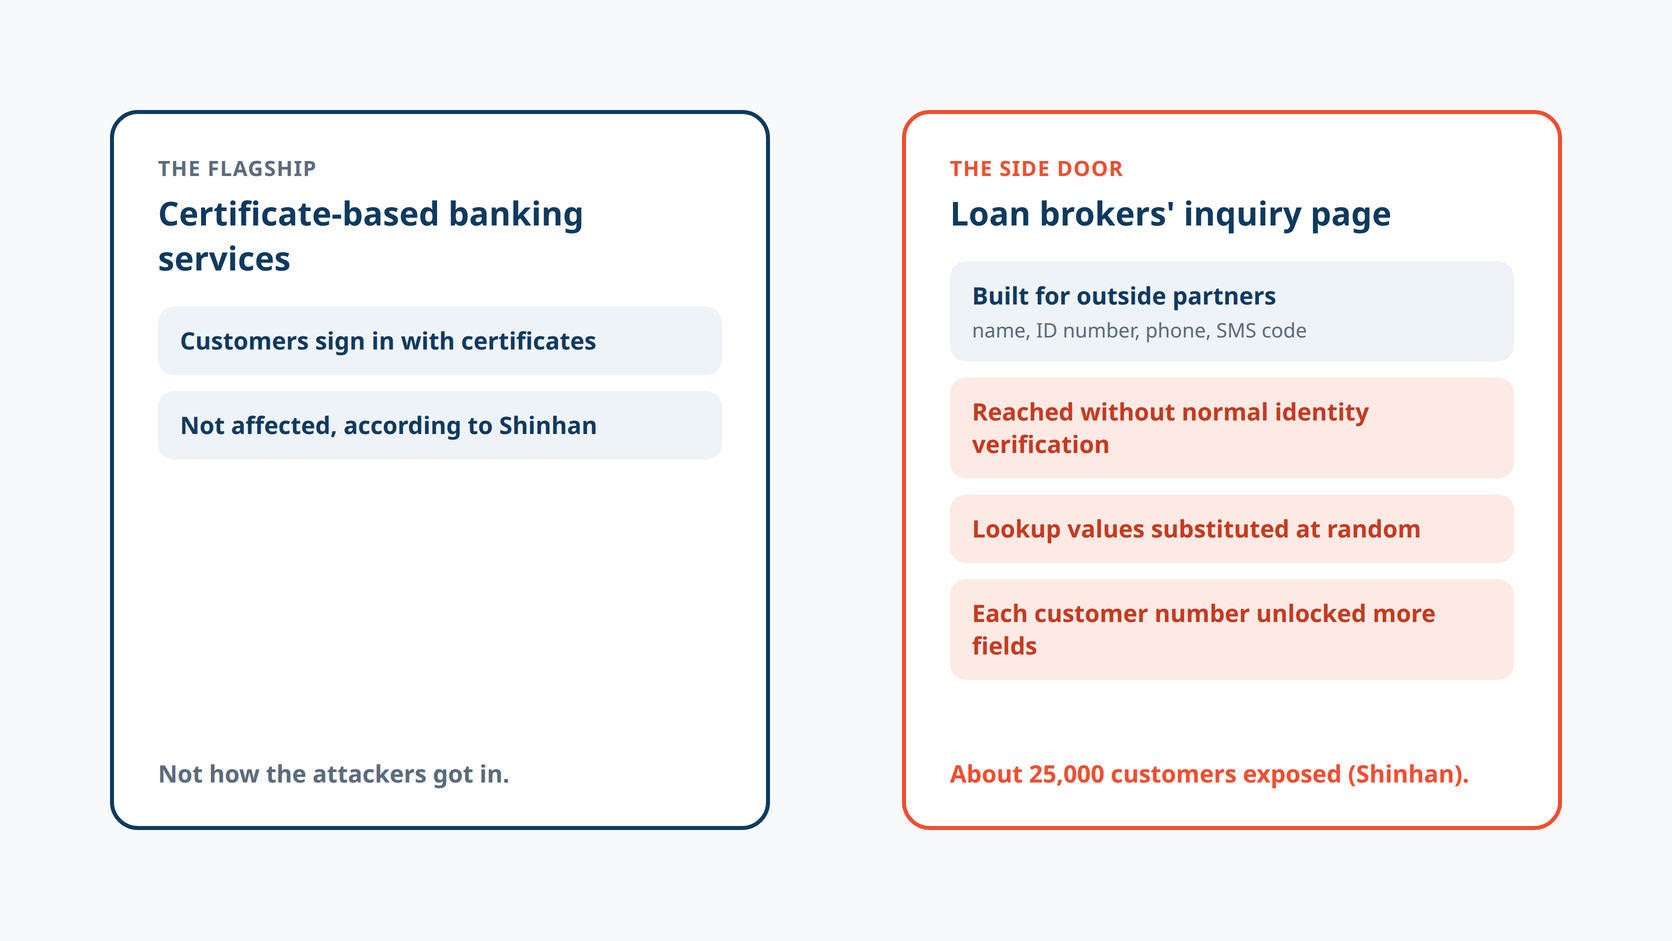
Las apps principales del banco no fueron la vía de entrada. El punto débil era una página creada para un pequeño grupo de socios externos, con una verificación de identidad en la entrada y ninguna autorización por registro detrás. Una vez que una solicitud llegaba a la consulta, el servidor respondía por el número de cliente que se le diera.
Ese es el patrón que señala el FBI. ARTEX "destaca en identificar y explotar sistemas periféricos que reciben menos atención de seguridad que las aplicaciones principales, como portales de socios y proveedores, backends móviles, aplicaciones de empleados y sistemas de apoyo a ventas". Son los mismos puntos de entrada coreanos: un portal de intermediarios, una app móvil para empleados, un sistema de apoyo a ventas.
La enumeración que superó esa verificación no es nueva. Lo que ha cambiado es el coste. Un agente que reescribe solicitudes, lee los errores y vuelve a intentarlo cada pocos segundos convierte una oscura página para socios en algo que vale la pena mapear, en muchos bancos a la vez.
La cadena de ataque paso a paso
- Objetivo: el operador da a ARTEX un blanco y un objetivo en lenguaje natural.
- Mapeo: los workers enumeran dominios, subdominios y endpoints, y encuentran las apps menos visibles: portales de intermediarios, backends de empleados, sistemas de apoyo a ventas.
- Sondeo: los agentes prueban la autenticación y el tratamiento de las entradas, leen las respuestas y reintentan con pequeños cambios.
- Omisión: en la página de consulta para intermediarios de Shinhan, las solicitudes llegaban a las consultas de clientes sin la verificación de identidad normal.
- Enumeración: los valores de consulta se sustituyen al azar, y cada número de cliente encontrado desbloquea más campos.
- Recopilación: se extraen nombres, números de teléfono, ingresos y límites de préstamo hasta que alguien se fija en el tráfico.
[Goal in plain language] -> [Planner splits it into intents] -> [Workers map peripheral apps] -> [Broker lookup page found] -> [Identity check bypassed] -> [Lookup values enumerated] -> [Customer numbers unlock contact data] -> [~25,000 records out before detection]Lo que deben sacar en claro los defensores
- Haga primero inventario de las puertas laterales: enumere todas las apps expuestas a internet, especialmente los portales de socios e intermediarios, los backends móviles de empleados, las herramientas de apoyo a ventas y los servicios antiguos. Esto es lo que encontró ARTEX. Si no están en el alcance de su pentest, los atacantes los están probando por usted.
- Autorice cada registro en el servidor: un inicio de sesión en la entrada no basta. Cada consulta debe comprobar que este usuario tiene permiso para ver a este cliente, y devolver solo los campos que la tarea necesita.
- Configure alertas según el comportamiento de los agentes: el FBI recomienda alertar ante consultas secuenciales y un número inusualmente alto de registros por sesión en portales de socios y empleados. Otras señales: ráfagas de solicitudes casi idénticas con cambios pequeños e incrementales, y llamadas salientes desde servidores a APIs de LLM a las que no tienen motivo para acceder. Una primera consulta sencilla sobre los logs de acceso:
-- Sessions on the broker inquiry endpoint that touched far more customers than a person wouldSELECT session_id, COUNT(DISTINCT customer_id) AS customers, MIN(ts), MAX(ts)FROM access_logWHERE endpoint = '/broker/inquiry' AND ts > now() - interval '1 day'GROUP BY session_idHAVING COUNT(DISTINCT customer_id) > 50ORDER BY customers DESC;- Mida la detección en horas: los tres bancos tardaron 15, 42 y 68 horas en darse cuenta. Los casos más rápidos del FBI alcanzaron acceso privilegiado en menos de tres. Los límites de tasa y los topes de registros por sesión ganan tiempo cuando la monitorización es lenta.
- Use autenticación resistente al phishing para los socios: las cuentas de intermediarios y socios merecen la misma protección que las del personal, con passkeys o llaves de seguridad físicas siempre que sea posible, para que una credencial adivinada o reutilizada no sea lo único que separa a un agente de los datos.
🛠️ Herramienta de la semana: Ostorlab Mobile ADR (RASP)
¿Qué ve su app bancaria en los teléfonos en los que se ejecuta?
Los atacantes de este número esquivaron las apps principales de los bancos. Aun así, las apps bancarias siguen siendo la puerta principal para la mayoría de los clientes, y se ejecutan en dispositivos que el banco no controla. Algunos están rooteados o tienen jailbreak. Algunos ejecutan un depurador, Frida o una app de clonación que envuelve la app del banco dentro de otra. Algunos envían cada solicitud a través de un proxy. Una app sin protección en tiempo de ejecución no puede ver nada de eso, y tampoco el equipo responsable de ella.
Mobile ADR (Mobile Application Detection & Response) es el nuevo producto de protección en tiempo de ejecución de Ostorlab. Añade RASP (runtime application self-protection, autoprotección de aplicaciones en tiempo de ejecución) a una copia de la app que ya ha compilado, sin código fuente ni SDK, y le muestra lo que cada instalación observa en el dispositivo.
Cómo funciona:
- En la aplicación web de Ostorlab, abra Protect → Mobile ADR y suba el APK, AAB o IPA que publicaría.
- Elija qué comprobaciones ejecuta la app protegida. Todas están activadas por defecto.
- Descargue la copia protegida, fírmela y publíquela como de costumbre.
- Cada instalación ejecuta sus comprobaciones al iniciarse la app y después aproximadamente cada minuto. Los resultados aparecen en la pestaña Events, con la app y la build que los reportaron.
Qué buscan las comprobaciones: dispositivos rooteados y con jailbreak, depuradores, Frida y otros hooks, emuladores y simuladores, clonación y virtualización de apps, interceptación de red (VPN y, en iOS, proxies del sistema) y, en Android, cambios en el propio código del runtime en memoria. Es compatible con Android 12 y posteriores e iOS 12 y posteriores. En Android, la copia protegida también cifra el propio código de la app.
El código dentro de su app es público. Un RASP se ejecuta en el dispositivo de cada cliente con los permisos de su app, por eso el runtime y el packer son de código abierto bajo Apache-2.0. Su equipo de seguridad puede leer y compilar exactamente lo que se va a distribuir.
Sepa lo que no le dirá. Mobile ADR es nuevo. Detecta y reporta. Todavía no puntúa los eventos ni envía alertas, así que es usted quien decide qué significa cada evento para su app. Cualquier comprobación del lado del cliente puede ser burlada por alguien que controle por completo el dispositivo, y el archivo TODO.md del repositorio enumera las limitaciones conocidas. Una cosa más que debe prever: la copia protegida para Android requiere Android 12 o posterior, por lo que no se instalará en dispositivos más antiguos.
👏 Persona de la semana
ZachXBT
Esta semana destacamos a ZachXBT, el investigador on-chain que, bajo seudónimo, rastrea criptomonedas robadas y publica lo que encuentra. Trabaja como asesor de respuesta a incidentes en la firma de inversión en cripto Paradigm desde febrero de 2025.
Su método es público y reproducible: seguir los fondos a través de wallets, bridges y exchanges, y después vincular el rastro on-chain con pruebas off-chain, como sitios web archivados, grupos de Telegram y perfiles en redes sociales. Sus investigaciones publicadas han llevado a detenciones, entre ellas la de la banda de cinco personas responsable de más de 2.5 millones de dólares en robos de NFT, condenada por las autoridades francesas.
Su trabajo apareció en el centro de este número. El 2 de noviembre, antes de que ningún banco dijera nada, señaló más de 106 millones de dólares en retiros sospechosos de cuentas de exchanges. Dos días después los vinculó con Crédit Mutuel Arkéa. Durante la mayor parte de las primeras 48 horas, la imagen pública más clara de la pérdida de 100 millones de euros de un banco francés vino de alguien que leía blockchains.
Por demostrar cuánto pueden ver los defensores cuando el dinero robado pasa por un registro público, ZachXBT es nuestra Persona de la semana. 👏
📅 Evento de la semana
TRUSTECH 2026
TRUSTECH es la feria anual de París dedicada a las tecnologías de pago e identificación: tarjetas, pagos inmediatos y móviles, identidad digital y biometría.
El golpe de este número se apoyó en pagos inmediatos, y el banco afectado es francés. TRUSTECH reúne en los mismos pabellones a bancos, proveedores de pagos y los proveedores de los que dependen, lo que la convierte en una buena semana para preguntar a sus propios proveedores qué tienen sobre usted y con qué rapidez se lo dirían si se filtrara.
📍 París, Francia (Paris Expo Porte de Versailles, Pabellón 5.2)📅 Del 1 al 3 de diciembre de 2026🎟️ Gratis para profesionales, con inscripción en el sitio web de TRUSTECH
📚 Libro de la semana: The Lazarus Heist
Un golpe a un banco en el que el dinero se movió primero y las preguntas llegaron después
The Lazarus Heist, de Geoff White, sigue a los hackers de Corea del Norte desde sus primeros ataques hasta el robo de 2016 al Bangladesh Bank, en el que los atacantes, desde dentro de los sistemas del banco, enviaron órdenes de pago por cerca de 1,000 millones de dólares. La mayoría se detuvieron. Unos 81 millones de dólares pasaron.
El libro se lee como una historia de atracos, y las partes que más importan a los defensores son las posteriores a la intrusión: cómo las órdenes fraudulentas atravesaron la red de pagos, por qué salieron cuando nadie estaba mirando y cómo el dinero se movió a través de cuentas y casinos más rápido de lo que nadie pudo recuperarlo. Diez años después, el caso Arkéa sigue el mismo arco sobre raíles más rápidos.
Para entender por qué la retirada del dinero importa tanto como la intrusión, The Lazarus Heist es un buen punto de partida.
😅 El meme
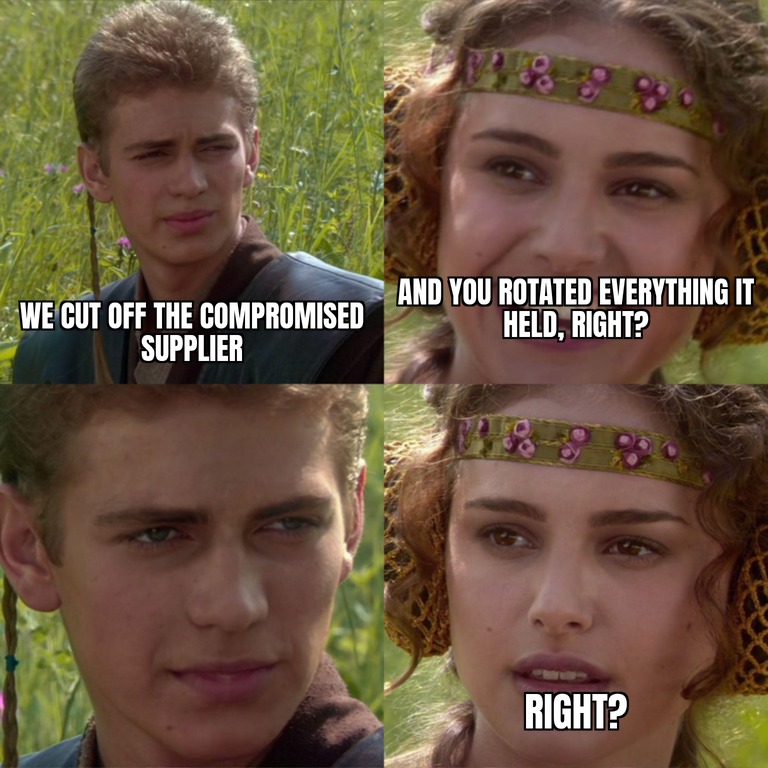
Si uno de sus proveedores le dijera esta mañana que ha sido comprometido, ¿podría enumerar todo lo que tiene y que seguiría funcionando en su contra después de cortar la conexión?
Todos los bancos de este número también llegan a sus clientes a través de una app móvil. Analizamos 2,686 de ellas para nuestro Mobile Banking App Security Report 2026. Esto es lo que encontramos.
Esto es todo por este número. Compruebe qué tienen sus proveedores, revise sus puertas laterales y nos vemos en el próximo número.
The Breach Brief, equipo de Ostorlab