Une banque française a coupé un fournisseur compromis. Cinq jours plus tard, environ 100 millions d’euros ont quitté son propre compte en virements instantanés.
Le 27 octobre, Crédit Mutuel Arkéa a détecté des signes de compromission chez l’un de ses prestataires. La banque a coupé la connexion et alerté les autorités. Rien n’indiquait que la banque elle-même était menacée.
Le dimanche 1er novembre, des ordres de paiement ont commencé à partir du propre compte de la banque. Chaque virement instantané atteignait sa destination en quelques secondes. Lorsque la banque a mesuré l’ampleur de l’opération, le mardi matin, son estimation provisoire de la perte atteignait environ 100 millions d’euros, et l’argent circulait déjà sur des plateformes d’échange de cryptomonnaies. La première alerte publique est venue d’un enquêteur on-chain, pas de la banque.
Les attaquants n’ont pas eu besoin de forcer la porte d’entrée. Ils sont entrés par un fournisseur, et ils sont repartis avant que quiconque vérifie l’addition.
Ce numéro pose donc la question : que ferme réellement la coupure d’un fournisseur compromis ? L’analyse approfondie suit l’argent d’Arkéa et l’écart entre déconnecter un prestataire et révoquer ce qu’il détenait. La recherche technique explique ARTEX, le framework d’attaque par IA au sujet duquel le FBI a lancé une alerte cette semaine, et comment il a pénétré des banques coréennes par une page conçue pour les courtiers en crédit.
Dans ce numéro
- 🌡️ Niveau de menace : Alerte élevée
- ⚡ Actualités : la fuite d’un garant de crédits touche des banques japonaises, des pirates s’en prennent à l’organisme qui évalue les établissements financiers coréens, et une faille zero-day exploitée dans Outlook divulgue des hashs NTLM
- 🔎 Analyse approfondie : Le fournisseur avait été coupé. L’argent est parti cinq jours plus tard.
- 🎣 Est-ce du phishing ?
- 🔬 Recherche technique : La cible n’était pas l’application bancaire. C’était la page de consultation des courtiers en crédit.
- 🛠️ Outil de la semaine : Ostorlab Mobile ADR (RASP)
- 👏 Personnalité de la semaine : ZachXBT
- 📅 Événement de la semaine : TRUSTECH 2026
- 📚 Livre de la semaine : The Lazarus Heist
- 😅 Le mème
- ❓ Une question avant de partir
C’est parti.
🌡️ Niveau de menace
Alerte élevée.
Compromissions de fournisseurs dans les banques : si un prestataire connecté à vos systèmes de paiement ou à votre système central signale une compromission, ne vous contentez pas de couper la connexion. Renouvelez chaque identifiant, certificat et clé qu’il détenait, et surveillez les paiements sortants de vos propres comptes, en particulier les virements instantanés vers de nouveaux bénéficiaires.
ARTEX : le FLASH-20261113-001 du FBI répertorie des adresses IP et des comportements liés aux campagnes ARTEX, dont les attaques contre les banques sud-coréennes. Recherchez sur vos portails partenaires, courtiers et employés des rafales de consultations séquentielles, et sur vos serveurs des appels inattendus à des API de LLM.
Outlook (CVE-2026-124194) : exploitée activement et inscrite au catalogue KEV de la CISA. Appliquez le correctif dès maintenant.
⚡ Actualités
Un fournisseur, de nombreuses banques
La fuite d’un garant de crédits expose jusqu’à 320 000 emprunteurs de banques japonaises
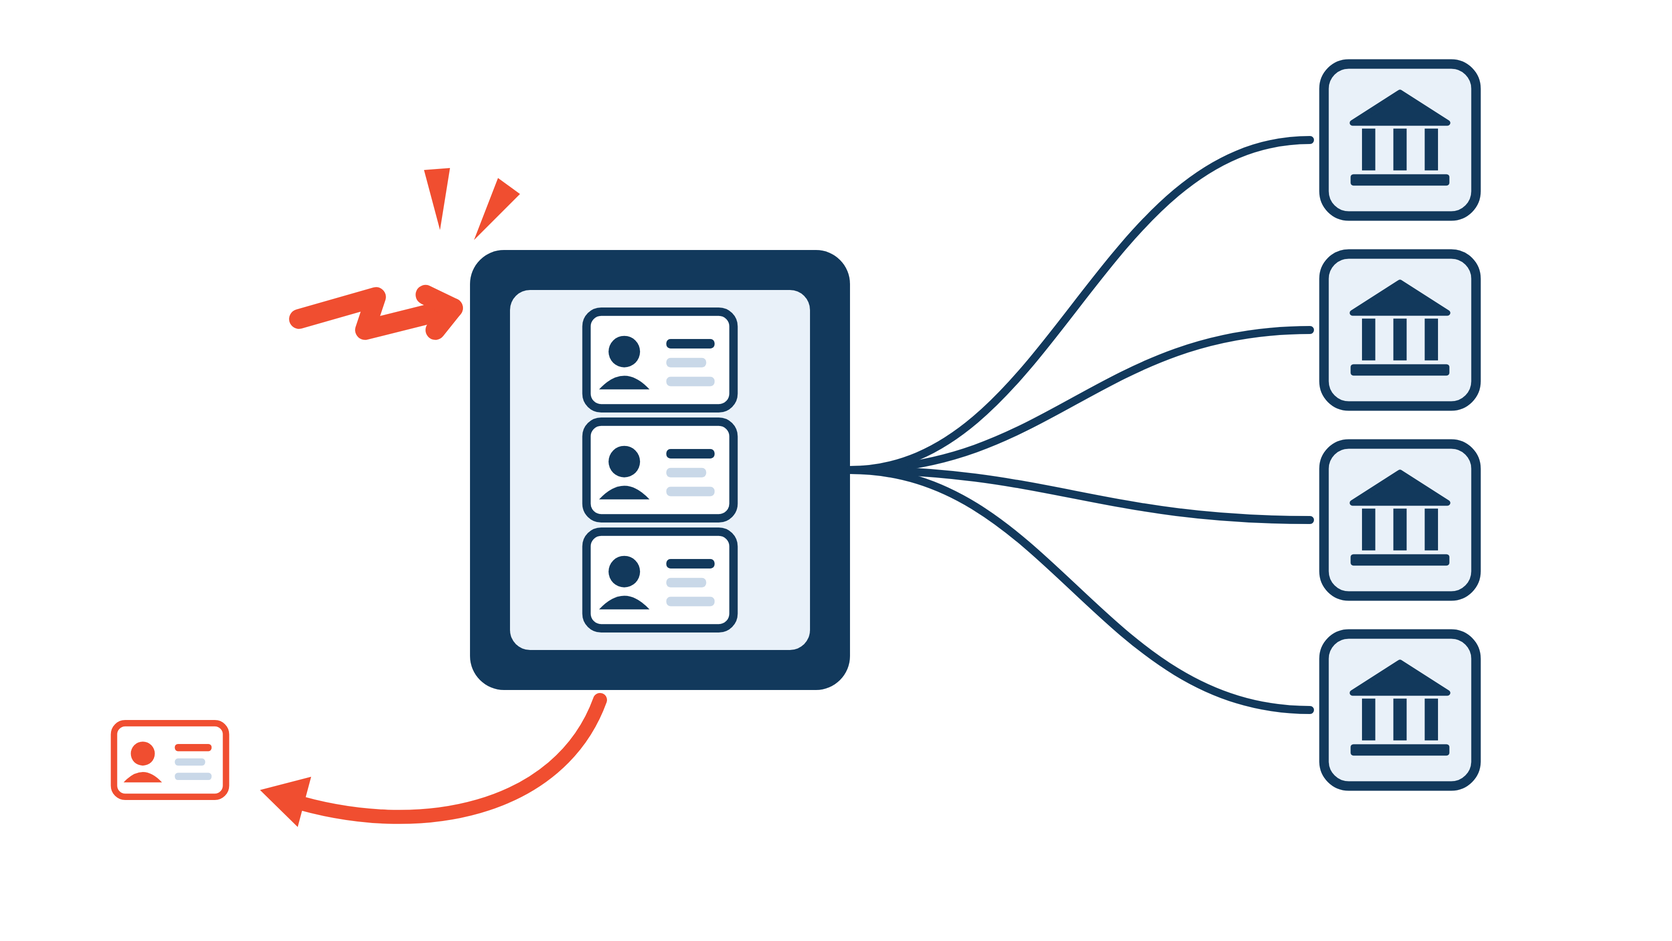
SMBC Consumer Finance garantit les crédits renouvelables de banques régionales, de coopératives de crédit et de banques en ligne dans tout le Japon. Le 2 novembre, la société a détecté un accès non autorisé au système qui gère cette activité de garantie et en a bloqué l’accès le jour même. Le 5 novembre, elle a indiqué que des données personnelles concernant jusqu’à 320 118 personnes figuraient dans les données exfiltrées du système.
Les champs exposés comprennent le nom, la date de naissance, l’adresse, les numéros de téléphone, l’e-mail, le numéro de permis de conduire, le numéro de téléphone de l’employeur, le revenu annuel, le code banque, le numéro client et le montant garanti. Les images des pièces d’identité n’en font pas partie. Les banques partenaires publient leurs propres chiffres : Docomo SMTB Net Bank indique que jusqu’à environ 122 600 de ses clients en crédit renouvelable sont concernés, et plusieurs petites banques régionales font état de quelques centaines à quelques milliers de personnes chacune. La cause est toujours en cours d’investigation.
Pourquoi c’est important : aucun des systèmes des banques concernées n’a été compromis. Les données de leurs clients se trouvaient chez un prestataire dont la plupart de ces clients n’ont jamais entendu parler, parce qu’il garantit leurs crédits en coulisses. Une seule intrusion chez lui a atteint des dizaines de banques à la fois.
Les données constituent le second problème. Le nom, le revenu, l’employeur et le montant exact du crédit sont exactement ce dont un escroc a besoin pour appeler un emprunteur en se faisant passer de façon crédible pour sa banque. Attendez-vous à des fraudes en cascade par téléphone et par SMS, pas par malware.
Si vous êtes une banque, recensez tous les prestataires qui détiennent les données de vos clients, pas seulement ceux qui se connectent à votre réseau. Si vous êtes un prestataire, les plans de réponse à incident de vos clients dépendent de la rapidité et de la précision avec lesquelles vous leur dites ce qui est sorti.
Une banque peut subir une fuite sans qu’un seul de ses serveurs soit touché.
Fuite chez SMBC Consumer Finance (INTERNET Watch) · Avis de Docomo SMTB Net Bank
L’inspecteur inspecté
Des pirates atteignent le site où les établissements financiers coréens déposent leurs évaluations de sécurité
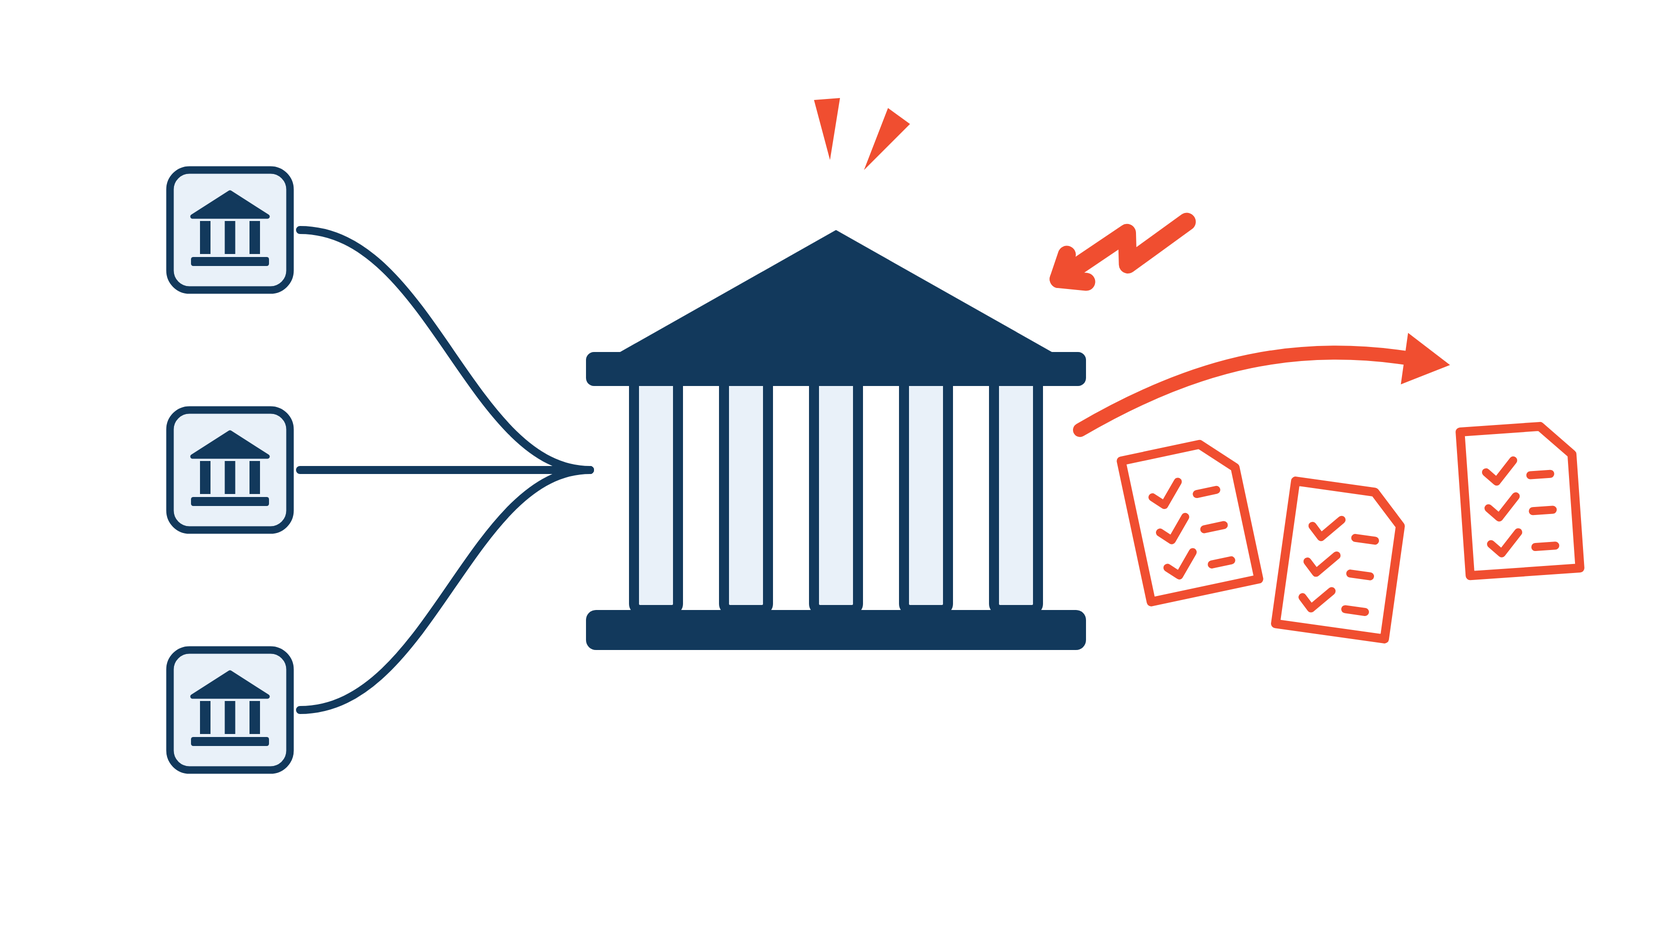
Le Financial Security Institute (FSI) sud-coréen est l’organisme chargé de la cybersécurité du secteur financier du pays. Le 9 novembre, il a détecté un accès anormal à son site d’évaluation continue, sur lequel les établissements financiers déposent les documents exigés pour leurs évaluations de sécurité. Environ 130 fichiers provenant de 48 entreprises auraient fuité à ce jour.
La Financial Services Commission et le Financial Supervisory Service ont immédiatement lancé une inspection sur place, suivie d’un audit ciblé avec les agences concernées à partir du 16 novembre. À partir du 23 novembre, les connexions utilisant des protocoles obsolètes seront bloquées sur les systèmes que les établissements utilisent pour échanger des documents. Le président du FSI, Park Sang-won, a présenté des excuses publiques le 12 novembre : « Nous regrettons profondément que cet incident se soit produit. »
Pourquoi c’est important : cet incident fait suite à une vague de fuites dans des banques et établissements de crédit coréens en septembre et octobre, dont Shinhan, KB Kookmin et Hana (plus de détails dans la recherche technique de ce numéro). Les documents déposés auprès du FSI décrivent la manière dont les établissements financiers se protègent. Entre de mauvaises mains, c’est une carte des points faibles de chacun.
Cela montre aussi que les organismes de sécurité sont eux aussi des fournisseurs. Chaque établissement qui a déposé son évaluation faisait confiance au FSI pour la protéger, de la même façon que les banques confient leurs données à n’importe quel autre prestataire.
Si votre organisation partage des rapports d’audit, des résultats de pentest ou des évaluations avec un régulateur, un assureur ou un organisme de certification, sachez où ils sont stockés et pendant combien de temps. Demandez-vous ensuite ce qu’un attaquant en apprendrait.
Une évaluation de sécurité ne reste confidentielle que tant que tous ceux qui en détiennent une copie la protègent.
Fuite au FSI et excuses (Seoul Economic Daily)
Des hashs servis par e-mail
Une faille zero-day d’Outlook livre aux attaquants le hash NTLM de l’utilisateur
Le Patch Tuesday de novembre de Microsoft, publié le 10 novembre, a corrigé 1 093 CVE selon le décompte de Tenable. Celle à traiter en priorité est CVE-2026-124194, une vulnérabilité d’usurpation dans Outlook dont Microsoft indique qu’elle a été exploitée activement en tant que zero-day. Un attaquant qui convainc une cible d’ouvrir un fichier Office piégé peut obtenir son hash NTLMv2. La CISA l’a ajoutée à son catalogue Known Exploited Vulnerabilities le jour même.
Elle est classée modérée, avec un score CVSS de 6,5. Tenable note que l’avis attribue la découverte à un chercheur en sécurité qui a utilisé Claude.
Pourquoi c’est important : un score de 6,5 est facile à reléguer en bas de la liste. Une fuite de hash NTLM exploitée, beaucoup moins. Un hash NTLMv2 capturé peut être cassé hors ligne ou relayé vers des services qui acceptent encore NTLM : un seul fichier ouvert peut donc devenir un compte compromis, et c’est ainsi que commencent de nombreuses intrusions dans les banques.
Corrigez Outlook dès maintenant. Réduisez ensuite la valeur d’un hash volé : bloquez le SMB sortant vers Internet, placez les comptes à privilèges dans des groupes qui ne peuvent pas utiliser NTLM, et tenez à jour la liste des services internes qui l’acceptent encore.
Le score CVSS décrit le bug. L’exploitation active vous dit à quel point le correctif est urgent.
Patch Tuesday de novembre (Tenable) · Ajout au catalogue KEV de la CISA
🔎 Analyse approfondie : Le fournisseur avait été coupé. L’argent est parti cinq jours plus tard.
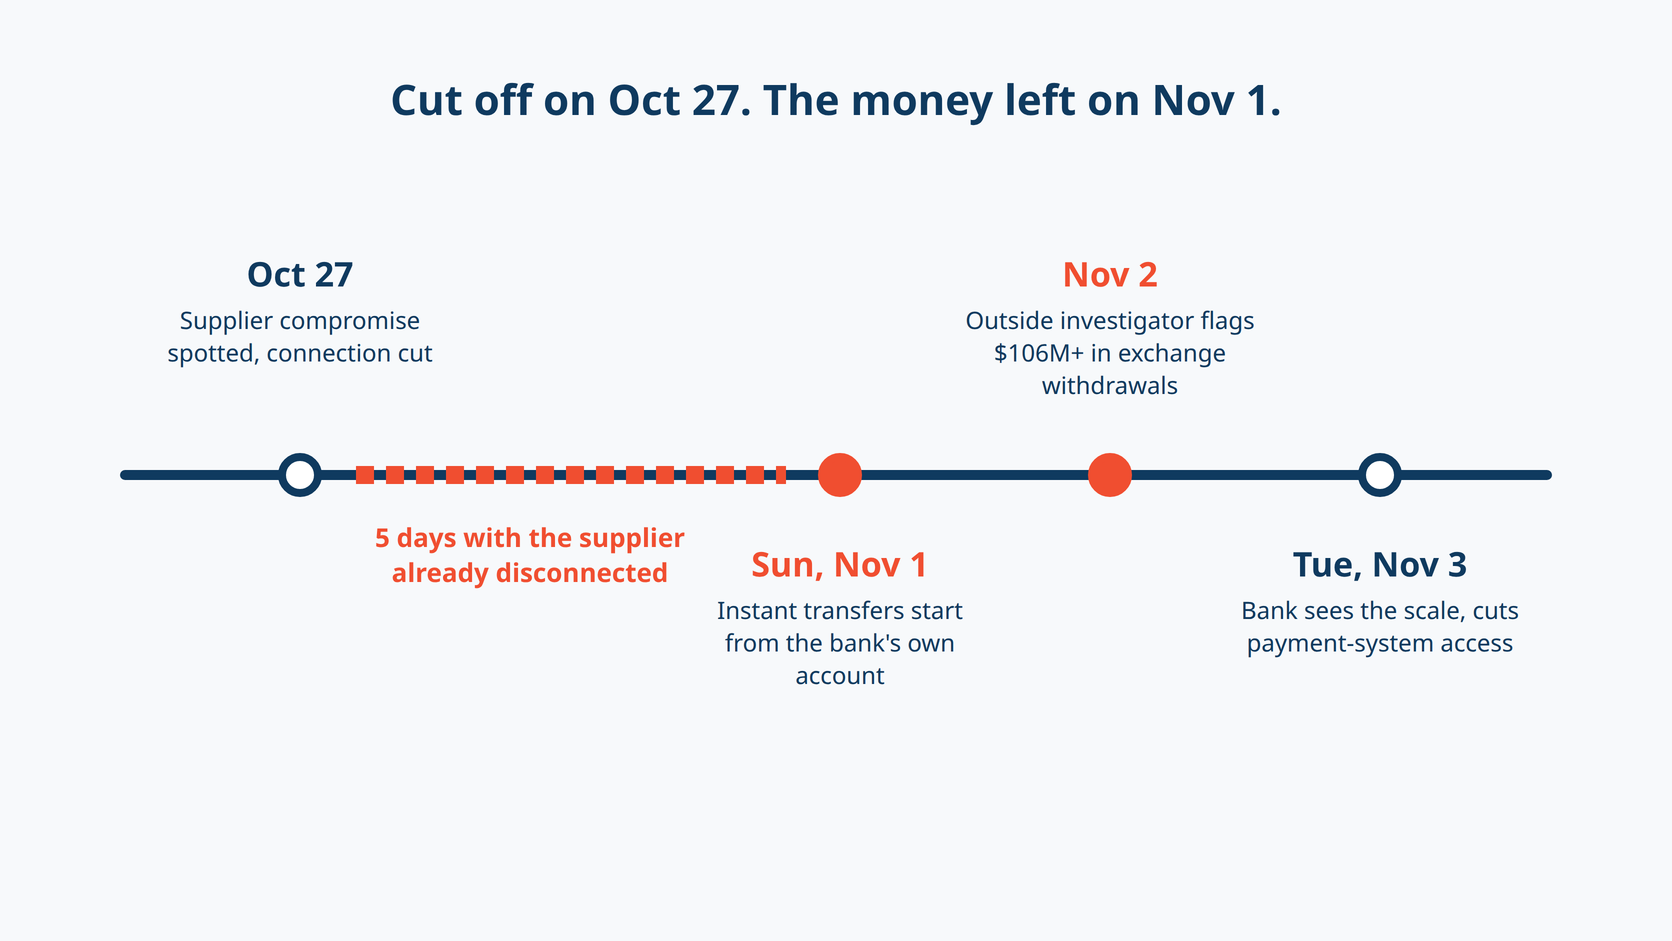
Le 27 octobre, Crédit Mutuel Arkéa a constaté des signes de compromission chez l’un de ses prestataires. La banque a coupé la connexion avec ce prestataire et alerté les autorités. À ce stade, selon le président de la banque, rien ne laissait penser que l’intrusion pouvait atteindre la banque elle-même.
Le dimanche 1er novembre, l’argent a commencé à quitter le propre compte de la banque. Lorsque la banque a pris la mesure de l’ampleur, le mardi 3 novembre au matin, son estimation provisoire s’élevait à environ 100 millions d’euros.
Le fournisseur était déjà coupé. L’attaque a commencé malgré tout.
Ce qui s’est passé
Crédit Mutuel Arkéa est un groupe bancaire français qui gère environ 212 milliards d’euros d’actifs. Dans son communiqué du 4 novembre, le groupe indique que les attaquants « sont passés par la plateforme d’un prestataire de services et ont ainsi atteint directement Crédit Mutuel Arkéa ». Il a écarté toute erreur humaine de son côté et précisé qu’aucune intrusion n’était passée par sa banque en ligne, Fortuneo.
La banque n’a pas nommé le prestataire. Son président, Julien Carmona, a expliqué aux Echos que les banques concernées avaient choisi de ne pas le faire, afin que des prestataires similaires ne deviennent pas des cibles. Il a aussi déclaré que « rien ne nous permettait de détecter que des éléments avaient été dérobés chez ce tiers ».
Cette phrase est au cœur de l’affaire. Couper la connexion a empêché le prestataire de communiquer avec la banque. Cela n’a rien changé à ce qui lui avait déjà été dérobé.
Comment l’argent a circulé
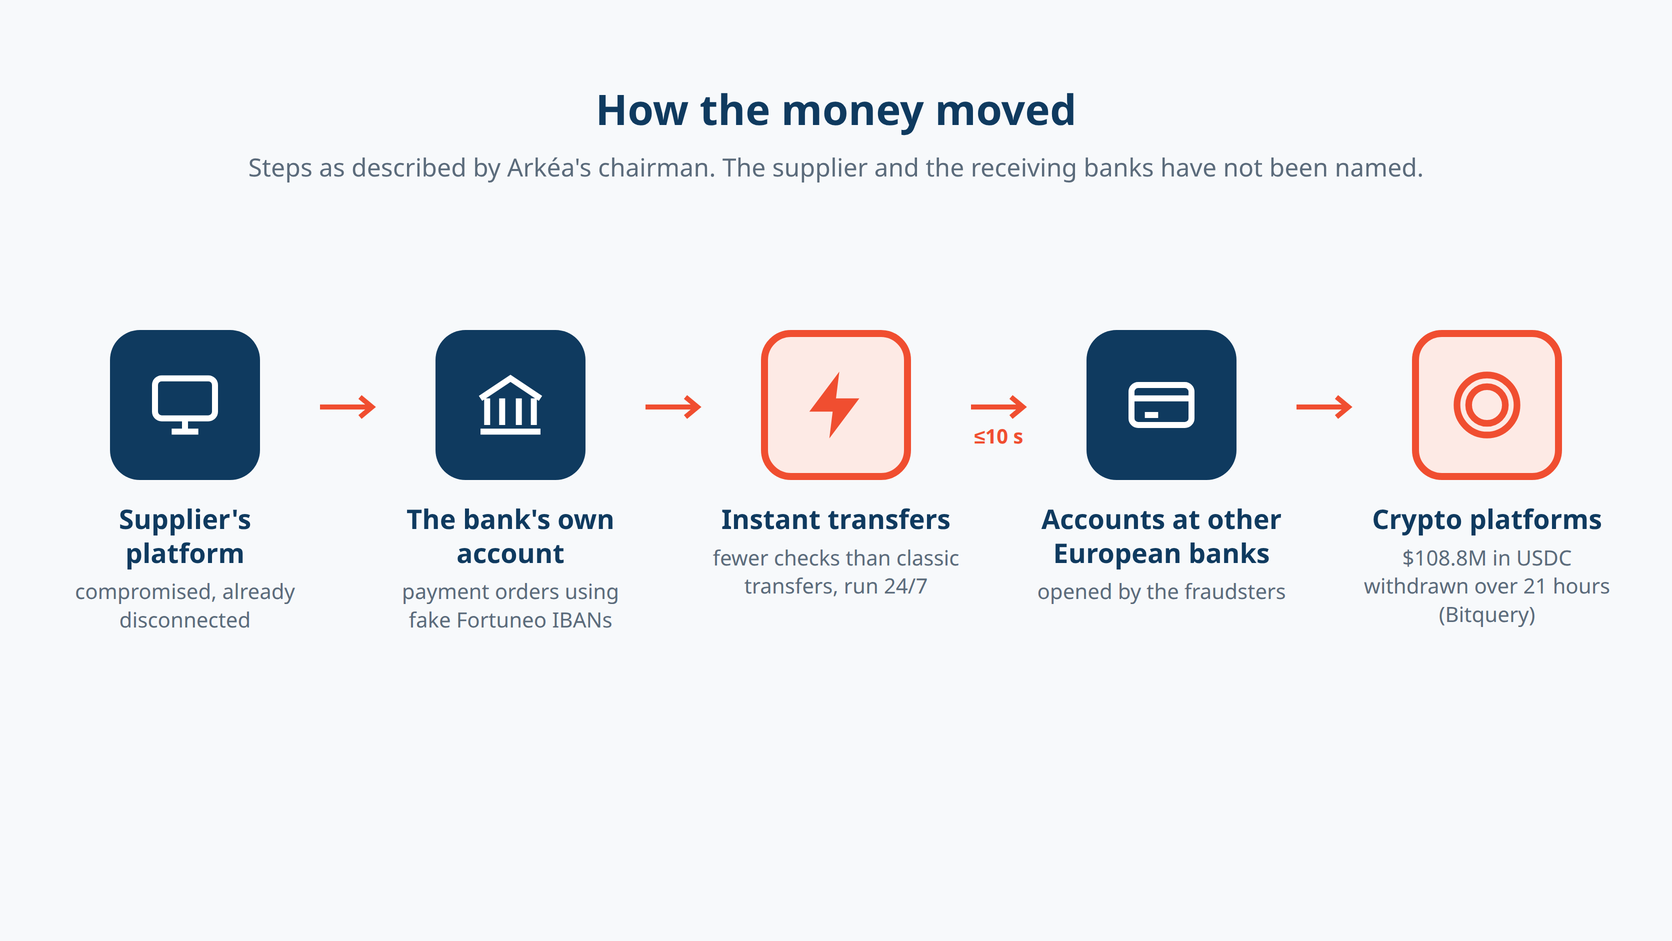
Le récit de Julien Carmona, rapporté par Silicon et Les Echos, décrit quatre étapes :
- Des ordres de paiement depuis le propre compte de la banque. Les attaquants ont généré de faux IBAN portant le nom de Fortuneo, la banque en ligne du groupe, et s’en sont servis pour déclencher des ordres de paiement depuis le propre compte d’Arkéa. Les comptes des clients n’ont pas été touchés.
- Des virements instantanés. Les ordres sont partis sous forme de paiements instantanés, qui comportent « par nature » moins de contrôles que les virements classiques, a souligné Julien Carmona. Dans la zone euro, un virement instantané doit parvenir au bénéficiaire en dix secondes maximum, de jour comme de nuit, week-ends compris.
- De vrais comptes dans d’autres banques européennes. L’argent a atterri sur des comptes que les fraudeurs avaient ouverts dans d’autres banques légitimes.
- Les cryptomonnaies. De là, il est parti vers des plateformes crypto. Bitquery a retracé environ 108,8 millions de dollars en USDC retirés de Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre.
La première alerte publique n’est pas venue de la banque. Le 2 novembre, l’enquêteur on-chain ZachXBT a signalé plus de 106 millions de dollars de retraits suspects sur des plateformes d’échange, sans encore connaître la victime. Il a nommé Arkéa le 4 novembre et a évalué le total à 133 millions de dollars au maximum (environ 118 millions d’euros). La banque indique ne pouvoir que « valider l’ordre de grandeur ».
Arkéa affirme que les avoirs des clients n’ont pas été touchés et que certains virements ont seulement été retardés. Une partie des fonds a été bloquée, et Julien Carmona indique que certaines sommes ont déjà été récupérées. La section cybercriminalité du parquet de Paris a ouvert une enquête pour atteinte à un système de traitement automatisé de données en bande organisée, confiée à l’Office anti-cybercriminalité (OFAC).
Julien Carmona a également déclaré que l’attaque avait « très probablement » bénéficié d’une IA avancée. Il n’a pas précisé ce qu’avait fait l’IA, et aucune preuve n’a été publiée. C’est l’avis du président, pas une conclusion établie.
Deux chronologies concurrentes
Chaque virement instantané est réglé en dix secondes. Les retraits en crypto se sont étalés sur 21 heures. La banque a mis environ deux jours à comprendre ce qui se passait, et la première personne à relier ces flux à une banque était un enquêteur extérieur qui lisait des blockchains.
Julien Carmona a indiqué que des spécialistes des cryptomonnaies avaient remarqué des flux anormaux le dimanche et le lundi, mais que personne ne les avait reliés à Arkéa. ZachXBT estime que ce silence a permis à l’attaquant de blanchir, au 3 novembre, environ 30 millions de dollars que les forces de l’ordre européennes auraient autrement pu geler. C’est son affirmation, pas celle de la banque, mais la tendance est claire : chaque heure écoulée entre le premier virement et la première demande de gel, c’était de l’argent qui pouvait encore circuler.
Les virements ont commencé un dimanche. Les paiements instantanés fonctionnent en continu : un week-end ralentit ceux qui contrôlent, pas l’argent.
Ce que la coupure d’un fournisseur doit inclure
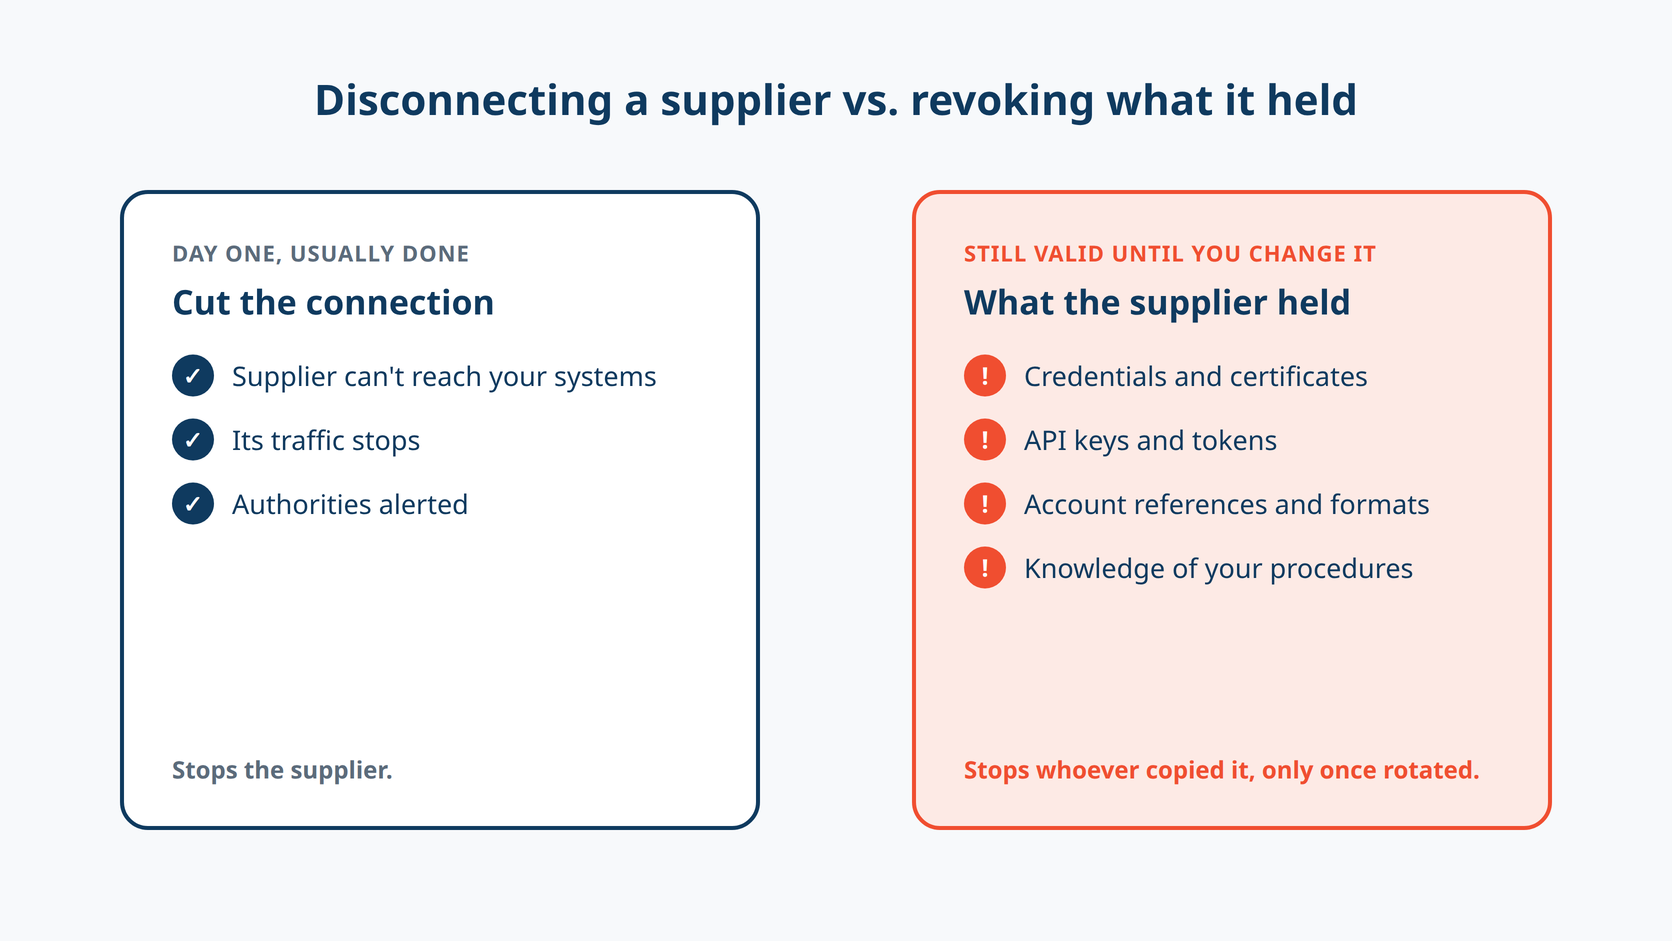
Déconnecter un prestataire compromis est la bonne première mesure. Le cas Arkéa montre pourquoi elle ne peut pas être la dernière. Trois questions déterminent si la coupure vous protège réellement.
1. Que détenait le fournisseur à notre sujet ? Un prestataire connecté à une banque détient généralement bien plus qu’un lien réseau : des identifiants, des certificats, des clés d’API, des références de comptes, la connaissance des formats et procédures internes. La connexion peut être coupée en quelques minutes. Tout ce qui a été copié chez le prestataire reste valable jusqu’à ce que vous le changiez. Une fois la fraude découverte, Arkéa a changé « toutes les authentifications ». La question que chaque banque devrait se poser : qu’aurait changé cette étape si elle avait accompagné la déconnexion du 27 octobre ?
2. Où est-ce encore valable ? Un identifiant émis pour une intégration est rarement vérifié uniquement par cette intégration. Recensez chaque système qui accepterait ce que détenait le fournisseur, systèmes de paiement compris, et considérez chacun comme exposé jusqu’à preuve du contraire.
3. À quoi ressemblerait son utilisation abusive, et qui la surveille ? Après un incident chez un fournisseur, renforcez la surveillance des circuits qui font bouger l’argent, pas seulement de la connexion du fournisseur. Ici, le signal était constitué de virements instantanés importants depuis le propre compte de la banque vers des comptes qui n’avaient jamais été crédités auparavant, à partir d’un dimanche. Ce schéma est visible pour une banque. Ce sont pourtant les enquêteurs blockchain qui l’ont vu en premier.
Les quatre priorités
- Pour les équipes sécurité des banques : traitez la compromission d’un fournisseur comme une possible compromission de tout ce qu’il détenait à votre sujet. Renouvelez ces secrets dès le premier jour, pas après la fraude. Identifiez les fournisseurs qui peuvent, directement ou indirectement, déclencher l’émission d’un paiement.
- Pour les équipes paiements et fraude : appliquez aux comptes propres de la banque la même vigilance qu’aux comptes des clients. Fixez des plafonds aux virements instantanés depuis les comptes internes et de trésorerie, déclenchez des alertes sur les nouveaux bénéficiaires et les volumes inhabituels, et assurez-vous que quelqu’un peut agir sur ces alertes le week-end.
- Pour les prestataires des banques : lorsque vous découvrez une compromission, dites précisément à chaque client ce que l’attaquant a pu dérober qui lui appartient : identifiants, clés, données, procédures. « Nous l’avons contenue » ne dit pas à une banque ce qu’elle doit renouveler.
- Pour les régulateurs et le secteur : les paiements instantanés ont accéléré la fraude. Le rappel et le gel des fonds doivent eux aussi s’accélérer, entre banques comme sur les plateformes crypto. Crypto.com et OKX ont gelé des fonds liés à cette affaire dès qu’ils ont su quoi chercher. Plus ils sont informés tôt, plus il reste de fonds à geler.
La tension au cœur du problème
Arkéa a fait ce que prévoient la plupart des procédures de réponse à incident : la banque a identifié un fournisseur compromis, coupé le lien et alerté les autorités. Cinq jours plus tard, l’argent est parti malgré tout, par un système de paiement qui règle en dix secondes et fonctionne en continu.
Couper le fournisseur, c’est là que le travail commence. Si vous ne savez pas ce que le fournisseur détenait à votre sujet, vous ne savez pas ce qui reste ouvert.
🎣 Est-ce du phishing ?
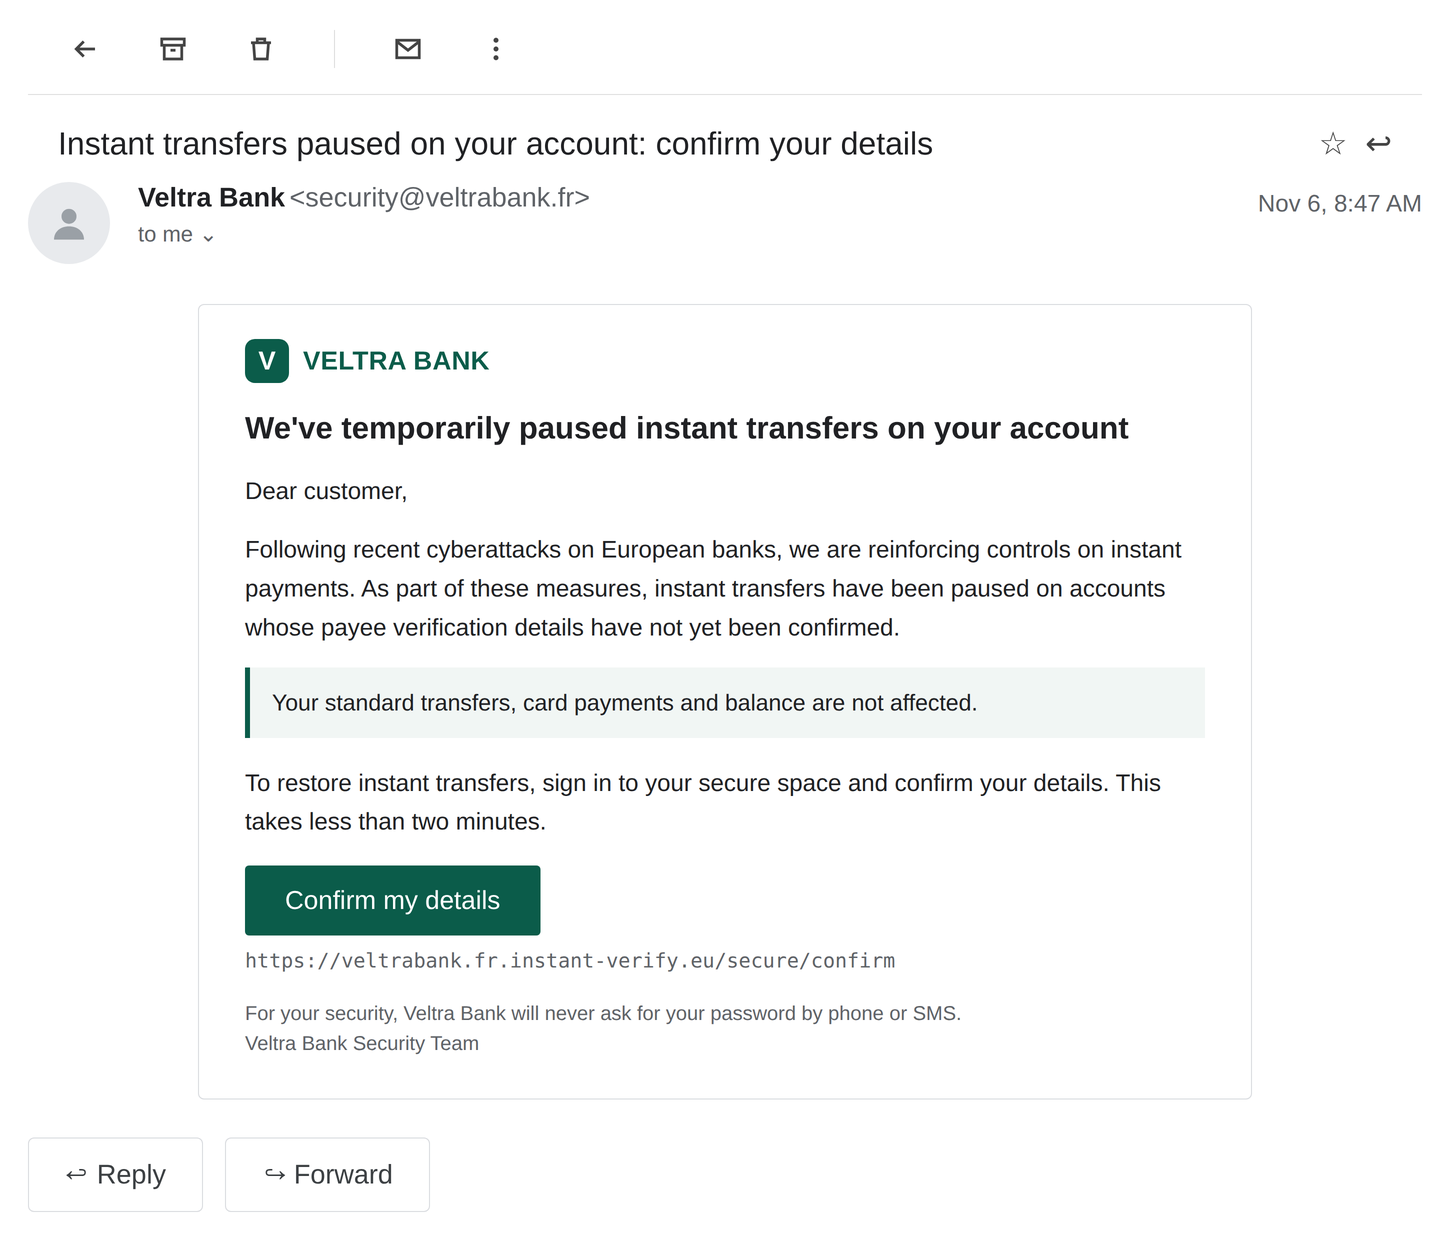
Quelques jours après que la cyberattaque d’une banque française a fait la une, cet e-mail arrive dans la boîte de réception d’un client.
Légitime ou phishing ?
- Légitime
- Phishing
🔬 Recherche technique : La cible n’était pas l’application bancaire. C’était la page de consultation des courtiers en crédit.
Le 13 novembre, le FBI a publié une alerte FLASH (FLASH-20261113-001) sur ARTEX, un framework open source qui mène un test d’intrusion avec des agents IA à partir d’un objectif rédigé en langage naturel. Selon le FBI, des acteurs malveillants l’ont utilisé contre les services financiers, les administrations, la tech, la santé et d’autres secteurs, avec « certaines intrusions passant du ciblage initial à un accès à privilèges en moins de trois heures ».
L’une des campagnes citées a visé des banques sud-coréennes fin septembre et exposé les données personnelles d’environ 67 000 personnes. Une autre est la compromission de ConnectWise Cloud Backup évoquée dans notre dernier numéro. Aucune de ces attaques n’a visé l’application principale d’une banque. Toutes deux sont passées par des systèmes qui reçoivent moins d’attention.
Nous avons consacré un article détaillé à ARTEX sur notre blog : comment un framework de pentest IA gratuit est devenu un incontournable des attaquants, avec toutes les campagnes qui lui sont liées à ce jour, les traces que ses agents laissent dans les logs et ce qu’il faut fermer en priorité. Cette analyse se concentre sur les intrusions bancaires et s’appuie sur cet article, le FLASH du FBI, CrowdStrike, Zscaler ThreatLabz, Censys, Elastic Security Labs et la presse coréenne sur la fuite chez Shinhan Bank.
Les faits
Un développeur connu sous le nom d’Autumn-27 a publié ARTEX sur GitHub en juillet 2026. Le FBI estime qu’il a recueilli entre 1 500 et 2 000 étoiles en dix semaines, et Wiz Research a compté plus de 12 000 forks au moment où le développeur a rendu le dépôt indisponible, le 8 octobre. Selon le FBI, il survit à travers ces forks, des copies archivées, des versions localisées et une édition commerciale, ARTEX PRO. Des scans indépendants menés début novembre ont recensé environ 800 à 1 650 consoles exposées, selon ce que chaque scanner comptabilisait.
ARTEX n’a pas de modèle d’IA propre. Il se connecte à des modèles externes, dont Claude, GPT, DeepSeek, GLM, Grok et Kimi. Le FBI indique que les modèles chinois sont les plus courants dans les attaques, « les modèles de la famille DeepSeek Flash dominant l’usage », parce qu’ils sont bon marché et, présentés comme un pentest, ne montrent aucun garde-fou visible.
Dans la campagne coréenne, CrowdStrike a trouvé le serveur de l’attaquant exposé dans un répertoire ouvert. ARTEX tournait sur DeepSeek, et des sessions Claude Code distinctes tournaient sur des modèles GLM et Grok, pilotées par un prompt de pentest en chinois dans un fichier CLAUDE.md. CrowdStrike attribue l’activité, avec un degré de confiance modéré, à un acteur sinophone motivé par l’argent. Le Financial Security Institute coréen a ensuite indiqué avoir trouvé des signatures de trafic propres à ARTEX.
Comment fonctionne ARTEX
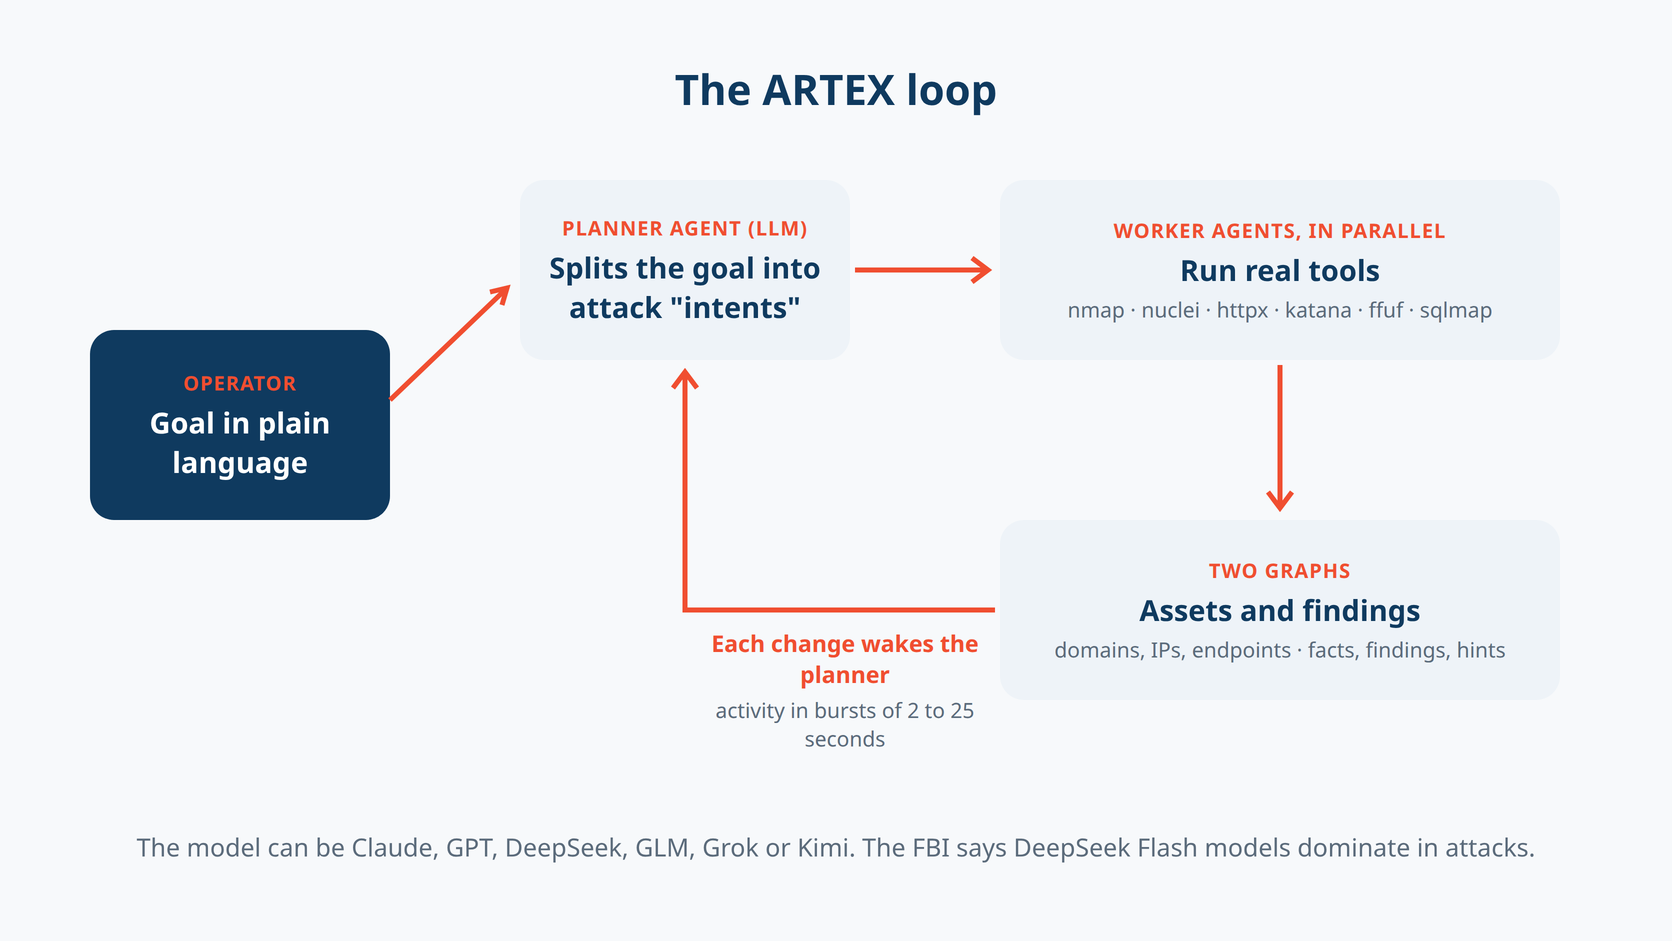
L’opérateur saisit un objectif. Un agent planificateur le découpe en petites « intentions » d’attaque, et des agents exécutants (trois par tâche par défaut dans l’un des forks publics) s’en emparent et lancent de vrais outils : nmap, nuclei, httpx, katana, ffuf, sqlmap. Chaque résultat est inscrit dans deux graphes, l’un des actifs (domaines, IP, services, endpoints) et l’autre de l’exploration (découvertes, faits, pistes). Chaque modification réveille le planificateur, qui décide de la prochaine tentative.
C’est cette boucle qui le rend rapide. Un pentesteur humain lit un résultat, réfléchit et tente quelque chose. ARTEX fait la même chose par salves de « deux à 25 secondes », sur de nombreuses cibles à la fois.
Ses garde-fous étaient minces. Elastic rapporte que les agents reçoivent l’instruction qu’ils participent à un pentest autorisé, que la vérification du périmètre des règles d’engagement a été supprimée et que les actifs nouvellement découverts sont automatiquement ajoutés au périmètre. La liste de blocage par défaut couvrait les domaines gouvernementaux et éducatifs. Selon Zscaler, elle ne s’étendait pas aux institutions financières.
Ce qui s’est passé chez Shinhan Bank
Le service compromis était une page de consultation simple sur laquelle les courtiers en crédit vérifient l’état des demandes de prêt qu’ils ont déposées pour leurs clients. La connexion requiert normalement le nom du courtier, son numéro d’enregistrement de résident et son numéro de téléphone, suivis d’un code reçu par SMS.
Selon la version de la banque, rapportée par Hankyung, l’attaquant est entré « sans passer par la vérification d’identité normale ». Il a reconstitué la structure des messages de requête du service, puis substitué des valeurs de recherche au hasard pour extraire des fiches. Les numéros clients collectés ont servi à récupérer davantage de détails, comme les coordonnées. Zscaler indique que les agents ont trouvé et exploité une injection SQL et un contournement d’authentification. Aucune des deux sources ne nomme la faille exacte.
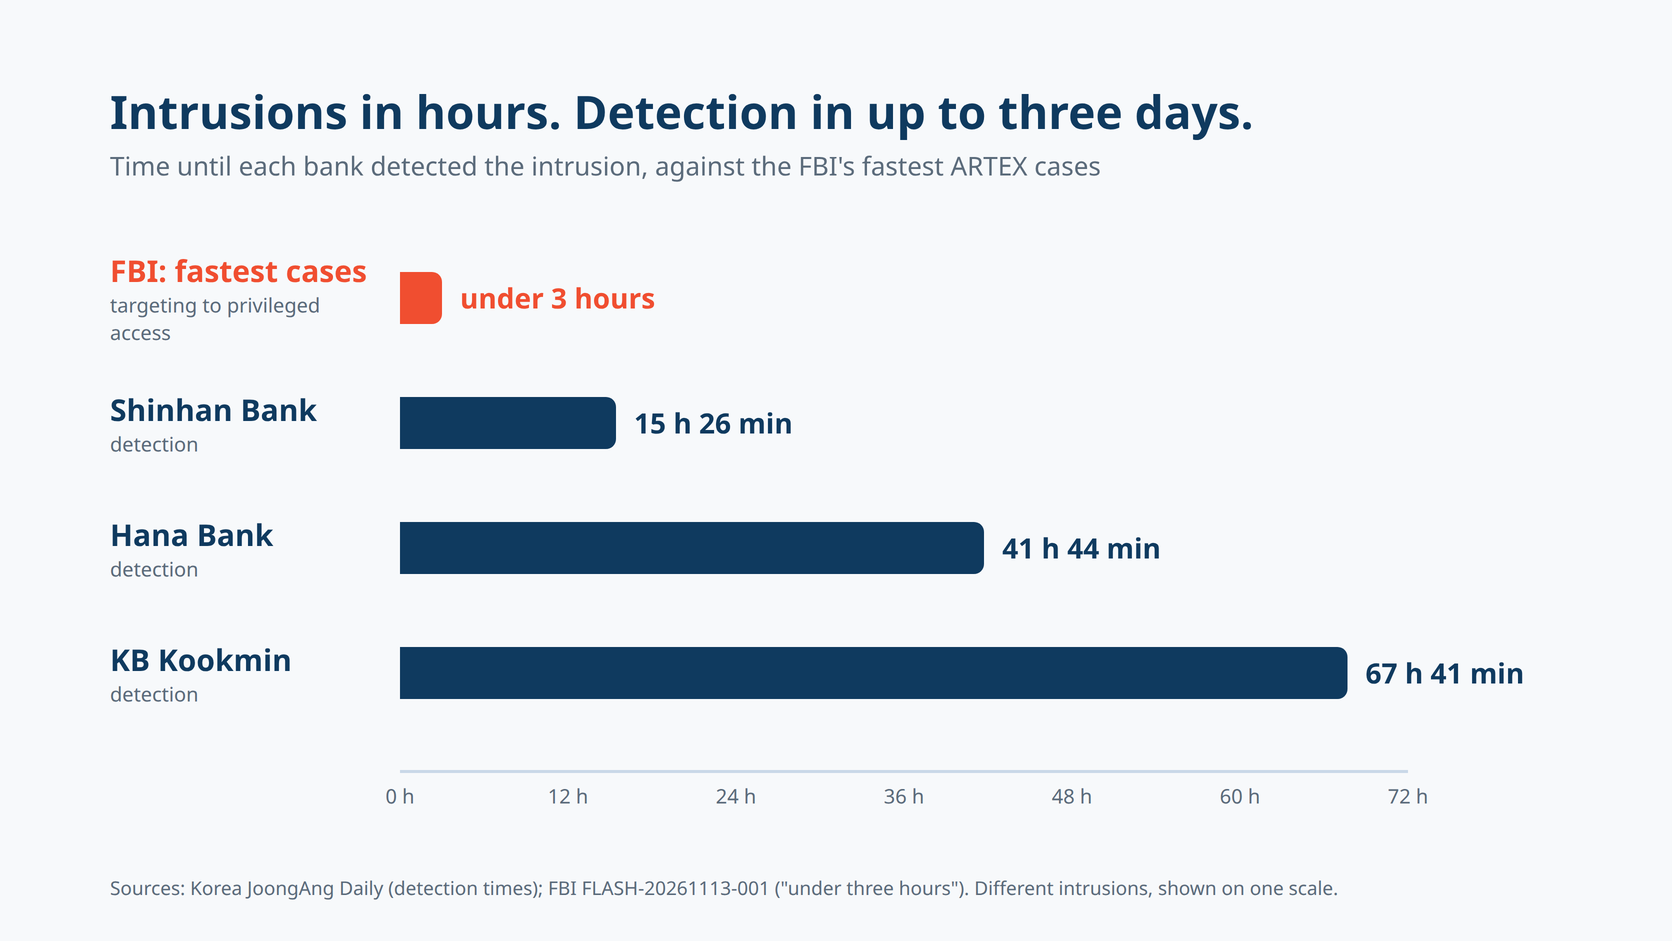
Environ 25 000 clients ont été touchés : noms, numéros de téléphone, revenu annuel et plafonds de crédit, ainsi que le numéro d’enregistrement de résident pour certains. L’attaque s’est concentrée sur les 29 et 30 septembre, et Shinhan l’a repérée grâce à un pic de consultations de pages. Selon le Korea JoongAng Daily, la détection a pris environ 15 heures chez Shinhan, près de 42 heures chez Hana et près de 68 heures chez KB Kookmin. Chez KB, le point d’entrée était un système mobile d’assistance au travail des employés. Chez Hana, un système d’aide à la vente.
Là où la frontière a cédé
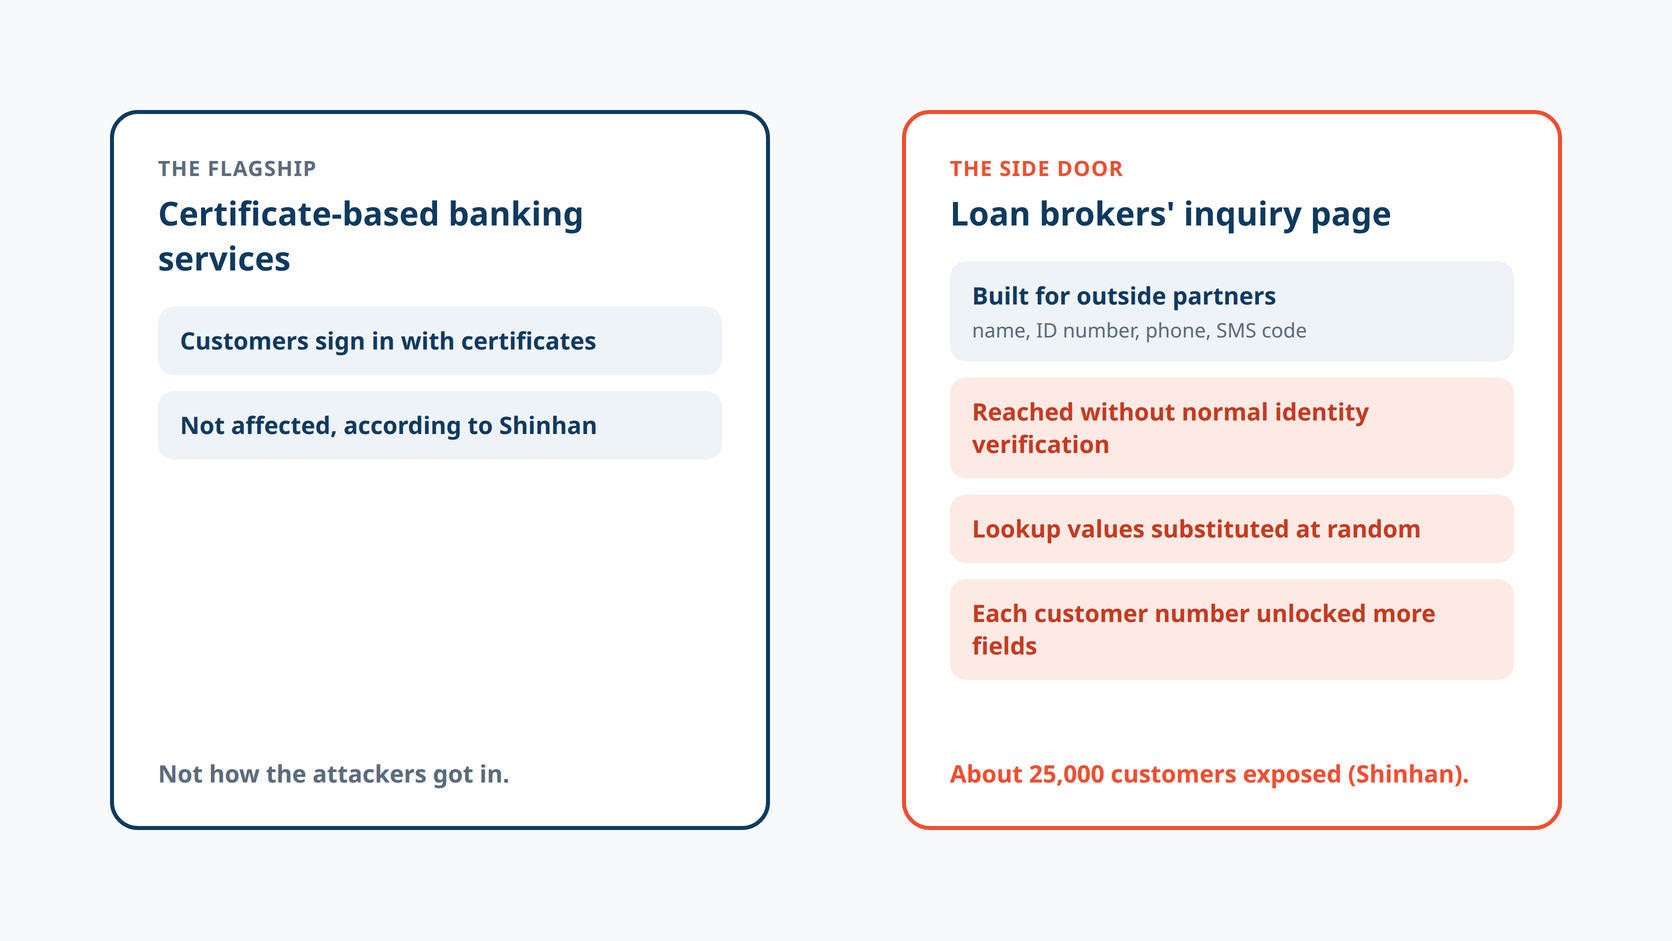
Les applications principales de la banque n’ont pas servi de porte d’entrée. Le point faible était une page conçue pour un petit groupe de partenaires externes, avec une vérification d’identité à l’entrée et aucune autorisation par fiche derrière. Une fois qu’une requête atteignait la consultation, le serveur répondait pour n’importe quel numéro client fourni.
C’est exactement le schéma que pointe le FBI. ARTEX « excelle à identifier et exploiter les systèmes périphériques qui reçoivent moins d’attention en matière de sécurité que les applications phares, notamment les portails partenaires et fournisseurs, les backends mobiles, les applications destinées aux employés et les systèmes d’aide à la vente ». Ce sont précisément les points d’entrée coréens : un portail courtiers, une application mobile pour les employés, un système d’aide à la vente.
L’énumération qui a permis de contourner cette vérification n’a rien de nouveau. Ce qui a changé, c’est le coût. Un agent qui réécrit les requêtes, lit les erreurs et réessaie toutes les quelques secondes fait d’une obscure page partenaire une cible qui vaut la peine d’être cartographiée, dans de nombreuses banques à la fois.
La chaîne d’attaque étape par étape
- Objectif : l’opérateur donne à ARTEX une cible et un objectif en langage naturel.
- Cartographie : les exécutants énumèrent les domaines, sous-domaines et endpoints, et trouvent les applications moins visibles : portails courtiers, backends pour les employés, systèmes d’aide à la vente.
- Sondage : les agents testent l’authentification et le traitement des entrées, lisent les réponses et réessaient avec de petites modifications.
- Contournement : sur la page de consultation des courtiers de Shinhan, les requêtes atteignaient les recherches de clients sans vérification d’identité normale.
- Énumération : les valeurs de recherche sont substituées au hasard, et chaque numéro client trouvé débloque d’autres champs.
- Collecte : noms, numéros de téléphone, revenus et plafonds de crédit sont extraits jusqu’à ce que quelqu’un remarque le trafic.
[Goal in plain language] -> [Planner splits it into intents] -> [Workers map peripheral apps] -> [Broker lookup page found] -> [Identity check bypassed] -> [Lookup values enumerated] -> [Customer numbers unlock contact data] -> [~25,000 records out before detection]Ce que les défenseurs doivent en retenir
- Inventoriez d’abord les portes dérobées : recensez chaque application exposée sur Internet, en particulier les portails partenaires et courtiers, les backends mobiles des employés, les outils d’aide à la vente et les anciens services. C’est ce qu’ARTEX a trouvé. S’ils ne font pas partie du périmètre de vos pentests, ce sont les attaquants qui les testent pour vous.
- Autorisez chaque fiche côté serveur : une connexion à l’entrée ne suffit pas. Chaque consultation doit vérifier que cet utilisateur a le droit de voir ce client, et ne renvoyer que les champs nécessaires à la tâche.
- Déclenchez des alertes sur le comportement des agents : le FBI recommande d’alerter sur les consultations séquentielles et sur un nombre anormalement élevé de fiches par session sur les portails partenaires et employés. Autres signaux : des rafales de requêtes quasi identiques avec de petites modifications incrémentales, et des appels sortants de serveurs vers des API de LLM qu’ils n’ont aucune raison de contacter. Une première requête simple sur les logs d’accès :
-- Sessions on the broker inquiry endpoint that touched far more customers than a person wouldSELECT session_id, COUNT(DISTINCT customer_id) AS customers, MIN(ts), MAX(ts)FROM access_logWHERE endpoint = '/broker/inquiry' AND ts > now() - interval '1 day'GROUP BY session_idHAVING COUNT(DISTINCT customer_id) > 50ORDER BY customers DESC;- Mesurez la détection en heures : les trois banques ont mis 15, 42 et 68 heures à s’en apercevoir. Dans les cas les plus rapides relevés par le FBI, l’accès à privilèges a été obtenu en moins de trois heures. Les limites de débit et les plafonds de fiches par session font gagner du temps quand la surveillance est lente.
- Utilisez une authentification résistante au phishing pour les partenaires : les comptes des courtiers et des partenaires méritent la même protection que ceux du personnel, avec des passkeys ou des clés de sécurité matérielles lorsque c’est possible, afin qu’un identifiant deviné ou réutilisé ne soit pas la seule barrière entre un agent et les données.
🛠️ Outil de la semaine : Ostorlab Mobile ADR (RASP)
Que voit votre application bancaire sur les téléphones où elle s’exécute ?
Les attaquants de ce numéro ont contourné les applications principales des banques. Les applications bancaires restent pourtant la porte d’entrée de la plupart des clients, et elles s’exécutent sur des appareils que la banque ne contrôle pas. Certains sont rootés ou jailbreakés. Certains exécutent un débogueur, Frida, ou une application de clonage qui encapsule l’application de la banque dans une autre. Certains font passer chaque requête par un proxy. Une application sans protection à l’exécution ne voit rien de tout cela, pas plus que l’équipe qui en est responsable.
Mobile ADR (Mobile Application Detection & Response) est le nouveau produit de protection à l’exécution d’Ostorlab. Il ajoute une RASP (runtime application self-protection, ou autoprotection des applications à l’exécution) à une copie de l’application que vous avez déjà compilée, sans code source ni SDK, et vous montre ce que chaque installation observe sur l’appareil.
Comment ça marche :
- Dans l’application web d’Ostorlab, ouvrez Protect → Mobile ADR et téléversez l’APK, l’AAB ou l’IPA que vous publieriez.
- Choisissez les vérifications que l’application protégée exécute. Elles sont toutes activées par défaut.
- Téléchargez la copie protégée, signez-la et publiez-la comme d’habitude.
- Chaque installation exécute ses vérifications au démarrage de l’application, puis environ toutes les minutes. Les résultats apparaissent dans l’onglet Events, avec l’application et le build qui les ont remontés.
Ce que les vérifications détectent : appareils rootés et jailbreakés, débogueurs, Frida et autres hooks, émulateurs et simulateurs, clonage et virtualisation d’applications, interception réseau (VPN, et proxys système sur iOS) et, sur Android, les modifications en mémoire du code même du runtime. Le produit prend en charge Android 12 et versions ultérieures, et iOS 12 et versions ultérieures. Sur Android, la copie protégée chiffre aussi le code propre de l’application.
Le code intégré à votre application est public. Une RASP s’exécute sur l’appareil de chaque client avec les permissions de votre application : le runtime et le packer sont donc open source sous licence Apache-2.0. Votre équipe sécurité peut lire et compiler exactement ce qui sera livré.
Sachez ce qu’il ne vous dira pas. Mobile ADR est nouveau. Il détecte et signale. Il n’attribue pas encore de score aux événements et n’envoie pas encore d’alertes : c’est à vous de décider ce que chaque événement signifie pour votre application. Toute vérification côté client peut être contournée par quelqu’un qui contrôle entièrement l’appareil, et le fichier TODO.md du dépôt liste les limites connues. Un dernier point à anticiper : la copie Android protégée nécessite Android 12 ou version ultérieure, elle ne s’installera donc pas sur les appareils plus anciens.
Protégez votre première application
👏 Personnalité de la semaine
ZachXBT
Cette semaine, nous mettons à l’honneur ZachXBT, l’enquêteur on-chain pseudonyme qui retrace les cryptomonnaies volées et publie ses découvertes. Il est conseiller en réponse à incident chez Paradigm, société d’investissement dans les cryptomonnaies, depuis février 2025.
Sa méthode est publique et reproductible : suivre les fonds à travers les wallets, les bridges et les plateformes d’échange, puis relier la piste on-chain à des preuves off-chain, comme des sites web archivés, des groupes Telegram et des profils sur les réseaux sociaux. Ses enquêtes publiées ont mené à des arrestations, notamment celle du réseau de cinq personnes à l’origine de plus de 2,5 millions de dollars de vols de NFT, condamné par la justice française.
Son travail s’est retrouvé au cœur de ce numéro. Le 2 novembre, avant qu’aucune banque ne s’exprime, il a signalé plus de 106 millions de dollars de retraits suspects depuis des comptes de plateformes d’échange. Deux jours plus tard, il les a reliés à Crédit Mutuel Arkéa. Pendant la majeure partie des 48 premières heures, l’image publique la plus claire de la perte de 100 millions d’euros d’une banque française est venue de quelqu’un qui lisait des blockchains.
Pour avoir montré tout ce que les défenseurs peuvent voir lorsque de l’argent volé passe par un registre public, ZachXBT est notre personnalité de la semaine. 👏
📅 Événement de la semaine
TRUSTECH 2026
TRUSTECH est le salon annuel parisien des technologies de paiement et d’identification : cartes, paiements instantanés et mobiles, identité numérique et biométrie.
Le casse de ce numéro est passé par les paiements instantanés, et la banque visée est française. TRUSTECH réunit dans les mêmes halls les banques, les prestataires de paiement et les fournisseurs dont ils dépendent : c’est donc la bonne semaine pour demander à vos propres prestataires ce qu’ils détiennent à votre sujet, et à quelle vitesse ils vous préviendraient en cas de fuite.
📍 Paris, France (Paris Expo Porte de Versailles, Pavillon 5.2)📅 Du 1er au 3 décembre 2026🎟️ Gratuit pour les professionnels, sur inscription sur le site de TRUSTECH
📚 Livre de la semaine : The Lazarus Heist
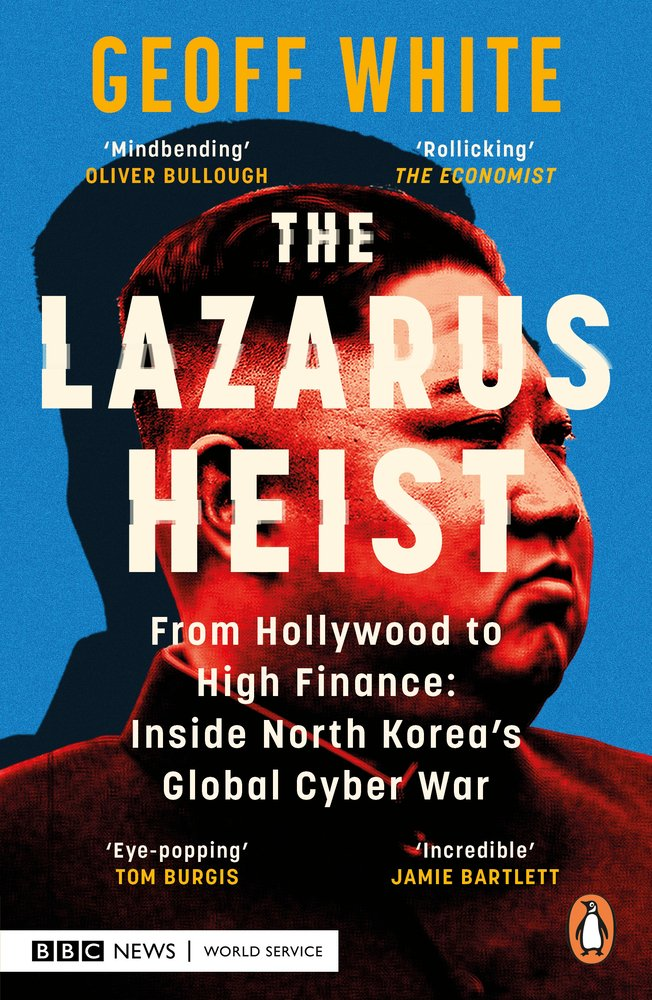
Un braquage bancaire où l’argent est parti d’abord et les questions sont venues ensuite
The Lazarus Heist de Geoff White suit les hackers nord-coréens depuis leurs premières attaques jusqu’au vol de 2016 à la Bangladesh Bank, où des attaquants infiltrés dans les systèmes de la banque ont émis des ordres de paiement pour près d’un milliard de dollars. La plupart ont été bloqués. Environ 81 millions de dollars sont passés.
Le livre se lit comme un récit de braquage, et les passages les plus utiles pour les défenseurs sont ceux qui suivent l’intrusion : comment les ordres frauduleux ont franchi le réseau de paiement, pourquoi ils sont partis quand personne ne surveillait, et comment l’argent a transité par des comptes et des casinos plus vite que quiconque ne pouvait le rappeler. Dix ans plus tard, l’affaire Arkéa suit le même scénario, sur des circuits plus rapides.
Pour comprendre pourquoi l’encaissement compte autant que l’intrusion, The Lazarus Heist est un bon point de départ.
😅 Le mème
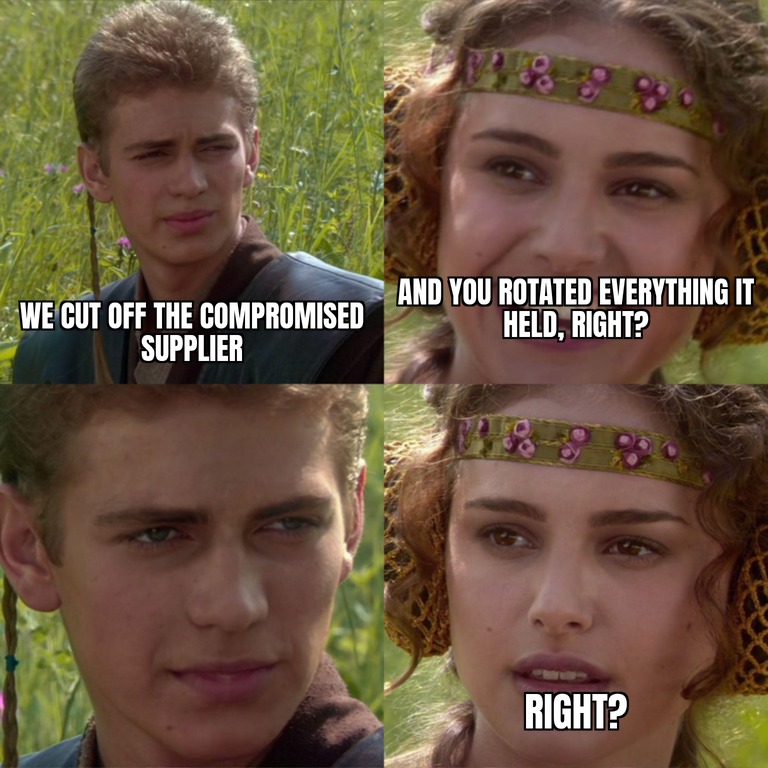
Si l’un de vos fournisseurs vous annonçait ce matin qu’il a été compromis, pourriez-vous lister tout ce qu’il détient qui fonctionnerait encore contre vous une fois la connexion coupée ?
Chaque banque de ce numéro rencontre aussi ses clients via une application mobile. Nous en avons analysé 2 686 pour notre Mobile Banking App Security Report 2026. Voici ce que nous avons découvert.
C’est tout pour ce numéro. Vérifiez ce que détiennent vos fournisseurs, examinez vos portes dérobées, et à bientôt pour le prochain numéro.
The Breach Brief, L’équipe Ostorlab