フランスの銀行が侵害されたサプライヤーとの接続を断ちました。その5日後、約1億ユーロが銀行自身の口座から即時送金で流出しました。
10月27日、Crédit Mutuel Arkéaは、サービスプロバイダーの一社が侵害された兆候を発見しました。同行は接続を遮断し、当局に通報しました。銀行自体が危険にさらされていることを示すものは何もありませんでした。
11月1日の日曜日、銀行自身の口座から支払指図が送られ始めました。即時送金は一件ずつ、数秒で送金先に届きました。火曜日の朝に銀行が被害の規模を把握した時点で、損失の暫定見積もりは約1億ユーロに達しており、資金はすでに暗号資産取引所を経由して移動していました。最初に公に警鐘を鳴らしたのは銀行ではなく、オンチェーン調査員でした。
攻撃者は正面玄関を破る必要はありませんでした。サプライヤーを通って入り込み、誰かが請求書を確認する前に立ち去ったのです。
そこで今号では、こう問いかけます。侵害されたサプライヤーを切り離すことで、実際には何が閉じられるのでしょうか。ディープダイブでは、Arkéaの資金の流れを追い、プロバイダーとの接続を断つことと、プロバイダーが保持していたものを無効化することの間にあるギャップを考えます。技術研究では、FBIが今週警告したAI攻撃フレームワークARTEXと、それがローンブローカー向けに作られたページを通じて韓国の銀行に侵入した経緯を解説します。
この号の内容
- 🌡️ 脅威レベル:厳重警戒
- ⚡ ニュース:保証会社の侵害が日本の銀行に波及、韓国の金融機関を評価する機関にハッカーが侵入、悪用されたOutlookのゼロデイでNTLMハッシュが漏洩
- 🔎 ディープダイブ:サプライヤーは切り離されていた。資金は5日後に流出した。
- 🎣 これはフィッシング?
- 🔬 技術研究:標的は銀行アプリではなかった。ローンブローカー向けの照会ページだった。
- 🛠️ 今週のツール:Ostorlab Mobile ADR(RASP)
- 👏 今週の人物:ZachXBT
- 📅 今週のイベント:TRUSTECH 2026
- 📚 今週の本:『The Lazarus Heist』
- 😅 今週のミーム
- ❓ 最後にひとつ質問
では、始めましょう。
🌡️ 脅威レベル
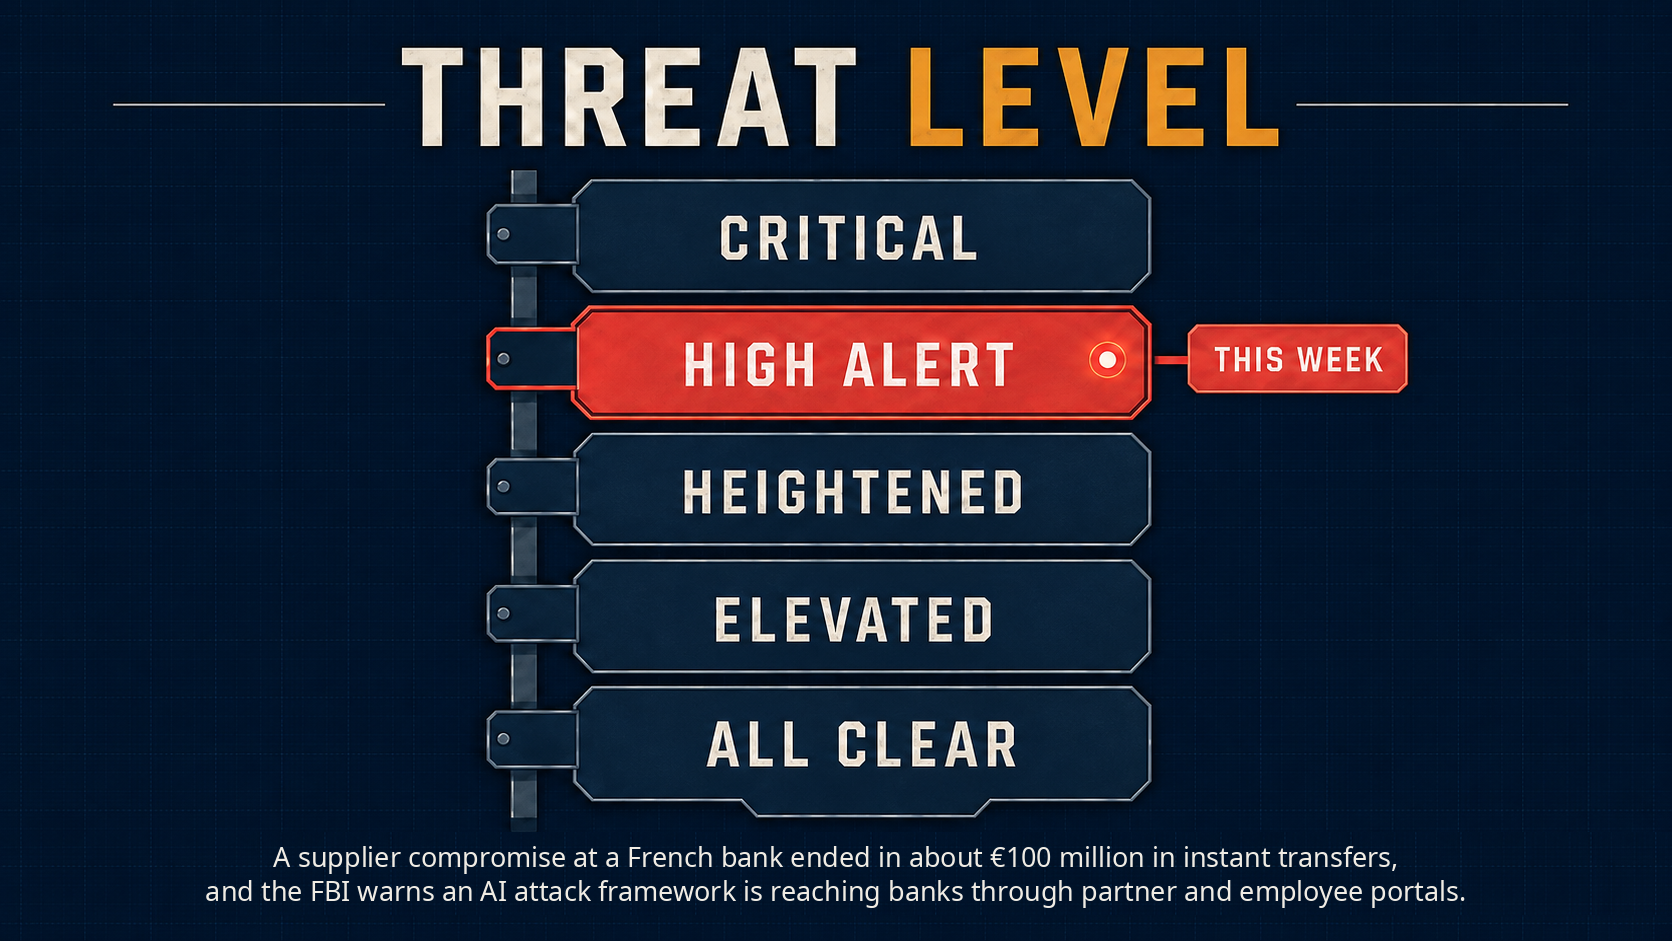
厳重警戒。
銀行におけるサプライヤーの侵害:決済システムや基幹システムに接続しているプロバイダーが侵害を報告した場合、接続の遮断だけで終わらせないでください。そのプロバイダーが保持していたすべての認証情報、証明書、鍵をローテーションし、自行の口座からの送金、特に新しい受取人への即時送金を監視してください。
ARTEX:FBIのFLASH-20261113-001には、韓国の銀行への攻撃を含むARTEXのキャンペーンに関連するIPアドレスと挙動が記載されています。パートナー、ブローカー、従業員向けのポータルで連続した照会が集中的に発生していないか、またサーバーから想定外のLLM APIへの呼び出しがないかを確認してください。
Outlook(CVE-2026-124194):実際に悪用されており、CISAのKEVカタログに登録されています。今すぐパッチを適用してください。
⚡ ニュース
一社のサプライヤー、多数の銀行
保証会社の侵害で、日本の銀行の借り手最大32万人の情報が流出
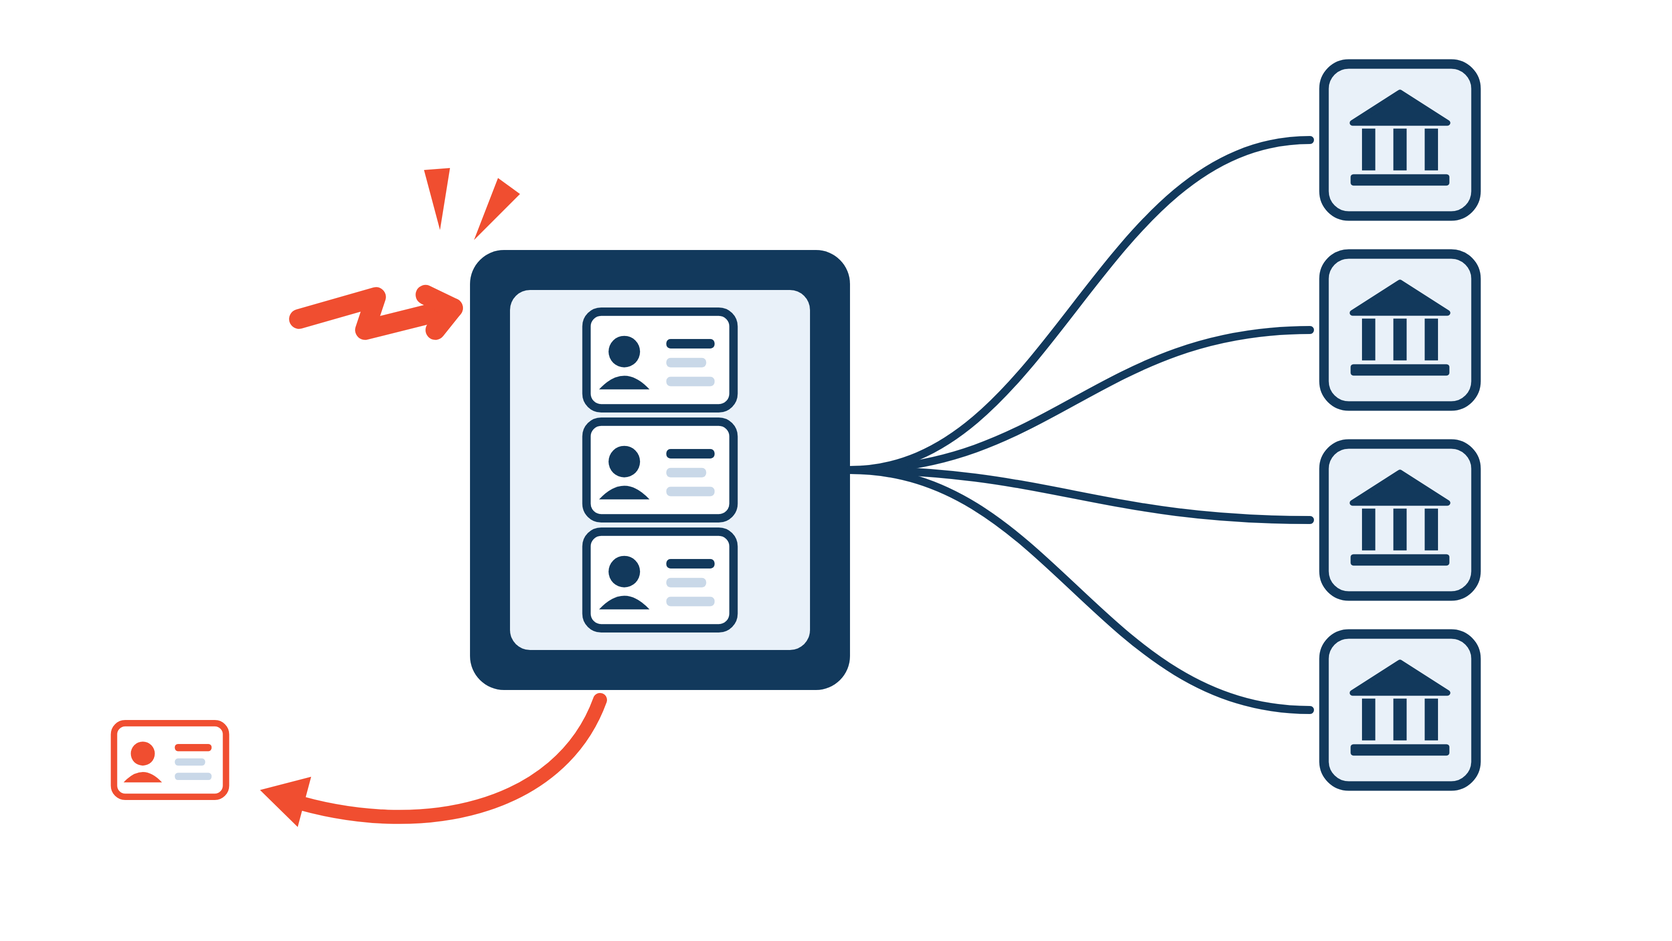
SMBCコンシューマーファイナンスは、日本各地の地方銀行、信用組合、ネット銀行のカードローンを保証しています。同社は11月2日、その保証業務を運用するシステムへの不正アクセスを検知し、同日中にアクセスを遮断しました。11月5日には、システムから送出されたデータに最大320,118人分の個人情報が含まれていたと発表しました。
流出した項目には、氏名、生年月日、住所、電話番号、メールアドレス、運転免許証番号、勤務先電話番号、年収、銀行コード、顧客番号、保証金額が含まれます。本人確認書類の画像は含まれていませんでした。提携銀行はそれぞれ独自の件数を公表しています。ドコモSMTBネット銀行は、カードローン顧客のうち最大約122,600人が影響を受けたとしており、いくつかの小規模な地方銀行も数百人から数千人の影響を報告しました。原因は現在も調査中です。
なぜ重要か:影響を受けた銀行自身のシステムは、どれも侵害されていません。顧客のデータは、ほとんどの顧客が名前も聞いたことのないプロバイダーのもとにありました。そのプロバイダーが裏側でローンを保証しているからです。そこへの一度の侵入が、数十の銀行に同時に及びました。
データそのものが第二の問題です。氏名、年収、勤務先、正確な借入額は、詐欺師が借り手に電話をかけ、銀行そっくりに装うために必要な情報そのものです。後続の詐欺は、マルウェアではなく電話やSMSでやって来ると考えておくべきです。
銀行であれば、自社のネットワークに接続しているプロバイダーだけでなく、顧客のデータを丸ごと保持しているプロバイダーを洗い出してください。プロバイダーであれば、顧客企業のインシデント対応計画は、何が流出したかをあなたがどれだけ迅速かつ正確に伝えられるかにかかっています。
銀行は、自社のサーバーが一台も触られることなく侵害されうるのです。
SMBCコンシューマーファイナンスの侵害(INTERNET Watch) · ドコモSMTBネット銀行のお知らせ
検査する側が検査される
韓国の金融機関がセキュリティ評価を提出するサイトにハッカーが侵入
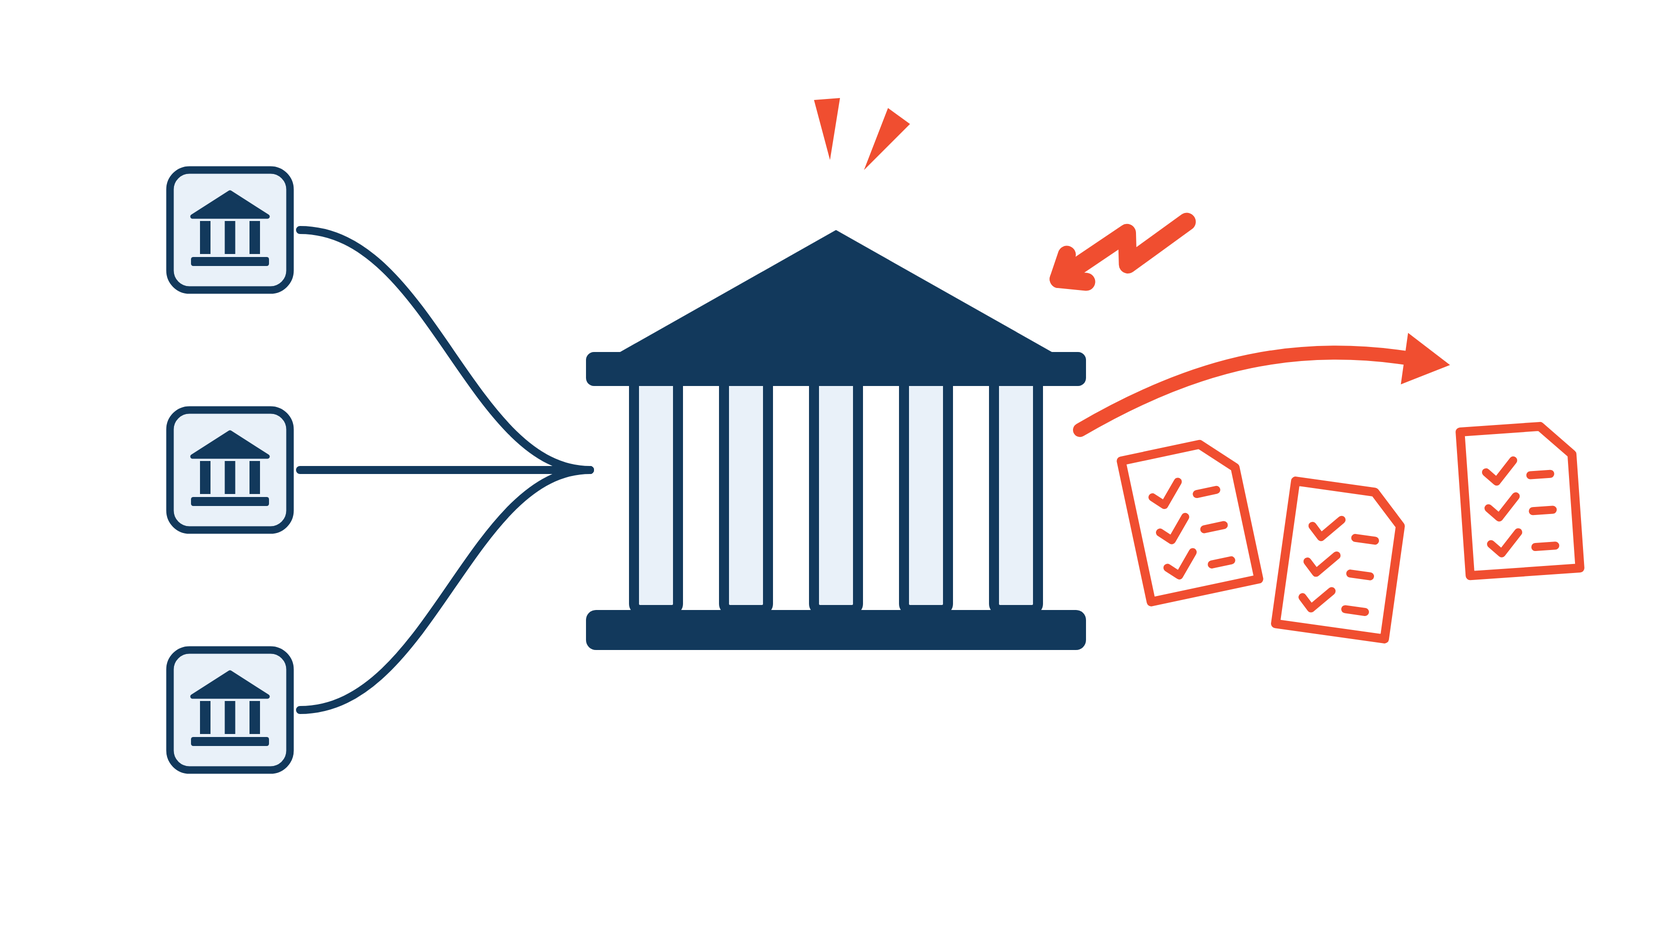
韓国の金融保安院(FSI)は、同国の金融セクターのサイバーセキュリティを担う機関です。FSIは11月9日、金融機関がセキュリティ評価に必要な書類を提出する常時評価サイトへの異常なアクセスを検知しました。これまでに48社の約130ファイルが流出したと推定されています。
金融委員会と金融監督院は直ちに現場検査を開始し、11月16日からは関係機関とともに集中監査を実施しています。11月23日からは、金融機関が書類のやり取りに使うシステムで、古いプロトコルを使う接続が遮断されます。FSIのPark Sang-won院長は11月12日、「このような事故が発生したことを深くお詫び申し上げます」と公に謝罪しました。
なぜ重要か:今回の件は、9月と10月に新韓、KB国民、ハナなど韓国の銀行や貸金業者で相次いだ侵害に続くものです(詳しくは今号の技術研究で)。FSIに提出された書類には、金融機関が自らをどのように守っているかが記されています。悪意ある者の手に渡れば、それは各社の最も弱い部分を示す地図になります。
また、セキュリティ機関もサプライヤーであることを示しています。評価を提出したすべての企業は、銀行が他のプロバイダーにデータを預けるのと同じように、FSIがそれを安全に保管すると信頼していました。
自組織が監査報告書、ペネトレーションテストの結果、評価を規制当局、保険会社、認証機関と共有している場合は、それらがどこに、どれだけの期間保管されているかを把握してください。そのうえで、攻撃者がそこから何を知りうるかを問いかけてください。
セキュリティ評価が非公開でいられるのは、コピーを持つ全員がそれを守っている間だけです。
FSIの侵害と謝罪(Seoul Economic Daily)
メールで届けられるハッシュ
Outlookのゼロデイで、攻撃者がユーザーのNTLMハッシュを入手
11月10日に公開されたMicrosoftの11月のPatch Tuesdayでは、Tenableの集計によると1,093件のCVEが修正されました。優先すべきはCVE-2026-124194です。これはOutlookのなりすましの脆弱性で、Microsoftによるとゼロデイとして実際に悪用されていました。攻撃者は、細工したOfficeファイルを標的に開かせることで、その人のNTLMv2ハッシュを入手できます。CISAは同日、これを既知の悪用された脆弱性(KEV)カタログに追加しました。
深刻度は「中」で、CVSSスコアは6.5です。Tenableによると、アドバイザリーでは、Claudeを使ったセキュリティ研究者が発見者としてクレジットされています。
なぜ重要か:スコア6.5の脆弱性は、優先順位を下げられがちです。しかし、悪用されているNTLMハッシュの漏洩は別です。取得されたNTLMv2ハッシュは、オフラインで解読されたり、いまだにNTLMを受け付けるサービスへリレーされたりします。そのため、開かれたファイル一つが侵害されたアカウント一つにつながりうるのです。銀行への侵入の多くは、こうして始まります。
今すぐOutlookにパッチを適用してください。そのうえで、盗まれたハッシュの価値を下げてください。インターネットへの送信SMBをブロックし、特権アカウントをNTLMを使用できないグループに入れ、いまだにNTLMを受け付ける社内サービスを把握しておきましょう。
CVSSスコアはバグの性質を表します。パッチの緊急度を教えてくれるのは、実際に悪用されているかどうかです。
11月のPatch Tuesday(Tenable) · CISAのKEVへの追加
🔎 ディープダイブ:サプライヤーは切り離されていた。資金は5日後に流出した。
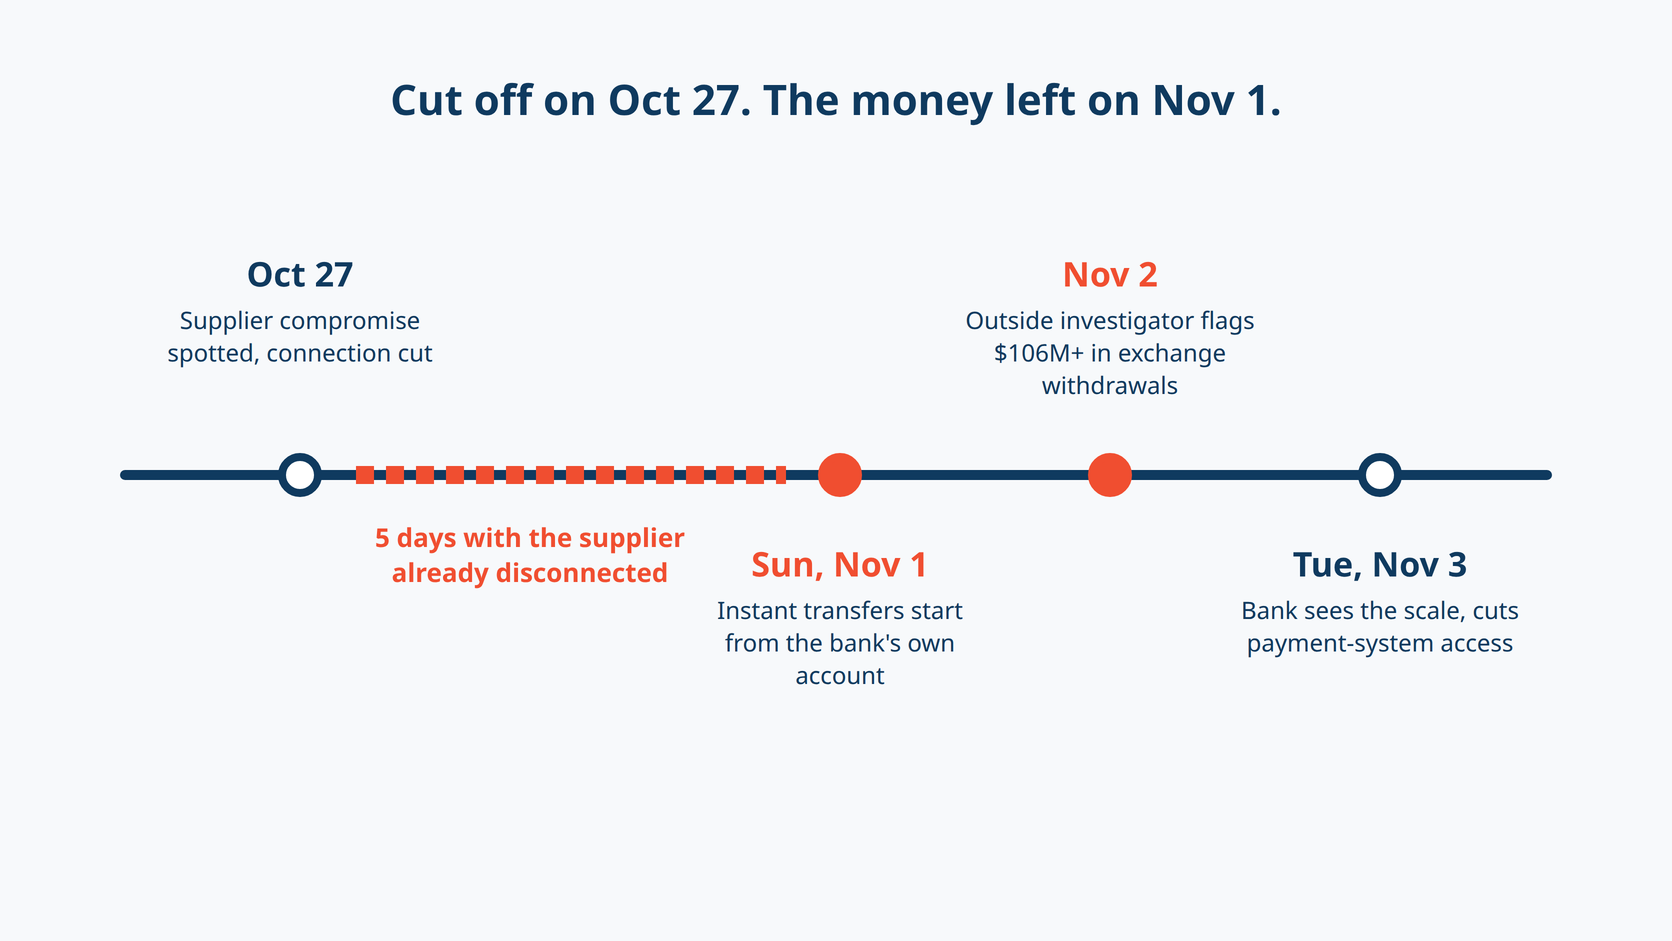
10月27日、Crédit Mutuel Arkéaは、サービスプロバイダーの一社が侵害された兆候を確認しました。同行はそのプロバイダーとの接続を遮断し、当局に通報しました。同行の会長によると、その時点では、侵入が銀行自体に及びうることを示すものは何もありませんでした。
11月1日の日曜日、銀行自身の口座から資金が流出し始めました。11月3日火曜日の朝に銀行が規模を把握した時点で、同行の暫定見積もりは約1億ユーロに達していました。
サプライヤーはすでに切り離されていました。それでも攻撃は始まったのです。
何が起きたのか
Crédit Mutuel Arkéaは、総資産約2,120億ユーロのフランスの銀行グループです。同行は11月4日の声明で、攻撃者は「サービスプロバイダーのプラットフォームを経由し、それによってCrédit Mutuel Arkéaに直接到達した」と述べました。自社側の人的ミスは否定し、オンライン銀行Fortuneoを経由した侵入はなかったとしています。
同行はプロバイダーの名前を明らかにしていません。会長のJulien CarmonaはLes Echosに対し、同様のプロバイダーが標的にならないよう、関係する銀行が名前を伏せることを選んだと語りました。また、「この第三者から何らかの要素が持ち出されたことを検知できるものは何もなかった」とも述べています。
この一文こそが、この話の核心です。接続を断ったことで、プロバイダーは銀行とやり取りできなくなりました。しかし、すでにプロバイダーから持ち出されていたものには何の効果もありませんでした。
資金はどのように動いたか
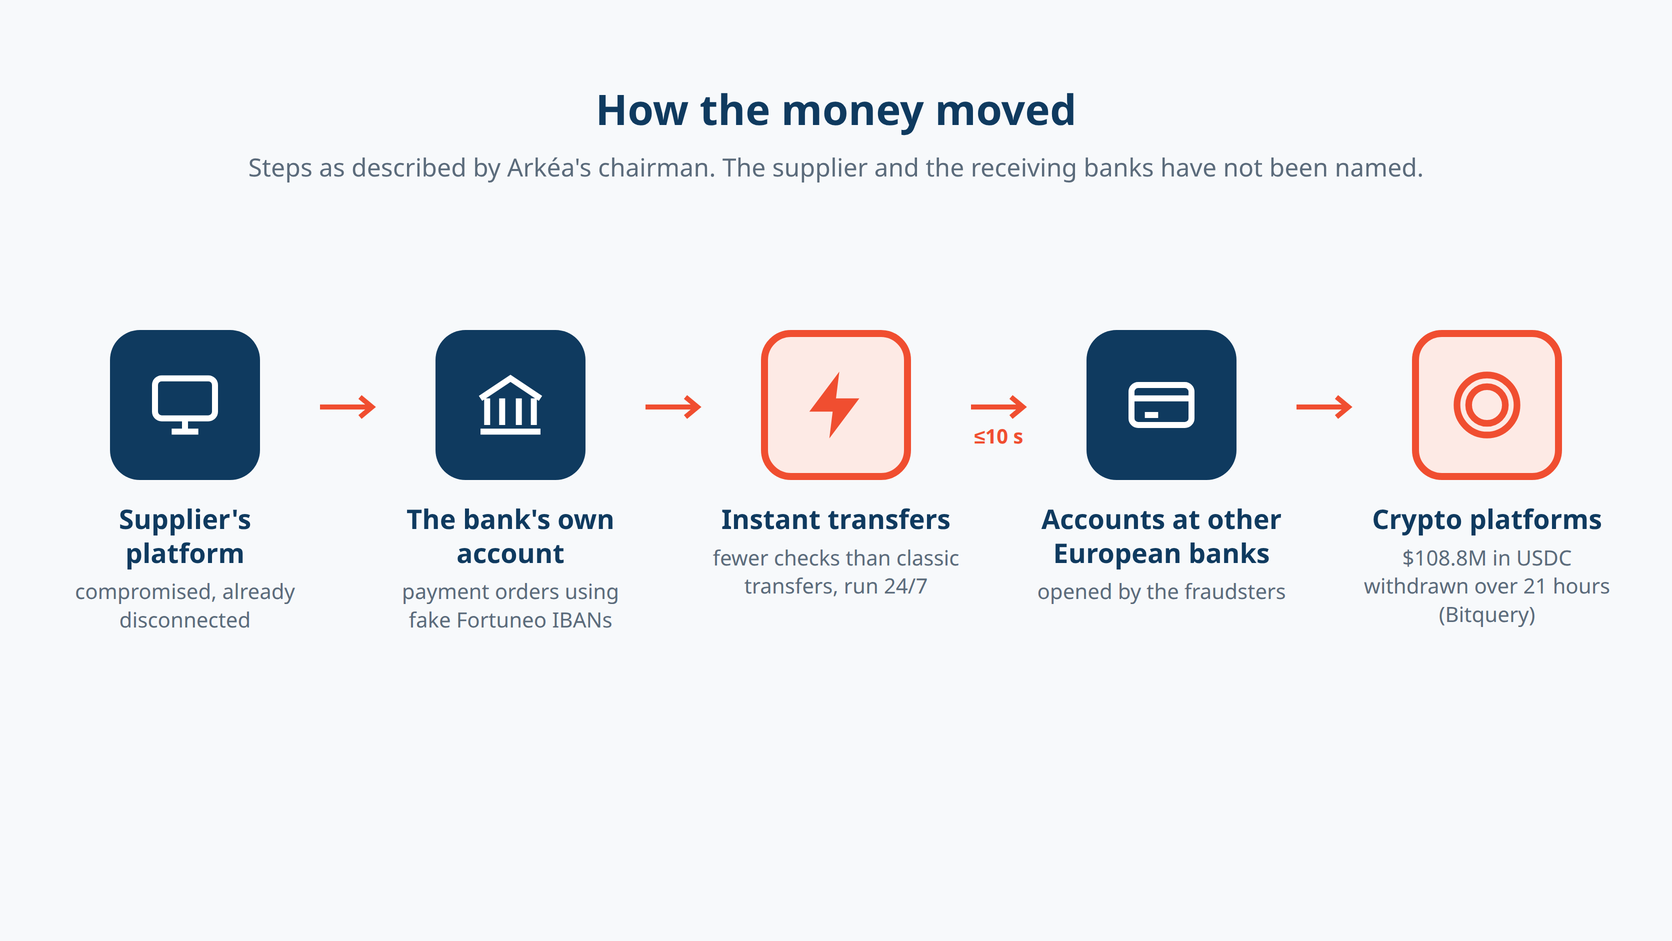
Siliconが報じたCarmonaとLes Echosの説明によると、手口は四つの段階で構成されています。
- 銀行自身の口座からの支払指図。攻撃者は、グループのオンライン銀行Fortuneoの名義を付けた偽のIBANを生成し、それを使ってArkéa自身の口座から支払指図を発行させました。顧客の口座には手が付けられていません。
- 即時送金。指図は即時送金として送られました。Carmonaが指摘したように、即時送金は従来の送金に比べて「その性質上」チェックが少なくなります。ユーロ圏では、即時送金は昼夜を問わず、週末も含めて10秒以内に受取人に届かなければなりません。
- 他の欧州の銀行にある実在の口座。資金は、詐欺師が他の正規の銀行で開設していた口座に着金しました。
- 暗号資産。そこから資金は暗号資産プラットフォームへ移されました。Bitqueryは、11月1日から2日にかけての21時間で、Kraken、Crypto.com、OKXから約1億880万ドル相当のUSDCが引き出されたことを追跡しました。
最初に公に警鐘を鳴らしたのは銀行ではありませんでした。11月2日、オンチェーン調査員のZachXBTが、被害者をまだ特定しないまま、1億600万ドルを超える取引所からの不審な引き出しを指摘しました。彼は11月4日にArkéaの名前を挙げ、総額を最大1億3,300万ドル(約1億1,800万ユーロ)としました。銀行側は「おおよその規模を認める」ことしかできないとしています。
Arkéaによると、顧客の資産に影響はなく、一部の送金が遅れただけだということです。資金の一部は凍結されており、Carmonaは一部の金額はすでに回収されたと述べています。パリ検察庁のサイバー犯罪部門は、組織的な集団による自動データ処理システムへの攻撃として捜査を開始し、フランスのサイバー犯罪対策局(OFAC)が捜査を主導しています。
Carmonaはまた、攻撃は高度なAIに支援された「可能性が非常に高い」とも述べました。AIが何をしたのかは説明されておらず、証拠も公表されていません。これは調査結果ではなく、会長の見解として受け止めるべきでしょう。
競い合う二つのタイムライン
即時送金は一件あたり10秒で決済されます。暗号資産の引き出しは21時間にわたって続きました。銀行が事態を把握するまでに約2日を要し、資金の流れを銀行と最初に結び付けたのは、ブロックチェーンを読み解く外部の調査員でした。
Carmonaによると、暗号資産の専門家は日曜日と月曜日に異常な資金の流れに気づいていましたが、それをArkéaと結び付けた人はいませんでした。ZachXBTは、この沈黙によって、本来なら欧州の法執行機関が凍結できたはずの約3,000万ドルを、攻撃者が11月3日までに洗浄できてしまったと主張しています。これは銀行ではなく彼の主張ですが、方向性は明らかです。最初の送金から最初の凍結要請までの1時間1時間が、まだ動かせる資金だったのです。
送金は日曜日に始まりました。即時送金は24時間動いているため、週末に遅くなるのはチェックする人間の側であって、お金ではありません。
サプライヤーを切り離すときに含めるべきこと
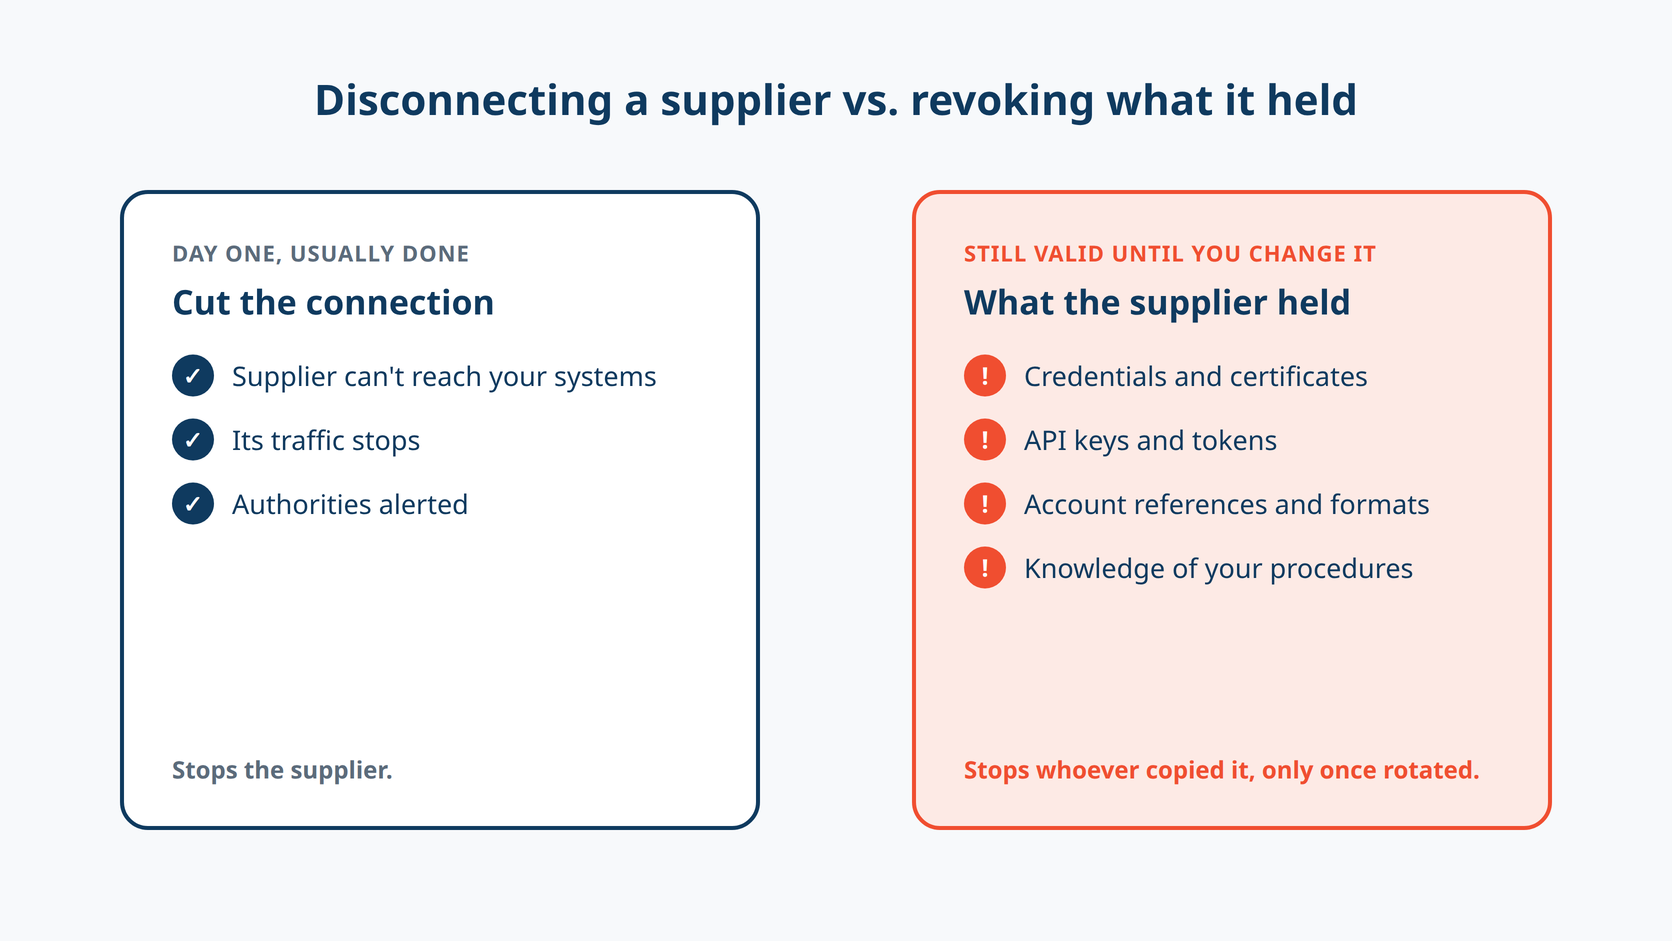
侵害されたプロバイダーとの接続を断つのは、正しい最初の一手です。Arkéaの事例は、それが最後の一手であってはならない理由を示しています。切り離しが実際にあなたを守るかどうかは、三つの問いで決まります。
1. サプライヤーは自社について何を保持していたか?銀行に接続するプロバイダーは通常、ネットワーク接続以上のものを保持しています。認証情報、証明書、APIキー、口座の参照情報、社内のフォーマットや手順に関する知識などです。接続は数分で断てます。しかし、プロバイダーからコピーされたものは、変更するまで有効なままです。不正が発覚した後、Arkéaは「すべての認証」を変更しました。すべての銀行が問うべきなのは、このステップが10月27日の切り離しと同時に行われていたら、何が変わっていたかということです。
2. それは他のどこで有効か?ある連携のために発行された認証情報が、その連携でしか検証されないことはまれです。決済システムを含め、サプライヤーが保持していたものを受け付けるすべてのシステムを洗い出し、そうでないと証明されるまでは、それぞれを露出しているものとして扱ってください。
3. その悪用はどのような形で現れ、誰がそれを監視しているか?サプライヤーのインシデントの後は、サプライヤーとの接続だけでなく、資金を動かす経路の監視を強化してください。今回の兆候は、銀行自身の口座から、これまで一度も送金したことのない口座への高額な即時送金が、日曜日に始まったことでした。このパターンは銀行にも見えるものです。しかし、最初に気づいたのはブロックチェーンの調査員でした。
四つの優先事項
- 銀行のセキュリティチーム向け:サプライヤーの侵害は、そのサプライヤーが自社について保持していたすべてのものが侵害された可能性として扱ってください。それらのシークレットは、不正が起きた後ではなく初日にローテーションしましょう。直接的または間接的に支払いを発生させうるサプライヤーを洗い出してください。
- 決済・不正対策チーム向け:顧客の口座に向けるのと同じ厳しさで、銀行自身の口座も精査してください。内部口座や財務口座からの即時送金に上限を設け、新しい受取人や通常とは異なる取引量でアラートを出し、週末でもそのアラートに対応できる人がいるようにしてください。
- 銀行向けサービスプロバイダー向け:侵害を発見したら、攻撃者が持ち出しえた各顧客に属するもの、つまり認証情報、鍵、データ、手順を、顧客ごとに正確に伝えてください。「封じ込めました」だけでは、銀行は何をローテーションすべきかわかりません。
- 規制当局と業界向け:即時送金によって、不正は速くなりました。組戻しや凍結も、銀行と暗号資産プラットフォームをまたいで速くならなければなりません。Crypto.comとOKXは、何を探せばよいかがわかった時点で、この事件に関連する資金を凍結しました。早く知るほど、凍結できる資金は多くなります。
問題の核心にある緊張関係
Arkéaは、ほとんどのインシデント対応手順書が示すとおりに行動しました。侵害されたサプライヤーを発見し、接続を断ち、当局に通報したのです。それでも5日後、10秒で決済され24時間動き続ける決済網を通じて、資金は流出しました。
サプライヤーを切り離すのは、作業の始まりにすぎません。サプライヤーが自社について何を保持していたかを知らなければ、何がまだ開いたままなのかもわかりません。
🎣 これはフィッシング?
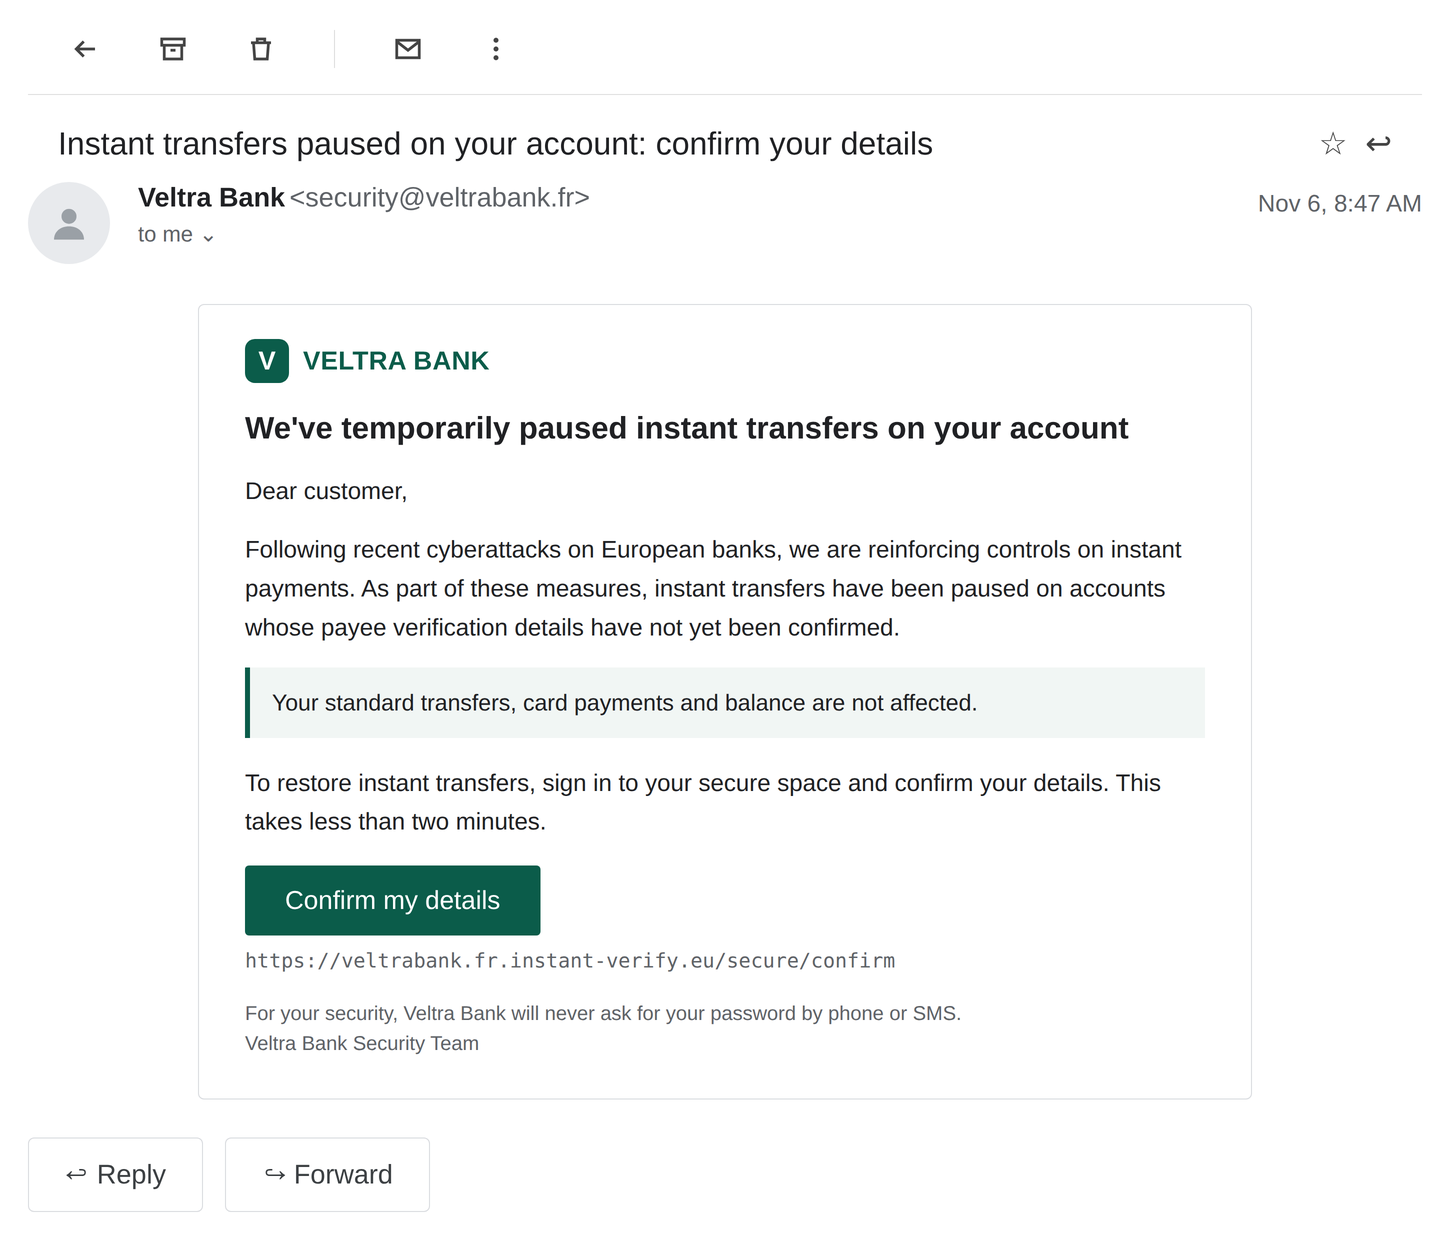
フランスの銀行へのサイバー攻撃がニュースになった数日後、このメールが顧客の受信箱に届きました。
正規か、フィッシングか?
- 正規
- フィッシング
🔬 技術研究:標的は銀行アプリではなかった。ローンブローカー向けの照会ページだった。
11月13日、FBIはARTEXに関するFLASHアラート(FLASH-20261113-001)を公開しました。ARTEXは、平易な言葉で書かれた目標をもとに、AIエージェントでペネトレーションテストを実行するオープンソースのフレームワークです。FBIによると、脅威アクターはこれを金融サービス、政府、テクノロジー、医療などのセクターに対して使用しており、「一部の侵入では、最初の標的化から特権アクセスの獲得まで3時間もかからなかった」としています。
FBIが挙げたキャンペーンの一つは、9月下旬に韓国の銀行を襲い、約67,000人の個人情報を流出させました。もう一つは、前号で取り上げたConnectWise Cloud Backupの侵害です。どちらの攻撃も、銀行の主要アプリを狙ってはいません。どちらも、あまり注目されないシステムから侵入しました。
ARTEXについては、私たちのブログで詳しく解説しています。無料のAIペンテストフレームワークが攻撃者の定番ツールになった経緯として、これまでに関連付けられたすべてのキャンペーン、エージェントがログに残す痕跡、最初に塞ぐべきものをまとめています。今回の解説では銀行への侵入に焦点を当て、その記事に加え、FBI FLASH、CrowdStrike、Zscaler ThreatLabz、Censys、Elastic Security Labs、そして新韓銀行の侵害に関する韓国の報道をもとにしています。
事実関係
Autumn-27という名で知られる開発者が、2026年7月にARTEXをGitHubで公開しました。FBIの推定では、10週間で1,500〜2,000のスターを集め、Wiz Researchによると、開発者が10月8日にリポジトリを非公開にした時点で、フォーク数は12,000を超えていました。FBIによると、ARTEXはそれらのフォーク、アーカイブされたコピー、ローカライズ版、そして商用版のARTEX PROを通じて存続しています。11月上旬の独立したスキャンでは、各スキャナーが何を数えたかによって、約800〜1,650の公開されたコンソールが確認されました。
ARTEXは独自のAIモデルを持っていません。Claude、GPT、DeepSeek、GLM、Grok、Kimiなどの外部モデルに接続します。FBIによると、攻撃で最も多く使われているのは中国のモデルで、「DeepSeek Flashファミリーのモデルが使用の大半を占めている」とのことです。安価であり、ペネトレーションテストという体裁をとると目に見えるガードレールが働かないためです。
韓国でのキャンペーンでは、CrowdStrikeが攻撃者のサーバーがオープンディレクトリで公開されているのを発見しました。ARTEXはDeepSeek上で動作しており、それとは別にClaude CodeのセッションがGLMとGrokのモデル上で動いていました。これらはCLAUDE.mdファイルに書かれた中国語のペネトレーションテスト用プロンプトで制御されていました。CrowdStrikeは、この活動を中程度の確度で、金銭目的の中国語話者のアクターによるものとしています。韓国の金融保安院は後に、ARTEX特有の通信シグネチャを発見したと発表しました。
ARTEXの仕組み
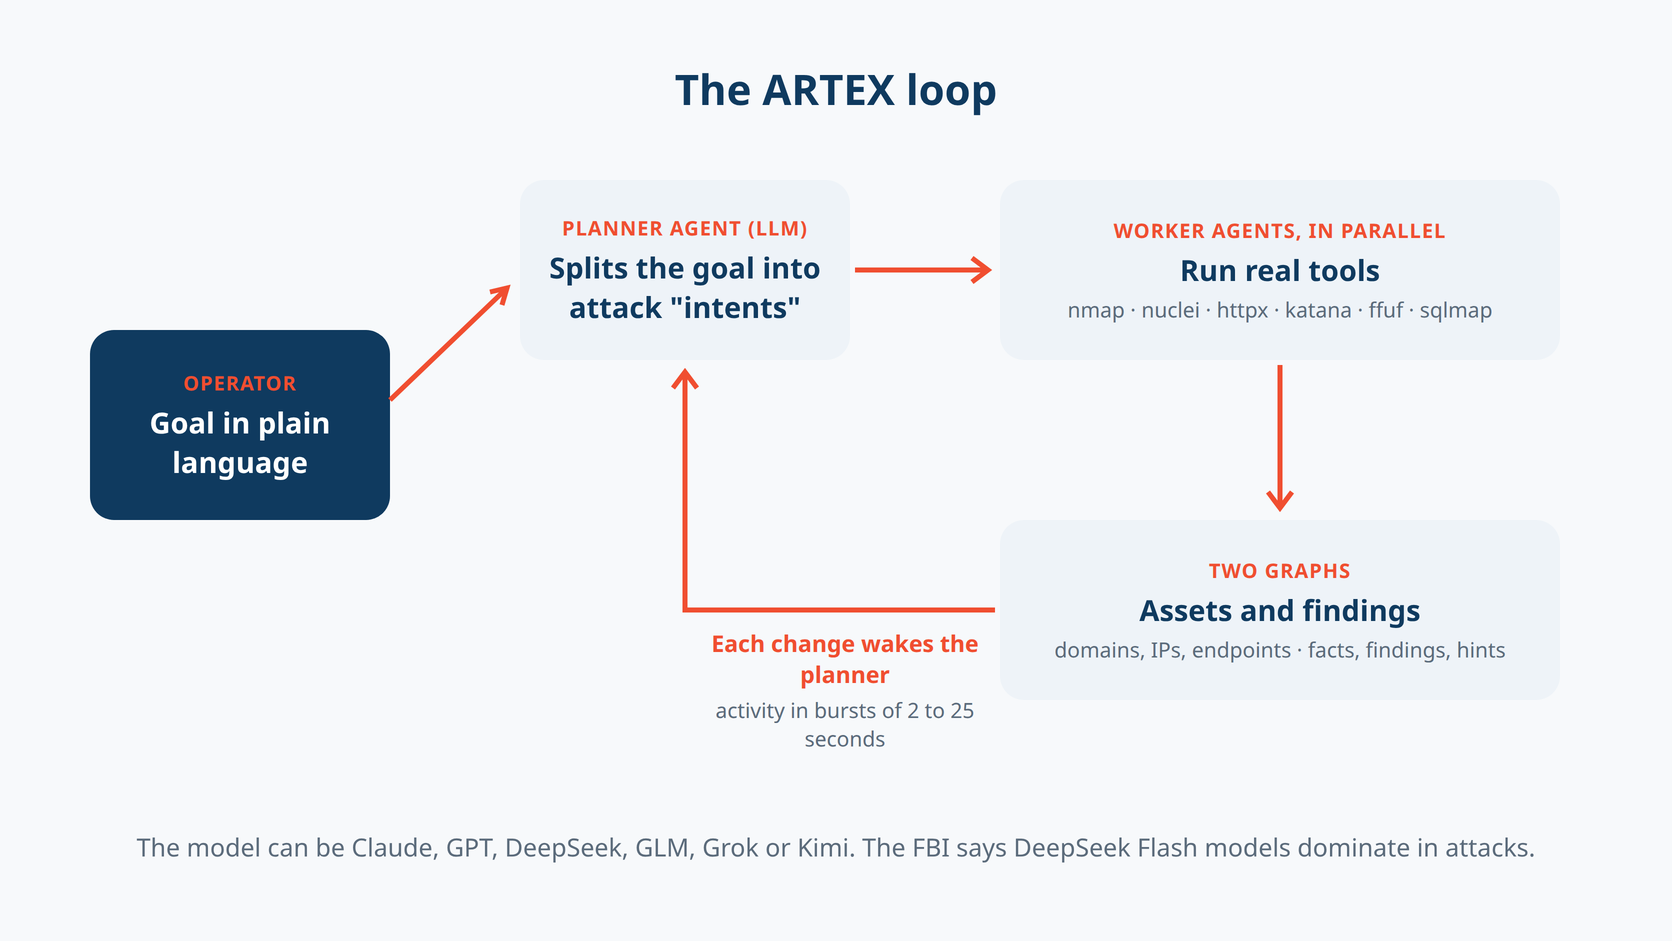
オペレーターが目標を入力します。プランナーエージェントがそれを小さな攻撃「インテント」に分解し、ワーカーエージェント(ある公開フォークではデフォルトでタスクごとに3つ)がそれを受け取って、nmap、nuclei、httpx、katana、ffuf、sqlmapといった実際のツールを実行します。すべての結果は二つのグラフに書き込まれます。一つは資産(ドメイン、IP、サービス、エンドポイント)のグラフ、もう一つは探索(発見事項、事実、ヒント)のグラフです。変更があるたびにプランナーが起動し、次に何を試すかを決めます。
このループこそが速さの源です。人間のペンテスターは結果を読み、考え、何かを試します。ARTEXはそれを「2〜25秒」の間隔で、多数の標的に対して同時に行います。
ガードレールは手薄でした。Elasticによると、エージェントには許可されたペネトレーションテストの一環であると伝えられ、交戦規則(ROE)のスコープチェックは削除され、新たに発見された資産は自動的にスコープに追加されます。デフォルトのブロックリストは政府と教育機関のドメインを対象としていました。Zscalerによると、金融機関は対象外でした。
新韓銀行で何が起きたのか
侵害されたのは、ローンブローカーが顧客のために提出したローン申請の状況を確認する簡易照会ページでした。通常のログインには、ブローカーの氏名、住民登録番号、電話番号が必要で、その後にSMSコードを入力します。
韓国経済新聞(Hankyung)が報じた銀行の説明によると、攻撃者は「通常の本人確認を経ずに」侵入しました。サービスのリクエストメッセージの構造を割り出し、照会値を無作為に置き換えてレコードを取得したのです。収集した顧客番号は、連絡先などのさらなる詳細を取得するために使われました。Zscalerによると、エージェントはSQLインジェクションと認証バイパスを発見して悪用しました。どちらの情報源も、具体的な欠陥は明らかにしていません。
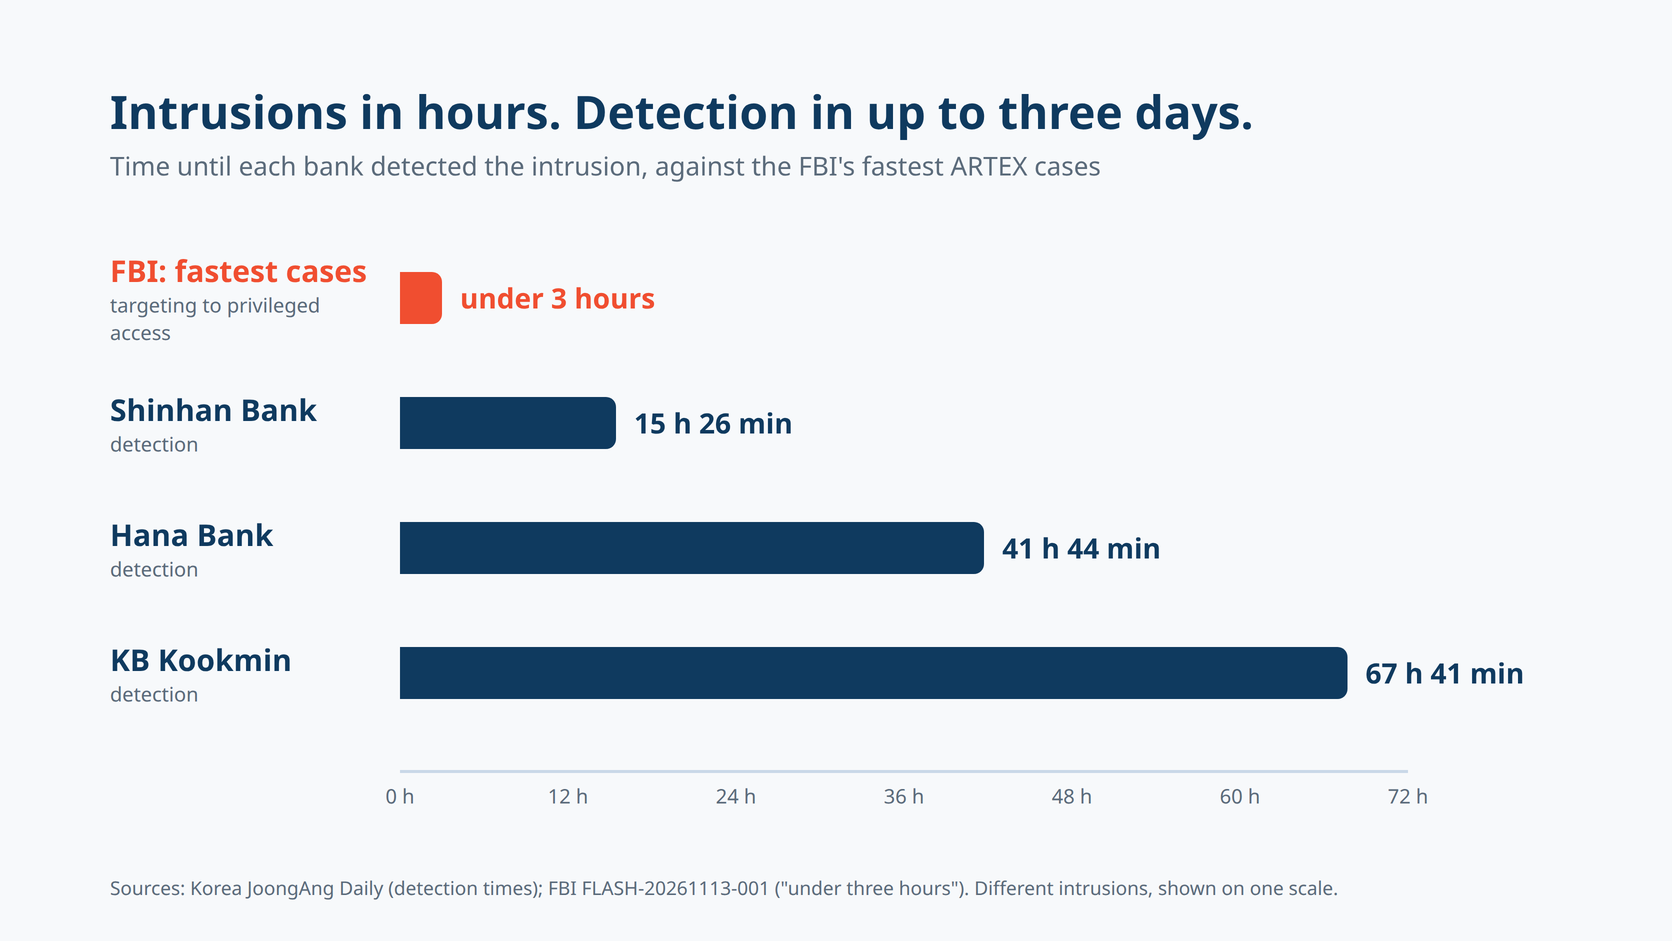
影響を受けた顧客は約25,000人で、氏名、電話番号、年収、借入限度額に加え、一部の顧客については住民登録番号も含まれていました。攻撃は9月29日と30日に集中しており、新韓銀行はページビューの急増からそれに気づきました。Korea JoongAng Dailyによると、検知までにかかった時間は、新韓で約15時間、ハナで約42時間、KB国民で約68時間でした。KBの侵入口は従業員向けのモバイル業務支援システム、ハナの侵入口は営業支援システムでした。
境界が破られた場所
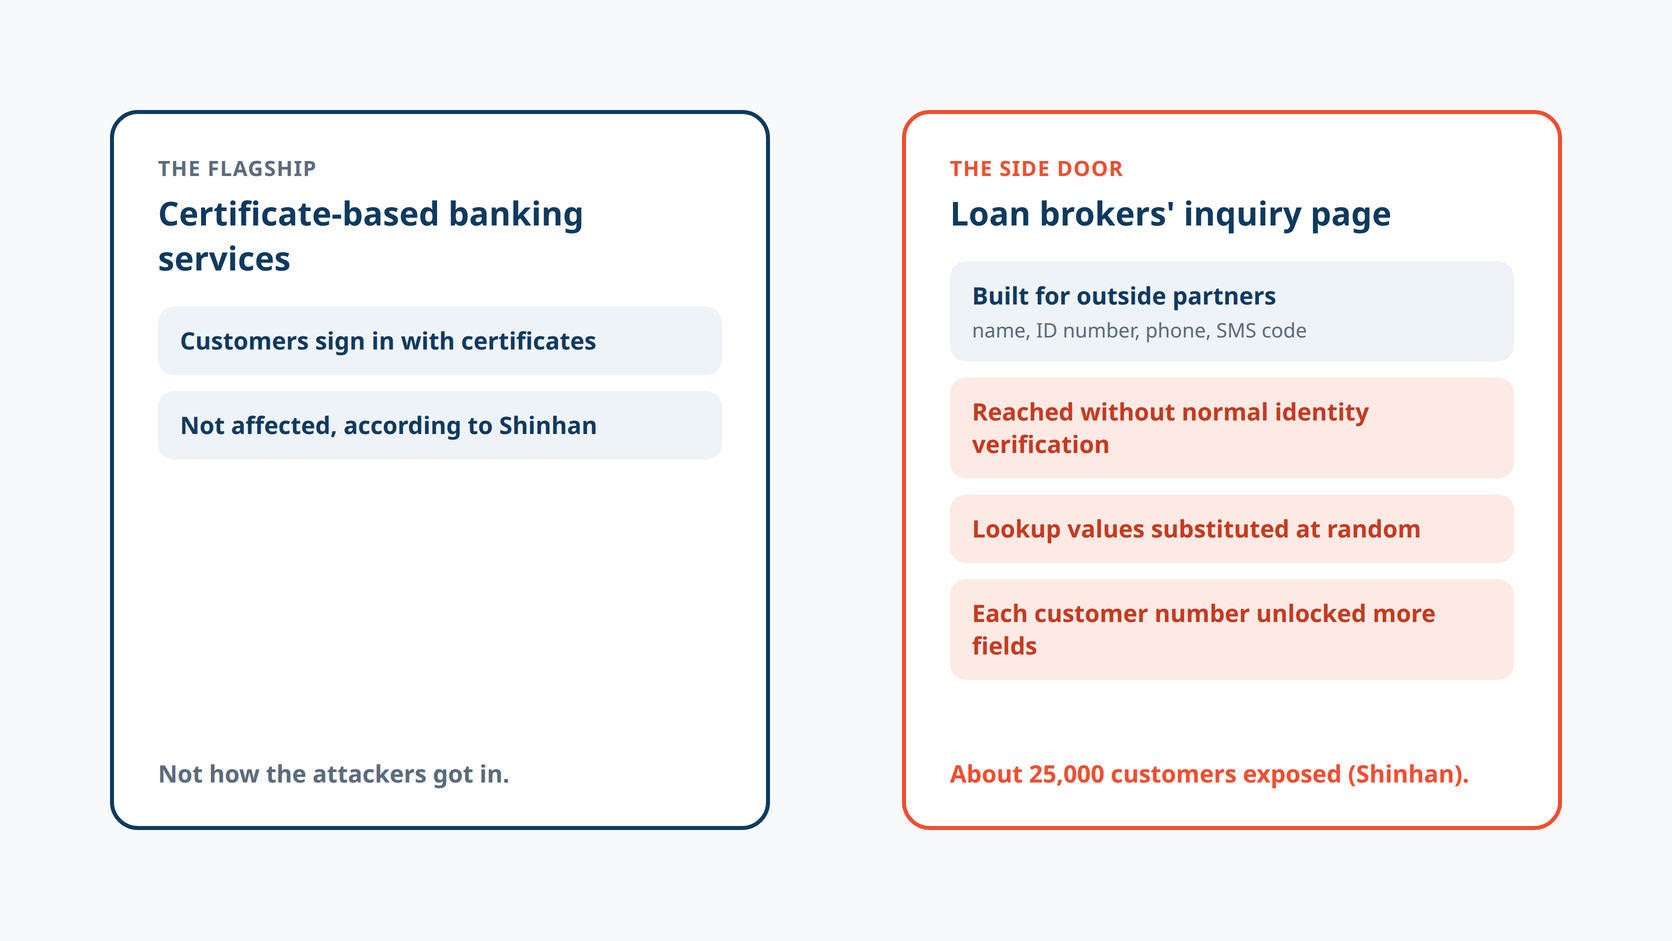
侵入口は銀行の主要アプリではありませんでした。弱点は、少数の外部パートナー向けに作られたページで、入口には本人確認があるものの、その背後にはレコードごとの認可がありませんでした。リクエストがいったん照会処理に届くと、サーバーは渡された顧客番号が誰のものであっても応答していました。
これこそFBIが指摘しているパターンです。ARTEXは「パートナーやサプライヤーのポータル、モバイルバックエンド、従業員向けアプリケーション、営業支援システムなど、主力アプリケーションほどセキュリティ上の注意が払われていない周辺システムの特定と悪用に長けている」とされています。これは韓国での侵入口、つまりブローカーポータル、従業員向けモバイルアプリ、営業支援システムと一致します。
そのチェックをすり抜けた列挙の手法自体は、新しいものではありません。変わったのはコストです。数秒ごとにリクエストを書き換え、エラーを読み、再試行するエージェントの登場で、目立たないパートナー向けページも、多数の銀行で同時にマッピングする価値のある対象になりました。
攻撃チェーンのステップごとの流れ
- 目標:オペレーターがARTEXに、標的と目的を自然言語で与えます。
- マッピング:ワーカーがドメイン、サブドメイン、エンドポイントを列挙し、ブローカーポータル、従業員向けバックエンド、営業支援システムといった目立たないアプリを見つけ出します。
- 探査:エージェントが認証と入力処理をテストし、レスポンスを読んで、少しずつ変更を加えながら再試行します。
- バイパス:新韓銀行のブローカー照会ページでは、リクエストが通常の本人確認を経ずに顧客照会に到達しました。
- 列挙:照会値が無作為に置き換えられ、見つかった顧客番号ごとに、さらに多くの項目が取得できるようになります。
- 収集:誰かがトラフィックに気づくまで、氏名、電話番号、年収、借入限度額が引き出されます。
[Goal in plain language] -> [Planner splits it into intents] -> [Workers map peripheral apps] -> [Broker lookup page found] -> [Identity check bypassed] -> [Lookup values enumerated] -> [Customer numbers unlock contact data] -> [~25,000 records out before detection]防御側が学ぶべきこと
- まず裏口を棚卸しする:インターネットに公開されているすべてのアプリ、特にパートナーやブローカーのポータル、従業員向けモバイルバックエンド、営業支援ツール、古いサービスを洗い出してください。ARTEXが見つけたのはこれらです。ペネトレーションテストのスコープに入っていないなら、攻撃者があなたの代わりにテストしています。
- すべてのレコードをサーバー側で認可する:入口でのログインだけでは不十分です。照会のたびに、このユーザーがこの顧客の情報を見ることを許可されているかを確認し、業務に必要な項目だけを返すようにしてください。
- エージェント特有の挙動でアラートを出す:FBIは、パートナーや従業員向けポータルで、連続した照会やセッションあたりの異常に多いレコード数に対してアラートを出すことを推奨しています。その他の兆候としては、小さな変更を少しずつ加えたほぼ同一のリクエストの集中や、サーバーから本来アクセスする理由のないLLM APIへの送信通信があります。アクセスログに対する最初のシンプルなクエリの例です。
-- Sessions on the broker inquiry endpoint that touched far more customers than a person wouldSELECT session_id, COUNT(DISTINCT customer_id) AS customers, MIN(ts), MAX(ts)FROM access_logWHERE endpoint = '/broker/inquiry' AND ts > now() - interval '1 day'GROUP BY session_idHAVING COUNT(DISTINCT customer_id) > 50ORDER BY customers DESC;- 検知を時間単位で測る:3つの銀行が気づくまでに、それぞれ15時間、42時間、68時間かかりました。FBIが確認した最速のケースでは、3時間足らずで特権アクセスに到達しています。監視が遅い場合は、レート制限とセッションごとのレコード数の上限が時間を稼いでくれます。
- パートナーにはフィッシング耐性のある認証を使う:ブローカーやパートナーのアカウントにも、従業員と同じ保護が必要です。可能な限りパスキーやハードウェアセキュリティキーを使い、推測されたり使い回されたりした認証情報だけが、エージェントとデータの間にある唯一の壁にならないようにしてください。
🛠️ 今週のツール:Ostorlab Mobile ADR(RASP)
あなたのバンキングアプリは、動作している端末で何を見ているでしょうか?
今号の攻撃者は、銀行の主要アプリを迂回しました。それでも、ほとんどの顧客にとってバンキングアプリは今も正面玄関であり、銀行が管理していない端末の上で動いています。root化やジェイルブレイクされた端末もあります。デバッガー、Frida、あるいは銀行のアプリを別のアプリで包み込むクローンアプリが動いている端末もあります。すべてのリクエストをプロキシ経由で送っている端末もあります。ランタイム保護のないアプリには、そのどれも見えません。アプリを所有するチームにも見えません。
Mobile ADR(Mobile Application Detection & Response)は、Ostorlabの新しいランタイム保護製品です。ソースコードもSDKも不要で、すでにビルド済みのアプリのコピーにRASP(Runtime Application Self-Protection)を追加し、各インストールが端末上で観測した内容を表示します。
仕組み:
- OstorlabのウェブアプリでProtect → Mobile ADRを開き、公開予定のAPK、AAB、またはIPAをアップロードします。
- 保護されたアプリが実行するチェックを選びます。デフォルトではすべて有効になっています。
- 保護されたコピーをダウンロードし、署名して、いつもどおり公開します。
- 各インストールは、アプリの起動時とその後約1分ごとにチェックを実行します。結果はEventsタブに、報告したアプリとビルドとともに表示されます。
チェックの対象:root化・ジェイルブレイクされた端末、デバッガー、Fridaなどのフック、エミュレーターとシミュレーター、アプリのクローンと仮想化、ネットワークの傍受(VPN、iOSではシステムプロキシ)、そしてAndroidではメモリ上のランタイム自身のコードの改変です。Android 12以降とiOS 12以降に対応しています。Androidでは、保護されたコピーがアプリ自身のコードの暗号化も行います。
アプリに組み込まれるコードは公開されています。RASPはすべての顧客の端末上で、あなたのアプリの権限で動作します。そのため、ランタイムとパッカーはApache-2.0のもとでオープンソースとして公開されています。セキュリティチームは、実際に出荷されるものをそのまま読み、ビルドできます。
わからないことも把握しておく。Mobile ADRは新しい製品です。検知して報告はしますが、イベントのスコアリングやアラート送信にはまだ対応していないため、各イベントがアプリにとって何を意味するかはあなたが判断します。クライアント側のチェックはすべて、端末を完全に制御している人なら回避できます。既知の課題はリポジトリのTODO.mdに記載されています。もう一つ考慮しておくべき点として、保護されたAndroid版はAndroid 12以降が必要なため、それより古い端末にはインストールできません。
👏 今週の人物
ZachXBT
今週取り上げるのはZachXBTです。盗まれた暗号資産を追跡し、その結果を公表している匿名のオンチェーン調査員で、2025年2月からは暗号資産投資会社Paradigmでインシデント対応アドバイザーを務めています。
彼の手法は公開されており、再現可能です。ウォレット、ブリッジ、取引所をまたいで資金を追い、そのオンチェーンの痕跡を、アーカイブされたウェブサイト、Telegramグループ、ソーシャルメディアのプロフィールといったオフチェーンの証拠と結び付けます。彼が公表した調査は逮捕にもつながっており、その中には250万ドルを超えるNFT盗難の背後にいた5人組をフランス当局が有罪とした事件も含まれます。
彼の仕事は、今号の中心にも登場しました。11月2日、どの銀行も何も発表していないうちに、彼は取引所アカウントからの1億600万ドルを超える不審な引き出しを指摘しました。その2日後、彼はそれをCrédit Mutuel Arkéaと結び付けました。最初の48時間の大半において、フランスの銀行の1億ユーロの損失について公に得られた最も明確な全体像は、ブロックチェーンを読み解く一人の人物によるものでした。
盗まれた資金が公開台帳に触れたとき、防御側にどれほど多くのことが見えるかを示したことから、ZachXBTを今週の人物に選びました。 👏
📅 今週のイベント
TRUSTECH 2026
TRUSTECHは、パリで毎年開催される決済・認証技術の展示会です。カード、即時決済とモバイル決済、デジタルアイデンティティ、生体認証を扱います。
今号の強奪事件は即時決済の上で行われ、その被害銀行はフランスの銀行です。TRUSTECHには、銀行、決済プロバイダー、そして彼らが依存するサプライヤーが一堂に会します。自社のプロバイダーに、自社について何を保持しているのか、それが流出したらどれだけ早く知らせてくれるのかを尋ねるのに、ちょうどよい週です。
📍 フランス・パリ(Paris Expo Porte de Versailles、Pavilion 5.2)📅 2026年12月1日〜3日🎟️ 業界関係者は無料(TRUSTECHウェブサイトでの登録が必要)
📚 今週の本:『The Lazarus Heist』
資金が先に動き、疑問は後からやって来た銀行強盗
Geoff White著『The Lazarus Heist』は、北朝鮮のハッカーたちを初期の攻撃から2016年のバングラデシュ銀行事件まで追った一冊です。この事件では、銀行のシステム内部に入り込んだ攻撃者が、10億ドル近くの支払指図を送りました。その大半は阻止されましたが、約8,100万ドルが送金されました。
本書は強盗の物語のように読めますが、防御側にとって最も重要なのは侵入後の部分です。不正な指図がどのように決済ネットワークを通過したのか、なぜ誰も見ていないときに送られたのか、そして誰かが組戻しをかけるよりも速く、資金がどのように口座やカジノを経由して移動したのか。10年後、Arkéaの事件は、より速い決済網の上で同じ道筋をたどっています。
現金化が侵入と同じくらい重要である理由を理解するなら、『The Lazarus Heist』は最初の一冊として最適です。
😅 今週のミーム
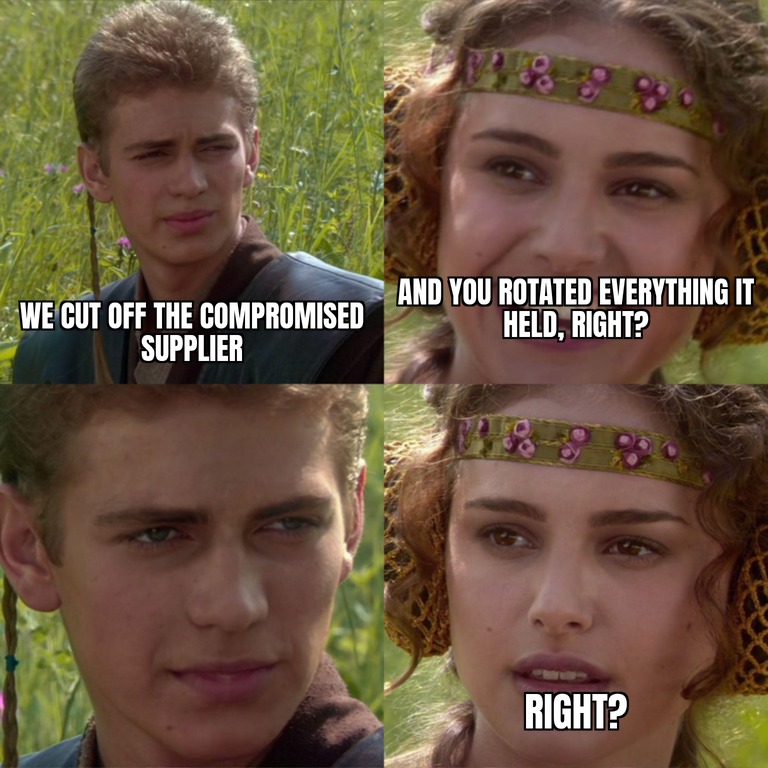
もし今朝、サプライヤーの一社から侵害されたと知らされたら、接続を断った後もなお自社に対して有効なものとして、そのサプライヤーが保持しているものをすべて挙げられますか?
今号に登場したどの銀行も、モバイルアプリを通じて顧客と接しています。私たちはMobile Banking App Security Report 2026のために、そうしたアプリ2,686本をスキャンしました。その結果をご覧ください。
今号は以上です。サプライヤーが何を保持しているかを確認し、裏口に目を向けておいてください。それでは、また次号でお会いしましょう。
The Breach Brief、Ostorlabチーム