一家法国银行切断了与一家遭入侵供应商的连接。五天后,约 1 亿欧元通过即时转账从该行自有账户流出。
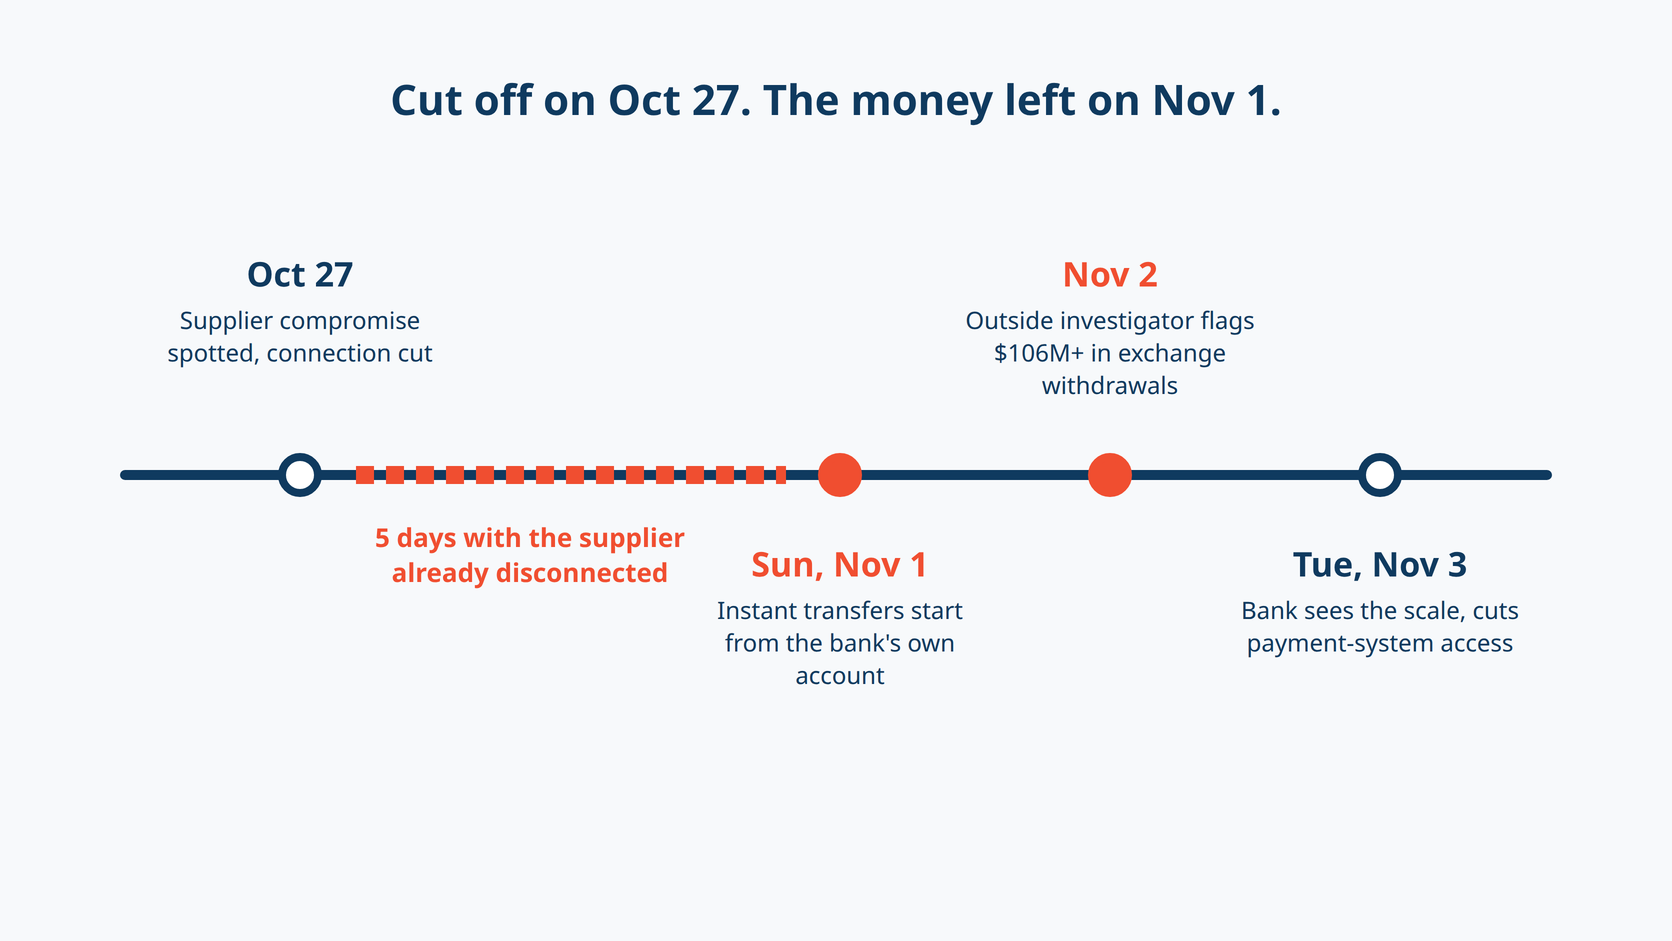
10 月 27 日,Crédit Mutuel Arkéa 发现其一家服务提供商遭到入侵的迹象。银行切断了连接并通报了有关当局。当时没有任何迹象表明银行本身面临风险。
11 月 1 日星期日,支付指令开始从该行的自有账户发出。每笔即时转账都在几秒钟内到达目的地。到星期二上午银行意识到事态规模时,其对损失的初步估计约为 1 亿欧元,而这笔钱已经在加密货币交易所之间流转。最先公开发出警报的是一位链上调查员,而不是银行。
攻击者无需攻破正门。他们从供应商那里进来,并在任何人核对账单之前就离开了。
因此,本期要问的是:切断一家遭入侵的供应商,究竟关闭了什么?深度解析追踪 Arkéa 的资金流向,以及断开供应商连接与撤销其所持有的一切之间的差距。技术研究则解释 FBI 本周发出警告的 AI 攻击框架 ARTEX,以及它如何通过一个为贷款中介打造的页面侵入韩国银行。
本期内容
- 🌡️ 威胁等级:高度警戒
- ⚡ 新闻:一家担保服务商遭入侵波及多家日本银行,黑客攻击负责评估韩国金融机构的机构,一个已被利用的 Outlook 零日漏洞泄露 NTLM 哈希
- 🔎 深度解析:供应商已被切断,资金却在五天后流出
- 🎣 这是钓鱼吗?
- 🔬 技术研究:目标不是银行应用,而是贷款中介的查询页面
- 🛠️ 本周工具:Ostorlab Mobile ADR (RASP)
- 👏 本周人物:ZachXBT
- 📅 本周活动:TRUSTECH 2026
- 📚 本周书籍:The Lazarus Heist
- 😅 本周梗图
- ❓ 离开前的一个问题
让我们开始吧。
🌡️ 威胁等级
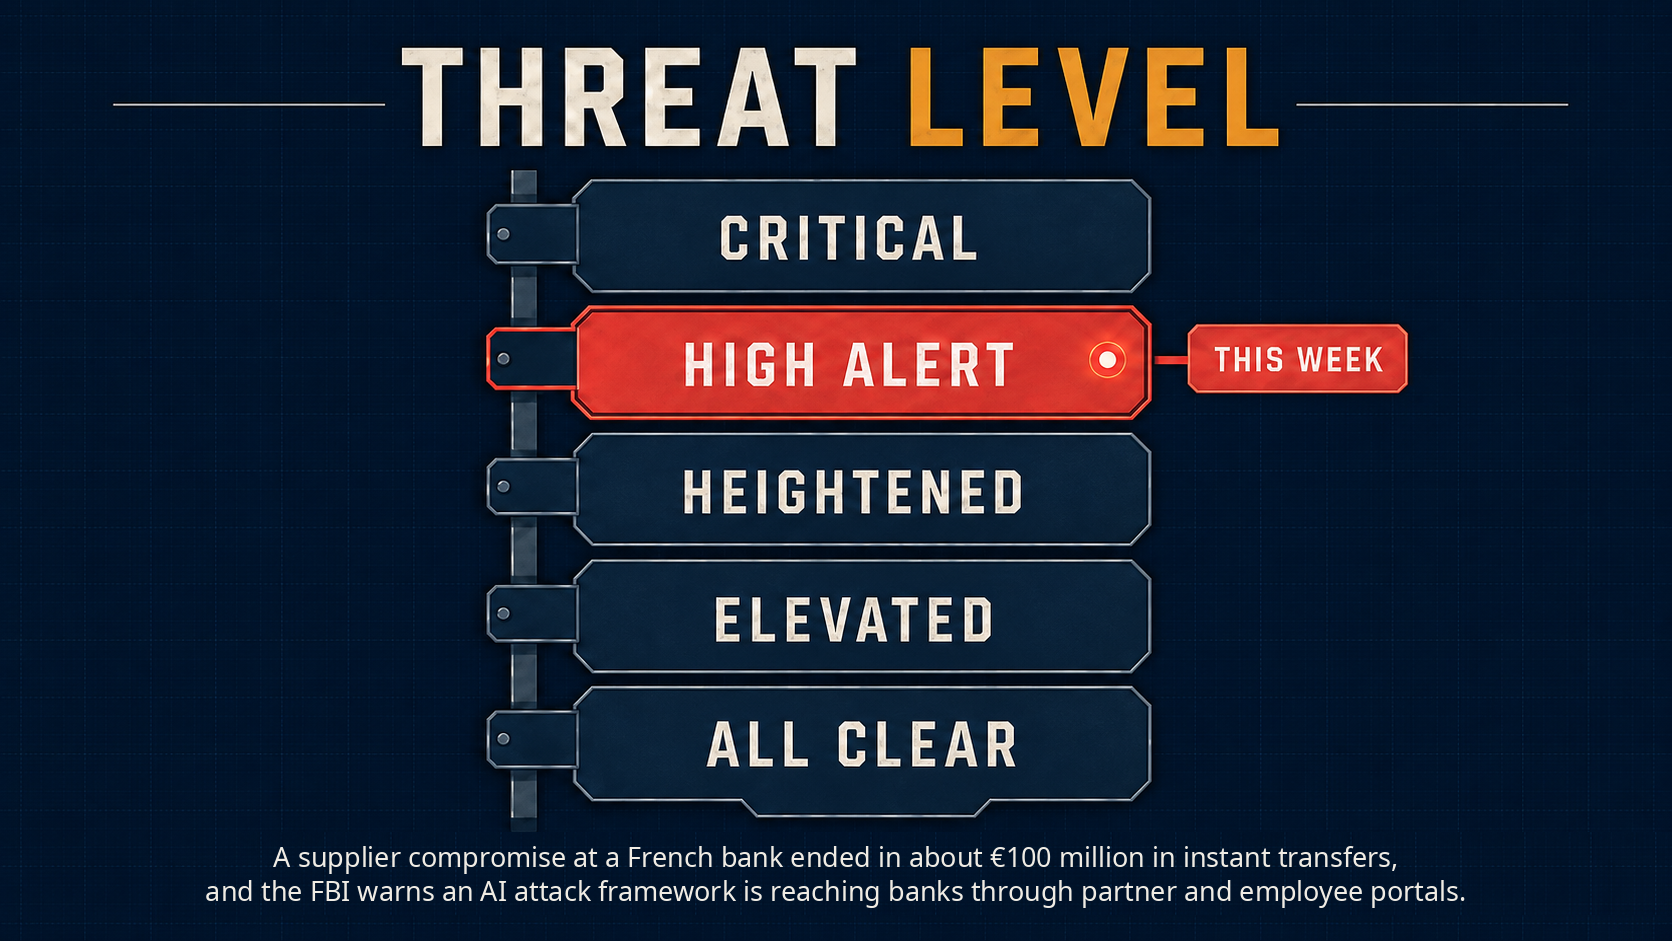
高度警戒。
银行的供应商遭入侵:如果一家连接您支付系统或核心系统的服务商报告遭到入侵,不要只停留在切断连接。轮换它持有的每一个凭据、证书和密钥,并监控从您自有账户发出的付款,尤其是向新收款人发起的即时转账。
ARTEX:FBI 的 FLASH-20261113-001 列出了与 ARTEX 攻击活动相关的 IP 地址和行为特征,其中包括针对韩国银行的攻击。检查合作伙伴、中介和员工门户中是否出现成批的连续查询,并检查服务器是否有意外的 LLM API 调用。
Outlook(CVE-2026-124194):已遭在野利用,并已列入 CISA 的 KEV 目录。请立即打补丁。
⚡ 新闻
一家供应商,多家银行
一家担保服务商遭入侵,日本多家银行至多 32 万名借款人信息外泄
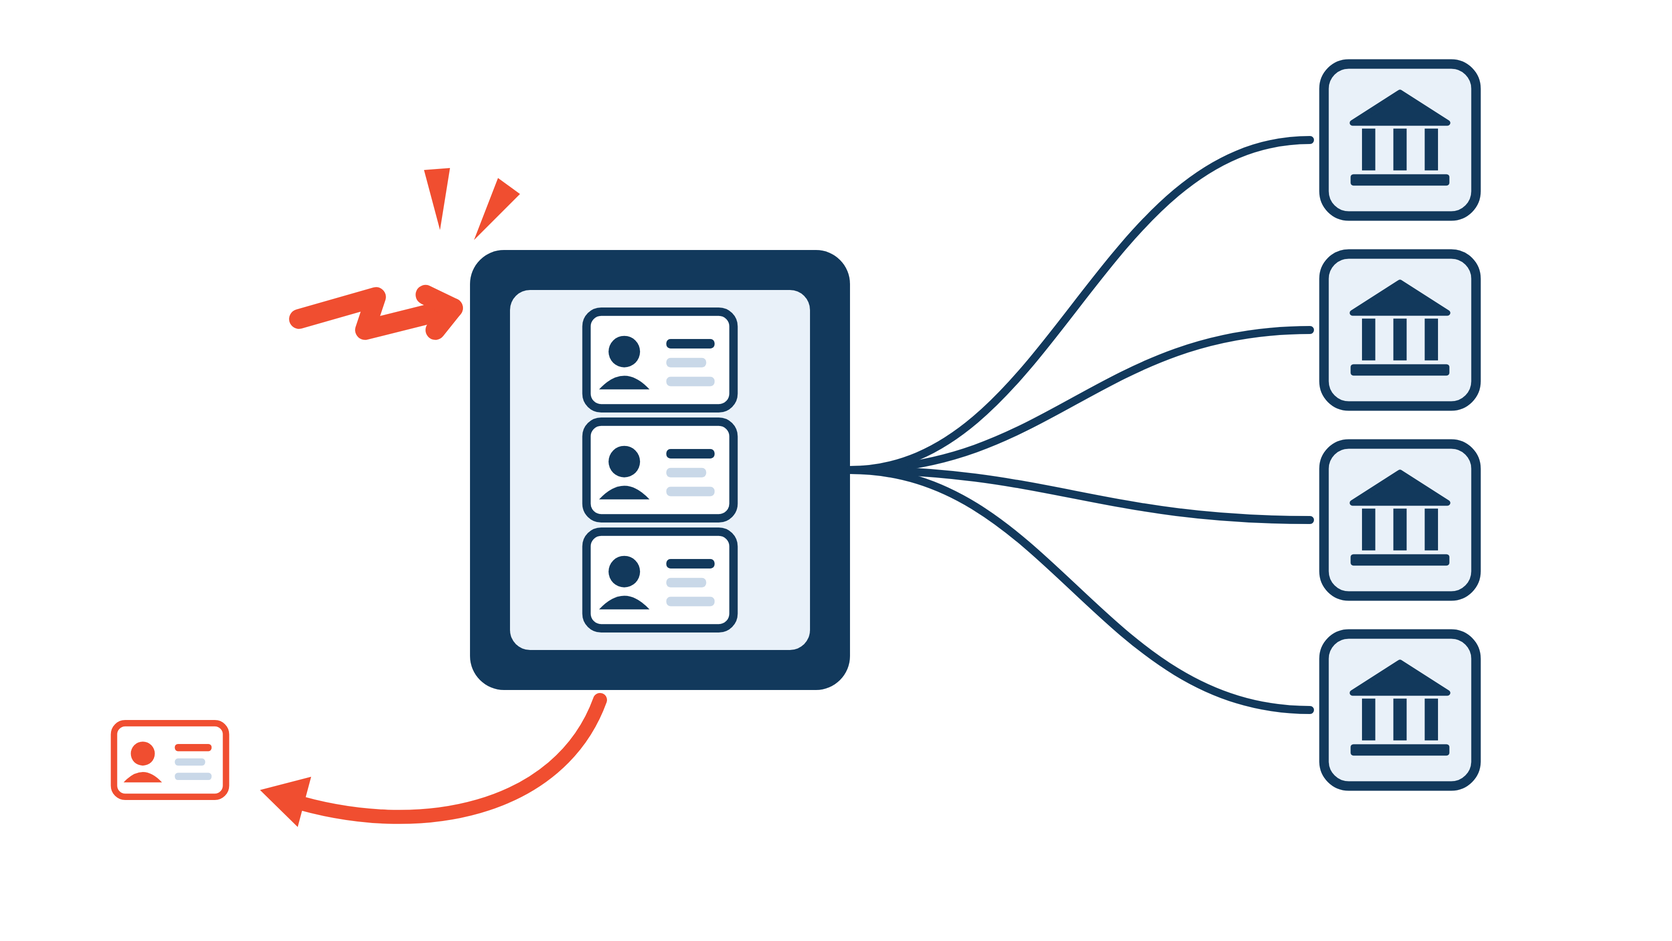
SMBC Consumer Finance 为日本各地的地方银行、信用合作社和网络银行提供卡贷款担保。11 月 2 日,它检测到运行该担保业务的系统遭到未经授权的访问,并于当天封锁了对该系统的访问。11 月 5 日,它表示从该系统外发的数据中包含至多 320,118 人的个人信息。
泄露的字段包括姓名、出生日期、地址、电话号码、电子邮件、驾照号码、雇主电话号码、年收入、银行代码、客户编号和担保金额。身份证件图像不在其中。合作银行陆续公布了各自的受影响人数:Docomo SMTB Net Bank 表示其至多约 122,600 名卡贷款客户受到影响,另有几家较小的地方银行各报告了数百至数千人不等。原因仍在调查中。
为什么重要:受影响银行自身的系统都没有被攻破。它们客户的数据存放在一家大多数客户从未听说过的服务商那里,因为它在幕后为这些客户的贷款提供担保。一次入侵就同时波及数十家银行。
数据本身是第二个问题。姓名、收入、雇主和确切的贷款金额,正是诈骗者打电话给借款人并冒充其银行、且听起来毫无破绽所需的信息。后续的欺诈预计会通过电话和短信而来,而不是通过恶意软件。
如果您是银行,请列出哪些服务商完整持有您客户的数据,而不只是哪些服务商连接到您的网络。如果您是服务商,您客户的事件响应计划取决于您能多快、多准确地告诉他们哪些数据外泄了。
一家银行可能在自身任何一台服务器都未被触碰的情况下遭到入侵。
SMBC Consumer Finance 泄露事件(INTERNET Watch) · Docomo SMTB Net Bank 公告
检查者被检查
黑客侵入韩国金融机构提交安全评估文件的网站
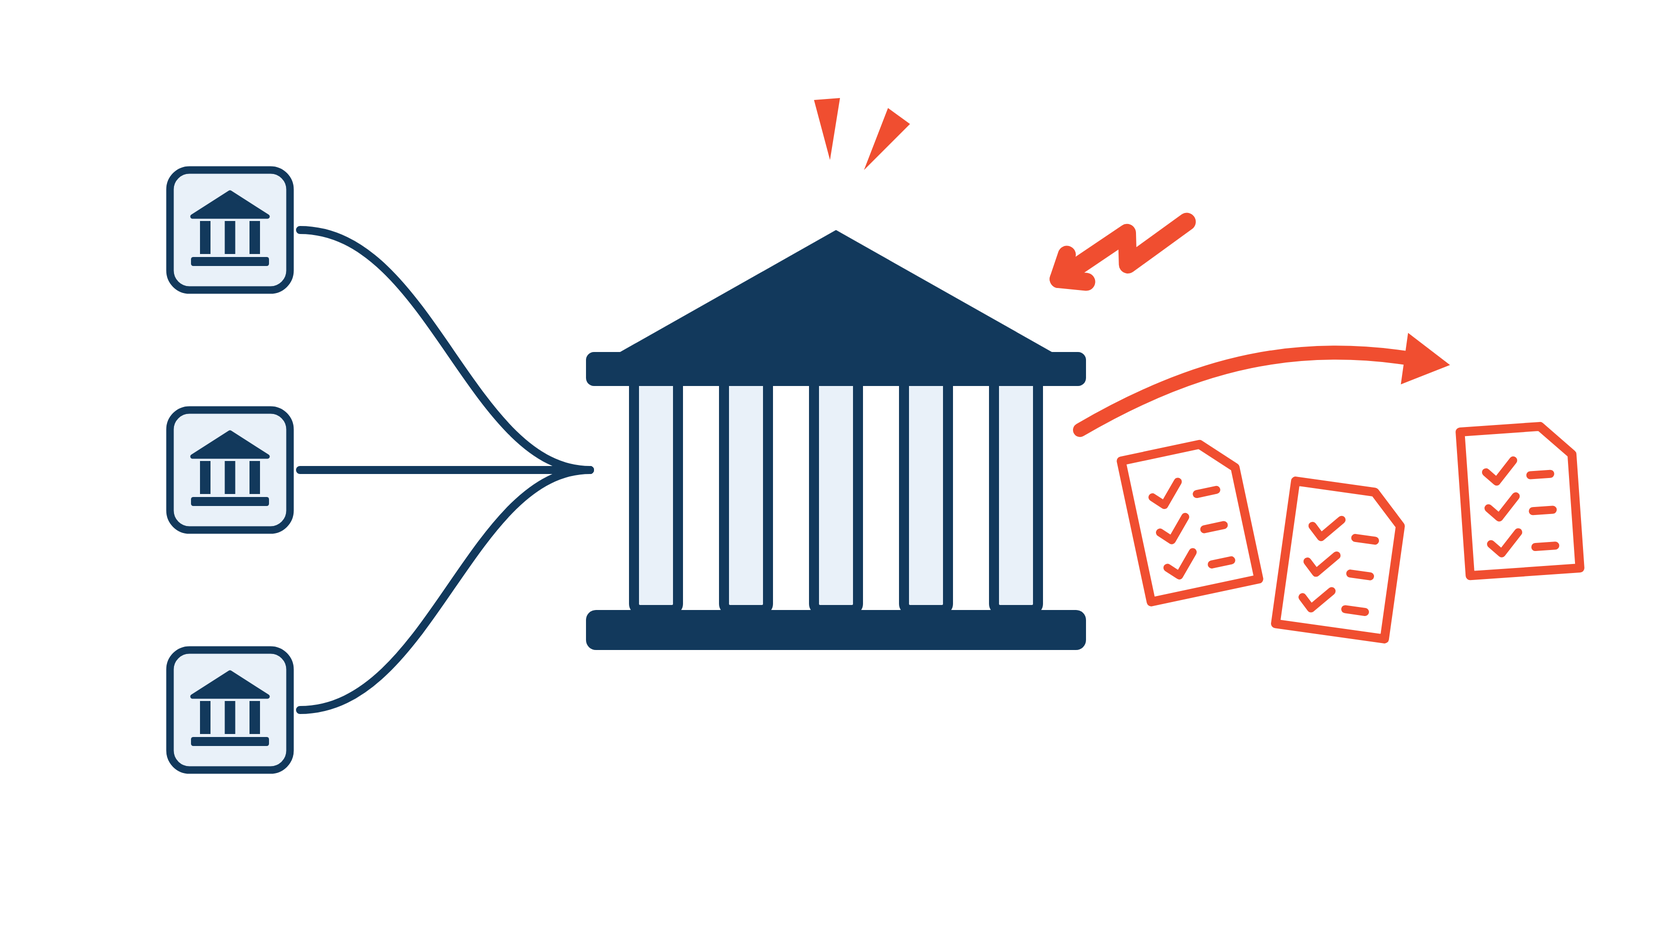
韩国金融安全院(FSI)是负责该国金融行业网络安全的机构。11 月 9 日,它检测到其持续评估网站出现异常访问,金融机构正是在这个网站上提交安全评估所需的文件。据估计,目前已有来自 48 家公司的约 130 份文件泄露。
金融委员会和金融监督院立即展开现场检查,并自 11 月 16 日起会同相关机构进行专项审计。自 11 月 23 日起,金融机构交换文件所用的系统将阻止使用过时协议的连接。FSI 院长朴相源于 11 月 12 日公开道歉:“对于发生此次事件,我们深表遗憾。”
为什么重要:此前,9 月和 10 月韩国银行和贷款机构接连发生泄露事件,包括 Shinhan、KB Kookmin 和 Hana(详见本期技术研究)。提交给 FSI 的文件描述了金融机构如何保护自身。一旦落入不法之徒手中,这就是一张标明每家机构最薄弱环节的地图。
这也表明,安全机构同样是供应商。每家上传评估文件的公司都信任 FSI 能妥善保管,就像银行把数据托付给任何其他服务商一样。
如果您的组织会与监管机构、保险公司或认证机构共享审计报告、渗透测试结果或评估文件,请了解它们存放在哪里、保存多久。然后想一想,攻击者能从中得到什么信息。
只有当每一个持有副本的人都妥善保管时,安全评估才是私密的。
FSI 泄露事件及道歉(Seoul Economic Daily)
通过电子邮件送上的哈希
Outlook 零日漏洞让攻击者拿到用户的 NTLM 哈希
根据 Tenable 的统计,Microsoft 于 11 月 10 日发布的 11 月补丁星期二修复了 1,093 个 CVE。应优先处理的是 CVE-2026-124194,这是一个 Outlook 欺骗漏洞,Microsoft 表示它曾作为零日漏洞遭到在野利用。攻击者只要诱使目标打开一个特制的 Office 文件,就能获取目标的 NTLMv2 哈希。CISA 于同一天将其加入已知被利用漏洞(KEV)目录。
它被评为中危,CVSS 评分为 6.5。Tenable 指出,安全公告将这一发现归功于一位使用 Claude 的安全研究人员。
为什么重要:6.5 分很容易被排到列表后面。一个已遭利用的 NTLM 哈希泄露漏洞则不然。截获的 NTLMv2 哈希可以被离线破解,或中继到仍接受 NTLM 的服务,因此打开一个文件就可能导致一个账户失陷,而许多针对银行的入侵正是这样开始的。
立即修补 Outlook。然后降低被盗哈希的价值:阻止向互联网发出的 SMB 出站流量,把特权账户放入不能使用 NTLM 的组,并持续掌握哪些内部服务仍接受 NTLM。
CVSS 评分描述的是漏洞本身。在野利用告诉您补丁有多紧急。
11 月补丁星期二(Tenable) · CISA KEV 新增条目
🔎 深度解析:供应商已被切断,资金却在五天后流出
10 月 27 日,Crédit Mutuel Arkéa 发现其一家服务提供商遭到入侵的迹象。它切断了与该服务商的连接,并通报了有关当局。据该行董事长所说,当时没有任何迹象表明此次入侵会波及银行本身。
11 月 1 日星期日,资金开始从该行的自有账户流出。到 11 月 3 日星期二上午银行弄清事态规模时,其初步估计的损失约为 1 亿欧元。
供应商早已被切断。攻击却照样开始了。
发生了什么
Crédit Mutuel Arkéa 是一家法国银行集团,资产约 2,120 亿欧元。在 11 月 4 日的声明中,它表示攻击者“通过一家服务提供商的平台,从而直接侵入了 Crédit Mutuel Arkéa”。它排除了自身存在人为失误的可能,并表示攻击者并未通过其网上银行 Fortuneo 进入。
银行没有透露该服务商的名称。其董事长 Julien Carmona 对 Les Echos 表示,涉事银行选择不公开名称,以免同类服务商成为攻击目标。他还说:“没有任何迹象能让我们察觉到有数据从这家第三方被窃取。”
这句话正是整个事件的核心。切断连接让服务商无法再与银行通信,但对已经从服务商那里被窃取的东西毫无作用。
资金如何流转
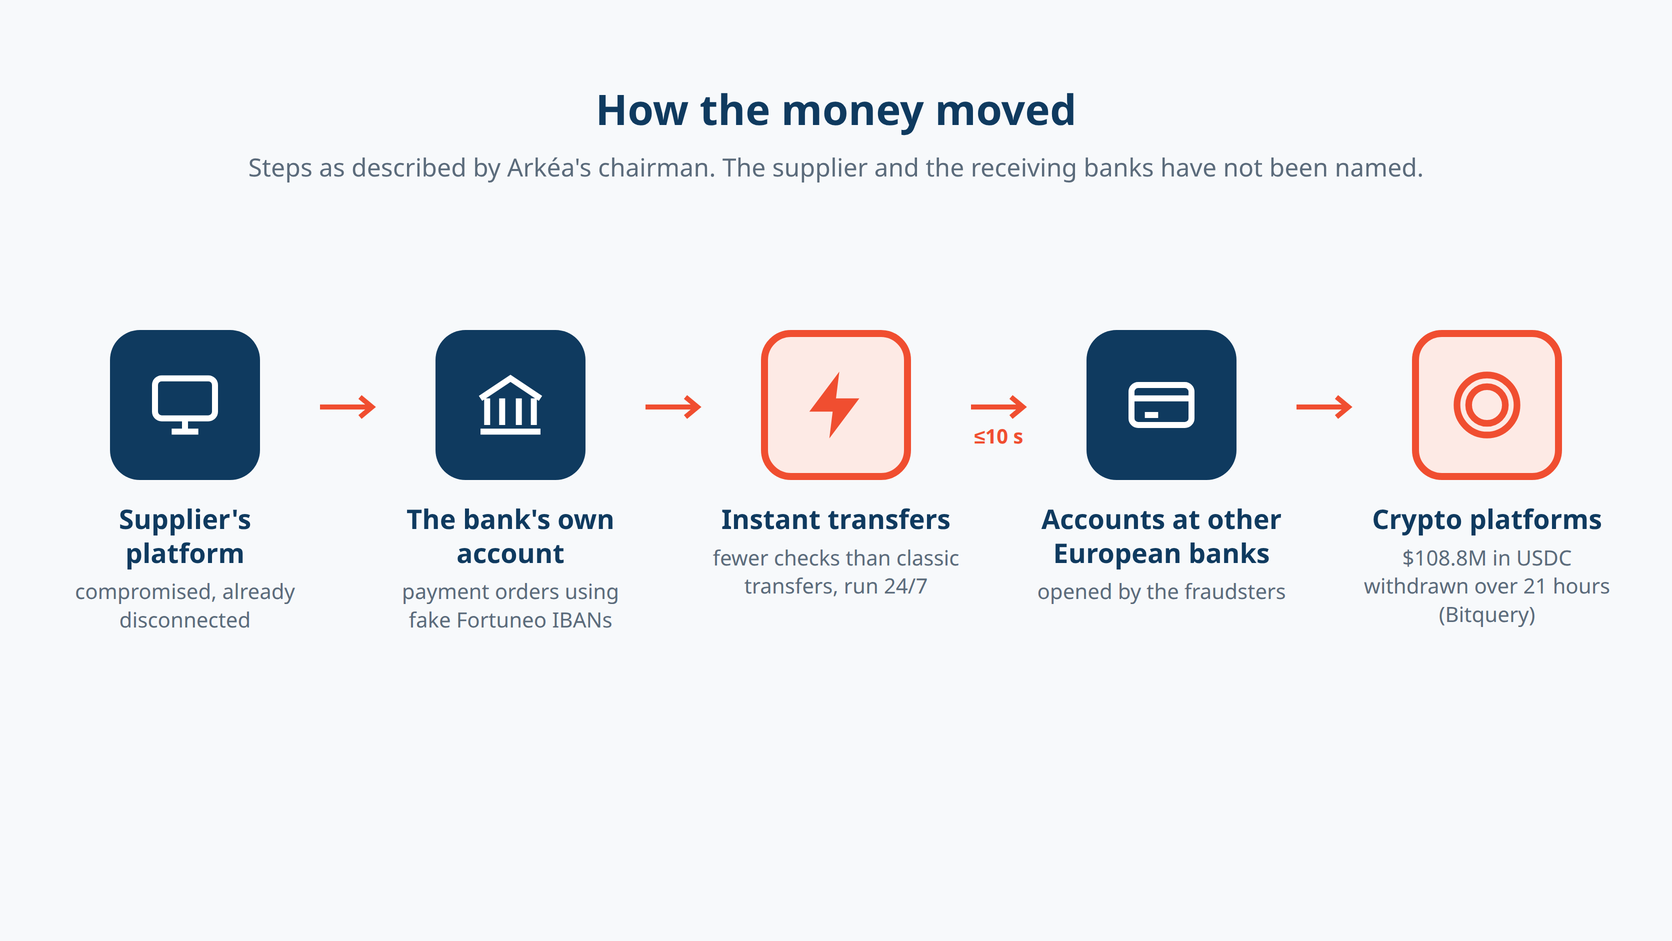
据 Silicon 报道和 Les Echos 的报道,Carmona 描述了四个步骤:
- 从银行自有账户发出支付指令。攻击者生成了带有该集团网上银行 Fortuneo 名称的虚假 IBAN,并利用它们从 Arkéa 的自有账户触发支付指令。客户账户没有受到影响。
- 即时转账。这些指令以即时支付的方式发出,Carmona 指出,即时支付“本质上”比传统转账的检查更少。在欧元区,即时转账必须在十秒内到达收款人,不分昼夜,周末也不例外。
- 其他欧洲银行的真实账户。资金进入了诈骗者在其他合法银行开设的账户。
- 加密货币。资金随后转入加密货币平台。Bitquery 追踪到,11 月 1 日至 2 日的 21 个小时内,约有 1.088 亿美元的 USDC 从 Kraken、Crypto.com 和 OKX 被提取。
最先公开发出警报的不是银行。11 月 2 日,链上调查员 ZachXBT 在尚不知道受害者是谁的情况下,指出交易所出现了超过 1.06 亿美元的可疑提款。他在 11 月 4 日点名 Arkéa,并估计总额高达 1.33 亿美元(约 1.18 亿欧元)。银行表示,它只能“确认数量级”。
Arkéa 表示客户资产未受影响,部分转账只是被延迟。部分资金已被冻结,Carmona 表示有些款项已经追回。巴黎检察院网络犯罪科已就有组织团伙攻击自动化数据处理系统一案立案调查,由法国打击网络犯罪办公室(OFAC)负责。
Carmona 还表示,此次攻击“极有可能”借助了先进的 AI。他没有说明 AI 起了什么作用,也没有公布任何证据。应将此视为董事长的看法,而非调查结论。
两条相互竞争的时间线
每笔即时转账在十秒内完成结算。加密货币提款持续了 21 个小时。银行花了大约两天才看清发生了什么,而第一个把这些资金流与一家银行联系起来的人,是一位阅读区块链的外部调查员。
Carmona 说,加密货币专家在星期日和星期一就注意到了异常资金流,但没有人把它们与 Arkéa 联系起来。ZachXBT 认为,这种沉默让攻击者到 11 月 3 日已洗白了约 3,000 万美元,而这些资金本可以被欧洲执法部门冻结。这是他的说法,而不是银行的,但方向很清楚:从第一笔转账到第一份冻结请求之间的每一个小时,都是资金仍能继续流动的时间。
转账始于星期日。即时支付全天候运行,所以周末拖慢的是负责核查的人,而不是资金。
切断供应商时必须包括什么
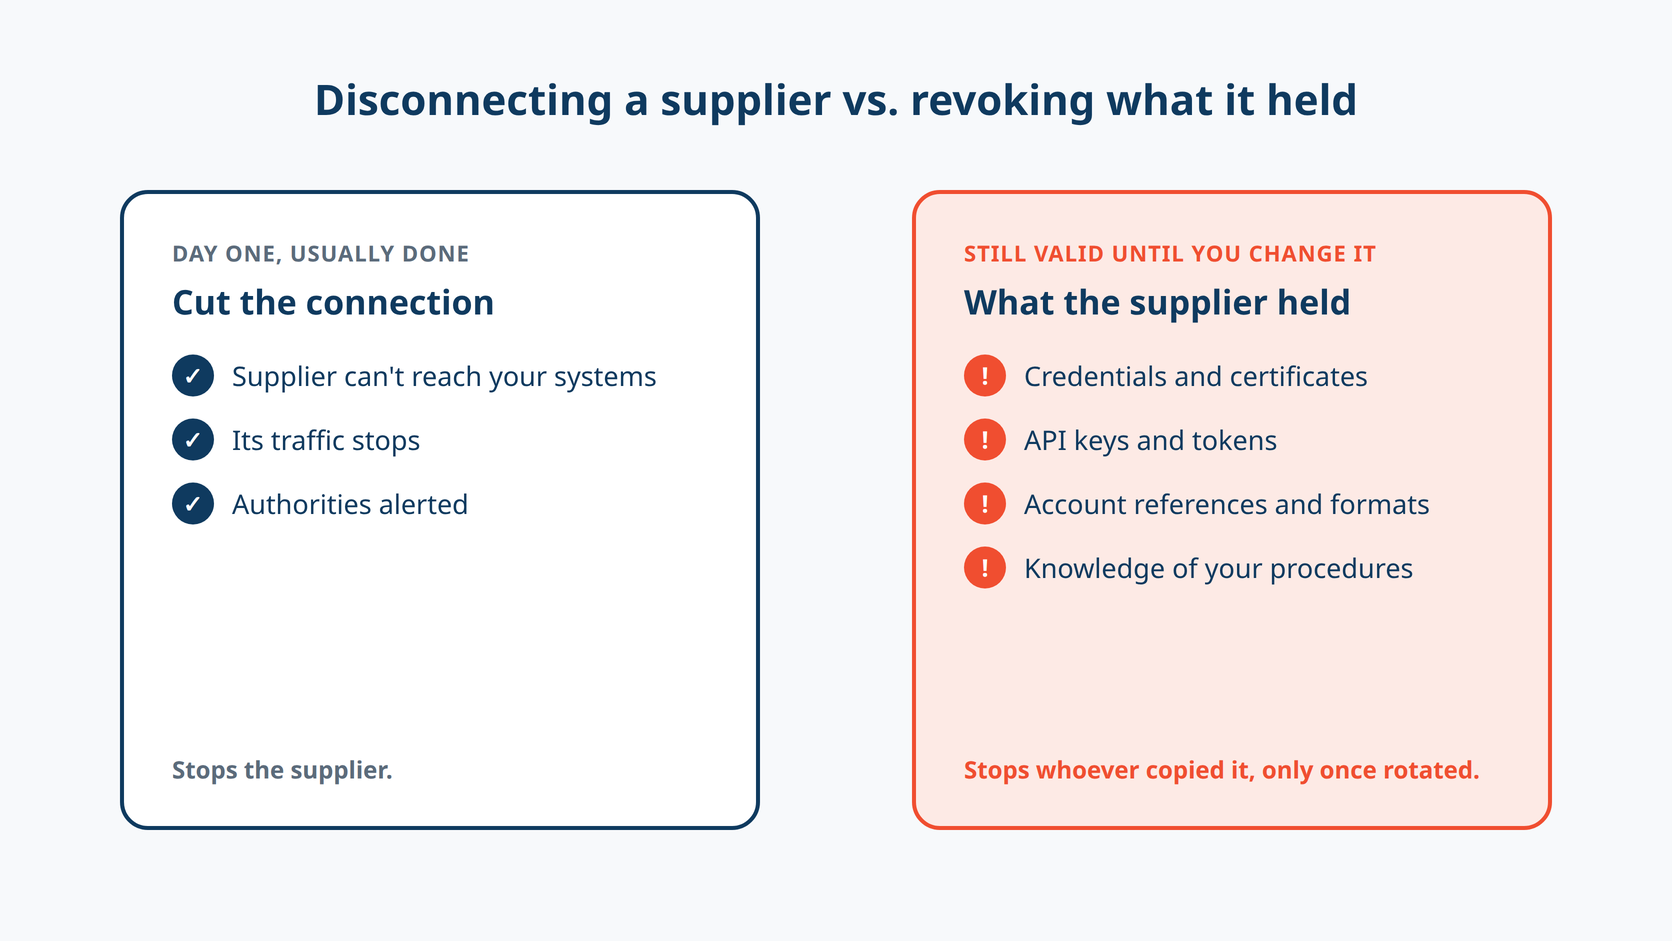
断开遭入侵服务商的连接是正确的第一步。Arkéa 事件说明了为什么它不能是最后一步。有三个问题决定了切断连接能否真正保护您。
1. 供应商持有我们的哪些东西?一家连接银行的服务商通常持有的不只是一条网络链路:凭据、证书、API 密钥、账户信息,以及对内部格式和流程的了解。连接可以在几分钟内切断。而从服务商那里复制走的任何东西,在您更改之前都依然有效。发现欺诈后,Arkéa 更改了“所有身份验证信息”。每家银行都应该问的是:如果这一步在 10 月 27 日与断开连接同时进行,会改变什么?
2. 它在其他地方是否同样有效?为某一集成签发的凭据,很少只在该集成处接受校验。列出每一个会接受供应商所持凭据的系统,包括支付系统,并在证明安全之前将每一个都视为已暴露。
3. 滥用这些东西会是什么样子,谁在监控?发生供应商安全事件后,要加强对资金流转路径的监控,而不只是盯着供应商的连接。在本案中,信号是从银行自有账户向从未收过款的账户发出的大额即时转账,而且始于星期日。这种模式银行是能看到的。但最先看到它的是区块链调查员。
四项优先事项
- 银行安全团队:将供应商遭入侵视为供应商所持有的关于您的一切都可能已被入侵。在第一天就轮换这些密钥和凭据,而不是等到欺诈发生之后。梳理哪些供应商能够直接或间接地触发一笔付款。
- 支付和反欺诈团队:对银行自有账户施以与客户账户同等的审查。为内部账户和资金账户的即时转账设置限额,对新收款人和异常交易量发出告警,并确保周末也有人能处理这些告警。
- 为银行提供服务的服务商:发现遭入侵时,要准确告诉每个客户攻击者可能拿走了哪些属于他们的东西:凭据、密钥、数据、流程。“我们已经控制住了”并不能告诉银行该轮换什么。
- 监管机构和整个行业:即时支付让欺诈变得更快。召回和冻结也必须在银行和加密货币平台之间变得更快。Crypto.com 和 OKX 一旦知道要找什么,就冻结了与本案相关的资金。它们知道得越早,能冻结的就越多。
核心矛盾
Arkéa 做的正是大多数事件响应手册所要求的:发现一家遭入侵的供应商,切断连接,并通报有关当局。五天后,资金照样流出,通过的是一条十秒内完成结算、全天候运行的支付通道。
切断供应商只是工作的开始。如果您不知道供应商持有您的哪些东西,您就不知道还有什么仍然敞开着。
🎣 这是钓鱼吗?
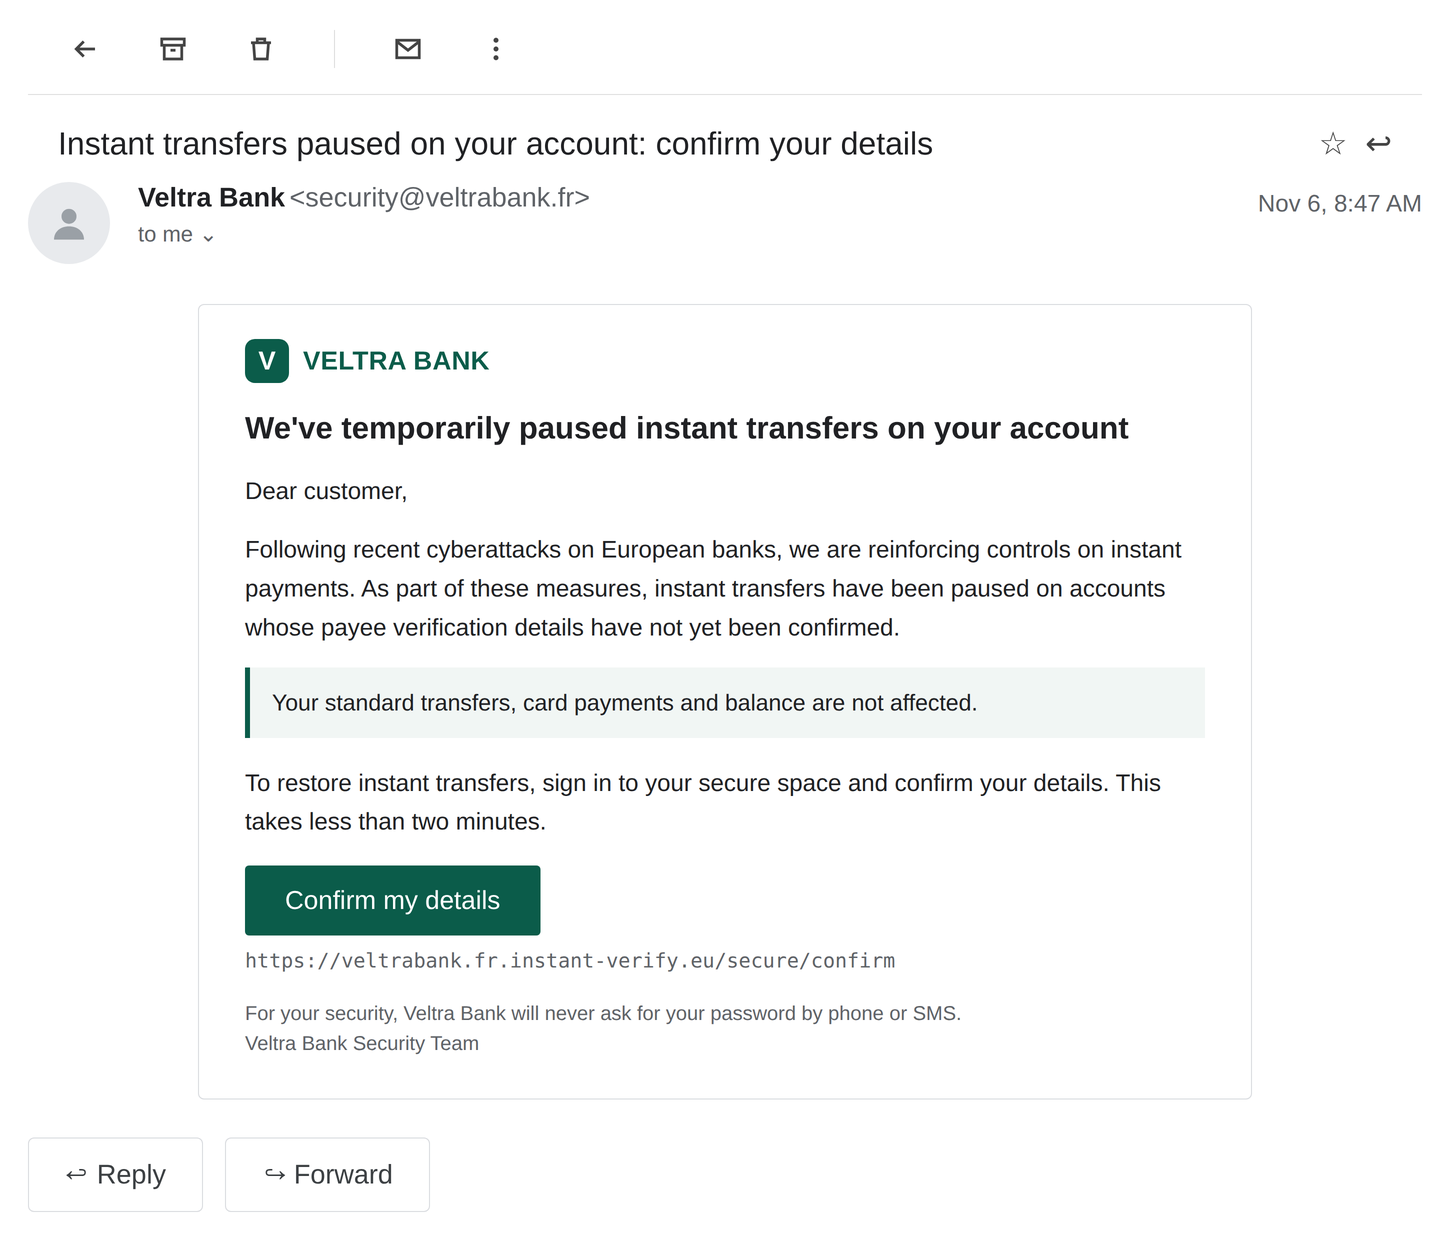
一家法国银行遭受网络攻击的消息见报几天后,这封电子邮件出现在一位客户的收件箱中。
合法还是钓鱼?
- 合法
- 钓鱼
🔬 技术研究:目标不是银行应用,而是贷款中介的查询页面
11 月 13 日,FBI 发布了一份关于 ARTEX 的 FLASH 警报(FLASH-20261113-001)。ARTEX 是一个开源框架,只需用自然语言写下目标,就能借助 AI 智能体执行渗透测试。FBI 表示,威胁行为者已利用它攻击金融服务、政府、科技、医疗等行业,“部分入侵从最初锁定目标到获取特权访问用时不到三小时”。
其中点名的一起攻击活动于 9 月下旬袭击了韩国银行,泄露了约 67,000 人的个人信息。另一起是我们上一期介绍过的 ConnectWise Cloud Backup 入侵事件。这两起攻击都没有针对银行的主应用,而是都从较少受到关注的系统进入。
我们在博客上深入介绍了 ARTEX:一个免费的 AI 渗透测试框架如何成为攻击者的常用工具,其中涵盖了迄今与它相关的每一起攻击活动、其智能体在日志中留下的痕迹,以及应优先封堵的地方。本文聚焦于银行入侵事件,参考了这篇文章、FBI FLASH、CrowdStrike、Zscaler ThreatLabz、Censys、Elastic Security Labs 以及韩国媒体对 Shinhan Bank 泄露事件的报道。
事实
一位名为 Autumn-27 的开发者于 2026 年 7 月在 GitHub 上发布了 ARTEX。FBI 估计它在十周内获得了 1,500 到 2,000 颗星,而据 Wiz Research 统计,到开发者于 10 月 8 日将仓库设为不可用时,它已被 fork 超过 12,000 次。FBI 表示,它通过这些 fork、存档副本、本地化版本以及商业版 ARTEX PRO 继续存在。11 月初的独立扫描发现了约 800 到 1,650 个暴露在外的控制台,具体数字取决于各扫描器的统计口径。
ARTEX 本身没有 AI 模型。它连接外部模型,包括 Claude、GPT、DeepSeek、GLM、Grok 和 Kimi。FBI 表示,攻击中最常用的是中国模型,“其中 DeepSeek Flash 系列模型占主导地位”,因为它们价格便宜,而且在以渗透测试为名义时,看不出有任何防护措施。
在针对韩国的攻击活动中,CrowdStrike 发现攻击者的服务器暴露在一个开放目录中。ARTEX 运行在 DeepSeek 上,另有独立的 Claude Code 会话运行在 GLM 和 Grok 模型上,由 CLAUDE.md 文件中的一段中文渗透测试提示词操控。CrowdStrike 以中等置信度将这些活动归因于一个出于经济动机、讲中文的行为者。韩国金融安全院后来表示,它发现了 ARTEX 特有的流量特征。
ARTEX 如何运作
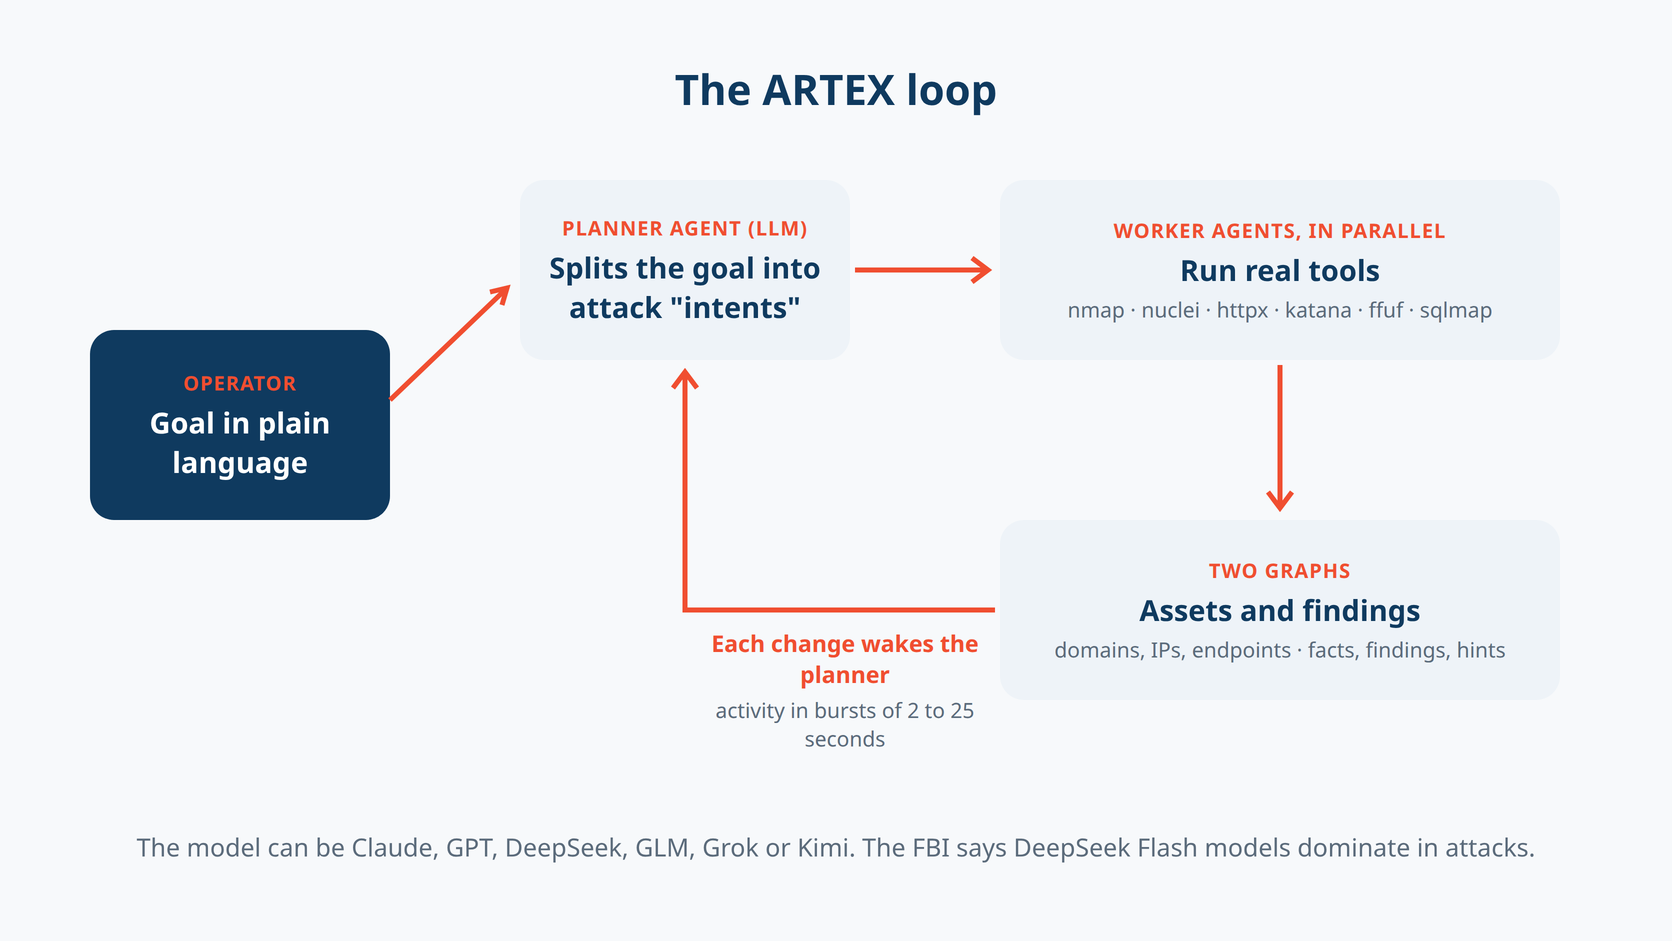
操作者输入一个目标。规划者智能体将其拆分为小的攻击“意图”,执行者智能体(在一个公开 fork 中默认每项任务三个)领取这些意图并运行真实的工具:nmap、nuclei、httpx、katana、ffuf、sqlmap。每个结果都会写入两张图:一张是资产图(域名、IP、服务、端点),一张是探索图(发现、事实、线索)。每次变化都会唤醒规划者,由它决定下一步尝试什么。
正是这个循环让它如此之快。人类渗透测试人员会读取结果、思考,然后尝试下一步。ARTEX 则以“2 到 25 秒”为一轮,同时针对许多目标完成这一过程。
它的防护措施很薄弱。Elastic 报告称,智能体被告知自己是一次授权渗透测试的一部分,交战规则的范围检查已被移除,新发现的资产会被自动加入范围。默认的阻止列表涵盖政府和教育域名。据 Zscaler 称,它并不包括金融机构。
Shinhan Bank 发生了什么
被攻破的服务是一个简易查询页面,贷款中介在这里查看他们为客户提交的贷款申请状态。正常登录需要提供中介的姓名、居民登记号码和电话号码,再输入短信验证码。
根据韩国经济新闻(Hankyung)报道的银行说法,攻击者“未经过正常的身份验证”就进入了系统。他们摸清了该服务请求消息的结构,然后随机替换查询值来提取记录。他们收集到的客户编号又被用来获取更多详细信息,例如联系方式。Zscaler 表示,这些智能体发现并利用了 SQL 注入和身份验证绕过漏洞。两个来源都没有说明具体是哪个缺陷。
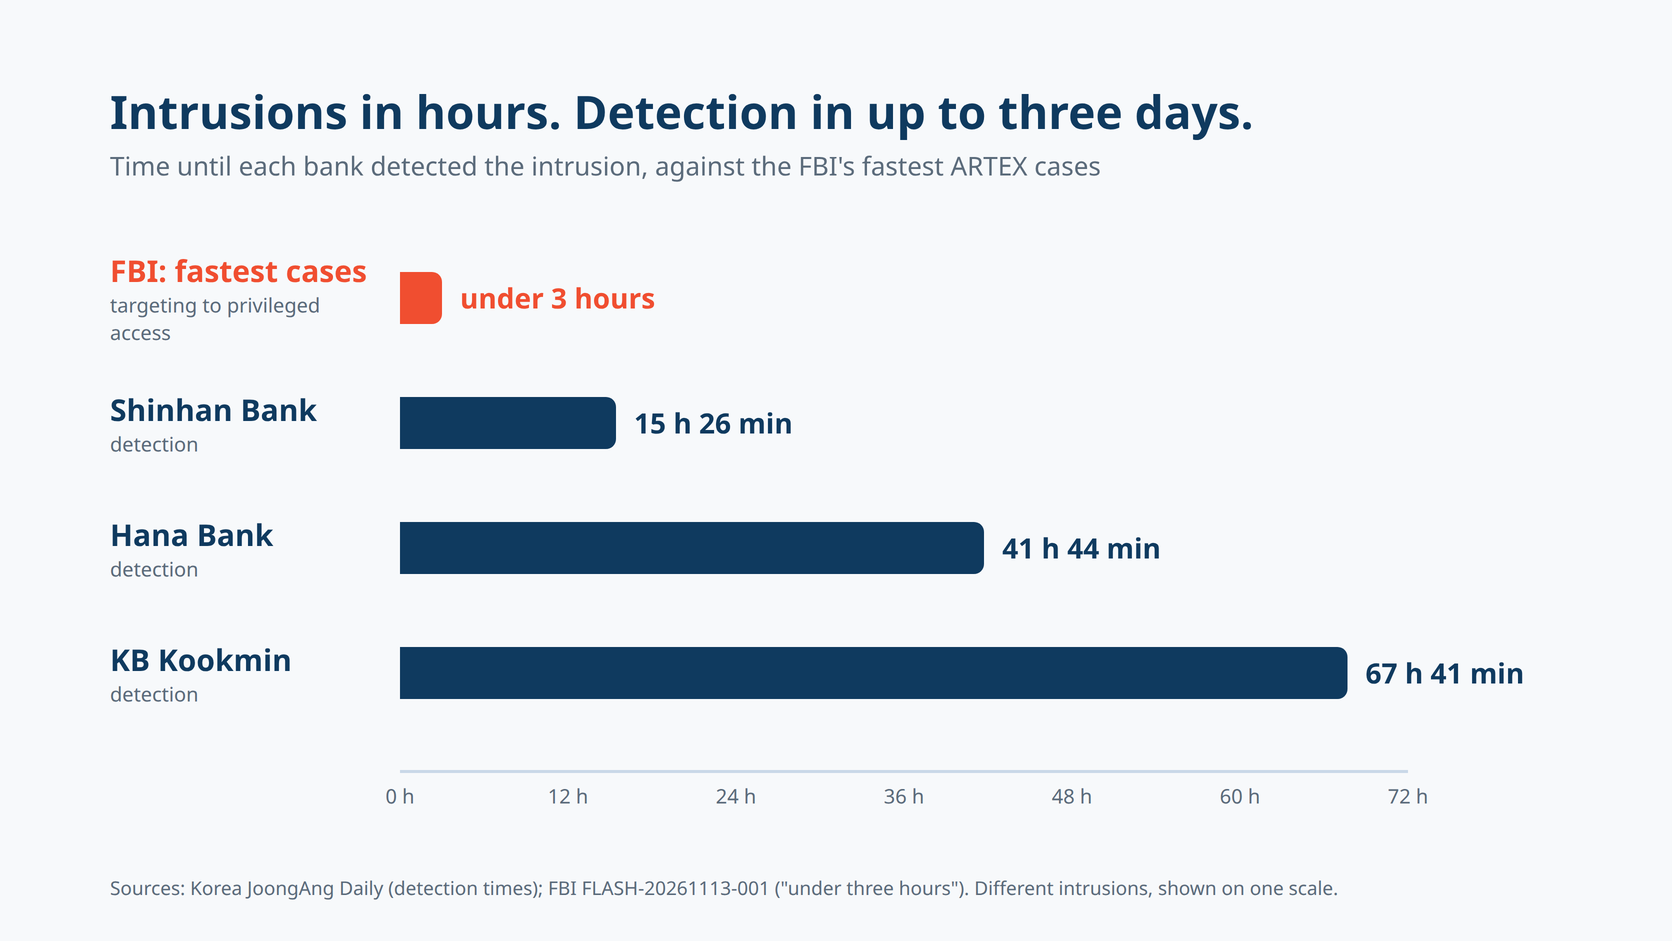
约 25,000 名客户受到影响:姓名、电话号码、年收入和贷款额度,部分客户还包括居民登记号码。攻击集中在 9 月 29 日和 30 日,Shinhan 通过页面浏览量的激增发现了它。据 Korea JoongAng Daily 报道,Shinhan 用了约 15 个小时才发现攻击,Hana 用了近 42 个小时,KB Kookmin 则用了近 68 个小时。在 KB,入口是一个员工移动办公支持系统。在 Hana,入口是一个销售支持系统。
边界在哪里失守
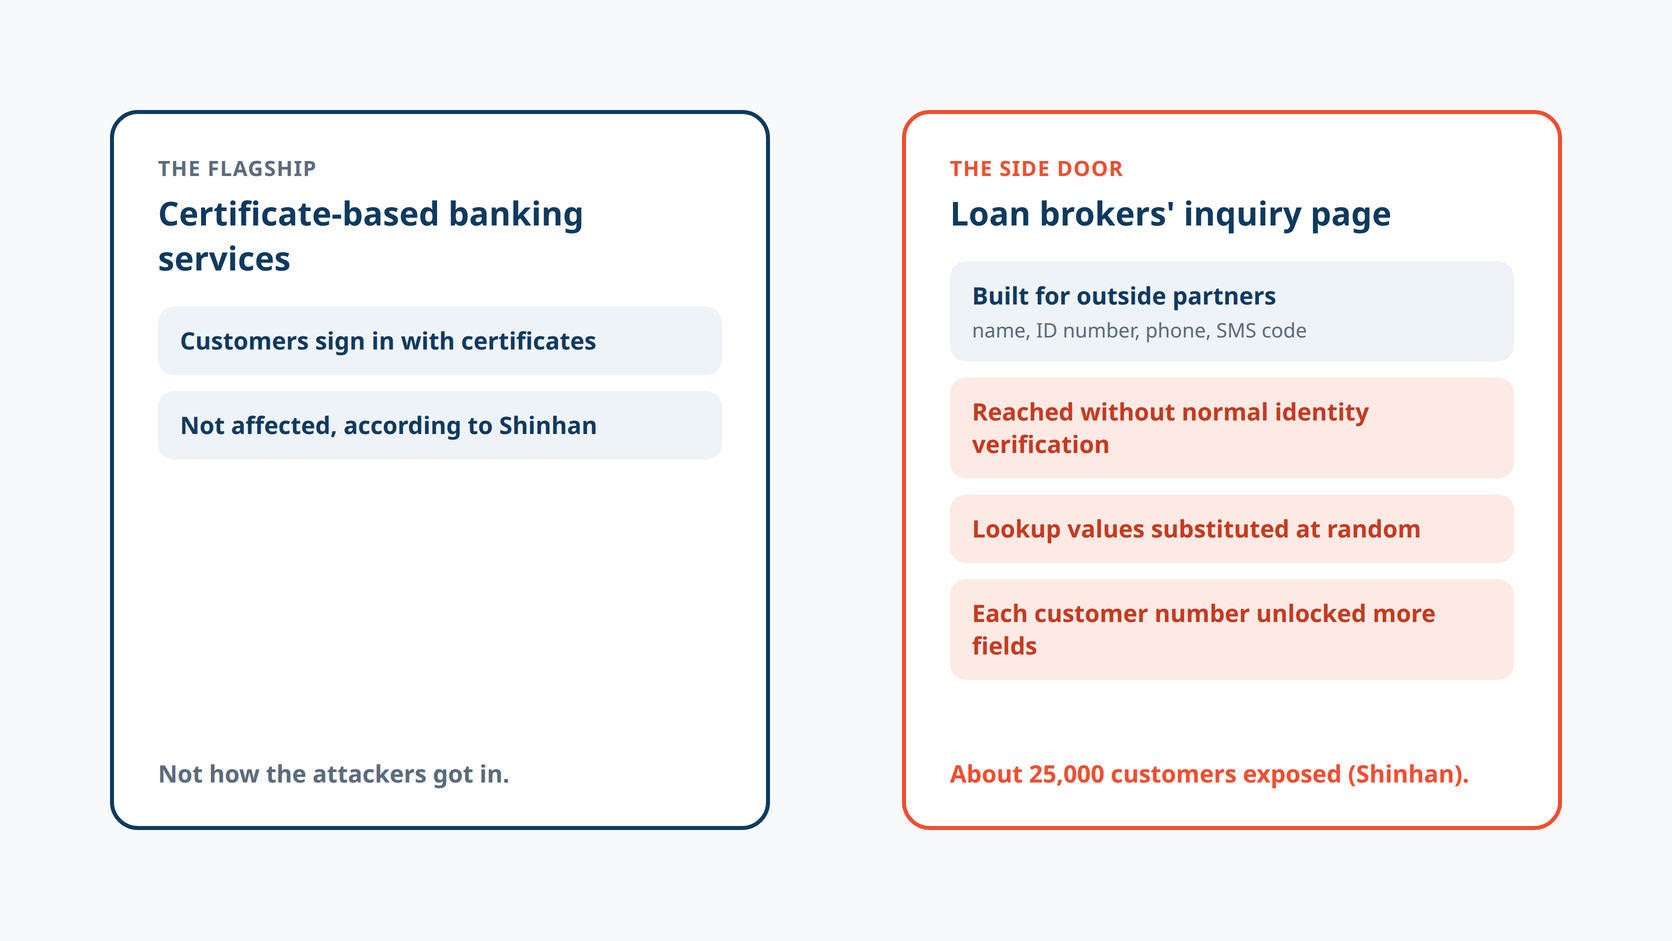
银行的主应用并不是入口。薄弱点是一个为一小群外部合作伙伴打造的页面,前端有身份检查,后端却没有逐条记录的授权。一旦请求到达查询环节,服务器就会对给定的任何客户编号作出响应。
这正是 FBI 指出的模式。ARTEX “擅长发现并利用比旗舰应用受到更少安全关注的外围系统,包括合作伙伴和供应商门户、移动后端、员工应用、销售支持系统”。这些正是韩国事件中的入口:一个中介门户、一个员工移动应用、一个销售支持系统。
绕过这项检查的枚举手法并不新鲜。变化的是成本。一个每隔几秒就改写请求、读取错误并重试的智能体,让一个不起眼的合作伙伴页面也值得去摸清,而且能同时针对许多银行。
分步攻击链
- 目标:操作者用自然语言向 ARTEX 提供一个目标和任务。
- 测绘:执行者枚举域名、子域名和端点,并找到不太显眼的应用:中介门户、员工后端、销售支持系统。
- 探测:智能体测试身份验证和输入处理,读取响应,并做细微修改后重试。
- 绕过:在 Shinhan 的中介查询页面上,请求未经正常的身份验证就到达了客户查询环节。
- 枚举:随机替换查询值,每找到一个客户编号就能解锁更多字段。
- 收集:持续提取姓名、电话号码、收入和贷款额度,直到有人注意到这些流量。
[Goal in plain language] -> [Planner splits it into intents] -> [Workers map peripheral apps] -> [Broker lookup page found] -> [Identity check bypassed] -> [Lookup values enumerated] -> [Customer numbers unlock contact data] -> [~25,000 records out before detection]防御者应从中汲取什么
- 先盘点侧门:列出每一个面向互联网的应用,尤其是合作伙伴和中介门户、员工移动后端、销售支持工具和老旧服务。ARTEX 找到的正是这些。如果它们不在您的渗透测试范围内,攻击者就在替您测试它们。
- 在服务器端对每条记录进行授权:仅在前端登录是不够的。每次查询都应检查该用户是否有权查看该客户,并且只返回任务所需的字段。
- 针对智能体的行为发出告警:FBI 建议,对合作伙伴和员工门户上的连续查询以及单个会话中异常多的记录数发出告警。其他信号包括:成批出现、只有细微递增变化的近乎相同的请求,以及服务器向本无理由访问的 LLM API 发起的出站调用。一个针对访问日志的简单初步查询:
-- Sessions on the broker inquiry endpoint that touched far more customers than a person wouldSELECT session_id, COUNT(DISTINCT customer_id) AS customers, MIN(ts), MAX(ts)FROM access_logWHERE endpoint = '/broker/inquiry' AND ts > now() - interval '1 day'GROUP BY session_idHAVING COUNT(DISTINCT customer_id) > 50ORDER BY customers DESC;- 以小时为单位衡量检测速度:这三家银行分别用了 15、42 和 68 个小时才发现攻击。而 FBI 列举的最快案例不到三小时就获得了特权访问。当监控反应缓慢时,速率限制和单会话记录上限能为您争取时间。
- 为合作伙伴使用抗钓鱼的身份验证:中介和合作伙伴账户应获得与员工同等的保护,尽可能使用通行密钥(passkey)或硬件安全密钥,这样被猜中或重复使用的凭据就不会是智能体与数据之间的唯一屏障。
🛠️ 本周工具:Ostorlab Mobile ADR (RASP)
您的银行应用在其运行的手机上能看到什么?
本期的攻击者绕开了银行的主应用。但对大多数客户来说,银行应用仍然是正门,而且它们运行在银行无法控制的设备上。有些设备已被 root 或越狱。有些运行着调试器、Frida,或是把银行应用包裹在另一个应用中的克隆应用。有些把每个请求都经由代理转发。没有运行时保护的应用看不到这些,负责它的团队也看不到。
Mobile ADR(Mobile Application Detection & Response,移动应用检测与响应)是 Ostorlab 新推出的运行时保护产品。它无需源代码、无需 SDK,即可为您已构建好的应用副本加入 RASP(运行时应用自我保护),并向您展示每个安装实例在设备上观察到的情况。
工作原理:
- 在 Ostorlab Web 应用中,打开 Protect → Mobile ADR,上传您要发布的 APK、AAB 或 IPA。
- 选择受保护应用要运行哪些检查。默认全部开启。
- 下载受保护的副本,签名后照常发布。
- 每个安装实例会在应用启动时运行检查,之后大约每分钟运行一次。结果会显示在 Events 标签页中,并注明上报它们的应用和构建版本。
检查内容:已 root 和已越狱的设备、调试器、Frida 及其他 hook、模拟器、应用克隆与虚拟化、网络拦截(VPN,以及 iOS 上的系统代理),以及在 Android 上对运行时自身内存代码的修改。它支持 Android 12 及更高版本和 iOS 12 及更高版本。在 Android 上,受保护的副本还会对应用自身的代码进行加密。
您应用中的代码是公开的。RASP 以您应用的权限在每位客户的设备上运行,因此运行时和加壳工具均以 Apache-2.0 许可开源。您的安全团队可以阅读并构建将要发布的确切内容。
了解它不会告诉您什么。Mobile ADR 是一款新产品。它负责检测和上报,目前还不会为事件评分或发送告警,因此由您来决定每个事件对您的应用意味着什么。任何客户端检查都可能被完全控制设备的人绕过,仓库中的 TODO.md 列出了已知的不足。还有一点需要提前规划:受保护的 Android 副本需要 Android 12 或更高版本,因此无法安装在较旧的设备上。
👏 本周人物
ZachXBT
本周我们要介绍的是 ZachXBT,这位化名的链上调查员追踪被盗的加密货币,并公开他的发现。自 2025 年 2 月起,他在加密货币投资公司 Paradigm 担任事件响应顾问。
他的方法公开且可复现:追踪资金在钱包、跨链桥和交易所之间的流动,再将链上踪迹与归档网站、Telegram 群组和社交媒体资料等链下证据联系起来。他公开的调查已促成多起逮捕,其中包括一个五人团伙,他们盗取了价值超过 250 万美元的 NFT,并被法国当局定罪。
他的工作出现在本期内容的核心。11 月 2 日,在任何银行发声之前,他就指出了超过 1.06 亿美元从交易所账户发出的可疑提款。两天后,他将其与 Crédit Mutuel Arkéa 联系起来。在最初 48 小时的大部分时间里,关于一家法国银行 1 亿欧元损失最清晰的公开信息,来自一位阅读区块链的人。
感谢他展示了当被盗资金触及公开账本时,防御者能看到多少,ZachXBT 当选本周人物。👏
📅 本周活动
TRUSTECH 2026
TRUSTECH 是每年在巴黎举办的支付与身份识别技术展会,内容涵盖银行卡、即时支付与移动支付、数字身份和生物识别。
本期的劫案借助的是即时支付,涉事银行也来自法国。TRUSTECH 把银行、支付服务商以及它们所依赖的供应商汇聚在同一展馆,因此这一周正适合问问您自己的服务商:他们持有您的哪些东西,一旦泄露,他们会多快告诉您。
📍 法国巴黎(Paris Expo Porte de Versailles,5.2 号馆)📅 2026 年 12 月 1 日至 3 日🎟️ 专业人士免费,需在 TRUSTECH 网站注册
📚 本周书籍:The Lazarus Heist
一场资金先动、疑问后至的银行劫案
Geoff White 所著的 The Lazarus Heist 讲述了朝鲜黑客从早期攻击到 2016 年孟加拉国银行盗窃案的历程。在那起案件中,潜入银行系统的攻击者发出了总额近 10 亿美元的支付指令。大部分被拦截,约 8,100 万美元得手。
这本书读起来像一个劫案故事,而对防御者最重要的是入侵之后的部分:欺诈性指令如何通过支付网络,为什么它们恰好在无人值守时发出,以及资金如何以快过任何人追回的速度,经由账户和赌场转移。十年后,Arkéa 案在更快的支付通道上重演了同样的轨迹。
如果您想理解为什么套现与入侵同样重要,The Lazarus Heist 是一个很好的起点。
😅 本周梗图
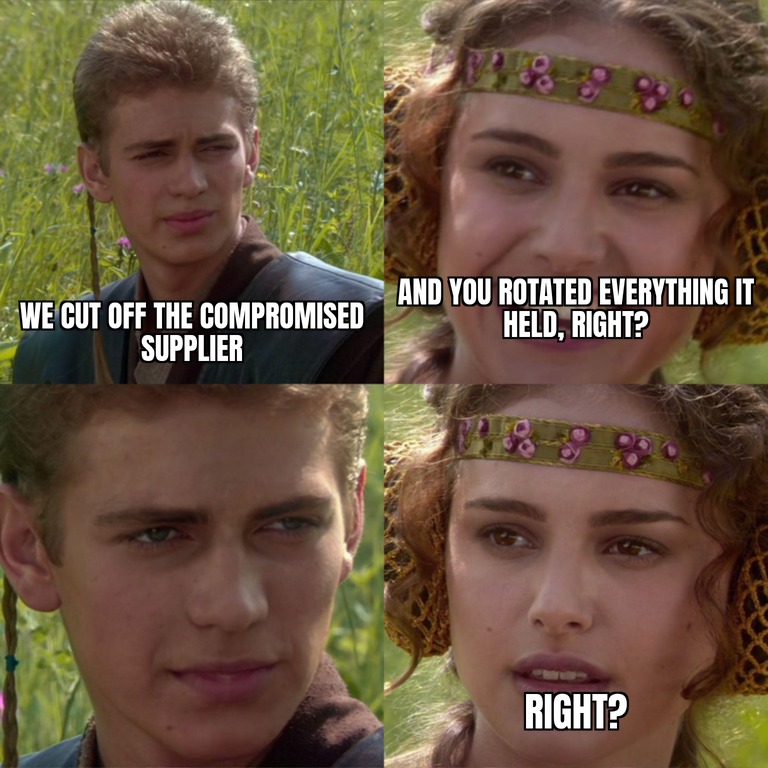
如果您的一家供应商今天早上告诉您它遭到了入侵,您能否列出它所持有的、在您切断连接后仍能被用来对付您的所有东西?
本期中的每家银行也都通过移动应用与客户打交道。我们为 Mobile Banking App Security Report 2026 扫描了 2,686 款这样的应用。以下是我们的发现。
本期就到这里。检查您的供应商持有什么,看看您的侧门,我们下期再见。
The Breach Brief,Ostorlab 团队