NGINX2Root: cinco RCE en nginx, corregidas en 1.31.9 (CVE-2026-123007)
Cinco fallos en nginx, encabezados por un underflow HTTP/2, permiten a un atacante no autenticado ejecutar código como el worker. Corregido en 1.31.9 y 1.30.7.
Resumen
- NGINX2Root agrupa cinco fallos de memoria en nginx. El principal, CVE-2026-123007, es un underflow del control de flujo HTTP/2 que un atacante no autenticado puede usar para ejecutar comandos como el proceso worker de nginx. Xint publicó el conjunto el 18 de noviembre de 2026.
- Todas las versiones oficiales de nginx desde 1.9.5 hasta 1.31.8 contienen el fallo principal cuando HTTP/2 está activado. Los otros cuatro requieren un resolutor con subpeticiones, un proxy HTTP/2 o HTTP/3, o el proxy de correo.
- F5 puntúa los cinco fallos con 9.2 (crítica) en CVSS v4.0 y 8.1 (alta) en CVSS v3.1. Existe una prueba de concepto pública para CVE-2026-123007, pero no se informa de explotación en entornos reales. Ninguno está en el catálogo KEV de CISA al 19 de noviembre de 2026.
- Actualice a nginx 1.31.9 o 1.30.7, o a NGINX Plus 37.3.0.1 o 37.0.8.1. Si no puede, desactive HTTP/2 y las demás funciones afectadas, con los límites descritos en «¿Cómo lo corrijo?».
¿Estoy afectado?
Está expuesto cuando se cumplen todas estas condiciones:
- Ejecuta nginx Open Source 1.31.8 o anterior, desde la primera versión que contiene el fallo (vea la tabla siguiente), o una versión de NGINX Plus afectada.
- Para CVE-2026-123007, el binario de nginx se compiló con el módulo HTTP/2 y al menos un bloque server activa HTTP/2.
- Para CVE-2026-123633, los clientes llegan a nginx por HTTP/2, nginx reenvía sus peticiones a un backend y el worker puede quedarse sin
worker_connections. - Para CVE-2026-121810, los clientes llegan a nginx por HTTP/3, nginx reenvía sus peticiones y el worker puede quedarse sin
worker_connections. - Para CVE-2026-123634,
resolverestá configurado,proxy_passcontiene una variable ymirroro Server Side Includes resuelven el mismo nombre en una subpetición. - Para CVE-2026-113425, el bloque
mailusaproxy onjunto conauth_http.
Los cinco fallos son rutas de ataque independientes, así que un servidor no necesita todas las condiciones. CVE-2026-123007 afecta a servidores que solo sirven archivos estáticos, siempre que HTTP/2 esté activado. Los otros cuatro necesitan la función indicada en su viñeta. NGINX Plus usa el mismo código y está afectado en las ramas que enumera F5.
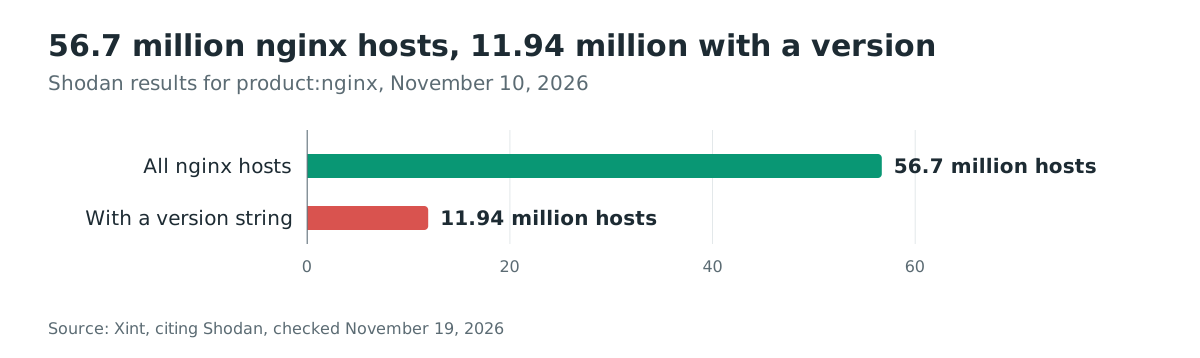
La escala es grande. Xint contó 56.7 millones de hosts nginx en Shodan el 10 de noviembre de 2026, y 11.94 millones de ellos declaraban una versión. De esos hosts versionados, el 98.9% estaba en el rango afectado por CVE-2026-123007. Una versión declarada no demuestra que el fallo sea alcanzable, porque HTTP/2 también debe estar activado y la compilación puede incluir ya un parche retroportado.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| nginx 1.31 mainline | 1.31.0 a 1.31.8 | 1.31.9 |
| nginx 1.30 stable | 1.30.0 a 1.30.6 | 1.30.7 |
| Ramas anteriores de nginx | Desde 1.9.5 para CVE-2026-123007, 1.19.7 para CVE-2026-123633, 1.25.0 para CVE-2026-121810, 0.6.18 para CVE-2026-123634 y 0.5.33 para CVE-2026-113425 | 1.30.7 o 1.31.9 |
| NGINX Plus 37.x | 37.0.0 a 37.0.7.1, y 37.1.0 a 37.2.0.1 | 37.0.8.1 y 37.3.0.1 |
| Versiones R de NGINX Plus | R33 en los registros CVE; R34 a R36 en la tabla de Rapid7 | No hay versión corregida listada; siga el aviso de F5 |
Compruebe el binario que se está ejecutando, no el de sus archivos de compilación:
nginx -v 2>&1
nginx -V 2>&1 | grep -o -- '--with-http_v2_module'
Una versión en el rango afectado significa que el binario contiene el código vulnerable, salvo que el distribuidor haya retroportado la corrección. El segundo comando imprime --with-http_v2_module cuando el módulo está compilado. Un resultado vacío significa que el código HTTP/2 no está presente, así que CVE-2026-123007 y CVE-2026-123633 no son alcanzables en ese binario.
Después busque HTTP/2 en la configuración cargada:
sudo nginx -T 2>&1 | sed 's/#.*//' \
  | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;'
Cualquier salida significa que HTTP/2 está activado en ese bloque server. Compruebe desde fuera de su red si nginx responde por HTTP/2 en el puerto real:
openssl s_client -connect example.com:443 -servername example.com \
  -alpn h2 </dev/null 2>&1 | grep -E 'ALPN protocol:|No ALPN negotiated'
ALPN protocol: h2 significa que el servidor acepta HTTP/2 directamente. Si un CDN o un balanceador termina HTTP/2 delante de nginx, repita la prueba contra el propio host de nginx.
Para las otras rutas, busque en la configuración la función que necesita cada una:
sudo nginx -T 2>&1 | grep -nE 'resolver|mirror|proxy_pass.*\$|http3|quic|auth_http'
En un contenedor, ejecute las mismas comprobaciones dentro del contenedor en marcha, por ejemplo docker exec <container> nginx -v. Una imagen recién descargada puede ser distinta del proceso que atiende el tráfico.
¿Cómo lo corrijo?
Actualice a nginx 1.31.9 en la rama mainline o 1.30.7 en la rama stable. nginx publicó ambas el 18 de noviembre de 2026 con correcciones para los cinco fallos. La mainline recibe funciones nuevas; la rama stable recibe las mismas correcciones de seguridad con menos cambios, lo que suele ser la opción más segura en producción.
- En Debian o Ubuntu, actualice el paquete de nginx y reinicie el servicio:
bash sudo apt update sudo apt install --only-upgrade nginx sudo systemctl restart nginx - En RHEL, AlmaLinux, Rocky Linux o Fedora, actualice los paquetes y reinicie:
bash sudo dnf upgrade 'nginx*' sudo systemctl restart nginx - En Alpine Linux, actualice el paquete y reinicie:
bash sudo apk upgrade nginx sudo service nginx restart - Si compila nginx desde el código fuente, recompile con las fuentes 1.31.9 o 1.30.7 e instale el nuevo binario. Las notas de la versión enumeran todas las correcciones de seguridad.
- En contenedores, reconstruya desde una imagen base actualizada y vuelva a crear el contenedor. Descargar una imagen nueva no sustituye el proceso que ya se está ejecutando.
Para NGINX Plus, actualice a 37.3.0.1 o 37.0.8.1 siguiendo los avisos de F5, empezando por K000163926 para CVE-2026-123007. Las versiones R anteriores (R33 en los registros CVE, R34 a R36 en la tabla de Rapid7) no tienen una versión corregida listada; siga el aviso de F5 para ellas.
Una recarga de la configuración no sustituye el ejecutable en marcha. Reinicie nginx, o complete una actualización binaria en caliente compatible, y confirme que los workers antiguos han terminado:
nginx -v 2>&1
ps -eo pid,args | grep '[n]ginx: worker process'
Los paquetes de las distribuciones suelen retroportar correcciones sin cambiar la cadena de versión. AlmaLinux, por ejemplo, publicó paquetes corregidos el 18 de noviembre de 2026 para todas sus ramas de nginx compatibles, mientras la versión de nginx mostrada seguía igual. Compare la versión completa del paquete con el aviso de su distribución, no solo la salida de nginx -v.
Si no puede actualizar, desactive la función afectada. Estos pasos no corrigen el código y cada uno cubre solo los fallos indicados.
- Desactive HTTP/2 para bloquear CVE-2026-123007 y CVE-2026-123633. En nginx 1.25.1 o posterior, ponga
http2 off;en cada bloqueserverafectado y quite el parámetrohttp2de sus directivaslisten. En versiones anteriores, quitehttp2delisten 443 ssl http2;. - Desactive HTTP/3 para bloquear CVE-2026-121810. Quite cada directiva
listen ... quic, pongahttp3 offy sustituya una cabeceraAlt-Svcque anuncie HTTP/3 porAlt-Svc 'clear'. Confirme que nada sigue escuchando en el puerto UDP 443. - Elimine las resoluciones DNS por petición para bloquear CVE-2026-123634. Apunte
proxy_passa un grupoupstreamfijo en lugar de un nombre construido con una variable. Desactivarmirrorsolo ayuda en la ruta de mirror probada; SSI puede alcanzar el mismo fallo, así que un upstream fijo es el cambio más seguro. - Restrinja el proxy de correo para bloquear CVE-2026-113425. Si nginx está delante de IMAP, POP3 o SMTP con
auth_http, vincule los listeners a loopback o permita solo direcciones de cliente de confianza. Los clientes de correo remotos perderán el acceso al proxy. - Bloquee el módulo SCTP en hosts que no lo necesiten. Xint encadenó los fallos de nginx con un fallo distinto del núcleo de Linux en SCTP; añada
install sctp /bin/falseen un archivo bajo/etc/modprobe.d/. Esto solo bloquea cargas nuevas; no descarga un módulo ya cargado ni desactiva SCTP compilado en el núcleo.
Desactivar HTTP/2 hace que los navegadores vuelvan a HTTP/1.1, pero los clientes gRPC nativos necesitan HTTP/2 y dejarán de funcionar. Las cinco soluciones de contingencia dejan el código vulnerable en su sitio, así que instale la versión corregida cuanto antes.
Después de cualquier cambio, recargue la configuración y cierre las conexiones existentes. Una recarga solo se aplica a conexiones nuevas; reinicie nginx si sesiones HTTP/2 o de correo antiguas no deben seguir con la configuración anterior.
¿Cuál es la causa raíz?
El fallo principal es un error de contabilidad en el control de flujo HTTP/2 de nginx. nginx lleva la cuenta de cuántos datos de respuesta puede enviar todavía cada flujo y la conexión entera. El protocolo limita la ventana de conexión a 2^31-1 bytes.
nginx descuenta crédito cuando encola DATA de respuesta y devuelve ese crédito si el flujo se cancela antes de enviar los DATA. Ambas operaciones son válidas por separado. El error es que la devolución no tiene comprobación de límite superior, y el cliente puede aumentar la ventana mientras los DATA siguen en cola.
En nginx 1.31.8, ngx_http_v2_send_chain() descuenta la longitud de los datos de las ventanas de conexión y de flujo:
/* src/http/v2/ngx_http_v2_filter_module.c:1241-1244, release-1.31.8 */
ngx_http_v2_queue_frame(h2c, frame);

h2c->send_window -= frame_size;

stream->send_window -= frame_size;
stream->queued++;
Si después se cancela el flujo, ngx_http_v2_filter_cleanup() elimina las tramas no enviadas y vuelve a sumar su longitud:
/* src/http/v2/ngx_http_v2_filter_module.c:1733, 1767, release-1.31.8 */
window += frame->length;
/* ... */
h2c->send_window += window;
Un cliente puede enviar un WINDOW_UPDATE de conexión después de encolar los DATA y antes de cancelar el flujo. Eso devuelve send_window al máximo.
La limpieza suma entonces el mismo crédito por segunda vez. send_window queda por encima de NGX_HTTP_V2_MAX_WINDOW, que es (1U << 31) - 1.
El siguiente WINDOW_UPDATE de conexión llega a la validación de ngx_http_v2_state_window_update():
/* src/http/v2/ngx_http_v2.c:2564-2575, release-1.31.8 */
if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
    return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
}

h2c->send_window += window;
send_window es un size_t, así que MAX_WINDOW - send_window se evalúa con aritmética sin signo. Cuando send_window supera el máximo, la resta desborda a un número positivo muy grande. La comprobación trata el contador como si tuviera capacidad libre y acepta más incrementos. Repetir el intercambio puede llevar send_window a la mitad superior del rango de 64 bits.
El filtro de salida lee después ese valor como una longitud con signo:
/* src/http/v2/ngx_http_v2_filter_module.c:1144-1169, release-1.31.8 */
if (limit == 0 || limit > (off_t) h2c->send_window) {
    limit = h2c->send_window;
}
/* ... */
if ((off_t) frame_size > limit) {
    frame_size = (size_t) limit;
}
rest = frame_size;
Un send_window cercano a 2^64 se convierte en un off_t negativo pequeño. Ambas comparaciones pasan, y frame_size se convierte en un size_t enorme. ngx_http_v2_filter_get_shadow() sitúa el puntero de fin del búfer en pos + size, que apunta antes del inicio.
La ruta de salida TLS calcula last - pos como un ssize_t negativo y lo pasa a memcpy() como un size_t enorme. En la glibc x86-64 probada, la dirección final se desborda durante la copia hacia atrás. Realiza una lectura y una escritura fuera de límites limitadas en lugar de recorrer todo el rango.
Los otros cuatro fallos son use-after-free con tiempos de vida distintos:
- CVE-2026-123633: una conexión HTTP/2 con una trama leída parcialmente permanece en la cola reutilizable después de crear un flujo. Un drenaje posterior puede cerrar esa conexión mientras la petición todavía la usa.
- CVE-2026-121810: un nuevo flujo HTTP/3 se inserta en el árbol de conexión solo después de asignar una ranura de conexión. Un drenaje durante esa asignación puede cerrar un flujo inactivo del mismo padre. La comprobación de apagado vuelve a marcar el padre como reutilizable, y un drenaje posterior lo cierra bajo la petición.
- CVE-2026-123634: el bucle del resolutor guarda el siguiente contexto en espera antes de llamar a un manejador. Un manejador puede liberar un contexto posterior de la misma petición, y el bucle usa después la memoria liberada.
- CVE-2026-113425: una respuesta por defecto queda en cola cuando el proxy de correo inicia una consulta
auth_http. Si el cliente reinicia la conexión, la escritura fallida destruye la sesión mientras la conexión de autenticación todavía apunta a ella.
¿Cómo se explota?
CVE-2026-123007 se explota por una conexión HTTPS normal con HTTP/2 activado.
- El cliente abre una conexión HTTP/2 y pone
SETTINGS_INITIAL_WINDOW_SIZEa 0, de modo que nginx puede crear cabeceras de respuesta pero no enviar DATA de respuesta. - El cliente deja de leer y envía tramas PING. nginx encola los acuses de recibo delante de los DATA de respuesta y llena los búferes de envío TLS y TCP. Así, los DATA se quedan en la cola de salida de nginx.
- El cliente concede a cada flujo crédito suficiente para su cuerpo de respuesta. Luego lleva la ventana de conexión al máximo. nginx encola los DATA y descuenta su longitud de la ventana de conexión.
- El cliente envía
RST_STREAMpara los flujos. La limpieza elimina los DATA no enviados y devuelve su crédito, lo que empuja la ventana de conexión por encima del máximo. - El cliente envía más tramas
WINDOW_UPDATE. La comprobación sin signo desborda, las acepta y lleva la ventana de conexión hacia 2^64. - La siguiente respuesta produce una longitud negativa y una copia fuera de límites. Las direcciones divulgadas en la respuesta y los bytes controlados por el atacante en el montón permiten redirigir un callback de limpieza y ejecutar un comando como el worker.
La prueba de concepto pública de Rapid7 implementa esta cadena contra una imagen Docker local. Informa de unos 119 GiB (aproximadamente 128 GB) de texto claro HTTP/2; la sobrecarga de TLS y de red añade más tráfico en la red. Rapid7 estima unos dos minutos en un enlace de 10 Gbit/s y unos diecisiete minutos en un enlace de 1 Gbit/s.
Un enlace más lento que unos 300 Mbit/s supera el tiempo de vida de conexión predeterminado de una hora de nginx.
La prueba de concepto está ajustada para un contenedor local recién iniciado y una rutina de copia de glibc concreta. Wiz Research demostró de forma independiente ejecución de código con evasión de ASLR en compilaciones oficiales 1.31.7 y 1.31.8 que servían archivos estáticos.
Las otras cuatro rutas tienen sus propias condiciones previas:
- CVE-2026-123633 necesita un proxy HTTP/2 y un worker con pocas ranuras de conexión. Xint activó el drenaje mientras la petición se conectaba a su upstream.
- CVE-2026-121810 necesita un proxy HTTP/3 y la misma presión de conexiones.
- CVE-2026-123634 necesita una resolución del resolutor para un nombre de upstream variable y una subpetición para el mismo nombre. El atacante también debe poder responder a la consulta DNS que envía nginx.
- CVE-2026-113425 necesita el proxy de correo con
auth_http, y un cliente que pueda reiniciar su conexión durante el inicio de sesión. No se necesitan credenciales válidas.
¿Cómo se desarrolla el ataque?
La cadena principal convierte la contabilidad de ventana HTTP/2 en una copia fuera de límites y después en un comando ejecutado por el worker.
la ventana de conexión"] --> B["La cancelación del flujo devuelve crédito
sin comprobación de límite superior"] B --> C["La ventana de conexión supera
el máximo 2^31-1"] C --> D["La siguiente comprobación WINDOW_UPDATE
desborda y acepta más crédito"] D --> E["send_window llega a la mitad
superior de 64 bits"] E --> F["La longitud con signo se vuelve negativa
y el fin del búfer precede a su inicio"] F --> G["La copia TLS lee y escribe
fuera del búfer"] G --> H["Las direcciones divulgadas y la sobrescritura del montón
ejecutan un comando como el worker"]
¿Qué puede hacer un atacante?
Un atacante no autenticado puede ejecutar comandos con los permisos del proceso worker de nginx. El worker suele ejecutarse como el usuario nginx o www-data, así que el atacante obtiene esa cuenta, no root. Un compromiso del worker puede exponer cada sitio y cada API que atiende ese worker, con el acceso del worker a archivos y variables de entorno.
CVE-2026-123007 necesita HTTP/2 activado y un cuerpo de respuesta que nginx pueda encolar. Wiz lo demostró en un servidor que solo servía archivos estáticos, sin aplicación de backend.
La cadena de Rapid7 necesita unos 119 GiB de texto claro y una rutina de copia de glibc adecuada. La explotación remota está limitada por el ancho de banda, los tiempos de espera y la disposición del montón. F5 indica que la ejecución de código requiere desactivar o eludir ASLR, y tanto Xint como Wiz demostraron una evasión de ASLR.
Los otros cuatro fallos pueden bloquear un worker con una petición manipulada. La ejecución de código por esas rutas también depende del grooming del montón y de una fuga de direcciones; Xint demostró ejecución de comandos en cada ruta en su laboratorio.
Xint también encadenó CVE-2026-123007 con un use-after-free distinto en el subsistema SCTP del núcleo de Linux. En sus pruebas, esa cadena daba root en el host y permitía escapar de un contenedor Docker que ejecutaba nginx.
Xint no indica ningún CVE para ese fallo del núcleo y reserva los detalles necesarios para reproducirlo hasta que haya un parche del núcleo. El fallo de nginx por sí solo da la cuenta del worker.
No se informa públicamente de explotación en entornos reales de ninguno de los cinco fallos. Ninguno está en el catálogo KEV de CISA al 19 de noviembre de 2026, y la última versión del catálogo es 2026.11.18.
¿Por qué funciona la corrección?
La corrección cuenta los DATA en cola como parte de la ventana de conexión, así que la validación ya no ve capacidad que la limpieza está a punto de devolver. El commit e27f5fa8 añadió un campo send_queued y lo resta del margen en la comprobación WINDOW_UPDATE:
--- a/src/http/v2/ngx_http_v2.c
+++ b/src/http/v2/ngx_http_v2.c
@@ -2561,13 +2561,13 @@ ngx_http_v2_state_window_update(...)
         return ngx_http_v2_state_complete(h2c, pos, end);
     }

-    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
+    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window - h2c->send_queued) {
         ngx_log_error(NGX_LOG_INFO, h2c->connection->log, 0,
                       "client violated connection flow control: "
                       "received WINDOW_UPDATE frame "
                       "with window increment %uz "
                       "not allowed for window %uz",
-                      window, h2c->send_window);
+                      window, h2c->send_window + h2c->send_queued);

         return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
     }
ngx_http_v2_send_chain() incrementa send_queued cuando encola una trama y lo decrementa cuando la trama se envía o la elimina la limpieza:
--- a/src/http/v2/ngx_http_v2_filter_module.c
+++ b/src/http/v2/ngx_http_v2_filter_module.c
@@ -1242,6 +1242,7 @@
             ngx_http_v2_queue_frame(fn, frame);

             h2c->send_window -= frame_size;
+            h2c->send_queued += frame_size;

             stream->send_window -= frame_size;
             stream->queued++;
@@ -1634,6 +1635,7 @@
     stream->request->header_size += NGX_HTTP_V2_FRAME_HEADER_SIZE;

     h2c->payload_bytes += frame->length;
+    h2c->send_queued -= frame->length;

     ngx_http_v2_handle_frame(stream, frame);

@@ -1770,6 +1772,7 @@
     }

     h2c->send_window += window;
+    h2c->send_queued -= window;
 }
Con el contador en su sitio, MAX_WINDOW - send_window - send_queued se mantiene no negativo para cualquier estado aceptado. Un cliente que intenta empujar la ventana por encima del límite recibe ahora FLOW_CTRL_ERROR antes de que el contador pueda desbordar. La devolución sigue ocurriendo, pero devuelve crédito que la comprobación todavía cuenta como en cola, así que la doble suma no puede escapar del máximo.
nginx atribuye a Xint CVE-2026-123007, CVE-2026-123634, CVE-2026-121810 y CVE-2026-113425, y a Albert de Vexera AI CVE-2026-123633. Maxim Dounin comparte el crédito de CVE-2026-113425, y el registro CVE de CVE-2026-123007 también acredita a Rapid7, Wiz Research e Ikotas Labs. La versión también corrige CVE-2026-118899, una denegación de servicio no autenticada por TLS 1.3, y otros cuatro problemas de seguridad en 1.31.9 (tres en 1.30.7). Además incluye una corrección distinta para cada uno de los otros cuatro fallos de nginx2root:
- CVE-2026-123633: el commit
2df48a50borra el indicador de reutilizable enngx_http_v2_create_stream(), así que una conexión con un flujo nuevo no puede drenarse. Su fecha de autoría, 2026-09-17, es anterior al descubrimiento de Xint: el commit acredita un informe previo de Albert de Vexera AI. - CVE-2026-121810: el commit
b5252daeinserta el nuevo flujo QUIC en el árbol de conexión antes de asignar una ranura. Así, un drenaje lo ve y no puede marcar el padre como inactivo. - CVE-2026-123634: el commit
e39708edinstala un finalizador enctx->handlery aplaza la liberación cuando el contexto ya está separado de la lista de espera. - CVE-2026-113425: el commit
754fe68cborra la respuesta por defecto en cola cons->out.len = 0cuando empiezaauth_http, así que una escritura fallida no puede destruir la sesión durante la consulta.
¿Cómo compruebo si estuve comprometido?
Un ataque con CVE-2026-123007 puede dejar pocas huellas en el registro de acceso. Las tramas WINDOW_UPDATE y RST_STREAM son tramas de control, no peticiones, y TLS las cifra en tránsito. Empiece por las comprobaciones de red y de proceso.
Busque una conexión HTTPS de larga duración que recibe mucho más de lo que envía:
sudo ss -tinp state established '( sport = :443 )'
Ejecute el comando dos veces y compare bytes_received y bytes_sent. Una conexión desde una dirección externa que permanece abierta varios minutos, sigue recibiendo a alto ritmo y envía poco coincide con el patrón de tráfico probado. Muchas conexiones TLS cortas desde la misma dirección al mismo tiempo son una segunda señal.
Añada el identificador de conexión y la longitud de petición al registro de acceso en el bloque http, y compare los bytes de petición registrados con los contadores del socket:
log_format h2_hunt '$time_iso8601 src=$remote_addr conn=$connection '
                   'requests=$connection_requests proto=$server_protocol '
                   'status=$status request_length=$request_length '
                   'bytes_sent=$bytes_sent request_time=$request_time';

access_log /var/log/nginx/h2-hunt.log h2_hunt;
sudo nginx -t && sudo nginx -s reload
sudo grep 'proto=HTTP/2.0' /var/log/nginx/h2-hunt.log | tail -n 200
Si bytes_received de una conexión sigue creciendo mientras su request_length registrado se mantiene bajo, el cliente envía datos que nunca aparecen como peticiones. Es una pista, no una prueba, porque una carga grande puede parecerse.
Una explotación correcta ejecuta un programa desde el worker de nginx. Averigüe el UID del worker y audite las ejecuciones de ese UID:
ps -eo uid,user,pid,ppid,args | grep '[n]ginx: worker process'
sudo auditctl -a always,exit -F arch=b64 -S execve,execveat \
  -F euid=NGINX_UID -k nginx_worker_exec
sudo ausearch -k nginx_worker_exec -ts recent -i
Sustituya NGINX_UID por el UID numérico del primer comando. La regla solo registra eventos posteriores a su instalación, así que un resultado vacío no descarta un compromiso anterior. También coincide con otros procesos que se ejecutan con el mismo UID.
Busque salidas anómalas de workers y volcados de núcleo:
sudo grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
sudo coredumpctl list nginx
Un bloqueo de worker tiene muchas causas, así que correlaciónelo con las otras señales. Xint, Rapid7 y Wiz no publicaron nombres de archivo, dominios ni direcciones IP para estos fallos. Un intento fallido puede dejar poca o ninguna huella.
Cronología
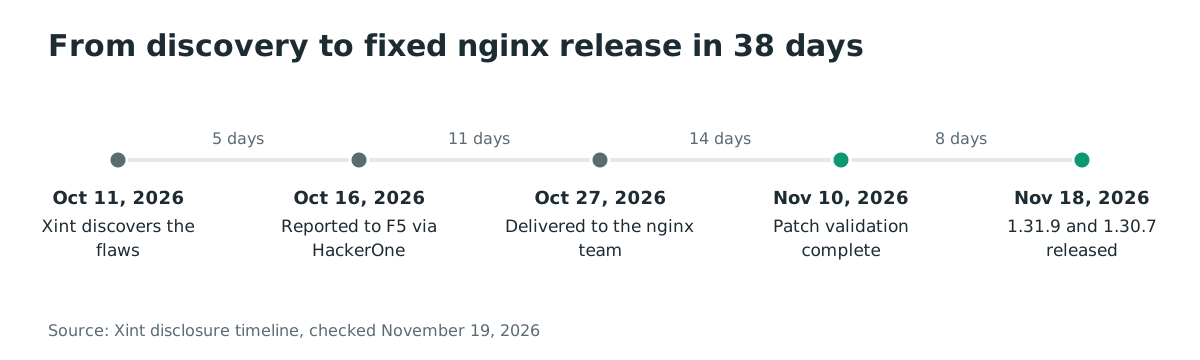
- 2026-10-11: el equipo de investigación de Xint descubre los cinco fallos de nginx.
- 2026-10-16: Xint los informa a F5 a través de HackerOne.
- 2026-10-20: HackerOne completa la validación.
- 2026-10-27: los informes llegan al equipo de desarrollo de nginx.
- 2026-11-09: el equipo de nginx solicita la validación del parche.
- 2026-11-10: Xint completa la validación del parche.
- 2026-11-11: Rapid7 contacta con F5 sobre CVE-2026-123007, que encontró de forma independiente.
- 2026-11-18: nginx publica 1.31.9 y 1.30.7, se publican los registros CVE y Rapid7 publica su prueba de concepto.
Las versiones corregidas se publicaron 38 días después del descubrimiento de Xint. Para CVE-2026-123633, Git registra el 17 de septiembre como fecha de autoría y el 11 de noviembre como fecha de incorporación del cambio.
Preguntas frecuentes
¿NGINX2Root se explota en entornos reales?
No existe ningún informe público de explotación al 19 de noviembre de 2026. Ninguno de los cinco CVE está en el catálogo KEV de CISA, cuya última versión es 2026.11.18. Eso puede cambiar rápidamente tras una prueba de concepto pública, así que trate los servidores expuestos como urgentes.
¿Desactivar HTTP/2 corrige los cinco fallos?
No. Desactivar HTTP/2 solo bloquea CVE-2026-123007 y CVE-2026-123633. CVE-2026-123634 necesita un upstream fijo o un cambio de resolutor, CVE-2026-121810 necesita desactivar HTTP/3, y CVE-2026-113425 necesita restringir el proxy de correo.
Uso el paquete nginx de mi distribución. ¿Basta con nginx -v?
No. Las distribuciones retroportan correcciones sin cambiar la cadena de versión de nginx. Compare la versión completa del paquete con el aviso de seguridad de la distribución. AlmaLinux publicó paquetes corregidos el 18 de noviembre de 2026 para sus ramas compatibles, mientras la versión seguía siendo 1.20, 1.24 o 1.26.
¿Qué tan práctica es la prueba de concepto pública?
Es una prueba de concepto funcional, no un exploit remoto universal. La cadena de Rapid7 envía unos 119 GiB de texto claro y está ajustada para un contenedor Docker local recién iniciado. Wiz demostró una cadena distinta con evasión de ASLR y no la ha publicado.
¿Un CDN o un WAF protege nginx?
Solo a veces. Un proxy que termina HTTP/2 y no reenvía las tramas de control del atacante puede romper la cadena, pero depende de la implementación. Corrija nginx en lugar de confiar en el proxy.
¿El fallo del núcleo SCTP forma parte de nginx2root?
Es la segunda mitad del nombre, pero es un error distinto del núcleo de Linux. Xint no indica ningún CVE para él y reserva los detalles hasta que haya un parche del núcleo. Los hosts que no usan SCTP pueden bloquear el módulo como se describe en «¿Cómo lo corrijo?».
Referencias
- Xint, «NGINX2Root: New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching», 2026-11-18 (verificado el 19 de noviembre de 2026). https://xint.io/blog/nginx2root-remote-code-execution
- nginx, «nginx security advisories», 2026-11-18 (verificado el 19 de noviembre de 2026). https://nginx.org/en/security_advisories.html
- nginx, «Changes with nginx 1.31.9», 2026-11-18 (verificado el 19 de noviembre de 2026). https://nginx.org/en/CHANGES
- nginx, «Changes with nginx 1.30.7», 2026-11-18 (verificado el 19 de noviembre de 2026). https://nginx.org/en/CHANGES-1.30
- nginx, commit e27f5fa8, «HTTP/2: account for queued frames when validating WINDOW_UPDATE», 2026-10-29 (verificado el 19 de noviembre de 2026). https://github.com/nginx/nginx/commit/e27f5fa84fe6e98505e70bc543b748747dad0a3b
- nginx, commit 2df48a50, «HTTP/2: reset reusable connection status on stream creation», fecha de autoría 2026-09-17, fecha de incorporación 2026-11-11 (verificado el 19 de noviembre de 2026). https://github.com/nginx/nginx/commit/2df48a501d0fb8212b7d39dffeeff5876332ba59
- nginx, commit b5252dae, «QUIC: avoid main connection reuse after creating a stream», 2026-11-01 (verificado el 19 de noviembre de 2026). https://github.com/nginx/nginx/commit/b5252dae1ca0d4c516b8bcffd9fa7fd967b73075
- nginx, commit e39708ed, «Resolver: fix non-current resolve finalization from resolve handler», 2026-10-28 (verificado el 19 de noviembre de 2026). https://github.com/nginx/nginx/commit/e39708edc69a9c0c992b6af075db761946969534
- nginx, commit 754fe68c, «Mail: fixed use-after-free on client reset during auth_http request», 2026-11-04 (verificado el 19 de noviembre de 2026). https://github.com/nginx/nginx/commit/754fe68c2e0f698baf731666e71b7f2619c715ef
- CVE Program, «CVE-2026-123007», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-123007
- CVE Program, «CVE-2026-123633», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-123633
- CVE Program, «CVE-2026-123634», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-123634
- CVE Program, «CVE-2026-121810», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-121810
- CVE Program, «CVE-2026-113425», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-113425
- Rapid7, «CVE-2026-123007: Critical NGINX HTTP/2 Integer Underflow Leads to RCE (FIXED)», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.rapid7.com/blog/post/ve-cve-2026-123007-critical-nginx-http-2-integer-underflow-leads-to-rce-fixed/
- Rapid7, repositorio de prueba de concepto para CVE-2026-123007, 2026-11-18 (verificado el 19 de noviembre de 2026). https://github.com/sfewer-r7/CVE-2026-123007
- Wiz Research, «Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
- AlmaLinux, «NGINX2Root: Patched nginx packages released», 2026-11-18 (verificado el 19 de noviembre de 2026). https://almalinux.org/blog/2026-11-18-nginx2root/
- CVE Program, «CVE-2026-118899», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-118899
- F5, aviso de seguridad K000163926 para CVE-2026-123007, 2026-11-18 (verificado el 19 de noviembre de 2026). https://my.f5.com/manage/s/article/K000163926
- CISA, «Known Exploited Vulnerabilities Catalog», 2026-11-18 (verificado el 19 de noviembre de 2026). https://www.cisa.gov/known-exploited-vulnerabilities-catalog