NGINX2Root:nginxの5つのRCE、1.31.9で修正(CVE-2026-123007)
nginxの5つのメモリ安全性の欠陥。HTTP/2フロー制御のアンダーフローを筆頭に、未認証の攻撃者がワーカーとしてコードを実行できます。1.31.9と1.30.7で修正。
要点
- NGINX2Rootはnginxの5つのメモリ安全性の欠陥です。主要なCVE-2026-123007はHTTP/2フロー制御のアンダーフローで、未認証の攻撃者がnginxのワーカープロセスとしてコマンドを実行できます。Xintが2026年11月18日に公開しました。
- nginxの公式リリース1.9.5から1.31.8までは、HTTP/2が有効な場合に主要な欠陥を含みます。残り4つは、サブリクエストを伴うリゾルバー、HTTP/2またはHTTP/3のプロキシ、あるいはメールプロキシが必要です。
- F5は5つすべてをCVSS v4.0 9.2(Critical)、CVSS v3.1 8.1(High)と評価しています。CVE-2026-123007の公開PoCはありますが、実環境での悪用は報告されていません。2026年11月19日時点でCISA KEVには登録されていません。
- nginx 1.31.9または1.30.7、NGINX Plus 37.3.0.1または37.0.8.1へ更新してください。更新できない場合はHTTP/2など影響する機能を無効にします。制限は「修正方法」に記載しています。
影響を受けますか?
次の条件がすべて当てはまると影響を受けます。
- nginx Open Source 1.31.8以前(各欠陥が最初に入ったリリース以降。下の表を参照)、または影響を受けるNGINX Plusを実行している。
- CVE-2026-123007では、nginxバイナリがHTTP/2モジュール付きでビルドされ、少なくとも1つのserverブロックでHTTP/2が有効になっている。
- CVE-2026-123633では、クライアントがHTTP/2でnginxに接続し、nginxがリクエストをバックエンドへ転送し、ワーカーの
worker_connectionsが不足する可能性がある。 - CVE-2026-121810では、クライアントがHTTP/3でnginxに接続し、nginxがリクエストを転送し、ワーカーの
worker_connectionsが不足する可能性がある。 - CVE-2026-123634では、
resolverが設定され、proxy_passが変数を含み、mirrorまたはServer Side Includesが同じ名前をサブリクエストで解決する。 - CVE-2026-113425では、
mailブロックがproxy onとauth_httpを併用している。
5つの欠陥は独立した攻撃経路なので、すべての条件を満たす必要はありません。CVE-2026-123007は、HTTP/2が有効であれば静的ファイルだけを配信するサーバーにも影響します。残り4つは各項目に示した機能が必要です。NGINX Plusも同じコードを使っており、F5が示すブランチで影響を受けます。
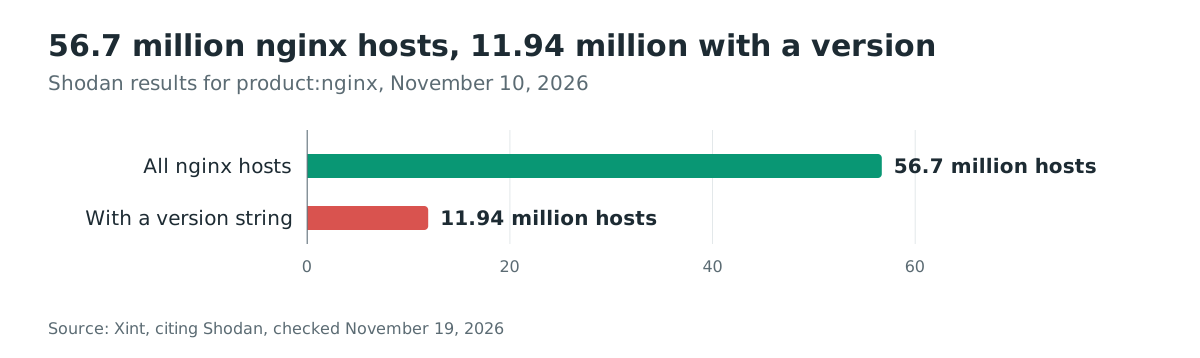
規模は大きいです。Xintは2026年11月10日のShodanでnginxホストを56.7百万台と数え、そのうち11.94百万台がバージョンを報告していました。バージョンを報告したホストの98.9%がCVE-2026-123007の影響範囲に入っていました。報告されたバージョンだけでは欠陥に到達できるかは分かりません。HTTP/2が有効である必要があり、ビルドにバックポートが含まれる場合もあります。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| nginx 1.31 mainline | 1.31.0から1.31.8 | 1.31.9 |
| nginx 1.30 stable | 1.30.0から1.30.6 | 1.30.7 |
| 以前のnginxブランチ | CVE-2026-123007は1.9.5、CVE-2026-123633は1.19.7、CVE-2026-121810は1.25.0、CVE-2026-123634は0.6.18、CVE-2026-113425は0.5.33以降 | 1.30.7または1.31.9 |
| NGINX Plus 37.x | 37.0.0から37.0.7.1、および37.1.0から37.2.0.1 | 37.0.8.1および37.3.0.1 |
| NGINX Plus Rリリース | CVE記録ではR33、Rapid7の表ではR34からR36 | 修正版の記載なし。F5の勧告に従う |
ビルドファイルではなく、実際に動作しているバイナリを確認してください。
nginx -v 2>&1
nginx -V 2>&1 | grep -o -- '--with-http_v2_module'
影響範囲のバージョンは、ディストリビューターが修正をバックポートしていない限り、バイナリに脆弱なコードが含まれることを意味します。2番目のコマンドは、モジュールが組み込まれていれば--with-http_v2_moduleを出力します。出力が空ならHTTP/2のコードはなく、そのバイナリではCVE-2026-123007とCVE-2026-123633に到達できません。
次に読み込まれた設定でHTTP/2を探します。
sudo nginx -T 2>&1 | sed 's/#.*//' \
  | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;'
出力があれば、そのserverブロックでHTTP/2が有効です。実際のポートでnginxがHTTP/2に応答するかを、ネットワークの外から確認します。
openssl s_client -connect example.com:443 -servername example.com \
  -alpn h2 </dev/null 2>&1 | grep -E 'ALPN protocol:|No ALPN negotiated'
ALPN protocol: h2は、サーバーがHTTP/2を直接受け付けることを意味します。CDNやロードバランサーがnginxの前でHTTP/2を終端している場合は、nginxホスト自体に対して再テストしてください。
ほかの経路については、それぞれ必要な機能を設定から探します。
sudo nginx -T 2>&1 | grep -nE 'resolver|mirror|proxy_pass.*\$|http3|quic|auth_http'
コンテナでは、動作中のコンテナ内で同じ確認を実行します。たとえばdocker exec <container> nginx -vです。新しく取得したイメージは、トラフィックを処理しているプロセスと異なる場合があります。
修正方法
mainlineブランチではnginx 1.31.9、stableブランチでは1.30.7へ更新してください。nginxは2026年11月18日に両方を公開し、5つの欠陥を修正しました。mainlineには新機能が入り、stableブランチには同じセキュリティ修正がより少ない変更で入るため、通常は本番環境で安全な選択です。
- DebianまたはUbuntuでは、nginxパッケージを更新してサービスを再起動します。
bash sudo apt update sudo apt install --only-upgrade nginx sudo systemctl restart nginx - RHEL、AlmaLinux、Rocky LinuxまたはFedoraでは、パッケージを更新して再起動します。
bash sudo dnf upgrade 'nginx*' sudo systemctl restart nginx - Alpine Linuxでは、パッケージを更新して再起動します。
bash sudo apk upgrade nginx sudo service nginx restart - ソースからnginxをビルドしている場合は、1.31.9または1.30.7のソースで再ビルドし、新しいバイナリをインストールします。リリースノートにそのリリースのセキュリティ修正がすべて載っています。
- コンテナでは、更新されたベースイメージから再ビルドし、コンテナを作り直します。新しいイメージを取得するだけでは、動作中のプロセスは置き換わりません。
NGINX Plusは、F5の勧告に従って37.3.0.1または37.0.8.1へ更新してください。まずCVE-2026-123007のK000163926を参照してください。古いRリリース(CVE記録ではR33、Rapid7の表ではR34からR36)には修正版の記載がないため、F5の勧告に従ってください。
設定のリロードでは動作中の実行ファイルは置き換わりません。nginxを再起動するか、対応するライブバイナリ更新を完了し、古いワーカーが終了したことを確認します。
nginx -v 2>&1
ps -eo pid,args | grep '[n]ginx: worker process'
ディストリビューションのパッケージは、バージョン文字列を変えずに修正をバックポートすることがよくあります。たとえばAlmaLinuxは2026年11月18日、サポート対象のすべてのnginxストリームに修正パッケージを公開しましたが、表示されるnginxのバージョンは変わりませんでした。nginx -vの出力だけでなく、パッケージの完全なバージョンをディストリビューションの勧告と比較してください。
更新できない場合は、影響する機能を無効にします。これらの手順はコードを修正せず、それぞれ記載した欠陥だけを防ぎます。
- HTTP/2を無効にしてCVE-2026-123007とCVE-2026-123633を防ぎます。nginx 1.25.1以降では、影響する各
serverブロックにhttp2 off;を設定し、listenディレクティブからhttp2パラメーターを外します。古いリリースではlisten 443 ssl http2;からhttp2を外します。 - HTTP/3を無効にしてCVE-2026-121810を防ぎます。すべての
listen ... quicディレクティブを外し、http3 offを設定し、HTTP/3を告知するAlt-SvcヘッダーをAlt-Svc 'clear'に置き換えます。UDPポート443で何も待ち受けていないことを確認します。 - リクエスト時のDNS解決をなくしてCVE-2026-123634を防ぎます。
proxy_passを変数から組み立てた名前ではなく、固定のupstreamグループに向けます。mirrorを無効にしても試験した経路にしか効きません。SSIでも同じ欠陥に到達するため、固定アップストリームがより安全な変更です。 - メールプロキシを制限してCVE-2026-113425を防ぎます。nginxが
auth_http付きでIMAP、POP3、SMTPの前段にある場合、リスナーをループバックにバインドするか、信頼できるクライアントアドレスだけを許可します。リモートのメールクライアントはプロキシに接続できなくなります。 - SCTPを必要としないホストではSCTPモジュールをブロックします。Xintはnginxの欠陥をLinuxカーネルのSCTPの別の欠陥と連結しました。
/etc/modprobe.d/配下のファイルにinstall sctp /bin/falseを追加します。これは新しい読み込みだけをブロックし、読み込み済みのモジュールを外したり、カーネルに組み込まれたSCTPを無効にしたりはしません。
HTTP/2を無効にするとブラウザーはHTTP/1.1に戻りますが、ネイティブgRPCクライアントはHTTP/2が必要なため動作しなくなります。5つの回避策はいずれも脆弱なコードを残すので、できるだけ早く修正版をインストールしてください。
変更後は設定をリロードし、既存の接続を閉じます。リロードは新しい接続にしか適用されないため、古いHTTP/2やメールのセッションを古い設定のまま動かしたくない場合はnginxを再起動してください。
根本原因は何ですか?
主要な欠陥は、nginxのHTTP/2フロー制御における計上の誤りです。nginxは各ストリームと接続全体がまだ送信できる応答データ量を追跡し、プロトコルは接続ウィンドウを2^31-1バイトに制限します。
nginxは応答DATAをキューに入れるときにクレジットを差し引き、DATAを送る前にストリームがキャンセルされるとそのクレジットを返します。どちらの操作も単独では正しいです。問題は、返却に上限の確認がなく、クライアントがDATAのキュー中にウィンドウを増やせることです。
nginx 1.31.8では、ngx_http_v2_send_chain()が接続とストリームのウィンドウからデータ長を差し引きます。
/* src/http/v2/ngx_http_v2_filter_module.c:1241-1244, release-1.31.8 */
ngx_http_v2_queue_frame(h2c, frame);

h2c->send_window -= frame_size;

stream->send_window -= frame_size;
stream->queued++;
その後ストリームがキャンセルされると、ngx_http_v2_filter_cleanup()が未送信のフレームを外し、その長さを足し戻します。
/* src/http/v2/ngx_http_v2_filter_module.c:1733, 1767, release-1.31.8 */
window += frame->length;
/* ... */
h2c->send_window += window;
クライアントは、DATAがキューに入ってからストリームがキャンセルされるまでの間に、接続レベルのWINDOW_UPDATEを送れます。これでsend_windowが最大値に戻ります。
その後のクリーンアップが同じクレジットをもう一度足します。send_windowはNGX_HTTP_V2_MAX_WINDOW、すなわち(1U << 31) - 1を超えます。
次の接続WINDOW_UPDATEがngx_http_v2_state_window_update()の検証に到達します。
/* src/http/v2/ngx_http_v2.c:2564-2575, release-1.31.8 */
if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
    return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
}

h2c->send_window += window;
send_windowはsize_tなので、MAX_WINDOW - send_windowは符号なし算術で評価されます。send_windowが最大値を超えると、減算は非常に大きな正の値に回り込みます。検証はカウンターに空き容量があるとみなし、さらなる増分を受け入れます。このやり取りを繰り返すと、send_windowを64ビット範囲の上半分まで上げられます。
出力フィルターはその後、この値を符号付きの長さとして読みます。
/* src/http/v2/ngx_http_v2_filter_module.c:1144-1169, release-1.31.8 */
if (limit == 0 || limit > (off_t) h2c->send_window) {
    limit = h2c->send_window;
}
/* ... */
if ((off_t) frame_size > limit) {
    frame_size = (size_t) limit;
}
rest = frame_size;
2^64に近いsend_windowは、小さな負のoff_tになります。両方の比較が通り、frame_sizeは巨大なsize_tになります。ngx_http_v2_filter_get_shadow()はバッファーの終端ポインターをpos + sizeに設定するため、開始位置より前を指します。
TLS出力経路はlast - posを負のssize_tとして計算し、それを巨大なsize_tとしてmemcpy()に渡します。試験したx86-64のglibcでは、後方コピーが終端アドレスを回り込ませ、範囲全体をたどらずに限定的な範囲外の読み取りと書き込みを行います。
残り4つは、寿命の異なる解放後使用(use-after-free)です。
- CVE-2026-123633:フレームを部分的に読み取ったHTTP/2接続が、ストリーム作成後も再利用キューに残ります。その後のドレインが、リクエストがまだ使っている接続を閉じる可能性があります。
- CVE-2026-121810:新しいHTTP/3ストリームは、接続スロットを割り当てた後にしか接続ツリーへ挿入されません。その割り当て中のドレインが同じ親のアイドルストリームを閉じ、シャットダウン確認が親を再び再利用可能にします。その後のドレインがリクエストの下で親を閉じます。
- CVE-2026-123634:リゾルバーのループはハンドラーを呼ぶ前に次の待機コンテキストを保存します。ハンドラーが同じリクエストの後続コンテキストを解放し、ループが解放済みメモリを使います。
- CVE-2026-113425:メールプロキシが
auth_http照会を始めるとき、既定の応答がキューに残ります。クライアントが接続をリセットすると、失敗した書き込みがセッションを破棄し、認証接続はまだそのセッションを指しています。
どのように悪用されますか?
CVE-2026-123007は、HTTP/2が有効な通常のHTTPS接続で悪用されます。
- クライアントはHTTP/2接続を開き、
SETTINGS_INITIAL_WINDOW_SIZEを0に設定します。nginxは応答ヘッダーを作れますが、応答DATAは送れません。 - クライアントは読み取りを止めてPINGフレームを送ります。nginxは応答DATAより前に確認応答をキューに入れ、TLSとTCPの送信バッファーを埋めるため、DATAはnginxの出力キューに残ります。
- クライアントは各ストリームに応答本文全体のクレジットを与え、接続ウィンドウを最大値まで上げます。nginxはDATAをキューに入れ、その長さを接続ウィンドウから差し引きます。
- クライアントはストリームに
RST_STREAMを送ります。クリーンアップが未送信のDATAを外してクレジットを返し、接続ウィンドウを最大値の先へ押し上げます。 - クライアントはさらに
WINDOW_UPDATEフレームを送ります。符号なしの検証がアンダーフローしてそれらを受け入れ、接続ウィンドウを2^64に向けて上げます。 - 次の応答が負の長さと範囲外コピーを生みます。応答で開示されたアドレスとヒープ内の攻撃者制御バイトにより、クリーンアップコールバックを書き換えてワーカーとしてコマンドを実行できます。
Rapid7の公開PoCはこの連鎖をローカルのDockerイメージに対して実装し、HTTP/2の平文で約119 GiB(約128 GB)を送ると報告しています。ネットワーク上ではTLSとネットワークのオーバーヘッドがさらに加わります。Rapid7は10 Gbit/s回線で約2分、1 Gbit/s回線で約17分と見積もっています。約300 Mbit/sより遅い回線では、nginxの既定の1時間の接続寿命を超えます。
PoCは新しく起動したローカルコンテナと特定のglibcコピールーチン向けに調整されています。Wiz Researchは、静的ファイルを配信する公式1.31.7および1.31.8ビルドで、ASLRバイパスを伴うコード実行を独自に実証しました。
残り4つの経路にはそれぞれ前提があります。
- CVE-2026-123633はHTTP/2プロキシと、接続スロットが不足したワーカーが必要です。Xintはリクエストがアップストリームへ接続する間にドレインを発生させました。
- CVE-2026-121810はHTTP/3プロキシと同じ接続圧力が必要です。
- CVE-2026-123634は変数のアップストリーム名に対するリゾルバー照会と、同じ名前のサブリクエストが必要です。攻撃者はnginxが送るDNSクエリにも答えられる必要があります。
- CVE-2026-113425は
auth_http付きのメールプロキシと、ログイン中に接続をリセットできるクライアントが必要です。有効な資格情報は不要です。
攻撃の流れは?
主要な連鎖はHTTP/2のウィンドウ計上を範囲外コピーに変え、最後にワーカーでのコマンド実行に至ります。
接続ウィンドウを上げる"] --> B["ストリームのキャンセルが上限確認なしで
クレジットを返す"] B --> C["接続ウィンドウが
2^31-1の最大値を超える"] C --> D["次のWINDOW_UPDATE検証が
アンダーフローして追加クレジットを受け入れる"] D --> E["send_windowが64ビットの
上半分に達する"] E --> F["符号付き長さが負になり
バッファーの終端が開始より前になる"] F --> G["TLSコピーがバッファーの
外を読み書きする"] G --> H["開示されたアドレスとヒープの上書きで
ワーカーとしてコマンドを実行する"]
攻撃者に何ができますか?
未認証の攻撃者が、nginxのワーカープロセスの権限でコマンドを実行できます。ワーカーは通常nginxまたはwww-dataユーザーで動作するため、攻撃者が得るのはそのアカウントであり、rootではありません。ワーカーの侵害は、そのワーカーが配信するすべてのサイトとAPIを、ワーカーのファイルと環境変数へのアクセスとともに露出させる可能性があります。
CVE-2026-123007はHTTP/2が有効で、nginxがキューに入れられる応答本文がある場合に成立します。Wizはバックエンドアプリケーションのない、静的ファイルだけを配信するサーバーで実証しました。
Rapid7の連鎖は約119 GiBの平文と適切なglibcコピールーチンを必要とするため、遠隔からの悪用は帯域、タイムアウト、ヒープ配置に制約されます。F5は、コード実行にはASLRが無効かバイパスされている必要があると述べています。XintとWizの両方がASLRバイパスを実証しました。
残り4つの欠陥は、細工したリクエストでワーカーをクラッシュさせられます。それらによるコード実行もヒープグルーミングとアドレス漏えいに依存します。Xintは実験環境で各経路のコマンド実行を実証しました。
XintはCVE-2026-123007を、LinuxカーネルのSCTPサブシステムにある別の解放後使用と連結しました。その試験では、この連鎖でホストのrootを取得し、nginxを動かすDockerコンテナから脱出できました。Xintはそのカーネルの欠陥にCVEを示しておらず、カーネルの修正が出るまで再現に必要な詳細を伏せています。nginxの欠陥だけではワーカーのアカウントにとどまります。
5つのいずれについても、実環境での悪用は公に報告されていません。2026年11月19日時点でCISA KEVには登録されておらず、カタログの最新版は2026.11.18です。
修正が機能する理由
修正はキュー内のDATAを接続ウィンドウの一部として数えるため、検証はクリーンアップが返そうとしている容量を見なくなります。コミットe27f5fa8はsend_queuedフィールドを追加し、WINDOW_UPDATEの検証で余裕からそれを差し引きます。
--- a/src/http/v2/ngx_http_v2.c
+++ b/src/http/v2/ngx_http_v2.c
@@ -2561,13 +2561,13 @@ ngx_http_v2_state_window_update(...)
         return ngx_http_v2_state_complete(h2c, pos, end);
     }

-    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
+    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window - h2c->send_queued) {
         ngx_log_error(NGX_LOG_INFO, h2c->connection->log, 0,
                       "client violated connection flow control: "
                       "received WINDOW_UPDATE frame "
                       "with window increment %uz "
                       "not allowed for window %uz",
-                      window, h2c->send_window);
+                      window, h2c->send_window + h2c->send_queued);

         return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
     }
ngx_http_v2_send_chain()はフレームをキューに入れるときにsend_queuedを増やし、フレームが送信されたとき、またはクリーンアップで外されたときに減らします。
--- a/src/http/v2/ngx_http_v2_filter_module.c
+++ b/src/http/v2/ngx_http_v2_filter_module.c
@@ -1242,6 +1242,7 @@
             ngx_http_v2_queue_frame(fn, frame);

             h2c->send_window -= frame_size;
+            h2c->send_queued += frame_size;

             stream->send_window -= frame_size;
             stream->queued++;
@@ -1634,6 +1635,7 @@
     stream->request->header_size += NGX_HTTP_V2_FRAME_HEADER_SIZE;

     h2c->payload_bytes += frame->length;
+    h2c->send_queued -= frame->length;

     ngx_http_v2_handle_frame(stream, frame);

@@ -1770,6 +1772,7 @@
     }

     h2c->send_window += window;
+    h2c->send_queued -= window;
 }
このカウンターにより、MAX_WINDOW - send_window - send_queuedは受け入れられたどの状態でも負になりません。ウィンドウを上限の先へ押し上げようとするクライアントは、カウンターが回り込む前にFLOW_CTRL_ERRORを受け取ります。返却は依然として行われますが、検証がキュー内として数えるクレジットを返すため、二重加算が最大値を超えることはありません。
nginxはCVE-2026-123007、CVE-2026-123634、CVE-2026-121810、CVE-2026-113425をXintに、CVE-2026-123633をVexera AIのAlbertに帰しています。CVE-2026-113425はMaxim Dounin氏との共同クレジットで、CVE-2026-123007のCVE記録はRapid7、Wiz Research、Ikotas Labsも挙げています。このリリースは、TLS 1.3経由の未認証サービス拒否であるCVE-2026-118899と、1.31.9ではほか4つ(1.30.7では3つ)のセキュリティ問題も修正します。さらに、ほか4つのnginx2rootの欠陥それぞれに個別の修正が含まれます。
- CVE-2026-123633:コミット
2df48a50がngx_http_v2_create_stream()で再利用可能フラグを消すため、新しいストリームを持つ接続はドレインされません。作成日の2026-09-17はXintの発見より前で、コミットはVexera AIのAlbertによる先行報告をクレジットしています。 - CVE-2026-121810:コミット
b5252daeが接続スロットを割り当てる前に新しいQUICストリームを接続ツリーへ挿入するため、ドレインがそれを認識し、親をアイドルと見なしません。 - CVE-2026-123634:コミット
e39708edがctx->handlerにファイナライザーを設定し、コンテキストが待機リストから外れている場合は解放を遅らせます。 - CVE-2026-113425:コミット
754fe68cがauth_httpの開始時にs->out.len = 0でキューの既定応答を消すため、失敗した書き込みが照会中のセッションを破棄できません。
侵害されたかどうかを確認するには?
CVE-2026-123007の攻撃は、アクセスログにほとんど痕跡を残さない場合があります。WINDOW_UPDATEとRST_STREAMはリクエストではなく制御フレームで、TLSが転送中に暗号化します。まずネットワークとプロセスの確認から始めてください。
受信が送信よりはるかに多い、長時間のHTTPS接続を探します。
sudo ss -tinp state established '( sport = :443 )'
コマンドを2回実行し、bytes_receivedとbytes_sentを比べます。外部アドレスからの接続が数分間開いたまま、高い割合で受信を続け、送信が少ない場合、試験したトラフィックパターンに一致します。同じアドレスから同時に多数の短いTLS接続があることも2つ目の兆候です。
httpブロックのアクセスログに接続IDとリクエスト長を追加し、記録されたリクエストバイトをソケットのカウンターと比べます。
log_format h2_hunt '$time_iso8601 src=$remote_addr conn=$connection '
                   'requests=$connection_requests proto=$server_protocol '
                   'status=$status request_length=$request_length '
                   'bytes_sent=$bytes_sent request_time=$request_time';

access_log /var/log/nginx/h2-hunt.log h2_hunt;
sudo nginx -t && sudo nginx -s reload
sudo grep 'proto=HTTP/2.0' /var/log/nginx/h2-hunt.log | tail -n 200
ある接続のbytes_receivedが増え続ける一方で、記録されたrequest_lengthが小さいままなら、クライアントはリクエストとして現れないデータを送っています。大きなアップロードも似て見えるため、これは手がかりであり証拠ではありません。
悪用に成功すると、nginxワーカーからプログラムが実行されます。ワーカーのUIDを調べ、そのUIDによる実行を監査します。
ps -eo uid,user,pid,ppid,args | grep '[n]ginx: worker process'
sudo auditctl -a always,exit -F arch=b64 -S execve,execveat \
  -F euid=NGINX_UID -k nginx_worker_exec
sudo ausearch -k nginx_worker_exec -ts recent -i
NGINX_UIDは最初のコマンドで得た数値UIDに置き換えます。ルールはインストール後のイベントだけを記録するため、結果が空でも以前の侵害を否定できません。同じUIDで動くほかのプロセスにも一致します。
ワーカーの異常終了とコアダンプを確認します。
sudo grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
sudo coredumpctl list nginx
ワーカーのクラッシュには多くの原因があるため、ほかの兆候と関連付けてください。Xint、Rapid7、Wizはこれらの欠陥についてファイル名、ドメイン、IPアドレスを公開していません。失敗した試行は痕跡をほとんど、あるいはまったく残さない場合があります。
年表
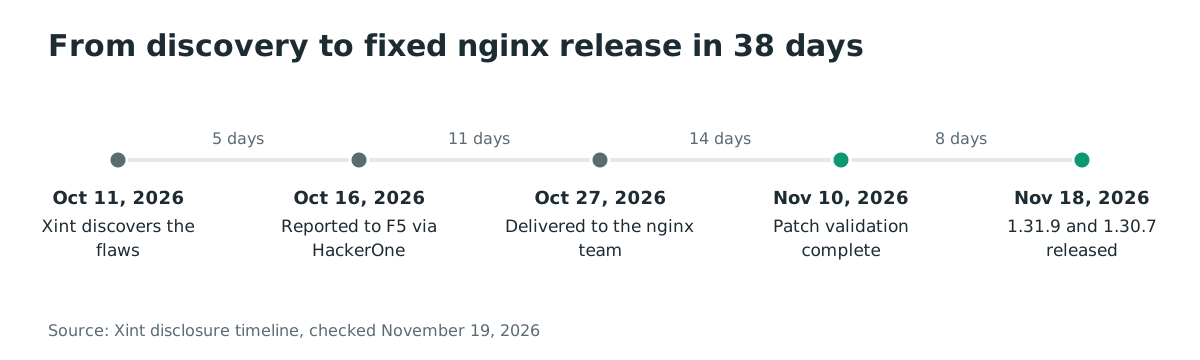
- 2026-10-11:Xintの研究チームがnginxの5つの欠陥を発見。
- 2026-10-16:XintがHackerOne経由でF5に報告。
- 2026-10-20:HackerOneが検証を完了。
- 2026-10-27:報告がnginx開発チームに届く。
- 2026-11-09:nginxチームがパッチ検証を依頼。
- 2026-11-10:Xintがパッチ検証を完了。
- 2026-11-11:Rapid7が独自に発見したCVE-2026-123007についてF5に連絡。
- 2026-11-18:nginxが1.31.9と1.30.7を公開し、CVEレコードが公開され、Rapid7がPoCを公開。
Xint が脆弱性を発見してから修正版の公開までに38日かかりました。CVE-2026-123633 の修正について、Git に記録された作成日は9月17日、コミット日は11月11日です。
よくある質問
NGINX2Rootは実環境で悪用されていますか?
2026年11月19日時点で、悪用の公開報告はありません。5つのCVEはいずれもCISA KEVに登録されておらず、カタログの最新版は2026.11.18です。公開PoCの後は急速に変わり得るため、公開サーバーは緊急として扱ってください。
HTTP/2を無効にすれば5つすべての欠陥が修正されますか?
いいえ。HTTP/2を無効にするとCVE-2026-123007とCVE-2026-123633だけを防げます。CVE-2026-123634には固定アップストリームかリゾルバーの変更、CVE-2026-121810にはHTTP/3の無効化、CVE-2026-113425にはメールプロキシの制限が必要です。
ディストリビューションのnginxパッケージを使っています。nginx -vだけで十分ですか?
いいえ。ディストリビューションはnginxのバージョン文字列を変えずに修正をバックポートします。パッケージの完全なバージョンをディストリビューションのセキュリティ勧告と比較してください。AlmaLinuxは2026年11月18日、サポート対象ストリームに修正パッケージを公開しましたが、バージョンは1.20、1.24、1.26のままでした。
公開PoCはどの程度実用的ですか?
動作する概念実証であり、汎用的な遠隔エクスプロイトではありません。Rapid7の連鎖は約119 GiBの平文を送り、新しく起動したローカルDockerコンテナ向けに調整されています。WizはASLRバイパスを伴う別の連鎖を実証し、公開していません。
CDNやWAFはnginxを保護しますか?
場合によります。HTTP/2を終端し、攻撃者の制御フレームを転送しないプロキシは連鎖を壊せますが、実装次第です。プロキシに頼らずnginxを修正してください。
SCTPカーネルの欠陥はnginx2rootの一部ですか?
名前の後半ではありますが、別のLinuxカーネルのバグです。XintはCVEを示しておらず、カーネルの修正が出るまで詳細を伏せています。SCTPを使わないホストは「修正方法」に記載した方法でモジュールをブロックできます。
参考資料
- Xint、「NGINX2Root: New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching」、2026-11-18(2026年11月19日確認)。https://xint.io/blog/nginx2root-remote-code-execution
- nginx、「nginx security advisories」、2026-11-18(2026年11月19日確認)。https://nginx.org/en/security_advisories.html
- nginx、「Changes with nginx 1.31.9」、2026-11-18(2026年11月19日確認)。https://nginx.org/en/CHANGES
- nginx、「Changes with nginx 1.30.7」、2026-11-18(2026年11月19日確認)。https://nginx.org/en/CHANGES-1.30
- nginx、コミットe27f5fa8、「HTTP/2: account for queued frames when validating WINDOW_UPDATE」、2026-10-29(2026年11月19日確認)。https://github.com/nginx/nginx/commit/e27f5fa84fe6e98505e70bc543b748747dad0a3b
- nginx、コミット2df48a50、「HTTP/2: reset reusable connection status on stream creation」、作成日 2026-09-17、コミット日 2026-11-11(2026年11月19日確認)。https://github.com/nginx/nginx/commit/2df48a501d0fb8212b7d39dffeeff5876332ba59
- nginx、コミットb5252dae、「QUIC: avoid main connection reuse after creating a stream」、2026-11-01(2026年11月19日確認)。https://github.com/nginx/nginx/commit/b5252dae1ca0d4c516b8bcffd9fa7fd967b73075
- nginx、コミットe39708ed、「Resolver: fix non-current resolve finalization from resolve handler」、2026-10-28(2026年11月19日確認)。https://github.com/nginx/nginx/commit/e39708edc69a9c0c992b6af075db761946969534
- nginx、コミット754fe68c、「Mail: fixed use-after-free on client reset during auth_http request」、2026-11-04(2026年11月19日確認)。https://github.com/nginx/nginx/commit/754fe68c2e0f698baf731666e71b7f2619c715ef
- CVE Program、「CVE-2026-123007」、2026-11-18(2026年11月19日確認)。https://www.cve.org/CVERecord?id=CVE-2026-123007
- CVE Program、「CVE-2026-123633」、2026-11-18(2026年11月19日確認)。https://www.cve.org/CVERecord?id=CVE-2026-123633
- CVE Program、「CVE-2026-123634」、2026-11-18(2026年11月19日確認)。https://www.cve.org/CVERecord?id=CVE-2026-123634
- CVE Program、「CVE-2026-121810」、2026-11-18(2026年11月19日確認)。https://www.cve.org/CVERecord?id=CVE-2026-121810
- CVE Program、「CVE-2026-113425」、2026-11-18(2026年11月19日確認)。https://www.cve.org/CVERecord?id=CVE-2026-113425
- Rapid7、「CVE-2026-123007: Critical NGINX HTTP/2 Integer Underflow Leads to RCE (FIXED)」、2026-11-18(2026年11月19日確認)。https://www.rapid7.com/blog/post/ve-cve-2026-123007-critical-nginx-http-2-integer-underflow-leads-to-rce-fixed/
- Rapid7、CVE-2026-123007の概念実証リポジトリ、2026-11-18(2026年11月19日確認)。https://github.com/sfewer-r7/CVE-2026-123007
- Wiz Research、「Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007」、2026-11-18(2026年11月19日確認)。https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
- AlmaLinux、「NGINX2Root: Patched nginx packages released」、2026-11-18(2026年11月19日確認)。https://almalinux.org/blog/2026-11-18-nginx2root/
- CVE Program、「CVE-2026-118899」、2026-11-18(2026年11月19日確認)。https://www.cve.org/CVERecord?id=CVE-2026-118899
- F5、CVE-2026-123007のセキュリティ勧告K000163926、2026-11-18(2026年11月19日確認)。https://my.f5.com/manage/s/article/K000163926
- CISA、「Known Exploited Vulnerabilities Catalog」、2026-11-18(2026年11月19日確認)。https://www.cisa.gov/known-exploited-vulnerabilities-catalog