NGINX2Root:nginx 的五个 RCE,已在 1.31.9 修复(CVE-2026-123007)
nginx 的五个内存安全漏洞,以 HTTP/2 流控下溢为首,可让未认证攻击者以 worker 身份执行代码。已在 1.31.9 和 1.30.7 修复。
TL;DR
- NGINX2Root 是 nginx 的五个内存安全漏洞。最主要的是 CVE-2026-123007,这是 HTTP/2 流控中的下溢,未认证攻击者可用它以 nginx worker 身份执行命令。Xint 于 2026 年 11 月 18 日发布了这一组漏洞。
- 从 1.9.5 到 1.31.8 的所有官方 nginx 版本在启用 HTTP/2 时都包含主要漏洞。其余四个分别需要带子请求的解析器、HTTP/2 或 HTTP/3 代理,或邮件代理。
- F5 将五个漏洞都评为 CVSS v4.0 9.2 严重、CVSS v3.1 8.1 高危。CVE-2026-123007 已有公开概念验证,但没有在野利用的报告。截至 2026 年 11 月 19 日,它们都不在 CISA KEV 中。
- 升级到 nginx 1.31.9 或 1.30.7,或 NGINX Plus 37.3.0.1 或 37.0.8.1。如果无法升级,请禁用 HTTP/2 和其他受影响功能,限制见“如何修复?”。
我受影响吗?
只有以下条件全部成立时,您才受影响:
- 您运行 nginx Open Source 1.31.8 或更早版本(从各漏洞首次出现的版本起,见下表),或受影响的 NGINX Plus 版本。
- 对于 CVE-2026-123007,nginx 二进制使用 HTTP/2 模块编译,并且至少一个 server 块启用了 HTTP/2。
- 对于 CVE-2026-123633,客户端通过 HTTP/2 访问 nginx,nginx 将请求代理到后端,并且 worker 可能耗尽
worker_connections。 - 对于 CVE-2026-121810,客户端通过 HTTP/3 访问 nginx,nginx 代理其请求,并且 worker 可能耗尽
worker_connections。 - 对于 CVE-2026-123634,配置了
resolver,proxy_pass包含变量,并且mirror或 Server Side Includes 在子请求中解析同一名称。 - 对于 CVE-2026-113425,
mail块同时使用proxy on和auth_http。
五个漏洞是独立的攻击路径,服务器不需要满足所有条件。只要启用 HTTP/2,CVE-2026-123007 就影响仅提供静态文件的服务器。其余四个需要各自条目中列出的功能。NGINX Plus 使用相同代码,在 F5 列出的分支上受影响。
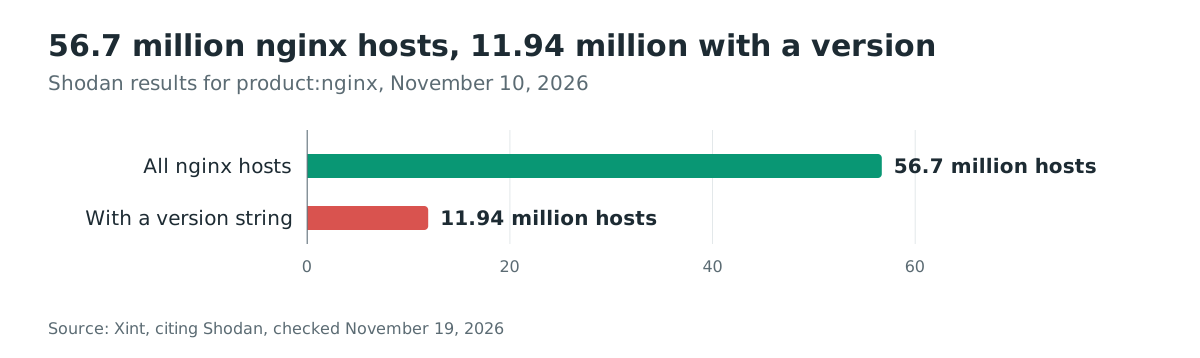
规模很大。Xint 在 2026 年 11 月 10 日的 Shodan 上统计到 56.7 百万台 nginx 主机,其中 11.94 百万台报告了版本。在这些报告版本的主机中,98.9% 落在 CVE-2026-123007 的受影响范围内。报告版本并不能证明漏洞可达,因为还必须启用 HTTP/2,并且构建可能已经包含回溯修复。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| nginx 1.31 mainline | 1.31.0 到 1.31.8 | 1.31.9 |
| nginx 1.30 stable | 1.30.0 到 1.30.6 | 1.30.7 |
| 更早的 nginx 分支 | CVE-2026-123007 从 1.9.5 起,CVE-2026-123633 从 1.19.7 起,CVE-2026-121810 从 1.25.0 起,CVE-2026-123634 从 0.6.18 起,CVE-2026-113425 从 0.5.33 起 | 1.30.7 或 1.31.9 |
| NGINX Plus 37.x | 37.0.0 到 37.0.7.1,以及 37.1.0 到 37.2.0.1 | 37.0.8.1 和 37.3.0.1 |
| NGINX Plus R 系列 | CVE 记录列出 R33;Rapid7 的表格列出 R34 到 R36 | 未列出修复版本;请遵循 F5 公告 |
检查实际运行的二进制,而不是构建文件中的版本:
nginx -v 2>&1
nginx -V 2>&1 | grep -o -- '--with-http_v2_module'
处于受影响范围的版本意味着二进制包含易受攻击的代码,除非发行版已回溯修复。第二条命令在模块已编译时输出 --with-http_v2_module。输出为空表示没有 HTTP/2 代码,因此该二进制上无法触发 CVE-2026-123007 和 CVE-2026-123633。
然后检查已加载配置中的 HTTP/2:
sudo nginx -T 2>&1 | sed 's/#.*//' \
  | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;'
任何输出都表示该 server 块启用了 HTTP/2。从网络外部测试 nginx 是否在真实端口上响应 HTTP/2:
openssl s_client -connect example.com:443 -servername example.com \
  -alpn h2 </dev/null 2>&1 | grep -E 'ALPN protocol:|No ALPN negotiated'
ALPN protocol: h2 表示服务器直接接受 HTTP/2。如果 CDN 或负载均衡器在 nginx 前面终止 HTTP/2,请针对 nginx 主机本身重新测试。
对于其他路径,在配置中查找各自需要的功能:
sudo nginx -T 2>&1 | grep -nE 'resolver|mirror|proxy_pass.*\$|http3|quic|auth_http'
在容器中,请在正在运行的容器内执行相同检查,例如 docker exec <container> nginx -v。新拉取的镜像可能与正在处理流量的进程不同。
如何修复?
在 mainline 分支升级到 nginx 1.31.9,在 stable 分支升级到 1.30.7。nginx 于 2026 年 11 月 18 日发布了两者,修复了全部五个漏洞。mainline 会加入新功能;stable 分支以更少的变更获得相同的安全修复,通常更适合生产环境。
- 在 Debian 或 Ubuntu 上,更新 nginx 软件包并重启服务:
bash sudo apt update sudo apt install --only-upgrade nginx sudo systemctl restart nginx - 在 RHEL、AlmaLinux、Rocky Linux 或 Fedora 上,更新软件包并重启:
bash sudo dnf upgrade 'nginx*' sudo systemctl restart nginx - 在 Alpine Linux 上,更新软件包并重启:
bash sudo apk upgrade nginx sudo service nginx restart - 如果从源码构建 nginx,请用 1.31.9 或 1.30.7 源码重新构建并安装新二进制。发行说明列出了该版本的所有安全修复。
- 在容器中,从更新后的基础镜像重新构建并重建容器。仅拉取新镜像不会替换已经在运行的进程。
对于 NGINX Plus,请遵循 F5 公告升级到 37.3.0.1 或 37.0.8.1,先参阅 CVE-2026-123007 的 K000163926。较旧的 R 系列(CVE 记录列出 R33,Rapid7 的表格列出 R34 到 R36)没有列出修复版本,请遵循 F5 公告。
重新加载配置不会替换正在运行的可执行文件。请重启 nginx,或完成支持的在线二进制升级,并确认旧 worker 已退出:
nginx -v 2>&1
ps -eo pid,args | grep '[n]ginx: worker process'
发行版软件包经常在不改变版本字符串的情况下回溯修复。例如,AlmaLinux 于 2026 年 11 月 18 日为所有受支持的 nginx 流发布了修复包,而显示的 nginx 版本保持不变。请将完整软件包版本与发行版公告比较,而不只是看 nginx -v 的输出。
如果无法升级,请禁用受影响的功能。这些步骤不会修复代码,每个步骤只覆盖所列漏洞。
- 禁用 HTTP/2 以阻止 CVE-2026-123007 和 CVE-2026-123633。在 nginx 1.25.1 或更高版本中,在每个受影响的
server块中设置http2 off;,并从其listen指令中删除http2参数。在更旧版本中,从listen 443 ssl http2;中删除http2。 - 禁用 HTTP/3 以阻止 CVE-2026-121810。删除所有
listen ... quic指令,设置http3 off,并将宣告 HTTP/3 的Alt-Svc头替换为Alt-Svc 'clear'。确认 UDP 443 端口上已没有监听。 - 移除请求时 DNS 解析以阻止 CVE-2026-123634。将
proxy_pass指向固定的upstream组,而不是由变量构建的名称。关闭mirror只对测试过的 mirror 路径有效;SSI 也能触发同一漏洞,因此固定上游是更安全的更改。 - 限制邮件代理以阻止 CVE-2026-113425。如果 nginx 通过
auth_http位于 IMAP、POP3 或 SMTP 前面,请将监听器绑定到回环地址,或只允许可信客户端地址。远程邮件客户端将无法访问代理。 - 在不需要 SCTP 的主机上阻止 SCTP 模块。Xint 将 nginx 漏洞与 Linux 内核 SCTP 中的另一个漏洞串联。请在
/etc/modprobe.d/下的文件中添加install sctp /bin/false。这只阻止新的加载;不会卸载已加载的模块,也不会禁用编译进内核的 SCTP。
禁用 HTTP/2 会让浏览器回退到 HTTP/1.1,但原生 gRPC 客户端需要 HTTP/2,将会中断。五个缓解措施都会留下易受攻击的代码,因此请尽快安装修复版本。
任何更改后,请重新加载配置并关闭现有连接。重新加载只适用于新连接,因此如果旧的 HTTP/2 或邮件会话不应继续使用旧配置,请重启 nginx。
根本原因是什么?
主要漏洞是 nginx HTTP/2 流控中的计数错误。nginx 跟踪每个流和整个连接还能发送多少响应数据,协议将连接窗口上限设为 2^31-1 字节。
nginx 在排队响应 DATA 时扣减额度,并在 DATA 发送前流被取消时返还该额度。这两个操作单独看都正确。问题在于返还没有上限检查,而且客户端可以在 DATA 仍在队列中时提高窗口。
在 nginx 1.31.8 中,ngx_http_v2_send_chain() 从连接和流窗口扣减数据长度:
/* src/http/v2/ngx_http_v2_filter_module.c:1241-1244, release-1.31.8 */
ngx_http_v2_queue_frame(h2c, frame);

h2c->send_window -= frame_size;

stream->send_window -= frame_size;
stream->queued++;
如果随后取消该流,ngx_http_v2_filter_cleanup() 会移除未发送的帧并加回其长度:
/* src/http/v2/ngx_http_v2_filter_module.c:1733, 1767, release-1.31.8 */
window += frame->length;
/* ... */
h2c->send_window += window;
客户端可以在 DATA 排队后、流被取消前发送连接级 WINDOW_UPDATE。这会把 send_window 提回最大值。
随后清理会把同一额度再加一次。send_window 超过 NGX_HTTP_V2_MAX_WINDOW,即 (1U << 31) - 1。
下一个连接 WINDOW_UPDATE 到达 ngx_http_v2_state_window_update() 中的校验:
/* src/http/v2/ngx_http_v2.c:2564-2575, release-1.31.8 */
if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
    return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
}

h2c->send_window += window;
send_window 是 size_t,因此 MAX_WINDOW - send_window 以无符号算术求值。一旦 send_window 超过最大值,减法就会回绕成一个非常大的正数。校验认为计数器还有空闲容量,继续接受增量。重复这一交换可以把 send_window 提高到 64 位范围的上半部分。
输出过滤器随后把该值当作有符号长度读取:
/* src/http/v2/ngx_http_v2_filter_module.c:1144-1169, release-1.31.8 */
if (limit == 0 || limit > (off_t) h2c->send_window) {
    limit = h2c->send_window;
}
/* ... */
if ((off_t) frame_size > limit) {
    frame_size = (size_t) limit;
}
rest = frame_size;
接近 2^64 的 send_window 会变成很小的负 off_t。两个比较都会通过,frame_size 变成巨大的 size_t。ngx_http_v2_filter_get_shadow() 把缓冲区结束指针设为 pos + size,指向起始位置之前。
TLS 输出路径将 last - pos 计算为负 ssize_t,然后作为巨大的 size_t 传给 memcpy()。在测试的 x86-64 glibc 上,向后复制会使其结束地址回绕,执行有限的越界读写,而不是遍历整个范围。
其余四个是生命周期不同的释放后使用(use-after-free):
- CVE-2026-123633:带有部分读取帧的 HTTP/2 连接在创建流后仍留在可复用队列中。之后的排空可能在该请求仍在使用时关闭连接。
- CVE-2026-121810:新的 HTTP/3 流只有在分配连接槽后才插入连接树。分配期间的排空可能关闭同一父连接上的空闲流。其关闭检查随后又把父连接标记为可复用,之后的排空会在请求之下关闭父连接。
- CVE-2026-123634:解析器循环在调用处理程序前保存下一个等待中的解析状态对象。处理程序可能释放同一请求的后续解析状态对象,循环随后使用已释放的内存。
- CVE-2026-113425:邮件代理开始
auth_http查询时,默认回复仍留在队列中。如果客户端重置连接,失败的写入会销毁会话,而认证连接仍指向该会话。
如何被利用?
CVE-2026-123007 通过启用 HTTP/2 的普通 HTTPS 连接利用。
- 客户端打开 HTTP/2 连接,将
SETTINGS_INITIAL_WINDOW_SIZE设为 0,使 nginx 能创建响应头但不能发送响应 DATA。 - 客户端停止读取并发送 PING 帧。nginx 把确认排在响应 DATA 之前并填满 TLS 和 TCP 发送缓冲区,因此 DATA 留在 nginx 的输出队列中。
- 客户端为每个流授予足够其响应体的额度,然后把连接窗口提高到最大值。nginx 排队 DATA 并从连接窗口扣减其长度。
- 客户端为这些流发送
RST_STREAM。清理移除未发送的 DATA 并返还额度,把连接窗口推过最大值。 - 客户端发送更多
WINDOW_UPDATE帧。无符号校验下溢,接受它们,并把连接窗口推向 2^64。 - 下一个响应产生负长度和越界复制。响应中泄露的地址和堆中攻击者控制的字节使攻击者可以改写清理回调,并以 worker 身份执行命令。
Rapid7 的公开概念验证在本地 Docker 镜像上实现了这条链,并报告约 119 GiB(约 128 GB)的 HTTP/2 明文;TLS 和网络开销会让实际线路流量更大。Rapid7 估计在 10 Gbit/s 链路上约两分钟,在 1 Gbit/s 链路上约十七分钟。慢于约 300 Mbit/s 的链路会超过 nginx 默认的一小时连接寿命。
该概念验证针对全新的本地容器和特定的 glibc 复制例程进行了调整。Wiz Research 独立在提供静态文件的官方 1.31.7 和 1.31.8 构建上,演示了带 ASLR 绕过的代码执行。
其余四条路径各有前提:
- CVE-2026-123633 需要 HTTP/2 代理和连接槽不足的 worker。Xint 在请求连接其上游时触发了排空。
- CVE-2026-121810 需要 HTTP/3 代理和同样的连接压力。
- CVE-2026-123634 需要对变量上游名称进行解析器查询,并对同一名称发起子请求。攻击者还必须能够应答 nginx 发出的 DNS 查询。
- CVE-2026-113425 需要带
auth_http的邮件代理,以及能在登录期间重置连接的客户端。不需要有效凭据。
攻击如何展开?
主要链条把 HTTP/2 窗口计数变成越界复制,然后变成以 worker 身份执行的命令。
连接窗口"] --> B["取消流时返还额度
但没有上限检查"] B --> C["连接窗口超过
2^31-1 最大值"] C --> D["下一个 WINDOW_UPDATE 校验
下溢并接受更多额度"] D --> E["send_window 达到
64 位的上半部分"] E --> F["有符号长度变为负数
缓冲区结束位置先于起始位置"] F --> G["TLS 复制在缓冲区
之外读写"] G --> H["泄露的地址和堆覆盖
以 worker 身份执行命令"]
攻击者能做什么?
未认证攻击者可以以 nginx worker 进程的权限执行命令。worker 通常以 nginx 或 www-data 用户运行,因此攻击者获得的是该账户,而不是 root。攻陷 worker 可能暴露该 worker 服务的每个站点和 API,以及 worker 对文件和环境变量的访问权限。
CVE-2026-123007 需要启用 HTTP/2,并且 nginx 可以排队响应体。Wiz 在仅提供静态文件、没有后端应用的服务器上演示了该漏洞。
Rapid7 的链条需要约 119 GiB 明文和合适的 glibc 复制例程,因此远程利用受带宽、超时和堆布局限制。F5 表示代码执行需要禁用或绕过 ASLR,Xint 和 Wiz 都演示了 ASLR 绕过。
其余四个漏洞可以用构造的请求使 worker 崩溃。通过这些路径执行代码还依赖堆布局和地址泄露;Xint 在实验室中演示了每条路径的命令执行。
Xint 还将 CVE-2026-123007 与 Linux 内核 SCTP 子系统中的另一个释放后使用串联。在其测试中,该链条获得了主机 root,并从运行 nginx 的 Docker 容器逃逸。Xint 没有为该内核漏洞给出 CVE,并表示在内核补丁可用之前隐去复现所需的细节。仅 nginx 漏洞本身只能获得 worker 账户。
五个漏洞都没有公开的在野利用报告。截至 2026 年 11 月 19 日,它们都不在 CISA KEV 中,目录最新版本为 2026.11.18。
为什么修复有效?
修复把队列中的 DATA 计入连接窗口,因此校验不再看到清理即将返还的容量。提交 e27f5fa8 增加了 send_queued 字段,并在 WINDOW_UPDATE 校验中从余量里减去它:
--- a/src/http/v2/ngx_http_v2.c
+++ b/src/http/v2/ngx_http_v2.c
@@ -2561,13 +2561,13 @@ ngx_http_v2_state_window_update(...)
         return ngx_http_v2_state_complete(h2c, pos, end);
     }

-    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
+    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window - h2c->send_queued) {
         ngx_log_error(NGX_LOG_INFO, h2c->connection->log, 0,
                       "client violated connection flow control: "
                       "received WINDOW_UPDATE frame "
                       "with window increment %uz "
                       "not allowed for window %uz",
-                      window, h2c->send_window);
+                      window, h2c->send_window + h2c->send_queued);

         return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
     }
ngx_http_v2_send_chain() 在排队帧时增加 send_queued,在帧发送或由清理移除时减少它:
--- a/src/http/v2/ngx_http_v2_filter_module.c
+++ b/src/http/v2/ngx_http_v2_filter_module.c
@@ -1242,6 +1242,7 @@
             ngx_http_v2_queue_frame(fn, frame);

             h2c->send_window -= frame_size;
+            h2c->send_queued += frame_size;

             stream->send_window -= frame_size;
             stream->queued++;
@@ -1634,6 +1635,7 @@
     stream->request->header_size += NGX_HTTP_V2_FRAME_HEADER_SIZE;

     h2c->payload_bytes += frame->length;
+    h2c->send_queued -= frame->length;

     ngx_http_v2_handle_frame(stream, frame);

@@ -1770,6 +1772,7 @@
     }

     h2c->send_window += window;
+    h2c->send_queued -= window;
 }
有了该计数器,MAX_WINDOW - send_window - send_queued 在任何被接受的状态下都保持非负。试图把窗口推过限制的客户端会在计数器回绕前收到 FLOW_CTRL_ERROR。返还仍然发生,但返还的是校验仍计为在队列中的额度,因此双重相加无法越过最大值。
nginx 将 CVE-2026-123007、CVE-2026-123634、CVE-2026-121810 和 CVE-2026-113425 归功于 Xint,将 CVE-2026-123633 归功于 Vexera AI 的 Albert。CVE-2026-113425 的致谢还包括 Maxim Dounin,CVE-2026-123007 的 CVE 记录也致谢 Rapid7、Wiz Research 和 Ikotas Labs。该版本还修复了 CVE-2026-118899(通过 TLS 1.3 的未认证拒绝服务),以及 1.31.9 中另外四个(1.30.7 中三个)安全问题。它还为其余四个 nginx2root 漏洞分别提供了修复:
- CVE-2026-123633:提交
2df48a50在ngx_http_v2_create_stream()中清除可复用标志,因此带有新流的连接不会被排空。该提交的作者日期为 2026-09-17,早于 Xint 的发现:提交信息致谢了 Vexera AI 的 Albert 更早的报告。 - CVE-2026-121810:提交
b5252dae在分配连接槽之前把新的 QUIC 流插入连接树,因此排空会看到它,无法把父连接标记为空闲。 - CVE-2026-123634:提交
e39708ed在ctx->handler中安装终结器,并在该解析状态对象已从等待列表分离时推迟释放。 - CVE-2026-113425:提交
754fe68c在auth_http开始时用s->out.len = 0清除排队的默认回复,因此失败的写入无法在查询期间销毁会话。
如何检查是否已遭入侵?
利用 CVE-2026-123007 的攻击可能在访问日志中留下很少痕迹。WINDOW_UPDATE 和 RST_STREAM 是控制帧而非请求,并且 TLS 在传输中加密它们。请从网络和进程检查开始。
查找接收远多于发送的长连接 HTTPS 连接:
sudo ss -tinp state established '( sport = :443 )'
运行两次并比较 bytes_received 和 bytes_sent。来自一个外部地址的连接持续数分钟、保持高速接收且发送很少,与测试的流量模式相符。同一地址同时建立许多短 TLS 连接是第二个信号。
在 http 块的访问日志中加入连接 ID 和请求长度,然后比较记录的请求字节与套接字计数器:
log_format h2_hunt '$time_iso8601 src=$remote_addr conn=$connection '
                   'requests=$connection_requests proto=$server_protocol '
                   'status=$status request_length=$request_length '
                   'bytes_sent=$bytes_sent request_time=$request_time';

access_log /var/log/nginx/h2-hunt.log h2_hunt;
sudo nginx -t && sudo nginx -s reload
sudo grep 'proto=HTTP/2.0' /var/log/nginx/h2-hunt.log | tail -n 200
如果某连接的 bytes_received 持续增长,而记录的 request_length 很小,客户端就在发送从未作为请求出现的数据。这是线索而非证据,因为大文件上传看起来可能类似。
成功利用会从 nginx worker 运行程序。找到 worker 的 UID 并审计该 UID 的执行:
ps -eo uid,user,pid,ppid,args | grep '[n]ginx: worker process'
sudo auditctl -a always,exit -F arch=b64 -S execve,execveat \
  -F euid=NGINX_UID -k nginx_worker_exec
sudo ausearch -k nginx_worker_exec -ts recent -i
将 NGINX_UID 替换为第一条命令得到的数字 UID。规则只记录安装之后的事件,因此空结果不能排除更早的入侵。它也会匹配以同一 UID 运行的其他进程。
检查 worker 异常退出和核心转储:
sudo grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
sudo coredumpctl list nginx
worker 崩溃有很多原因,请与其他信号关联。Xint、Rapid7 和 Wiz 没有发布这些漏洞的文件名、域名或 IP 地址。失败的尝试可能留下很少或没有痕迹。
时间线
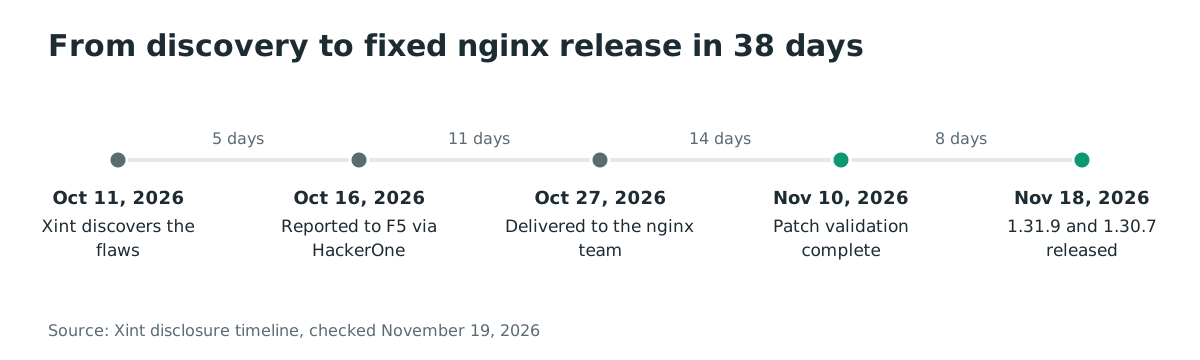
- 2026-10-11:Xint 研究团队发现五个 nginx 漏洞。
- 2026-10-16:Xint 通过 HackerOne 向 F5 报告。
- 2026-10-20:HackerOne 完成验证。
- 2026-10-27:报告送达 nginx 开发团队。
- 2026-11-09:nginx 团队请求补丁验证。
- 2026-11-10:Xint 完成补丁验证。
- 2026-11-11:Rapid7 就其独立发现的 CVE-2026-123007 联系 F5。
- 2026-11-18:nginx 发布 1.31.9 和 1.30.7,CVE 记录发布,Rapid7 发布其概念验证。
从 Xint 发现漏洞到修复版本发布,相隔 38 天。对于 CVE-2026-123633 的修复,Git 记录的作者日期为 9 月 17 日,提交日期为 11 月 11 日。
常见问题
NGINX2Root 已在野利用吗?
截至 2026 年 11 月 19 日,没有公开的利用报告。五个 CVE 都不在 CISA KEV 中,目录最新版本为 2026.11.18。公开概念验证之后情况可能迅速变化,因此请把暴露的服务器视为紧急。
禁用 HTTP/2 能修复全部五个漏洞吗?
不能。禁用 HTTP/2 只能阻止 CVE-2026-123007 和 CVE-2026-123633。CVE-2026-123634 需要固定上游或更改解析器,CVE-2026-121810 需要禁用 HTTP/3,CVE-2026-113425 需要限制邮件代理。
我使用发行版的 nginx 软件包。只看 nginx -v 够吗?
不够。发行版会在不改变 nginx 版本字符串的情况下回溯修复。请将完整软件包版本与发行版安全公告比较。AlmaLinux 于 2026 年 11 月 18 日为其受支持流发布了修复包,而版本仍为 1.20、1.24 或 1.26。
公开概念验证有多实用?
它是可工作的概念验证,不是通用的远程利用。Rapid7 的链条发送约 119 GiB 明文,并针对全新的本地 Docker 容器调整。Wiz 演示了另一条带 ASLR 绕过的链条,并未公开。
CDN 或 WAF 能保护 nginx 吗?
有时可以。终止 HTTP/2 且不转发攻击者控制帧的代理可能破坏链条,但这取决于实现。请修复 nginx,而不是依赖代理。
SCTP 内核漏洞属于 nginx2root 吗?
它是名称的后半部分,但属于另一个 Linux 内核缺陷。Xint 没有为它给出 CVE,并在内核补丁可用之前隐去细节。不使用 SCTP 的主机可以按“如何修复?”所述阻止该模块。
参考文献
- Xint,《NGINX2Root: New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching》,2026-11-18(2026 年 11 月 19 日核查)。https://xint.io/blog/nginx2root-remote-code-execution
- nginx,《nginx security advisories》,2026-11-18(2026 年 11 月 19 日核查)。https://nginx.org/en/security_advisories.html
- nginx,《Changes with nginx 1.31.9》,2026-11-18(2026 年 11 月 19 日核查)。https://nginx.org/en/CHANGES
- nginx,《Changes with nginx 1.30.7》,2026-11-18(2026 年 11 月 19 日核查)。https://nginx.org/en/CHANGES-1.30
- nginx,提交 e27f5fa8,《HTTP/2: account for queued frames when validating WINDOW_UPDATE》,2026-10-29(2026 年 11 月 19 日核查)。https://github.com/nginx/nginx/commit/e27f5fa84fe6e98505e70bc543b748747dad0a3b
- nginx,提交 2df48a50,《HTTP/2: reset reusable connection status on stream creation》,作者日期为 2026-09-17,提交日期为 2026-11-11(2026 年 11 月 19 日核查)。https://github.com/nginx/nginx/commit/2df48a501d0fb8212b7d39dffeeff5876332ba59
- nginx,提交 b5252dae,《QUIC: avoid main connection reuse after creating a stream》,2026-11-01(2026 年 11 月 19 日核查)。https://github.com/nginx/nginx/commit/b5252dae1ca0d4c516b8bcffd9fa7fd967b73075
- nginx,提交 e39708ed,《Resolver: fix non-current resolve finalization from resolve handler》,2026-10-28(2026 年 11 月 19 日核查)。https://github.com/nginx/nginx/commit/e39708edc69a9c0c992b6af075db761946969534
- nginx,提交 754fe68c,《Mail: fixed use-after-free on client reset during auth_http request》,2026-11-04(2026 年 11 月 19 日核查)。https://github.com/nginx/nginx/commit/754fe68c2e0f698baf731666e71b7f2619c715ef
- CVE Program,《CVE-2026-123007》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-123007
- CVE Program,《CVE-2026-123633》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-123633
- CVE Program,《CVE-2026-123634》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-123634
- CVE Program,《CVE-2026-121810》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-121810
- CVE Program,《CVE-2026-113425》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-113425
- Rapid7,《CVE-2026-123007: Critical NGINX HTTP/2 Integer Underflow Leads to RCE (FIXED)》,2026-11-18(2026 年 11 月 19 日核查)。https://www.rapid7.com/blog/post/ve-cve-2026-123007-critical-nginx-http-2-integer-underflow-leads-to-rce-fixed/
- Rapid7,CVE-2026-123007 的概念验证仓库,2026-11-18(2026 年 11 月 19 日核查)。https://github.com/sfewer-r7/CVE-2026-123007
- Wiz Research,《Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007》,2026-11-18(2026 年 11 月 19 日核查)。https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
- AlmaLinux,《NGINX2Root: Patched nginx packages released》,2026-11-18(2026 年 11 月 19 日核查)。https://almalinux.org/blog/2026-11-18-nginx2root/
- CVE Program,《CVE-2026-118899》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-118899
- F5,CVE-2026-123007 安全公告 K000163926,2026-11-18(2026 年 11 月 19 日核查)。https://my.f5.com/manage/s/article/K000163926
- CISA,《Known Exploited Vulnerabilities Catalog》,2026-11-18(2026 年 11 月 19 日核查)。https://www.cisa.gov/known-exploited-vulnerabilities-catalog