NGINX2Root : cinq RCE nginx, corrigées en 1.31.9 (CVE-2026-123007)
Cinq failles dans nginx, dont un underflow HTTP/2, permettent à un attaquant non authentifié d'exécuter du code comme worker. Corrigé en 1.31.9 et 1.30.7.
En bref
- NGINX2Root regroupe cinq failles de mémoire dans nginx. La principale, CVE-2026-123007, est un underflow du contrôle de flux HTTP/2 qu'un attaquant non authentifié peut utiliser pour exécuter des commandes comme processus worker nginx. Xint a publié l'ensemble le 18 novembre 2026.
- Toutes les versions officielles de nginx de 1.9.5 à 1.31.8 contiennent la faille principale lorsque HTTP/2 est activé. Les quatre autres exigent un résolveur avec des sous-requêtes, un proxy HTTP/2 ou HTTP/3, ou le proxy de messagerie.
- F5 attribue aux cinq failles la note de 9,2 (critique) au CVSS v4.0 et de 8,1 (élevée) au CVSS v3.1. Une preuve de concept publique existe pour CVE-2026-123007, mais aucune exploitation en conditions réelles n'est signalée. Aucune n'est dans le catalogue KEV de la CISA au 19 novembre 2026.
- Mettez à niveau vers nginx 1.31.9 ou 1.30.7, ou NGINX Plus 37.3.0.1 ou 37.0.8.1. Sinon, désactivez HTTP/2 et les autres fonctionnalités concernées, avec les limites décrites dans « Comment corriger ? ».
Suis-je concerné ?
Vous êtes exposé lorsque toutes ces conditions sont réunies :
- Vous exécutez nginx Open Source 1.31.8 ou antérieur, à partir de la première version qui contient la faille (voir le tableau ci-dessous), ou une version NGINX Plus concernée.
- Pour CVE-2026-123007, le binaire nginx a été compilé avec le module HTTP/2 et au moins un bloc server active HTTP/2.
- Pour CVE-2026-123633, les clients joignent nginx en HTTP/2, nginx relaie leurs requêtes vers un serveur amont, et le worker peut manquer de
worker_connections. - Pour CVE-2026-121810, les clients joignent nginx en HTTP/3, nginx relaie leurs requêtes, et le worker peut manquer de
worker_connections. - Pour CVE-2026-123634,
resolverest configuré,proxy_passcontient une variable, etmirrorou les Server Side Includes résolvent le même nom dans une sous-requête. - Pour CVE-2026-113425, le bloc
mailutiliseproxy onavecauth_http.
Les cinq failles sont des chemins d'attaque indépendants, donc un serveur n'a pas besoin de réunir toutes les conditions. CVE-2026-123007 touche les serveurs qui ne servent que des fichiers statiques, dès lors que HTTP/2 est activé. Les quatre autres exigent la fonctionnalité citée dans leur puce. NGINX Plus utilise le même code et est concerné sur les branches listées par F5.
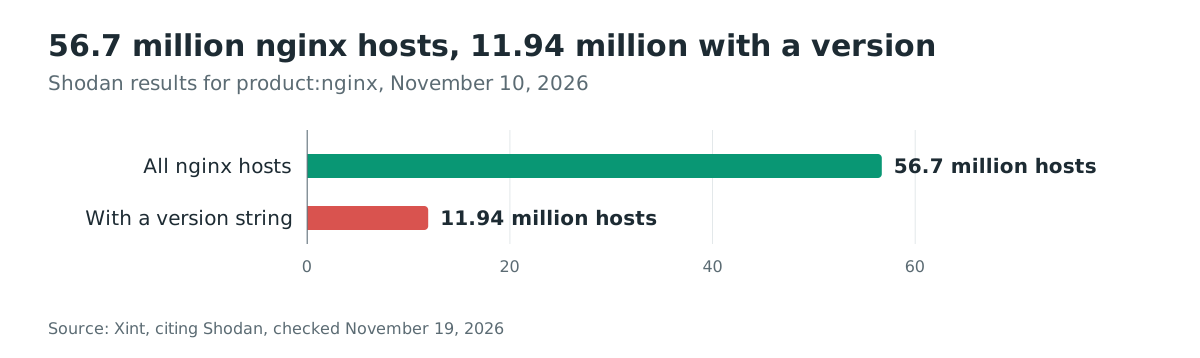
L'échelle est importante. Xint a compté 56,7 millions d'hôtes nginx sur Shodan le 10 novembre 2026, dont 11,94 millions déclaraient une version. Parmi ces hôtes versionnés, 98,9 % se situaient dans la plage touchée par CVE-2026-123007. Une version déclarée ne prouve pas que la faille est atteignable, car HTTP/2 doit aussi être activé et le binaire peut déjà contenir un rétroportage.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| nginx 1.31 mainline | 1.31.0 à 1.31.8 | 1.31.9 |
| nginx 1.30 stable | 1.30.0 à 1.30.6 | 1.30.7 |
| Branches nginx antérieures | À partir de 1.9.5 pour CVE-2026-123007, 1.19.7 pour CVE-2026-123633, 1.25.0 pour CVE-2026-121810, 0.6.18 pour CVE-2026-123634 et 0.5.33 pour CVE-2026-113425 | 1.30.7 ou 1.31.9 |
| NGINX Plus 37.x | 37.0.0 à 37.0.7.1, et 37.1.0 à 37.2.0.1 | 37.0.8.1 et 37.3.0.1 |
| Versions R de NGINX Plus | R33 dans les enregistrements CVE ; R34 à R36 dans le tableau de Rapid7 | Aucune version corrigée listée ; suivez l'avis F5 |
Vérifiez le binaire réellement en cours d'exécution, pas celui de vos fichiers de build :
nginx -v 2>&1
nginx -V 2>&1 | grep -o -- '--with-http_v2_module'
Une version dans la plage concernée signifie que le binaire contient le code vulnérable, sauf si le distributeur a rétroporté le correctif. La seconde commande affiche --with-http_v2_module lorsque le module est compilé. Un résultat vide signifie que le code HTTP/2 est absent, donc CVE-2026-123007 et CVE-2026-123633 ne sont pas atteignables sur ce binaire.
Cherchez ensuite HTTP/2 dans la configuration chargée :
sudo nginx -T 2>&1 | sed 's/#.*//' \
  | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;'
Toute sortie signifie que HTTP/2 est activé sur ce bloc server. Testez depuis l'extérieur de votre réseau si nginx répond en HTTP/2 sur le vrai port :
openssl s_client -connect example.com:443 -servername example.com \
  -alpn h2 </dev/null 2>&1 | grep -E 'ALPN protocol:|No ALPN negotiated'
ALPN protocol: h2 signifie que le serveur accepte HTTP/2 directement. Si un CDN ou un répartiteur de charge termine HTTP/2 devant nginx, refaites le test contre l'hôte nginx lui-même.
Pour les autres chemins, cherchez dans la configuration la fonctionnalité dont chacun a besoin :
sudo nginx -T 2>&1 | grep -nE 'resolver|mirror|proxy_pass.*\$|http3|quic|auth_http'
Dans un conteneur, exécutez les mêmes vérifications à l'intérieur du conteneur en cours, par exemple docker exec <container> nginx -v. Une image fraîchement téléchargée peut différer du processus qui sert le trafic.
Comment corriger ?
Mettez à niveau vers nginx 1.31.9 sur la branche mainline ou 1.30.7 sur la branche stable. nginx a publié les deux le 18 novembre 2026 avec les correctifs des cinq failles. La mainline reçoit les nouvelles fonctionnalités. La branche stable reçoit les mêmes correctifs de sécurité avec moins de changements, ce qui est généralement le choix le plus sûr en production.
- Sur Debian ou Ubuntu, mettez à jour le paquet nginx et redémarrez le service :
bash sudo apt update sudo apt install --only-upgrade nginx sudo systemctl restart nginx - Sur RHEL, AlmaLinux, Rocky Linux ou Fedora, mettez à jour les paquets et redémarrez :
bash sudo dnf upgrade 'nginx*' sudo systemctl restart nginx - Sur Alpine Linux, mettez à jour le paquet et redémarrez :
bash sudo apk upgrade nginx sudo service nginx restart - Si vous compilez nginx depuis les sources, recompilez à partir des sources 1.31.9 ou 1.30.7 et installez le nouveau binaire. Les notes de version listent tous les correctifs de sécurité de la version.
- Dans les conteneurs, reconstruisez à partir d'une image de base à jour et recréez le conteneur. Télécharger une nouvelle image ne remplace pas le processus déjà en cours.
Pour NGINX Plus, mettez à niveau vers 37.3.0.1 ou 37.0.8.1 en suivant les avis F5, à commencer par K000163926 pour CVE-2026-123007. Les anciennes versions R (R33 dans les enregistrements CVE, R34 à R36 dans le tableau de Rapid7) n'ont pas de version corrigée listée ; suivez l'avis F5 pour celles-ci.
Un rechargement de configuration ne remplace pas l'exécutable en cours. Redémarrez nginx, ou effectuez une mise à niveau binaire à chaud prise en charge, et confirmez que les anciens workers ont quitté :
nginx -v 2>&1
ps -eo pid,args | grep '[n]ginx: worker process'
Les paquets des distributions rétroportent souvent les correctifs sans changer la chaîne de version. AlmaLinux, par exemple, a publié des paquets corrigés le 18 novembre 2026 pour toutes ses branches nginx prises en charge, alors que la version nginx affichée restait la même. Comparez la version complète du paquet avec l'avis de votre distribution, pas seulement la sortie de nginx -v.
Si vous ne pouvez pas mettre à niveau, désactivez la fonctionnalité concernée. Ces étapes ne corrigent pas le code et chacune ne couvre que les failles citées.
- Désactivez HTTP/2 pour bloquer CVE-2026-123007 et CVE-2026-123633. À partir de nginx 1.25.1, mettez
http2 off;dans chaque blocserverconcerné et retirez le paramètrehttp2de ses directiveslisten. Sur les versions plus anciennes, retirezhttp2delisten 443 ssl http2;. - Désactivez HTTP/3 pour bloquer CVE-2026-121810. Retirez chaque directive
listen ... quic, mettezhttp3 offet remplacez un en-têteAlt-Svcqui annonce HTTP/3 parAlt-Svc 'clear'. Vérifiez que plus rien n'écoute sur le port UDP 443. - Supprimez les résolutions DNS à la requête pour bloquer CVE-2026-123634. Pointez
proxy_passvers un groupeupstreamfixe au lieu d'un nom construit à partir d'une variable. Désactivermirrorn'aide que pour le chemin testé ; les SSI peuvent atteindre la même faille, donc un amont fixe est le changement le plus sûr. - Restreignez le proxy de messagerie pour bloquer CVE-2026-113425. Si nginx précède IMAP, POP3 ou SMTP avec
auth_http, liez les écouteurs à la boucle locale ou n'autorisez que des adresses clientes de confiance. Les clients de messagerie distants perdront l'accès au proxy. - Bloquez le module SCTP sur les hôtes qui n'en ont pas besoin. Xint a enchaîné les failles nginx avec une faille distincte du noyau Linux dans SCTP ; ajoutez
install sctp /bin/falsedans un fichier sous/etc/modprobe.d/. Cela bloque seulement les nouveaux chargements ; cela ne décharge pas un module déjà chargé et ne désactive pas SCTP compilé dans le noyau.
Désactiver HTTP/2 fait revenir les navigateurs à HTTP/1.1, mais les clients gRPC natifs ont besoin de HTTP/2 et cesseront de fonctionner. Les cinq solutions de contournement laissent le code vulnérable en place : installez la version corrigée dès que possible.
Après tout changement, rechargez la configuration et fermez les connexions existantes. Un rechargement ne s'applique qu'aux nouvelles connexions ; redémarrez nginx si d'anciennes sessions HTTP/2 ou de messagerie ne doivent pas continuer avec l'ancienne configuration.
Quelle est la cause racine ?
La faille principale est une erreur de comptabilité dans le contrôle de flux HTTP/2 de nginx. nginx suit la quantité de données de réponse que chaque flux et la connexion entière peuvent encore envoyer. Le protocole plafonne la fenêtre de connexion à 2^31-1 octets.
nginx déduit du crédit lorsqu'il met en file des DATA de réponse, et rend ce crédit si le flux est annulé avant l'envoi des DATA. Les deux opérations sont valides prises séparément. Le bug est que le remboursement n'a aucun contrôle de borne supérieure, et le client peut augmenter la fenêtre pendant que les DATA sont encore en file.
Dans nginx 1.31.8, ngx_http_v2_send_chain() déduit la longueur des données des fenêtres de connexion et de flux :
/* src/http/v2/ngx_http_v2_filter_module.c:1241-1244, release-1.31.8 */
ngx_http_v2_queue_frame(h2c, frame);

h2c->send_window -= frame_size;

stream->send_window -= frame_size;
stream->queued++;
Si le flux est ensuite annulé, ngx_http_v2_filter_cleanup() retire les trames non envoyées et rajoute leur longueur :
/* src/http/v2/ngx_http_v2_filter_module.c:1733, 1767, release-1.31.8 */
window += frame->length;
/* ... */
h2c->send_window += window;
Un client peut envoyer un WINDOW_UPDATE de connexion après la mise en file des DATA et avant l'annulation du flux. Cela ramène send_window au maximum.
Le nettoyage ajoute alors le même crédit une seconde fois. send_window devient supérieur à NGX_HTTP_V2_MAX_WINDOW, qui vaut (1U << 31) - 1.
Le WINDOW_UPDATE de connexion suivant atteint la validation dans ngx_http_v2_state_window_update() :
/* src/http/v2/ngx_http_v2.c:2564-2575, release-1.31.8 */
if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
    return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
}

h2c->send_window += window;
send_window est un size_t, donc MAX_WINDOW - send_window est évalué en arithmétique non signée. Une fois send_window supérieur au maximum, la soustraction déborde vers un très grand nombre positif. Le contrôle considère que le compteur a de la capacité libre et accepte d'autres incréments. Répéter l'échange peut porter send_window dans la moitié supérieure de la plage 64 bits.
Le filtre de sortie lit ensuite cette valeur comme une longueur signée :
/* src/http/v2/ngx_http_v2_filter_module.c:1144-1169, release-1.31.8 */
if (limit == 0 || limit > (off_t) h2c->send_window) {
    limit = h2c->send_window;
}
/* ... */
if ((off_t) frame_size > limit) {
    frame_size = (size_t) limit;
}
rest = frame_size;
Un send_window proche de 2^64 devient un petit off_t négatif. Les deux comparaisons passent, et frame_size devient un size_t immense. ngx_http_v2_filter_get_shadow() place le pointeur de fin du tampon à pos + size, donc avant le début.
Le chemin de sortie TLS calcule last - pos comme un ssize_t négatif, puis le passe à memcpy() comme un size_t immense. Sur la glibc x86-64 testée, la copie arrière fait déborder son adresse de fin. Elle effectue une lecture et une écriture hors limites limitées au lieu de parcourir toute la plage.
Les quatre autres failles sont des use-after-free avec des durées de vie différentes :
- CVE-2026-123633 : une connexion HTTP/2 avec une trame partiellement lue reste dans la file réutilisable après la création d'un flux. Un drain ultérieur peut fermer cette connexion alors que la requête l'utilise encore.
- CVE-2026-121810 : un nouveau flux HTTP/3 n'est inséré dans l'arbre de connexion qu'après l'allocation d'un emplacement de connexion. Un drain pendant cette allocation peut fermer un flux inactif du même parent. Le contrôle d'arrêt remarque ensuite le parent comme réutilisable, et un drain ultérieur le ferme sous la requête.
- CVE-2026-123634 : la boucle du résolveur enregistre le contexte suivant en attente avant d'appeler un gestionnaire. Un gestionnaire peut libérer un contexte ultérieur de la même requête, et la boucle utilise ensuite la mémoire libérée.
- CVE-2026-113425 : une réponse par défaut reste en file lorsque le proxy de messagerie démarre une recherche
auth_http. Si le client réinitialise la connexion, l'écriture échouée détruit la session alors que la connexion d'authentification pointe encore vers elle.
Comment la faille est-elle exploitée ?
CVE-2026-123007 s'exploite sur une connexion HTTPS normale avec HTTP/2 activé.
- Le client ouvre une connexion HTTP/2 et met
SETTINGS_INITIAL_WINDOW_SIZEà 0, afin que nginx puisse créer les en-têtes de réponse mais pas envoyer de DATA de réponse. - Le client cesse de lire et envoie des trames PING. nginx met les accusés de réception devant les DATA de réponse et remplit les tampons d'envoi TLS et TCP, donc les DATA restent dans la file de sortie de nginx.
- Le client accorde à chaque flux assez de crédit pour son corps de réponse, puis porte la fenêtre de connexion au maximum. nginx met les DATA en file et déduit leur longueur de la fenêtre de connexion.
- Le client envoie
RST_STREAMpour les flux. Le nettoyage retire les DATA non envoyées et rend leur crédit, ce qui pousse la fenêtre de connexion au-delà du maximum. - Le client envoie d'autres trames
WINDOW_UPDATE. Le contrôle non signé déborde, les accepte et porte la fenêtre de connexion vers 2^64. - La réponse suivante produit une longueur négative et une copie hors limites. Les adresses divulguées dans la réponse et les octets contrôlés par l'attaquant dans le tas permettent de détourner un callback de nettoyage et d'exécuter une commande comme worker.
La preuve de concept publique de Rapid7 implémente cette chaîne contre une image Docker locale et rapporte environ 119 GiB (environ 128 Go) de clair HTTP/2 ; la surcharge TLS et réseau s'y ajoute sur le réseau. Rapid7 estime environ deux minutes sur un lien à 10 Gbit/s et environ dix-sept minutes sur un lien à 1 Gbit/s.
Un lien plus lent qu'environ 300 Mbit/s dépasse la durée de vie de connexion par défaut d'une heure de nginx.
La preuve de concept est réglée pour un conteneur local frais et une routine de copie glibc précise. Wiz Research a démontré indépendamment une exécution de code avec contournement de l'ASLR sur les builds officiels 1.31.7 et 1.31.8 servant des fichiers statiques.
Les quatre autres chemins ont leurs propres préconditions :
- CVE-2026-123633 exige un proxy HTTP/2 et un worker à court d'emplacements de connexion. Xint a déclenché le drain pendant que la requête se connectait à son amont.
- CVE-2026-121810 exige un proxy HTTP/3 et la même pression sur les connexions.
- CVE-2026-123634 exige une résolution de résolveur pour un nom d'amont variable et une sous-requête pour le même nom. L'attaquant doit aussi pouvoir répondre à la requête DNS que nginx envoie.
- CVE-2026-113425 exige le proxy de messagerie avec
auth_http, et un client capable de réinitialiser sa connexion pendant la connexion. Aucun identifiant valide n'est requis.
Comment se déroule l'attaque ?
La chaîne principale transforme la comptabilité de fenêtre HTTP/2 en copie hors limites, puis en commande exécutée par le worker.
la fenêtre de connexion"] --> B["L'annulation du flux rembourse du crédit
sans contrôle de borne supérieure"] B --> C["La fenêtre de connexion dépasse
le maximum 2^31-1"] C --> D["Le contrôle WINDOW_UPDATE suivant
déborde et accepte plus de crédit"] D --> E["send_window atteint la moitié
supérieure des 64 bits"] E --> F["La longueur signée devient négative
et la fin du tampon précède son début"] F --> G["La copie TLS lit et écrit
hors du tampon"] G --> H["Les adresses divulguées et l'écrasement du tas
exécutent une commande comme worker"]
Que peut faire un attaquant ?
Un attaquant non authentifié peut exécuter des commandes avec les permissions du processus worker nginx. Le worker s'exécute généralement sous l'utilisateur nginx ou www-data, donc l'attaquant obtient ce compte, pas root. Une compromission du worker peut exposer chaque site et chaque API servis par ce worker, avec l'accès du worker aux fichiers et aux variables d'environnement.
CVE-2026-123007 exige HTTP/2 activé et un corps de réponse que nginx peut mettre en file. Wiz l'a démontré sur un serveur qui ne servait que des fichiers statiques, sans application dorsale.
La chaîne de Rapid7 exige environ 119 GiB de clair et une routine de copie glibc adaptée. L'exploitation à distance est donc limitée par la bande passante, les délais et la disposition du tas. F5 indique que l'exécution de code exige que l'ASLR soit désactivé ou contourné, et Xint comme Wiz ont démontré un contournement de l'ASLR.
Les quatre autres failles peuvent faire planter un worker avec une requête forgée. L'exécution de code par ces chemins dépend aussi du modelage du tas et d'une fuite d'adresse ; Xint a démontré l'exécution de commandes sur chaque chemin dans son laboratoire.
Xint a aussi enchaîné CVE-2026-123007 avec un use-after-free distinct dans le sous-système SCTP du noyau Linux. Dans ses tests, cette chaîne donnait root sur l'hôte et permettait de s'échapper d'un conteneur Docker exécutant nginx.
Xint n'attribue aucun CVE à ce bug du noyau et retient les détails nécessaires pour le reproduire jusqu'à ce qu'un correctif du noyau soit disponible. La faille nginx seule donne le compte du worker.
Aucune exploitation en conditions réelles n'est publiquement signalée pour l'une des cinq failles. Aucune n'est dans le catalogue KEV de la CISA au 19 novembre 2026, et la dernière version du catalogue est 2026.11.18.
Pourquoi le correctif fonctionne-t-il ?
Le correctif compte les DATA en file comme faisant partie de la fenêtre de connexion, donc la validation ne voit plus de capacité que le nettoyage s'apprête à rendre. Le commit e27f5fa8 ajoute un champ send_queued et le soustrait de la marge dans le contrôle WINDOW_UPDATE :
--- a/src/http/v2/ngx_http_v2.c
+++ b/src/http/v2/ngx_http_v2.c
@@ -2561,13 +2561,13 @@ ngx_http_v2_state_window_update(...)
         return ngx_http_v2_state_complete(h2c, pos, end);
     }

-    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
+    if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window - h2c->send_queued) {
         ngx_log_error(NGX_LOG_INFO, h2c->connection->log, 0,
                       "client violated connection flow control: "
                       "received WINDOW_UPDATE frame "
                       "with window increment %uz "
                       "not allowed for window %uz",
-                      window, h2c->send_window);
+                      window, h2c->send_window + h2c->send_queued);

         return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
     }
ngx_http_v2_send_chain() incrémente send_queued lorsqu'il met une trame en file, et le décrémente lorsque la trame est envoyée ou retirée par le nettoyage :
--- a/src/http/v2/ngx_http_v2_filter_module.c
+++ b/src/http/v2/ngx_http_v2_filter_module.c
@@ -1242,6 +1242,7 @@
             ngx_http_v2_queue_frame(fn, frame);

             h2c->send_window -= frame_size;
+            h2c->send_queued += frame_size;

             stream->send_window -= frame_size;
             stream->queued++;
@@ -1634,6 +1635,7 @@
     stream->request->header_size += NGX_HTTP_V2_FRAME_HEADER_SIZE;

     h2c->payload_bytes += frame->length;
+    h2c->send_queued -= frame->length;

     ngx_http_v2_handle_frame(stream, frame);

@@ -1770,6 +1772,7 @@
     }

     h2c->send_window += window;
+    h2c->send_queued -= window;
 }
Avec ce compteur, MAX_WINDOW - send_window - send_queued reste positif ou nul pour tout état accepté. Un client qui tente de pousser la fenêtre au-delà de la limite reçoit désormais FLOW_CTRL_ERROR avant que le compteur ne déborde. Le remboursement a toujours lieu, mais il rend un crédit que le contrôle compte encore comme en file, donc la double addition ne peut pas dépasser le maximum.
nginx attribue à Xint CVE-2026-123007, CVE-2026-123634, CVE-2026-121810 et CVE-2026-113425, et à Albert de Vexera AI CVE-2026-123633. Maxim Dounin partage le crédit de CVE-2026-113425, et l'enregistrement CVE de CVE-2026-123007 crédite aussi Rapid7, Wiz Research et Ikotas Labs. La version corrige aussi CVE-2026-118899, un déni de service non authentifié via TLS 1.3, et quatre autres problèmes de sécurité dans 1.31.9 (trois dans 1.30.7). Elle contient aussi un correctif distinct pour chacune des quatre autres failles nginx2root :
- CVE-2026-123633 : le commit
2df48a50efface le drapeau réutilisable dansngx_http_v2_create_stream(), donc une connexion avec un nouveau flux ne peut pas être drainée. Sa date de rédaction, le 2026-09-17, précède la découverte de Xint : le commit crédite un signalement antérieur d'Albert de Vexera AI. - CVE-2026-121810 : le commit
b5252daeinsère le nouveau flux QUIC dans l'arbre de connexion avant d'allouer un emplacement. Ainsi, un drain le voit et ne peut pas marquer le parent comme inactif. - CVE-2026-123634 : le commit
e39708edinstalle un finaliseur dansctx->handleret diffère la libération lorsque le contexte est déjà détaché de la liste d'attente. - CVE-2026-113425 : le commit
754fe68cefface la réponse par défaut en file avecs->out.len = 0au démarrage deauth_http. Une écriture échouée ne peut donc pas détruire la session pendant la recherche.
Comment vérifier si j'ai été compromis ?
Une attaque avec CVE-2026-123007 peut laisser peu de traces dans le journal d'accès. Les trames WINDOW_UPDATE et RST_STREAM sont des trames de contrôle, pas des requêtes, et TLS les chiffre en transit. Commencez par les contrôles réseau et processus.
Cherchez une connexion HTTPS de longue durée qui reçoit beaucoup plus qu'elle n'envoie :
sudo ss -tinp state established '( sport = :443 )'
Exécutez la commande deux fois et comparez bytes_received et bytes_sent. Une connexion depuis une adresse externe qui reste ouverte plusieurs minutes, continue de recevoir à haut débit et envoie peu correspond au trafic testé. De nombreuses connexions TLS courtes depuis la même adresse au même moment sont un second signal.
Ajoutez l'identifiant de connexion et la longueur de requête au journal d'accès dans le bloc http, puis comparez les octets de requête journalisés avec les compteurs de socket :
log_format h2_hunt '$time_iso8601 src=$remote_addr conn=$connection '
                   'requests=$connection_requests proto=$server_protocol '
                   'status=$status request_length=$request_length '
                   'bytes_sent=$bytes_sent request_time=$request_time';

access_log /var/log/nginx/h2-hunt.log h2_hunt;
sudo nginx -t && sudo nginx -s reload
sudo grep 'proto=HTTP/2.0' /var/log/nginx/h2-hunt.log | tail -n 200
Si bytes_received pour une connexion continue d'augmenter alors que son request_length journalisé reste faible, le client envoie des données qui n'apparaissent jamais comme requêtes. C'est une piste, pas une preuve, car un gros téléversement peut ressembler à cela.
Une exploitation réussie exécute un programme depuis le worker nginx. Trouvez l'UID du worker et auditez les exécutions de cet UID :
ps -eo uid,user,pid,ppid,args | grep '[n]ginx: worker process'
sudo auditctl -a always,exit -F arch=b64 -S execve,execveat \
  -F euid=NGINX_UID -k nginx_worker_exec
sudo ausearch -k nginx_worker_exec -ts recent -i
Remplacez NGINX_UID par l'UID numérique de la première commande. La règle n'enregistre que les événements postérieurs à son installation, donc un résultat vide n'exclut pas une compromission antérieure. Elle correspond aussi à d'autres processus exécutés sous le même UID.
Cherchez les sorties anormales de workers et les core dumps :
sudo grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
sudo coredumpctl list nginx
Un plantage de worker a de nombreuses causes, donc corrélez-le avec les autres signaux. Xint, Rapid7 et Wiz n'ont publié aucun nom de fichier, domaine ou adresse IP pour ces failles. Une tentative échouée peut laisser peu ou pas de trace.
Chronologie
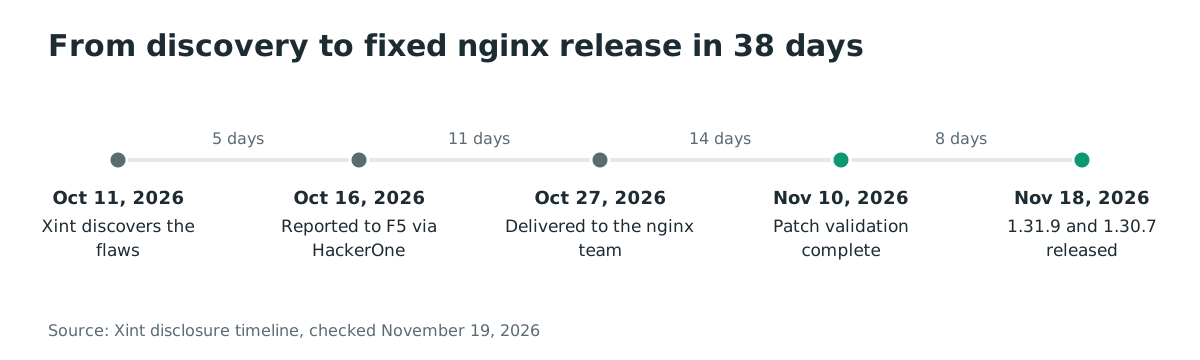
- 2026-10-11 : l'équipe de recherche de Xint découvre les cinq failles nginx.
- 2026-10-16 : Xint les signale à F5 via HackerOne.
- 2026-10-20 : HackerOne termine la validation.
- 2026-10-27 : les rapports atteignent l'équipe de développement nginx.
- 2026-11-09 : l'équipe nginx demande la validation des correctifs.
- 2026-11-10 : Xint termine la validation des correctifs.
- 2026-11-11 : Rapid7 contacte F5 au sujet de CVE-2026-123007, qu'il a trouvée indépendamment.
- 2026-11-18 : nginx publie 1.31.9 et 1.30.7, les enregistrements CVE sont publiés et Rapid7 publie sa preuve de concept.
Les versions corrigées sont parues 38 jours après la découverte de Xint. Pour CVE-2026-123633, Git indique le 17 septembre comme date de rédaction du correctif et le 11 novembre comme date d'enregistrement du commit.
FAQ
NGINX2Root est-il exploité en conditions réelles ?
Aucun rapport public d'exploitation n'existe au 19 novembre 2026. Aucune des cinq CVE n'est dans le catalogue KEV de la CISA, dont la dernière version est 2026.11.18. Cela peut changer rapidement après une preuve de concept publique, donc traitez les serveurs exposés comme urgents.
Désactiver HTTP/2 corrige-t-il les cinq failles ?
Non. Désactiver HTTP/2 ne bloque que CVE-2026-123007 et CVE-2026-123633. CVE-2026-123634 exige un amont fixe ou un changement de résolveur, CVE-2026-121810 exige la désactivation de HTTP/3, et CVE-2026-113425 exige la restriction du proxy de messagerie.
J'utilise le paquet nginx de ma distribution. nginx -v suffit-il ?
Non. Les distributions rétroportent les correctifs sans changer la chaîne de version nginx. Comparez la version complète du paquet avec l'avis de sécurité de la distribution. AlmaLinux a publié des paquets corrigés le 18 novembre 2026 pour ses branches prises en charge, alors que la version restait 1.20, 1.24 ou 1.26.
Quelle est la praticité de l'exploit public ?
C'est une preuve de concept fonctionnelle, pas un exploit distant universel. La chaîne de Rapid7 envoie environ 119 GiB de clair et est réglée pour un conteneur Docker local frais. Wiz a démontré une chaîne distincte avec contournement de l'ASLR et ne l'a pas publiée.
Un CDN ou un WAF protège-t-il nginx ?
Parfois seulement. Un proxy qui termine HTTP/2 et ne transmet pas les trames de contrôle de l'attaquant peut casser la chaîne, mais cela dépend de l'implémentation. Corrigez nginx au lieu de compter sur le proxy.
La faille noyau SCTP fait-elle partie de nginx2root ?
C'est la seconde moitié du nom, mais c'est un bug distinct du noyau Linux. Xint ne lui attribue aucun CVE et retient les détails jusqu'à ce qu'un correctif du noyau soit disponible. Les hôtes qui n'utilisent pas SCTP peuvent bloquer le module comme décrit dans « Comment corriger ? ».
Références
- Xint, « NGINX2Root: New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching », 2026-11-18 (vérifié le 19 novembre 2026). https://xint.io/blog/nginx2root-remote-code-execution
- nginx, « nginx security advisories », 2026-11-18 (vérifié le 19 novembre 2026). https://nginx.org/en/security_advisories.html
- nginx, « Changes with nginx 1.31.9 », 2026-11-18 (vérifié le 19 novembre 2026). https://nginx.org/en/CHANGES
- nginx, « Changes with nginx 1.30.7 », 2026-11-18 (vérifié le 19 novembre 2026). https://nginx.org/en/CHANGES-1.30
- nginx, commit e27f5fa8, « HTTP/2: account for queued frames when validating WINDOW_UPDATE », 2026-10-29 (vérifié le 19 novembre 2026). https://github.com/nginx/nginx/commit/e27f5fa84fe6e98505e70bc543b748747dad0a3b
- nginx, commit 2df48a50, « HTTP/2: reset reusable connection status on stream creation », correctif rédigé le 2026-09-17, commit enregistré le 2026-11-11 (vérifié le 19 novembre 2026). https://github.com/nginx/nginx/commit/2df48a501d0fb8212b7d39dffeeff5876332ba59
- nginx, commit b5252dae, « QUIC: avoid main connection reuse after creating a stream », 2026-11-01 (vérifié le 19 novembre 2026). https://github.com/nginx/nginx/commit/b5252dae1ca0d4c516b8bcffd9fa7fd967b73075
- nginx, commit e39708ed, « Resolver: fix non-current resolve finalization from resolve handler », 2026-10-28 (vérifié le 19 novembre 2026). https://github.com/nginx/nginx/commit/e39708edc69a9c0c992b6af075db761946969534
- nginx, commit 754fe68c, « Mail: fixed use-after-free on client reset during auth_http request », 2026-11-04 (vérifié le 19 novembre 2026). https://github.com/nginx/nginx/commit/754fe68c2e0f698baf731666e71b7f2619c715ef
- CVE Program, « CVE-2026-123007 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-123007
- CVE Program, « CVE-2026-123633 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-123633
- CVE Program, « CVE-2026-123634 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-123634
- CVE Program, « CVE-2026-121810 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-121810
- CVE Program, « CVE-2026-113425 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-113425
- Rapid7, « CVE-2026-123007: Critical NGINX HTTP/2 Integer Underflow Leads to RCE (FIXED) », 2026-11-18 (vérifié le 19 novembre 2026). https://www.rapid7.com/blog/post/ve-cve-2026-123007-critical-nginx-http-2-integer-underflow-leads-to-rce-fixed/
- Rapid7, dépôt de preuve de concept pour CVE-2026-123007, 2026-11-18 (vérifié le 19 novembre 2026). https://github.com/sfewer-r7/CVE-2026-123007
- Wiz Research, « Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
- AlmaLinux, « NGINX2Root: Patched nginx packages released », 2026-11-18 (vérifié le 19 novembre 2026). https://almalinux.org/blog/2026-11-18-nginx2root/
- CVE Program, « CVE-2026-118899 », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-118899
- F5, avis de sécurité K000163926 pour CVE-2026-123007, 2026-11-18 (vérifié le 19 novembre 2026). https://my.f5.com/manage/s/article/K000163926
- CISA, « Known Exploited Vulnerabilities Catalog », 2026-11-18 (vérifié le 19 novembre 2026). https://www.cisa.gov/known-exploited-vulnerabilities-catalog