Refitter: inyección de código OpenAPI que lleva a RCE (CVE-2026-63344)
Una descripción OpenAPI manipulada hace que Refitter emita un inicializador de módulo C#, que ejecuta código del atacante al cargar; corregido en 2.1.2.
Resumen
- Refitter copia rutas, encabezados y tipos de contenido de OpenAPI en atributos de C# sin escapar comillas, así que una descripción manipulada inyecta un
[ModuleInitializer]que se ejecuta al cargar. - Tres avisos cubren los puntos de inyección de la ruta, el nombre de encabezado y el tipo de contenido. GitHub califica cada uno como Crítico; los registros CVE puntúan cada uno CVSS v4.0 8.6 Alto con interacción del usuario.
- Refitter anterior a 2.1.2 está afectado. La corrección llegó en 2.1.2 el 29 de julio de 2026; 2.4.0 es la actual. Sin explotación conocida, y fuera de CISA KEV al 20 de noviembre de 2026.
- Actualice a 2.1.2 o posterior, regenere cada cliente y trate las descripciones OpenAPI ajenas a su repositorio como código que debe revisar.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- Ejecuta Refitter anterior a 2.1.2, como herramienta global o paquete de proyecto.
- Genera un cliente a partir de una descripción OpenAPI que un atacante controla o puede influir.
- El C# generado se compila en un ensamblado que usted o su canalización de compilación carga.
Refitter es un generador de código para .NET. Convierte una descripción OpenAPI en una interfaz que usa la biblioteca Refit. La vulnerabilidad está en el generador, no en el cliente HTTP generado en tiempo de ejecución. La validación OpenAPI predeterminada no bloquea la carga útil, así que no se necesita --skip-validation.
Las descripciones OpenAPI rara vez se quedan en un solo repositorio. Los equipos las importan de un socio, un cliente, una API pública o un catálogo de servicios interno, y las actualizan cuando cambia la API remota.
Una descripción que descarga un trabajo de compilación, se guarda en un repositorio compartido o se genera desde un sitio de documentación está influida por un atacante si cualquiera de esas rutas se puede cambiar.
El generador se ejecuta en el host de compilación, así que el código que emite se compila con los permisos de ese host.
| Versión de Refitter | Afectada | Versión corregida |
|---|---|---|
| Anterior a 2.1.2 | Sí | 2.1.2 |
| 2.1.2 y posterior | No | Corregida |
Compruebe la herramienta y cada proyecto que referencia el paquete:
dotnet tool list --global
refitter --version
dotnet list package | grep -i refitter
La lista de herramientas globales muestra la versión instalada de Refitter. El comando de proyecto muestra una referencia de paquete en la solución actual. Una versión anterior a 2.1.2 necesita la actualización, aunque el proyecto haya regenerado su cliente hace meses.
¿Cómo lo corrijo?
Actualice Refitter a 2.1.2 o posterior y regenere cada cliente. La corrección está en el generador, así que un cliente generado por una versión anterior sigue siendo peligroso hasta que se regenere.
- Actualice la herramienta global:
bash dotnet tool update --global Refitter - Actualice un paquete de proyecto a 2.1.2 o posterior:
bash dotnet add package Refitter --version 2.1.2 - Regenere cada cliente con la herramienta corregida y confirme los archivos regenerados. Compare el diff con el cliente anterior antes de confirmarlo.
- Revise las descripciones OpenAPI desde las que genera. Trate una descripción de un socio, un cliente o una URL pública como código fuente, y revise los cambios en sus rutas, nombres de encabezado y tipos de contenido.
- Si una descripción tiene que venir de una fuente no confiable, genere en un entorno desechable e inspeccione la salida antes de que llegue a una compilación que tenga secretos.
¿Cuál es la causa raíz?
Refitter escribe texto fuente de C# interpolando valores del documento OpenAPI en cadenas de atributos. No escapa los valores para un literal de cadena de C#. Una comilla en una ruta, un nombre de encabezado o una clave de tipo de contenido termina la cadena del atributo, y el resto del valor se convierte en código C#.
El punto de inyección de la ruta, en la versión 2.0.0, construye el atributo de verbo así:
code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
El punto de inyección del tipo de contenido construye el atributo Headers así:
headers.Add($"\"Accept: {string.Join(", ", uniqueContentTypes)}\"");
headers.Add($"\"Content-Type: {contentType}\"");
El punto de inyección del parámetro de encabezado construye el atributo Header así:
return $"{ParameterShared.JoinAttributes($"Header(\"{p.Name}\")")}{ParameterShared.GetParameterType(p, settings)} {variableName}";
Cada valor viene del documento OpenAPI. El generador lo cree una cadena simple, así que nunca escapa una comilla, una barra invertida ni un carácter de control.
Los tres avisos cubren tres lugares distintos donde aparece el mismo error. El punto de inyección de la ruta es la plantilla de ruta en el atributo de verbo. El punto de inyección del tipo de contenido es el valor Accept y Content-Type en el atributo Headers. El punto de inyección del encabezado es el nombre del parámetro en el atributo Header.
Una corrección en un solo punto no cerraría los otros dos, y por eso la versión cambia los tres y añade un validador que comprueba todo el documento.
C# no ofrece una forma segura de colocar una cadena arbitraria dentro de un literal de atributo sin escaparla. Una comilla termina el literal, una barra invertida inicia una secuencia de escape y una nueva línea termina la línea. El generador escribe el valor con interpolación de cadenas, así que el compilador ve lo que contiene el documento como texto fuente.
El texto inyectado solo tiene que ser C# válido y mantener el archivo equilibrado, lo que logran la file class y la reapertura del espacio de nombres.
¿Cómo se explota?
- El atacante entrega una descripción OpenAPI con una clave de ruta, un nombre de parámetro de encabezado o una clave de tipo de contenido maliciosos. El valor permanece en una línea, así que el analizador OpenAPI predeterminado lo acepta.
- Refitter interpola el valor en un atributo
[Get("...")],[Header("...")]o[Headers("...")]. La comilla del valor termina la cadena del atributo. - El resto del valor cierra la interfaz y el espacio de nombres contenedores, declara una
file classde nivel superior con un método[ModuleInitializer], y reabre un espacio de nombres y una interfaz para que el archivo generado siga compilando. - La aplicación o el trabajo de CI compila el archivo generado en un ensamblado. El runtime de .NET ejecuta cada
[ModuleInitializer]al cargar ese ensamblado, antes del métodoMainde la aplicación. - El método inyectado se ejecuta con los permisos del proceso que carga el ensamblado. En un agente de compilación, ese proceso puede leer código fuente, secretos y material de firma.
El aviso del punto de inyección de la ruta da esta forma de carga útil:
[Get("/p")] Task<string> Dummy(); } }
file class Evil { [System.Runtime.CompilerServices.ModuleInitializer]
  internal static void Init(){ /* attacker code */ } }
namespace N2 { public partial interface I2 { [Get("/q")]
        Task<string> GetU(string id);
    }
}
El reproduce.sh de cada aviso genera un cliente con la validación predeterminada, lo compila en una aplicación de consola y muestra un marcador escrito al cargar el ensamblado. El método Main de la aplicación nunca llama al cliente generado.
Un inicializador de módulo de .NET es un método estático que el runtime llama al cargar el módulo, antes que cualquier otro código del ensamblado. El runtime no necesita que la aplicación llame a la interfaz generada, ni que salga una petición hacia la API remota. Basta con compilar el archivo generado.
En una canalización de compilación, ese momento suele ser el paso de compilación, que se ejecuta en un agente que guarda tokens del registro de paquetes, claves de firma y credenciales de despliegue.
¿Cómo se desarrolla el ataque?
Un valor de la descripción OpenAPI escapa de su literal de C#, se convierte en un inicializador de módulo en el archivo generado y se ejecuta al cargar el ensamblado.
influida por el atacante"] --> B["Refitter inserta el valor
en una cadena de atributo"] B --> C["Una comilla cierra
el atributo y el espacio de nombres"] C --> D["file class inyectada
con ModuleInitializer"] D --> E["El cliente generado
compila"] E --> F["El inicializador se ejecuta
al cargar"]
¿Qué puede hacer un atacante?
El atacante ejecuta código en el proceso que carga el ensamblado generado. En un puesto de trabajo o un runner de CI, ese código puede leer variables de entorno, archivos fuente, fuentes de paquetes y secretos de compilación, y puede cambiar la salida de la compilación.
Todas las condiciones deben cumplirse:
- La víctima ejecuta una versión afectada de Refitter.
- La víctima genera un cliente a partir de una descripción que el atacante controla o influye.
- El código generado se compila y se carga.
- El atacante puede colocar una carga útil que sobreviva al analizador OpenAPI y al compilador de C#.
Los registros CVE puntúan las fallas CVSS v4.0 8.6 con UI:A, porque una persona tiene que generar y compilar el cliente. Los autores de los avisos estiman un impacto mayor cuando la compilación se ejecuta sin supervisión. No se ha informado de explotación en la naturaleza.
Un puesto de trabajo y un agente de compilación exponen cosas distintas. Un puesto tiene el checkout del desarrollador, sus claves SSH y sus sesiones de navegador.
Un agente de compilación tiene los tokens que publican paquetes, firman binarios y despliegan en producción, y a menudo tiene acceso al registro de artefactos y a la cuenta de nube. El mismo inicializador inyectado se ejecuta en ambos lugares, así que el impacto depende de dónde se compile el cliente generado.
¿Por qué funciona la corrección?
La corrección escapa cada valor derivado de la especificación antes de que entre en una cadena de atributo, y rechaza los valores peligrosos durante la validación predeterminada. El cambio de la ruta es:
- code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
+ code.AppendLine($"{Separator}{Separator}[{verb}(\"{ParameterShared.EscapeString(op.Path)}\")]")
Los puntos de inyección del tipo de contenido y del nombre de encabezado usan la misma llamada EscapeString. EscapeString ahora también convierte los caracteres de control en \uXXXX, así que una nueva línea u otro byte de control no puede romper la línea:
- sb.Append(c);
+ if (char.IsControl(c))
+     sb.Append($"\\u{(int)c:X4}");
+ else
+     sb.Append(c);
La versión también añade AttributeStringValidator, que rechaza una ruta, un nombre de encabezado, una clave de tipo de contenido o un nombre de esquema de seguridad de clave de API que contenga una comilla, una barra invertida o un carácter de control:
internal static bool ContainsUnsafeCharacters(string? value) =>
    value != null && value.Any(c => c is '"' or '\\' || char.IsControl(c));
El validador se ejecuta dentro de la validación OpenAPI predeterminada, así que la carga útil ahora falla con un error claro. El escapado sigue en su lugar para quien pase --skip-validation, así que la cadena generada sigue siendo segura.
El validador comprueba rutas, nombres de parámetros de encabezado, claves de tipo de contenido y nombres de esquema de seguridad de clave de API, que son los puntos de inyección que encontraron los avisos.
No cambia el analizador OpenAPI ni la biblioteca Refit. Una descripción que usa una comilla por una razón legítima ahora falla la validación en lugar de producir código roto, así que una compilación que antes pasaba puede necesitar que se corrija la descripción.
¿Cómo compruebo si estuve comprometido?
Un cliente Refit generado no debería contener un inicializador de módulo ni una file class de nivel superior. Busque en las fuentes generadas:
grep -RIn --include='*.cs' -E 'ModuleInitializer|file class' <generated-client-directory>
Revise también las descripciones desde las que generó. Busque una comilla, una barra invertida o un carácter de control en una clave de ruta, un nombre de parámetro de encabezado o una clave de tipo de contenido. Esos caracteres son lo que necesita la carga útil. En una descripción JSON aparecen como secuencias de escape, así que busque cualquier escape con barra invertida:
grep -RIn -E '\\["\\bfnrtu]' <openapi-specs-directory>
Si la descripción está en YAML, conviértala primero a JSON, por ejemplo con yq -o=json, y ejecute la misma búsqueda sobre el resultado.
Un resultado positivo es una pista, no una prueba. Un cliente generado legítimo puede contener un ModuleInitializer si usted añadió uno, y una descripción puede contener una comilla escapada por una razón legítima. Compruebe el commit que añadió el archivo generado y la revisión de la descripción de la que vino. El proveedor no ha publicado indicadores de compromiso.
Cronología
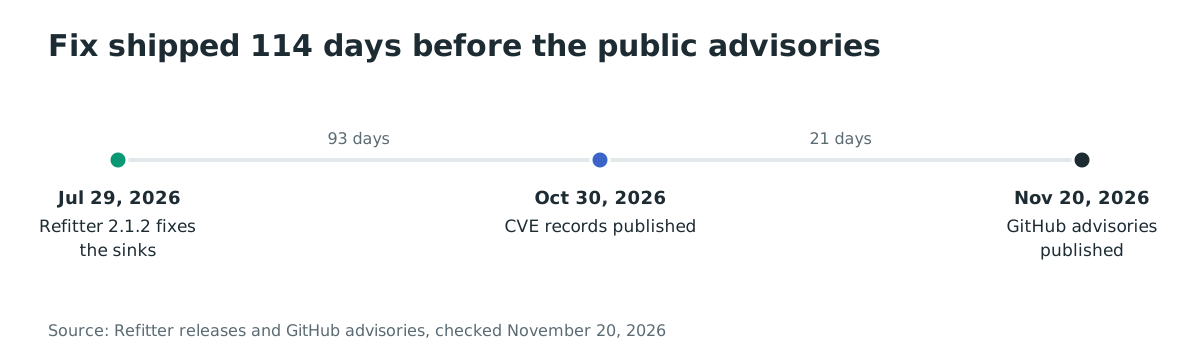
- 29 de julio de 2026: Se publica Refitter 2.1.2 con el escapado y el validador.
- 30 de octubre de 2026: Se publican los tres registros CVE.
- 20 de noviembre de 2026 00:06 UTC: Se publican los tres avisos de GitHub con los scripts de reproducción.
Preguntas frecuentes
¿La validación predeterminada bloquea la carga útil?
No. Los avisos dicen que no se necesita --skip-validation. El valor malicioso sobrevive a la validación OpenAPI predeterminada y llega al generador.
¿Basta con Refitter 2.1.2? Sí. 2.1.2 contiene el escapado y el validador. La versión actual es 2.4.0, así que actualizar a la última también funciona.
¿El cliente generado es peligroso en tiempo de ejecución? Solo si lo generó una versión afectada a partir de una descripción maliciosa. El inicializador inyectado se ejecuta al cargar el ensamblado, antes de que el cliente haga ninguna petición HTTP. Regenere el cliente con una herramienta corregida para eliminarlo.
¿Se explotó en la naturaleza? No se ha informado de explotación en la naturaleza. Los avisos incluyen scripts de reproducción públicos, así que la técnica es pública.
¿Debo rotar secretos? Rote cada secreto que el proceso de compilación o de desarrollo pudiera leer si encuentra un inicializador inyectado o no puede descartarlo. La carga útil se ejecuta con los permisos de ese proceso.
¿Y si la descripción es de confianza? Una descripción de su propio repositorio sigue siendo una entrada que cambia. Revise los cambios en sus rutas, nombres de encabezado y tipos de contenido, y regenere con una herramienta corregida. Confiar en la fuente no sustituye a la corrección.
¿Regenerar elimina un inicializador inyectado?
Sí, si el nuevo cliente lo genera 2.1.2 o posterior a partir de una descripción que pasa la validación. Borre los archivos generados anteriores antes de regenerar, y revise el diff por si aparece una file class o un ModuleInitializer que usted no añadió.
Encuentre versiones vulnerables de Refitter con Ostorlab
El análisis de composición de software y el SBOM de Ostorlab inventarían los paquetes y herramientas que usan sus proyectos e imágenes de compilación, para encontrar las versiones de Refitter que necesitan la actualización. Vea cómo funcionan el análisis de composición de software y el SBOM de Ostorlab.
Referencias
- Aviso de GitHub GHSA-p32v-8v8j-j534, "Refitter allows arbitrary code execution through unescaped OpenAPI content-type values" (20 de noviembre de 2026). https://github.com/christianhelle/refitter/security/advisories/GHSA-p32v-8v8j-j534 (comprobado el 20 de noviembre de 2026)
- Aviso de GitHub GHSA-3fhm-p725-h3g3, "Refitter allows arbitrary code execution through unescaped OpenAPI paths" (20 de noviembre de 2026). https://github.com/christianhelle/refitter/security/advisories/GHSA-3fhm-p725-h3g3 (comprobado el 20 de noviembre de 2026)
- Aviso de GitHub GHSA-58x9-vjvp-6mx8, "Refitter allows code execution through unescaped OpenAPI header parameter names" (20 de noviembre de 2026). https://github.com/christianhelle/refitter/security/advisories/GHSA-58x9-vjvp-6mx8 (comprobado el 20 de noviembre de 2026)
- Registro CVE-2026-63344. https://www.cve.org/CVERecord?id=CVE-2026-63344 (comprobado el 20 de noviembre de 2026)
- Registro CVE-2026-63345. https://www.cve.org/CVERecord?id=CVE-2026-63345 (comprobado el 20 de noviembre de 2026)
- Registro CVE-2026-63346. https://www.cve.org/CVERecord?id=CVE-2026-63346 (comprobado el 20 de noviembre de 2026)
- Versión 2.1.2 de Refitter, "Fix RCE attribute injection in generated Refit clients" (29 de julio de 2026). https://github.com/christianhelle/refitter/releases/tag/2.1.2 (comprobado el 20 de noviembre de 2026)
- Pull request de corrección #1178, escapado de las cadenas de atributos derivadas de la especificación y adición del validador. https://github.com/christianhelle/refitter/pull/1178 (comprobado el 20 de noviembre de 2026)
- Commit de corrección ab4d8e439d6f0ee82ad49ee15323978d70fe5a67, "fix: escape spec-derived media types in Headers attribute". https://github.com/christianhelle/refitter/commit/ab4d8e439d6f0ee82ad49ee15323978d70fe5a67 (comprobado el 20 de noviembre de 2026)
- Commit de corrección 793d2632899c2022511dfc15e30725ef69073973, "fix: escape OpenAPI path in Refit verb attribute". https://github.com/christianhelle/refitter/commit/793d2632899c2022511dfc15e30725ef69073973 (comprobado el 20 de noviembre de 2026)
- Commit de corrección 63a19b03699a9c267d6fab5f758ec26484db83a1, "fix: escape header parameter and security scheme names". https://github.com/christianhelle/refitter/commit/63a19b03699a9c267d6fab5f758ec26484db83a1 (comprobado el 20 de noviembre de 2026)
- Paquete NuGet Refitter, 12,794,526 descargas totales y versión actual 2.4.0. https://www.nuget.org/packages/Refitter (comprobado el 20 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas de CISA, versión 2026.11.18. https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (comprobado el 20 de noviembre de 2026)