Refitter : injection de code OpenAPI menant à une RCE (CVE-2026-63344)
Une description OpenAPI malveillante fait émettre à Refitter un initialiseur de module C#, qui exécute du code attaquant au chargement ; corrigé en 2.1.2.
En bref
- Refitter copie les chemins, noms d'en-tête et clés de type de contenu OpenAPI dans des chaînes d'attributs C# sans échapper les guillemets, donc une description malveillante injecte un
[ModuleInitializer]qui s'exécute au chargement de l'assembly généré. - Trois avis couvrent les points d'injection du chemin, du nom d'en-tête et du type de contenu. GitHub note chacun Critique ; les fiches CVE notent chacun CVSS v4.0 8,6 Élevé avec interaction utilisateur.
- Refitter antérieur à 2.1.2 est concerné. Le correctif est sorti en 2.1.2 le 29 juillet 2026, et 2.4.0 est la version actuelle. Aucune exploitation en conditions réelles, et aucune CVE dans le KEV au 20 novembre 2026.
- Mettez à niveau vers 2.1.2 ou ultérieur, régénérez chaque client et traitez les descriptions OpenAPI extérieures à votre dépôt comme du code à relire.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Vous exécutez Refitter antérieur à 2.1.2, comme outil global ou paquet de projet.
- Vous générez un client à partir d'une description OpenAPI qu'un attaquant contrôle ou peut influencer.
- Le C# généré est compilé dans un assembly que vous ou votre pipeline de build chargez.
Refitter est un générateur de code pour .NET. Il transforme une description OpenAPI en interface qui utilise la bibliothèque Refit. La vulnérabilité est dans le générateur, pas dans le client HTTP généré à l'exécution. La validation OpenAPI par défaut ne bloque pas la charge utile, donc --skip-validation n'est pas nécessaire.
Les descriptions OpenAPI restent rarement dans un seul dépôt. Les équipes les importent d'un partenaire, d'un client, d'une API publique ou d'un catalogue de services interne, et les mettent à jour quand l'API distante change. Une description récupérée par un job de build, stockée dans un dépôt partagé ou générée depuis un site de documentation est influencée par un attaquant si l'un de ces chemins peut être modifié.
Le générateur s'exécute sur l'hôte de build, donc le code qu'il émet est compilé avec les permissions de cet hôte.
| Version de Refitter | Concernée | Version corrigée |
|---|---|---|
| Antérieure à 2.1.2 | Oui | 2.1.2 |
| 2.1.2 et ultérieure | Non | Corrigée |
Vérifiez l'outil et chaque projet qui référence le paquet :
dotnet tool list --global
refitter --version
dotnet list package | grep -i refitter
La liste des outils globaux affiche la version installée de Refitter. La commande projet affiche une référence de paquet dans la solution courante. Une version antérieure à 2.1.2 nécessite la mise à niveau, même si le projet a régénéré son client il y a plusieurs mois.
Comment corriger ?
Mettez à niveau Refitter vers 2.1.2 ou ultérieur et régénérez chaque client. Le correctif est dans le générateur, donc un client généré par une version antérieure reste dangereux jusqu'à sa régénération.
- Mettez à jour l'outil global :
bash dotnet tool update --global Refitter - Mettez à jour un paquet de projet vers 2.1.2 ou ultérieur :
bash dotnet add package Refitter --version 2.1.2 - Régénérez chaque client avec l'outil corrigé et commitez les fichiers régénérés. Comparez le diff avec l'ancien client avant de commiter.
- Relisez les descriptions OpenAPI à partir desquelles vous générez. Traitez une description venue d'un partenaire, d'un client ou d'une URL publique comme du code source, et relisez les changements de chemins, noms d'en-tête et types de contenu.
- Si une description doit venir d'une source non fiable, générez dans un environnement jetable et inspectez la sortie avant qu'elle n'atteigne un build qui détient des secrets.
Quelle est la cause racine ?
Refitter écrit du texte source C# en interpolant des valeurs du document OpenAPI dans des chaînes d'attributs. Il n'échappe pas les valeurs pour un littéral de chaîne C#. Un guillemet dans un chemin, un nom d'en-tête ou une clé de type de contenu termine la chaîne de l'attribut, et le reste de la valeur devient du code C#.
Le point d'injection du chemin, en version 2.0.0, construit l'attribut de verbe ainsi :
code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
Le point d'injection du type de contenu construit l'attribut Headers ainsi :
headers.Add($"\"Accept: {string.Join(", ", uniqueContentTypes)}\"");
headers.Add($"\"Content-Type: {contentType}\"");
Le point d'injection du paramètre d'en-tête construit l'attribut Header ainsi :
return $"{ParameterShared.JoinAttributes($"Header(\"{p.Name}\")")}{ParameterShared.GetParameterType(p, settings)} {variableName}";
Chaque valeur vient du document OpenAPI. Le générateur la croit une chaîne simple, donc il n'échappe jamais un guillemet, une barre oblique inverse ou un caractère de contrôle.
Les trois avis couvrent trois endroits différents où la même erreur apparaît. Le point d'injection du chemin est le modèle de route dans l'attribut de verbe. Le point d'injection du type de contenu est la valeur Accept et Content-Type dans l'attribut Headers. Le point d'injection de l'en-tête est le nom du paramètre dans l'attribut Header.
Un correctif sur un seul point ne fermerait pas les deux autres, c'est pourquoi la version modifie les trois et ajoute un validateur qui vérifie tout le document.
C# n'offre pas de moyen sûr de placer une chaîne arbitraire dans un littéral d'attribut sans l'échapper. Un guillemet termine le littéral, une barre oblique inverse commence une séquence d'échappement et un saut de ligne termine la ligne. Le générateur écrit la valeur par interpolation de chaîne, donc le compilateur voit ce que le document contient comme du texte source.
Le texte injecté doit seulement être du C# valide et garder le fichier équilibré, ce que la file class et la réouverture du namespace réalisent.
Comment la faille est-elle exploitée ?
- L'attaquant fournit une description OpenAPI avec une clé de chemin, un nom de paramètre d'en-tête ou une clé de type de contenu malveillants. La valeur reste sur une ligne, donc l'analyseur OpenAPI par défaut l'accepte.
- Refitter interpole la valeur dans un attribut
[Get("...")],[Header("...")]ou[Headers("...")]. Le guillemet de la valeur termine la chaîne de l'attribut. - Le reste de la valeur ferme l'interface et le namespace englobants, déclare une
file classde niveau supérieur avec une méthode[ModuleInitializer], et rouvre un namespace et une interface pour que le fichier généré compile encore. - L'application ou le job de CI compile le fichier généré dans un assembly. Le runtime .NET exécute chaque
[ModuleInitializer]au chargement de cet assembly, avant la méthodeMainde l'application. - La méthode injectée s'exécute avec les permissions du processus qui charge l'assembly. Dans un agent de build, ce processus peut lire le code source, les secrets et le matériel de signature.
L'avis du point d'injection du chemin donne cette forme de charge utile :
[Get("/p")] Task<string> Dummy(); } }
file class Evil { [System.Runtime.CompilerServices.ModuleInitializer]
  internal static void Init(){ /* attacker code */ } }
namespace N2 { public partial interface I2 { [Get("/q")]
        Task<string> GetU(string id);
    }
}
Le reproduce.sh de chaque avis génère un client avec la validation par défaut, le compile dans une application console et montre un marqueur écrit au chargement de l'assembly. La méthode Main de l'application n'appelle jamais le client généré.
Un initialiseur de module .NET est une méthode statique que le runtime appelle au chargement du module, avant tout autre code de l'assembly. Le runtime n'a pas besoin que l'application appelle l'interface générée, ni qu'une requête parte vers l'API distante. Compiler le fichier généré suffit.
Dans un pipeline de build, ce moment est généralement l'étape de compilation, qui s'exécute sur un agent détenant des jetons de registre de paquets, des clés de signature et des identifiants de déploiement.
Comment se déroule l'attaque ?
Une valeur de la description OpenAPI s'échappe de son littéral C#, devient un initialiseur de module dans le fichier généré et s'exécute au chargement de l'assembly.
influencée par l'attaquant"] --> B["Refitter insère la valeur
dans une chaîne d'attribut"] B --> C["Un guillemet ferme
l'attribut et le namespace"] C --> D["file class injectée
avec ModuleInitializer"] D --> E["Le client généré
compile"] E --> F["L'initialiseur s'exécute
au chargement"]
Que peut faire un attaquant ?
L'attaquant exécute du code dans le processus qui charge l'assembly généré. Sur un poste de développeur ou un runner de CI, ce code peut lire les variables d'environnement, les fichiers source, les flux de paquets et les secrets de build, et peut modifier la sortie du build.
Toutes les conditions doivent être réunies :
- La victime exécute une version concernée de Refitter.
- La victime génère un client à partir d'une description que l'attaquant contrôle ou influence.
- Le code généré est compilé et chargé.
- L'attaquant peut placer une charge utile qui survit à l'analyseur OpenAPI et au compilateur C#.
Les fiches CVE notent les failles CVSS v4.0 8,6 avec UI:A, car une personne doit générer et compiler le client. Les auteurs des avis estiment un impact plus élevé quand le build s'exécute sans surveillance. Aucune exploitation en conditions réelles n'a été signalée.
Un poste de développeur et un agent de build exposent des choses différentes. Un poste contient le checkout du développeur, ses clés SSH et ses sessions de navigateur.
Un agent de build contient les jetons qui publient les paquets, signent les binaires et déploient en production, et il a souvent accès au registre d'artefacts et au compte cloud. Le même initialiseur injecté s'exécute aux deux endroits, donc l'impact dépend de l'endroit où le client généré est compilé.
Pourquoi le correctif fonctionne-t-il ?
Le correctif échappe chaque valeur issue de la spécification avant son entrée dans une chaîne d'attribut, et il rejette les valeurs dangereuses pendant la validation par défaut. Le changement du chemin est :
- code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
+ code.AppendLine($"{Separator}{Separator}[{verb}(\"{ParameterShared.EscapeString(op.Path)}\")]")
Les points d'injection du type de contenu et du nom d'en-tête utilisent le même appel EscapeString. EscapeString convertit désormais aussi les caractères de contrôle en \uXXXX, donc un saut de ligne ou un autre octet de contrôle ne peut pas casser la ligne :
- sb.Append(c);
+ if (char.IsControl(c))
+     sb.Append($"\\u{(int)c:X4}");
+ else
+     sb.Append(c);
La version ajoute aussi AttributeStringValidator, qui rejette un chemin, un nom d'en-tête, une clé de type de contenu ou un nom de schéma de sécurité de clé d'API contenant un guillemet, une barre oblique inverse ou un caractère de contrôle :
internal static bool ContainsUnsafeCharacters(string? value) =>
    value != null && value.Any(c => c is '"' or '\\' || char.IsControl(c));
Le validateur s'exécute dans la validation OpenAPI par défaut, donc la charge utile échoue maintenant avec une erreur claire. L'échappement reste en place pour ceux qui passent --skip-validation, donc la chaîne générée reste sûre.
Le validateur vérifie les chemins, les noms de paramètres d'en-tête, les clés de type de contenu et les noms de schéma de sécurité de clé d'API, qui sont les points d'injection trouvés par les avis.
Il ne modifie pas l'analyseur OpenAPI ni la bibliothèque Refit. Une description qui utilise un guillemet pour une raison légitime échoue désormais à la validation au lieu de produire du code cassé, donc un build qui passait peut nécessiter une correction de la description.
Comment vérifier si j'ai été compromis ?
Un client Refit généré ne devrait pas contenir d'initialiseur de module ni de file class de niveau supérieur. Cherchez dans les sources générées :
grep -RIn --include='*.cs' -E 'ModuleInitializer|file class' <generated-client-directory>
Relisez aussi les descriptions à partir desquelles vous avez généré. Cherchez un guillemet, une barre oblique inverse ou un caractère de contrôle dans une clé de chemin, un nom de paramètre d'en-tête ou une clé de type de contenu. Ces caractères sont ce dont la charge utile a besoin. Dans une description JSON, ils apparaissent sous forme de séquences d'échappement, donc cherchez tout échappement par barre oblique inverse :
grep -RIn -E '\\["\\bfnrtu]' <openapi-specs-directory>
Pour une description YAML, convertissez-la d'abord en JSON, par exemple avec yq -o=json, puis lancez la même recherche sur le résultat.
Un résultat positif est une piste, pas une preuve. Un client généré légitime peut contenir un ModuleInitializer si vous en avez ajouté un vous-même, et une description peut contenir un guillemet échappé pour une raison légitime. Vérifiez le commit qui a ajouté le fichier généré et la révision de la description dont il vient. Aucun indicateur de compromission n'a été publié par l'éditeur.
Chronologie
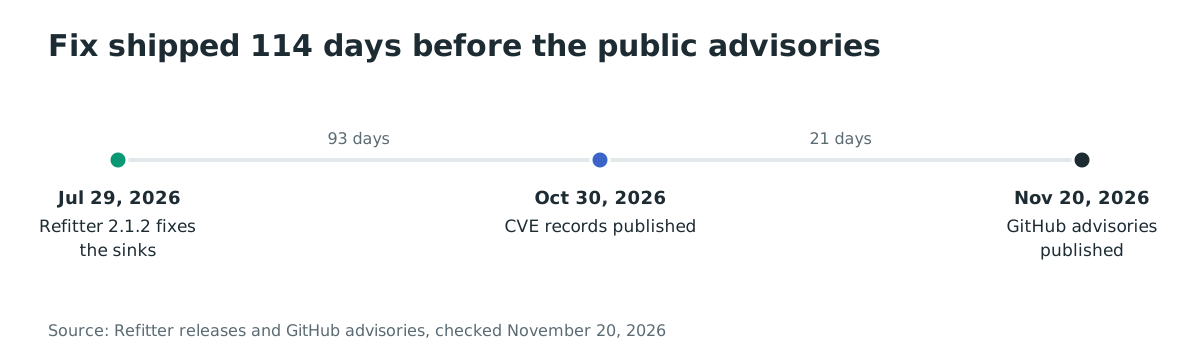
- 29 juillet 2026 : Refitter 2.1.2 sort avec l'échappement et le validateur.
- 30 octobre 2026 : Les trois fiches CVE sont publiées.
- 20 novembre 2026 00:06 UTC : Les trois avis GitHub sont publiés avec les scripts de reproduction.
FAQ
La validation par défaut bloque-t-elle la charge utile ?
Non. Les avis indiquent qu'aucun --skip-validation n'est nécessaire. La valeur malveillante survit à la validation OpenAPI par défaut et atteint le générateur.
Refitter 2.1.2 suffit-il ? Oui. 2.1.2 contient l'échappement et le validateur. La version actuelle est 2.4.0, donc mettre à niveau vers la dernière version fonctionne aussi.
Le client généré est-il dangereux à l'exécution ? Seulement s'il a été généré par une version concernée à partir d'une description malveillante. L'initialiseur injecté s'exécute au chargement de l'assembly, avant que le client n'émette une requête HTTP. Régénérez le client avec un outil corrigé pour le retirer.
A-t-il été exploité en conditions réelles ? Aucune exploitation en conditions réelles n'a été signalée. Les avis incluent des scripts de reproduction publics, donc la technique est publique.
Dois-je changer les secrets ? Changez chaque secret que le processus de build ou de développement pouvait lire si vous trouvez un initialiseur injecté ou si vous ne pouvez pas exclure sa présence. La charge utile s'exécute avec les permissions de ce processus.
Et si la description est fiable ? Une description de votre propre dépôt reste une entrée qui change. Relisez les changements de ses chemins, noms d'en-tête et types de contenu, et régénérez avec un outil corrigé. Faire confiance à la source ne remplace pas le correctif.
La régénération retire-t-elle un initialiseur injecté ?
Oui, si le nouveau client est généré par 2.1.2 ou ultérieur à partir d'une description qui passe la validation. Supprimez les anciens fichiers générés avant de régénérer, et vérifiez le diff pour une file class ou un ModuleInitializer que vous n'avez pas ajouté.
Trouver les versions vulnérables de Refitter avec Ostorlab
L'analyse de composition logicielle et le SBOM d'Ostorlab inventorient les paquets et outils utilisés par vos projets et images de build, afin de trouver les versions de Refitter à mettre à niveau. Découvrez l'analyse de composition logicielle et le SBOM d'Ostorlab.
Références
- Avis GitHub GHSA-p32v-8v8j-j534, « Refitter allows arbitrary code execution through unescaped OpenAPI content-type values » (20 novembre 2026). https://github.com/christianhelle/refitter/security/advisories/GHSA-p32v-8v8j-j534 (vérifié le 20 novembre 2026)
- Avis GitHub GHSA-3fhm-p725-h3g3, « Refitter allows arbitrary code execution through unescaped OpenAPI paths » (20 novembre 2026). https://github.com/christianhelle/refitter/security/advisories/GHSA-3fhm-p725-h3g3 (vérifié le 20 novembre 2026)
- Avis GitHub GHSA-58x9-vjvp-6mx8, « Refitter allows code execution through unescaped OpenAPI header parameter names » (20 novembre 2026). https://github.com/christianhelle/refitter/security/advisories/GHSA-58x9-vjvp-6mx8 (vérifié le 20 novembre 2026)
- Fiche CVE-2026-63344. https://www.cve.org/CVERecord?id=CVE-2026-63344 (vérifié le 20 novembre 2026)
- Fiche CVE-2026-63345. https://www.cve.org/CVERecord?id=CVE-2026-63345 (vérifié le 20 novembre 2026)
- Fiche CVE-2026-63346. https://www.cve.org/CVERecord?id=CVE-2026-63346 (vérifié le 20 novembre 2026)
- Version 2.1.2 de Refitter, « Fix RCE attribute injection in generated Refit clients » (29 juillet 2026). https://github.com/christianhelle/refitter/releases/tag/2.1.2 (vérifié le 20 novembre 2026)
- Pull request de correction #1178, échappement des chaînes d'attributs issues de la spécification et ajout du validateur. https://github.com/christianhelle/refitter/pull/1178 (vérifié le 20 novembre 2026)
- Commit de correction ab4d8e439d6f0ee82ad49ee15323978d70fe5a67, « fix: escape spec-derived media types in Headers attribute ». https://github.com/christianhelle/refitter/commit/ab4d8e439d6f0ee82ad49ee15323978d70fe5a67 (vérifié le 20 novembre 2026)
- Commit de correction 793d2632899c2022511dfc15e30725ef69073973, « fix: escape OpenAPI path in Refit verb attribute ». https://github.com/christianhelle/refitter/commit/793d2632899c2022511dfc15e30725ef69073973 (vérifié le 20 novembre 2026)
- Commit de correction 63a19b03699a9c267d6fab5f758ec26484db83a1, « fix: escape header parameter and security scheme names ». https://github.com/christianhelle/refitter/commit/63a19b03699a9c267d6fab5f758ec26484db83a1 (vérifié le 20 novembre 2026)
- Paquet NuGet Refitter, 12 794 526 téléchargements au total et version actuelle 2.4.0. https://www.nuget.org/packages/Refitter (vérifié le 20 novembre 2026)
- Catalogue des vulnérabilités exploitées de la CISA, version 2026.11.18. https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (vérifié le 20 novembre 2026)