Refitter の OpenAPI コードインジェクション RCE (CVE-2026-63344)
細工した OpenAPI 記述により Refitter が C# のモジュール初期化子を出力し、生成クライアントが読み込み時に攻撃者コードを実行します。2.1.2 で修正されました。
要点
- Refitter は OpenAPI のパス、ヘッダー名、コンテンツタイプのキーを引用符をエスケープせずに C# の属性文字列へコピーします。そのため細工した記述は
[ModuleInitializer]を注入し、生成されたアセンブリの読み込み時に実行されます。 - 3 つのアドバイザリがパス、ヘッダー名、コンテンツタイプの各注入点を扱います。GitHub はそれぞれを Critical と評価し、CVE レコードはそれぞれ CVSS v4.0 8.6 High(ユーザー操作あり)と採点しています。
- Refitter 2.1.2 より前が影響を受けます。修正は 2026年7月29日に 2.1.2 で提供され、現在は 2.4.0 です。実環境での悪用は報告されておらず、2026年11月20日時点で CVE は CISA KEV に登録されていません。
- 2.1.2 以降へアップグレードし、すべてのクライアントを再生成してください。リポジトリ外の OpenAPI 記述はレビューすべきコードとして扱ってください。
影響を受けますか?
次のすべてを満たす場合に影響を受けます。
- Refitter 2.1.2 より前を、グローバルツールまたはプロジェクトパッケージとして実行している。
- 攻撃者が制御または影響できる OpenAPI 記述からクライアントを生成している。
- 生成された C# が、あなたまたはビルドパイプラインが読み込むアセンブリにコンパイルされる。
Refitter は .NET 向けのコードジェネレーターです。OpenAPI 記述を、Refit ライブラリを使うインターフェースに変換します。脆弱性はジェネレーターにあり、実行時の生成 HTTP クライアントにはありません。既定の OpenAPI 検証はペイロードを止めないため、--skip-validation は不要です。
OpenAPI 記述が 1 つのリポジトリにとどまることはほとんどありません。チームはパートナー、顧客、公開 API、内部サービスカタログから取り込み、リモート API が変わると更新します。ビルドジョブが取得する記述、共有リポジトリに保存された記述、ドキュメントサイトから生成した記述は、それらの経路のいずれかを変更できるなら攻撃者の影響下にあります。
ジェネレーターはビルドホストで実行されるため、出力するコードはそのホストの権限でコンパイルされます。
| Refitter のバージョン | 影響 | 修正版 |
|---|---|---|
| 2.1.2 より前 | あり | 2.1.2 |
| 2.1.2 以降 | なし | 修正済み |
ツールと、パッケージを参照する各プロジェクトを確認します。
dotnet tool list --global
refitter --version
dotnet list package | grep -i refitter
グローバルツールの一覧にインストール済みの Refitter バージョンが表示されます。プロジェクトのコマンドは現在のソリューション内のパッケージ参照を表示します。2.1.2 より前のバージョンは、プロジェクトが数か月前にクライアントを再生成していても更新が必要です。
修正方法
Refitter を 2.1.2 以降へアップグレードし、すべてのクライアントを再生成してください。修正はジェネレーターにあるため、古いバージョンで生成したクライアントは再生成するまで危険なままです。
- グローバルツールを更新します。
bash dotnet tool update --global Refitter - プロジェクトのパッケージを 2.1.2 以降に更新します。
bash dotnet add package Refitter --version 2.1.2 - 修正されたツールで各クライアントを再生成し、生成ファイルをコミットします。コミット前に古いクライアントとの diff を確認します。
- 生成元の OpenAPI 記述をレビューします。パートナー、顧客、公開 URL からの記述はソースコードとして扱い、パス、ヘッダー名、コンテンツタイプの変更を確認します。
- 信頼できないソースから記述を取得する必要がある場合は、使い捨て環境で生成し、シークレットを持つビルドに届く前に出力を検査します。
根本原因は何ですか?
Refitter は OpenAPI ドキュメントの値を属性文字列へ補間して C# のソーステキストを書き出します。C# の文字列リテラル用に値をエスケープしません。パス、ヘッダー名、コンテンツタイプのキーに含まれる二重引用符が属性文字列を終了させ、残りの値が C# ソースになります。
バージョン 2.0.0 のパスの注入点は、動詞属性を次のように組み立てます。
code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
コンテンツタイプの注入点は Headers 属性を次のように組み立てます。
headers.Add($"\"Accept: {string.Join(", ", uniqueContentTypes)}\"");
headers.Add($"\"Content-Type: {contentType}\"");
ヘッダーパラメーターの注入点は Header 属性を次のように組み立てます。
return $"{ParameterShared.JoinAttributes($"Header(\"{p.Name}\")")}{ParameterShared.GetParameterType(p, settings)} {variableName}";
各値は OpenAPI ドキュメントから来ます。ジェネレーターはそれを単純な文字列とみなすため、引用符、バックスラッシュ、制御文字をエスケープしません。
3 つのアドバイザリは、同じ誤りが現れる 3 つの異なる場所を扱います。パスの注入点は動詞属性のルートテンプレートです。コンテンツタイプの注入点は Headers 属性の Accept と Content-Type の値です。ヘッダーの注入点は Header 属性のパラメーター名です。
1 つの注入点だけを直しても他の 2 つは閉じないため、このリリースは 3 つすべてを変更し、ドキュメント全体を検査するバリデータを追加します。
C# には、任意の文字列をエスケープせずに属性リテラルへ入れる安全な方法がありません。引用符はリテラルを終了し、バックスラッシュはエスケープシーケンスを開始し、改行は行を終了します。ジェネレーターは文字列補間で値を書き出すため、コンパイラーはドキュメントの内容をソーステキストとして見ます。
注入されたテキストは有効な C# であり、ファイルの対応関係を保つだけでよく、file class と名前空間の再オープンがそれを実現します。
どのように悪用されますか?
- 攻撃者は、悪意のあるパスのキー、ヘッダーパラメーター名、またはコンテンツタイプのキーを含む OpenAPI 記述を提供します。値は 1 行に収まるため、既定の OpenAPI パーサーが受け入れます。
- Refitter は値を
[Get("...")]、[Header("...")]、または[Headers("...")]属性へ補間します。値の中の引用符が属性文字列を終了させます。 - 値の残りは、囲んでいるインターフェースと名前空間を閉じ、
[ModuleInitializer]メソッドを持つトップレベルのfile classを宣言し、生成ファイルがコンパイルできるように名前空間とインターフェースを再オープンします。 - アプリケーションまたは CI ジョブが生成ファイルをアセンブリにコンパイルします。.NET ランタイムはそのアセンブリの読み込み時に、アプリケーションの
Mainメソッドより前にすべての[ModuleInitializer]を実行します。 - 注入されたメソッドは、アセンブリを読み込むプロセスの権限で実行されます。ビルドエージェントでは、そのプロセスがソース、シークレット、署名材料を読めることがあります。
パスの注入点のアドバイザリは、次のペイロード形状を示しています。
[Get("/p")] Task<string> Dummy(); } }
file class Evil { [System.Runtime.CompilerServices.ModuleInitializer]
  internal static void Init(){ /* attacker code */ } }
namespace N2 { public partial interface I2 { [Get("/q")]
        Task<string> GetU(string id);
    }
}
各アドバイザリの reproduce.sh は既定の検証でクライアントを生成し、コンソールアプリケーションにコンパイルし、アセンブリの読み込み時に書き込まれるマーカーを示します。アプリケーションの Main メソッドは生成クライアントを呼びません。
.NET のモジュール初期化子は、モジュールの読み込み時に、アセンブリ内の他のコードより前にランタイムが呼ぶ静的メソッドです。ランタイムは、アプリケーションが生成インターフェースを呼ぶことも、リモート API へリクエストを送ることも必要としません。生成ファイルをコンパイルするだけで十分です。
ビルドパイプラインでは、その瞬間は通常コンパイル手順であり、パッケージフィードのトークン、署名鍵、デプロイ資格情報を持つエージェントで実行されます。
攻撃の流れは?
OpenAPI 記述の値が C# のリテラルから抜け出し、生成ファイル内のモジュール初期化子になり、アセンブリの読み込み時に実行されます。
OpenAPI 記述"] --> B["Refitter が値を
属性文字列へ挿入"] B --> C["引用符が属性と
名前空間を閉じる"] C --> D["ModuleInitializer を持つ
file class を注入"] D --> E["生成クライアントが
コンパイル"] E --> F["読み込み時に
初期化子が実行"]
攻撃者に何ができますか?
攻撃者は、生成されたアセンブリを読み込むプロセスでコードを実行します。開発マシンや CI ランナーでは、そのコードが環境変数、ソースファイル、パッケージフィード、ビルドシークレットを読み、ビルド出力を変更できます。
次のすべてを満たす必要があります。
- 被害者が影響を受ける Refitter バージョンを実行している。
- 被害者が、攻撃者が制御または影響する記述からクライアントを生成する。
- 生成コードがコンパイルされ、読み込まれる。
- 攻撃者が、OpenAPI パーサーと C# コンパイラーを通過するペイロードを置ける。
CVE レコードは、人がクライアントを生成してビルドする必要があるため、UI:A 付きで CVSS v4.0 8.6 と採点しています。アドバイザリの作者は、ビルドが無人で実行されると影響が大きくなると推定しています。実環境での悪用は報告されていません。
開発マシンとビルドエージェントは異なるものを露出します。開発マシンには開発者のチェックアウト、SSH 鍵、ブラウザーセッションがあります。ビルドエージェントにはパッケージを公開し、バイナリに署名し、本番へデプロイするトークンがあり、アーティファクトレジストリとクラウドアカウントへアクセスできることがよくあります。同じ注入された初期化子が両方で実行されるため、影響は生成クライアントをどこでコンパイルするかによります。
修正が機能する理由
修正は、仕様由来の各値を属性文字列へ入れる前にエスケープし、既定の検証で危険な値を拒否します。パスの変更は次のとおりです。
- code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
+ code.AppendLine($"{Separator}{Separator}[{verb}(\"{ParameterShared.EscapeString(op.Path)}\")]")
コンテンツタイプとヘッダー名の注入点も同じ EscapeString 呼び出しを使います。EscapeString は制御文字も \uXXXX に変換するようになったため、改行や他の制御バイトが行を壊せません。
- sb.Append(c);
+ if (char.IsControl(c))
+     sb.Append($"\\u{(int)c:X4}");
+ else
+     sb.Append(c);
このリリースは AttributeStringValidator も追加し、引用符、バックスラッシュ、制御文字を含むパス、ヘッダー名、コンテンツタイプのキー、API キーセキュリティスキーム名を拒否します。
internal static bool ContainsUnsafeCharacters(string? value) =>
    value != null && value.Any(c => c is '"' or '\\' || char.IsControl(c));
バリデータは既定の OpenAPI 検証の中で実行されるため、ペイロードは明確なエラーで失敗するようになりました。エスケープは --skip-validation を渡す場合も残るため、生成される文字列は引き続き安全です。
バリデータは、アドバイザリが見つけた注入点であるパス、ヘッダーパラメーター名、コンテンツタイプのキー、API キーセキュリティスキーム名を検査します。OpenAPI パーサーや Refit ライブラリは変更しません。正当な理由で引用符を使う記述は、壊れたコードを生成する代わりに検証で失敗するため、以前通っていたビルドは記述の修正が必要になることがあります。
侵害されたかどうかを確認するには?
生成された Refit クライアントには、モジュール初期化子やトップレベルの file class を含めるべきではありません。生成ソースを検索します。
grep -RIn --include='*.cs' -E 'ModuleInitializer|file class' <generated-client-directory>
生成元の記述もレビューします。パスのキー、ヘッダーパラメーター名、コンテンツタイプのキーに引用符、バックスラッシュ、制御文字がないか確認します。これらの文字がペイロードに必要です。JSON の記述ではこれらはエスケープシーケンスとして現れるため、バックスラッシュによるエスケープをすべて検索します。
grep -RIn -E '\\["\\bfnrtu]' <openapi-specs-directory>
YAML の記述の場合は、たとえば yq -o=json で先に JSON に変換し、その出力に同じ検索を実行します。
一致は手がかりであり、証明ではありません。正当な生成クライアントでも、自分で追加した ModuleInitializer を含むことがあり、記述が正当な理由でエスケープされた引用符を含むこともあります。生成ファイルを追加したコミットと、その元になった記述のリビジョンを確認してください。ベンダーは侵害指標を公開していません。
年表
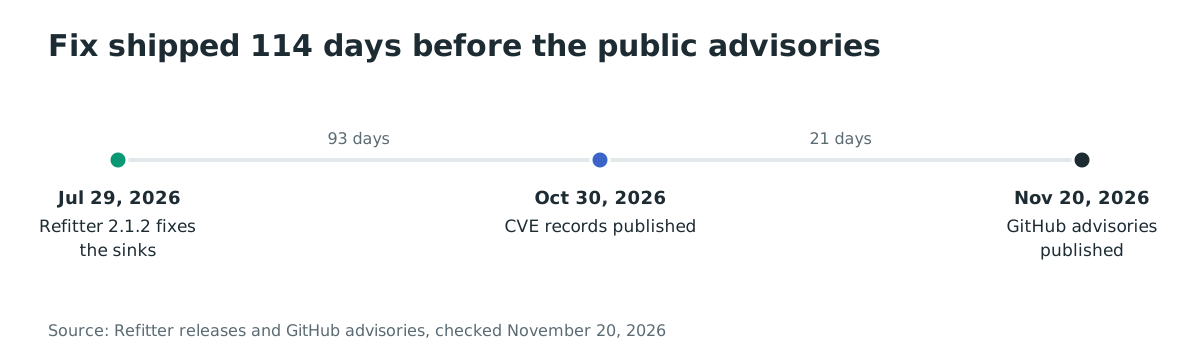
- 2026年7月29日: Refitter 2.1.2 がエスケープとバリデータを伴って公開されました。
- 2026年10月30日: 3 つの CVE レコードが公開されました。
- 2026年11月20日 00:06 UTC: 3 つの GitHub アドバイザリが再現スクリプトとともに公開されました。
よくある質問
既定の検証はペイロードを止めますか?
いいえ。アドバイザリは --skip-validation が不要だと述べています。悪意のある値は既定の OpenAPI 検証を通過し、ジェネレーターに届きます。
Refitter 2.1.2 で十分ですか? はい。2.1.2 にはエスケープとバリデータが含まれます。現在のリリースは 2.4.0 なので、最新版へのアップグレードでも構いません。
生成クライアントは実行時に危険ですか? 影響を受けるバージョンで悪意のある記述から生成した場合だけです。注入された初期化子は、クライアントが HTTP リクエストを送る前に、アセンブリの読み込み時に実行されます。修正されたツールで再生成して削除してください。
実環境で悪用されましたか? 実環境での悪用は報告されていません。アドバイザリには公開の再現スクリプトがあるため、手法は公開されています。
シークレットをローテーションする必要がありますか? 注入された初期化子を見つけた場合、または存在を否定できない場合、ビルドまたは開発プロセスが読めたすべてのシークレットをローテーションしてください。ペイロードはそのプロセスの権限で実行されます。
記述が信頼できる場合は? 自分のリポジトリの記述も変化する入力です。パス、ヘッダー名、コンテンツタイプの変更をレビューし、修正されたツールで再生成してください。ソースを信頼することは修正の代わりになりません。
再生成で注入された初期化子は消えますか?
はい。2.1.2 以降で、検証を通る記述から新しいクライアントを生成した場合です。再生成前に古い生成ファイルを削除し、自分で追加していない file class や ModuleInitializer が diff にないか確認してください。
Ostorlab で脆弱な Refitter のバージョンを見つける
Ostorlab のソフトウェア構成分析と SBOM は、プロジェクトとビルドイメージが使うパッケージとツールを棚卸しし、更新が必要な Refitter のバージョンを見つけます。Ostorlab のソフトウェア構成分析と SBOM を見る。
参考資料
- GitHub アドバイザリ GHSA-p32v-8v8j-j534「Refitter allows arbitrary code execution through unescaped OpenAPI content-type values」(2026年11月20日)。https://github.com/christianhelle/refitter/security/advisories/GHSA-p32v-8v8j-j534 (2026年11月20日確認)
- GitHub アドバイザリ GHSA-3fhm-p725-h3g3「Refitter allows arbitrary code execution through unescaped OpenAPI paths」(2026年11月20日)。https://github.com/christianhelle/refitter/security/advisories/GHSA-3fhm-p725-h3g3 (2026年11月20日確認)
- GitHub アドバイザリ GHSA-58x9-vjvp-6mx8「Refitter allows code execution through unescaped OpenAPI header parameter names」(2026年11月20日)。https://github.com/christianhelle/refitter/security/advisories/GHSA-58x9-vjvp-6mx8 (2026年11月20日確認)
- CVE-2026-63344 のレコード。https://www.cve.org/CVERecord?id=CVE-2026-63344 (2026年11月20日確認)
- CVE-2026-63345 のレコード。https://www.cve.org/CVERecord?id=CVE-2026-63345 (2026年11月20日確認)
- CVE-2026-63346 のレコード。https://www.cve.org/CVERecord?id=CVE-2026-63346 (2026年11月20日確認)
- Refitter 2.1.2 リリース「Fix RCE attribute injection in generated Refit clients」(2026年7月29日)。https://github.com/christianhelle/refitter/releases/tag/2.1.2 (2026年11月20日確認)
- 修正 pull request #1178、仕様由来の属性文字列のエスケープとバリデータの追加。https://github.com/christianhelle/refitter/pull/1178 (2026年11月20日確認)
- 修正コミット ab4d8e439d6f0ee82ad49ee15323978d70fe5a67「fix: escape spec-derived media types in Headers attribute」。https://github.com/christianhelle/refitter/commit/ab4d8e439d6f0ee82ad49ee15323978d70fe5a67 (2026年11月20日確認)
- 修正コミット 793d2632899c2022511dfc15e30725ef69073973「fix: escape OpenAPI path in Refit verb attribute」。https://github.com/christianhelle/refitter/commit/793d2632899c2022511dfc15e30725ef69073973 (2026年11月20日確認)
- 修正コミット 63a19b03699a9c267d6fab5f758ec26484db83a1「fix: escape header parameter and security scheme names」。https://github.com/christianhelle/refitter/commit/63a19b03699a9c267d6fab5f758ec26484db83a1 (2026年11月20日確認)
- NuGet パッケージ Refitter、総ダウンロード数 12,794,526、現在のバージョン 2.4.0。https://www.nuget.org/packages/Refitter (2026年11月20日確認)
- CISA の悪用済み脆弱性カタログ、バージョン 2026.11.18。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026年11月20日確認)