Refitter OpenAPI 代码注入 RCE (CVE-2026-63344)
精心构造的 OpenAPI 描述会让 Refitter 生成 C# 模块初始化器,使生成的客户端在加载时执行攻击者代码;2.1.2 已修复。
TL;DR
- Refitter 将 OpenAPI 的路径、头名称和内容类型键复制到 C# 属性字符串中时没有转义引号,因此精心构造的描述会注入一个
[ModuleInitializer],在生成的程序集加载时运行。 - 三个公告分别涉及路径、头名称和内容类型注入点。GitHub 将每个评为 Critical;CVE 记录将每个评为 CVSS v4.0 8.6 High,需要用户交互。
- Refitter 2.1.2 之前受影响。修复于 2026 年 7 月 29 日在 2.1.2 中发布,当前版本为 2.4.0。未报告在野利用,截至 2026 年 11 月 20 日这些 CVE 未列入 CISA KEV。
- 升级到 2.1.2 或更高版本,重新生成每个客户端,并将仓库外的 OpenAPI 描述视为需要审查的代码。
我受影响吗?
以下条件必须全部满足:
- 你运行 Refitter 2.1.2 之前的版本,作为全局工具或项目包。
- 你从攻击者控制或可影响的 OpenAPI 描述生成客户端。
- 生成的 C# 被编译进你或构建流水线加载的程序集。
Refitter 是 .NET 的代码生成器。它将 OpenAPI 描述转换为使用 Refit 库的接口。漏洞在生成器中,不在运行时生成的 HTTP 客户端中。默认 OpenAPI 验证不会阻止该载荷,因此不需要 --skip-validation。
OpenAPI 描述很少只留在一个仓库里。团队会从合作伙伴、客户、公开 API 或内部服务目录导入它们,并在远程 API 变化时更新。由构建作业获取、存储在共享仓库中或从文档站点生成的描述,只要这些路径中的任何一条可被修改,就受攻击者影响。
生成器在构建主机上运行,因此它输出的代码以该主机的权限编译。
| Refitter 版本 | 受影响 | 修复版本 |
|---|---|---|
| 2.1.2 之前 | 是 | 2.1.2 |
| 2.1.2 及更高 | 否 | 已修复 |
检查该工具以及每个引用该包的项目:
dotnet tool list --global
refitter --version
dotnet list package | grep -i refitter
全局工具列表显示已安装的 Refitter 版本。项目命令显示当前解决方案中的包引用。低于 2.1.2 的版本需要升级,即使项目几个月前才重新生成过客户端。
如何修复?
将 Refitter 升级到 2.1.2 或更高版本,并重新生成每个客户端。修复在生成器中,因此旧版本生成的客户端在重新生成前仍然不安全。
- 更新全局工具:
bash dotnet tool update --global Refitter - 将项目包更新到 2.1.2 或更高版本:
bash dotnet add package Refitter --version 2.1.2 - 用修复后的工具重新生成每个客户端并提交生成的文件。提交前将 diff 与旧客户端比较。
- 审查你用于生成的 OpenAPI 描述。将来自合作伙伴、客户或公开 URL 的描述视为源代码,并审查其路径、头名称和内容类型的变化。
- 如果描述必须来自不受信任的来源,请在一次性环境中生成,并在输出进入持有密钥的构建之前检查它。
根本原因是什么?
Refitter 通过将 OpenAPI 文档中的值插入属性字符串来写出 C# 源代码文本。它没有为 C# 字符串字面量转义这些值。路径、头名称或内容类型键中的双引号会结束属性字符串,值的其余部分成为 C# 源代码。
版本 2.0.0 中的路径注入点这样构造动词属性:
code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
内容类型注入点这样构造 Headers 属性:
headers.Add($"\"Accept: {string.Join(", ", uniqueContentTypes)}\"");
headers.Add($"\"Content-Type: {contentType}\"");
头参数注入点这样构造 Header 属性:
return $"{ParameterShared.JoinAttributes($"Header(\"{p.Name}\")")}{ParameterShared.GetParameterType(p, settings)} {variableName}";
每个值都来自 OpenAPI 文档。生成器认为它是普通字符串,因此从不转义引号、反斜杠或控制字符。
三个公告涉及同一错误出现的三个不同位置。路径注入点是动词属性中的路由模板。内容类型注入点是 Headers 属性中的 Accept 和 Content-Type 值。头注入点是 Header 属性中的参数名。
只修复一个注入点不会关闭另外两个,因此该版本修改了全部三个,并添加了检查整个文档的验证器。
C# 没有安全的方法在不转义的情况下将任意字符串放入属性字面量。引号结束字面量,反斜杠开始转义序列,换行结束该行。生成器用字符串插值写出值,因此编译器将文档内容视为源文本。
注入的文本只需是有效的 C# 并保持文件括号平衡,file class 和重新打开命名空间就实现了这一点。
如何被利用?
- 攻击者提供带有恶意路径键、头参数名或内容类型键的 OpenAPI 描述。该值保持在一行内,因此默认 OpenAPI 解析器接受它。
- Refitter 将该值插入
[Get("...")]、[Header("...")]或[Headers("...")]属性。值中的引号结束属性字符串。 - 值的其余部分关闭外层接口和命名空间,声明一个带有
[ModuleInitializer]方法的顶级file class,并重新打开命名空间和接口,使生成的文件仍能编译。 - 应用程序或 CI 作业将生成的文件编译成程序集。.NET 运行时在加载该程序集时、在应用程序的
Main方法之前运行每个[ModuleInitializer]。 - 注入的方法以加载程序集的进程权限运行。在构建代理中,该进程可以读取源代码、密钥和签名材料。
路径注入点的公告给出了这种载荷形状:
[Get("/p")] Task<string> Dummy(); } }
file class Evil { [System.Runtime.CompilerServices.ModuleInitializer]
  internal static void Init(){ /* attacker code */ } }
namespace N2 { public partial interface I2 { [Get("/q")]
        Task<string> GetU(string id);
    }
}
每个公告中的 reproduce.sh 使用默认验证生成客户端,将其编译为控制台应用程序,并显示程序集加载时写入的标记。应用程序的 Main 方法从不调用生成的客户端。
.NET 模块初始化器是一个静态方法,运行时在加载模块时、程序集中任何其他代码之前调用它。运行时不需要应用程序调用生成的接口,也不需要向远程 API 发出请求。编译生成的文件就足够了。
在构建流水线中,这个时刻通常是编译步骤,它在持有包源令牌、签名密钥和部署凭据的代理上运行。
攻击如何展开?
OpenAPI 描述中的一个值逃出 C# 字面量,成为生成文件中的模块初始化器,并在程序集加载时运行。
OpenAPI 描述"] --> B["Refitter 将值
插入属性字符串"] B --> C["引号关闭属性
和命名空间"] C --> D["注入带 ModuleInitializer
的 file class"] D --> E["生成的客户端
编译"] E --> F["加载时运行
初始化器"]
攻击者能做什么?
攻击者在加载生成程序集的进程中执行代码。在开发机或 CI 运行器上,该代码可以读取环境变量、源文件、包源和构建密钥,并可以更改构建输出。
以下条件必须全部满足:
- 受害者运行受影响的 Refitter 版本。
- 受害者从攻击者控制或影响的描述生成客户端。
- 生成的代码被编译并加载。
- 攻击者能放置通过 OpenAPI 解析器和 C# 编译器的载荷。
CVE 记录将这些漏洞评为 CVSS v4.0 8.6,带有 UI:A,因为需要有人生成并构建客户端。公告作者估计,当构建无人值守运行时影响更大。未报告在野利用。
开发机和构建代理暴露的内容不同。开发机有开发者的代码检出、SSH 密钥和浏览器会话。构建代理有发布包、签署二进制文件和部署到生产的令牌,并且通常能访问制品仓库和云账户。同一个注入的初始化器在两处都会运行,因此影响取决于生成客户端在哪里编译。
为什么修复有效?
修复在规格派生的每个值进入属性字符串之前进行转义,并在默认验证期间拒绝不安全的值。路径修改如下:
- code.AppendLine($"{Separator}{Separator}[{verb}(\"{op.Path}\")]")
+ code.AppendLine($"{Separator}{Separator}[{verb}(\"{ParameterShared.EscapeString(op.Path)}\")]")
内容类型和头名称注入点使用相同的 EscapeString 调用。EscapeString 现在还将控制字符转换为 \uXXXX,因此换行或其他控制字节无法断行:
- sb.Append(c);
+ if (char.IsControl(c))
+     sb.Append($"\\u{(int)c:X4}");
+ else
+     sb.Append(c);
该版本还添加了 AttributeStringValidator,拒绝路径、头名称、内容类型键或 API 密钥安全方案名中包含引号、反斜杠或控制字符的值:
internal static bool ContainsUnsafeCharacters(string? value) =>
    value != null && value.Any(c => c is '"' or '\\' || char.IsControl(c));
验证器在默认 OpenAPI 验证中运行,因此载荷现在会以明确的错误失败。对于传入 --skip-validation 的人,转义仍然保留,因此生成的字符串仍然安全。
验证器检查路径、头参数名、内容类型键和 API 密钥安全方案名,这些是公告发现的注入点。它不改变 OpenAPI 解析器或 Refit 库。出于合法原因使用引号的描述现在会在验证中失败,而不是生成损坏的代码,因此以前通过的构建可能需要修正描述。
如何检查是否已遭入侵?
生成的 Refit 客户端不应包含模块初始化器或顶级 file class。搜索生成的源代码:
grep -RIn --include='*.cs' -E 'ModuleInitializer|file class' <generated-client-directory>
还要审查你用于生成的描述。查找路径键、头参数名或内容类型键中的引号、反斜杠或控制字符。这些字符是载荷所需要的。在 JSON 描述中,它们以转义序列出现,因此请搜索所有反斜杠转义:
grep -RIn -E '\\["\\bfnrtu]' <openapi-specs-directory>
如果描述是 YAML 格式,请先将其转换为 JSON,例如使用 yq -o=json,再对输出运行同样的搜索。
命中是线索,不是证据。如果你自己添加过,合法的生成客户端也可能包含 ModuleInitializer,描述也可能出于合法原因包含转义引号。检查添加生成文件的提交以及它来自的描述修订。供应商未公布入侵指标。
时间线
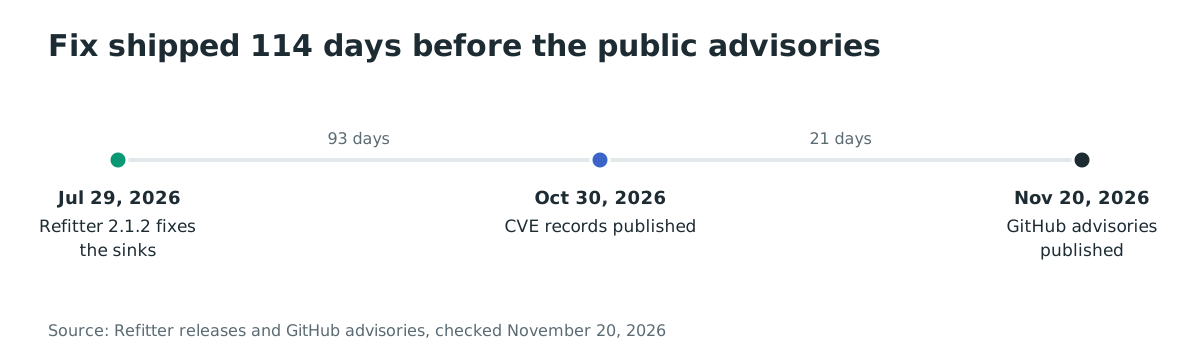
- 2026-07-29:Refitter 2.1.2 发布,包含转义和验证器。
- 2026-10-30:三个 CVE 记录发布。
- 2026-11-20 00:06 UTC:三个 GitHub 公告随复现脚本发布。
常见问题
默认验证会阻止载荷吗?
不会。公告说不需要 --skip-validation。恶意值会通过默认 OpenAPI 验证并到达生成器。
Refitter 2.1.2 够吗? 够。2.1.2 包含转义和验证器。当前版本是 2.4.0,因此升级到最新版本也可以。
生成的客户端在运行时危险吗? 只有由受影响版本从恶意描述生成时才危险。注入的初始化器在程序集加载时、客户端发出任何 HTTP 请求之前运行。用修复后的工具重新生成客户端即可移除。
它在野被利用了吗? 未报告在野利用。公告包含公开复现脚本,因此该技术是公开的。
我需要轮换密钥吗? 如果发现注入的初始化器或无法排除,请轮换构建或开发进程能读取的每个密钥。载荷以该进程的权限运行。
如果描述是可信的呢? 自己仓库中的描述也是会变化的输入。审查其路径、头名称和内容类型的变化,并用修复后的工具重新生成。信任来源不能替代修复。
重新生成会移除注入的初始化器吗?
会,如果新客户端由 2.1.2 或更高版本从通过验证的描述生成。重新生成前删除旧的生成文件,并检查 diff 中是否有不是你添加的 file class 或 ModuleInitializer。
用 Ostorlab 查找易受攻击的 Refitter 版本
Ostorlab 的软件组成分析和 SBOM 会盘点你的项目和构建镜像使用的包与工具,帮助找出需要升级的 Refitter 版本。了解 Ostorlab 软件组成分析和 SBOM。
参考文献
- GitHub 公告 GHSA-p32v-8v8j-j534,"Refitter allows arbitrary code execution through unescaped OpenAPI content-type values"(2026-11-20)。https://github.com/christianhelle/refitter/security/advisories/GHSA-p32v-8v8j-j534(2026 年 11 月 20 日核查)
- GitHub 公告 GHSA-3fhm-p725-h3g3,"Refitter allows arbitrary code execution through unescaped OpenAPI paths"(2026-11-20)。https://github.com/christianhelle/refitter/security/advisories/GHSA-3fhm-p725-h3g3(2026 年 11 月 20 日核查)
- GitHub 公告 GHSA-58x9-vjvp-6mx8,"Refitter allows code execution through unescaped OpenAPI header parameter names"(2026-11-20)。https://github.com/christianhelle/refitter/security/advisories/GHSA-58x9-vjvp-6mx8(2026 年 11 月 20 日核查)
- CVE-2026-63344 记录。https://www.cve.org/CVERecord?id=CVE-2026-63344(2026 年 11 月 20 日核查)
- CVE-2026-63345 记录。https://www.cve.org/CVERecord?id=CVE-2026-63345(2026 年 11 月 20 日核查)
- CVE-2026-63346 记录。https://www.cve.org/CVERecord?id=CVE-2026-63346(2026 年 11 月 20 日核查)
- Refitter 2.1.2 版本,"Fix RCE attribute injection in generated Refit clients"(2026-07-29)。https://github.com/christianhelle/refitter/releases/tag/2.1.2(2026 年 11 月 20 日核查)
- 修复拉取请求 #1178,转义规格派生的属性字符串并添加验证器。https://github.com/christianhelle/refitter/pull/1178(2026 年 11 月 20 日核查)
- 修复提交 ab4d8e439d6f0ee82ad49ee15323978d70fe5a67,"fix: escape spec-derived media types in Headers attribute"。https://github.com/christianhelle/refitter/commit/ab4d8e439d6f0ee82ad49ee15323978d70fe5a67(2026 年 11 月 20 日核查)
- 修复提交 793d2632899c2022511dfc15e30725ef69073973,"fix: escape OpenAPI path in Refit verb attribute"。https://github.com/christianhelle/refitter/commit/793d2632899c2022511dfc15e30725ef69073973(2026 年 11 月 20 日核查)
- 修复提交 63a19b03699a9c267d6fab5f758ec26484db83a1,"fix: escape header parameter and security scheme names"。https://github.com/christianhelle/refitter/commit/63a19b03699a9c267d6fab5f758ec26484db83a1(2026 年 11 月 20 日核查)
- NuGet 包 Refitter,总下载量 12,794,526,当前版本 2.4.0。https://www.nuget.org/packages/Refitter(2026 年 11 月 20 日核查)
- CISA 已知被利用漏洞目录,版本 2026.11.18。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 20 日核查)