Bypass de autenticación en VMware vCenter explotado en la naturaleza (CVE-2026-123890)
Falla no autenticada del directorio de vCenter da administrator@vsphere.local; zero-day explotado, corregida en 9.1.1.0200, 9.0.2.0200 y 8.0 U3m.
Resumen
- Una falla del servicio de directorio de vCenter permite a un atacante no autenticado recuperar una clave de sesión SRP y abrir una sesión de administrador como
administrator@vsphere.local. Broadcom la califica CVSS v3.1 9.8 Crítica (CWE-288). - VMware vCenter 9.1.x anterior a 9.1.1.0200, 9.0.x anterior a 9.0.2.0200 y 8.0 anterior a 8.0 U3m están afectados. VMware Cloud Foundation 5.x requiere tanto vCenter 8.0 U3m como SDDC Manager 5.2.5, y vCenter 7.0 está afectado bajo soporte extendido.
- Google Threat Intelligence Group y Mandiant informan que ARMORY CASTLE explotó la falla a principios de septiembre de 2026. CISA todavía indica Exploitation: none, y la CVE no está en KEV al 20 de noviembre de 2026.
- Aplique la versión corregida de vCenter para su rama. Broadcom no enumera ninguna solución alternativa, así que aislar la red de gestión solo reduce la exposición.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El entorno ejecuta una versión de vCenter afectada.
- Un atacante puede alcanzar la red de gestión de vCenter, incluido el puerto TCP 2012 para la interfaz RPC del servicio de directorio.
- El entorno no ha aplicado la versión corregida de su rama.
vCenter es el plano de control de vSphere. Un vCenter accesible desde una VLAN de usuarios, un servidor de aplicaciones comprometido o un host Linux interno da al atacante la posición de red que necesita la falla. El aislamiento ayuda, pero la falla no requiere credenciales ni interacción del usuario.
| Producto y rama | Versiones afectadas | Versión corregida |
|---|---|---|
| VMware vCenter 9.1.x | 9.1.x anterior a 9.1.1.0200 | 9.1.1.0200 |
| VMware vCenter 9.0.x | 9.0.x anterior a 9.0.2.0200 | 9.0.2.0200 |
| VMware vCenter 8.0 | 8.0 anterior a 8.0 U3m | 8.0 U3m |
| VMware Cloud Foundation 5.x | vCenter anterior a 8.0 U3m | vCenter 8.0 U3m y SDDC Manager 5.2.5 |
| VMware vCenter 7.0 | todas las versiones | ninguna versión pública; contacte con Broadcom bajo soporte extendido |
| VMware Telco Cloud Platform 3.0, 4.x, 5.0.x, 5.1.x y 5.2 | según el KB463116 de Broadcom | según el KB463116 de Broadcom |
| VMware Telco Cloud Infrastructure 3.0 | según el KB463116 de Broadcom | según el KB463116 de Broadcom |
Compruebe la versión y el build en ejecución con PowerCLI:
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Version
$global:DefaultVIServer.Build
Los mismos valores aparecen en la pestaña Resumen del cliente vSphere y en la interfaz VAMI en https://vcenter.example.com:5480. Después, confirme si el puerto del servicio de directorio es accesible desde una red no confiable:
nc -vz vcenter.example.com 2012
En Windows, use Test-NetConnection -ComputerName vcenter.example.com -Port 2012. Una conexión correcta desde un host que no debería administrar vCenter es la primera condición que hay que eliminar.
¿Cómo lo corrijo?
Actualice vCenter a la versión corregida de su rama: 9.1.1.0200 para 9.1.x, 9.0.2.0200 para 9.0.x y 8.0 U3m para 8.0. Los clientes de VMware Cloud Foundation 5.x aplican vCenter 8.0 U3m mediante el proceso de parches asíncronos del KB88287 de Broadcom y actualizan SDDC Manager a 5.2.5.
- Descargue la versión corregida de vCenter desde el portal de parches de Broadcom.
- Haga una copia de seguridad de la configuración de vCenter y tome una instantánea según su política de cambios.
- Aplique la actualización mediante VAMI o el mecanismo estándar de actualización de vSphere. La vía vCenter Quick Patch no es elegible para este aviso.
- Reinicie si la actualización lo requiere y confirme el nuevo build con PowerCLI.
- Actualice SDDC Manager, VMware Tools para Windows y cualquier componente de Telco Cloud que enumere el aviso.
- Restrinja los puertos TCP 2012, 443 y 5480 a los hosts de salto de gestión después de la actualización.
Broadcom no publica ninguna solución alternativa. Los controles compensatorios disponibles son de red. Permita solo a los hosts de gestión conocidos alcanzar vCenter, bloquee el acceso este-oeste al puerto 2012 y envíe los registros de vCenter y VAMI a un colector remoto. Estos controles reducen la exposición, pero no eliminan la falla.
Mandiant recomienda su herramienta de endurecimiento VCSA para las organizaciones que necesitan una postura de denegación por defecto en la propia appliance. La herramienta escribe reglas de iptables y reenvía las conexiones bloqueadas a un SIEM. Trátela como una capa adicional, no como un sustituto de la versión corregida.
Las organizaciones que usan vCenter 7.0 necesitan un contrato de soporte extendido activo. Broadcom no publica una versión 7.0 pública para este aviso. Lo mismo ocurre con las versiones de Telco Cloud, que Broadcom cubre mediante el KB463116.
¿Cuál es la causa raíz?
La falla está en el servicio de directorio de vCenter, vmdird, que expone una interfaz de autenticación sobre DCE/RPC en el puerto TCP 2012. El servicio implementa Secure Remote Password (SRP-6a), un intercambio de claves autenticado por contraseña. En SRP, el cliente y el servidor derivan una clave de sesión compartida a partir del verificador de contraseña y de valores efímeros que cada lado envía.
Google Threat Intelligence Group describe el defecto como una generación predecible de marcas de tiempo UUIDv1 en la interfaz de autenticación SRP. Un valor UUIDv1 contiene una marca de tiempo y un identificador de nodo. Cuando el servidor usa esos valores donde el protocolo espera datos impredecibles, un atacante puede reproducir los valores que alimentan la derivación de la clave. Después recupera la clave de sesión SRP sin conocer ninguna contraseña.
La clave recuperada basta para establecer una sesión autenticada como administrator@vsphere.local. GTIG lo describe con precisión. La falla "permite la divulgación no autenticada de la clave de sesión Secure Remote Password al explotar una generación predecible de marcas de tiempo UUIDv1 en la interfaz de autenticación SRP, lo que permite comprometer la clave de sesión SRP sin conocer ninguna contraseña".
El código vulnerable es cerrado. Broadcom publica el aviso y las versiones corregidas, pero no el código de vmdird ni un diff del parche. Por tanto, el material público sobre la causa raíz es el análisis de Mandiant y GTIG, que nombra el servicio, la interfaz y el valor predecible. La línea exacta que genera el UUID no es pública.
La falla es distinta de CVE-2026-59309, el problema LDAP de vmdir divulgado el 29 de julio de 2026. Esa falla usaba tokens de autorización malformados sobre LDAP en los puertos 389 o 636. CVE-2026-123890 usa la interfaz SRP sobre DCE/RPC en el puerto 2012 y recupera la clave de sesión.
¿Cómo se explota?
El ataque necesita acceso de red a la interfaz de gestión de vCenter y ninguna credencial. GTIG reconstruyó el siguiente camino a partir de la utilidad BONESAW y de pruebas forenses:
- Escanear la red interna en busca de los puertos de gestión de vCenter. Los escaneos observados apuntaban a 443, 2012, 5480 y 9080.
- Enviar mensajes de autenticación SRP manipulados al servicio
rpc_srp_verifiersobre DCE/RPC en el puerto 2012. Los valores UUIDv1 predecibles exponen la clave de sesión compartida. - Usar la clave recuperada para crear una sesión autenticada como
administrator@vsphere.local. - Llamar a la interfaz
vmdirdbcpdel servicio de directorio para ejecutar comandos y leer archivos, incluido/storage/db/vmware-vmdir/data.mdb. - Extraer la clave de firma SAML del Security Token Service de la base de datos del directorio y crear una cuenta de administrador SSO con BONESAW, y después falsificar aserciones SAML con SAWSNAKE.
- Habilitar SSH mediante la API de VAMI con una petición PUT a
/rest/appliance/access/sshy conectarse con la nueva cuenta de administrador. - Leer la clave maestra de vCenter y las credenciales de PostgreSQL, autenticarse en ESXi como
vpxusery alcanzar el host ESXi por SSH.
El aviso, el registro CVE y el informe de GTIG no enlazan ningún código de explotación público para CVE-2026-123890. GTIG describe BONESAW, la utilidad Golang que recuperó, pero no publica el binario. La utilidad tiene subcomandos para crear un administrador SSO, transmitir la base LMDB y extraer la clave de firma SAML. Su marca de tiempo de compilación es 2026-07-13T09:21:24Z.
La campaña usó la falla después de un compromiso distinto de una appliance BeyondTrust Remote Support. Esa primera etapa es CVE-2026-102764, descrita por GTIG en un informe anterior. La explotación de vCenter es un paso posterior de la misma intrusión, no una segunda vía de acceso inicial.
¿Cómo se desarrolla el ataque?
Un atacante que alcanza el puerto 2012 recupera la clave de sesión SRP, se convierte en administrator@vsphere.local y usa la base de datos del directorio y las claves SAML para persistir y llegar a ESXi.
¿Qué puede hacer un atacante?
Un atacante que completa la cadena tiene una sesión de administrador de vCenter autenticada. Esa sesión puede leer y cambiar la infraestructura virtual: inventario, hosts, clústeres, máquinas virtuales, almacenes de datos y permisos. También puede leer archivos mediante la interfaz del servicio de directorio y descargar la base de datos del directorio.
La base de datos del directorio contiene los datos de identidad SSO y el material de firma de tokens SAML. Con la clave de firma, un atacante puede falsificar aserciones para cualquier usuario, incluidos administradores, y eludir la autenticación multifactor en vCenter. GTIG observó al actor crear una cuenta SSO local llamada sps-<redacted>@vsphere.local y usarla para iniciar sesión por SSH.
Desde vCenter, el atacante puede alcanzar ESXi. GTIG observó autenticación en el cliente ESXi Host como vpxuser y una clave SSH añadida a la cuenta root de ESXi. También observó la extracción del contenido de discos invitados, incluidos NTDS.dit y colmenas del registro de Windows. El aviso indica que ESXi no está afectado por este VMSA, y las preguntas frecuentes dicen que ninguna de las cinco fallas es un escape de máquina virtual.
Las condiciones son acceso de red a vCenter, una versión afectada y la ausencia de la versión corregida. El atacante no necesita cuenta, contraseña ni interacción de un usuario de vCenter. Una red de gestión accesible desde un servidor de aplicaciones comprometido es suficiente.
¿Por qué funciona la corrección?
Broadcom no publica el código de vmdird ni un diff del parche, así que el cambio exacto no es público. Las versiones corregidas sustituyen la implementación del servicio de directorio que deriva la clave de sesión SRP a partir de valores UUIDv1 predecibles. Sin esa previsibilidad, un atacante no puede reproducir la clave a partir de los mensajes observados, y la sesión de administrador no autenticada deja de ser posible.
La matriz de respuesta del aviso es la fuente autorizada sobre qué instalar. Los parches son acumulativos, así que una versión corregida también contiene las correcciones de seguridad anteriores de vCenter. Broadcom no enumera ninguna solución alternativa ni conmutador de configuración que elimine la exposición.
Como el diff no es público, esta sección no puede mostrar las líneas modificadas. La prueba de que la corrección cierra la falla es el aviso de Broadcom, los números de build corregidos y el informe de GTIG que identifica la divulgación de la clave SRP en vmdird.
¿Cómo compruebo si estuve comprometido?
Empiece por el build y las cuentas SSO. GTIG publicó indicadores de la campaña, pero ninguno es específico de la explotación de vCenter por sí sola.
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Build
Get-VIAccount | Where-Object { $_.Name -like 'sps-*' }
En el cliente vSphere, abra Administración, luego Single Sign On, luego Usuarios y grupos, y busque una cuenta cuyo nombre empiece por sps-. La consulta de PowerCLI enumera las cuentas que tienen permisos de vCenter. La página de Single Sign On enumera todas las cuentas del directorio, incluida una a la que todavía no se ha asignado ningún rol.
En las appliances Linux de la ruta de gestión, busque los archivos de webshell, las utilidades BONESAW y SAWSNAKE, la escucha BEARBONES y el binario LAZYBONES:
ls -l /tmp/123 /tmp/sss /tmp/dbr /usr/bin/vmtoolscs
find / -name 'ActiveSer.jsp' -o -name 'u.jsp' 2>/dev/null
ss -ltnp | grep -E ':(53|33992)\b'
grep -R "SSH-2.0-pulsesecure_23345" /var/log/ 2>/dev/null
Compruebe si SSH se habilitó mediante VAMI alrededor de la actividad sospechosa:
grep -R "access/ssh" /var/log/vmware/ 2>/dev/null
GTIG enumera estos indicadores de red, que describe como infraestructura de ofuscación sospechosa:
103.147.251.5
103.190.38.3
118.174.128.34
118.174.128.36
118.174.128.38
176.9.89.66
185.71.15.109
220.121.128.41
222.108.77.44
61.216.56.127
81.45.89.43
Un hallazgo es una pista, no una prueba. Los nombres ActiveSer.jsp y u.jsp pueden ser creados por otras herramientas, y un intento bloqueado puede no dejar rastro. GTIG también publicó reglas YARA para SLIMSAVAGE, CAGEMATCH, SAWSNAKE, BONESAW, BEARBONES y LAZYBONES. Aplíquelas a las imágenes de disco de las appliances y a las pruebas conservadas, no solo al vCenter en producción.
Cronología
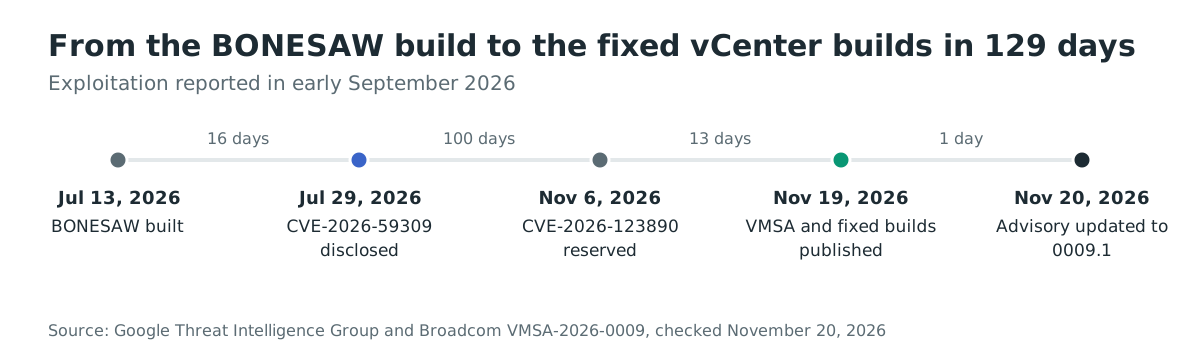
- 2026-07-13: el binario BONESAW recuperado lleva esta marca de tiempo de compilación.
- 2026-07-29: Broadcom divulga CVE-2026-59309, otra falla del directorio de vCenter.
- del 2026-09-01 al 2026-09-30: GTIG y Mandiant sitúan la explotación de CVE-2026-123890 a principios de septiembre de 2026.
- 2026-11-06: Broadcom reserva CVE-2026-123890.
- 2026-11-19: Broadcom publica VMSA-2026-0009 y las versiones corregidas; GTIG publica su análisis.
- 2026-11-20: Broadcom actualiza el aviso a VMSA-2026-0009.1 y el registro Vulnrichment de CISA se actualiza con Exploitation: none.
Preguntas frecuentes
- ¿Se explota CVE-2026-123890 en la naturaleza? Google Threat Intelligence Group y Mandiant informan que ARMORY CASTLE la explotó a principios de septiembre de 2026. El registro Vulnrichment de CISA todavía indica Exploitation: none, y la CVE no está en el catálogo KEV al 20 de noviembre de 2026. La afirmación de explotación se basa en las pruebas forenses de Mandiant.
- ¿Está en CISA KEV? No. La versión del catálogo comprobada el 20 de noviembre de 2026 es 2026.11.18, y CVE-2026-123890 no aparece en ella.
- ¿Es un escape de máquina virtual? No. Las preguntas frecuentes de Broadcom dicen que ninguna de las fallas de VMSA-2026-0009 permite ejecutar código en un host ESXi desde una máquina virtual. El impacto está en vCenter y, desde allí, en el acceso de gestión a ESXi.
- ¿Afecta a ESXi? Broadcom dice que ESX no está afectado por este VMSA. El acceso a ESXi en la campaña observada se produjo mediante credenciales y claves SSH de vCenter, no mediante una falla distinta de ESXi.
- ¿Hay una solución alternativa si no puedo aplicar el parche hoy? Broadcom no enumera ninguna solución alternativa. Restrinja los puertos TCP 2012, 443 y 5480 a los hosts de gestión de confianza, bloquee el acceso lateral desde las redes de aplicaciones y usuarios, y reenvíe los registros. Estos controles reducen la exposición, pero no corrigen vmdird.
- ¿Existe una prueba de concepto pública? Ninguna prueba de concepto pública está enlazada desde el aviso, el registro CVE o el informe de GTIG. GTIG describe la utilidad BONESAW, pero no la publica.
Encuentre las interfaces de gestión de vCenter expuestas con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría las interfaces de gestión expuestas a Internet, incluidas vCenter, VAMI y los puntos de conexión SSO. Muestra qué hosts responden en los puertos de gestión para corregirlos primero: https://ostorlab.co/product/attacksurface_discovery
Referencias
- Aviso de Broadcom VMSA-2026-0009: https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39495 (comprobado el 20 de noviembre de 2026)
- Preguntas y respuestas de Broadcom VMSA-2026-0009: https://brcm.tech/vmsa-2026-0009-qna (comprobado el 20 de noviembre de 2026)
- Registro de CVE-2026-123890: https://www.cve.org/CVERecord?id=CVE-2026-123890 (comprobado el 20 de noviembre de 2026)
- Google Threat Intelligence Group y Mandiant, "ARMORY CASTLE Exploits vSphere": https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere (comprobado el 20 de noviembre de 2026)
- Google Threat Intelligence Group y Mandiant, "ARMORY CASTLE Exploits BeyondTrust": https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-beyondtrust (comprobado el 20 de noviembre de 2026)
- Guía de parches asíncronos de Broadcom, KB88287: https://knowledge.broadcom.com/external/article?legacyId=88287 (comprobado el 20 de noviembre de 2026)
- Herramienta de endurecimiento VCSA de Mandiant: https://github.com/mandiant/vcsa-hardening-tool (comprobado el 20 de noviembre de 2026)
- Catálogo KEV de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 20 de noviembre de 2026)
- Cobertura de la campaña por The Hacker News: https://thehackernews.com/2026/11/china-linked-hackers-exploit-critical.html (comprobado el 20 de noviembre de 2026)