VMware vCenter 身份验证绕过漏洞已被在野利用(CVE-2026-123890)
vCenter 目录服务的未认证漏洞可取得 administrator@vsphere.local 权限;已作为零日被利用,修复版本为 9.1.1.0200、9.0.2.0200 和 8.0 U3m。
TL;DR
- vCenter 目录服务中的一个漏洞使未认证攻击者能够恢复 SRP 会话密钥,并以
administrator@vsphere.local身份建立管理员会话。Broadcom 将其评为 CVSS v3.1 9.8 严重(CWE-288)。 - VMware vCenter 9.1.x 低于 9.1.1.0200、9.0.x 低于 9.0.2.0200、8.0 低于 8.0 U3m 的版本受影响。VMware Cloud Foundation 5.x 需要同时升级到 vCenter 8.0 U3m 和 SDDC Manager 5.2.5,vCenter 7.0 在扩展支持范围内受影响。
- Google Threat Intelligence Group 和 Mandiant 报告称,疑似与中国有关联的攻击者 ARMORY CASTLE 于 2026 年 9 月初利用了该漏洞。CISA 的 Vulnrichment 记录仍显示 Exploitation: none,截至 2026 年 11 月 20 日该 CVE 未列入 KEV。
- 请为所在分支应用修复后的 vCenter 版本。Broadcom 未列出任何缓解措施,因此隔离管理网络只能降低暴露面。
我受影响吗?
以下条件必须全部满足:
- 环境运行受影响的 vCenter 版本。
- 攻击者能够访问 vCenter 管理网络,包括目录服务 RPC 接口使用的 TCP 端口 2012。
- 环境尚未应用所在分支的修复版本。
vCenter 是 vSphere 的控制平面。如果 vCenter 可从用户 VLAN、已遭入侵的应用服务器或内部 Linux 主机访问,攻击者就获得了该漏洞所需的网络位置。网络隔离有帮助,但该漏洞不需要凭据,也不需要用户交互。
| 产品和分支 | 受影响版本 | 修复版本 |
|---|---|---|
| VMware vCenter 9.1.x | 低于 9.1.1.0200 的 9.1.x | 9.1.1.0200 |
| VMware vCenter 9.0.x | 低于 9.0.2.0200 的 9.0.x | 9.0.2.0200 |
| VMware vCenter 8.0 | 低于 8.0 U3m 的 8.0 | 8.0 U3m |
| VMware Cloud Foundation 5.x | 低于 8.0 U3m 的 vCenter | vCenter 8.0 U3m 和 SDDC Manager 5.2.5 |
| VMware vCenter 7.0 | 所有版本 | 无公开版本;请在扩展支持下联系 Broadcom |
| VMware Telco Cloud Platform 3.0、4.x、5.0.x、5.1.x 和 5.2 | 按 Broadcom KB463116 | 按 Broadcom KB463116 |
| VMware Telco Cloud Infrastructure 3.0 | 按 Broadcom KB463116 | 按 Broadcom KB463116 |
使用 PowerCLI 检查正在运行的版本和构建号:
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Version
$global:DefaultVIServer.Build
vSphere Client 的“摘要”选项卡以及 https://vcenter.example.com:5480 的 VAMI 界面也会显示相同的值。然后确认目录服务端口是否能从不可信网络访问:
nc -vz vcenter.example.com 2012
在 Windows 上使用 Test-NetConnection -ComputerName vcenter.example.com -Port 2012。如果某个不应管理 vCenter 的主机能够连接,这就是首先要移除的路径。
如何修复?
将 vCenter 升级到所在分支的修复版本:9.1.x 使用 9.1.1.0200,9.0.x 使用 9.0.2.0200,8.0 使用 8.0 U3m。VMware Cloud Foundation 5.x 客户需按照 Broadcom KB88287 的异步补丁流程应用 vCenter 8.0 U3m,并将 SDDC Manager 更新到 5.2.5。
- 从 Broadcom 补丁门户下载修复后的 vCenter 版本。
- 按变更管理策略备份 vCenter 配置并创建快照。
- 通过 VAMI 或 vSphere 标准更新机制应用更新。vCenter Quick Patch 不适用于本公告。
- 如果更新需要重启,请重启后用 PowerCLI 确认新的构建号。
- 更新 SDDC Manager、Windows 版 VMware Tools 以及公告列出的任何 Telco Cloud 组件。
- 更新后将 TCP 端口 2012、443 和 5480 限制为仅管理跳板主机可访问。
Broadcom 未发布任何缓解措施。可用的补偿控制属于网络层:只允许已知管理主机访问 vCenter,阻断对端口 2012 的东西向访问,并将 vCenter 和 VAMI 日志转发到远程收集器。这些控制能降低暴露面,但不会消除漏洞。
Mandiant 建议需要在设备层面实行默认拒绝策略的组织使用其 VCSA 加固工具。该工具写入 iptables 规则,并将被阻断的连接转发到 SIEM。请将其视为额外一层防护,而不是修复版本的替代品。
使用 vCenter 7.0 的组织需要有效的扩展支持合同。Broadcom 未为本公告发布公开的 7.0 版本。Telco Cloud 各版本也是如此,Broadcom 通过 KB463116 提供支持。
根本原因是什么?
漏洞位于 vCenter 目录服务 vmdird 中,该服务在 TCP 端口 2012 上通过 DCE/RPC 暴露认证接口。该服务实现了 Secure Remote Password(SRP-6a),这是一种基于密码的密钥交换。在 SRP 中,客户端和服务器根据密码验证子和双方发送的临时值推导共享会话密钥。
Google Threat Intelligence Group 将该缺陷描述为 SRP 认证接口中可预测的 UUIDv1 时间戳生成。UUIDv1 值包含时间戳和节点标识符。当服务器在协议期望不可预测数据的位置使用这些值时,攻击者可以复现参与密钥推导的值,从而在不知道任何密码的情况下恢复 SRP 会话密钥。
恢复出的密钥足以建立以 administrator@vsphere.local 身份认证的会话。GTIG 的表述很精确:该漏洞“通过利用 SRP 认证接口中可预测的 UUIDv1 时间戳生成,实现未认证的 Secure Remote Password 会话密钥泄露,从而在不知道任何密码的情况下破坏 SRP 会话密钥”。
易受攻击的代码是闭源的。Broadcom 发布了公告和修复版本,但没有发布 vmdird 源代码或补丁差异。因此,公开的根本原因材料是 Mandiant 和 GTIG 的分析,其中指出了服务、接口和可预测的值。生成 UUID 的具体代码行并未公开。
该漏洞与 2026 年 7 月 29 日披露的 vmdir LDAP 问题 CVE-2026-59309 不同。后者通过端口 389 或 636 上的 LDAP 使用格式错误的授权令牌。CVE-2026-123890 使用端口 2012 上 DCE/RPC 的 SRP 接口并恢复会话密钥。
如何被利用?
攻击需要访问 vCenter 管理接口的网络权限,不需要任何凭据。GTIG 根据 BONESAW 工具和取证证据重建了以下路径:
- 扫描内部网络,寻找 vCenter 管理端口。观察到的扫描针对 443、2012、5480 和 9080。
- 在端口 2012 上通过 DCE/RPC 向
rpc_srp_verifier服务发送构造的 SRP 认证消息。可预测的 UUIDv1 值泄露共享会话密钥。 - 使用恢复出的密钥建立以
administrator@vsphere.local身份认证的会话。 - 调用目录服务的
vmdirdbcp接口执行命令并读取文件,包括/storage/db/vmware-vmdir/data.mdb。 - 从目录数据库提取 SAML Security Token Service 签名密钥,使用 BONESAW 创建 SSO 管理员账户,然后使用 SAWSNAKE 伪造 SAML 断言。
- 通过向
/rest/appliance/access/ssh发送 PUT 请求,经 VAMI API 启用 SSH,然后使用新的管理员账户登录。 - 读取 vCenter 主密钥和 PostgreSQL 凭据,以
vpxuser身份向 ESXi 认证,并通过 SSH 访问 ESXi 主机。
公告、CVE 记录和 GTIG 报告均未链接 CVE-2026-123890 的公开利用代码。GTIG 描述了其提取的 Golang 工具 BONESAW,但没有发布该二进制文件。该工具包含创建 SSO 管理员、流式导出 LMDB 数据库和提取 SAML 签名密钥的子命令。其构建时间为 2026-07-13T09:21:24Z。
该行动在另一起 BeyondTrust Remote Support 设备入侵之后使用了此漏洞。前一个阶段是 CVE-2026-102764,GTIG 在早前的报告中已有描述。vCenter 利用是同一次入侵的后续步骤,而不是第二条初始访问路径。
攻击如何展开?
能够访问端口 2012 的攻击者恢复 SRP 会话密钥,成为 administrator@vsphere.local,然后利用目录数据库和 SAML 密钥实现持久化并移动到 ESXi。
攻击者能做什么?
完成整个链条的攻击者拥有已认证的 vCenter 管理员会话。该会话可以读取和修改虚拟基础设施,包括清单、主机、集群、虚拟机、数据存储和权限。它还可以通过目录服务接口读取文件并下载目录数据库。
目录数据库包含 SSO 身份数据和 SAML 令牌签名材料。拥有签名密钥后,攻击者可以为任意用户伪造断言,包括管理员,并绕过 vCenter 的多因素认证。GTIG 观察到攻击者创建名为 sps-<redacted>@vsphere.local 的本地 SSO 账户,并用它通过 SSH 登录。
从 vCenter 出发,攻击者可以访问 ESXi。GTIG 观察到以 vpxuser 身份向 ESXi Host Client 认证、向 ESXi root 账户添加 SSH 公钥,以及提取客户机磁盘内容,包括 Windows 的 NTDS.dit 和注册表配置单元。公告指出 ESXi 本身不受本 VMSA 影响,问答也说明五个问题都不是虚拟机逃逸。
条件是能够访问 vCenter 网络、运行受影响版本且未应用修复版本。攻击者不需要账户、密码或 vCenter 用户的交互。管理网络可从已遭入侵的应用服务器访问就足够。
为什么修复有效?
Broadcom 没有发布 vmdird 源代码或补丁差异,因此具体代码变更未公开。修复版本替换了从可预测的 UUIDv1 值推导 SRP 会话密钥的目录服务实现。失去这种可预测性后,攻击者无法从观察到的消息中复现密钥,未认证的管理员会话也不再可能。
公告的响应矩阵是应安装哪个版本的权威说明。补丁是累积的,因此修复版本也包含此前的 vCenter 安全修复。Broadcom 没有列出任何消除暴露面的缓解措施或配置开关。
由于差异未公开,本节无法展示更改的代码行。修复能够关闭该问题的依据是 Broadcom 的公告、修复后的构建号,以及 GTIG 认定该缺陷为 vmdird 中 SRP 密钥泄露的报告。
如何检查是否已遭入侵?
先检查构建号和 SSO 账户。GTIG 发布了该行动的相关指标,但其中没有仅针对 vCenter 利用的指标。
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Build
Get-VIAccount | Where-Object { $_.Name -like 'sps-*' }
在 vSphere Client 中打开“管理”,然后打开“Single Sign On”,再打开“用户和组”,查找名称以 sps- 开头的账户。PowerCLI 查询会列出拥有 vCenter 权限的账户。Single Sign On 页面会列出目录中的所有账户,包括尚未分配角色的账户。
在管理路径上的 Linux 设备中检查 webshell 文件、BONESAW 和 SAWSNAKE 工具、BEARBONES 监听端口和 LAZYBONES 二进制文件:
ls -l /tmp/123 /tmp/sss /tmp/dbr /usr/bin/vmtoolscs
find / -name 'ActiveSer.jsp' -o -name 'u.jsp' 2>/dev/null
ss -ltnp | grep -E ':(53|33992)\b'
grep -R "SSH-2.0-pulsesecure_23345" /var/log/ 2>/dev/null
检查在可疑活动前后是否通过 VAMI 启用了 SSH:
grep -R "access/ssh" /var/log/vmware/ 2>/dev/null
GTIG 列出了以下网络指标,并将其描述为疑似混淆基础设施:
103.147.251.5
103.190.38.3
118.174.128.34
118.174.128.36
118.174.128.38
176.9.89.66
185.71.15.109
220.121.128.41
222.108.77.44
61.216.56.127
81.45.89.43
命中只是线索,不是证据。ActiveSer.jsp 和 u.jsp 也可能由其他工具创建,被阻断的尝试可能不留痕迹。GTIG 还发布了针对 SLIMSAVAGE、CAGEMATCH、SAWSNAKE、BONESAW、BEARBONES 和 LAZYBONES 的 YARA 规则。请将其应用于设备磁盘镜像和保留的证据,而不仅是生产中的 vCenter。
时间线
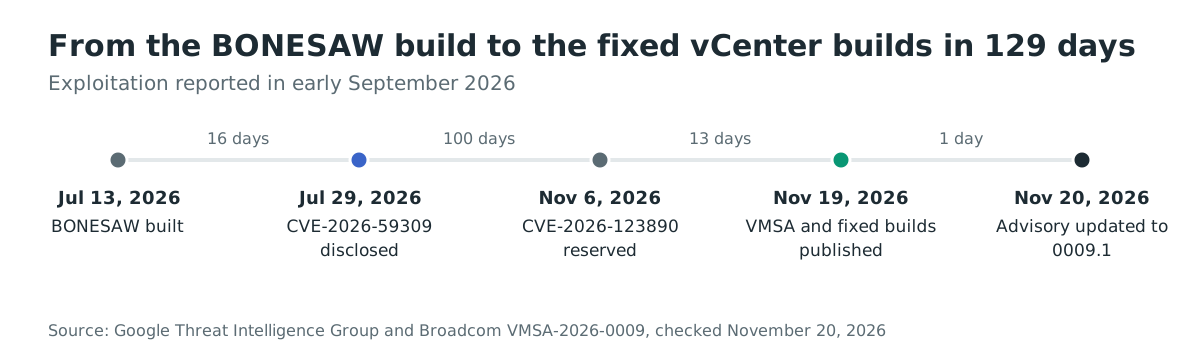
- 2026-07-13:提取的 BONESAW 二进制文件带有此构建时间戳。
- 2026-07-29:Broadcom 披露另一个 vCenter 目录漏洞 CVE-2026-59309。
- 2026-09-01 至 2026-09-30:GTIG 和 Mandiant 将 CVE-2026-123890 的利用定位在 2026 年 9 月初。
- 2026-11-06:Broadcom 预留 CVE-2026-123890。
- 2026-11-19:Broadcom 发布 VMSA-2026-0009 和修复版本;GTIG 发布分析。
- 2026-11-20:Broadcom 将公告更新为 VMSA-2026-0009.1,CISA 的 Vulnrichment 记录更新为 Exploitation: none。
常见问题
- CVE-2026-123890 是否已在野利用? Google Threat Intelligence Group 和 Mandiant 报告称 ARMORY CASTLE 于 2026 年 9 月初利用了该漏洞。CISA 的 Vulnrichment 记录仍显示 Exploitation: none,截至 2026 年 11 月 20 日该 CVE 不在 KEV 目录中。利用的说法基于 Mandiant 的取证证据。
- 它是否在 CISA KEV 中? 不在。2026 年 11 月 20 日核查的目录版本为 2026.11.18,CVE-2026-123890 不在其中。
- 这是虚拟机逃逸吗? 不是。Broadcom 的问答说明 VMSA-2026-0009 中的任何问题都不允许从虚拟机在 ESXi 主机上执行代码。影响在 vCenter,以及由此获得的对 ESXi 的管理访问。
- 它影响 ESXi 吗? Broadcom 表示 ESX 不受本 VMSA 影响。观察到的行动中对 ESXi 的访问来自 vCenter 凭据和 SSH 密钥,而不是另一个 ESXi 漏洞。
- 如果今天无法打补丁,有缓解措施吗? Broadcom 未列出任何缓解措施。请将 TCP 端口 2012、443 和 5480 限制为可信管理主机,阻断来自应用和用户网络的横向访问,并转发日志。这些控制能降低暴露面,但不会修复 vmdird。
- 是否有公开的概念验证? 公告、CVE 记录和 GTIG 报告均未链接公开利用代码。GTIG 描述了 BONESAW 工具,但没有发布它。
用 Ostorlab 发现暴露的 vCenter 管理接口
Ostorlab 的攻击面发现会清点暴露在互联网上的管理接口,包括 vCenter、VAMI 和 SSO 端点。它显示哪些主机在管理端口上响应,帮助您优先修复:https://ostorlab.co/product/attacksurface_discovery
参考文献
- Broadcom 公告 VMSA-2026-0009:https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39495 (2026 年 11 月 20 日核查)
- Broadcom VMSA-2026-0009 问答:https://brcm.tech/vmsa-2026-0009-qna (2026 年 11 月 20 日核查)
- CVE-2026-123890 记录:https://www.cve.org/CVERecord?id=CVE-2026-123890 (2026 年 11 月 20 日核查)
- Google Threat Intelligence Group 和 Mandiant,“ARMORY CASTLE Exploits vSphere”:https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere (2026 年 11 月 20 日核查)
- Google Threat Intelligence Group 和 Mandiant,“ARMORY CASTLE Exploits BeyondTrust”:https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-beyondtrust (2026 年 11 月 20 日核查)
- Broadcom 异步补丁指南 KB88287:https://knowledge.broadcom.com/external/article?legacyId=88287 (2026 年 11 月 20 日核查)
- Mandiant VCSA 加固工具:https://github.com/mandiant/vcsa-hardening-tool (2026 年 11 月 20 日核查)
- CISA KEV 目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日核查)
- The Hacker News 对该行动的报道:https://thehackernews.com/2026/11/china-linked-hackers-exploit-critical.html (2026 年 11 月 20 日核查)