Contournement d'authentification VMware vCenter exploité en conditions réelles (CVE-2026-123890)
Faille non authentifiée dans l'annuaire vCenter : accès administrator@vsphere.local ; zero-day exploité, corrigé en 9.1.1.0200, 9.0.2.0200 et 8.0 U3m.
En bref
- Une faille du service d'annuaire vCenter permet à un attaquant non authentifié de récupérer une clé de session SRP et d'ouvrir une session administrateur sous
administrator@vsphere.local. Broadcom la note CVSS v3.1 9,8 Critique (CWE-288). - VMware vCenter 9.1.x avant 9.1.1.0200, 9.0.x avant 9.0.2.0200 et 8.0 avant 8.0 U3m sont concernés. VMware Cloud Foundation 5.x exige à la fois vCenter 8.0 U3m et SDDC Manager 5.2.5, et vCenter 7.0 est concerné sous support étendu.
- Google Threat Intelligence Group et Mandiant rapportent qu'ARMORY CASTLE a exploité la faille début septembre 2026. La CISA indique encore Exploitation : none, et la CVE n'est pas dans le KEV au 20 novembre 2026.
- Appliquez la version corrigée de vCenter pour votre branche. Broadcom ne liste aucun contournement, donc isoler le réseau de gestion ne fait que réduire l'exposition.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- L'environnement exécute une version de vCenter concernée.
- Un attaquant peut joindre le réseau de gestion de vCenter, y compris le port TCP 2012 pour l'interface RPC du service d'annuaire.
- L'environnement n'a pas appliqué la version corrigée de sa branche.
vCenter est le plan de contrôle de vSphere. Un vCenter joignable depuis un VLAN utilisateur, un serveur applicatif compromis ou un hôte Linux interne donne à l'attaquant la position réseau nécessaire. L'isolation aide, mais la faille ne demande ni identifiant ni interaction.
| Produit et branche | Versions concernées | Version corrigée |
|---|---|---|
| VMware vCenter 9.1.x | 9.1.x avant 9.1.1.0200 | 9.1.1.0200 |
| VMware vCenter 9.0.x | 9.0.x avant 9.0.2.0200 | 9.0.2.0200 |
| VMware vCenter 8.0 | 8.0 avant 8.0 U3m | 8.0 U3m |
| VMware Cloud Foundation 5.x | vCenter antérieur à 8.0 U3m | vCenter 8.0 U3m et SDDC Manager 5.2.5 |
| VMware vCenter 7.0 | toutes les versions | aucune version publique ; contactez Broadcom sous support étendu |
| VMware Telco Cloud Platform 3.0, 4.x, 5.0.x, 5.1.x et 5.2 | selon le KB463116 de Broadcom | selon le KB463116 de Broadcom |
| VMware Telco Cloud Infrastructure 3.0 | selon le KB463116 de Broadcom | selon le KB463116 de Broadcom |
Vérifiez la version et le build exécutés avec PowerCLI :
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Version
$global:DefaultVIServer.Build
Les mêmes valeurs apparaissent dans l'onglet Résumé du client vSphere et dans l'interface VAMI à l'adresse https://vcenter.example.com:5480. Vérifiez ensuite si le port du service d'annuaire est joignable depuis un réseau non fiable :
nc -vz vcenter.example.com 2012
Sous Windows, utilisez Test-NetConnection -ComputerName vcenter.example.com -Port 2012. Une connexion réussie depuis un hôte qui ne devrait pas administrer vCenter est la première condition à supprimer.
Comment corriger ?
Mettez vCenter à niveau vers la version corrigée de sa branche : 9.1.1.0200 pour 9.1.x, 9.0.2.0200 pour 9.0.x et 8.0 U3m pour 8.0. Les clients VMware Cloud Foundation 5.x appliquent vCenter 8.0 U3m avec la procédure de correctifs asynchrones du KB88287 de Broadcom et mettent SDDC Manager à jour vers 5.2.5.
- Téléchargez la version corrigée de vCenter depuis le portail de correctifs de Broadcom.
- Sauvegardez la configuration de vCenter et prenez un instantané selon votre politique de changement.
- Appliquez la mise à jour via VAMI ou le mécanisme de mise à jour standard de vSphere. La voie vCenter Quick Patch n'est pas éligible pour cet avis.
- Redémarrez si la mise à jour l'exige, puis confirmez le nouveau build avec PowerCLI.
- Mettez à jour SDDC Manager, VMware Tools pour Windows et tout composant Telco Cloud listé dans l'avis.
- Limitez les ports TCP 2012, 443 et 5480 aux hôtes de saut de gestion après la mise à jour.
Broadcom ne publie aucun contournement. Les mesures compensatoires disponibles sont réseau. N'autoriser que les hôtes de gestion connus à joindre vCenter, bloquer l'accès est-ouest au port 2012 et envoyer les journaux de vCenter et de VAMI vers un collecteur distant. Ces mesures réduisent l'exposition, mais elles ne suppriment pas la faille.
Mandiant recommande son outil de durcissement VCSA aux organisations qui ont besoin d'une posture de refus par défaut au niveau de l'appliance. L'outil écrit des règles iptables et transmet les connexions bloquées à un SIEM. Traitez-le comme une couche supplémentaire, pas comme un remplacement de la version corrigée.
Les organisations qui utilisent vCenter 7.0 ont besoin d'un contrat de support étendu actif. Broadcom ne publie pas de version 7.0 publique pour cet avis. Il en va de même pour les versions Telco Cloud, couvertes par le KB463116.
Quelle est la cause racine ?
La faille se trouve dans le service d'annuaire de vCenter, vmdird, qui expose une interface d'authentification sur DCE/RPC au port TCP 2012. Le service implémente Secure Remote Password (SRP-6a), un échange de clé authentifié par mot de passe. Dans SRP, le client et le serveur dérivent une clé de session partagée à partir du vérificateur de mot de passe et de valeurs éphémères échangées.
Google Threat Intelligence Group décrit le défaut comme une génération prévisible d'horodatages UUIDv1 dans l'interface d'authentification SRP. Une valeur UUIDv1 contient un horodatage et un identifiant de nœud. Lorsque le serveur utilise ces valeurs là où le protocole attend des données imprévisibles, un attaquant peut reproduire les valeurs qui alimentent la dérivation de clé. Il récupère alors la clé de session SRP sans connaître de mot de passe.
La clé récupérée suffit à établir une session authentifiée sous administrator@vsphere.local. GTIG est précis. La faille « permet la divulgation non authentifiée de la clé de session Secure Remote Password en exploitant une génération prévisible d'horodatages UUIDv1 dans l'interface d'authentification SRP, ce qui permet de compromettre la clé de session SRP sans connaître aucun mot de passe ».
Le code vulnérable est fermé. Broadcom publie l'avis et les versions corrigées, mais ni le source de vmdird ni un diff de correctif. La matière publique sur la cause racine est donc l'analyse de Mandiant et de GTIG, qui nomme le service, l'interface et la valeur prévisible. La ligne exacte qui génère l'UUID n'est pas publique.
La faille est distincte de CVE-2026-59309, le problème LDAP de vmdir divulgué le 29 juillet 2026. Cette faille utilisait des jetons d'autorisation malformés sur LDAP aux ports 389 ou 636. CVE-2026-123890 utilise l'interface SRP sur DCE/RPC au port 2012 et récupère la clé de session.
Comment la faille est-elle exploitée ?
L'attaque exige un accès réseau à l'interface de gestion de vCenter et aucun identifiant. GTIG a reconstitué le chemin suivant à partir de l'utilitaire BONESAW et de preuves forensiques :
- Scanner le réseau interne à la recherche des ports de gestion de vCenter. Les scans observés visaient 443, 2012, 5480 et 9080.
- Envoyer des messages d'authentification SRP forgés au service
rpc_srp_verifiersur DCE/RPC au port 2012. Les valeurs UUIDv1 prévisibles exposent la clé de session partagée. - Utiliser la clé récupérée pour créer une session authentifiée sous
administrator@vsphere.local. - Appeler l'interface
vmdirdbcpdu service d'annuaire pour exécuter des commandes et lire des fichiers, dont/storage/db/vmware-vmdir/data.mdb. - Extraire la clé de signature SAML du Security Token Service de la base d'annuaire et créer un compte administrateur SSO avec BONESAW, puis forger des assertions SAML avec SAWSNAKE.
- Activer SSH via l'API VAMI avec une requête PUT sur
/rest/appliance/access/ssh, puis se connecter avec le nouveau compte administrateur. - Lire la clé maître de vCenter et les identifiants PostgreSQL, s'authentifier sur ESXi en tant que
vpxuseret joindre l'hôte ESXi par SSH.
L'avis, l'enregistrement CVE et le rapport de GTIG ne lient aucun code d'exploitation public pour CVE-2026-123890. GTIG décrit BONESAW, l'utilitaire Golang qu'il a récupéré, mais ne publie pas le binaire. L'utilitaire dispose de sous-commandes pour créer un administrateur SSO, diffuser la base LMDB et extraire la clé de signature SAML. Son horodatage de build est 2026-07-13T09:21:24Z.
La campagne a utilisé la faille après une compromission distincte d'une appliance BeyondTrust Remote Support. Cette première étape est CVE-2026-102764, décrite par GTIG dans un rapport antérieur. L'exploitation de vCenter est une étape ultérieure de la même intrusion, pas une seconde voie d'accès initial.
Comment se déroule l'attaque ?
Un attaquant qui joint le port 2012 récupère la clé de session SRP, devient administrator@vsphere.local, puis utilise la base d'annuaire et les clés SAML pour persister et atteindre ESXi.
Que peut faire un attaquant ?
Un attaquant qui termine la chaîne détient une session administrateur vCenter authentifiée. Cette session peut lire et modifier l'infrastructure virtuelle : inventaire, hôtes, clusters, machines virtuelles, datastores et permissions. Elle peut aussi lire des fichiers via l'interface du service d'annuaire et télécharger la base d'annuaire.
La base d'annuaire contient les données d'identité SSO et le matériel de signature des jetons SAML. Avec la clé de signature, un attaquant peut forger des assertions pour n'importe quel utilisateur, y compris des administrateurs, et contourner l'authentification multifacteur sur vCenter. GTIG a observé l'acteur créer un compte SSO local nommé sps-<redacted>@vsphere.local et l'utiliser pour se connecter par SSH.
Depuis vCenter, l'attaquant peut atteindre ESXi. GTIG a observé une authentification au client ESXi Host en tant que vpxuser et une clé SSH ajoutée au compte root d'ESXi. Il a aussi observé l'extraction du contenu de disques invités, dont NTDS.dit et des ruches de registre Windows. L'avis indique qu'ESXi n'est pas concerné par ce VMSA, et la FAQ précise qu'aucune des cinq failles n'est une évasion de machine virtuelle.
Les conditions sont un accès réseau à vCenter, une version concernée et l'absence de version corrigée. L'attaquant n'a besoin ni de compte, ni de mot de passe, ni d'interaction d'un utilisateur vCenter. Un réseau de gestion joignable depuis un serveur applicatif compromis suffit.
Pourquoi le correctif fonctionne-t-il ?
Broadcom ne publie ni le source de vmdird ni un diff de correctif, donc le changement exact n'est pas public. Les versions corrigées remplacent l'implémentation du service d'annuaire qui dérive la clé de session SRP à partir de valeurs UUIDv1 prévisibles. Sans cette prévisibilité, un attaquant ne peut plus reproduire la clé à partir des messages observés, et la session administrateur non authentifiée n'est plus possible.
La matrice de réponse de l'avis est la source faisant autorité sur ce qu'il faut installer. Les correctifs sont cumulatifs, donc une version corrigée contient aussi les correctifs de sécurité vCenter antérieurs. Broadcom ne liste ni contournement ni commutateur de configuration qui supprime l'exposition.
Comme le diff n'est pas public, cette section ne peut pas montrer les lignes modifiées. La preuve que le correctif ferme la faille est l'avis de Broadcom, les numéros de build corrigés et le rapport de GTIG qui identifie la divulgation de clé SRP dans vmdird.
Comment vérifier si j'ai été compromis ?
Commencez par le build et les comptes SSO. GTIG a publié des indicateurs de la campagne, mais aucun n'est propre à l'exploitation de vCenter seule.
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Build
Get-VIAccount | Where-Object { $_.Name -like 'sps-*' }
Dans le client vSphere, ouvrez Administration, puis Single Sign On, puis Utilisateurs et groupes, et cherchez un compte dont le nom commence par sps-. La requête PowerCLI liste les comptes qui détiennent des permissions vCenter. La page Single Sign On liste tous les comptes d'annuaire, y compris un compte auquel aucun rôle n'a encore été attribué.
Sur les appliances Linux du chemin de gestion, cherchez les fichiers de webshell, les utilitaires BONESAW et SAWSNAKE, l'écoute BEARBONES et le binaire LAZYBONES :
ls -l /tmp/123 /tmp/sss /tmp/dbr /usr/bin/vmtoolscs
find / -name 'ActiveSer.jsp' -o -name 'u.jsp' 2>/dev/null
ss -ltnp | grep -E ':(53|33992)\b'
grep -R "SSH-2.0-pulsesecure_23345" /var/log/ 2>/dev/null
Vérifiez si SSH a été activé via VAMI autour de l'activité suspecte :
grep -R "access/ssh" /var/log/vmware/ 2>/dev/null
GTIG liste ces indicateurs réseau, qu'il décrit comme une infrastructure d'obfuscation suspectée :
103.147.251.5
103.190.38.3
118.174.128.34
118.174.128.36
118.174.128.38
176.9.89.66
185.71.15.109
220.121.128.41
222.108.77.44
61.216.56.127
81.45.89.43
Un résultat est une piste, pas une preuve. Les noms ActiveSer.jsp et u.jsp peuvent être créés par d'autres outils, et une tentative bloquée peut ne laisser aucune trace. GTIG a aussi publié des règles YARA pour SLIMSAVAGE, CAGEMATCH, SAWSNAKE, BONESAW, BEARBONES et LAZYBONES. Appliquez-les aux images disque des appliances et aux preuves conservées, pas seulement au vCenter en production.
Chronologie
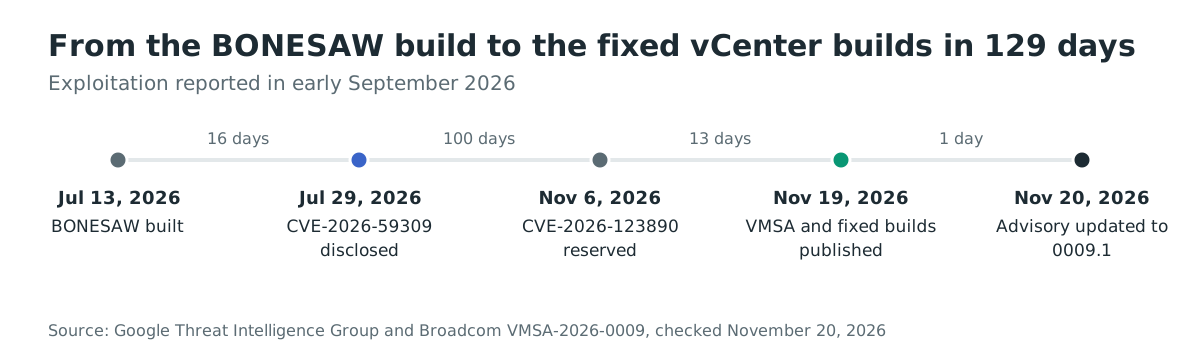
- 2026-07-13 : le binaire BONESAW récupéré porte cet horodatage de build.
- 2026-07-29 : Broadcom divulgue CVE-2026-59309, une autre faille de l'annuaire vCenter.
- du 2026-09-01 au 2026-09-30 : GTIG et Mandiant situent l'exploitation de CVE-2026-123890 début septembre 2026.
- 2026-11-06 : Broadcom réserve CVE-2026-123890.
- 2026-11-19 : Broadcom publie VMSA-2026-0009 et les versions corrigées ; GTIG publie son analyse.
- 2026-11-20 : Broadcom met l'avis à jour en VMSA-2026-0009.1, et l'enregistrement Vulnrichment de la CISA est mis à jour avec Exploitation : none.
FAQ
- CVE-2026-123890 est-elle exploitée en conditions réelles ? Google Threat Intelligence Group et Mandiant rapportent qu'ARMORY CASTLE l'a exploitée début septembre 2026. L'enregistrement Vulnrichment de la CISA indique encore Exploitation : none, et la CVE n'est pas dans le catalogue KEV au 20 novembre 2026. L'affirmation d'exploitation repose sur les preuves forensiques de Mandiant.
- Est-elle dans le KEV de la CISA ? Non. La version du catalogue vérifiée le 20 novembre 2026 est 2026.11.18, et CVE-2026-123890 n'y figure pas.
- Est-ce une évasion de machine virtuelle ? Non. La FAQ de Broadcom indique qu'aucune des failles de VMSA-2026-0009 ne permet d'exécuter du code sur un hôte ESXi depuis une machine virtuelle. L'impact porte sur vCenter, puis sur l'accès de gestion à ESXi.
- Cela concerne-t-il ESXi ? Broadcom indique qu'ESX n'est pas concerné par ce VMSA. L'accès à ESXi dans la campagne observée est passé par des identifiants et des clés SSH vCenter, pas par une faille ESXi distincte.
- Existe-t-il un contournement si je ne peux pas corriger aujourd'hui ? Broadcom ne liste aucun contournement. Limitez les ports TCP 2012, 443 et 5480 aux hôtes de gestion de confiance, bloquez l'accès latéral depuis les réseaux applicatifs et utilisateurs, et transmettez les journaux. Ces mesures réduisent l'exposition, mais ne corrigent pas vmdird.
- Existe-t-il un proof of concept public ? Aucun n'est lié depuis l'avis, l'enregistrement CVE ou le rapport de GTIG. GTIG décrit l'utilitaire BONESAW, mais ne le publie pas.
Trouver les interfaces de gestion vCenter exposées avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les interfaces de gestion exposées à Internet, y compris vCenter, VAMI et les points de terminaison SSO. Elle montre quels hôtes répondent sur les ports de gestion pour les corriger en priorité : https://ostorlab.co/product/attacksurface_discovery
Références
- Avis Broadcom VMSA-2026-0009 : https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39495 (vérifié le 20 novembre 2026)
- Questions et réponses Broadcom VMSA-2026-0009 : https://brcm.tech/vmsa-2026-0009-qna (vérifié le 20 novembre 2026)
- Enregistrement CVE-2026-123890 : https://www.cve.org/CVERecord?id=CVE-2026-123890 (vérifié le 20 novembre 2026)
- Google Threat Intelligence Group et Mandiant, « ARMORY CASTLE Exploits vSphere » : https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere (vérifié le 20 novembre 2026)
- Google Threat Intelligence Group et Mandiant, « ARMORY CASTLE Exploits BeyondTrust » : https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-beyondtrust (vérifié le 20 novembre 2026)
- Guide de correctifs asynchrones de Broadcom, KB88287 : https://knowledge.broadcom.com/external/article?legacyId=88287 (vérifié le 20 novembre 2026)
- Outil de durcissement VCSA de Mandiant : https://github.com/mandiant/vcsa-hardening-tool (vérifié le 20 novembre 2026)
- Catalogue KEV de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 20 novembre 2026)
- Couverture de la campagne par The Hacker News : https://thehackernews.com/2026/11/china-linked-hackers-exploit-critical.html (vérifié le 20 novembre 2026)