VMware vCenter 認証バイパス、野外で悪用(CVE-2026-123890)
vCenter のディレクトリサービスに認証不要の欠陥があり、administrator@vsphere.local になれます。ゼロデイとして悪用され、9.1.1.0200、9.0.2.0200、8.0 U3m で修正済みです。
要点
- vCenter のディレクトリサービスの欠陥により、認証されていない攻撃者が SRP のセッションキーを復元し、
administrator@vsphere.localとして管理者セッションを開けます。Broadcom は CVSS v3.1 9.8 の Critical(CWE-288)と評価しています。 - VMware vCenter 9.1.x の 9.1.1.0200 未満、9.0.x の 9.0.2.0200 未満、8.0 の 8.0 U3m 未満が影響を受けます。VMware Cloud Foundation 5.x は vCenter 8.0 U3m と SDDC Manager 5.2.5 の両方が必要で、vCenter 7.0 は拡張サポートの対象です。
- Google Threat Intelligence Group と Mandiant は、中国に関連するとみられる攻撃者 ARMORY CASTLE が 2026 年 9 月上旬にこの欠陥を悪用したと報告しています。CISA の Vulnrichment 記録は依然として Exploitation: none で、2026 年 11 月 20 日時点で KEV には入っていません。
- 使用中のブランチの修正版 vCenter を適用してください。Broadcom は回避策を提示していないため、管理ネットワークの分離は露出を減らすだけです。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- 影響を受ける vCenter のビルドを実行している。
- 攻撃者が vCenter の管理ネットワークに到達でき、ディレクトリサービスの RPC インターフェースである TCP ポート 2012 も到達できる。
- そのブランチの修正版を適用していない。
vCenter は vSphere の管理プレーンです。ユーザー VLAN、侵害されたアプリケーションサーバー、内部の Linux ホストから vCenter に到達できる場合、攻撃者はこの欠陥に必要なネットワーク上の位置を得ます。分離は助けになりますが、この欠陥は認証情報もユーザーの操作も必要としません。
| 製品とブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| VMware vCenter 9.1.x | 9.1.1.0200 未満の 9.1.x | 9.1.1.0200 |
| VMware vCenter 9.0.x | 9.0.2.0200 未満の 9.0.x | 9.0.2.0200 |
| VMware vCenter 8.0 | 8.0 U3m 未満の 8.0 | 8.0 U3m |
| VMware Cloud Foundation 5.x | 8.0 U3m 未満の vCenter | vCenter 8.0 U3m と SDDC Manager 5.2.5 |
| VMware vCenter 7.0 | すべてのリリース | 公開ビルドなし。拡張サポート契約で Broadcom に問い合わせる |
| VMware Telco Cloud Platform 3.0、4.x、5.0.x、5.1.x、5.2 | Broadcom KB463116 のとおり | Broadcom KB463116 のとおり |
| VMware Telco Cloud Infrastructure 3.0 | Broadcom KB463116 のとおり | Broadcom KB463116 のとおり |
PowerCLI で実行中のバージョンとビルドを確認します。
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Version
$global:DefaultVIServer.Build
同じ値は vSphere Client のサマリタブと、https://vcenter.example.com:5480 の VAMI 画面でも確認できます。次に、信頼できないネットワークからディレクトリサービスのポートに到達できるか確認します。
nc -vz vcenter.example.com 2012
Windows では Test-NetConnection -ComputerName vcenter.example.com -Port 2012 を使います。vCenter を管理すべきでないホストから接続できるなら、その経路を最初に塞ぎます。
修正方法
使用中のブランチの修正版に vCenter を更新します。9.1.x は 9.1.1.0200、9.0.x は 9.0.2.0200、8.0 は 8.0 U3m です。VMware Cloud Foundation 5.x の顧客は Broadcom KB88287 の非同期パッチ手順で vCenter 8.0 U3m を適用し、SDDC Manager を 5.2.5 に更新します。
- Broadcom のパッチポータルから修正版 vCenter をダウンロードします。
- 変更管理の方針に従って vCenter の設定をバックアップし、スナップショットを取得します。
- VAMI または vSphere の標準更新手順で更新を適用します。vCenter Quick Patch はこのアドバイザリの対象外です。
- 更新に再起動が必要なら再起動し、PowerCLI で新しいビルドを確認します。
- SDDC Manager、Windows 用 VMware Tools、およびアドバイザリに記載された Telco Cloud の各コンポーネントを更新します。
- 更新後、TCP ポート 2012、443、5480 を管理用ジャンプホストだけに制限します。
Broadcom は回避策を提示していません。利用できる暫定策はネットワーク側の制御です。既知の管理ホストだけに vCenter への到達を許し、ポート 2012 への東西方向のアクセスを遮断し、vCenter と VAMI のログをリモートの収集先へ転送します。これらの制御は露出を減らしますが、欠陥を除去しません。
Mandiant は、アプライアンス自体で既定拒否の姿勢が必要な組織に VCSA 強化ツールを勧めています。このツールは iptables のルールを書き、遮断した接続を SIEM に転送します。修正版の代わりではなく、追加の層として扱ってください。
vCenter 7.0 を使う組織には有効な拡張サポート契約が必要です。Broadcom はこのアドバイザリ用の公開 7.0 ビルドを出していません。Telco Cloud の各バージョンも同じで、Broadcom は KB463116 で対応しています。
根本原因は何ですか?
欠陥は vCenter のディレクトリサービス vmdird にあり、TCP ポート 2012 の DCE/RPC 上で認証インターフェースを公開しています。このサービスはパスワードで認証する鍵交換である Secure Remote Password(SRP-6a)を実装しています。SRP では、クライアントとサーバーがパスワード検証子と、双方が送る一時的な値から共有セッションキーを導出します。
Google Threat Intelligence Group は、この欠陥を SRP 認証インターフェースにおける予測可能な UUIDv1 タイムスタンプの生成と説明しています。UUIDv1 の値にはタイムスタンプとノード識別子が含まれます。プロトコルが予測不能なデータを期待する箇所でサーバーがこれらの値を使うと、攻撃者は鍵導出に入る値を再現できます。その結果、パスワードを知らずに SRP のセッションキーを復元できます。
復元した鍵があれば、administrator@vsphere.local として認証済みセッションを確立できます。GTIG は次のように正確に述べています。この欠陥は「SRP 認証インターフェースにおける予測可能な UUIDv1 タイムスタンプの生成を悪用し、認証なしで Secure Remote Password のセッションキーを漏えいさせる。これにより、パスワードを一切知らずに SRP のセッションキーを侵害できる」。
脆弱なコードは非公開です。Broadcom はアドバイザリと修正版を公開していますが、vmdird のソースやパッチの差分は公開していません。したがって、根本原因に関する公開資料は Mandiant と GTIG の分析であり、サービス、インターフェース、予測可能な値を特定しています。UUID を生成する正確な行は公開されていません。
この欠陥は、2026 年 7 月 29 日に公表された vmdir の LDAP 問題 CVE-2026-59309 とは別です。こちらはポート 389 または 636 の LDAP で不正な認可トークンを使うものでした。CVE-2026-123890 はポート 2012 の DCE/RPC 上の SRP インターフェースを使い、セッションキーを復元します。
どのように悪用されますか?
攻撃には vCenter の管理インターフェースへのネットワーク到達性が必要で、認証情報は不要です。GTIG は BONESAW ユーティリティとフォレンジック証拠から次の経路を再構成しました。
- 内部ネットワークを走査し、vCenter の管理ポートを探します。観測された走査は 443、2012、5480、9080 を対象にしていました。
- ポート 2012 の DCE/RPC 上で
rpc_srp_verifierサービスに細工した SRP 認証メッセージを送ります。予測可能な UUIDv1 の値が共有セッションキーを露出させます。 - 復元した鍵を使い、
administrator@vsphere.localとして認証済みセッションを作ります。 - ディレクトリサービスの
vmdirdbcpインターフェースを呼び、コマンドを実行してファイルを読みます。/storage/db/vmware-vmdir/data.mdbも読み取ります。 - ディレクトリデータベースから SAML Security Token Service の署名鍵を抽出し、BONESAW で SSO 管理者アカウントを作成し、SAWSNAKE で SAML アサーションを偽造します。
/rest/appliance/access/sshへの PUT 要求で VAMI API から SSH を有効にし、新しい管理者アカウントでログインします。- vCenter のマスターキーと PostgreSQL の認証情報を読み、
vpxuserとして ESXi に認証し、SSH で ESXi ホストに到達します。
アドバイザリ、CVE 記録、GTIG の報告はいずれも CVE-2026-123890 の公開攻撃コードをリンクしていません。GTIG は回収した Golang 製ユーティリティ BONESAW を説明していますが、バイナリは公開していません。このユーティリティには、SSO 管理者の作成、LMDB データベースの送信、SAML 署名鍵の抽出を行うサブコマンドがあります。ビルド時刻は 2026-07-13T09:21:24Z です。
このキャンペーンでは、別の BeyondTrust Remote Support アプライアンスの侵害後にこの欠陥が使われました。その最初の段階は CVE-2026-102764 で、GTIG が以前の報告で説明しています。vCenter の悪用は同じ侵入の後続段階であり、2 つ目の初期アクセス経路ではありません。
攻撃の流れは?
ポート 2012 に到達した攻撃者は SRP のセッションキーを復元し、administrator@vsphere.local になって、ディレクトリデータベースと SAML 鍵を使って永続化し、ESXi へ移動します。
攻撃者に何ができますか?
攻撃者がこの連鎖を完了すると、認証済みの vCenter 管理者セッションを握ります。このセッションは仮想インフラストラクチャを読み取り、変更できます。インベントリ、ホスト、クラスタ、仮想マシン、データストア、権限が対象です。ディレクトリサービスのインターフェースからファイルを読み、ディレクトリデータベースをダウンロードすることもできます。
ディレクトリデータベースには SSO の ID データと SAML トークンの署名材料が含まれます。署名鍵があれば、攻撃者は管理者を含む任意のユーザーのアサーションを偽造し、vCenter の多要素認証を回避できます。GTIG は、攻撃者が sps-<redacted>@vsphere.local というローカル SSO アカウントを作成し、SSH ログインに使うのを観測しました。
vCenter から ESXi に到達できます。GTIG は、vpxuser として ESXi Host Client に認証し、ESXi の root アカウントに SSH 公開鍵を追加し、ゲストディスクの内容を抽出するのを観測しました。対象には Windows の NTDS.dit とレジストリハイブが含まれます。アドバイザリは ESXi 自体がこの VMSA の影響を受けないと述べており、Q&A は 5 つの問題のいずれも仮想マシンからの脱出ではないとしています。
条件は vCenter へのネットワーク到達性、影響を受けるビルド、修正版を適用していないことです。攻撃者にはアカウントもパスワードも vCenter ユーザーの操作も必要ありません。侵害されたアプリケーションサーバーから管理ネットワークに到達できれば十分です。
修正が機能する理由
Broadcom は vmdird のソースもパッチの差分も公開していないため、正確な変更は公開されていません。修正版は、予測可能な UUIDv1 の値から SRP セッションキーを導出するディレクトリサービスの実装を置き換えます。予測可能性がなくなれば、攻撃者は観測したメッセージから鍵を再現できず、認証なしの管理者セッションは成立しません。
アドバイザリの対応マトリクスが、何をインストールすべきかの正式な情報です。パッチは累積的であるため、修正版には以前の vCenter のセキュリティ修正も含まれます。Broadcom は露出をなくす回避策も設定スイッチも提示していません。
差分が公開されていないため、この節で変更行を示すことはできません。修正が問題を閉じる根拠は、Broadcom のアドバイザリ、修正版のビルド番号、そして vmdird の SRP 鍵漏えいを特定した GTIG の報告です。
侵害されたかどうかを確認するには?
まずビルドと SSO アカウントを確認します。GTIG はキャンペーンの指標を公開していますが、vCenter の悪用だけに固有のものはありません。
Connect-VIServer -Server vcenter.example.com
$global:DefaultVIServer.Build
Get-VIAccount | Where-Object { $_.Name -like 'sps-*' }
vSphere Client で「管理」、次に「Single Sign On」、次に「ユーザーとグループ」を開き、名前が sps- で始まるアカウントを探します。PowerCLI の照会は vCenter の権限を持つアカウントを一覧します。Single Sign On の画面は、まだロールが割り当てられていないアカウントも含め、ディレクトリのすべてのアカウントを一覧します。
管理経路にある Linux アプライアンスで、ウェブシェルファイル、BONESAW と SAWSNAKE のユーティリティ、BEARBONES の待ち受け、LAZYBONES のバイナリを確認します。
ls -l /tmp/123 /tmp/sss /tmp/dbr /usr/bin/vmtoolscs
find / -name 'ActiveSer.jsp' -o -name 'u.jsp' 2>/dev/null
ss -ltnp | grep -E ':(53|33992)\b'
grep -R "SSH-2.0-pulsesecure_23345" /var/log/ 2>/dev/null
不審な活動の前後に VAMI から SSH が有効化されたか確認します。
grep -R "access/ssh" /var/log/vmware/ 2>/dev/null
GTIG は次のネットワーク指標を、疑わしい難読化インフラストラクチャとして挙げています。
103.147.251.5
103.190.38.3
118.174.128.34
118.174.128.36
118.174.128.38
176.9.89.66
185.71.15.109
220.121.128.41
222.108.77.44
61.216.56.127
81.45.89.43
一致は手掛かりであり、証拠ではありません。ActiveSer.jsp と u.jsp は別のツールが作成する可能性があり、遮断された試行は痕跡を残さないことがあります。GTIG は SLIMSAVAGE、CAGEMATCH、SAWSNAKE、BONESAW、BEARBONES、LAZYBONES の YARA ルールも公開しています。本番の vCenter だけでなく、アプライアンスのディスクイメージと保存した証拠にも適用してください。
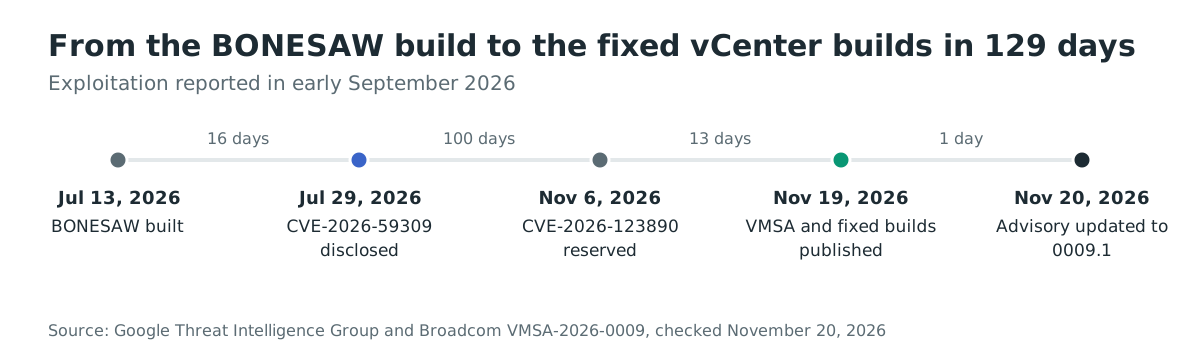
年表
- 2026-07-13: 回収された BONESAW バイナリのビルド時刻。
- 2026-07-29: Broadcom が別の vCenter ディレクトリの欠陥 CVE-2026-59309 を公表。
- 2026-09-01 から 2026-09-30: GTIG と Mandiant は CVE-2026-123890 の悪用を 2026 年 9 月上旬としている。
- 2026-11-06: Broadcom が CVE-2026-123890 を予約。
- 2026-11-19: Broadcom が VMSA-2026-0009 と修正版を公開し、GTIG が分析を公開。
- 2026-11-20: Broadcom がアドバイザリを VMSA-2026-0009.1 に更新し、CISA の Vulnrichment 記録が Exploitation: none で更新される。
よくある質問
- CVE-2026-123890 は野外で悪用されていますか? Google Threat Intelligence Group と Mandiant は、ARMORY CASTLE が 2026 年 9 月上旬に悪用したと報告しています。CISA の Vulnrichment 記録は依然として Exploitation: none で、2026 年 11 月 20 日時点で KEV カタログには入っていません。悪用の主張は Mandiant のフォレンジック証拠に基づきます。
- CISA KEV に入っていますか? いいえ。2026 年 11 月 20 日に確認したカタログのバージョンは 2026.11.18 で、CVE-2026-123890 は含まれていません。
- 仮想マシンからの脱出ですか? いいえ。Broadcom の Q&A は、VMSA-2026-0009 のどの問題も仮想マシンから ESXi ホストでコードを実行できるものではないとしています。影響は vCenter と、そこから ESXi への管理アクセスに及びます。
- ESXi は影響を受けますか? Broadcom は ESX がこの VMSA の影響を受けないとしています。観測されたキャンペーンでの ESXi アクセスは、別の ESXi の欠陥ではなく、vCenter の認証情報と SSH 鍵によるものでした。
- 今日パッチを適用できない場合の回避策はありますか? Broadcom は回避策を提示していません。TCP ポート 2012、443、5480 を信頼できる管理ホストに制限し、アプリケーションとユーザーのネットワークからの横方向のアクセスを遮断し、ログを転送してください。これらの制御は露出を減らしますが、vmdird を修正しません。
- 公開された実証コードはありますか? アドバイザリ、CVE 記録、GTIG の報告のいずれもリンクしていません。GTIG は BONESAW ユーティリティを説明していますが、公開していません。
Ostorlab で公開されている vCenter 管理インターフェースを探す
Ostorlab の攻撃対象領域の検出は、vCenter、VAMI、SSO のエンドポイントを含むインターネット公開の管理インターフェースを棚卸しします。管理ポートに応答するホストを特定し、優先的に修正できるようにします。https://ostorlab.co/product/attacksurface_discovery
参考資料
- Broadcom アドバイザリ VMSA-2026-0009: https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39495 (2026 年 11 月 20 日確認)
- Broadcom VMSA-2026-0009 の Q&A: https://brcm.tech/vmsa-2026-0009-qna (2026 年 11 月 20 日確認)
- CVE-2026-123890 の記録: https://www.cve.org/CVERecord?id=CVE-2026-123890 (2026 年 11 月 20 日確認)
- Google Threat Intelligence Group と Mandiant「ARMORY CASTLE Exploits vSphere」: https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere (2026 年 11 月 20 日確認)
- Google Threat Intelligence Group と Mandiant「ARMORY CASTLE Exploits BeyondTrust」: https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-beyondtrust (2026 年 11 月 20 日確認)
- Broadcom の非同期パッチガイド KB88287: https://knowledge.broadcom.com/external/article?legacyId=88287 (2026 年 11 月 20 日確認)
- Mandiant の VCSA 強化ツール: https://github.com/mandiant/vcsa-hardening-tool (2026 年 11 月 20 日確認)
- CISA KEV カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日確認)
- The Hacker News によるキャンペーンの報道: https://thehackernews.com/2026/11/china-linked-hackers-exploit-critical.html (2026 年 11 月 20 日確認)