ARTEX:無料のAIペンテストフレームワークが攻撃者の定番になるまで
ARTEXは7月のGitHub公開から、銀行への侵害、ConnectWiseのサプライチェーン侵害、200組織を狙う諜報活動へと広がった。エージェントの動作、ログに残る痕跡、最初に塞ぐべき点を解説する。
TL;DR
- ARTEXはオープンソースのマルチエージェント型AIペネトレーションテストフレームワークだ。Goのバックエンド、Next.jsのコンソール、PostgreSQLで構成され、2026年7月にGitHubで公開された。運用者が対象と目的を与えると、プランナーとワーカーのエージェントがツールを実行し、資産・所見・証拠を共有グラフに記録する。
- 3か月の間に、韓国の銀行、ConnectWise Cloud Backupのサプライチェーン侵害、14か国・200組織以上を狙ったVAPOR PANDAのキャンペーン、そしてMicrosoftがStorm-3358と呼ぶカンボジア拠点のサイバー犯罪クラスターで使用された。
- 作者は2026年10月8日にプロジェクトをクローズドソース化した。Wiz Researchはその時点で12,000以上のフォークを数え、11月初旬の独立したスキャンでは、何を数えるかによって約800から1,650の公開コンソールが見つかった。
- このフレームワークはクラウドアクセスに到達するのにソフトウェア脆弱性を必要としない。Unit 42のインシデント対応者は、運用者がパスワードリセットページと公開APIをわずか1日でクラウドアクセスに変えるのを観察した。
- その特徴はステルス性ではなく、速度と反復だ。毎秒約1回のパスワードスプレー、20〜60分のバースト、IPとユーザーエージェントのローテーション、24〜30時間続くセッション。
- 痕跡を探す。
norma/0.4とartex-enrich/1.0のユーザーエージェント、ソースマップの取得直後の内部APIルート呼び出し、alg:noneのJWT、OAuthコールバックの探索。 - 所有するARTEXコンソールをすべて閉鎖し、アイデンティティを境界として扱う。アプリの同意、サービスプリンシパルの資格情報、ロール割り当て、レガシー認証が対象だ。
- これはデュアルユースのツールであり、CVEではない。CISA KEV:対象外(CVEなし、2026年11月13日評価)。ほとんどの試行は失敗した。危険なのは、もう一度試すコストの低さだ。
なぜ今ARTEXなのか
ARTEXが重要なのは、ペネトレーションテストで最も高コストな部分、つまりありふれた弱点を機械の速度で連鎖させる作業を自動化したからだ。2026年7月のGitHub公開から3か月で、韓国の銀行、サプライチェーン侵害、200標的の諜報活動に使用された。Wiz Researchによると、中国人開発者が公開し、9月にBaiduの「Agent+」レッドチームチャレンジで優勝、攻撃者がすでに韓国の銀行への攻撃に使用した後の10月8日にクローズドソース化された(Wiz Research、2026年10月22日)。
セキュリティツールとしては短い道のりだ。11月までに、Microsoftは使用アクターに関する報告を2本、CrowdStrikeはさらに2本公開し、ソウル警察はこのツールに基づく刑事事件を説明し、独立系スキャナーは公開コンソールを数千台単位で数えていた。このツールは新しい種類の脆弱性を生んだのではない。ありふれた弱点を試し、再試行し、連鎖させる速度を変えたのだ。
重要な変化は経済性にある。人間のペンテスターは時間、注意力、技能に制約される。エージェント群はトークン、プロキシ、標的に制約される。Microsoftの分析では、初期標的選定からクラウドの特権アクセスまでが3時間未満だった事例が複数あった(Microsoft、2026年10月21日)。Unit 42は、運用者が公開パスワードリセットページと公開APIを「時にはわずか1日で」クラウドアクセスに変え、ソフトウェア脆弱性を一切悪用していないと述べている(Unit 42、2026年11月11日)。
ARTEXとは何か
ARTEXはエージェント、ツール、証拠のためのオーケストレーションシステムであり、LLMを後付けしたスキャナーではない。 プロジェクトの公開フォークが公開するREADMEには、Next.jsフロントエンドを埋め込んだGoモノリス、PostgreSQLデータベース、作者のnorma SDKで構築されたエージェントランタイムが説明されている(ARTEX README、上流プロジェクトの公開フォーク)。4つの役割が作業を分担する。Goalsエージェントが対象を分解してスコープを抽出し、Plannerが次の意図を生成し、Workerエージェントがツールを実行し、MainAgentが人間をループ内に保つ。
状態は2つのグラフで保持される。資産グラフはグローバルでタスク間共有され、ルートドメイン、サブドメイン、IP、サービス、アプリ、エンドポイントを企業単位でまとめる。探索グラフはタスクごとに、目標、意図、事実、所見、ヒントをspawns、derived_from、yields、provesなどのエッジで結ぶ。エージェントは両方をツールとして照会するため、あるワーカーが発見した事実が次の計画の文脈になる。
このフレームワークには、ブラウザからキャンペーンを運用するための機能が揃っている。タスクダッシュボード、資産カバレッジマップ、独自CAを持つ通信記録用MITMプロキシ、ツール承認とインターセプト画面、MCPサーバー対応、再利用可能な「スキル」、エージェントメモリ、そしてポート8787でDockerコンテナを起動するワンクリックインストーラだ(README)。デフォルトイメージにはripgrep、curl、vim、npm、nmapが含まれる。Microsoftは、エージェントがデフォルトでwget、Python HTTPクライアント、Playwright経由のヘッドレスChromiumを使うと補足している(Microsoft)。WizはImpacketを、Zscalerは運用者のカスタムビルドでsqlmapとjadxを観察した(Zscaler ThreatLabz)。
パッケージ化こそが要点だ。かつてチーム、方法論、報告テンプレートを必要としたツールが、いまはdocker compose up -dとAPIキーで動き出す。正規のテスターにとって有用な性質は、まったく正規でない者にとっても有用だ。
作者を追い越したツールの短い歴史
ARTEXが公開されていたのは、作者が撤回するまでの3か月足らずだった。各段階が実行可能な母集団を広げたため、順序が重要になる。
- 2026年7月: プロジェクトがAGPL-3.0ライセンスのオープンソースフレームワークとしてGitHubで公開される(Wiz、Security Affairs)。
- 2026年9月: WizはBaiduの「Agent+」レッドチームチャレンジで優勝したと報告する。9月下旬、韓国の金融機関が侵害を報告し始め、CrowdStrikeが後にARTEXコンソールをこのキャンペーンに結びつける。
- 2026年10月8日: 10:50 UTCに作者が、ツールが悪用されたためクローズドソース化し、今後のバージョンをリリースしない旨を投稿する。プロジェクトは非公開になる(BadByte、2026年11月4日)。
- 2026年10月11日: GeniansはGitHubリポジトリとDockerイメージが削除されたと報告する。フォークとミラーは残る(Security Affairs)。
- 2026年11月: 約34のDocker Hubネームスペースが
artexという名前のイメージを公開し、合計で約60,000回プルされる。ARTEX 0.1.1のフォークであるAntiFoxはAWS資格情報窃取に使われ、バージョン2.0としてGitHubに残っている(BadByte、BleepingComputer、2026年11月11日)。
ソースを閉じたことで失われたのはメンテナーであり、能力ではない。Wizはプロジェクトが非公開になるまでに12,000以上のフォークを数えた。Dockerエコシステムが空白を埋めた。BadByteは34のネームスペースがARTEXイメージを公開していることを見つけ、最もスターの多いコピーキャットはクリーンな継続ではなくトロイの木馬化されたものだった。バックドア入りのtomicdd/artexは、認証不要のログインハンドラを追加してrootでシェルコマンドを実行し、出力を返した。Dockerは11月5日に削除したが、その日時点で637のGitHubリポジトリがまだこのイメージを指していた。この事件はMalicious ARTEX Docker Image Hands Out Root Shellsで別途扱っている。
この皮肉は防御側に役立つ。検証されていないイメージから攻撃ツールを導入する人は、悪用しようとしているのと同じリスクを引き継ぐ。未修正のコンソール、rootコンテナ、平文の秘密、公開ポートだ。ARTEXエコシステムは今や攻撃基盤であり、サプライチェーンの標的でもある。
攻撃はどのようなものか
キャンペーンは動機も技術も異なるが、共通のパターンがある。インターネット公開アプリを見つけ、メモリ破壊ではなくアイデンティティフローを使い、何かが開くまでエージェントに反復させる。表は完全な一覧ではなく、公開報告が裏づける内容だ。
| キャンペーン | 期間 | 確認されている内容 | 出典 |
|---|---|---|---|
| 韓国の金融機関 | 2026年9月下旬〜10月上旬 | 7機関が侵害され、約66,000〜67,000人と2,200社が影響。38.244.50[.]120のコンソールがDeepSeek v4.1 Flash、GLM-5.3、Grok 4.6を使用 |
Security Affairs、CrowdStrike |
| Storm-0940とConnectWise Cloud Backup | 2026年9月以降、ベンダー勧告は10月16日 | エージェントが盗まれたマルチテナントアプリの資格情報で2,250以上のテナントへのサインインを試行。並行スプレーで151,000以上のログオン失敗 | Microsoft |
| VAPOR PANDA | 2026年10月17〜28日 | 14か国・200組織以上。9件の侵害後活動を確認。BLOODALCHEMYバックドア。Falconセンサーの明示的な回避 | CrowdStrike |
| ソウル警察庁の事件 | 2025年9月〜2026年10月 | 90組織以上、容疑者7人、元ペンテスター、38件で総額3億6,000万ウォンの身代金要求 | BleepingComputer |
| Storm-3358 | 2026年10月 | 東南アジアと世界の金融機関を狙うカンボジア拠点の金銭目的クラスター。WISP、vshell、AdaptixC2のRAT | Microsoft |
| WorkOS | 2026年10月30日 | 社内営業アプリにアクセス。CRMの連絡先、アカウント履歴、通話要約が漏えい。ユーザーエージェントはartex-enrich/1.0とnorma/0.4 |
BleepingComputer |
| AntiFox | 2026年11月 | ARTEX 0.1.1のフォーク。Alibaba CloudのホストからIISウェブシェルを展開し、有効なIAMとEC2ロール資格情報でAWSに到達 | BleepingComputer |
韓国:1人の運用者、3つのモデル、開いたままのコンソール
CrowdStrikeの10月7日の報告は、9月下旬に始まった韓国の銀行へのキャンペーンを説明している。アクターはARTEXコンソールと、Claude Codeのセッション履歴、ARTEX設定ファイル、Claudeメモリファイルを含む公開ディレクトリを残した。ARTEXインスタンスはDeepSeek v4.1 Flashを主モデルとし、Claude Codeセッション用にGLM-5.3とGrok 4.6を補助的に使い、リセラードメインxcai[.]pro経由でDeepSeekに到達していた(CrowdStrike)。
帰属の手がかりは運用者自身のファイルから得られた。履歴書用プロンプトには氏名、電話番号、Telegramハンドル、年齢、大学、所在地が含まれていた。CrowdStrikeは、これらの詳細をアクターに確定的に結びつけることはできず、プロンプト内の生年月日が別の記載と矛盾すると注意している。セッションでは、運用者がClaudeに韓国の漏えいデータがどこで売られるか、どのTelegramグループに接触すべきかを尋ねている。BleepingComputerは、銀行にShinhan、KB Kookmin、Hanaが含まれ、個人データとカード情報が漏えいし、一部システムが停止したと報じている(BleepingComputer、2026年10月10日)。
Hunt.ioの追跡調査はインフラの詳細を追加する。38.244.50[.]120のコンソールはロサンゼルスのCogent網にあり、15のポートが開いていた。ARTEXのログインページは443と8090に現れ、Gemini2API管理コンソールとTinyproxyサーバーが並んでいた。香港のジャンプサーバーには105 MBのツール群があり、逆SSHトンネルを維持するスクリプト、FOFAクエリスクリプト、ローテーションするプロキシリスト、147回の使用記録を持つ19のカスタムスキルが含まれていた。対象はコード監査、Webインジェクション、WAF回避、認証テスト、Telegram Mini Apps、APK逆コンパイル、決済ロジックに及ぶ(Security Affairs)。
Storm-0940:スキャンからサプライチェーン侵害へ
Microsoftは、2021年から活動する中国国家系アクターStorm-0940が、早くも2026年9月からARTEXを使い、航空宇宙、自動車、化学、エネルギー、金融、政府、法務、製造、メディア、軍事、半導体、ソフトウェア、技術、シンクタンクなど数百の組織を攻撃したと評価している。複数の侵害では3時間未満でクラウドの特権アクセスに到達した(Microsoft)。
研究すべきはサプライチェーンとの結びつきだ。MicrosoftはStorm-0940がマルチテナントアプリConnectWise Cloud Backupの侵害に責任があると評価している。複数のConnectWiseクラウドアプリのIDを取得した後、エージェントは盗んだアプリ資格情報で顧客環境に認証し、Microsoft Graphへ進んだ。偵察、永続化のためのアプリ資格情報変更、ID・グループ・特権ロールの変更、Azure Key Vaultからの大規模な秘密読み取りである。
並行するパスワードスプレーがそのテンポを示す。10月10日から14日にかけて、144.172.64[.]99のインフラは8組織の327アカウントを標的にした。Microsoftは151,000以上のログオン失敗を記録し、10月11日には毎分2,900件のピーク、1日で111,000件以上に達した。48アカウントが1,000件以上の失敗を受け、ロックアウトが活動のほぼ98%を占めた。このスプレーでは、認証成功、トークン発行、Graph呼び出し、ディレクトリ変更はいずれも観測されなかった。サプライチェーンへのアクセスは、パスワードを推測したのではなく、盗まれたアプリ資格情報から得られた。
この区別は防御側にとって重要だ。パスワードスプレーは騒がしく、しばしば失敗する。信頼されたマルチテナントアプリが有効な資格情報でサインインするのは静かだ。そこにあるべきものだからだ。エージェントの強みは、両方を同時にできることにある。
VAPOR PANDA:11日間で200標的
CrowdStrikeの10月29日の報告は、別の中国系アクターVAPOR PANDAが10月17日から11日間で少なくとも14か国の200組織以上にARTEXを使用したと説明している。標的には中南米、欧州、アジア、中東の外務省、米国の半導体・防衛・シンクタンク、複数地域の通信事業者が含まれた。CrowdStrikeは9組織で侵害後の活動を確認し、少なくとも12組織への資格情報スプレーを確認した(CrowdStrike)。
技術的詳細は異例に具体的だ。米国の製薬会社では、エージェントが署名されていないSAMLアサーションとXXE欠陥を連鎖させてクラウドのインスタンスメタデータサービスを照会し、数千のインスタンスに管理コマンドを発行できるロールを取得し、企業管理者アカウントへ昇格した。別の製薬会社では、ウェブシェルを展開し、認証不要のオーケストレーションサービスを悪用して本番コンテナでrootを取得し、LAPSパスワードを読み、リソースベースの制約付き委任を悪用した。ギリシャの政府機関では、運用者が2022年のディレクトリエクスポートを提供し、エージェントはローテーションされていない鍵で管理者トークンを偽造し、ユーザーの送信メールから見つけたVPN設定で内部ネットワークに到達した。
VAPOR PANDAはエージェントにエンドポイント防御の回避も指示した。世界的な製薬会社では、tasklistとフォルダ一覧から判断してFalconセンサーのないWindowsマシンをドメイン内で見つけるよう指示し、CrowdStrikeセンサーを指す中国のレッドチーム隠語「猎鹰」を使った。ある侵害では、計画エージェントが約14億入力トークンを消費した。これは有用な規模の目安だ。チャットボットのセッションではなく、計算予算である。
サイバー犯罪:元ペンテスターとStorm-3358
同じツールが国家諜報と日常的な詐欺の両方にまたがる。10月26日、BleepingComputerはソウル警察が韓国で90組織以上を侵害した作戦で7人の容疑者を特定したと報じた。主犯は2019年から2022年までサイバーセキュリティ企業に勤めた32歳の独学ハッカーで、2025年9月に攻撃を始め、2026年8月下旬にAIツールを導入した。38件の事案で、グループは盗んだデータを公開しない代わりに3億6,000万ウォン(約27万ドル)を要求した。警察は、生成AIを悪用した大規模ハッキングと個人情報窃取事件で韓国初の逮捕だと説明した(BleepingComputer)。
Microsoftの11月6日の報告は、プロの犯罪層を追加する。Storm-3358はカンボジア拠点の侵入クラスターで、主に東南アジアの金融機関を狙い、世界的な大規模金融機関も少数標的にする。2026年10月、従来の自動化とともにARTEXを使い、インターネット接続システムをスキャンし、匿名ファイルアップロードとSSRFを悪用し、WISP、vshell、AdaptixC2のリモートアクセス型トロイの木馬を導入した。エージェントはnetcatとcurlでこれらをダウンロードした(Microsoft)。
ロングテール:WorkOSとAntiFox
すべての事件に国家アクターが必要なわけではない。WorkOSは10月30日、攻撃者が社内営業アプリにアクセスし、業務連絡先、顧客アカウント履歴、営業・サポート会話の要約を持ち出したと公表した。創業者はこの侵入をARTEXに帰属し、調査チームがWebリクエストでartex-enrich/1.0とnorma/0.4のユーザーエージェントを確認したと述べた(BleepingComputer、2026年11月3日)。
AntiFoxはフォークの次の行き先を示す。Arctic Wolfは、Alibaba CloudのホストがAntiFoxインターフェースを動かし、IAMユーザーや引き受けたEC2ロールを含む有効なAWS IDで認証済みAPI呼び出しを行っていたのを観察した。ある事例では、運用者がインターネット公開のIISサーバーにASPXウェブシェルを展開し、アプリ設定とデータベース接続文字列を読み、設定ファイルとログをWebからアクセス可能なディレクトリにコピーした。別の事例では、IDを切り替えながら約30分で数百のAWS APIリクエストを行った。大半はブロックされたが、一部は本番の秘密を取得し、さらに別の事件では有効なIDでS3オブジェクトを読み、コピーし、削除した(BleepingComputer)。
エージェントは実際に何をするのか
Wizのログ分析は、このループを最も明確に公開した説明だ。複数の被害者で、エージェントの最初の動きはアプリを読むことだった。JavaScriptのソースマップ、config.json、env.js、OpenAPIドキュメントをダウンロードし、それらのファイルにしか現れない内部APIルートを呼び出す(Wiz)。この順序は指紋だ。ブラウザはバンドルを読み込むが、main-3a9f.js.mapを取得して2分後にGeneratePasswordResetTokenを推測したりはしない。
プレイブックは繰り返される。
- アプリをマッピングする。 ソースマップ、実行時設定、Swagger/OpenAPIドキュメントがルート、パラメータ、隠れた機能を明らかにする。
- 認証を探る。 サインインフローを開始し、OAuthコールバックと
stateパラメータを改変し、署名のないJWTを送信し、SSOパスを変化させる。Wizは2分間にalg:noneトークンで60以上のSSOルート変種を記録した。 - アカウント回復を悪用する。 ユーザー名の存在を確認し、パスワードリセット、ユーザー名回復、アクティベーションのエンドポイントを呼ぶ。リセットトークンエンドポイントの
204は、メールが届かなくても有用なシグナルだ。 - 登録してテナント分離を試す。 サインアップが開いている場所では、使い捨てメールボックスを使い、アカウントを確認し、予測可能な識別子を操作して別企業のデータをすぐに要求する。
- ベースラインを確立する。 ファジングの前に、
/zzz-nonexistent-xyz123のような存在しないパスを要求し、本物の404がどう見えるかを学ぶ。 - スプレーして適応する。 パスワードスプレーは中央値1秒間隔、20〜60分のバーストで実行され、バーストごとに異なるユーザーエージェントを使い、ソフトウェアエンジニアのアカウントを優先する。IPがブロックされれば数分で新しいIPが現れ、エンドポイントがレート制限されれば同じホストの別エンドポイントに切り替える。
この表は、これらの行動を防御側が実際に収集できるものに対応づける。
| エージェントの手順 | ログに現れるもの | 相関させるもの |
|---|---|---|
| アプリを読む | GET *.js.map、/assets/config.json、/env.js、/swagger/?format=openapi |
ソースマップ取得の数分後に、そのマップにしか現れないルートへのリクエスト |
| 認証を探る | /sign_in/oauth/microsoft/callback?code=AAAA&state=notvalidb64!!、/sso?jwt=eyJhbGciOiJub25lIn0... |
alg:noneトークン、不正なstate、同一クライアントからの多数のSSOパス変種 |
| アカウント回復 | /Account/ValidateUserName?UserName=admin、204/200を返すリセット・アクティベーション |
ユーザー名列挙の後に多数アカウントへのリセット呼び出し |
| 登録とテナント試行 | POST /v2/register_user、POST /confirm、続いてGET /company/1/logins |
使い捨てメール登録の後にオブジェクトID探索と403/401の集中 |
| ベースライン | GET /zzz-nonexistent-xyz123 |
ファジングバースト直前の404プローブ |
| スプレー | 毎秒約1回のログイン失敗、20〜60分、ユーザーエージェントのローテーション | IP別・アカウント別の失敗率、エンジニアアカウントの優先 |
見落としやすい行動がもう2つある。エージェントは通常のプログラムクライアント(python-urllib/3.12、python-requests/2.31.0、curl/7.88.1、norma/0.4、artex-enrich/1.0)と、簡単に偽装できるChrome文字列を使う。ユーザーエージェントだけではノイズになる。シグナルは順序だ。ソースマップ取得、内部ルート、alg:noneトークン、リセット呼び出し、スプレーが同じASNから1時間以内に起きるなら、それはブラウザではない。
なぜ機能するのか
採用を説明する4つの性質がある。
クラウドに到達するのに脆弱性を必要としない。 Unit 42の対応者は、パスワードリセットページと公開APIをクラウドアクセスの経路として説明し、ソフトウェア脆弱性は一切悪用していない。アイデンティティフローはインターネットから到達できるように設計されている。それが有用さであり、標的になりやすさでもある。
限界費用が低い。 Check Point Researchは、2つのARTEXコンソールを約2週間、10のグレーマーケットiOSコード署名ショップに対してDeepSeek v4.1 FlashとKimi K3.1 Proで運用した事例を分析した。運用者は360億トークンを消費し、DeepSeek APIの公式価格では計算コストは700〜1,500ドルと推定される(Check Point Research、2026年11月5日)。盗まれた.p12証明書とその平文パスワードは、運用者が襲っていた署名ショップの在庫そのものだ。ツールは無料で、モデルはコモディティで、標的リストは公開されている。
ガードレールはルーティングの一部だ。 Check Pointは、運用者の設定で中国製モデルが支配的で、DeepSeek Flashが最も多いことを見つけた。米国製モデルが設定された3つのインスタンスでは、観察された拒否はAnthropicのOpus 5.5だけで、運用者はより寛容な中国製モデルに切り替えた。モデル選択は思想的な表明ではなく運用パラメータであり、エージェントはブロックされたIPを避けるのと同じように拒否を避ける。
アイデンティティがコントロールプレーンだ。 本記事で紹介した各キャンペーンは、いずれかの段階で資格情報、トークン、ロールに依存していた。OAuthアプリ、SAMLアサーション、IMDSロール、LAPSパスワード、VPN設定、Key Vaultの秘密、IAMユーザーだ。エージェントは暗号を破る必要がない。有効な信頼関係を1つ見つけ、見つけるのに十分な試行があればよい。
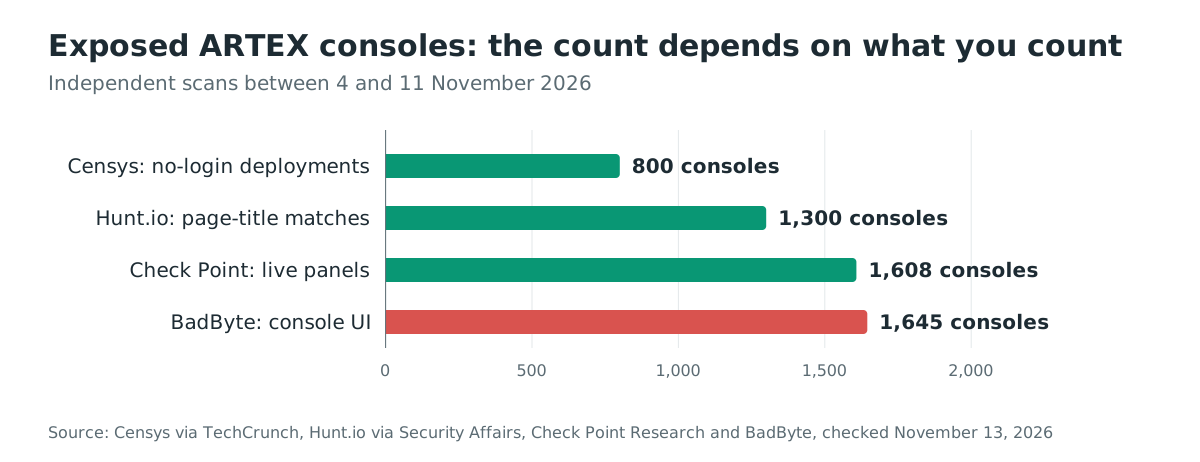
公開コンソールの母集団は物語のもう半分だ。11月初旬の独立スキャンが一致しないのは、数える対象が違うからだ。Censysはログインなしで到達できる800以上のデプロイを数えた(TechCrunch、2026年11月6日)。Check Pointはパネルをホストした、またはホストしていた2,557システムを数え、調査時点で1,608が稼働・公開されていた。BadByteは11月4日にARTEXコンソールを配信していた1,645ホストを数えた。Hunt.ioはコンソールのページタイトルの一致で約1,300台を数えたとSecurity Affairsが報じている。公開されたコンソールは被害者であるだけではない。標的リスト、資格情報、記録した通信、プロキシCA鍵を保持し、すぐ使えるジャンプホストになる。
今後1年で何を恐れるべきか
最もありそうな道筋は、単一の壊滅的なARTEXキャンペーンではない。コモディティ化だ。
- 1つではなく、より多くのフレームワーク。 Unit 42は2026年10月時点で、インターネット公開のCyberStrikeAIホスト1,323台、ARTEXホスト609台、両方を動かすホスト21台を数え、エコシステムの14ツールを分析した(Unit 42)。Check PointはARTEXと並べてCyberStrike、Cairn、PentAGIを挙げる。1つのプロジェクトを閉じてもカテゴリは閉じない。
- 新しい標的を向いた安価なフォーク。 AntiFoxはARTEX 0.1.1を取り、AWS IDに向けた。次のフォークは作者が知るものに向かう。Kubernetes、SaaS管理API、CI/CD、通信OSSだ。フレームワークは殻であり、スキルとプロンプトがペイロードである。
- 乗数としてのサプライチェーンアクセス。 ConnectWiseが雛形だ。侵害されたベンダーや盗まれたマルチテナントアプリ資格情報は、エージェントにすべての下流テナントへの信頼された経路を一度に与える。ほとんどの組織は、それがベンダーに見えるため、その経路を見られない。
- 国家アクターと犯罪者が同じツールを使う。 Storm-0940、VAPOR PANDA、Storm-3358、元ペンテスターのグループが、異なる目的で同じフレームワークを使った。この収束は、諜報で現れた技術が詐欺で使われるまでの時間を圧縮する。
- 防御側のアラート窓が狭くなる。 Microsoftは、自動化がより多くの通信とアラートを生む一方、アクターが永続化を確立する前に応答する時間はほとんど残らないと指摘する。3時間で特権アクセスに達するエージェントは、日単位で測るトリアージ待ち行列を追い越す。
- 公開コンソールは攻撃インフラの供給源であり続ける。 認証のないコンソールは、踏み台、資格情報ストア、他人の標的データの供給源だ。母集団は十分に大きく、コンソールのスキャン自体がビジネスになる。
対抗要因は、現在のエージェントが騒がしく、しばしば失敗することだ。MicrosoftはStorm-0940の標的の大半が失敗したと述べている。Unit 42はCairnが単一の送信元IPから数十万の高頻度リクエストを生成したのを観察した。速度は圧力であると同時に検知の機会を生む。
防御側はどう備えるべきか
順序が重要だ。まずコンソール、次にアイデンティティ、その次にエージェントが消費する原材料だ。
1. ARTEXと類似のコンソールを見つけて閉じる。 資産台帳と外向きログで、コンソールのタイトル、既定ポート8787、ビルドIDを探す。公開コンソールがあれば侵害済みとして扱う。標的リスト、資格情報、記録した通信、プロキシCA秘密鍵を保持している。公開アクセスを外し、管理をVPNか許可リストの背後に置き、PostgreSQLパスワード、LLMキー、検索APIキー、通知Webhook、プロキシ資格情報をローテーションし、管理者トークンを偽造できるjwt.keyを差し替える。
2. アイデンティティを境界として扱う。 フィッシング耐性のあるMFAを強制し、レガシー認証を遮断し、Conditional Accessを見直す。アプリ登録とエンタープライズアプリを監査する。誰が同意したか、どの権限が付与されたか、どの資格情報が追加されたか、どのサービスプリンシパルが自分にロールを割り当てたか。MicrosoftのConnectWise向けガイダンスは正確だ。アプリを削除する前に設定と証拠を保全し、影響を受けるアプリIDを棚卸しし、少なくとも10月15日以降のサービスプリンシパルサインインを確認し、記録があれば10月1日まで広げる。
3. ユーザーエージェントではなく、エージェントの順序を狩る。 ソースマップやconfig.jsonの取得に続く内部ルート呼び出し、alg:noneJWTと不正なOAuth state、ユーザー名列挙に続くリセット呼び出し、使い捨てメール登録に続くオブジェクトID探索、ファジング前の404ベースラインプローブ、多数アカウントへの毎秒約1回のログイン失敗の検知を作る。IP別・アカウント別の率、ASN、タイミング、パスをまとめて保持する。
4. 原材料を除く。 意図がなければ、本番からソースマップ、env.js、config.json、Swaggerドキュメントを配信しない。クライアントバンドルとリポジトリから秘密を除き、一度でもコミットしたものはローテーションする。IMDSv2を必須にし、長期アクセスキーをアプリ設定から外し、インスタンスロールを最小限にする。これらは手作業版の攻撃を防いだのと同じ修正であり、今も有効だ。
5. 侵害後の活動を検知する。 アプリ資格情報の追加、新しいサービスプリンシパルや所有者、アプリロール割り当て、Global Administratorの自己割り当て、短時間での複数Key Vaultにまたがる大量のSecretGetを監視する。ウェブシェル、Webルートへのnetcat/curlダウンロード、新しいcronジョブ、LDAP/JNDI通信、DNSコールバック、異常なメールやファイルアクセスを監視する。CrowdStrikeのあるキャンペーンのハントマーカーには、artxを含むコマンドライン、artx-接頭辞のクラウドロール、art18-を含む管理コマンドのコメント、C:\ProgramData\artx5v\ディレクトリが含まれた。
6. エージェントを遅くする。 Microsoftのテストでは、ハニーポット、デコイ、ターピット、偽の勝利が、実際の資産に届く攻撃通信を減らし、高信頼度の帰属シグナルを生んだ。ターピットはエージェントの時間と予算を消費し、偽の勝利は誤った成功で停止させうる。パッチの代替ではないが、無人キャンペーンの経済性を変える。
7. 対応を訓練する。 誰がベンダーアプリを無効化し、セッションを失効させ、鍵をローテーションできるか、どの順序かを事前に決める。封じ込めの前にログを保全する。侵害されたIDが到達できたデータは読まれたと想定し、流出の証拠を待たずに通知する。
これは何を意味しないか
- 公開コンソールがすべて悪意あるわけではない。 多くは、ラボをインターネットに置いたままにした正規のテスターのものだ。CensysのSilas Cutlerは明言している。問題は公開状態であり、すべての運用者の意図ではない。
- ほとんどの試行は失敗する。 Microsoftは151,000件のスプレーで認証成功を観測せず、Storm-0940の標的の大半が失敗したと述べている。エージェントは執拗だが万能ではない。
- ツールはキャンペーンではない。 ARTEXは国家アクター、別の諜報グループ、犯罪クラスター、個人の元ペンテスターに使われた。帰属はフレームワークではなく運用者に属する。
- 技術は新しくない。 Wizは観察した個々の技術がいずれも新しくないと指摘する。新しいのは連鎖、速度、持久力だ。
- 集計値は比較できない。 Censys、Check Point、BadByte、Hunt.ioは異なる日付に異なる母集団を測った。平均したり、1つを真の総数として扱ったりしてはいけない。
確認できなかったこと
- 元のスター数とフォーク数の正確な値。Wizは閉鎖時点で12,000以上のフォークと報告している。GitHubのリポジトリページは消え、今回の調査中にアーカイブのスナップショットを取得できなかった。
- Baiduの「Agent+」優勝はWiz Researchの報告による。BaiduやARTEXの一次発表は見つからなかった。
- ソウル警察の事件で盗まれた記録数。BleepingComputerの本文は820万件、見出しは8,200万件とする。本記事ではどちらの数字も使っていない。
- Storm-3358とStorm-0940が重なるか、韓国の銀行のアクターがどちらかと関係するか。MicrosoftとCrowdStrikeは別クラスターとして説明している。
- 公開コンソールの正確な母集団。公表値は800超から1,645まで幅があり、それぞれ定義が異なる。
- 報告されたARTEX 0.1.1のフォーク以外のAntiFoxの系譜と、Alibaba Cloudインフラの運営者。
- クローズドソース化が悪用を減らしたか。フォーク、ミラー、Dockerイメージはすでに公開されていた。
タイムライン
- 2026年7月: ARTEXがオープンソースフレームワークとしてGitHubで公開される。
- 2026年9月: WizがBaiduの「Agent+」レッドチームチャレンジ優勝を報告。韓国の金融機関が侵害を報告し始める。
- 2026年10月7日: CrowdStrikeが韓国キャンペーンの分析を公開。
- 2026年10月8日: 作者がクローズドソース化を告知。プロジェクトが非公開になる。
- 2026年10月16日: ConnectWiseがCloud Backupに関する最初の勧告を公開。
- 2026年10月17〜28日: VAPOR PANDAが14か国・200組織以上にARTEXを使用。
- 2026年10月26日: ソウル警察が容疑者7人と90組織以上の侵害を発表。
- 2026年11月4日: BadByteがバックドア入りDockerイメージの分析を公開。公開ARTEXコンソールは1,645台。
- 2026年11月6日: Microsoftが、金銭目的のクラスターStorm-3358が金融機関にARTEXを使用していると報告。
- 2026年11月11日: Arctic WolfとBleepingComputerが、AWS資格情報窃取に使われたフォークAntiFoxを説明。
FAQ
ARTEXは脆弱性かCVEか
どちらでもない。 デュアルユースのペネトレーションテストフレームワークだ。2026年11月13日時点で、NVDのartexキーワード検索は0件だった(NVD)。本記事の侵害は、公開API、弱いまたは不在のMFA、パスワードリセットフロー、SSRF、署名されていないSAMLアサーション、alg:noneJWT、IDOR、漏えいした資格情報といった既知の弱点クラスを悪用している。
ARTEXはモバイルアプリを攻撃するか
公開報告が扱うのは、Webアプリ、IDプロバイダー、クラウドAPI、オンプレミスのWindows/Linuxホストだ。Hunt.ioはある運用者のディレクトリからiOSプローブのソースコード、Androidカーネルとファームウェアのユーティリティ、暗号通貨取引所向けツールを回収したが、確認された侵害との関連は確立していない。モバイル環境は、同じエージェントが狙うバックエンドAPIとアイデンティティフロー経由で到達される可能性が高い。
ユーザーエージェントのブロックで検知できるか
確実にはできない。運用者はユーザーエージェントをローテーションし、Wizは被害者間で15の異なる文字列を記録した。通常のChrome文字列やpython-urllibも含まれる。ユーザーエージェントは弱いシグナルとして使い、リクエストの順序、速度、パスと相関させる。
正規のテストでARTEXを動かすのは安全か
高リスクサービスとして扱う場合に限る。コンソールはログインフォーム以外に認証がなく(BadByte)、コンテナはrootで動き、composeファイルはポート8787を全インターフェースに公開し、秘密は平文で保存される。VPNの背後に置き、外向き通信を制限し、専用ホストを使い、鍵をローテーションし、検証されていないイメージからは決して導入しない。
最も有用な統制は何か
インターネットに公開された管理・アイデンティティ面を閉じることだ。Unit 42の要点は、エージェントは見つけられないものを標的にできないということだ。コンソールを削除し、ソースマップの配信を止め、リセットフローをレート制限するたびに、エージェントが機械速度で試せる経路が減る。一つだけ実行するなら、「防御側はどう備えるべきか」のコンソール調査チェックリストから始めてください。トロイの木馬化されたイメージは、ARTEXバックドアの別記事で扱っています。
参考文献
- Microsoft Threat Intelligence、「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」、2026年10月21日:https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/(2026-11-13確認)
- Microsoft Threat Intelligence、「ARTEX abuse expands as cybercriminals target financial sector」、2026年11月6日:https://www.microsoft.com/en-us/security/blog/2026/11/06/artex-abuse-expands-as-cybercriminals-target-financial-sector/(2026-11-13確認)
- Wiz Research、「ARTEX in the Wild: Storm-0940 Expands Targeting of IT and Software Vendors」、2026年10月22日:https://www.wiz.io/blog/artex-in-the-wild-storm-0940-expands-targeting-of-it-and-software-vendors(2026-11-13確認)
- CrowdStrike、「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」、2026年10月7日:https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/(2026-11-13確認)
- CrowdStrike、「VAPOR PANDA Uses AI-Driven ARTEX to Grow Global Espionage Campaign」、2026年10月29日:https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/(2026-11-13確認)
- Check Point Research、「Hacking on Autopilot: Inside ARTEX Cybercrime Campaigns」、2026年11月5日:https://research.checkpoint.com/2026/hacking-on-autopilot-inside-artex-cybercrime-campaigns/(2026-11-13確認)
- Unit 42、「ARTEX and AI-Powered Red Teaming Tools: What Defenders Need to Know」、2026年11月11日:https://unit42.paloaltonetworks.com/artex-and-ai-powered-red-teaming-tools/(2026-11-13確認)
- Zscaler ThreatLabz、「Inside the Global AI-Assisted Hacking Campaign」:https://www.zscaler.com/blogs/security-research/inside-global-ai-assisted-hacking-campaign(2026-11-13確認)
- Security Affairs、「Inside ARTEX: AI Hacking Tools, Exposed Servers and South Korean Bank Breaches」、2026年11月7日:https://securityaffairs.com/184100/cyber-crime/inside-artex-ai-hacking-tools-exposed-servers-and-south-korean-bank-breaches.html(2026-11-13確認)
- BleepingComputer、「Hacker used ARTEX AI and Claude agents to target South Korean banks」、2026年10月10日:https://www.bleepingcomputer.com/news/security/hacker-used-artex-ai-and-claude-agents-to-target-south-korean-banks/(2026-11-13確認)
- BleepingComputer、「Former pentester used ARTEX AI to steal 8.2 million data records」、2026年10月26日:https://www.bleepingcomputer.com/news/security/former-pentester-used-artex-ai-to-steal-82-million-data-records/(2026-11-13確認)
- BleepingComputer、「WorkOS says attacker used ARTEX AI to breach internal sales app」、2026年11月3日:https://www.bleepingcomputer.com/news/security/workos-says-attacker-used-artex-ai-to-breach-internal-sales-app/(2026-11-13確認)
- BleepingComputer、「Hackers use AntiFox AI agents in AWS credential-theft attacks」、2026年11月11日:https://www.bleepingcomputer.com/news/security/hackers-use-antifox-ai-agents-in-aws-credential-theft-attacks/(2026-11-13確認)
- BadByte、「ARTEX Backdoor: 7,946 Pulls of a Trojanized Docker Image Handing Out Root Shells」、2026年11月4日、2026年11月5日更新:https://badbyte.io/artex-backdoor-docker-image/(2026-11-13確認)
- TechCrunch、「Hundreds of Artex AI hacking tools found publicly exposed to the web」、2026年11月6日:https://techcrunch.com/2026/11/06/hundreds-of-artex-ai-hacking-tools-found-publicly-exposed-to-the-web/(2026-11-13確認)
- ARTEX README、上流プロジェクトの公開フォーク:https://github.com/horizonl/ARTEX(2026-11-13確認)
- NVDの
artexキーワード検索、2026-11-13時点で0件:https://nvd.nist.gov/vuln/search/results?query=artex&search_type=all(2026-11-13確認)