llama.cpp ggml-rpc の RDMA スタックオーバーフロー(CVE-2026-118375)
llama.cpp の b11865 より前の版は、最大 256 KiB の RDMA データを 1 バイトのスタック変数にコピーし、リモートのピアが RPC サーバーを破壊できます(9.2 Critical)。
要点
- ggml-rpc の RDMA 受信経路に境界チェックがなく、最大 256 KiB を 1 バイトのスタック変数にコピーします。
- CVE レコードは llama.cpp の b8841 から b11864 を影響範囲として挙げています。修正は 2026-10-24 に b11865 で提供されました。
- レコードはこの脆弱性を CVSS v4.0 9.2 Critical と評価しています。実際の悪用は知られておらず、2026-11-20 時点で CISA の KEV には登録されていません。
- b11865 以降へアップグレードするか、それができるまで
GGML_RPC_NO_RDMA=1で RPC サーバーを起動してください。
影響を受けますか?
デプロイが影響を受けるには、次の条件がすべて満たされる必要があります。
- llama.cpp の b8841 から b11864 の版、または RDMA トランスポートを含むそれより古い版を実行している。
- ビルドで RPC バックエンドと Linux の RDMA トランスポートが有効になっている。
GGML_RPC=ON、GGML_RPC_RDMA=ON、および構成時にlibibverbsが見つかっていることが条件です。 ggml-rpc-serverプロセスが、localhost だけでなく、信頼できないピアから TCP で到達できる。- サーバーに RDMA 対応デバイスがあり、ピアが自身のキューペアで RDMA ハンドシェイクを完了できる。
| ブランチ | 影響を受ける版 | 修正版 |
|---|---|---|
| llama.cpp | b8841 から b11864 | b11865 |
レコードの範囲は b8841 から始まります。これは RPC トランスポートを transport.cpp に移した版です。その直前の b8840 にも、ggml-rpc.cpp に同じチェックのない memcpy があります。下限はリファクタリングの区切りであり、コードの安全性が変わったわけではありません。そのため、RDMA トランスポートを持つ b11865 より前の版はすべてアップグレードしてください。
単体の ggml 0.27.0 タグには、まだ脆弱なループがあります。2026-10-28 にリリースされた 0.28.0 にはチェックがあります。
RDMA は HELLO でネゴシエートされます。サーバーが RDMA 受信経路に切り替わるのは、双方が非ゼロの機能を通知した場合だけです。そのため、TCP のみのビルドはこの脆弱性に到達しません。サーバーは既定で 127.0.0.1:50052 をリッスンし、ホストが 127.0.0.1 でない場合は警告を表示します。プロジェクトの RPC README は、このバックエンドを概念実証と位置づけ、サーバーを開かれたネットワークで実行しないよう求めています。
ビルドとトランスポートを確認します。
# Build number of the source checkout
git -C llama.cpp describe --tags --always

# Was the RPC backend and RDMA compiled in?
cmake -LA -N build | grep -E 'GGML_RPC(:BOOL|_RDMA:BOOL)'

# Does the server link an RDMA provider?
ldd build/bin/ggml-rpc-server | grep -E 'ibverbs|rdma'

# Is the server listening beyond loopback?
ss -lntp | grep ':50052'
RPC サーバーはビルド番号を表示しません。リリースアーカイブの名前、パッケージの版、またはソースチェックアウトが信頼できる情報源です。
修正方法
llama.cpp の b11865 以降へアップグレードし、すべての RPC サーバープロセスを再起動します。2026-11-20 時点の最新リリースは b12590 です。
- ソースチェックアウトを更新し、サーバーとクライアントを再ビルドします。
git -C llama.cpp fetch --tags
git -C llama.cpp checkout b12590
cmake -S llama.cpp -B build -DGGML_RPC=ON
cmake --build build --config Release
- リリースバイナリを使っている場合は、各 RPC ホストの
ggml-rpc-serverを b11865 以降のアーカイブで置き換え、サービスを再起動します。 - コンテナを使っている場合は、新しいイメージを取得し、コンテナを再作成します。再起動だけでは古いバイナリが残ります。
- 新しいプロセスが動作していることと、RPC ポートが想定した場所からのみ到達できることを確認します。
すぐにアップグレードできない場合は、サーバーで RDMA トランスポートを無効にします。
- RDMA を無効にしてサーバーを起動します。
GGML_RPC_NO_RDMA=1 ggml-rpc-server -H 127.0.0.1 -p 50052
- または
-DGGML_RPC_RDMA=OFFで再ビルドします。 - RPC ポートをループバックまたは信頼できるネットワークに保ちます。プロトコルに認証はないため、ネットワークの分離が唯一のアクセス制御です。
この回避策は RDMA 受信経路を外すため、脆弱な memcpy には到達しません。RDMA の低遅延と帯域を犠牲にし、他の RPC の問題は修正しません。
修正は、コミット 9a0fde9 であり、プルリクエスト #30399 です。
根本原因は何ですか?
RDMA 受信関数は、wc.byte_len バイトの完了通知を、呼び出し元のバッファーに収まるか確認せずにコピーします。呼び出し元が 1 バイトを要求しているときに、最大 256 KiB の完了通知が 1 バイトのスタック変数をオーバーフローさせ、残りバイト数のカウンターをアンダーフローさせます。
ggml-rpc は、llama.cpp のプロセスが別のマシンのデバイスを使えるようにするトランスポートです。クライアントはテンソルとグラフのコマンドを ggml-rpc-server に送り、サーバーはそれをローカルの GPU または CPU で実行します。Linux では、HELLO ハンドシェイクの後に TCP から RoCE または InfiniBand 上の RDMA へアップグレードできます。
受信ループは b8841 タグの ggml/src/ggml-rpc/transport.cpp:440-453 にあります。
bool socket_t::impl::rdma_recv(void * data, size_t size) {
    rdma_conn * c = rdma.get();
    uint8_t * dst = (uint8_t *)data;
    size_t rem = size;
    while (rem > 0) {
        struct ibv_wc wc;
        if (!rdma_poll(c->rcq, &wc)) return false;

        int slot = (int)wc.wr_id;
        size_t got = wc.byte_len;
        memcpy(dst, c->rx_slot(slot), got);

        if (!c->post_rx(slot)) return false;

        dst += got;
        rem -= got;
    }
    return true;
}
data と size は呼び出し元のバッファーと、それが期待する正確なバイト数です。rem はまだ不足しているバイト数を追跡します。rdma_poll は受信キューから完了通知を 1 つ返します。wc.byte_len はリモートのピアが送ったメッセージの長さであり、呼び出し元が要求した長さではありません。
memcpy は got を rem と比較せずに使います。次に dst += got が書き込みポインターを呼び出し元のバッファーの外へ進めます。rem -= got は、got が rem より大きいときに巨大な値へラップします。
呼び出し元は、ggml/src/ggml-rpc/ggml-rpc.cpp:2437-2438 にある RPC コマンドループの最初の読み取りです。
uint8_t cmd;
if (!sock->recv_data(&cmd, 1)) {
    return;
}
cmd はスタック上の 1 バイトです。接続がアップグレードされていると recv_data は rdma_recv に切り替わるため、size は 1 のまま、完了通知は 256 KiB になり得ます。各受信スロットは RDMA_CHUNK バイトで、RDMA_CHUNK は 256 * 1024 です。
アップグレードは HELLO リクエストで決まります。rpc_msg_hello_req は 24 バイトの機能ブロックを運びます。内容はキューペア番号、パケットシーケンス番号、16 バイトの GID です。これらのフィールドを非ゼロにしたピアは、サーバーに rdma_activate を呼ばせ、recv_data を RDMA 経路へ切り替えさせます。
どのように悪用されますか?
RDMA 対応の RPC サーバーに到達できる攻撃者は、非ゼロの機能で HELLO ハンドシェイクを完了します。その後、1 バイトのコマンドバッファーより大きな完了通知を送ります。
- RPC サーバーの TCP ポートに到達します。既定のエンドポイントは 127.0.0.1:50052 です。
-H 0.0.0.0やルーティング可能なアドレスで待ち受けるデプロイは、ネットワークに公開されます。 - 非ゼロの RDMA 機能で HELLO を送ります。クライアントはコマンド 14、HELLO リクエストの 8 バイトのサイズ(24)、24 バイトの機能ブロックを送ります。このブロックには実際のキューペア番号、パケットシーケンス番号、GID が入ります。
- サーバーにキューペアを有効化させます。
update_capsは攻撃者の値を使って、サーバーのキューペアを受信準備完了と送信準備完了の状態へ移します。 - 最大 256 KiB の RDMA SEND 完了通知を 1 つ送ります。サーバーの受信リングには 256 KiB のスロットが 24 個あり、1 つで足ります。
- 次の
recv_data(&cmd, 1)が完了通知全体を 1 バイトのcmdにコピーします。スタックはチェックより前に上書きされます。 - サーバーはクラッシュするか、壊れたスタック状態のまま続行します。残りバイト数のカウンターがアンダーフローするため、ループは最初のコピーで止まりません。
修正の作者は SoftRoCE デバイス上の AddressSanitizer でオーバーフローを再現しました。cmd に 1 バイトより多く送ると、チェックなしでは memcpy で stack-buffer-overflow が発生しました。チェックありでは、接続がきれいに切断されます。
SoftRoCE(rxe)は Linux カーネルのソフトウェア RDMA プロバイダーなので、攻撃者に物理的な RoCE NIC は必要ありません。サーバーには依然として RDMA デバイスが必要です。
攻撃の流れは?
RDMA 対応の RPC サーバーに到達できる攻撃者は、HELLO で RDMA を通知し、256 KiB の完了通知を送ります。チェックのないコピーが、サーバーのスタック上の 1 バイトのコマンド変数をオーバーフローさせます。
攻撃者に何ができますか?
完了通知 1 つで RPC サーバーをクラッシュさせられ、そのリモートデバイスに依存するすべてのクライアントが切断されます。
上書きは攻撃者が制御でき、最大 256 KiB に達します。CVE レコードは、サーバープロセスでコードを実行できる可能性があるとしています。コード実行を実証した公開エクスプロイトはありません。
コード実行が起きれば、RPC サーバーの権限で動作します。サーバーは公開しているアクセラレーターデバイスと、起動時に指定したローカルキャッシュにアクセスできます。
「影響を受けますか?」の条件はここでもすべて当てはまります。RDMA 対応のビルド、RDMA 対応のサーバー、RDMA 対応のピア、ネットワーク到達性、ループバックを越えて待ち受けるサーバーが必要です。プロトコルに認証はないため、接続できるピアは誰でもハンドシェイクを試せます。
実証された影響はスタックバッファーのオーバーフローとクラッシュです。コード実行は可能性であり、実証されていません。
修正が機能する理由
修正は、コピーの前で、呼び出し元の残りバッファーより大きな完了通知を拒否するため、スタックへの書き込みは起きません。
b11865 の transport.cpp からの修正です。
         int slot = (int)wc.wr_id;
         size_t got = wc.byte_len;
+        if (got > rem) {
+            LOG_ERROR("RDMA recv overrun: got=%zu rem=%zu\n", got, rem);
+            c->post_rx(slot);
+            return false;
+        }
         memcpy(dst, c->rx_slot(slot), got);

         if (!c->post_rx(slot)) return false;
rem はまだ期待している正確なバイト数です。got > rem は、完了通知が呼び出し元のバッファーより大きいことを意味します。チェックは memcpy の前に実行されるため、コピーは起きません。接続を拒否するときに受信リングが枯渇しないよう、スロットを再投稿します。false を返すため recv_data が失敗し、rpc_serve_client が戻って接続が閉じます。
このチェックは Linux のこの関数に対して完全です。すべての RDMA 受信は rdma_recv を通り、TCP 経路は要求されたサイズだけを読み取ります。修正はプロトコルもハンドシェイクも変えません。修正済みのサーバーは RDMA ピアを引き続き受け入れ、呼び出し元のバッファーより大きな完了通知を引き続き拒否します。
侵害されたかどうかを確認するには?
まず公開状況とクラッシュを確認し、その後にサーバーログで RDMA へのアップグレードを調べます。
# Was the server reachable beyond loopback?
ss -lntp | grep ':50052'

# Did the process crash? (systemd-coredump)
coredumpctl list ggml-rpc-server

# Did the server negotiate RDMA? This is a normal log line, not an attack indicator.
journalctl -u ggml-rpc-server | grep 'RDMA activated'
CVE-2026-118375 の公開された侵害指標はありません。RDMA activated の行は、サーバーが少なくとも一度は脆弱な経路を通ったことを示します。攻撃を証明するものではありません。受信接続の直後のクラッシュは手がかりです。1 つの過大な完了通知は、他の痕跡を残さないことがあります。
サーバーが RDMA をネゴシエートしていなければ、脆弱な受信経路は使われていません。アップグレード前のログを確認してください。
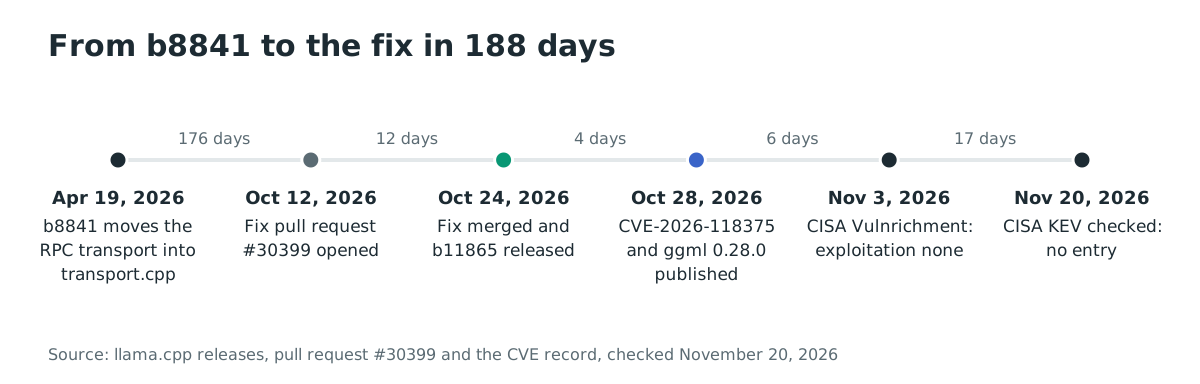
年表
- 2026-04-19: llama.cpp b8841 がリリースされ、RPC トランスポートが
transport.cppへ移ります。 - 2026-10-12: Sohaib Harraoui が修正プルリクエスト #30399 を開きます。
- 2026-10-24: プルリクエスト #30399 がコミット 9a0fde9 としてマージされ、b11865 がリリースされます。
- 2026-10-28: CVE-2026-118375 が公開され、ggml 0.28.0 がリリースされます。
- 2026-11-03: CISA が Vulnrichment 評価を公開します。Exploitation none、Automatable no、Technical Impact total です。
- 2026-11-20: CISA の KEV カタログ 2026.11.18 を確認し、この CVE の項目がないことを確かめます。
よくある質問
CVE-2026-118375 は llama-server と ggml-rpc-server のどちらに影響しますか?
脆弱なリスナーは ggml-rpc-server です。llama-server と llama-cli は --rpc で接続するクライアントです。RPC バックエンドなしで llama-server を実行している場合、このリスナーは公開されません。
RDMA は既定で有効ですか?
はい。Linux で、構成時に CMake が libibverbs を見つけた場合に有効です。その場合、GGML_RPC_RDMA オプションは既定で ON です。トランスポートは HELLO でネゴシエートされるため、接続をアップグレードするには双方が RDMA に対応している必要があります。
平文の TCP で悪用できますか?
いいえ。この脆弱性は RDMA 受信経路にあります。TCP の recv_data ループは要求されたバイト数だけを読み取ります。RPC プロトコルに認証はないため、TCP 接続には他のリスクが残ります。
スタック保護で攻撃を止められますか?
スタックカナリアは上書きを中断に変えることがありますが、memcpy はカナリアのチェックより前に実行されます。オーバーフローは防げません。プロセスが中断するか、壊れた状態が悪用可能かは、ビルドとメモリ配置によります。
CVE-2026-118375 は実際に悪用されていますか?
2026-11-20 時点で実際の悪用は知られていません。CISA の Vulnrichment レコードは Exploitation none、Automatable no としており、この CVE は CISA の KEV カタログにありません。
すぐにアップグレードできない場合はどうすればよいですか?
サーバーで GGML_RPC_NO_RDMA=1 を設定して再起動するか、-DGGML_RPC_RDMA=OFF で再ビルドしてください。b11865 以降をインストールできるまで、RPC ポートをループバックまたは信頼できるネットワークに保ちます。
Ostorlab で脆弱な llama.cpp のビルドを見つける
Sohaib Harraoui がこの脆弱性を見つけて修正しました。Ostorlab のソフトウェア構成分析は、リポジトリ内のオープンソースコンポーネントとその版を棚卸しするため、b11865 より前の llama.cpp と ggml のビルドを見つけられます。Ostorlab SCA と SBOM から始めてください。
参考資料
- CVE-2026-118375 レコード、VulnCheck: https://www.cve.org/CVERecord?id=CVE-2026-118375(2026年11月20日確認)
- llama.cpp の修正プルリクエスト #30399、「rpc : add bounds check in rdma_recv」: https://github.com/ggml-org/llama.cpp/pull/30399(2026年11月20日確認)
- 修正コミット 9a0fde9967fa1a35b6e5dd1f47e1a3648b6fecc1: https://github.com/ggml-org/llama.cpp/commit/9a0fde9967fa1a35b6e5dd1f47e1a3648b6fecc1(2026年11月20日確認)
- llama.cpp b11865 のリリースノート: https://github.com/ggml-org/llama.cpp/releases/tag/b11865(2026年11月20日確認)
- llama.cpp b8841 のリリースノート: https://github.com/ggml-org/llama.cpp/releases/tag/b8841(2026年11月20日確認)
- b8841 の脆弱な
rdma_recv: https://github.com/ggml-org/llama.cpp/blob/b8841/ggml/src/ggml-rpc/transport.cpp(2026年11月20日確認) - b8840 の同じチェックのないコピー: https://github.com/ggml-org/llama.cpp/blob/b8840/ggml/src/ggml-rpc/ggml-rpc.cpp(2026年11月20日確認)
- b11865 の修正済み
rdma_recv: https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/transport.cpp(2026年11月20日確認) - b11865 の RPC コマンドループ: https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/ggml-rpc.cpp(2026年11月20日確認)
- b11865 の RPC トランスポート機能: https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/transport.h(2026年11月20日確認)
- b11865 の RPC ビルドオプション: https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/CMakeLists.txt(2026年11月20日確認)
- b11865 の RPC サーバーソースと既定エンドポイント: https://github.com/ggml-org/llama.cpp/blob/b11865/tools/rpc/rpc-server.cpp(2026年11月20日確認)
- RPC README、RDMA の節と警告: https://github.com/ggml-org/llama.cpp/blob/b11865/tools/rpc/README.md(2026年11月20日確認)
- ggml 0.28.0 リリース: https://github.com/ggml-org/ggml/releases/tag/v0.28.0(2026年11月20日確認)
- llama.cpp リポジトリ、2026-11-20 時点で 135,844 スター: https://github.com/ggml-org/llama.cpp(2026年11月20日確認)
- CISA Known Exploited Vulnerabilities カタログ、バージョン 2026.11.18: https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月20日確認)