llama.cpp ggml-rpc 的 RDMA 栈溢出(CVE-2026-118375)
llama.cpp 在 b11865 之前的版本将最多 256 KiB 的 RDMA 数据复制到 1 字节的栈变量中,远程对等端可借此破坏 RPC 服务器(9.2 严重)。
TL;DR
- ggml-rpc 的 RDMA 接收路径缺少边界检查,会将最多 256 KiB 复制到 1 字节的栈变量中。
- CVE 记录将 llama.cpp 的 b8841 至 b11864 列为受影响版本。修复于 2026-10-24 在 b11865 中发布。
- 记录将该漏洞评为 CVSS v4.0 9.2 严重。目前没有已知的在野利用,截至 2026-11-20 也未列入 CISA KEV。
- 升级到 b11865 或更高版本,或在升级前使用
GGML_RPC_NO_RDMA=1启动 RPC 服务器。
我受影响吗?
部署必须同时满足以下条件才会暴露:
- 运行 llama.cpp 的 b8841 至 b11864 版本,或包含 RDMA 传输的更早版本。
- 构建启用了 RPC 后端和 Linux RDMA 传输:
GGML_RPC=ON、GGML_RPC_RDMA=ON,并且配置时找到了libibverbs。 ggml-rpc-server进程可通过 TCP 被不受信任的对等端访问,而不仅限于 localhost。- 服务器有 RDMA 设备,并且对等端能用自己的队列对完成 RDMA 握手。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| llama.cpp | b8841 至 b11864 | b11865 |
记录从 b8841 开始,该版本将 RPC 传输移入 transport.cpp。紧邻的上一版本 b8840 在 ggml-rpc.cpp 中也有相同的未检查 memcpy。下限标记的是重构边界,而不是代码安全性的变化,因此任何早于 b11865 且包含 RDMA 传输的版本都应升级。
独立的 ggml 0.27.0 标签仍包含易受攻击的循环。2026-10-28 发布的 0.28.0 包含该检查。
RDMA 在 HELLO 阶段协商。只有当双方都通告非零能力时,服务器才会切换到 RDMA 接收路径,因此仅使用 TCP 的构建不会触及此漏洞。服务器默认监听 127.0.0.1:50052,并在主机不是 127.0.0.1 时打印警告。项目的 RPC README 将该后端称为概念验证,并要求绝不要在开放网络上运行服务器。
检查构建和传输:
# Build number of the source checkout
git -C llama.cpp describe --tags --always

# Was the RPC backend and RDMA compiled in?
cmake -LA -N build | grep -E 'GGML_RPC(:BOOL|_RDMA:BOOL)'

# Does the server link an RDMA provider?
ldd build/bin/ggml-rpc-server | grep -E 'ibverbs|rdma'

# Is the server listening beyond loopback?
ss -lntp | grep ':50052'
RPC 服务器不会打印构建编号。发布归档名称、软件包版本或源代码检出才是可靠来源。
如何修复?
升级到 llama.cpp b11865 或更高版本,并重启每个 RPC 服务器进程。截至 2026-11-20 的当前版本是 b12590。
- 更新源代码检出,并重新构建服务器及其客户端:
git -C llama.cpp fetch --tags
git -C llama.cpp checkout b12590
cmake -S llama.cpp -B build -DGGML_RPC=ON
cmake --build build --config Release
- 如果使用发布二进制文件,请将每个 RPC 主机上的
ggml-rpc-server替换为 b11865 或更高版本的归档,然后重启服务。 - 如果使用容器,请拉取新镜像并重新创建容器。仅重启会保留旧二进制文件。
- 确认新进程正在运行,并且 RPC 端口仍只在预期位置可访问。
如果暂时无法升级,请在服务器上禁用 RDMA 传输:
- 关闭 RDMA 启动服务器:
GGML_RPC_NO_RDMA=1 ggml-rpc-server -H 127.0.0.1 -p 50052
- 或使用
-DGGML_RPC_RDMA=OFF重新构建。 - 将 RPC 端口保持在回环或可信网络上。协议没有认证,因此网络隔离是唯一的访问控制。
该缓解措施移除了 RDMA 接收路径,因此不会到达易受攻击的 memcpy。它牺牲了 RDMA 的延迟和吞吐量,也不会修复其他 RPC 问题。
修复是提交 9a0fde9,位于拉取请求 #30399 中。
根本原因是什么?
RDMA 接收函数将 wc.byte_len 字节的完成消息复制到调用方缓冲区,却没有检查该消息是否能放入缓冲区。当调用方只请求 1 字节时,最多 256 KiB 的完成消息会溢出 1 字节的栈变量,并使剩余字节计数器下溢。
ggml-rpc 是让 llama.cpp 进程使用另一台机器设备的传输层。客户端向 ggml-rpc-server 发送张量和图命令,服务器在本地 GPU 或 CPU 上执行。在 Linux 上,HELLO 握手后传输可以从 TCP 升级为基于 RoCE 或 InfiniBand 的 RDMA。
接收循环位于 b8841 标签的 ggml/src/ggml-rpc/transport.cpp:440-453:
bool socket_t::impl::rdma_recv(void * data, size_t size) {
    rdma_conn * c = rdma.get();
    uint8_t * dst = (uint8_t *)data;
    size_t rem = size;
    while (rem > 0) {
        struct ibv_wc wc;
        if (!rdma_poll(c->rcq, &wc)) return false;

        int slot = (int)wc.wr_id;
        size_t got = wc.byte_len;
        memcpy(dst, c->rx_slot(slot), got);

        if (!c->post_rx(slot)) return false;

        dst += got;
        rem -= got;
    }
    return true;
}
data 和 size 是调用方的缓冲区和它期望的精确字节数。rem 跟踪还缺少多少字节。rdma_poll 从接收队列返回一个完成消息。wc.byte_len 是远程对等端发送的消息长度,而不是调用方请求的长度。
memcpy 使用 got 时没有与 rem 比较。随后 dst += got 将写指针移过调用方缓冲区。当 got 大于 rem 时,rem -= got 会回绕成一个巨大的值。
调用方是 ggml/src/ggml-rpc/ggml-rpc.cpp:2437-2438 中 RPC 命令循环的第一次读取:
uint8_t cmd;
if (!sock->recv_data(&cmd, 1)) {
    return;
}
cmd 是栈上的一个字节。连接升级后,recv_data 会分派到 rdma_recv,因此 size 为 1,而完成消息可达 256 KiB。每个接收槽位为 RDMA_CHUNK 字节,RDMA_CHUNK 为 256 * 1024。
升级由 HELLO 请求决定。rpc_msg_hello_req 携带 24 字节的能力块:队列对编号、数据包序列号和 16 字节 GID。将这些字段设为非零值的对等端会让服务器调用 rdma_activate,并将 recv_data 切换到 RDMA 路径。
如何被利用?
能访问启用 RDMA 的 RPC 服务器的攻击者,会用非零能力完成 HELLO 握手。随后发送一个大于 1 字节命令缓冲区的完成消息。
- 访问 RPC 服务器的 TCP 端口。默认端点是 127.0.0.1:50052。使用
-H 0.0.0.0或可路由地址监听的部署会将其暴露到网络。 - 发送带有非零 RDMA 能力的 HELLO。客户端发送命令 14、HELLO 请求的 8 字节大小(24)以及 24 字节能力块。该块包含真实的队列对编号、数据包序列号和 GID。
- 让服务器激活其队列对。
update_caps使用攻击者的值将服务器队列对移到准备接收和准备发送状态。 - 发送一个最多 256 KiB 的 RDMA SEND 完成消息。服务器的接收环有 24 个 256 KiB 槽位,一个就足够。
- 下一次
recv_data(&cmd, 1)会将整个完成消息复制到 1 字节的cmd。栈在任何检查之前就被覆盖。 - 服务器崩溃,或带着损坏的栈状态继续运行。剩余字节计数器下溢,因此循环不会在第一次复制后停止。
修复作者在 SoftRoCE 设备上用 AddressSanitizer 复现了溢出。向 cmd 发送超过 1 字节时,没有检查会在 memcpy 中触发 stack-buffer-overflow。有检查时,连接会干净地断开。
SoftRoCE(rxe)是 Linux 内核中的软件 RDMA 提供程序,因此攻击者不需要物理 RoCE 网卡。服务器仍然需要 RDMA 设备。
攻击如何展开?
能访问启用 RDMA 的 RPC 服务器的攻击者在 HELLO 中通告 RDMA,并发送 256 KiB 的完成消息。未检查的复制随后溢出服务器栈上 1 字节的命令变量。
攻击者能做什么?
一个完成消息就能使 RPC 服务器崩溃,从而断开所有依赖其远程设备的客户端。
覆盖内容由攻击者控制,最多可达 256 KiB。CVE 记录称它可能在服务器进程中执行代码。没有公开漏洞利用能证明代码执行。
代码执行将以 RPC 服务器的权限运行。服务器可以访问它暴露的加速器设备以及启动时指定的本地缓存。
「我受影响吗?」中的所有条件在这里全部适用:启用 RDMA 的构建、支持 RDMA 的服务器、支持 RDMA 的对等端、网络可达性,以及监听在回环之外的服务器。协议没有认证,因此任何能连接的对等端都可以尝试握手。
已证明的影响是栈缓冲区溢出和崩溃。代码执行是可能性,尚未被证明。
为什么修复有效?
修复在复制之前拒绝大于调用方剩余缓冲区的完成消息,因此不会发生栈写入。
来自 b11865 的 transport.cpp 的补丁:
         int slot = (int)wc.wr_id;
         size_t got = wc.byte_len;
+        if (got > rem) {
+            LOG_ERROR("RDMA recv overrun: got=%zu rem=%zu\n", got, rem);
+            c->post_rx(slot);
+            return false;
+        }
         memcpy(dst, c->rx_slot(slot), got);

         if (!c->post_rx(slot)) return false;
rem 是仍期望的精确字节数。got > rem 表示完成消息大于调用方缓冲区。检查在 memcpy 之前运行,因此复制不会发生。它重新提交槽位,以免在拒绝连接时耗尽接收环。它返回 false,因此 recv_data 失败,rpc_serve_client 返回并关闭连接。
该检查在 Linux 上对此函数是完整的。所有 RDMA 接收都经过 rdma_recv,TCP 路径只读取请求的大小。修复不改变协议或握手。修复后的服务器仍然接受 RDMA 对等端,也仍然拒绝大于调用方缓冲区的完成消息。
如何检查是否已遭入侵?
先检查暴露面和崩溃,然后查看服务器日志中的 RDMA 升级。
# Was the server reachable beyond loopback?
ss -lntp | grep ':50052'

# Did the process crash? (systemd-coredump)
coredumpctl list ggml-rpc-server

# Did the server negotiate RDMA? This is a normal log line, not an attack indicator.
journalctl -u ggml-rpc-server | grep 'RDMA activated'
CVE-2026-118375 没有公开的入侵指标。RDMA activated 行表明服务器至少走过一次易受攻击的路径。它不能证明发生了攻击。入站连接后立即崩溃是一条线索。一个过大的完成消息可能不会留下其他痕迹。
如果服务器从未协商 RDMA,则未使用易受攻击的接收路径。请检查升级前的日志。
时间线
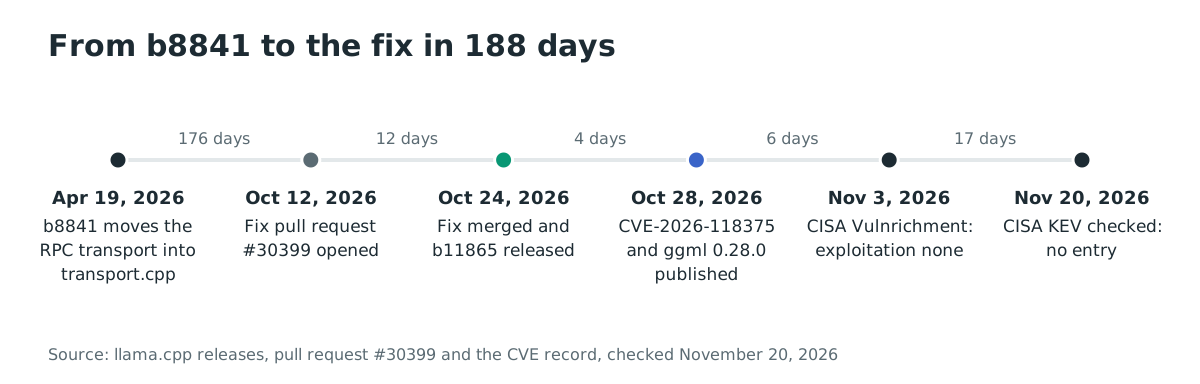
- 2026-04-19:llama.cpp b8841 发布,RPC 传输移入
transport.cpp。 - 2026-10-12:Sohaib Harraoui 打开修复拉取请求 #30399。
- 2026-10-24:拉取请求 #30399 以提交 9a0fde9 合并,b11865 发布。
- 2026-10-28:CVE-2026-118375 发布,ggml 0.28.0 发布。
- 2026-11-03:CISA 发布 Vulnrichment 评估:Exploitation none、Automatable no、Technical Impact total。
- 2026-11-20:检查 CISA KEV 目录 2026.11.18,其中没有该 CVE 的条目。
常见问题
CVE-2026-118375 影响 llama-server 还是只影响 ggml-rpc-server?
易受攻击的监听器是 ggml-rpc-server。llama-server 和 llama-cli 是通过 --rpc 连接它的客户端。如果运行 llama-server 时没有 RPC 后端,就不会暴露此监听器。
RDMA 默认启用吗?
是的,在 Linux 上,如果配置时 CMake 找到 libibverbs,就会启用。此时 GGML_RPC_RDMA 选项默认为 ON。传输在 HELLO 阶段协商,因此双方都必须支持 RDMA 才能升级连接。
攻击者能通过普通 TCP 利用吗?
不能,此漏洞位于 RDMA 接收路径。TCP 的 recv_data 循环只读取请求的字节数。RPC 协议仍然没有认证,因此 TCP 连接上仍存在其他风险。
栈保护能阻止攻击吗?
栈金丝雀可能将覆盖变成中止,但 memcpy 在金丝雀检查之前运行。它不能阻止溢出。进程是中止还是损坏状态可被利用,取决于构建和内存布局。
CVE-2026-118375 在野被利用了吗?
截至 2026-11-20 没有已知的在野利用。CISA 的 Vulnrichment 记录为 Exploitation none 和 Automatable no,该 CVE 不在 CISA KEV 目录中。
如果无法立即升级怎么办?
在服务器上设置 GGML_RPC_NO_RDMA=1 并重启,或使用 -DGGML_RPC_RDMA=OFF 重新构建。在安装 b11865 或更高版本之前,将 RPC 端口保持在回环或可信网络上。
使用 Ostorlab 查找易受攻击的 llama.cpp 构建
Sohaib Harraoui 发现并修复了此漏洞,Ostorlab 的软件成分分析会清点代码库中的开源组件及其版本,帮助您找到早于 b11865 的 llama.cpp 和 ggml 构建。请从 Ostorlab SCA 和 SBOM 开始。
参考文献
- CVE-2026-118375 记录,VulnCheck:https://www.cve.org/CVERecord?id=CVE-2026-118375(2026 年 11 月 20 日检查)
- llama.cpp 修复拉取请求 #30399,“rpc : add bounds check in rdma_recv”:https://github.com/ggml-org/llama.cpp/pull/30399(2026 年 11 月 20 日检查)
- 修复提交 9a0fde9967fa1a35b6e5dd1f47e1a3648b6fecc1:https://github.com/ggml-org/llama.cpp/commit/9a0fde9967fa1a35b6e5dd1f47e1a3648b6fecc1(2026 年 11 月 20 日检查)
- llama.cpp b11865 发布说明:https://github.com/ggml-org/llama.cpp/releases/tag/b11865(2026 年 11 月 20 日检查)
- llama.cpp b8841 发布说明:https://github.com/ggml-org/llama.cpp/releases/tag/b8841(2026 年 11 月 20 日检查)
- b8841 中易受攻击的
rdma_recv:https://github.com/ggml-org/llama.cpp/blob/b8841/ggml/src/ggml-rpc/transport.cpp(2026 年 11 月 20 日检查) - b8840 中相同的未检查复制:https://github.com/ggml-org/llama.cpp/blob/b8840/ggml/src/ggml-rpc/ggml-rpc.cpp(2026 年 11 月 20 日检查)
- b11865 中修复后的
rdma_recv:https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/transport.cpp(2026 年 11 月 20 日检查) - b11865 中的 RPC 命令循环:https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/ggml-rpc.cpp(2026 年 11 月 20 日检查)
- b11865 中的 RPC 传输能力:https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/transport.h(2026 年 11 月 20 日检查)
- b11865 中的 RPC 构建选项:https://github.com/ggml-org/llama.cpp/blob/b11865/ggml/src/ggml-rpc/CMakeLists.txt(2026 年 11 月 20 日检查)
- b11865 中的 RPC 服务器源代码和默认端点:https://github.com/ggml-org/llama.cpp/blob/b11865/tools/rpc/rpc-server.cpp(2026 年 11 月 20 日检查)
- RPC README,包括 RDMA 部分和警告:https://github.com/ggml-org/llama.cpp/blob/b11865/tools/rpc/README.md(2026 年 11 月 20 日检查)
- ggml 0.28.0 发布:https://github.com/ggml-org/ggml/releases/tag/v0.28.0(2026 年 11 月 20 日检查)
- llama.cpp 仓库,2026-11-20 时有 135,844 个星标:https://github.com/ggml-org/llama.cpp(2026 年 11 月 20 日检查)
- CISA Known Exploited Vulnerabilities 目录,版本 2026.11.18:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)