Poppler の PDF パスワードによるバッファオーバーフロー(CVE-2026-107705)
Poppler 0.42.0 から 26.10.0 は、長すぎる R6 パスワードでスタックバッファをオーバーフローさせ、プロセスをクラッシュさせます(8.3 High、26.11.0 で修正)。
要点
- Poppler の
Decrypt::revision6Hash()は、R6 パスワードを 15,296 バイトのスタックバッファ 2 つにコピーする際、パスワードが 127 バイト以下であることを確認しません。 - ユーザーが入力したパスワードを
libpoppler、libpoppler-glib、libpoppler-cppまたは C++ API に渡すアプリケーションが影響を受けます。Poppler のコマンドラインツールはパスワードを切り詰めるため、影響を受けません。 - CVE レコードは CVSS v4.0 8.3 High および CVSS v3.1 6.5 Medium と評価しています。実際の悪用は知られておらず、2026-11-20 時点で CISA の KEV には登録されていません。
- Poppler 26.11.0 以降、または各ディストリビューションの修正済みパッケージにアップグレードしてください。127 バイトの回避策は「修正方法」を参照してください。
影響を受けますか?
アプリケーションが影響を受けるのは、影響するバージョンの Poppler を使用し、127 バイトを超えるパスワードを渡す場合だけです。
- 影響するバージョンの Poppler(0.42.0 から 26.10.0)を、
libpoppler、libpoppler-glib、libpoppler-cpp、Qt バインディング、または同梱コピー経由で使用しています。 - R6/AESV3 で暗号化された PDF のパスワードを受け付けます。この方式は AES-256 を使用します。
- そのパスワードを 127 バイトに切り詰めずに Poppler へ渡します。
- パスワードが 127 バイトを超える可能性があります。
悪意のある PDF だけではオーバーフローは発生しません。パスワードは別の入力です。信頼できない同じ呼び出し元から PDF とパスワードの両方を受け付けるサービスが、現実的な露出です。デスクトップビューアは、127 バイトを超えるパスワードを渡す場合にだけ影響を受けます。
Poppler の pdftoppm、pdftotext などのコマンドラインツールは、26.10.0 ではパスワードを 33 バイトのバッファに保存します。32 バイトで切り詰めるため、オーバーフローには到達しません。
| ブランチ | 影響するバージョン | 修正バージョン |
|---|---|---|
| Poppler アップストリーム | 0.42.0 から 26.10.0 | 26.11.0 |
| Ubuntu 26.10 | 26.07.0-2ubuntu1.1 より前 | 26.07.0-2ubuntu1.1 |
| Ubuntu 26.04 LTS | 26.01.0-2ubuntu0.3 より前 | 26.01.0-2ubuntu0.3 |
| Ubuntu 24.04 LTS | 24.02.0-1ubuntu9.11 より前 | 24.02.0-1ubuntu9.11 |
| Ubuntu 22.04 LTS | 22.02.0-2ubuntu0.15 より前 | 22.02.0-2ubuntu0.15 |
| Debian 13(trixie) | 25.03.0-5+deb13u4 以前 | 2026-11-20 時点で修正済みパッケージなし |
| Debian 12(bookworm) | 22.12.0-2+deb12u3 以前 | 2026-11-20 時点で修正済みパッケージなし |
| Debian sid と forky | 26.07.0-4 より前 | 26.07.0-4 |
CVE レコードは CVSS v4.0 8.3 High と評価しています。ベクトルは CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:N/VI:L/VA:H/SC:N/SI:N/SA:N です。レコードには CVSS v3.1 6.5 Medium もあり、ベクトルは CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:L/A:H です。弱点は CWE-121 のスタックベースのバッファオーバーフローです。
Ubuntu 20.04 LTS 以前は評価待ちで、修正済みパッケージはありません。Ubuntu のページは 2026-11-09 に更新されました。Debian の追跡ページでは、2026-11-20 時点で Debian 12 と Debian 13 が脆弱とされていました。
実行中のバージョンを確認します。
# Poppler utilities version. The library package follows the same source release.
pdftoppm -v

# Debian or Ubuntu: installed poppler-utils version
dpkg-query -W -f='${Version}\n' poppler-utils

# Fedora, RHEL or CentOS Stream
rpm -q poppler

# Arch Linux
pacman -Q poppler

# macOS with Homebrew
brew list --versions poppler
Flatpak、Snap、言語用 wheel など、独自に Poppler を同梱するアプリケーションは、そのアプリケーションを更新する必要があります。システムのパッケージを更新しても同梱コピーは変わりません。
修正方法
Poppler 26.11.0 以降、または各ディストリビューションが公開する修正済みパッケージにアップグレードしてください。アップストリームの修正はコミット 60e19a30 で、26.11.0 に含まれています。
- Ubuntu 22.04、24.04、26.04、26.10 では、パッケージを更新してバージョンを確認します。
sudo apt update
sudo apt install --only-upgrade poppler-utils
pdftoppm -v
主要ライブラリのパッケージ名は soname に従います。たとえば Ubuntu 22.04 では libpoppler118、Ubuntu 24.04 では libpoppler134 です。poppler-utils を更新すると新しい主要ライブラリも導入されます。GLib または C++ バインディングを使うアプリケーションでは、バインディングのパッケージがその主要ライブラリに依存するため、一緒に修正が入ります。
-
Debian 12 と Debian 13 では、2026-11-20 時点で修正済みパッケージがありませんでした。セキュリティ更新を待つか、リリース tarball から 26.11.0 をビルドするか、コミット
60e19a30をパッケージに適用してください。Debian sid と forky には 26.07.0-4 があり、修正が含まれています。 -
Fedora 44 と Fedora 45 では、パッケージを更新します。
sudo dnf upgrade poppler poppler-glib poppler-cpp
Fedora のパッケージ spec は、Fedora 44 と Fedora 45 で poppler-26.08.0-decrypt-password-length.patch として修正を保持しています。Fedora 43 には含まれていません。
- Arch Linux では、ローリングパッケージを更新します。
sudo pacman -Syu poppler
Arch では 2026-11-20 時点で poppler 26.11.0-1 が提供されていました。
- macOS の Homebrew では、formula を更新します。
brew upgrade poppler
Homebrew では 2026-11-20 時点で poppler 26.11.0 が提供されていました。
- コンテナでは、修正済みパッケージを含むベースからイメージを再ビルドし、コンテナを作り直します。イメージに古いライブラリ層が残っている場合、新しいイメージタグを取得するだけでは不十分です。
まだアップグレードできない場合は、パスワードが Poppler に届く前に制限します。
- API の境界、ログインフォーム、または Poppler を呼び出すコマンドラインラッパーで、127 バイトを超えるパスワードを拒否します。
- 影響するビルドに対して 500 バイトのパスワードでテストし、ライブラリに到達する代わりにアプリケーションが検証エラーを返すことを確認します。
この回避策は、管理下のコードについて revision6Hash() への経路を閉じます。同じプロセス内の他の呼び出し元は修正しません。管理下にない経路でパスワードを Poppler に渡すアプリケーションも保護しません。
根本原因は何ですか?
Decrypt::revision6Hash() は K1 と E のスタックバッファを 127 バイトのパスワード用に確保しますが、コピー長を makeFileKey() が渡す上限なしの GooString から計算します。
Poppler はデスクトップビューア、オフィススイート、文書変換ツールで使われる PDF レンダリングライブラリです。PDF 標準で定義された暗号化ハンドラを実装しています。リビジョン 6(R6)は AESV3 とも呼ばれ、現代の暗号化 PDF が使う AES-256 方式です。鍵導出は ISO 32000-2 のアルゴリズム 2.B で、64 ブロックの文字列を構築し、ハッシュを適用し、それを繰り返すループです。
Decrypt::makeFileKey() は所有者パスワードとユーザーパスワードの経路を処理します。R5 と R6 では、ローカルの test バッファを 127 バイトに制限した後、元のパスワードオブジェクトで revision6Hash() を呼び出します。
len = userPassword->size();
if (len > 127) {
    len = 127;                 // clamps the local test[] copy only
}
memcpy(test, userPassword->c_str(), len);
...
revision6Hash(userPassword, test, nullptr);   // full password, no cap
これはタグ poppler-26.10.0 の poppler/Decrypt.cc:126-136 です。所有者の経路も 86-96 行目で同じです。
revision6Hash() はその後、完全な長さを読み取り、コピーのサイズに使います。
unsigned char K1[64 * (127 + 64 + 48)];
unsigned char E[64 * (127 + 64 + 48)];
...
int inputPasswordLength = inputPassword->size();
...
sequenceLength = inputPasswordLength + KLength + userKeyLength;
totalLength = 64 * sequenceLength;
memcpy(K1, inputPassword->c_str(), inputPasswordLength);
...
for (int i = 1; i < 64; ++i) {
    memcpy(K1 + (i * sequenceLength), K1, sequenceLength);
}
これは同じタグの poppler/Decrypt.cc:1767-1793 です。
配列はそれぞれ 15,296 バイトです。239 バイトのブロック 64 個で、その 239 は配列のサイズです。127 バイトのパスワード上限、K 用の 64 バイトの余裕、48 バイトのユーザー鍵で構成されます。コードは KLength を 32 に設定しているため、各ブロックには所有者の 207 バイトのシーケンスを超える 32 バイトの余裕があります。
最初の memcpy がパスワードを書き、次のコピーが K を書きます。その後、ループが成長するブロックを 63 回コピーします。
sequenceLength が 239 バイトを超えると、コピーは K1 の範囲を越えます。sequenceLength はパスワードの長さに K の 32 バイトを加え、所有者の経路ではさらにユーザー鍵の 48 バイトを加えたものです。所有者の経路では 159 バイトを超えた時点で越えます。ユーザーの経路では K の 32 バイトだけが加わるため、207 バイトを超えた時点で越えます。
CVE レコードは、R6 の上限である 127 バイトを超えるパスワードをトリガーとして説明しています。配列は 239 バイトのシーケンス用に確保されているため、コードの正確なしきい値はそれより高くなります。
500 バイトのユーザーパスワードでは 532 バイトのシーケンスになり、ループは合計 34,048 バイトを書き込みます。同じ長さが暗号化ループの E への書き込みも制御します。
makeFileKey() には長いパスワードを拒否する処理がありません。R6 仕様はパスワードを 127 バイトに制限しますが、コードはその制限を自身の test バッファにだけ適用します。その後、完全な文字列を revision6Hash() に渡します。
呼び出し経路は PDFDoc::checkEncryption()(poppler/PDFDoc.cc:405)から始まり、SecurityHandler::checkEncryption()(poppler/SecurityHandler.cc:77)と StandardSecurityHandler::authorize()(poppler/SecurityHandler.cc:284)を通り、Decrypt::makeFileKey() に到達します。ライブラリ経由で R6 PDF を開き、パスワードを渡すアプリケーションはすべてこの経路を通ります。
どのように悪用されますか?
影響するアプリケーションのパスワード入力が管理下にある攻撃者は、プロセスをクラッシュさせたりスタックを破壊したりできます。攻撃者はバッファを越えるのに十分な長さのパスワード、たとえば 500 バイトを R6 暗号化 PDF に渡します。パスワードは正しくなくてもかまいません。revision6Hash() はハッシュの比較より前に実行されます。
- 攻撃者は、信頼できない同じ呼び出し元から R6/AESV3 の PDF とパスワードの両方を受け付けるアプリケーションを探します。たとえば変換サービスや、保護された文書を開く API です。
- 攻撃者は任意の R6 暗号化 PDF を用意します。内容は重要ではなく、PDF がリビジョン 6 を選択していれば十分です。
- 攻撃者はしきい値を超える長さのパスワード、たとえば 500 個の
Aを渡します。 - アプリケーションはパスワードを
PDFDocまたはpoppler_document_new_from_stream()に渡します。 makeFileKey()はローカルのtestバッファを制限しますが、完全なパスワードをrevision6Hash()に渡します。revision6Hash()は完全な長さからsequenceLengthを計算し、15,296 バイトのバッファを越えてK1に 64 ブロックをコピーします。- プロセスはクラッシュするか、レイアウトと緩和策に応じて破壊されたスタックのまま処理を続けます。
公開レポートには、クラッシュを再現する小さなドライバーと qpdf コマンドが含まれています。これは報告者のコードから、パスワードを渡す呼び出しだけを抜き出したものです。
std::optional<GooString> user;
user.emplace(std::string(argv[2]));
auto doc = std::make_unique<PDFDoc>(std::make_unique<GooString>(argv[1]), std::nullopt, user);
PDF は通常の R6 ファイルです。
qpdf --encrypt "userpw" "ownerpw" 256 -- dummy.pdf enc2.pdf
qpdf --show-encryption enc2.pdf | head -3   # expect R = 6
500 バイトのユーザーパスワードでドライバーを実行すると、AddressSanitizer が書き込みを報告します。
WRITE of size 532 at 0x... thread T0
#0 ... in memcpy
#1 ... in revision6Hash .../poppler/Decrypt.cc:1792
#2 ... in Decrypt::makeFileKey .../poppler/Decrypt.cc:136
#3 ... in StandardSecurityHandler::authorize .../poppler/SecurityHandler.cc:284
200 バイトの所有者パスワードでは、同じ経路が Decrypt.cc:96 の所有者呼び出しから WRITE of size 280 を報告します。報告者は AddressSanitizer を有効にした master 8dfee73a と、libvips 8.x 経由の公開 Ubuntu パッケージでクラッシュを再現しました。レポートは 200 バイトの所有者パスワードと 500 バイトのユーザーパスワードでクラッシュを示しています。レポートはコード実行を実証していません。
攻撃の流れは?
パスワード入力を管理する攻撃者が、R6 PDF を開くアプリケーションにバッファを越えるのに十分な長さのパスワードを送ると、上限のない長さがコピーをスタックバッファの外へ運びます。
パスワードを送る"] --> B["アプリケーションが
libpoppler に渡す"] B --> C["PDFDoc が R6/AESV3 の
PDF を開く"] C --> D["makeFileKey はローカルの
test バッファだけを制限"] D --> E["revision6Hash は完全な
長さを確認しない"] E --> F["K1 と E が 15,296 バイトの
バッファを越える"] F --> G["クラッシュまたは
スタックのメモリ破壊"]
攻撃者に何ができますか?
攻撃者はプロセスをクラッシュさせ、スタックを破壊できます。CVE レコードは可用性を High、完全性を Low と評価し、コード実行は主張していません。
- パスワード入力の制御が必要です。PDF だけでは足りません。
- 標的は影響するバージョンの Poppler を使い、R6 で暗号化された PDF を開く必要があります。
- アプリケーションは 127 バイトの上限なしでパスワードを Poppler に渡す必要があります。
- 信頼できない文書を変換するサービスでは、1 回のリクエストでワーカープロセスをクラッシュさせ、繰り返しのリクエストで停止状態を維持できます。
- デスクトップビューアでは、攻撃者はユーザーにコピーのしきい値を超える長さのパスワードを入力させる必要があり、経路はかなり狭くなります。
レポートはスタックのレイアウトと緩和策に応じたコード実行の可能性を述べていますが、実証していません。両方の CVSS ベクトルで機密性への影響は None です。この脆弱性の説明の範囲では、攻撃者はファイルの内容やメモリの漏えいを得ません。
修正が機能する理由
修正は、パスワードが revision6Hash() に届く前に 127 バイトへ切り詰めます。コピーのサイズを決める長さがバッファを超えることはなくなります。
@@ -57,16 +57,18 @@
 static void sha512(unsigned char *msg, int msgLen, unsigned char *hash);

+constexpr int kMaxPasswordLength = 127;
+
 //------------------------------------------------------------------------
 // Decrypt
 //------------------------------------------------------------------------
@@ -74,20 +76,18 @@
     unsigned char fx, fy;
-    int len, i, j;
+    int i, j;

     *ownerPasswordOk = false;

     if (encRevision == 5 || encRevision == 6) {

         // check the owner password
-        if (ownerPassword) {
+        if (ownerPasswordA) {
             //~ this is supposed to convert the password to UTF-8 using "SASLprep"
-            len = ownerPassword->size();
-            if (len > 127) {
-                len = 127;
-            }
-            memcpy(test, ownerPassword->c_str(), len);
+            const std::string ownerPassword = ownerPasswordA->toStr().substr(0, kMaxPasswordLength);
+            const int len = ownerPassword.size();
+            memcpy(test, ownerPassword.c_str(), len);
             memcpy(test + len, ownerKey->c_str() + 32, 8);
             memcpy(test + len + 8, userKey->c_str(), 48);
             sha256(test, len + 56, test);
             if (encRevision == 6) {
                 // test contains the initial SHA-256 hash as input K.
                 revision6Hash(ownerPassword, test, userKey->c_str());
             }
makeFileKey() はパスワードから std::string を作り、先頭 127 バイトを取得します。その文字列をローカルの test バッファと revision6Hash() の呼び出しに使います。revision6Hash() は文字列を参照で受け取るため、inputPasswordLength は切り詰められた長さになります。Decrypt.cc:88 の所有者経路と Decrypt.cc:126 のユーザー経路の両方が変更されます。
修正はこの経路に対して完全です。revision6Hash() は makeFileKey() の所有者とユーザーの分岐からだけ呼ばれます。すべての呼び出しが上限付きの文字列を渡すようになりました。古い暗号化リビジョンは makeFileKey2() を使い、入力を 32 バイトに制限するため revision6Hash() を呼びません。
同じリリースで、コマンドラインツールのパスワードバッファが 33 バイトから 128 バイトに増えます。ツールは最大 127 バイトを受け付け、上限を超えることはできません。
侵害されたかどうかを確認するには?
侵害の指標は公開されておらず、実際の悪用も知られていません。
暗号化 PDF を開くときのクラッシュを確認してください。glibc の fortify チェックは *** buffer overflow detected *** を出力します。AddressSanitizer は revision6Hash で WRITE of size ... のレポートを出力します。
# Core dumps from the last 30 days
coredumpctl list --since "30 days ago"

# Kernel and service logs for the fortify or stack protector message
journalctl --since "30 days ago" | grep -iE "buffer overflow detected|stack smashing detected"
一致は手がかりであり、証明ではありません。オーバーフローはアプリケーションのログを書く前にプロセスをクラッシュさせる可能性があります。失敗した試行は、コアダンプだけを残すか、何も残さないことがあります。
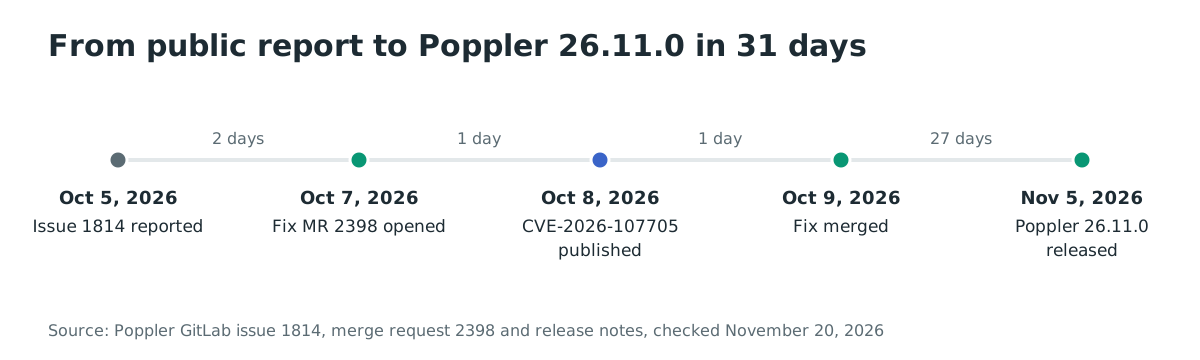
年表
- 2026-10-04: Aziz Elbelaychy が AddressSanitizer を使って Poppler master
8dfee73aでオーバーフローを再現しました。 - 2026-10-05: 公開 GitLab チケット 1814 が作成されました。CVE レコードはこの日を公開日としています。
- 2026-10-07: 修正を含むマージリクエスト 2398 が作成されました。
- 2026-10-08: VulnCheck が CVE-2026-107705 を公開しました。
- 2026-10-09: マージリクエスト 2398 がコミット
60e19a30としてマージされました。 - 2026-11-05: Poppler 26.11.0 が「Properly apply password length limit」とともにリリースされました。
- 2026-11-20: CVE は CISA の KEV になく、悪用も知られていません。
よくある質問
悪意のある PDF だけでオーバーフローは発生しますか?
いいえ。攻撃者はパスワードも制御し、コピーのしきい値を超える長さにする必要があります。R6 暗号化を選択するだけの PDF では足りません。
pdftoppm と pdftotext は影響を受けますか?
いいえ。26.10.0 以前では、コマンドラインツールがパスワードを 33 バイトのバッファに保存し、32 バイトで切り詰めます。26.11.0 はバッファを 128 バイトに増やしますが、パスワードは依然として 127 バイトに制限されます。
リモートコード実行ですか?
いいえ。レポートは最低限のクラッシュと、スタックのレイアウトと緩和策に応じたコード実行の可能性を述べています。CVE レコードは可用性を High、完全性を Low と評価しています。
正しいパスワードが必要ですか?
いいえ。revision6Hash() はハッシュの比較より前に実行されるため、しきい値を超える長さのパスワードであれば、正しくても正しくなくてもオーバーフローに到達します。
どの暗号化方式が影響を受けますか?
リビジョン 6、つまり AESV3/AES-256 方式だけです。リビジョン 5 と、古い RC4 および AES-128 方式は revision6Hash() を呼びません。
Debian 12 と Debian 13 は修正されていますか?
いいえ。Debian のセキュリティ追跡ページは 2026-11-20 時点で両方を脆弱としていました。Debian sid と forky には 26.07.0-4 があり、修正が含まれています。Debian 12 と Debian 13 の利用者は、セキュリティ更新が公開されるのを待つか、アップストリームの 26.11.0 をビルドする必要があります。
Ostorlab でイメージ内の脆弱な Poppler を検出する
Ostorlab のソフトウェア構成分析は、コンテナイメージ内の Poppler のバージョンを一覧化し、26.11.0 より前のリリースを見つけられるようにします。Aziz Elbelaychy がこの脆弱性を報告しました。
参考資料
- CVE Program、「CVE-2026-107705」:https://www.cve.org/CVERecord?id=CVE-2026-107705(2026 年 11 月 20 日確認)
- VulnCheck、「Poppler 0.42.0 through 26.10.0 Stack Buffer Overflow via Decrypt::revision6Hash()」:https://www.vulncheck.com/advisories/poppler-0.42.0-through-26.10.0-stack-buffer-overflow-via-decrypt-revision6hash(2026 年 11 月 20 日確認)
- Poppler、GitLab チケット 1814、「Stack buffer overflow in Decrypt::revision6Hash() with passwords longer than 127 bytes (R6/AESV3)」:https://gitlab.freedesktop.org/poppler/poppler/-/work_items/1814(2026 年 11 月 20 日確認)
- Poppler、マージリクエスト 2398、「Decrypt: Properly apply password length limit」:https://gitlab.freedesktop.org/poppler/poppler/-/merge_requests/2398(2026 年 11 月 20 日確認)
- Poppler、タグ
poppler-26.10.0のpoppler/Decrypt.cc:https://gitlab.freedesktop.org/poppler/poppler/-/blob/poppler-26.10.0/poppler/Decrypt.cc(2026 年 11 月 20 日確認) - Poppler、タグ
poppler-26.11.0のpoppler/Decrypt.cc:https://gitlab.freedesktop.org/poppler/poppler/-/blob/poppler-26.11.0/poppler/Decrypt.cc(2026 年 11 月 20 日確認) - Poppler、「Poppler 26.11.0」:https://poppler.freedesktop.org/(2026 年 11 月 20 日確認)
- Poppler、コミット
60e19a30:https://gitlab.freedesktop.org/poppler/poppler/-/commit/60e19a30152560fcccfb2ae7f7559eda560c0160(2026 年 11 月 20 日確認) - Ubuntu、「CVE-2026-107705」:https://ubuntu.com/security/CVE-2026-107705(2026 年 11 月 20 日確認)
- Debian、「CVE-2026-107705」:https://security-tracker.debian.org/tracker/CVE-2026-107705(2026 年 11 月 20 日確認)
- Fedora、
popplerの spec:https://src.fedoraproject.org/rpms/poppler/blob/f45/f/poppler.spec(2026 年 11 月 20 日確認) - Arch Linux、
popplerパッケージ:https://archlinux.org/packages/extra/x86_64/poppler/(2026 年 11 月 20 日確認) - Homebrew、
popplerformula:https://formulae.brew.sh/formula/poppler(2026 年 11 月 20 日確認) - CISA、既知の悪用された脆弱性カタログ:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日確認)