Desbordamiento de búfer en la contraseña PDF de Poppler (CVE-2026-107705)
Poppler 0.42.0 a 26.10.0 desborda un búfer de pila con una contraseña R6 demasiado larga y bloquea el proceso (8.3 Alta, corregido en 26.11.0).
Resumen
- La función
Decrypt::revision6Hash()de Poppler copia una contraseña R6 en dos búferes de pila de 15,296 bytes sin comprobar que tenga como máximo 127 bytes. - Las aplicaciones que pasan una contraseña del usuario a
libpoppler,libpoppler-glib,libpoppler-cppo a la API de C++ están afectadas. Las herramientas de línea de comandos de Poppler truncan la contraseña y no lo están. - El registro CVE le asigna una puntuación CVSS v4.0 8.3 Alta y CVSS v3.1 6.5 Media. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA al 2026-11-20.
- Actualice a Poppler 26.11.0 o al paquete corregido de su distribución. Consulte "¿Cómo lo corrijo?" para la solución de 127 bytes.
¿Estoy afectado?
Una aplicación está afectada solo cuando usa una versión afectada de Poppler y le pasa una contraseña de más de 127 bytes.
- Usa una versión afectada de Poppler, de 0.42.0 a 26.10.0, mediante
libpoppler,libpoppler-glib,libpoppler-cpp, los enlaces de Qt o una copia incluida. - Acepta una contraseña para un PDF cifrado con R6/AESV3, que usa AES-256.
- Pasa esa contraseña a Poppler sin truncarla a 127 bytes.
- La contraseña puede superar los 127 bytes.
Un PDF malicioso por sí solo no desencadena el desbordamiento. La contraseña es una entrada distinta. Un servicio que acepta un PDF y una contraseña del mismo interlocutor no confiable es la exposición realista. Un visor de escritorio solo está afectado si pasa una contraseña de más de 127 bytes.
Las herramientas pdftoppm, pdftotext y las demás herramientas de línea de comandos de Poppler guardan la contraseña en un búfer de 33 bytes en 26.10.0. La truncan a 32 bytes y no pueden alcanzar el desbordamiento.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Poppler upstream | 0.42.0 a 26.10.0 | 26.11.0 |
| Ubuntu 26.10 | Anteriores a 26.07.0-2ubuntu1.1 | 26.07.0-2ubuntu1.1 |
| Ubuntu 26.04 LTS | Anteriores a 26.01.0-2ubuntu0.3 | 26.01.0-2ubuntu0.3 |
| Ubuntu 24.04 LTS | Anteriores a 24.02.0-1ubuntu9.11 | 24.02.0-1ubuntu9.11 |
| Ubuntu 22.04 LTS | Anteriores a 22.02.0-2ubuntu0.15 | 22.02.0-2ubuntu0.15 |
| Debian 13 (trixie) | 25.03.0-5+deb13u4 y anteriores | Sin paquete corregido al 2026-11-20 |
| Debian 12 (bookworm) | 22.12.0-2+deb12u3 y anteriores | Sin paquete corregido al 2026-11-20 |
| Debian sid y forky | Anteriores a 26.07.0-4 | 26.07.0-4 |
El registro CVE le asigna una puntuación CVSS v4.0 8.3 Alta. El vector es CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:N/VI:L/VA:H/SC:N/SI:N/SA:N. El registro también incluye CVSS v3.1 6.5 Media con el vector CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:L/A:H. La debilidad es CWE-121, un desbordamiento de búfer en la pila.
Ubuntu 20.04 LTS y las versiones anteriores figuran como pendientes de evaluación y no tienen paquete corregido. La página de Ubuntu se actualizó el 2026-11-09. El seguimiento de Debian indicaba que Debian 12 y Debian 13 eran vulnerables el 2026-11-20.
Compruebe la versión en ejecución:
# Poppler utilities version. The library package follows the same source release.
pdftoppm -v

# Debian or Ubuntu: installed poppler-utils version
dpkg-query -W -f='${Version}\n' poppler-utils

# Fedora, RHEL or CentOS Stream
rpm -q poppler

# Arch Linux
pacman -Q poppler

# macOS with Homebrew
brew list --versions poppler
Una aplicación que incluye su propia copia de Poppler, como un Flatpak, un Snap o un wheel de lenguaje, necesita su propia actualización. El paquete del sistema no cambia la copia incluida.
¿Cómo lo corrijo?
Actualice a Poppler 26.11.0 o posterior, o al paquete corregido que publique su distribución. La corrección upstream es el commit 60e19a30 y está incluida en la versión 26.11.0.
- En Ubuntu 22.04, 24.04, 26.04 o 26.10, actualice el paquete y confirme la versión:
sudo apt update
sudo apt install --only-upgrade poppler-utils
pdftoppm -v
El nombre del paquete de la biblioteca principal sigue el soname. Por ejemplo, es libpoppler118 en Ubuntu 22.04 y libpoppler134 en Ubuntu 24.04. La actualización de poppler-utils instala la nueva biblioteca principal. Si su aplicación usa los enlaces GLib o C++, el paquete de enlace depende de esa biblioteca principal y recibe la corrección con ella.
-
En Debian 12 o Debian 13, no había ningún paquete corregido el 2026-11-20. Espere la actualización de seguridad, compile 26.11.0 desde el archivo de publicación o aplique el commit
60e19a30al paquete. Debian sid y forky tienen 26.07.0-4, que incluye la corrección. -
En Fedora 44 o Fedora 45, actualice los paquetes:
sudo dnf upgrade poppler poppler-glib poppler-cpp
La especificación del paquete de Fedora incluye la corrección como poppler-26.08.0-decrypt-password-length.patch en Fedora 44 y Fedora 45. Fedora 43 no la incluye.
- En Arch Linux, actualice el paquete continuo:
sudo pacman -Syu poppler
Arch tenía poppler 26.11.0-1 el 2026-11-20.
- En macOS con Homebrew, actualice la fórmula:
brew upgrade poppler
Homebrew tenía poppler 26.11.0 el 2026-11-20.
- En un contenedor, reconstruya la imagen desde una base que incluya el paquete corregido y recree el contenedor. Descargar una etiqueta de imagen nueva no basta si la imagen todavía contiene la capa antigua de la biblioteca.
Si todavía no puede actualizar, limite la contraseña antes de que llegue a Poppler:
- Rechace cualquier contraseña de más de 127 bytes en el límite de la API, en el formulario de acceso o en el envoltorio de línea de comandos que llama a Poppler.
- Pruebe con una contraseña de 500 bytes contra una compilación afectada y confirme que la aplicación devuelve un error de validación en lugar de llegar a la biblioteca.
La solución cierra el camino hacia revision6Hash() para el código que usted controla. No corrige a otros llamadores del mismo proceso. Tampoco protege a una aplicación que pasa la contraseña a Poppler por un camino que usted no controla.
¿Cuál es la causa raíz?
Decrypt::revision6Hash() dimensiona sus búferes de pila K1 y E para una contraseña de 127 bytes, pero calcula la longitud de copia a partir del GooString sin límite que le pasa makeFileKey().
Poppler es una biblioteca de representación de PDF que usan visores de escritorio, suites ofimáticas y conversores de documentos. Implementa los manejadores de cifrado definidos por el estándar PDF. La revisión 6 (R6), también llamada AESV3, es el esquema AES-256 que usan los PDF cifrados modernos. Su derivación de claves es el algoritmo 2.B de ISO 32000-2: un bucle que construye una cadena de 64 bloques, la aplica un hash y repite.
Decrypt::makeFileKey() gestiona las rutas de la contraseña del propietario y del usuario. Para R5 y R6 limita un búfer local test a 127 bytes y después llama a revision6Hash() con el objeto de contraseña original:
len = userPassword->size();
if (len > 127) {
    len = 127;                 // clamps the local test[] copy only
}
memcpy(test, userPassword->c_str(), len);
...
revision6Hash(userPassword, test, nullptr);   // full password, no cap
Eso es poppler/Decrypt.cc:126-136 en la etiqueta poppler-26.10.0. La ruta del propietario es idéntica en las líneas 86-96.
revision6Hash() lee después la longitud completa y la usa para dimensionar la copia:
unsigned char K1[64 * (127 + 64 + 48)];
unsigned char E[64 * (127 + 64 + 48)];
...
int inputPasswordLength = inputPassword->size();
...
sequenceLength = inputPasswordLength + KLength + userKeyLength;
totalLength = 64 * sequenceLength;
memcpy(K1, inputPassword->c_str(), inputPasswordLength);
...
for (int i = 1; i < 64; ++i) {
    memcpy(K1 + (i * sequenceLength), K1, sequenceLength);
}
Eso es poppler/Decrypt.cc:1767-1793 en la misma etiqueta.
Los arreglos contienen 15,296 bytes cada uno, 64 bloques de 239 bytes. El 239 es el tamaño de un bloque del arreglo: el límite de 127 bytes de la contraseña, más una reserva de 64 bytes para K, más 48 bytes de clave de usuario. El código fija KLength a 32, así que cada bloque tiene 32 bytes de margen más allá de una secuencia del propietario de 207 bytes.
El primer memcpy escribe la contraseña y el siguiente escribe K. El bucle copia después el bloque creciente 63 veces más.
La copia sale de K1 cuando sequenceLength supera los 239 bytes. sequenceLength es la longitud de la contraseña más los 32 bytes de K y, en la ruta del propietario, 48 bytes de clave de usuario. Eso ocurre por encima de 159 bytes en la ruta del propietario. En la ruta del usuario, la secuencia solo suma los 32 bytes de K, así que ocurre por encima de 207 bytes.
El registro CVE describe el desencadenante como una contraseña de más de 127 bytes, el límite R6. El umbral exacto del código es mayor porque el arreglo está dimensionado para una secuencia de 239 bytes.
Una contraseña de usuario de 500 bytes produce una secuencia de 532 bytes, y el bucle escribe 34,048 bytes en total. La misma longitud guía las escrituras en E dentro del bucle de cifrado.
Nada en makeFileKey() rechaza una contraseña larga. La especificación R6 limita la contraseña a 127 bytes, pero el código aplica ese límite solo a su propio búfer test. La función pasa después la cadena completa a revision6Hash().
La ruta de llamada empieza en PDFDoc::checkEncryption() (poppler/PDFDoc.cc:405), pasa por SecurityHandler::checkEncryption() (poppler/SecurityHandler.cc:77) y StandardSecurityHandler::authorize() (poppler/SecurityHandler.cc:284), y llega a Decrypt::makeFileKey(). Cualquier aplicación que abra un PDF R6 mediante la biblioteca y proporcione una contraseña recorre esta ruta.
¿Cómo se explota?
Un atacante que controla la entrada de la contraseña de una aplicación afectada puede bloquearla o corromper su pila. El atacante proporciona una contraseña lo bastante larga para llevar la copia más allá de los búferes, por ejemplo 500 bytes, para un PDF cifrado con R6. La contraseña no tiene que ser correcta: revision6Hash() se ejecuta antes de la comparación del hash.
- El atacante busca una aplicación que acepte un PDF R6/AESV3 y una contraseña del mismo interlocutor no confiable, como un servicio de conversión o una API que abre documentos protegidos.
- El atacante proporciona cualquier PDF cifrado con R6. El contenido no importa; el PDF solo tiene que seleccionar la revisión 6.
- El atacante proporciona una contraseña lo bastante larga para cruzar el umbral, por ejemplo 500 caracteres
A. - La aplicación pasa la contraseña a
PDFDoco apoppler_document_new_from_stream(). makeFileKey()limita su búfer localtest, pero pasa la contraseña completa arevision6Hash().revision6Hash()calculasequenceLengtha partir de la longitud completa y copia 64 bloques enK1, más allá del búfer de 15,296 bytes.- El proceso se bloquea o continúa con la pila corrupta, según la disposición y las mitigaciones.
El informe público incluye un pequeño controlador y un comando de qpdf que reproducen el bloqueo. Este es el código del investigador, recortado a la llamada que pasa la contraseña:
std::optional<GooString> user;
user.emplace(std::string(argv[2]));
auto doc = std::make_unique<PDFDoc>(std::make_unique<GooString>(argv[1]), std::nullopt, user);
El PDF es un archivo R6 normal:
qpdf --encrypt "userpw" "ownerpw" 256 -- dummy.pdf enc2.pdf
qpdf --show-encryption enc2.pdf | head -3   # expect R = 6
La ejecución del controlador con una contraseña de usuario de 500 bytes hace que AddressSanitizer informe de la escritura:
WRITE of size 532 at 0x... thread T0
#0 ... in memcpy
#1 ... in revision6Hash .../poppler/Decrypt.cc:1792
#2 ... in Decrypt::makeFileKey .../poppler/Decrypt.cc:136
#3 ... in StandardSecurityHandler::authorize .../poppler/SecurityHandler.cc:284
Con una contraseña de propietario de 200 bytes, la misma ruta informa de WRITE of size 280 desde la llamada del propietario en Decrypt.cc:96. El investigador reprodujo el bloqueo en una compilación con AddressSanitizer de master 8dfee73a y en un paquete publicado de Ubuntu mediante libvips 8.x. El informe muestra el bloqueo para una contraseña de propietario de 200 bytes y una contraseña de usuario de 500 bytes. El informe no demuestra ejecución de código.
¿Cómo se desarrolla el ataque?
Un atacante que controla la entrada de la contraseña envía una contraseña lo bastante larga para llevar la copia más allá de los búferes a una aplicación que abre un PDF R6. La longitud sin límite lleva la copia más allá de los búferes de pila.
contraseña R6 larga"] --> B["La aplicación la pasa
a libpoppler"] B --> C["PDFDoc abre un PDF
R6/AESV3"] C --> D["makeFileKey limita solo
su búfer test local"] D --> E["revision6Hash: sin control
de la longitud completa"] E --> F["K1 y E desbordan
los búferes de 15,296 bytes"] F --> G["Bloqueo o corrupción
de la pila"]
¿Qué puede hacer un atacante?
El atacante puede bloquear el proceso y corromper la pila. El registro CVE asigna disponibilidad Alta e integridad Baja, y no afirma ejecución de código.
- Se requiere el control de la entrada de la contraseña. Un PDF por sí solo no basta.
- El objetivo debe usar una versión afectada de Poppler y abrir un PDF cifrado con R6.
- La aplicación debe pasar la contraseña a Poppler sin un límite de 127 bytes.
- En un servicio que convierte documentos no confiables, una solicitud puede bloquear un proceso de trabajo, y las solicitudes repetidas pueden mantenerlo fuera de servicio.
- En un visor de escritorio, el atacante necesita que el usuario introduzca una contraseña lo bastante larga para cruzar el umbral de copia, que es un camino mucho más estrecho.
El informe describe una posible ejecución de código según la disposición de la pila y las mitigaciones, pero no la demuestra. El impacto en la confidencialidad es Ninguno en ambos vectores CVSS. El atacante no obtiene el contenido de los archivos ni una fuga de memoria con esta vulnerabilidad tal como se describe.
¿Por qué funciona la corrección?
La corrección trunca la contraseña a 127 bytes antes de que llegue a revision6Hash(). La longitud que dimensiona las copias ya no puede superar los búferes.
@@ -57,16 +57,18 @@
 static void sha512(unsigned char *msg, int msgLen, unsigned char *hash);

+constexpr int kMaxPasswordLength = 127;
+
 //------------------------------------------------------------------------
 // Decrypt
 //------------------------------------------------------------------------
@@ -74,20 +76,18 @@
     unsigned char fx, fy;
-    int len, i, j;
+    int i, j;

     *ownerPasswordOk = false;

     if (encRevision == 5 || encRevision == 6) {

         // check the owner password
-        if (ownerPassword) {
+        if (ownerPasswordA) {
             //~ this is supposed to convert the password to UTF-8 using "SASLprep"
-            len = ownerPassword->size();
-            if (len > 127) {
-                len = 127;
-            }
-            memcpy(test, ownerPassword->c_str(), len);
+            const std::string ownerPassword = ownerPasswordA->toStr().substr(0, kMaxPasswordLength);
+            const int len = ownerPassword.size();
+            memcpy(test, ownerPassword.c_str(), len);
             memcpy(test + len, ownerKey->c_str() + 32, 8);
             memcpy(test + len + 8, userKey->c_str(), 48);
             sha256(test, len + 56, test);
             if (encRevision == 6) {
                 // test contains the initial SHA-256 hash as input K.
                 revision6Hash(ownerPassword, test, userKey->c_str());
             }
makeFileKey() ahora construye una std::string a partir de la contraseña y toma los primeros 127 bytes. Usa esa cadena para el búfer local test y para la llamada a revision6Hash(). revision6Hash() recibe la cadena por referencia, así que su inputPasswordLength es la longitud truncada. Tanto la ruta del propietario en Decrypt.cc:88 como la del usuario en Decrypt.cc:126 cambian.
La corrección es completa para esta ruta. revision6Hash() solo se llama desde las ramas del propietario y del usuario de makeFileKey(). Todas las llamadas pasan ahora la cadena limitada. Las revisiones de cifrado anteriores usan makeFileKey2(), que limita su entrada a 32 bytes y no llama a revision6Hash().
La misma versión eleva el búfer de contraseña de las herramientas de línea de comandos de 33 a 128 bytes. Las herramientas aceptan hasta 127 bytes y siguen sin poder superar el límite.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso y no se conoce explotación en el mundo real.
Busque bloqueos al abrir PDF cifrados. La comprobación fortify de glibc imprime *** buffer overflow detected ***. AddressSanitizer imprime un informe WRITE of size ... en revision6Hash.
# Core dumps from the last 30 days
coredumpctl list --since "30 days ago"

# Kernel and service logs for the fortify or stack protector message
journalctl --since "30 days ago" | grep -iE "buffer overflow detected|stack smashing detected"
Un hallazgo es una pista, no una prueba. El desbordamiento puede bloquear el proceso antes de que escriba cualquier registro de la aplicación. Un intento fallido puede dejar solo un volcado de memoria o nada.
Cronología
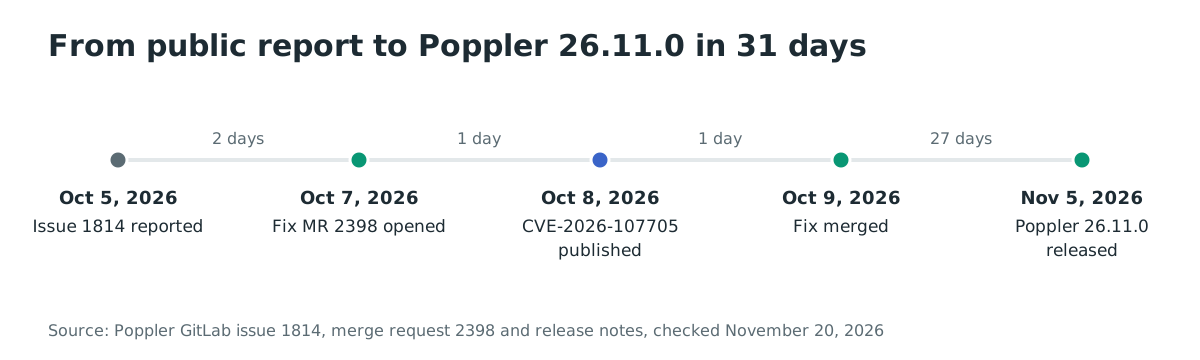
- 2026-10-04: Aziz Elbelaychy reproduce el desbordamiento en master
8dfee73ade Poppler con AddressSanitizer. - 2026-10-05: Se crea el ticket público 1814 de GitLab. El registro CVE indica esta fecha como fecha pública.
- 2026-10-07: Se abre la solicitud de fusión 2398 con la corrección.
- 2026-10-08: VulnCheck publica CVE-2026-107705.
- 2026-10-09: Se fusiona la solicitud de fusión 2398 en el commit
60e19a30. - 2026-11-05: Se publica Poppler 26.11.0 con "Properly apply password length limit".
- 2026-11-20: La CVE no está en el catálogo KEV de CISA y no se conoce explotación.
Preguntas frecuentes
¿Un PDF malicioso por sí solo desencadena el desbordamiento?
No. El atacante también debe controlar la contraseña y hacerla lo bastante larga para cruzar el umbral de copia. Un PDF que solo seleccione el cifrado R6 no basta.
¿Están afectados pdftoppm y pdftotext?
No. En 26.10.0 y anteriores, las herramientas de línea de comandos guardan la contraseña en un búfer de 33 bytes y la truncan a 32 bytes. La versión 26.11.0 eleva el búfer a 128 bytes, lo que sigue limitando la contraseña a 127 bytes.
¿Es ejecución remota de código?
No. El informe describe un bloqueo como mínimo y una posible ejecución de código según la disposición de la pila y las mitigaciones. El registro CVE asigna disponibilidad Alta e integridad Baja.
¿Necesito la contraseña correcta?
No. revision6Hash() se ejecuta antes de la comparación del hash, así que cualquier contraseña lo bastante larga para cruzar el umbral alcanza el desbordamiento, sea correcta o no.
¿Qué esquemas de cifrado están afectados?
Solo la revisión 6, el esquema AESV3/AES-256. La revisión 5 y los esquemas anteriores RC4 y AES-128 no llaman a revision6Hash().
¿Están corregidos Debian 12 o Debian 13?
No. El seguimiento de seguridad de Debian indicaba que ambos eran vulnerables el 2026-11-20. Debian sid y forky tienen 26.07.0-4, que incluye la corrección. Los lectores de Debian 12 y Debian 13 necesitan la actualización de seguridad cuando llegue, o la compilación upstream 26.11.0.
Encuentre las copias vulnerables de Poppler en sus imágenes con Ostorlab
El análisis de composición de software de Ostorlab inventaría la versión de Poppler en sus imágenes de contenedores para que usted pueda encontrar las versiones anteriores a 26.11.0. Aziz Elbelaychy informó de la vulnerabilidad.
Referencias
- CVE Program, "CVE-2026-107705": https://www.cve.org/CVERecord?id=CVE-2026-107705 (verificado el 20 de noviembre de 2026)
- VulnCheck, "Poppler 0.42.0 through 26.10.0 Stack Buffer Overflow via Decrypt::revision6Hash()": https://www.vulncheck.com/advisories/poppler-0.42.0-through-26.10.0-stack-buffer-overflow-via-decrypt-revision6hash (verificado el 20 de noviembre de 2026)
- Poppler, ticket 1814 de GitLab, "Stack buffer overflow in Decrypt::revision6Hash() with passwords longer than 127 bytes (R6/AESV3)": https://gitlab.freedesktop.org/poppler/poppler/-/work_items/1814 (verificado el 20 de noviembre de 2026)
- Poppler, solicitud de fusión 2398, "Decrypt: Properly apply password length limit": https://gitlab.freedesktop.org/poppler/poppler/-/merge_requests/2398 (verificado el 20 de noviembre de 2026)
- Poppler,
poppler/Decrypt.ccen la etiquetapoppler-26.10.0: https://gitlab.freedesktop.org/poppler/poppler/-/blob/poppler-26.10.0/poppler/Decrypt.cc (verificado el 20 de noviembre de 2026) - Poppler,
poppler/Decrypt.ccen la etiquetapoppler-26.11.0: https://gitlab.freedesktop.org/poppler/poppler/-/blob/poppler-26.11.0/poppler/Decrypt.cc (verificado el 20 de noviembre de 2026) - Poppler, "Poppler 26.11.0": https://poppler.freedesktop.org/ (verificado el 20 de noviembre de 2026)
- Poppler, commit
60e19a30: https://gitlab.freedesktop.org/poppler/poppler/-/commit/60e19a30152560fcccfb2ae7f7559eda560c0160 (verificado el 20 de noviembre de 2026) - Ubuntu, "CVE-2026-107705": https://ubuntu.com/security/CVE-2026-107705 (verificado el 20 de noviembre de 2026)
- Debian, "CVE-2026-107705": https://security-tracker.debian.org/tracker/CVE-2026-107705 (verificado el 20 de noviembre de 2026)
- Fedora, especificación de
poppler: https://src.fedoraproject.org/rpms/poppler/blob/f45/f/poppler.spec (verificado el 20 de noviembre de 2026) - Arch Linux, paquete
poppler: https://archlinux.org/packages/extra/x86_64/poppler/ (verificado el 20 de noviembre de 2026) - Homebrew, fórmula
poppler: https://formulae.brew.sh/formula/poppler (verificado el 20 de noviembre de 2026) - CISA, catálogo de vulnerabilidades explotadas: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (verificado el 20 de noviembre de 2026)