Poppler PDF 密码缓冲区溢出(CVE-2026-107705)
Poppler 0.42.0 至 26.10.0 在 R6 PDF 密码过长时溢出栈缓冲区并导致进程崩溃(8.3 高危,26.11.0 修复)。
TL;DR
- Poppler 的
Decrypt::revision6Hash()会把 R6 密码复制到两个 15,296 字节的栈缓冲区,却不检查密码是否不超过 127 字节。 - 将用户提供的密码传给
libpoppler、libpoppler-glib、libpoppler-cpp或 C++ API 的应用程序会受影响。Poppler 的命令行工具会截断密码,因此不受影响。 - CVE 记录评分为 CVSS v4.0 8.3 高危和 CVSS v3.1 6.5 中危。未发现实际利用,截至 2026-11-20 未列入 CISA KEV。
- 升级到 Poppler 26.11.0 或发行版的修复包。127 字节的变通方法见“如何修复?”。
我受影响吗?
应用程序只有在使用受影响的 Poppler 版本并向其传入超过 127 字节的密码时才会受影响。
- 通过
libpoppler、libpoppler-glib、libpoppler-cpp、Qt 绑定或捆绑副本使用受影响的 Poppler 版本(0.42.0 至 26.10.0)。 - 接受 R6/AESV3 加密 PDF 的密码,该方案使用 AES-256。
- 将该密码传给 Poppler 时没有截断到 127 字节。
- 密码可能超过 127 字节。
仅靠恶意 PDF 不会触发溢出。密码是独立的输入。同时接受来自同一不可信调用方的 PDF 和密码的服务,才是现实的暴露面。桌面查看器只有在传入超过 127 字节的密码时才会受影响。
Poppler 的 pdftoppm、pdftotext 等命令行工具在 26.10.0 中把密码保存在 33 字节的缓冲区里。它们在 32 字节处截断,因此无法触及溢出。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Poppler 上游 | 0.42.0 至 26.10.0 | 26.11.0 |
| Ubuntu 26.10 | 低于 26.07.0-2ubuntu1.1 | 26.07.0-2ubuntu1.1 |
| Ubuntu 26.04 LTS | 低于 26.01.0-2ubuntu0.3 | 26.01.0-2ubuntu0.3 |
| Ubuntu 24.04 LTS | 低于 24.02.0-1ubuntu9.11 | 24.02.0-1ubuntu9.11 |
| Ubuntu 22.04 LTS | 低于 22.02.0-2ubuntu0.15 | 22.02.0-2ubuntu0.15 |
| Debian 13(trixie) | 25.03.0-5+deb13u4 及更早 | 截至 2026-11-20 无修复包 |
| Debian 12(bookworm) | 22.12.0-2+deb12u3 及更早 | 截至 2026-11-20 无修复包 |
| Debian sid 和 forky | 低于 26.07.0-4 | 26.07.0-4 |
CVE 记录评分为 CVSS v4.0 8.3 高危。向量为 CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:N/VI:L/VA:H/SC:N/SI:N/SA:N。记录还列出 CVSS v3.1 6.5 中危,向量为 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:L/A:H。弱点是 CWE-121,即栈缓冲区溢出。
Ubuntu 20.04 LTS 及更早版本列为待评估,没有修复包。Ubuntu 页面于 2026-11-09 更新。Debian 跟踪页面在 2026-11-20 将 Debian 12 和 Debian 13 列为易受攻击。
检查正在运行的版本:
# Poppler utilities version. The library package follows the same source release.
pdftoppm -v

# Debian or Ubuntu: installed poppler-utils version
dpkg-query -W -f='${Version}\n' poppler-utils

# Fedora, RHEL or CentOS Stream
rpm -q poppler

# Arch Linux
pacman -Q poppler

# macOS with Homebrew
brew list --versions poppler
捆绑自带 Poppler 的应用程序,例如 Flatpak、Snap 或语言 wheel,需要单独更新。系统包不会改变捆绑副本。
如何修复?
升级到 Poppler 26.11.0 或更高版本,或发行版发布的修复包。上游修复是提交 60e19a30,包含在 26.11.0 中。
- 在 Ubuntu 22.04、24.04、26.04 或 26.10 上,更新软件包并确认版本:
sudo apt update
sudo apt install --only-upgrade poppler-utils
pdftoppm -v
核心库包名遵循 soname。例如,Ubuntu 22.04 上是 libpoppler118,Ubuntu 24.04 上是 libpoppler134。升级 poppler-utils 会拉取新的核心库。如果应用程序使用 GLib 或 C++ 绑定,绑定包依赖该核心库,会随之一并获得修复。
-
在 Debian 12 或 Debian 13 上,2026-11-20 没有可用的修复包。请等待安全更新、从发布 tarball 构建 26.11.0,或将提交
60e19a30应用到软件包。Debian sid 和 forky 有 26.07.0-4,其中包含修复。 -
在 Fedora 44 或 Fedora 45 上,升级软件包:
sudo dnf upgrade poppler poppler-glib poppler-cpp
Fedora 的软件包 spec 在 Fedora 44 和 Fedora 45 中以 poppler-26.08.0-decrypt-password-length.patch 形式包含修复。Fedora 43 不包含该修复。
- 在 Arch Linux 上,升级滚动软件包:
sudo pacman -Syu poppler
Arch 在 2026-11-20 提供 poppler 26.11.0-1。
- 在 macOS 上使用 Homebrew,升级 formula:
brew upgrade poppler
Homebrew 在 2026-11-20 提供 poppler 26.11.0。
- 在容器中,从包含修复包的基础镜像重新构建镜像,并重新创建容器。如果镜像仍包含旧的库层,仅拉取新的镜像标签是不够的。
如果暂时无法升级,请在密码到达 Poppler 之前加以限制:
- 在 API 边界、登录表单或调用 Poppler 的命令行包装器中,拒绝超过 127 字节的密码。
- 使用 500 字节的密码对受影响的构建进行测试,确认应用程序返回验证错误,而不是进入库。
该变通方法会为受控代码关闭通往 revision6Hash() 的路径。它不会修复同一进程中的其他调用方。它也无法保护通过不受控路径将密码传给 Poppler 的应用程序。
根本原因是什么?
Decrypt::revision6Hash() 按 127 字节密码的大小分配 K1 和 E 两个栈缓冲区,却根据 makeFileKey() 传入的无界 GooString 计算复制长度。
Poppler 是桌面查看器、办公套件和文档转换工具使用的 PDF 渲染库。它实现 PDF 标准定义的加密处理器。修订版 6(R6),也称为 AESV3,是现代加密 PDF 使用的 AES-256 方案。其密钥派生是 ISO 32000-2 的算法 2.B:一个构建 64 块字符串、计算哈希并重复的循环。
Decrypt::makeFileKey() 处理所有者密码和用户密码路径。对于 R5 和 R6,它把本地 test 缓冲区限制为 127 字节,然后用原始密码对象调用 revision6Hash():
len = userPassword->size();
if (len > 127) {
    len = 127;                 // clamps the local test[] copy only
}
memcpy(test, userPassword->c_str(), len);
...
revision6Hash(userPassword, test, nullptr);   // full password, no cap
这是标签 poppler-26.10.0 中的 poppler/Decrypt.cc:126-136。所有者路径在第 86-96 行相同。
revision6Hash() 随后读取完整长度,并用它来确定复制大小:
unsigned char K1[64 * (127 + 64 + 48)];
unsigned char E[64 * (127 + 64 + 48)];
...
int inputPasswordLength = inputPassword->size();
...
sequenceLength = inputPasswordLength + KLength + userKeyLength;
totalLength = 64 * sequenceLength;
memcpy(K1, inputPassword->c_str(), inputPasswordLength);
...
for (int i = 1; i < 64; ++i) {
    memcpy(K1 + (i * sequenceLength), K1, sequenceLength);
}
这是同一标签中的 poppler/Decrypt.cc:1767-1793。
每个数组有 15,296 字节,即 64 个 239 字节的块。239 是数组的容量:127 字节的密码上限、K 的 64 字节余量、48 字节的用户密钥。代码将 KLength 设为 32,因此每个块比 207 字节的所有者序列多出 32 字节余量。
第一个 memcpy 写入密码,下一个写入 K。然后循环再把不断增长的块复制 63 次。
当 sequenceLength 超过 239 字节时,复制就会越过 K1。sequenceLength 是密码长度加上 32 字节的 K,在所有者路径上还要加上 48 字节的用户密钥。在所有者路径上,超过 159 字节时就会越界。在用户路径上,序列只加上 32 字节的 K,因此超过 207 字节时就会越界。
CVE 记录将触发器描述为超过 127 字节的密码,即 R6 限制。由于数组按 239 字节的序列分配,代码的实际阈值更高。
500 字节的用户密码会产生 532 字节的序列,循环总共写入 34,048 字节。同一长度也决定加密循环中对 E 的写入。
makeFileKey() 中没有任何逻辑拒绝过长的密码。R6 规范将密码限制为 127 字节,但代码只把该限制应用于自己的 test 缓冲区。随后函数把完整字符串传给 revision6Hash()。
调用路径从 PDFDoc::checkEncryption()(poppler/PDFDoc.cc:405)开始,经过 SecurityHandler::checkEncryption()(poppler/SecurityHandler.cc:77)和 StandardSecurityHandler::authorize()(poppler/SecurityHandler.cc:284),到达 Decrypt::makeFileKey()。任何通过该库打开 R6 PDF 并提供密码的应用程序都会走这条路径。
如何被利用?
控制受影响应用程序密码输入的攻击者,可以使进程崩溃或破坏其栈。攻击者为 R6 加密 PDF 提供足够长、能把复制推过缓冲区的密码,例如 500 字节。密码不必正确:revision6Hash() 在哈希比较之前运行。
- 攻击者找到一个同时接受来自同一不可信调用方的 R6/AESV3 PDF 和密码的应用程序,例如转换服务或打开受保护文档的 API。
- 攻击者提供任意 R6 加密 PDF。内容无关紧要,PDF 只需选择修订版 6。
- 攻击者提供足够长、能跨过阈值的密码,例如 500 个
A字符。 - 应用程序将密码传给
PDFDoc或poppler_document_new_from_stream()。 makeFileKey()限制本地test缓冲区,但把完整密码传给revision6Hash()。revision6Hash()根据完整长度计算sequenceLength,并向K1复制 64 个块,越过 15,296 字节的缓冲区。- 进程崩溃,或根据布局和缓解措施带着被破坏的栈继续运行。
公开报告包含一个小的驱动程序和一个 qpdf 命令,可复现崩溃。以下是报告者的代码,仅保留传递密码的调用:
std::optional<GooString> user;
user.emplace(std::string(argv[2]));
auto doc = std::make_unique<PDFDoc>(std::make_unique<GooString>(argv[1]), std::nullopt, user);
该 PDF 是普通的 R6 文件:
qpdf --encrypt "userpw" "ownerpw" 256 -- dummy.pdf enc2.pdf
qpdf --show-encryption enc2.pdf | head -3   # expect R = 6
使用 500 字节的用户密码运行驱动程序时,AddressSanitizer 会报告该写入:
WRITE of size 532 at 0x... thread T0
#0 ... in memcpy
#1 ... in revision6Hash .../poppler/Decrypt.cc:1792
#2 ... in Decrypt::makeFileKey .../poppler/Decrypt.cc:136
#3 ... in StandardSecurityHandler::authorize .../poppler/SecurityHandler.cc:284
使用 200 字节的所有者密码时,同一路径会从 Decrypt.cc:96 的所有者调用报告 WRITE of size 280。报告者在启用了 AddressSanitizer 的 master 8dfee73a 上,以及通过 libvips 8.x 使用已发布的 Ubuntu 软件包时复现了崩溃。报告显示 200 字节的所有者密码和 500 字节的用户密码都会导致崩溃。报告没有演示代码执行。
攻击如何展开?
控制密码输入的攻击者向打开 R6 PDF 的应用程序发送足够长、能把复制推过缓冲区的密码,未受限的长度使复制越过栈缓冲区。
R6 密码"] --> B["应用程序将其
传给 libpoppler"] B --> C["PDFDoc 打开
R6/AESV3 PDF"] C --> D["makeFileKey 只限制
本地 test 缓冲区"] D --> E["revision6Hash 不检查
完整长度"] E --> F["K1 和 E 溢出
15,296 字节缓冲区"] F --> G["崩溃或栈
内存破坏"]
攻击者能做什么?
攻击者可以使进程崩溃并破坏栈。CVE 记录将可用性评为高危、完整性评为低危,并未声称可实现代码执行。
- 需要控制密码输入。仅靠 PDF 不够。
- 目标必须使用受影响的 Poppler 版本并打开 R6 加密 PDF。
- 应用程序必须在没有 127 字节限制的情况下把密码传给 Poppler。
- 在转换不可信文档的服务中,一次请求就可能使工作进程崩溃,重复请求可使其持续不可用。
- 在桌面查看器中,攻击者需要让用户输入足够长、能跨过复制阈值的密码,路径要窄得多。
报告描述了取决于栈布局和缓解措施的潜在代码执行,但没有演示。两个 CVSS 向量中的机密性影响均为无。按当前描述,攻击者无法通过该漏洞获取文件内容或泄露内存。
为什么修复有效?
修复在密码到达 revision6Hash() 之前将其截断到 127 字节。决定复制大小的长度不再能超过缓冲区。
@@ -57,16 +57,18 @@
 static void sha512(unsigned char *msg, int msgLen, unsigned char *hash);

+constexpr int kMaxPasswordLength = 127;
+
 //------------------------------------------------------------------------
 // Decrypt
 //------------------------------------------------------------------------
@@ -74,20 +76,18 @@
     unsigned char fx, fy;
-    int len, i, j;
+    int i, j;

     *ownerPasswordOk = false;

     if (encRevision == 5 || encRevision == 6) {

         // check the owner password
-        if (ownerPassword) {
+        if (ownerPasswordA) {
             //~ this is supposed to convert the password to UTF-8 using "SASLprep"
-            len = ownerPassword->size();
-            if (len > 127) {
-                len = 127;
-            }
-            memcpy(test, ownerPassword->c_str(), len);
+            const std::string ownerPassword = ownerPasswordA->toStr().substr(0, kMaxPasswordLength);
+            const int len = ownerPassword.size();
+            memcpy(test, ownerPassword.c_str(), len);
             memcpy(test + len, ownerKey->c_str() + 32, 8);
             memcpy(test + len + 8, userKey->c_str(), 48);
             sha256(test, len + 56, test);
             if (encRevision == 6) {
                 // test contains the initial SHA-256 hash as input K.
                 revision6Hash(ownerPassword, test, userKey->c_str());
             }
makeFileKey() 现在从密码构建 std::string,并取前 127 字节。它将该字符串用于本地 test 缓冲区和 revision6Hash() 调用。revision6Hash() 以引用方式接收字符串,因此其 inputPasswordLength 是截断后的长度。Decrypt.cc:88 的所有者路径和 Decrypt.cc:126 的用户路径都已更改。
该修复对此路径是完整的。revision6Hash() 只从 makeFileKey() 的所有者和用户分支调用。现在每次调用都传入受限字符串。较旧的加密修订版使用 makeFileKey2(),它将输入限制为 32 字节,不调用 revision6Hash()。
同一版本还把命令行工具的密码缓冲区从 33 字节提高到 128 字节。工具最多接受 127 字节,仍然无法超过限制。
如何检查是否已遭入侵?
没有公开的入侵指标,也未发现实际利用。
检查打开加密 PDF 时的崩溃。glibc 的 fortify 检查会打印 *** buffer overflow detected ***。AddressSanitizer 会在 revision6Hash 中打印 WRITE of size ... 报告。
# Core dumps from the last 30 days
coredumpctl list --since "30 days ago"

# Kernel and service logs for the fortify or stack protector message
journalctl --since "30 days ago" | grep -iE "buffer overflow detected|stack smashing detected"
命中只是线索,不是证据。溢出可能在应用程序写入任何日志之前就使进程崩溃。失败的尝试可能只留下核心转储,或者什么也不留下。
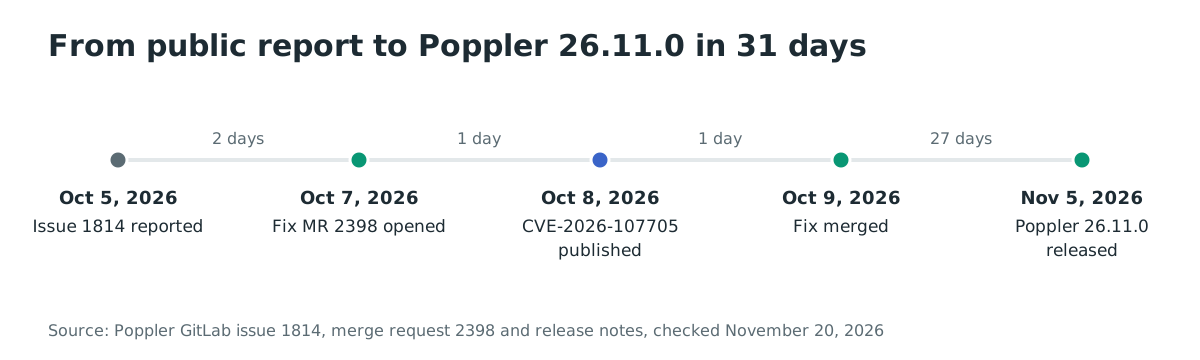
时间线
- 2026-10-04:Aziz Elbelaychy 使用 AddressSanitizer 在 Poppler master
8dfee73a上复现了溢出。 - 2026-10-05:公开的 GitLab 工单 1814 创建。CVE 记录将此日期列为公开日期。
- 2026-10-07:包含修复的合并请求 2398 创建。
- 2026-10-08:VulnCheck 发布 CVE-2026-107705。
- 2026-10-09:合并请求 2398 以提交
60e19a30合并。 - 2026-11-05:Poppler 26.11.0 发布,包含“Properly apply password length limit”。
- 2026-11-20:该 CVE 未列入 CISA KEV,也未发现利用。
常见问题
仅靠恶意 PDF 会触发溢出吗?
不会。攻击者还必须控制密码,使其足够长以跨过复制阈值。仅选择 R6 加密的 PDF 不够。
pdftoppm 和 pdftotext 受影响吗?
不受影响。在 26.10.0 及更早版本中,命令行工具把密码保存在 33 字节的缓冲区里,并在 32 字节处截断。26.11.0 将缓冲区提高到 128 字节,仍然把密码限制在 127 字节。
这是远程代码执行吗?
不是。报告描述了最低限度的崩溃,以及取决于栈布局和缓解措施的潜在代码执行。CVE 记录将可用性评为高危、完整性评为低危。
需要正确的密码吗?
不需要。revision6Hash() 在哈希比较之前运行,因此任何足够长、能跨过阈值的密码都会触发溢出,无论是否正确。
哪些加密方案受影响?
只有修订版 6,即 AESV3/AES-256 方案。修订版 5 以及较旧的 RC4 和 AES-128 方案不调用 revision6Hash()。
Debian 12 或 Debian 13 修复了吗?
没有。Debian 安全跟踪页面在 2026-11-20 将两者列为易受攻击。Debian sid 和 forky 有 26.07.0-4,其中包含修复。Debian 12 和 Debian 13 的用户需要等待安全更新,或构建上游 26.11.0。
使用 Ostorlab 在镜像中查找存在漏洞的 Poppler
Ostorlab 的软件成分分析会清点容器镜像中的 Poppler 版本,帮助您找出 26.11.0 之前的版本。Aziz Elbelaychy 报告了该漏洞。
参考文献
- CVE Program,“CVE-2026-107705”:https://www.cve.org/CVERecord?id=CVE-2026-107705(2026 年 11 月 20 日检查)
- VulnCheck,“Poppler 0.42.0 through 26.10.0 Stack Buffer Overflow via Decrypt::revision6Hash()”:https://www.vulncheck.com/advisories/poppler-0.42.0-through-26.10.0-stack-buffer-overflow-via-decrypt-revision6hash(2026 年 11 月 20 日检查)
- Poppler,GitLab 工单 1814,“Stack buffer overflow in Decrypt::revision6Hash() with passwords longer than 127 bytes (R6/AESV3)”:https://gitlab.freedesktop.org/poppler/poppler/-/work_items/1814(2026 年 11 月 20 日检查)
- Poppler,合并请求 2398,“Decrypt: Properly apply password length limit”:https://gitlab.freedesktop.org/poppler/poppler/-/merge_requests/2398(2026 年 11 月 20 日检查)
- Poppler,标签
poppler-26.10.0中的poppler/Decrypt.cc:https://gitlab.freedesktop.org/poppler/poppler/-/blob/poppler-26.10.0/poppler/Decrypt.cc(2026 年 11 月 20 日检查) - Poppler,标签
poppler-26.11.0中的poppler/Decrypt.cc:https://gitlab.freedesktop.org/poppler/poppler/-/blob/poppler-26.11.0/poppler/Decrypt.cc(2026 年 11 月 20 日检查) - Poppler,“Poppler 26.11.0”:https://poppler.freedesktop.org/(2026 年 11 月 20 日检查)
- Poppler,提交
60e19a30:https://gitlab.freedesktop.org/poppler/poppler/-/commit/60e19a30152560fcccfb2ae7f7559eda560c0160(2026 年 11 月 20 日检查) - Ubuntu,“CVE-2026-107705”:https://ubuntu.com/security/CVE-2026-107705(2026 年 11 月 20 日检查)
- Debian,“CVE-2026-107705”:https://security-tracker.debian.org/tracker/CVE-2026-107705(2026 年 11 月 20 日检查)
- Fedora,
popplerspec:https://src.fedoraproject.org/rpms/poppler/blob/f45/f/poppler.spec(2026 年 11 月 20 日检查) - Arch Linux,
poppler软件包:https://archlinux.org/packages/extra/x86_64/poppler/(2026 年 11 月 20 日检查) - Homebrew,
popplerformula:https://formulae.brew.sh/formula/poppler(2026 年 11 月 20 日检查) - CISA,已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)