今号の2つの話題は、同じところから始まります。誰も十分に注意を払っていなかったファイル共有システムです。
Defense Manpower Data Centerでは、外部の者がそうしたシステムの一つに何か月もアクセスしていました。影響を受けたのは300万人以上で、一部の記録は個人情報と軍での役割を結び付けていました。続いて技術研究では、別のファイル共有システムを分解します。ShareFile Storage Zone Controllerでは、実際にはページの処理を止めていなかったログインリダイレクトに、アップロード機能が加わるだけで、攻撃者にリモートコード実行を許すのに十分でした。
システムは違っても、問題は同じです。ファイル共有サーバーは配管のように見えますが、人々が大切にするデータのすぐ隣にあり、たいていは意図的にインターネットに公開されています。
そこで今号のディープダイブは、当然の疑問を投げかけます。氏名と社会保障番号が軍での職務と結び付いたとき、DMDCの記録には実際にどれほどの価値があるのか。そして1年間の信用情報モニタリングは、本当に重要なリスクに対処できるのか。あわせて、Have I Been Pwnedとその作者Troy Huntを取り上げ、欧州評議会のOctopus Conferenceを紹介し、今週のニュースをまとめます。
この号の内容
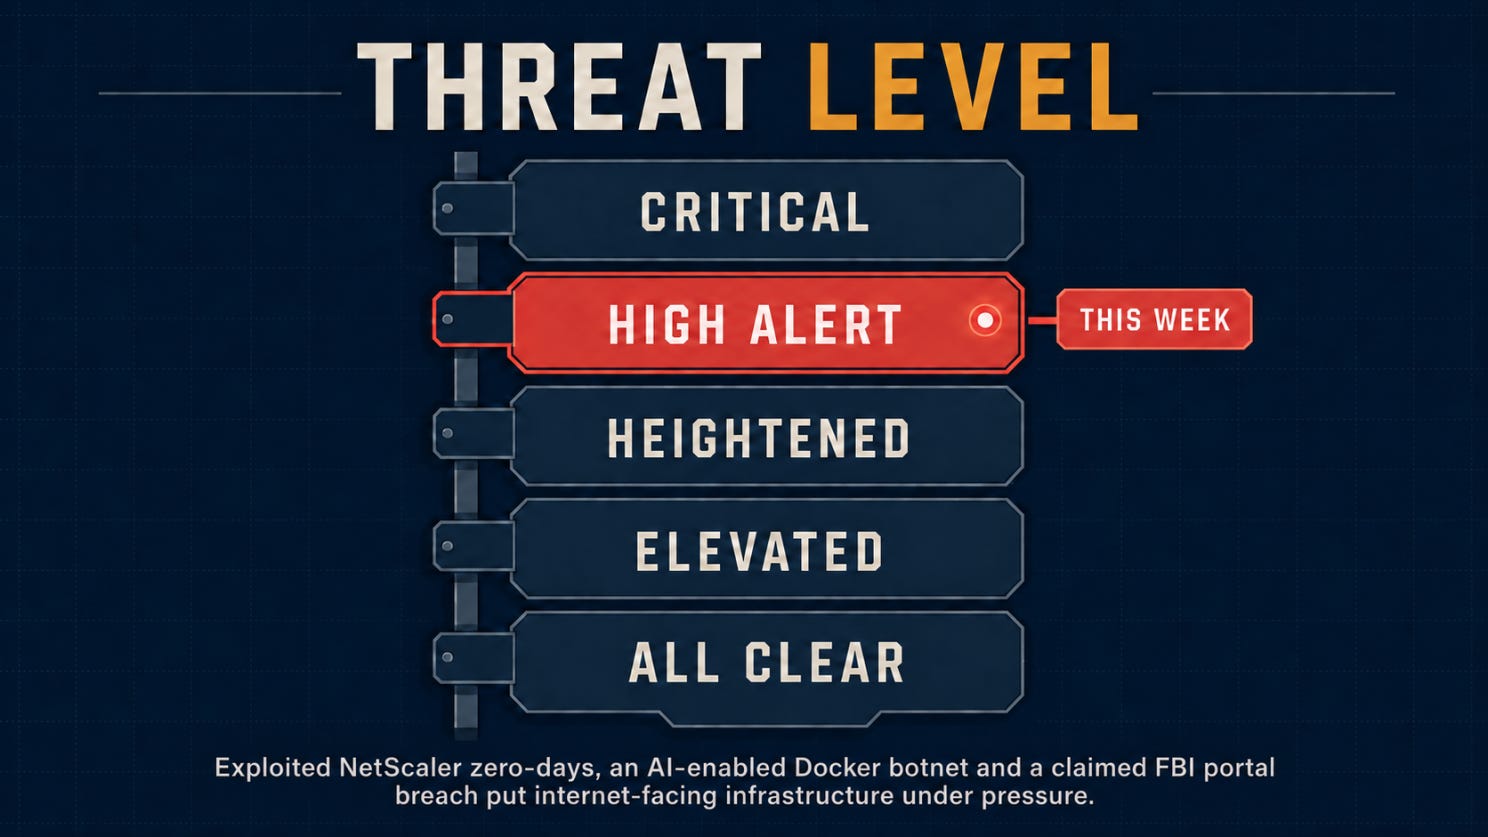
🌡️ 脅威レベル:警戒
⚡ ニュース:露出したインフラをデータリスクに変える3つのインシデント
🔎 ディープダイブ:300万件の軍人記録が流出。奪った者にとっての価値は?
🎣 これはフィッシング?
🔬 技術研究:ログインページにリダイレクトされた。管理画面も一緒に届いた。
🛠️ 今週のツール:Have I Been Pwned
👏 今週の人物:Troy Hunt
📅 今週のイベント:Octopus Conference 2026
📚 今週の本:Kingpin
😅 今週のミーム
❓ 最後にひとつ質問
では、始めましょう。
🌡️脅威レベル
厨房は沸騰中
⚡セクション01:ニュース
応募者情報、お持ち帰りで
ShinyHuntersがFBIの採用ポータルから2〜3TBを奪ったと主張
9月23日、FBIはサイバーインシデントを調査中であると発表しました。ShinyHuntersがfbijobs.govに侵入し、職員と応募者のデータを奪ったと主張したことを受けたものです。
同グループは2〜3テラバイトのファイルを保有していると主張しています。その証拠として、記者に約5,000件の記録のサンプルを提供しました。氏名、住所、電話番号、生年月日、社会保障番号、緊急連絡先です。一部の記録には、所属する支局や、情報、セキュリティ、防諜関連の業務も記載されていました。
記者はサンプルの一部を検証できましたが、データセット全体は検証できていません。FBIはデータ量も攻撃者の侵入経路も確認していません。侵害箇所は自らの環境内である可能性もあれば、採用ポータルを支えるサードパーティのいずれかである可能性もあるとしています。
なぜ重要か:社会保障番号(SSN)単体なら、なりすまし犯罪の問題です。しかし、SSNに支局、業務の種類、家族の連絡先一覧が並んでいれば、話は別です。誰を監視し、誰になりすまし、誰に圧力をかけ、誰に極めて的を絞ったフィッシングメールを送るべきかを教えてしまいます。
採用システムは、その背後にある組織についても多くを語ります。応募書類、推薦状、医療関連の書類、配属履歴を合わせれば、誰がどこで働き、どのチームが採用中で、誰ならもっともらしく機密の社内メッセージを受け取りそうかがわかります。信用情報モニタリングは金銭的な詐欺なら捉えられるかもしれません。しかし、この問題には何の役にも立ちません。
侵害箇所が不明であること自体も一つの警告です。応募者データは、多くの場合、機関、採用プラットフォーム、複数の委託業者を経由します。誰がデータを保有し、誰がアプリケーションを運用し、誰がログを持っているのかを突き止めるのに何週間もかかれば、その混乱が対応全体を遅らせます。
採用・人事システムは、ポータルの名称ではなく、保有するデータに基づいて分類してください。
ゲートウェイ、網焼きで
Citrixが、すでに実環境で悪用されているNetScalerのゼロデイ2件を修正
9月27日、CitrixはNetScaler ADCおよびGatewayのクリティカルな脆弱性2件、CVE-2026-88771とCVE-2026-88772を公表しました。いずれも9.5と評価されており、Citrixは緩和策を適用していない環境での悪用をすでに確認しているとしています。
CVE-2026-88771は入力検証の不備で、認証されていない攻撃者がアプライアンス上でコマンドを実行できる可能性があります。CVE-2026-88772はメモリオーバーフローで、DTLSが有効な場合にリモートコード実行またはサービス拒否(DoS)につながる可能性があります。
Citrixは顧客に直ちにアップデートするよう求めました。CISAは両方の脆弱性をKnown Exploited Vulnerabilitiesカタログに追加し、さらに一歩踏み込みました。パッチを適用する前に侵害の兆候を確認し、フォレンジックのエビデンスを保全するよう求めています。
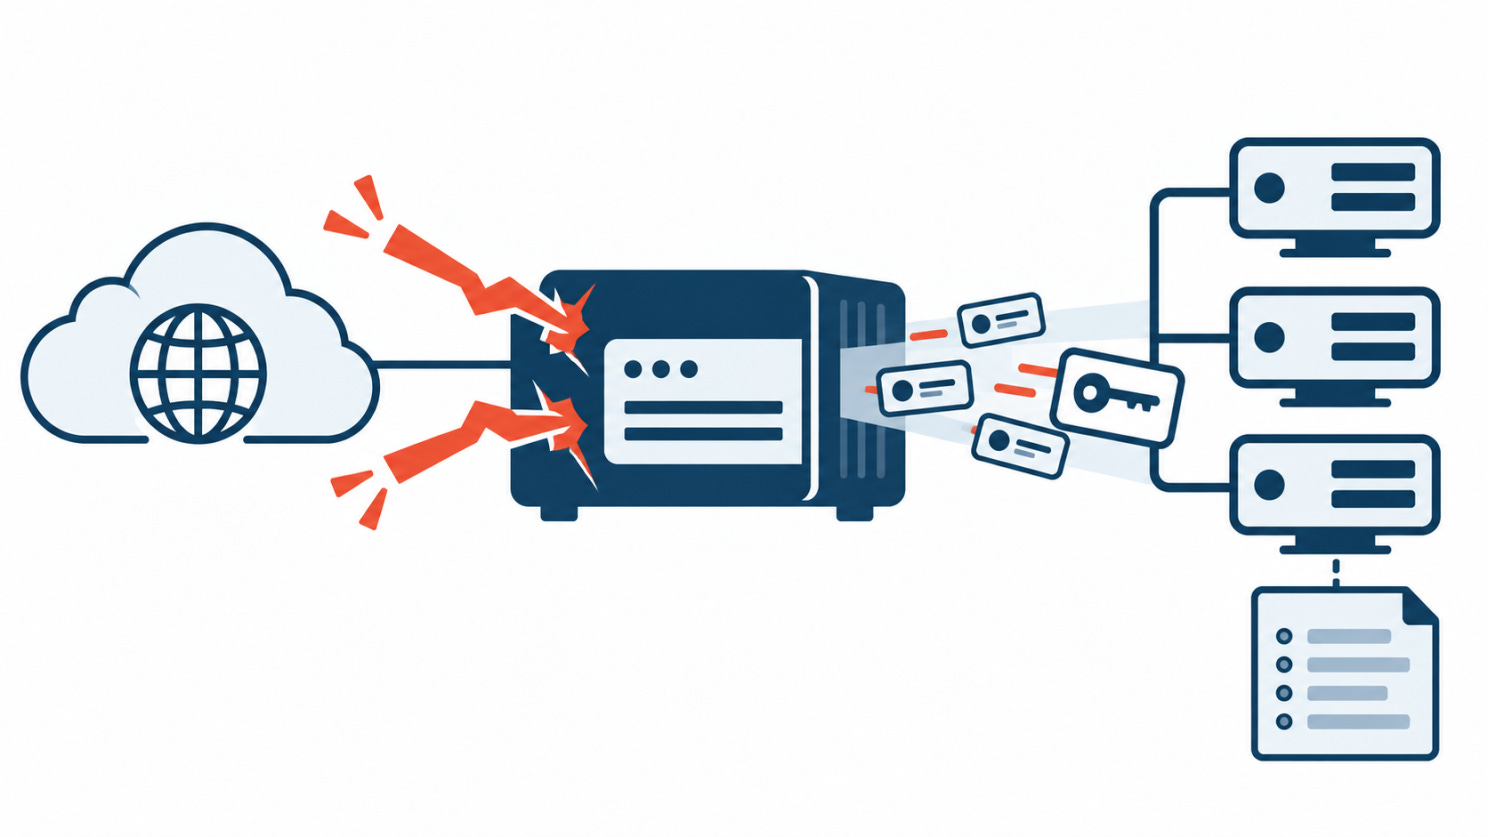
なぜ重要か:NetScalerは外部のユーザーと社内のアプリケーションの間に位置します。接続を終端し、リモートアクセスを仲介し、構成によってはログイン、セッション状態、証明書、ネットワークの奥へ向かうトラフィックも扱います。この機器上でコードを実行できれば、攻撃者は非常に信頼された位置に立つことになります。
だからこそ、パッチ適用で終わりではありません。アップデートは穴をふさぎますが、それ以前に侵入した者を追い出すわけではなく、彼らがすでに手に入れたかもしれないセッション、認証情報、シークレットを無効にするわけでもありません。
脆弱なNetScalerをインターネットに公開していたなら、インシデントの可能性があるものとして扱ってください。パッチを適用し、アクティブなセッションを切断し、到達可能だったシークレットをすべてローテーションし、設定とファイルシステムの変更を確認し、アプライアンスが手を出せない場所に保管されたログとその挙動を照合してください。
「パッチは当てたか」は簡単な質問です。役に立つのは、パッチを当てる前にその機器が何をしていたかという質問です。
ボットネット、ひとひねり加えて
乗っ取ったホストにAIエージェントを仕込むボットネット
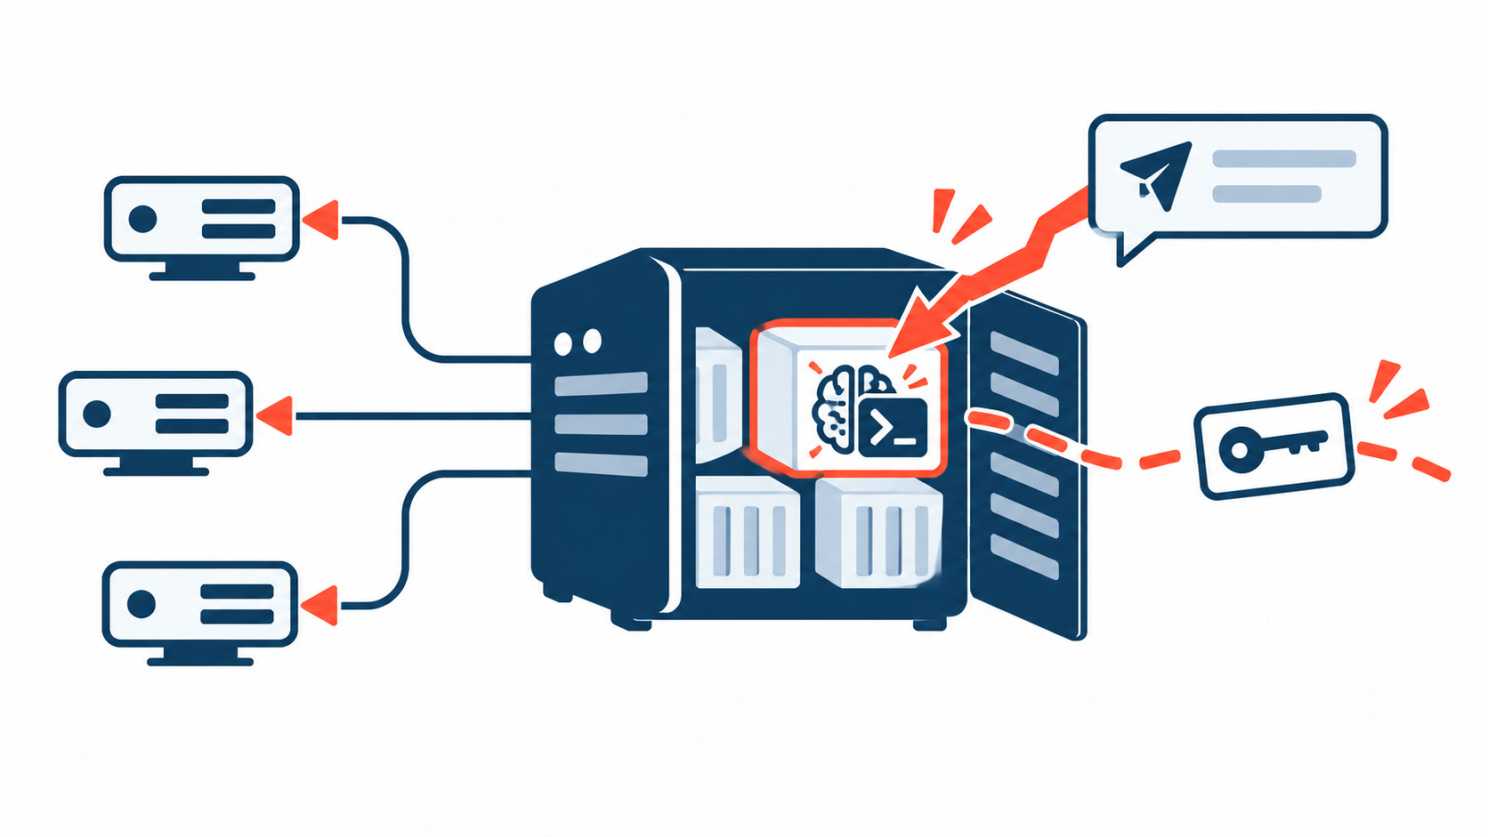
9月30日、シンガポールのCyber Security Agencyは、CARBONATOについて警告を出しました。Remote APIを認証なしでインターネットに公開しているDockerホスト(通常はTCPポート2375)を狙うキャンペーンです。
そうしたホストを見つけると、ボットネットはDocker自身のAPIを使って、ホストのファイルシステム、プロセス、ネットワークにアクセスできる特権コンテナを起動します。リモートアクセスを確立し、何層もの永続化を仕込み、5分ごとに近隣のネットワークをスキャンして、公開されている別のDockerデーモンを探します。
さらに、オープンソースのエージェントフレームワークであるHermes Agentもインストールします。攻撃者はフレームワーク自体にはほとんど手を加えていません。ペルソナファイルを差し替え、Telegram経由でタスクを受け取り、コマンドを実行し、認証情報を収集するよう指示しているだけです。
なぜ重要か:ボットネットを動かしているのはHermesではありません。侵入、永続化、拡散は、今もごく普通のスクリプトが担っています。エージェントはホストが乗っ取られた後に送り込まれ、各マシンで次に何をするかを決める柔軟な手段をオペレーターに与えます。
だからこそ注目に値します。ここでは誰も自律型マルウェアを作っていません。既存のエージェントフレームワークを持ってきて、標準的な侵入チェーンに組み込み、短いテキストファイルを1つ書き換えただけです。独自のマルウェアよりもはるかに模倣しやすい手口です。
指示では、AIのAPIキーが奪取対象リストの最上位に置かれており、SSHの認証情報、アクセストークン、データベースよりも上位です。盗まれたキーは、攻撃者自身の自動化の費用に充てたり、より高性能なモデルへのアクセスを得たり、企業の社内AIサービスへの入り口を開いたりするのに使えます。
Hermesを遮断するのは解決策ではありません。正当に利用している人が大勢いるからです。その周辺にあるものを探してください。認証のないDocker API、誰も起動していない特権コンテナ、誰も説明できないTelegramのトラフィック、改変されたペルソナファイル、削除したコンテナを復活させる永続化の仕組みです。
シンガポールCSAのアドバイザリ · ThreatDownの分析
🔎セクション02:ディープダイブ
300万件の軍人記録が流出。奪った者にとっての価値は?
記録、量り売りで
2026年7月16日、Defense Manpower Data Center(DMDC)は、自らのファイル共有システムの一つに脆弱性を発見しました。システムにパッチを適用し、再稼働させ、通知書を送付しました。影響を受けた人には、1年間の信用情報モニタリングと個人情報回復サービスが提供されました。
書類の上では、標準的な侵害対応です。欠陥を修正し、関係者に通知し、詐欺を監視する。
しかし通知書には、これを片付けにくくする一文があります。影響を受けた全員が社会保障番号を露出しており、さらに少なくとも1つ別の情報も露出していました。それは氏名、生年月日、連絡先、性別、人種、あるいは職種を含む軍の人事情報です。
そこで問うべきは、これが単なる大規模な個人データの漏えいだったのか、それとも誰かが軍人を特定し標的にするための有用なリストを持ち去ったのか、です。今はまだ答えられません。しかし、このデータが何なのか、似たデータがこれまでどう使われてきたのか、そして対応が正しいリスクに向けられているのかは検討できます。
わかっていること、わかっていないこと
DMDCは小さな部署ではありません。国防総省のIDカード保有者の本人確認を担い、6,000万人以上の記録を保有しています。現役軍人、退役軍人、文民、委託業者とその家族です。軍のIDを持ったことがあれば、記録はほぼ確実にそこにあります。
今回の侵害では、そのうち300万人以上が影響を受けました。内訳は存命者約276万人、死亡者約29万4,000人です。
通知によると、「少数の権限のないユーザー」が2025年10月から、欠陥が発見された2026年7月まで、約9か月にわたりサーバーにアクセスしていました。そこにあった個人情報は暗号化されていませんでした。通知書の日付は9月18日で、発見から約9週間後です。
その9か月間に何が起きたのかは、ほとんどわかっていません。国防総省は、侵入者が誰だったのか、どれだけのデータにアクセスしたのか、影響を受けた人々に共通点があるのかを明らかにしていません。ファイル共有システムの名称も公表していません。現時点では誰の情報も悪用された兆候はないとしています。
アクセスできたからといって全記録がダウンロードされたわけではなく、データに軍の情報が含まれていたからといってスパイ活動の証明にはなりません。これを諜報作戦と呼ぶのはエビデンスの範囲を超えています。しかし、ありふれたなりすまし犯罪として扱うのも、早計かもしれません。
9か月間気づかれないのは長すぎる
参考までに、MandiantのM-Trends 2026レポートによると、世界の滞留時間(侵入から発見までの時間)の中央値は14日です。ほとんどの攻撃者は2週間ほどで発見されるか、ランサムウェアで自ら存在を明かします。
それよりはるかに長く居座るのは、気づかれたくない者である傾向があります。同じレポートでは、スパイ活動の事例と北朝鮮のITワーカー作戦の滞留時間の中央値は122日でした。DMDCへのアクセスはその約2倍続いたことになります。
それで内部にいたのが誰かがわかるわけではありません。長期の侵入の多くは監視の弱さに起因しますし、静かな侵入者が国家主体である必要もありません。しかし、派手な強奪型のシナリオは除外できます。誰もデータを公開せず、身代金も要求していません。アクセスしていた者は、多くを持ち去らなかったか、1年近く注意を引かずに持ち去ったかのどちらかです。
監視についても示唆があります。数百万人分の暗号化されていないSSNを保持するサーバーが、9か月間外部の者に開かれたまま、誰にも気づかれませんでした。内部にいたのが誰であれ、それは問題です。
ファイル共有システムは、この種の侵害に繰り返し登場する
DMDCがどの製品を使っていたのかはわかっていません。しかし、ファイル共有・ファイル転送システムは、過去5年間で最も確実に狙われてきた標的の一つです。
Cl0pグループだけでも、2020年と2021年にAccellion FTA、2023年初めにGoAnywhere、同年後半にMOVEit、2024年にCleoを狙いました。MOVEitキャンペーンだけで2,600以上の組織が被害を受け、数千万人のデータが露出しました。その多くは政府機関とその委託業者を通じたものでした。
これらのシステムは組織間で大量のデータをやり取りするために存在するため、攻撃者が欲しがるファイルを抱えがちです。エクスポート、レポート、記録が詰まったスプレッドシートが、意図したよりも長く置かれていることも少なくありません。パートナーが使えるよう、たいていはインターネットから到達可能です。そして中核システムほど注意を払われないことが多いのです。データベースではなく配管と見なされているからです。
セキュリティチームにとっての教訓は、個人データを保持するファイル共有システムは、そのデータの出所であるデータベースと同じように扱うべきだということです。同じ監視、同じ保存ルールを適用してください。
記録には実際にどれほどの価値があったのか
では、このようなデータセットは攻撃者に実際に何をもたらすのでしょうか。
2023年、Duke Universityの研究者はデータブローカーから米軍人のデータを購入しました。氏名、自宅住所、純資産、宗教、健康状態、子どもに関する情報を、1人あたり0.12〜0.32ドルで入手したのです。大量に買えば1件1セントまで下がると示唆したブローカーもいました。購入者が誰かをほとんど、あるいはまったく確認しないブローカーも複数ありました。
つまり、軍人のリストそのものは、すでに安く合法的に手に入ります。誰かが国防総省のシステム内に9か月間潜んでいたのなら、その労力に見合う価値は氏名のリストではありません。
価値は、ブローカーが確実には売れない2つのものにあります。1つ目は社会保障番号です。今回の侵害ではすべての記録に含まれており、詐欺にも、説得力のあるなりすましにも道を開きます。2つ目は正確さです。ブローカーのデータはスクレイピングや推測によるもので、間違っていることも多いのです。DMDCの記録は、あなたが誰で何をしているかについての国防総省自身の記録です。職種が記載されていれば、それは誰かのLinkedInプロフィールに基づく推測ではありません。
これらに連絡先を組み合わせれば、標的ファイルに近いものができあがります。その人が誰で、何をしていて、どう連絡を取ればよく、連絡したときに本物らしく聞こえるだけの個人情報まで揃います。
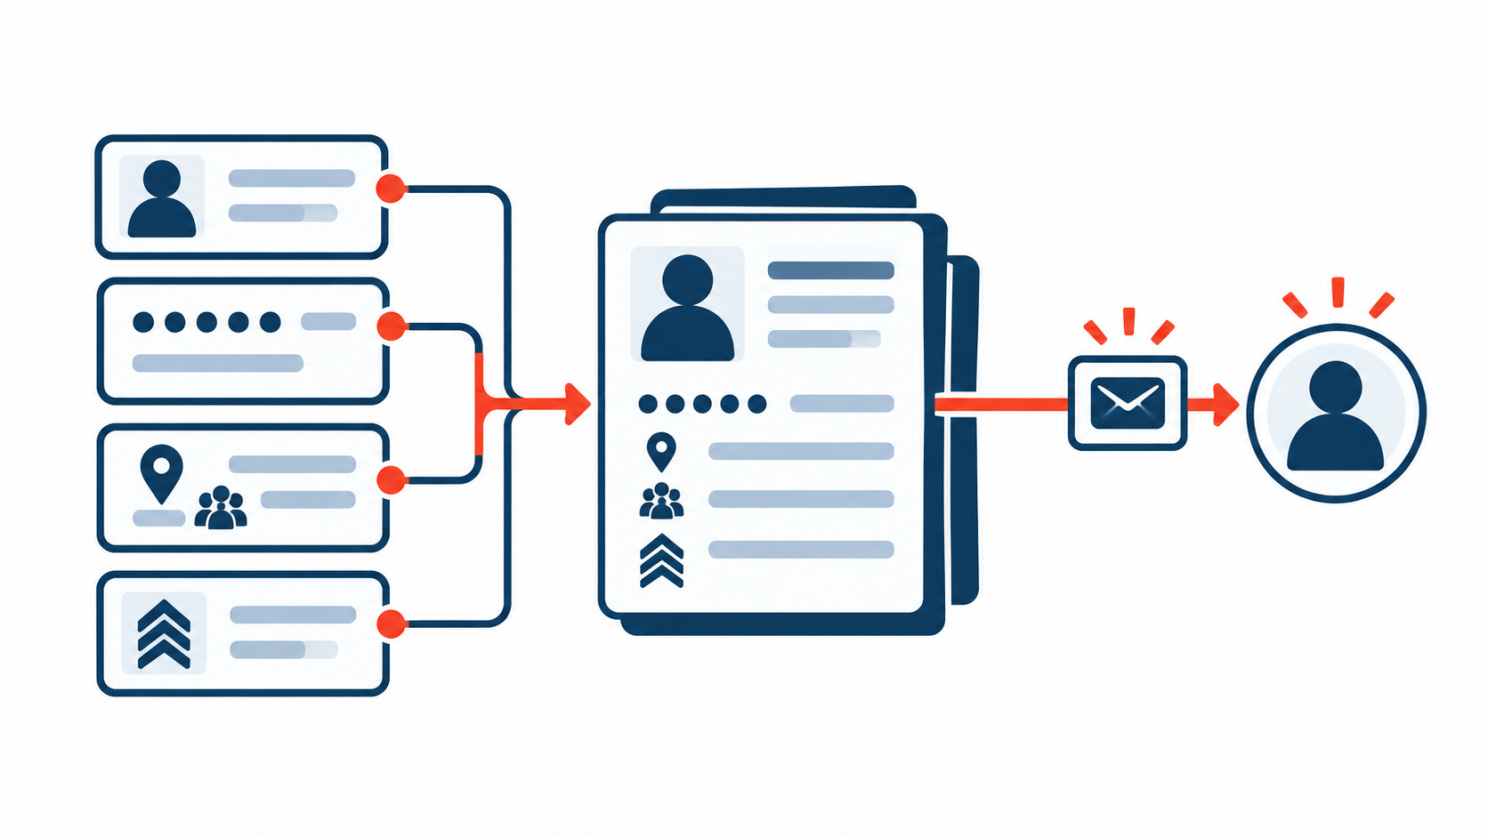
すべての記録にそれほどの文脈があったわけではありません。国防総省はデータの内容は人によって異なるとしており、職務情報を含む記録が何件あったかは明らかにしていません。その数は非常に重要です。職務情報付きの記録が数百件なのか数百万件なのかで、状況はまったく異なります。しかし、少数でも、それが適切な集団であれば価値は大きくなり得ます。
この種のデータはこう使われる
個人に合わせた接触で軍人を狙うのは、理論上の話ではありません。十分に記録された事例があります。
2018年、イスラエル軍はOperation Broken Heartと名付けた作戦を摘発しました。ハマスの工作員がFacebookとWhatsAppの偽プロフィールを使って兵士に接近し、出会い系アプリやワールドカップのアプリをインストールさせていました。これらのアプリは、写真の撮影、会話の録音、ファイルのコピー、位置情報の追跡ができるスパイウェアでした。約100人の兵士がインストールしました。
より身近な例では、2026年6月、司法省とFBIが、中国の工作員とみられる者が運営していたとされる13のWebサイトを閉鎖しました。これらのサイトはコンサルティング会社を装い、一般的な求人プラットフォームを通じて、米国政府や軍の現職・元職員、特にセキュリティクリアランス保持者を勧誘していました。盗んだ身元情報とAI生成の写真を使い、勧誘した相手に報酬と引き換えに「内部」情報を提供するよう迫っていました。
どちらの事例も、今回のような侵害が関わっていたわけではありません。どちらも同じ手法を使っていました。適切な役職にある人を見つけ、その人の状況に合ったメッセージで接触するのです。この手法で最も難しいのは、誰に接触すべきかを知ることです。氏名と連絡先を軍の職種に結び付けたデータセットがあれば、その部分がずっと容易になります。
では、人事部門や福利厚生の提供元から届いたように見えるメッセージを想像してください。あなたの職種に触れ、「確認のため」としてSSNの下4桁を引用しています。全員がだまされるわけではありません。しかし、一般的なフィッシングメールよりはるかに多くの人がだまされるでしょうし、送り手はあなたが誰かを推測する必要もありません。
誰も見ていない29万4,000人
この侵害には、本来よりも注目されていない数字があります。29万4,000人の死亡者です。
信用情報モニタリングは、誰かがアラートを読まなければ役に立ちません。亡くなった人の場合、誰も読まないことがよくあります。そのSSNは基本的なチェックを通過する可能性があり、その名義での詐欺は誰かが気づくまで長く続き得ます。だからこそ、故人の身元は詐欺師に人気の道具なのです。そのまま使われることもあれば、架空の情報と混ぜて新たな「合成」IDを作るのに使われることもあります。
もう一つの側面があります。亡くなった軍人の記録も、実際の経歴と実在の家族を記述しているため、遺族を狙った詐欺、たとえば偽の遺族給付の案内などに使えます。
これらの記録に関する通知書は、おそらく家族に届きます。しかし家族は、自分たちが対応すべき当事者だと気づいていないかもしれません。
このデータに有効期限はない
盗まれたカードは停止でき、漏えいしたパスワードは変更できます。個人の経歴は違います。
生年月日は変わりませんし、SSNもほぼ確実に変わりません。軍歴、職種、仕事上の人間関係は、漏えいしたシステムが修正された後も何年も意味を持ち続けます。脆弱性が開いていたのは9か月でも、データは何十年も役に立ち続ける可能性があります。
すぐに使う必要もありません。こうした記録は後からブローカーのデータ、公開プロフィール、過去の侵害データと照合でき、新たな情報源が加わるたびに全体像が鮮明になります。Dukeの研究は、その追加の層がいかに安いかを示しています。公式記録に基づく検証済みのSSNと職種に、ブローカーの自宅住所と家族の情報を組み合わせれば、どちらか単体よりもはるかに大きな価値を持ちます。
OPMから学んだこと、そして比較の限界
2015年の米国人事管理局(OPM)の侵害は、明らかな比較対象です。約2,150万人が影響を受け、セキュリティクリアランスの調査ファイルが露出しました。政府が保有する人事データの中でも最も機微なものの一つです。下院監視委員会の報告書は後に、この侵害が米国の国家安全保障を「一世代以上にわたって」危険にさらしたと述べました。
DMDCのインシデントはそのレベルではありません。クリアランスのファイルや身元調査が含まれていたという公のエビデンスはなく、侵入が外国政府、犯罪グループ、内部者のいずれによるものとも特定されていません。
OPMから得られる有益な教訓は、もっと単純です。侵害の深刻さは、記録がそこに含まれる人々について何を語るかで決まります。氏名とSSNは一つの種類の問題です。軍での役割に結び付いた氏名とSSNは別の問題であり、対応は両方に取り組むべきです。
対応はリスクに見合っているか
1年間の信用情報モニタリングは、金銭的な悪用の一部は捉えられます。しかし、標的型のフィッシングキャンペーン、説得力のあるなりすまし、あるいは誰かが軍人のプロファイルを静かに組み立てることに対しては、ほとんど効果がありません。
米国政府説明責任局(GAO)はすでに、身元情報モニタリングサービスには現実的な限界があり、なりすまし犯罪をどれだけ減らせるかは不明だと指摘しています。モニタリングは何かが起きたことを教えてくれますが、起きるのを防ぐわけではありません。OPMの侵害の後、影響を受けた人々には最終的に10年間の保護が提供されました。
だからといって、今回の1年が自動的に短すぎるということにはなりません。公の通知が国防総省の取り組みのすべてを網羅しているとは限らず、適切な対応は調査で何がわかるかによります。しかし、見えている範囲の対応は主に金銭的な詐欺を想定したもので、受け身です。何かがおかしくなるのを待っているのです。
通知書を受け取った場合は、いくつかの無料の対策がモニタリングだけよりも効果的です。
信用情報を凍結する(Equifax、Experian、TransUnionで)。無料で、自分の名義で新しい口座が開設されるのを防げます。手順はFTCが説明しています。
IRSのIdentity Protection PINを取得する。他人があなたのSSNで納税申告をするのを防げます。
軍務、給付、記録に関する予期しない連絡はすべて疑う。特に、あなたの詳しい情報を知っている場合は要注意です。いったん電話を切り、自分で調べた番号にかけ直してください。
通知書が亡くなった家族に関するものだった場合は、3つの信用情報機関に連絡し、新たな与信が行われないよう記録にフラグを付けるよう依頼してください。
公式の対応が最も手薄なのは、最後の2つです。職務情報が露出した可能性のある人には、信用情報モニタリングのコードだけでなく、自分の役職を利用した接触について具体的な警告が必要です。
セキュリティチームが学ぶべきこと
記録の件数を数えるだけでは、侵害を判断できません。対応を決める前に、次のことを問う価値があります。
どのフィールドが一緒に含まれていて、その組み合わせで何ができるか
そのうち、決して変更できないものはどれか
詐欺をより信じさせるのに十分なほどデータは正確か
機微な役職にある人や故人など、他よりも危険にさらされている集団はあるか
提供される保護は、データが実際に使われ得る方法に見合っているか
そして、侵害が起きる前に。
個人データを保持するインターネット公開システムを把握する。誰もデータベースとは考えていないファイル共有・転送ツールも含めて
転送が終わった後、大量のエクスポートを共有システムに放置しない
それらのシステムへのアクセスを、元のデータベースと同じくらい綿密に監視する。9か月間気づかれなかったアクセスは、パッチ適用の失敗であると同時に監視の失敗でもあります。
まだ明らかにすべきこと
これまでに確認された事実で、スパイ活動を示すものはありません。
わかっているのは、権限のないユーザーが国防総省のシステムに約9か月間アクセスしていたこと、300万人以上が影響を受けたこと、そして一部の記録が社会保障番号と軍の職務を結び付けていたことです。
それ以外はまだわかっていません。誰が侵入したのか、どの記録を閲覧したのか、何を持ち去ったのか、それで何をするつもりだったのか、わかっていません。
これは非常に大規模な個人データの漏えいであり、なりすまし犯罪の問題として妥当に対処された、という結論になるかもしれません。あるいは調査によって、価値の源泉はそれらの身元と軍での役割との結び付きだったと判明するかもしれません。それこそ、データブローカーが12セントでは決して売れないものです。
欠陥は修正されました。より難しいのは、誰かが気づく前に何がシステムから持ち出されたのかを突き止めること、そして1年間の信用情報モニタリングが、最も重要なリスクから本当に人々を守れるのかを見極めることです。
🎣セクション03:これはフィッシング?
オファー、お好みに合わせて
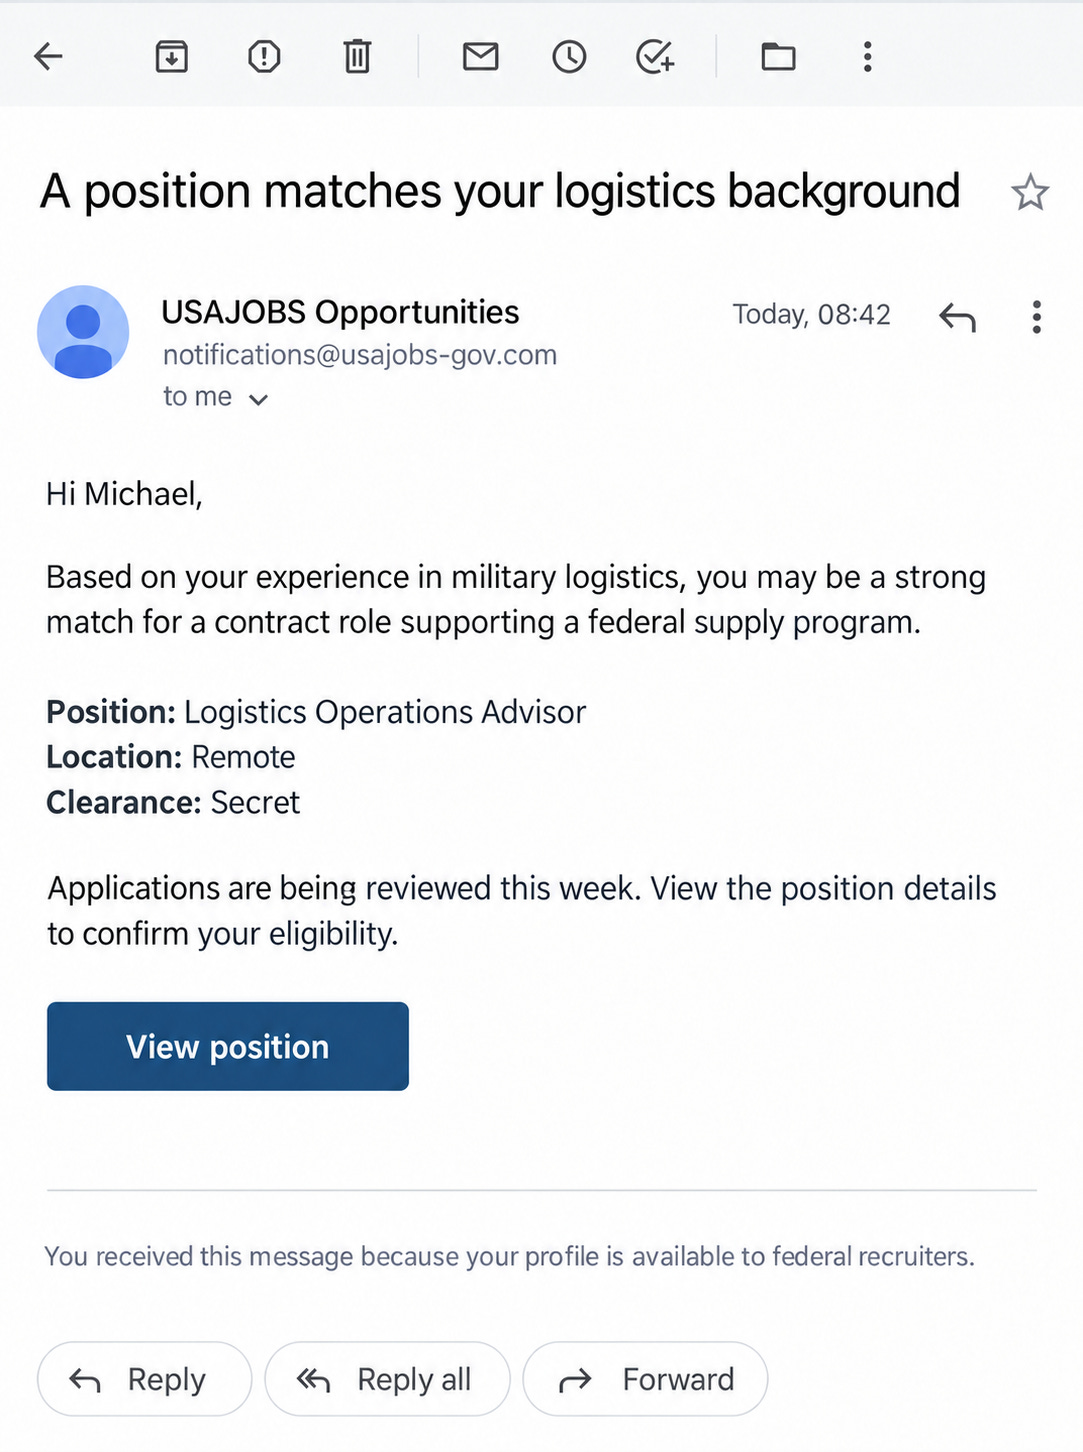
採用担当者から、あなたの経歴にぴったり合う職についてメールが届きます。会社は実在し、仕事の内容も筋が通っていて、メッセージは洗練されていて親しみやすい。あとはいくつかの情報を確認し、添付の職務記述書を開くだけでいいと言います。
これはフィッシング?
🎣 はい
✅ いいえ
🔬セクション04:技術研究
ログインページにリダイレクトされた。管理画面も一緒に届いた。
管理画面、付け合わせで
ログインせずにファイル共有サーバーの管理ページを要求すると、ログイン画面にリダイレクトされます。予想どおりです。しかしレスポンスそのものを見ると、管理画面の全体もそこに入っています。1万文字を超える内容が、リダイレクトの下の本文に収まっているのです。
これが、watchTowrがProgress ShareFile Storage Zone Controllerで発見した認証前のリモートコード実行チェーンの出発点でした。追跡番号はCVE-2026-2699とCVE-2026-2701です。ShareFileは、MOVEitと同じベンダーであるProgressの製品です。公表時点で、約30,000台のコントローラーがパブリックインターネットから到達可能でした。
これは今号のディープダイブとつながっています。ディープダイブでは、Defense Manpower Data Centerのファイル共有システムが9か月間外部の者の侵入を許した件を扱いました。ここでは、こうしたサーバーの一つがどのようにしてその種のアクセスを明け渡し得るのか、そしてチェーンの最初のバグがなぜ作り込みやすく見逃しやすいのかを見ていきます。
Storage Zone Controllerとは
ShareFileはSaaS製品ですが、誰もがベンダーのクラウドにファイルを置きたいわけではありません。Storage Zone Controllerはオンプレミスのコンポーネントで、組織がファイルを自社のインフラ(ローカルディスク、SMB共有、SharePoint、S3、Azure)に置いたまま、ShareFileのホスト型管理インターフェースを使えるようにします。
つまり設計上、次のような機器です。
エッジに位置し、SaaS側やユーザーが通信できるよう到達可能になっている
ファイルが実際に保存されている場所に直接アクセスできる
IIS上で動作する。5.xブランチは従来型のASP.NET
攻撃者が好む種類のシステムです。インターネット上にあり、大量のデータの近くにあり、周囲のシステムほど注意を払われない傾向があります。
バグその1:止まらなかったリダイレクト
管理用設定ページの認証チェックは、当然のことをしていました。認証されていなければ、リダイレクトを呼び出してログインページに送るのです。
問題は呼び出し方でした。ASP.NETでは、Response.Redirect(url, false)はリダイレクトをキューに入れますが、フレームワークにリクエストを終了しないよう指示します。リダイレクトのヘッダーが送信された後も、ページの残りの処理は続きます。レンダリングが行われ、そのHTMLが同じレスポンスに書き込まれるのです。
これは名前の付いた既知のバグクラスで、Execution After Redirect(EARと略されることもあります)と呼ばれます。開発者のメンタルモデルは「リダイレクトしたのだから止まる」です。実際のコードはリダイレクトを送信し、そのまま処理を続けます。
悪用も同じくらい簡単です。サーバーはログインページを指す302を返し、本文には管理画面の全体が入っています。リダイレクトを無視して本文を読めば、認証情報なしでは決して到達できないはずのインターフェースが目の前にあります。
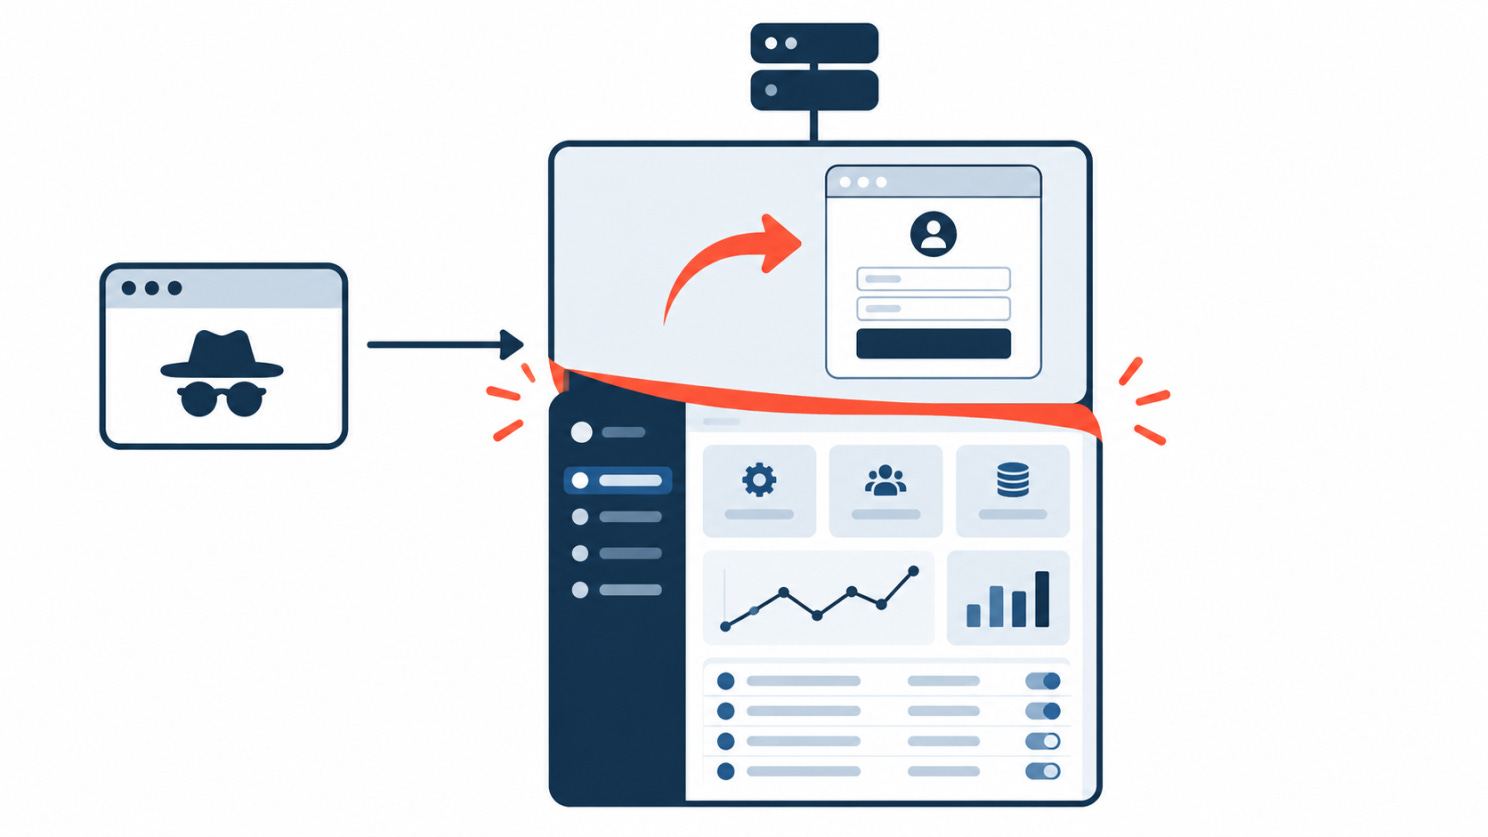
これがCVE-2026-2699で、評価は9.8です。パスワードもトークンもアカウントも必要ありません。
本当の獲物は管理画面だった
認証なしで設定ページに到達できること自体、それだけで深刻です。完全な侵害にまで至ったのは、そのページで変更できる内容のためでした。
ゾーン設定は、ストレージリポジトリの場所や、ゾーンに紐づくパスフレーズなどを制御します。2つの細部が、「設定が見える」を「機器を支配できる」に変えました。
攻撃者がこれらのフィールドを編集すると、インターフェースがパスフレーズのフィールドを自動で埋め直してくれます。既存のシークレットを知らなくても、変更を確定できるのです。
新しいストレージの場所を確認する処理は、サーバーがそこにテストファイルを書き込み、削除できることしか検証しません。「そこ」がどこかは制限していません。watchTowrが述べたとおり、ストレージの場所はアプリケーションが書き込める場所ならどこにでも向けられ、それでも検証は通ります。
アプリケーションが書き込める場所には、Webルートも含まれます。ここで2つのバグがつながります。サーバーがアップロードされたファイルを保存する場所を変更でき、しかもWebページを配信しているディレクトリも受け入れるなら、アップロードしたファイルはサーバーのコードの隣に置かれることになります。
バグその2:アップロードし、サーバーが実行するフォルダーに展開する
コントローラーにはアップロード用のエンドポイントがあります。ファイル共有機器なのだから当然です。さらに、アップロードされたアーカイブを受信時に展開するオプションもあります。
展開時には、アーカイブ内のファイルの拡張子が保持されました。つまり、.aspxファイルを含むアーカイブは、名前を変えられた無害なデータではなく、.aspxファイルとして展開されたのです。
要素を順番に並べれば、結果は自ずと見えてきます。
バグその1を使い、ログインなしで管理画面に到達する
ストレージの場所をWebルート配下のディレクトリに向ける。検証はこれを許可する
ASPXファイルを含むアーカイブをアップロードし、サーバーにその場で展開させる
展開されたファイルはIISが実行する場所に置かれるので、それをリクエストする
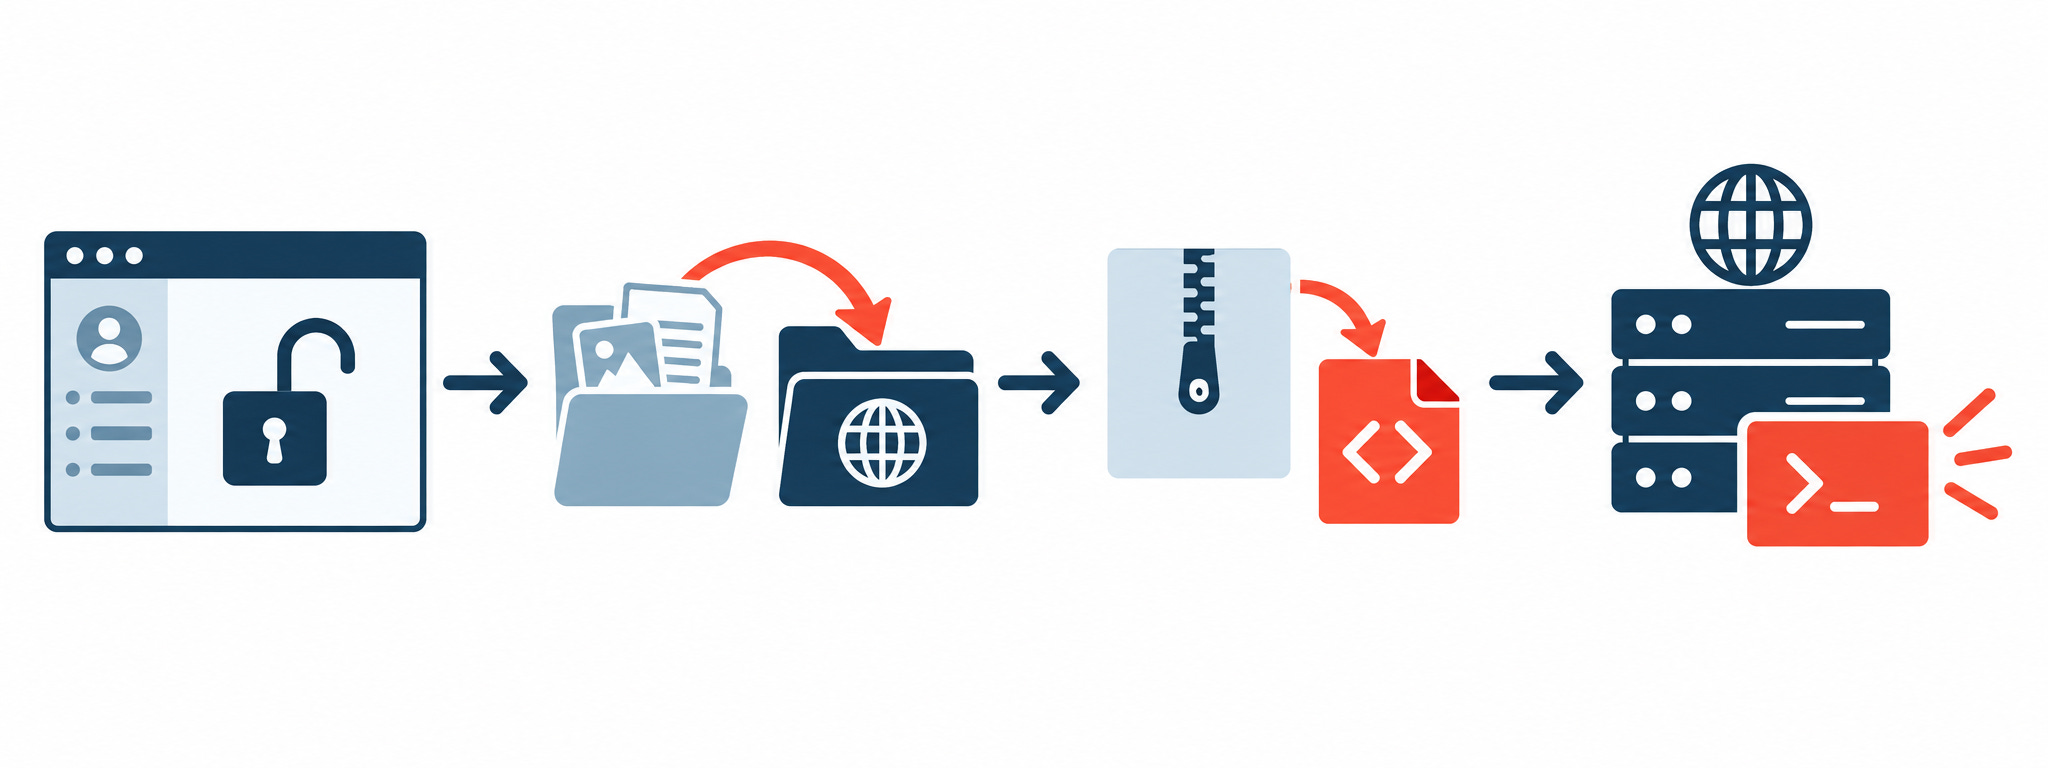
リクエストに応じてサーバーが実行するASPXファイルは、Webアプリケーションとして動作するサーバーサイドのコードです。これはリモートコード実行であり、CVE-2026-2701(評価は9.1)です。アップロード経路にはゾーンの署名用シークレットが関わっていましたが、その時点で攻撃者はシークレットの導出元であるパスフレーズを支配していたため、このチェックは何も守っていませんでした。
ここで説明しているのはチェーンの仕組みであり、手順書を公開しているわけではありません。重要なのはパターンです。ファイルの拡張子を保持する機能が、コードも配信するディレクトリに向けられていることです。
ファイル共有サーバーでこれが繰り返し起きる理由
watchTowrは解説記事でうまく表現しています。CISAのKnown Exploited Vulnerabilitiesカタログを目を細めて眺めると、ほぼファイル転送製品だけでできているように見えるかもしれない、と。MOVEit、GoAnywhere、Accellion、Cleo、そして今度はShareFileです。
これは不運ではありません。これらのシステムが何のために作られているかに起因しています。
これらのシステムは外部からファイルを受け取るために存在する。アップロードと展開は、後から付け足された例外的な機能ではありません。それこそが製品です。
到達可能でなければならない。パートナーやリモートユーザーがアクセスする必要があるため、デフォルトでインターネット上に置かれます。
データのすぐ隣にある。ファイルストアに直接アクセスできるゲートウェイでは、1つのRCEがその背後にあるすべてへのアクセスに変わります。
アプライアンスとして扱われる。人は重要だと考えるシステムにパッチを適用します。ファイル転送の機器は、KEVカタログに載るまでそのリストに入っていないことがよくあります。
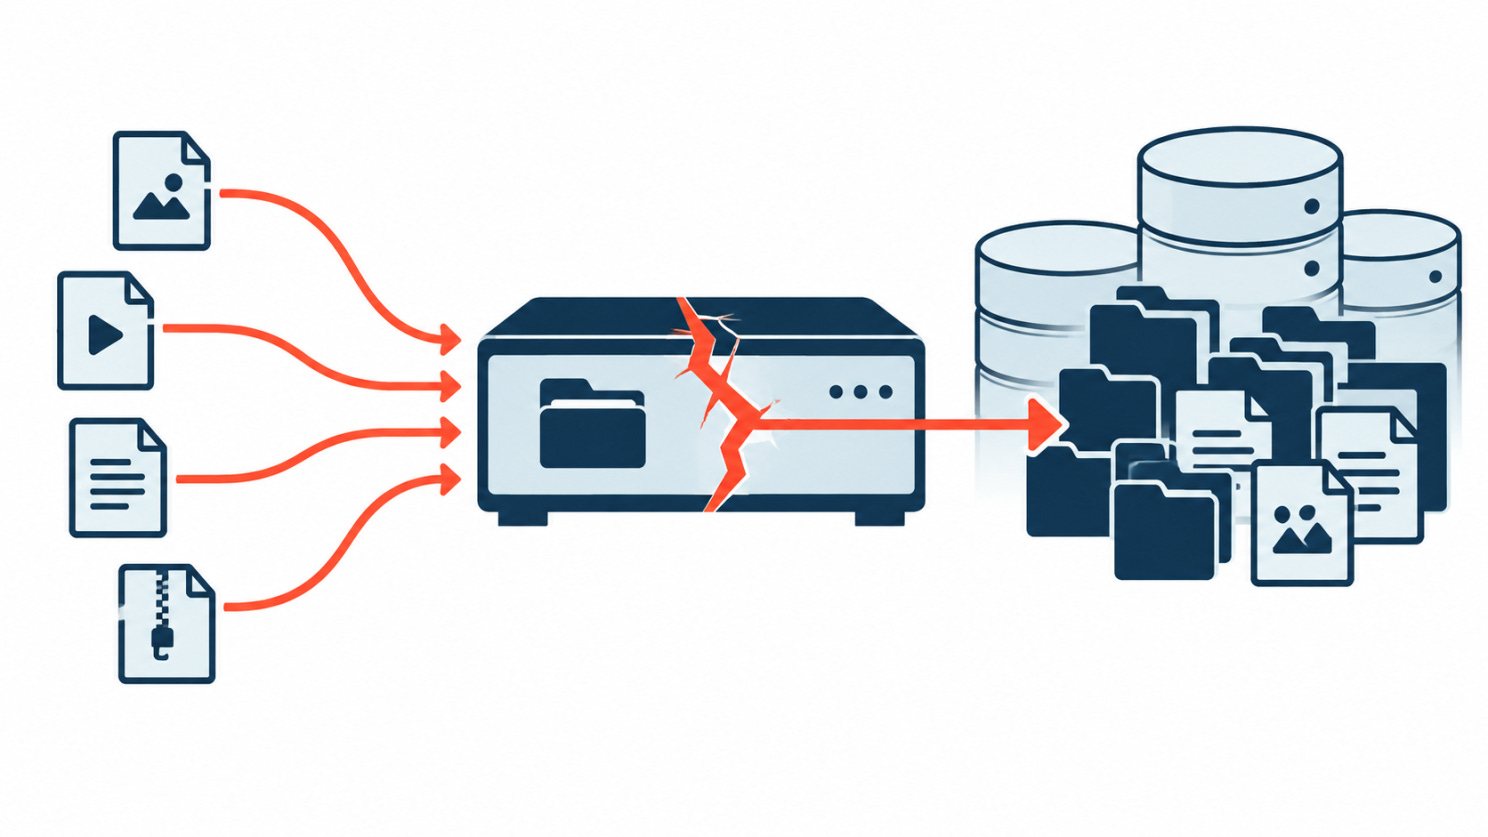
侵入者がDMDCのシステムにどう侵入したのかはわかっていません。このチェーンは、それに必要なものがいかに少ないかを示しています。ページの処理を止めなかったリダイレクトと、ファイルの拡張子を保持した展開処理です。
ここから学ぶべきこと
Execution After Redirectは、スタイル上の些細な指摘ではなく、実在するバグクラスである。コード内のリダイレクトは、コードが止まったことを保証しません。ASP.NETでは、Response.Redirect(url, true)はリクエストを終了しますが、falseのほうは処理を続けるため、明示的なreturnが必要です。認証チェックがリダイレクトで終わる箇所ではどこでも、その後に機微な内容がレンダリングされないことを確認してください。テストするには、リダイレクトを無視して本文を読んでください。
「ここに書き込めるか」は「ここに書き込むべきか」ではない。テストファイルを書き込んでストレージパスを検証しても、確認できるのは権限であって安全性ではありません。アップロードと展開の対象には、Webで配信されるディレクトリや実行可能なディレクトリに決して解決されない許可リストが必要です。
アーカイブから出てくる拡張子を決して信頼しない。攻撃者が選んだ拡張子を保持したまま到達可能なフォルダーに展開することが、多くのアップロード機能がRCEに変わる原因です。アップロードされたファイルはWebルートの外に保存し、そこに置かれたものをサーバーに実行させるのではなく、タイプを設定するコードを通じて配信してください。
自社のファイル転送システムがどこにあるかを把握する。5.xブランチのShareFile Storage Zone Controllerを運用しているなら、修正版は5.12.4です(またはサポート対象の6.xリリースへの移行)。より広く言えば、誰も所有者のいないファイル転送機器こそ、パッチが出たときに最も見落とされやすいのです。
🛠️セクション05:今週のツール
Have I Been Pwned
侵害、お会計に
大規模な侵害がニュースになると、たいていの人が最初に抱く疑問は単純です。自分のメールアドレスが、聞いたこともない侵害に含まれていないか。
Have I Been Pwnedがその答えをくれます。アドレスを入力すると、それが既知のどの侵害に含まれていたか、そしてそれぞれで何が漏えいしたか(パスワード、電話番号、生年月日など)を教えてくれます。
侵害がニュースになった後の手早い確認手段になり、忘れていた古いパスワードが今も大切なアカウントを守っているかもしれないと気づかせるきっかけにもなります。
まず自分のアドレスから。HIBPのトップページでメールアドレスを入力します。侵害に含まれていたら、何が露出したかを読んでください。他の場所でも使い回していたパスワードは変更し、可能な限り多要素認証を有効にし、その侵害の情報を利用して本物らしく見せかけるメッセージに注意してください。通知に登録することもでき、アドレスが新たな侵害に含まれるとHIBPからメールが届きます。
ドメイン全体にも使える。これは消費者向けのツールにとどまりません。組織はドメインを管理していることを検証すれば、HIBPのダッシュボードからドメイン全体を監視し、そのドメインのどのアドレスが既知の侵害に含まれているかを確認できます。セキュリティチームにとっては、インシデント時にパスワードのリセットやフィッシングの警告が必要な人を見つける手段になります。また、誰もが思っていたよりずっと長く使われ続けていた古いアドレスや忘れられたアカウントも浮かび上がります。
わからないことも把握しておく。HIBPが把握しているのは、表に出てデータが取り込まれた侵害だけなので、すべての露出を網羅した地図ではありません。検索できるのはメールアドレスで、社会保障番号ではないため、結果が問題なしでも個人データが安全とは限りません。たとえばディープダイブで取り上げたDMDCの記録は、ここにはまったく表示されません。また、今受信トレイにあるメッセージが進行中のフィッシングキャンペーンの一部かどうかもわかりません。ヒットは出発点として扱ってください。影響を受けたアカウントを確認し、使い回していたパスワードを置き換え、あなたの情報を引用してくるものには引き続き警戒してください。
👏セクション06:今週の人物
Troy Hunt
パンくずの番人
今週は、Troy Huntを紹介します。オーストラリアのWebセキュリティ研究者で、Have I Been Pwnedの作者です。
Huntは2013年、自分のメールアドレスがデータ侵害に含まれていないかを簡単に確認できる手段としてこのサービスを立ち上げました。現在ではMozilla Monitorがそのデータを基盤としており、各国政府が自国のドメインを監視するのに利用しています。
彼の真の貢献は、侵害情報を人々が行動に移せるものにしたことです。数日で消えていく見出しではなく、Have I Been Pwnedなら誰でも自分の露出状況を確認でき、新たなインシデントが追加されたときに通知を受け取れます。
これは今号のディープダイブのように、穴がふさがれた後も露出したデータが長く使われ続ける話にとって重要です。侵害情報を理解しやすく、行動に移しやすくした功績により、Troy Huntを今週の人物に選びました。
📅セクション07:今週のイベント
Octopus、フランスにて
Octopus Conference 2026は、サイバー犯罪に取り組む政策立案者、法執行機関、研究者、市民社会団体、技術専門家が一堂に会するイベントです。
欧州評議会が主催し、今年はサイバー犯罪に関するブダペスト条約の25周年にあたります。議題は、AIとサイバー犯罪、偽情報、サイバー技術を利用した国際犯罪、そして捜査官がデジタルエビデンスを扱う際に必要な保護措置です。
DMDCのような侵害の後に起きることの多くは、技術的なものではありません。誰が捜査するのか、誰の責任とされるのか、エビデンスがどのように国境を越えるのか、そして人々のデータがその後どうなるのか。このカンファレンスは、まさにそうした問いを軸に組み立てられています。
📍 Palais de l’Europe、フランス・ストラスブール 📅 2026年10月14〜16日
📚セクション08:今週の本
Kingpin、奥の席で
今号では、盗まれた個人データの価値を繰り返し問いかけてきました。Kingpinは、取引の反対側からその問いに答えます。
Kingpin: How One Hacker Took Over the Billion-Dollar Cybercrime Underground(著:Kevin Poulsen)は、カード番号や身元情報を盗むだけでなく、それらが取引される市場そのものを乗っ取ったMax Butlerを追った本です。Poulsenは、盗まれた記録が侵害されたシステムから、フォーラム、販売者、現金化グループからなる現実の犯罪経済へとどう流れていくのかをたどります。侵害通知では決して語られない部分です。
ShinyHuntersや今日のデータ恐喝グループが登場するずっと前から、モデルは同じでした。侵入し、データを奪い、市場にそれを金に換えさせる。ShinyHuntersは今日、同じビジネスの一つのバージョンを運営しています。
盗まれた身元データがなぜ何年も価値を保つのかを知るには、Kingpinから始めるのがよいでしょう。
😅セクション09:今週のミーム
自社のファイルサーバーが9か月間ひっそりと露出していたとしたら、通知書が届く前に、監視の仕組みの中の何かがそれを教えてくれるでしょうか。
今号は以上です。ファイルサーバーを確認し、信用情報を凍結してください。また次号でお会いしましょう。
The Breach Brief、Ostorlabチーム