Deux des histoires de ce numéro commencent de la même façon : par un système de partage de fichiers que personne ne surveillait d’assez près.
Au Defense Manpower Data Center, des personnes extérieures y ont eu accès pendant des mois. Plus de trois millions de personnes sont concernées, et certains enregistrements associaient des informations personnelles à des fonctions militaires. Puis, dans notre Recherche technique, nous démontons un autre système de partage de fichiers. Dans le ShareFile Storage Zone Controller, une redirection de connexion qui n’arrêtait pas vraiment la page, plus une fonction d’upload, suffisaient à donner à un attaquant une exécution de code à distance.
Les systèmes diffèrent, mais le problème est le même. Un serveur de partage de fichiers ressemble à de la tuyauterie, mais il se trouve juste à côté des données qui comptent, et il est généralement exposé à Internet à dessein.
L’Analyse approfondie de ce numéro pose donc la question évidente : que valent réellement ces enregistrements du DMDC une fois qu’un nom et un numéro de Sécurité sociale sont liés à un poste militaire, et une année de surveillance du crédit répond-elle au risque qui compte ? En chemin, nous présentons Have I Been Pwned et son créateur Troy Hunt, annonçons la Octopus Conference du Conseil de l’Europe et faisons le tour de l’actualité de la semaine.
Dans ce numéro
🌡️ Niveau de menace : élevé
⚡ Actualités : trois incidents qui transforment une infrastructure exposée en risque pour les données
🔎 Analyse approfondie : 3 millions de dossiers militaires exposés. Que valaient-ils pour celui qui les a pris ?
🎣 Est-ce du phishing ?
🔬 Recherche technique : la page de connexion vous redirigeait. Elle vous envoyait aussi le panneau d’administration.
🛠️ Outil de la semaine : Have I Been Pwned
👏 Personnalité de la semaine : Troy Hunt
📅 Événement de la semaine : Octopus Conference 2026
📚 Livre de la semaine : Kingpin
😅 Le mème
❓ Une question avant de partir
C’est parti.
🌡️Niveau de menace
La cuisine bout
⚡Section 01 : Actualités
Candidatures à emporter
ShinyHunters revendique un butin de 2 à 3 To sur le portail d’emploi du FBI
Le 23 septembre, le FBI a annoncé enquêter sur un incident cyber après que ShinyHunters a affirmé avoir pénétré fbijobs.gov et pris des données sur des employés et des candidats.
Le groupe affirme détenir 2 à 3 téraoctets de fichiers. Comme preuve, il a remis aux journalistes un échantillon d’environ 5 000 enregistrements : noms, adresses, numéros de téléphone, dates de naissance, numéros de Sécurité sociale et contacts d’urgence. Certaines entrées mentionnaient aussi des bureaux locaux et des travaux dans le renseignement, la sécurité et le contre-espionnage.
Les journalistes ont pu vérifier certaines parties de l’échantillon, mais pas l’ensemble des données. Le FBI n’a confirmé ni le volume ni la façon dont les attaquants sont entrés. Il indique que le point de compromission pourrait se trouver dans son propre environnement ou chez l’un des tiers qui soutiennent le portail de recrutement.
Pourquoi c’est important : un numéro de Sécurité sociale seul, c’est un problème d’usurpation d’identité. Un numéro de Sécurité sociale à côté d’un bureau local, d’un type de travail et d’une liste de contacts familiaux, c’est autre chose. Cela dit à quelqu’un qui surveiller, qui usurper, qui faire pression et à qui envoyer un e-mail de phishing très ciblé.
Les systèmes de recrutement en disent aussi long sur l’organisation qui se trouve derrière. Entre candidatures, références, formulaires médicaux et historiques d’affectation, on peut déduire qui travaille où, quelles équipes recrutent et qui recevrait plausiblement un message interne sensible. La surveillance du crédit peut repérer une fraude financière. Elle ne fera rien contre cela.
Le point de compromission incertain est lui-même un avertissement. Les données des candidats transitent souvent par l’agence, la plateforme de recrutement et plusieurs sous-traitants. S’il faut des semaines pour déterminer qui détenait les données, qui exploitait l’application et qui a les journaux, cette confusion ralentit toute la réponse.
Classez les systèmes de recrutement et de RH selon les données qu’ils contiennent, et non selon le nom du portail.
Passerelles sur le gril
Citrix corrige deux zero-days NetScaler déjà exploités dans la nature
Le 27 septembre, Citrix a divulgué deux vulnérabilités critiques dans NetScaler ADC et Gateway, CVE-2026-88771 et CVE-2026-88772. Toutes deux sont notées 9,5, et Citrix dit les avoir déjà vues exploitées sur des déploiements non protégés.
CVE-2026-88771 est une faille de validation des entrées qui peut permettre à un attaquant non authentifié d’exécuter des commandes sur l’appliance. CVE-2026-88772 est un dépassement de mémoire qui peut mener à une exécution de code à distance ou à un déni de service quand DTLS est activé.
Citrix a demandé à ses clients de mettre à jour immédiatement. La CISA a ajouté les deux failles à son catalogue Known Exploited Vulnerabilities et est allée plus loin : cherchez des signes de compromission avant d’appliquer le correctif, et conservez les preuves forensiques.
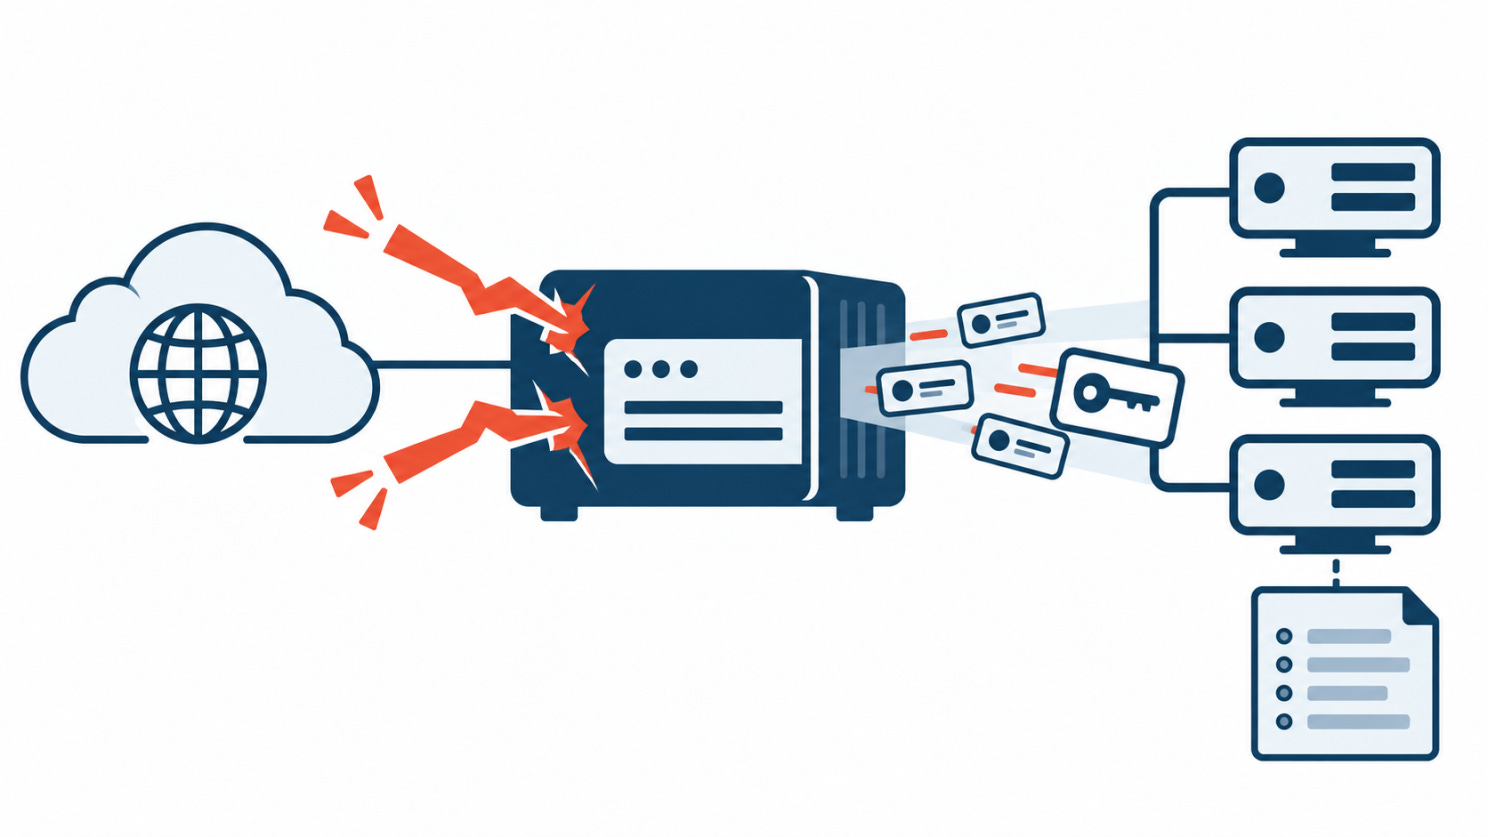
Pourquoi c’est important : un NetScaler se trouve entre les utilisateurs externes et les applications internes. Il termine les connexions, sert d’intermédiaire pour l’accès à distance et, selon la configuration, gère les connexions, l’état des sessions, les certificats et le trafic qui pénètre plus loin dans le réseau. Une exécution de code sur cette machine place un attaquant dans une position de grande confiance.
C’est pourquoi appliquer le correctif ne suffit pas. La mise à jour ferme la brèche, mais elle n’élimine personne qui est entré avant, et n’annule ni les sessions, ni les identifiants, ni les secrets qu’il détient peut-être déjà.
Si vous aviez un NetScaler vulnérable exposé à Internet, traitez-le comme un incident possible. Appliquez le correctif, coupez les sessions actives, renouvelez tous les secrets qu’il pouvait atteindre, vérifiez les modifications de configuration et du système de fichiers, et comparez son activité avec des journaux conservés à un endroit que l’appliance ne pouvait pas toucher.
« Est-il corrigé ? » est la question facile. La question utile est : que faisait la machine avant que vous la corrigiez ?
Botnets, avec une variante
Un botnet installe un agent IA sur les hôtes qu’il contrôle
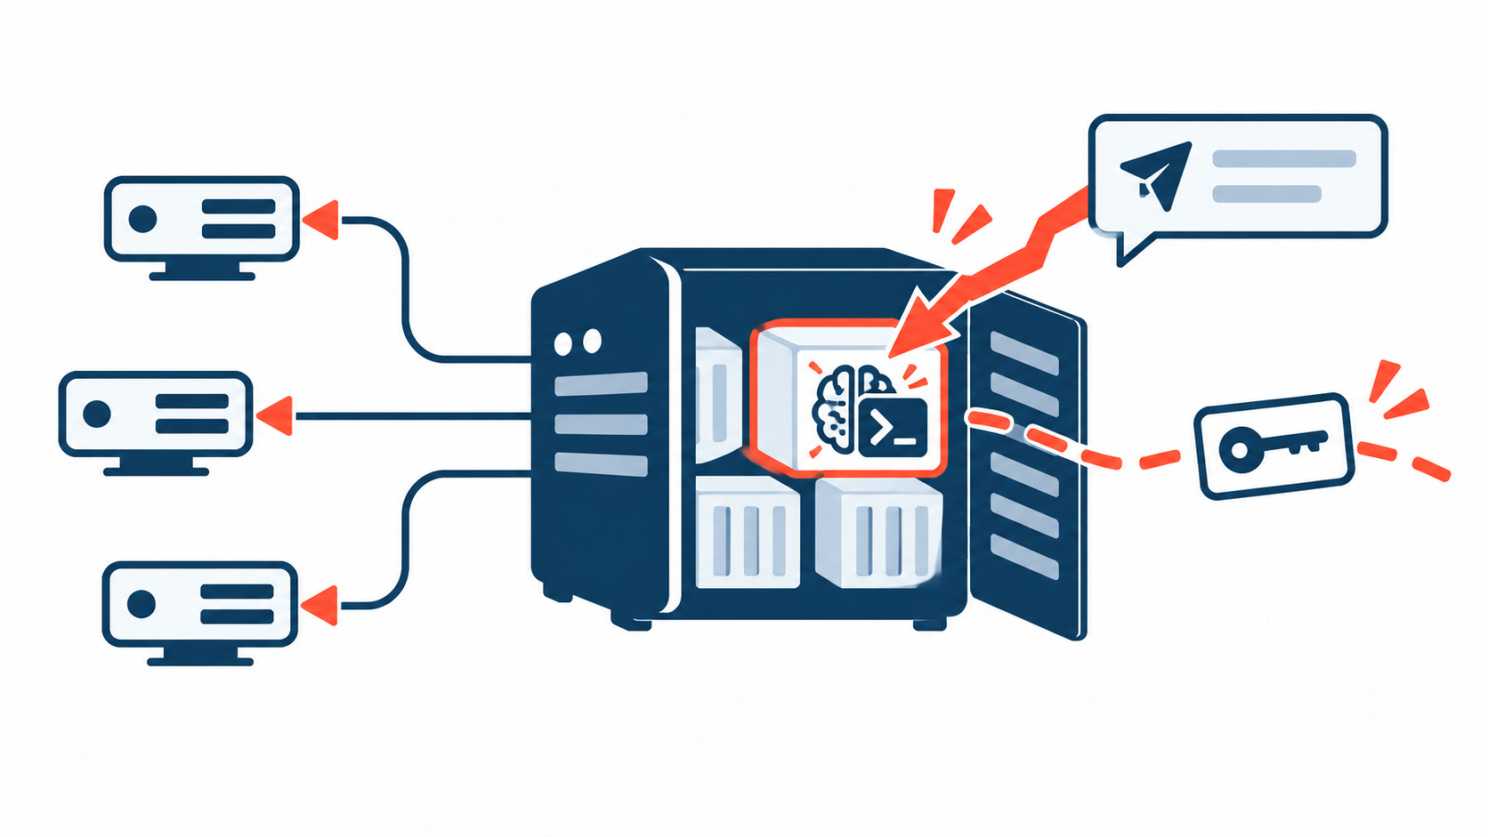
Le 30 septembre, l’Agence de cybersécurité de Singapour a mis en garde contre CARBONATO, une campagne qui vise les hôtes Docker exposant l’API Remote à Internet sans authentification, généralement sur le port TCP 2375.
Quand il en trouve un, le botnet utilise l’API propre à Docker pour démarrer un conteneur privilégié ayant accès au système de fichiers, aux processus et au réseau de l’hôte. Il met en place un accès à distance, ajoute plusieurs couches de persistance et scanne les réseaux voisins toutes les cinq minutes pour trouver d’autres démons Docker exposés.
Il installe aussi Hermes Agent, un framework d’agents open source. Les attaquants ne touchent presque pas au framework lui-même. Ils remplacent son fichier de persona par des instructions lui demandant de prendre des tâches via Telegram, d’exécuter des commandes et de collecter des identifiants.
Pourquoi c’est important : Hermes ne fait pas fonctionner le botnet. Des scripts ordinaires gèrent toujours l’intrusion, la persistance et la propagation. L’agent arrive une fois l’hôte pris et donne aux opérateurs un moyen souple de décider quoi faire ensuite sur chaque machine.
C’est ce qui le rend digne d’attention. Personne n’a construit de malware autonome ici. Ils ont pris un framework d’agents existant, l’ont greffé sur une chaîne d’intrusion classique et ont modifié un court fichier texte. C’est bien plus facile à copier qu’un malware sur mesure.
Les instructions placent aussi les clés d’API d’IA en tête de la liste du butin, avant les identifiants SSH, les jetons d’accès et les bases de données. Des clés volées peuvent financer l’automatisation des attaquants, leur donner accès à de meilleurs modèles ou ouvrir une voie vers les services d’IA internes d’une entreprise.
Bloquer Hermes n’est pas la solution, car beaucoup de gens l’utilisent légitimement. Cherchez ce qui l’entoure : des API Docker non authentifiées, des conteneurs privilégiés que personne n’a lancés, du trafic Telegram que personne ne sait expliquer, des fichiers de persona modifiés et une persistance qui ramène des conteneurs supprimés.
Avis de la CSA de Singapour · Analyse de ThreatDown
🔎Section 02 : Analyse approfondie
3 millions de dossiers militaires exposés. Que valaient-ils pour celui qui les a pris ?
Des dossiers au kilo
Le 16 juillet 2026, le Defense Manpower Data Center (DMDC) a découvert une vulnérabilité dans l’un de ses systèmes de partage de fichiers. Il l’a corrigé, remis en ligne et a envoyé des courriers de notification. Toute personne concernée s’est vu proposer un an de surveillance du crédit et de services de restauration d’identité.
Sur le papier, c’est une réponse standard à une fuite. Corriger la faille, prévenir les personnes concernées, surveiller les fraudes.
Les courriers contiennent pourtant un détail qui rend l’affaire plus difficile à classer. Pour chaque personne concernée, le numéro de Sécurité sociale a été exposé, plus au moins une autre information. Cela pouvait être un nom, une date de naissance, des coordonnées, le sexe, l’origine ethnique, ou des informations sur le personnel militaire, dont la spécialité professionnelle.
La question est donc de savoir s’il s’agit simplement d’une grosse fuite de données personnelles, ou si quelqu’un est reparti avec une liste utile pour identifier et cibler des militaires. Nous ne pouvons pas encore y répondre. Mais nous pouvons regarder ce que sont ces données, comment des données similaires ont été utilisées par le passé, et si la réponse vise le bon risque.
Ce que nous savons, et ce que nous ignorons
Le DMDC n’est pas un service mineur. Il gère la vérification d’identité des titulaires de cartes d’identité du département de la Défense et détient des dossiers sur plus de 60 millions de personnes : militaires d’active, anciens combattants, civils, sous-traitants et leurs familles. Si vous avez déjà eu une carte d’identité militaire, votre dossier s’y trouve presque certainement.
Cette fuite a touché plus de 3 millions d’entre elles : environ 2,76 millions de vivantes et 294 000 décédées.
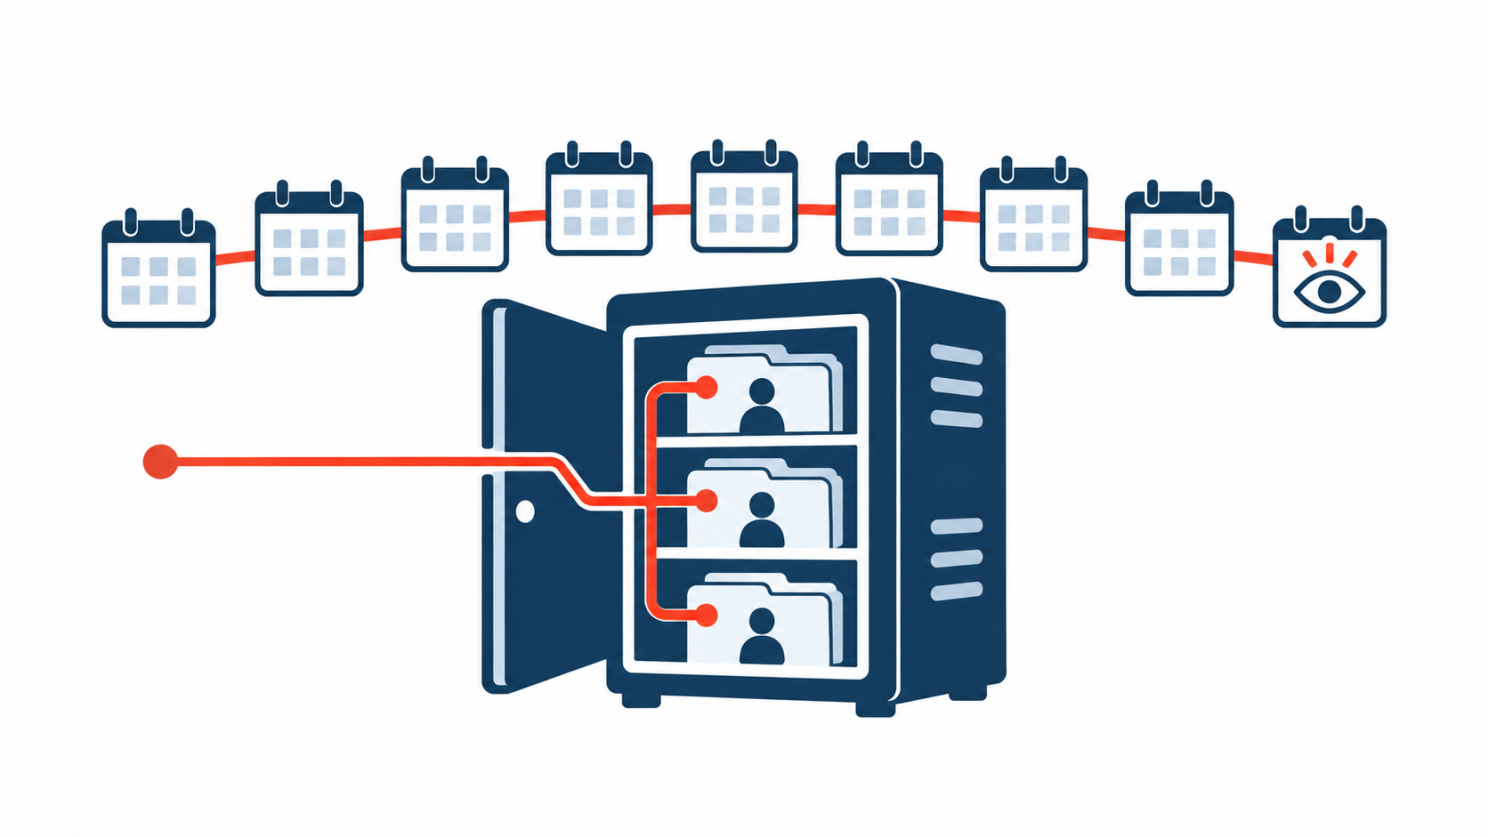
Selon la notification, un « petit nombre d’utilisateurs non autorisés » a eu accès au serveur d’octobre 2025 jusqu’à la découverte de la faille en juillet 2026, soit environ neuf mois. Les informations personnelles qu’il contenait étaient non chiffrées. Les courriers sont datés du 18 septembre, soit environ neuf semaines après la découverte.
Nous savons peu de choses sur ce qui s’est passé pendant ces neuf mois. Le département n’a pas dit qui étaient les intrus, combien de données ils ont consultées, ni si les personnes concernées ont quelque chose en commun. Il n’a pas non plus nommé le système de partage de fichiers. Il indique qu’il n’y a actuellement aucun signe que les informations de quiconque aient été utilisées à mauvais escient.
Avoir accès ne signifie pas que chaque dossier a été téléchargé, et des détails militaires dans les données ne prouvent pas de l’espionnage. Parler d’opération de renseignement irait au-delà des preuves. Mais le traiter comme un simple vol d’identité pourrait aussi être une conclusion hâtive.
Neuf mois, c’est long pour passer inaperçu
Pour situer, le rapport M-Trends 2026 de Mandiant place le temps de présence médian mondial, c’est-à-dire le délai entre une intrusion et sa découverte, à 14 jours. La plupart des attaquants sont repérés, ou se manifestent avec un ransomware, en quelques semaines.
Ceux qui restent beaucoup plus longtemps sont souvent ceux qui ne veulent pas être remarqués. Dans le même rapport, les cas d’espionnage et les opérations d’informaticiens nord-coréens avaient un temps de présence médian de 122 jours. L’accès au DMDC a duré environ le double.
Cela ne dit pas qui était à l’intérieur. De nombreuses longues intrusions tiennent à une surveillance faible, et un intrus discret n’est pas forcément un acteur étatique. Mais cela écarte la version bruyante de cette histoire, celle du casse éclair. Personne n’a publié les données ni exigé de rançon. Celui qui avait accès n’a soit pas pris grand-chose, soit pris ce qu’il voulait sans attirer l’attention pendant presque un an.
Cela en dit aussi long sur la surveillance. Un serveur contenant des numéros de Sécurité sociale non chiffrés de millions de personnes est resté ouvert à des tiers pendant neuf mois avant que quiconque s’en aperçoive. C’est un problème, quel que soit celui qui s’y trouvait.
Les systèmes de partage de fichiers reviennent sans cesse dans ce type de fuites
Nous ne savons pas quel produit le DMDC utilisait. Mais les systèmes de partage et de transfert de fichiers comptent parmi les cibles les plus fiables des cinq dernières années.
Le seul groupe Cl0p s’en est pris à Accellion FTA en 2020 et 2021, à GoAnywhere début 2023, à MOVEit plus tard la même année et à Cleo en 2024. La seule campagne MOVEit a touché plus de 2 600 organisations et exposé les données de dizaines de millions de personnes, beaucoup via des agences gouvernementales et leurs sous-traitants.
Ces systèmes existent pour déplacer des données en masse entre organisations ; ils contiennent donc souvent les fichiers que les attaquants veulent : exports, rapports et feuilles de calcul remplis d’enregistrements, qui restent là plus longtemps que prévu. Ils sont généralement joignables depuis Internet pour que les partenaires puissent les utiliser. Et ils reçoivent souvent moins d’attention que les systèmes centraux, car on les voit comme de la tuyauterie plutôt que comme une base de données.
Pour les équipes sécurité, l’enseignement est qu’un système de partage de fichiers contenant des données personnelles doit être traité comme la base de données d’où viennent ces données, avec la même surveillance et les mêmes règles de conservation.
Que valaient réellement ces dossiers ?
Que peut donc acheter un attaquant avec un jeu de données comme celui-ci ?
En 2023, des chercheurs de l’université Duke ont acheté des données sur des militaires américains à des courtiers en données. Ils ont obtenu des noms, des adresses personnelles, des patrimoines nets, des religions, des problèmes de santé et des informations sur les enfants, pour entre 0,12 et 0,32 dollar par personne. Certains courtiers laissaient entendre que le prix pouvait tomber à un cent par enregistrement pour de gros volumes. Plusieurs ne vérifiaient guère, voire pas du tout, qui achetait.
Une liste de militaires est donc déjà, à elle seule, bon marché et légale à obtenir. Si quelqu’un est resté neuf mois dans un système du ministère de la Défense, ce n’est pas une liste de noms qui rendait l’effort rentable.
La valeur tient à deux choses que les courtiers ne peuvent pas vendre de façon fiable. La première est le numéro de Sécurité sociale, que contenait chaque enregistrement de cette fuite et qui ouvre la porte à la fraude comme à l’usurpation d’identité convaincante. La seconde est la précision. Les données des courtiers sont aspirées, déduites et souvent fausses. Un dossier du DMDC est le propre enregistrement du département de la Défense sur qui vous êtes et ce que vous faites. Quand il indique une spécialité professionnelle, ce n’est pas une supposition tirée d’un profil LinkedIn.
Combinez cela avec des coordonnées et vous obtenez quelque chose de proche d’un dossier de ciblage : qui est la personne, ce qu’elle fait, comment la joindre, et assez de détails personnels pour paraître légitime quand on la contacte.
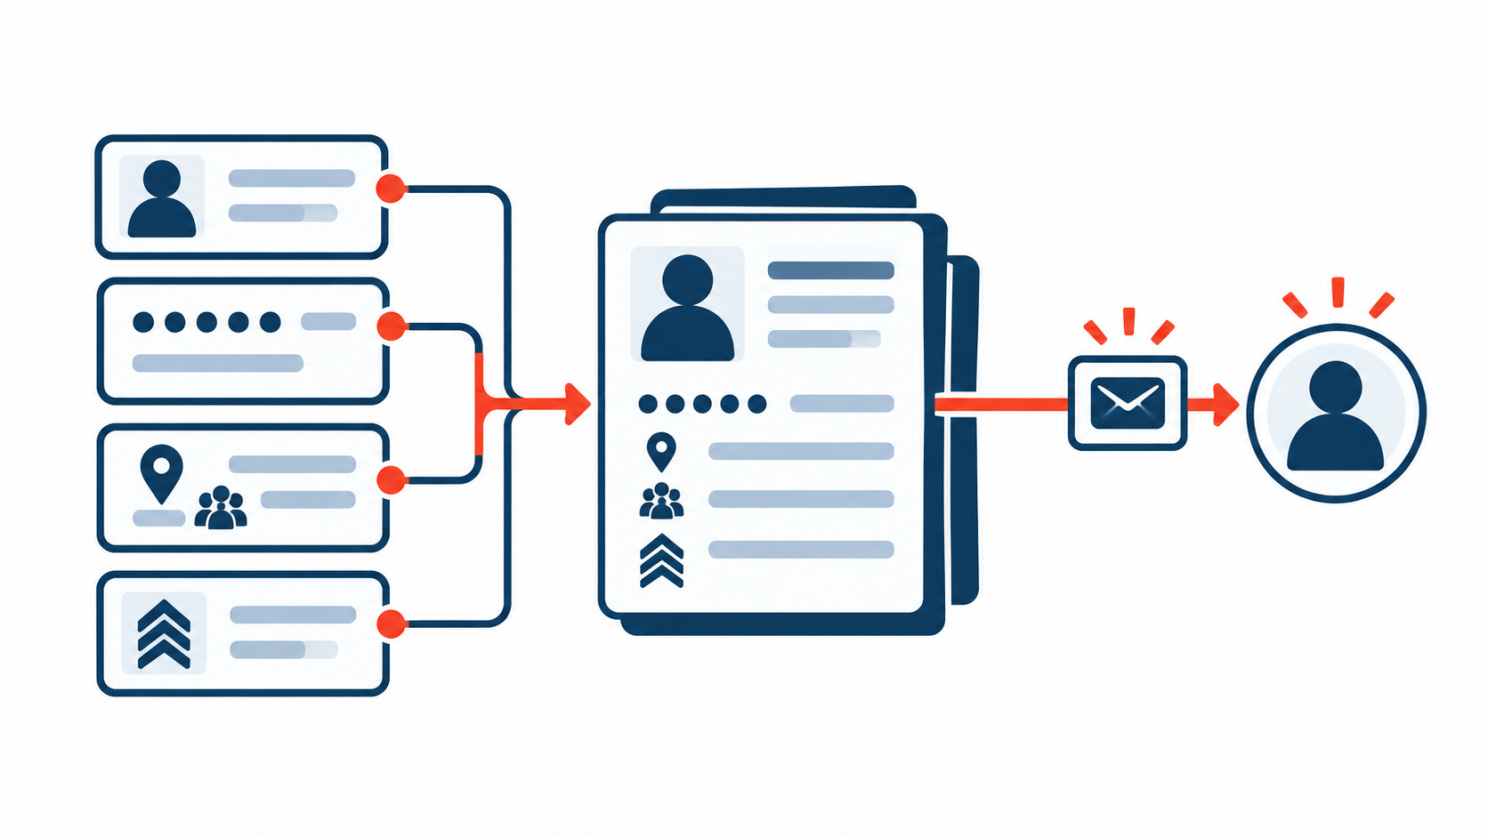
Tous les dossiers n’avaient pas autant de contexte. Le département indique que les données variaient selon les personnes, et il n’a pas dit combien d’enregistrements comportaient des informations professionnelles. Ce chiffre compte beaucoup. Quelques centaines de dossiers avec des informations de poste, c’est une situation très différente de quelques millions. Mais même un petit groupe peut avoir de la valeur si c’est le bon groupe.
Voici comment ce type de données est utilisé
Cibler des militaires avec des approches personnelles et sur mesure n’est pas une théorie. Il existe des cas bien documentés.
En 2018, l’armée israélienne a découvert ce qu’elle a appelé l’opération Broken Heart. Des agents du Hamas ont utilisé de faux profils sur Facebook et WhatsApp pour aborder des soldats et les amener à installer des applications de rencontre et de Coupe du monde. Ces applications étaient des logiciels espions capables de prendre des photos, d’enregistrer des conversations, de copier des fichiers et de suivre la position. Environ 100 soldats les ont installées.
Plus près de nous, en juin 2026, le département de la Justice et le FBI ont mis hors ligne 13 sites web prétendument gérés par de présumés agents chinois. Les sites se faisaient passer pour des cabinets de conseil et recrutaient des employés actuels et anciens du gouvernement et de l’armée américains, en particulier des détenteurs d’habilitation, via des plateformes d’emploi ordinaires. Ils utilisaient des identités volées et des photos générées par IA, et poussaient les recrues à partager des informations « d’initiés » contre paiement.
Aucun de ces cas n’impliquait une fuite comme celle-ci. Tous deux ont employé la même méthode : trouver des personnes aux bons postes, puis les joindre avec un message adapté à leur situation. La partie la plus difficile de cette méthode est de savoir qui approcher. Un jeu de données qui relie noms et coordonnées à des fonctions militaires rend cette partie beaucoup plus facile.
Imaginez maintenant un message qui semble venir d’un service du personnel ou d’un organisme de prestations. Il mentionne votre spécialité et cite les quatre derniers chiffres de votre numéro de Sécurité sociale « pour vérification ». Il ne tromperait pas tout le monde. Il tromperait bien plus de monde qu’un e-mail de phishing générique, et l’expéditeur n’aurait pas à deviner qui vous êtes.
Les 294 000 personnes que personne ne surveille
Un chiffre de cette fuite reçoit moins d’attention qu’il ne devrait : les 294 000 personnes décédées.
La surveillance du crédit n’aide que si quelqu’un lit les alertes. Pour une personne décédée, souvent, personne ne le fait. Son numéro de Sécurité sociale peut encore passer les vérifications de base, et une fraude à son nom peut durer longtemps avant que quiconque la remarque. C’est exactement pourquoi les identités de personnes mortes sont un outil prisé des fraudeurs, utilisées telles quelles ou mélangées à des détails inventés pour construire une nouvelle identité « synthétique ».
Il y a un second angle. Le dossier d’un militaire décédé décrit toujours une vraie carrière et de vrais proches, ce qui le rend utile pour des arnaques visant les parents survivants, comme de fausses offres de pension de réversion.
Les courriers concernant ces dossiers sont vraisemblablement adressés aux familles, qui ne réalisent peut-être pas que ce sont elles qui doivent agir.
Ces données n’expirent pas
Une carte volée peut être annulée et un mot de passe divulgué peut être changé. L’historique personnel, c’est différent.
Votre date de naissance ne changera pas, et votre numéro de Sécurité sociale presque certainement pas non plus. Votre service militaire, votre spécialité et vos relations de travail restent pertinents des années après la correction du système défaillant. La vulnérabilité est restée ouverte neuf mois, mais les données pourraient rester utiles pendant des décennies.
Personne n’a besoin de les utiliser tout de suite non plus. Des dossiers comme ceux-ci peuvent être recoupés plus tard avec des données de courtiers, des profils publics et d’anciennes fuites, et chaque nouvelle source rend le tableau plus net. L’étude de Duke montre à quel point cette couche supplémentaire coûte peu. Un numéro de Sécurité sociale et une profession vérifiés, issus d’un dossier officiel, combinés à l’adresse personnelle et aux détails familiaux d’un courtier, valent bien plus que chacun séparément.
Ce que l’OPM nous a appris, et où la comparaison s’arrête
La fuite de 2015 à l’Office of Personnel Management américain est le point de référence évident. Elle a touché environ 21,5 millions de personnes et exposé des dossiers d’enquête d’habilitation de sécurité, parmi les données de personnel les plus sensibles que détient le gouvernement. Un rapport de la commission de surveillance de la Chambre des représentants a ensuite affirmé qu’elle avait compromis la sécurité nationale américaine « pendant plus d’une génération ».
L’incident du DMDC n’est pas à ce niveau. Rien n’indique publiquement que des dossiers d’habilitation ou des enquêtes de moralité soient concernés, et personne n’a attribué l’intrusion à un gouvernement étranger, à un groupe criminel ou à un initié.
L’enseignement utile de l’OPM est plus simple : la gravité d’une fuite dépend de ce que les dossiers disent des personnes qu’ils concernent. Des noms et des numéros de Sécurité sociale, c’est un type de problème. Des noms et des numéros de Sécurité sociale liés à des fonctions militaires, c’en est un autre, et la réponse doit traiter les deux.
La réponse est-elle à la hauteur du risque ?
Un an de surveillance du crédit peut détecter certains usages financiers abusifs. Cela ne fera pas grand-chose contre une campagne de phishing ciblée, une usurpation convaincante ou quelqu’un qui construit discrètement un profil sur un militaire.
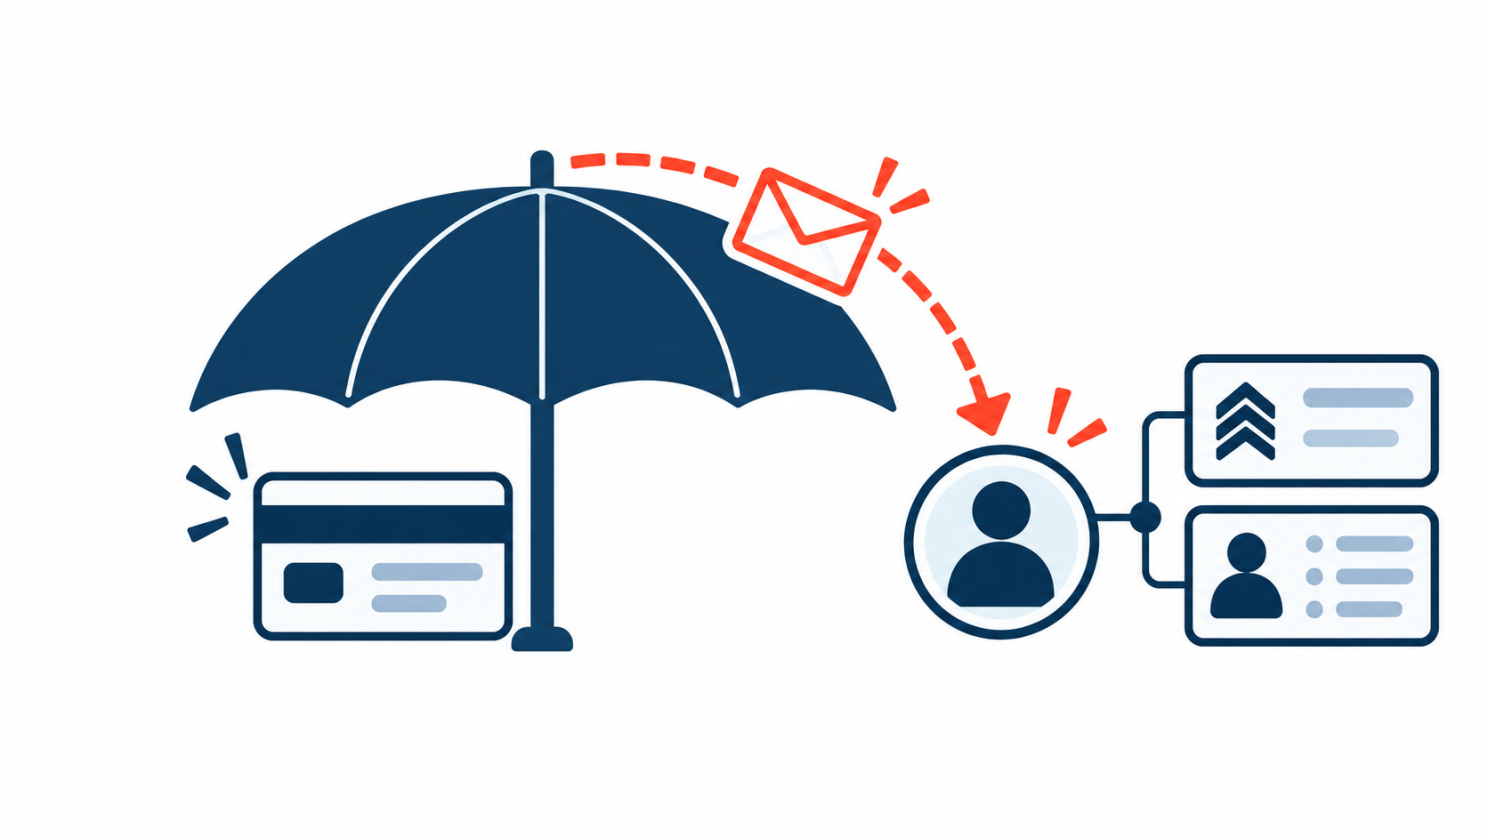
Le Government Accountability Office américain a déjà souligné que les services de surveillance d’identité ont de vraies limites et qu’on ne sait pas bien dans quelle mesure ils réduisent l’usurpation d’identité. La surveillance vous dit que quelque chose s’est produit. Elle ne l’empêche pas. Après les fuites de l’OPM, les personnes concernées se sont finalement vu accorder dix ans de couverture.
Cela ne veut pas dire qu’un an soit automatiquement trop court ici. L’avis public ne couvre peut-être pas tout ce que fait le département, et la bonne réponse dépend de ce que trouveront les enquêteurs. Mais ce que nous voyons est surtout construit autour de la fraude financière, et c’est passif. Cela attend que quelque chose tourne mal.
Si vous avez reçu l’un de ces courriers, quelques mesures gratuites font plus que la surveillance seule :
Gelez votre crédit auprès d’Equifax, Experian et TransUnion. C’est gratuit et cela empêche l’ouverture de nouveaux comptes à votre nom. La FTC explique comment faire.
Obtenez un Identity Protection PIN de l’IRS. Il empêche quelqu’un d’autre de déposer une déclaration de revenus avec votre numéro de Sécurité sociale.
Méfiez-vous de tout contact inattendu concernant votre service, vos prestations ou vos dossiers, surtout s’il connaît des détails sur vous. Raccrochez et rappelez à un numéro que vous avez cherché vous-même.
Si le courrier concernait un proche décédé, prévenez les trois bureaux de crédit et demandez-leur de signaler le dossier pour qu’aucun nouveau crédit ne puisse être accordé.
Les deux dernières mesures sont celles où la réponse officielle est la plus mince. Les personnes dont les détails de poste ont pu être exposés ont besoin d’avertissements précis sur les approches qui exploitent leur fonction, pas seulement d’un code de surveillance du crédit.
Ce que les équipes sécurité devraient en retenir
Compter les enregistrements ne suffit pas pour juger une fuite. Avant de décider d’une réponse, il vaut la peine de se demander :
Quels champs sont apparus ensemble, et que peut-on faire de cette combinaison ?
Lesquels ne peuvent jamais être changés ?
Les données sont-elles assez exactes pour rendre une arnaque plus crédible ?
Certains groupes, comme les personnes en poste sensible ou les personnes décédées, sont-ils plus exposés que d’autres ?
La protection proposée correspond-elle à la façon dont les données pourraient réellement être utilisées ?
Et avant même qu’il y ait une fuite :
Sachez quels systèmes exposés à Internet contiennent des données personnelles, y compris les outils de partage et de transfert de fichiers que personne ne voit comme des bases de données.
Ne laissez pas d’exports en masse dans des systèmes partagés une fois le transfert terminé.
Surveillez l’accès à ces systèmes aussi étroitement que la base de données source. Neuf mois d’accès non détecté sont un échec de surveillance autant que de correctifs.
Ce qu’il nous reste à découvrir
Rien de confirmé jusqu’ici n’indique une campagne d’espionnage.
Ce que nous savons, c’est que des utilisateurs non autorisés ont eu accès à un système du département de la Défense pendant environ neuf mois, que plus de 3 millions de personnes sont concernées, et que certains enregistrements associaient des numéros de Sécurité sociale à des fonctions militaires.
Le reste manque encore. Nous ne savons pas qui est entré, quels dossiers il a consultés, ce qu’il a pris ni ce qu’il comptait en faire.
Cela pourrait se révéler être une très grosse fuite de données personnelles, traitée raisonnablement comme un problème d’usurpation d’identité. Ou les enquêteurs pourraient découvrir que ce qui lui donnait de la valeur était le lien entre ces identités et des fonctions militaires, la seule chose qu’un courtier en données ne peut pas vous vendre pour 12 cents.
La faille est corrigée. Le plus difficile est de comprendre ce qui a quitté le système avant que quiconque s’en aperçoive, et de savoir si un an de surveillance du crédit protège réellement les gens du risque qui compte le plus.
🎣Section 03 : Est-ce du phishing ?
Des offres à votre goût
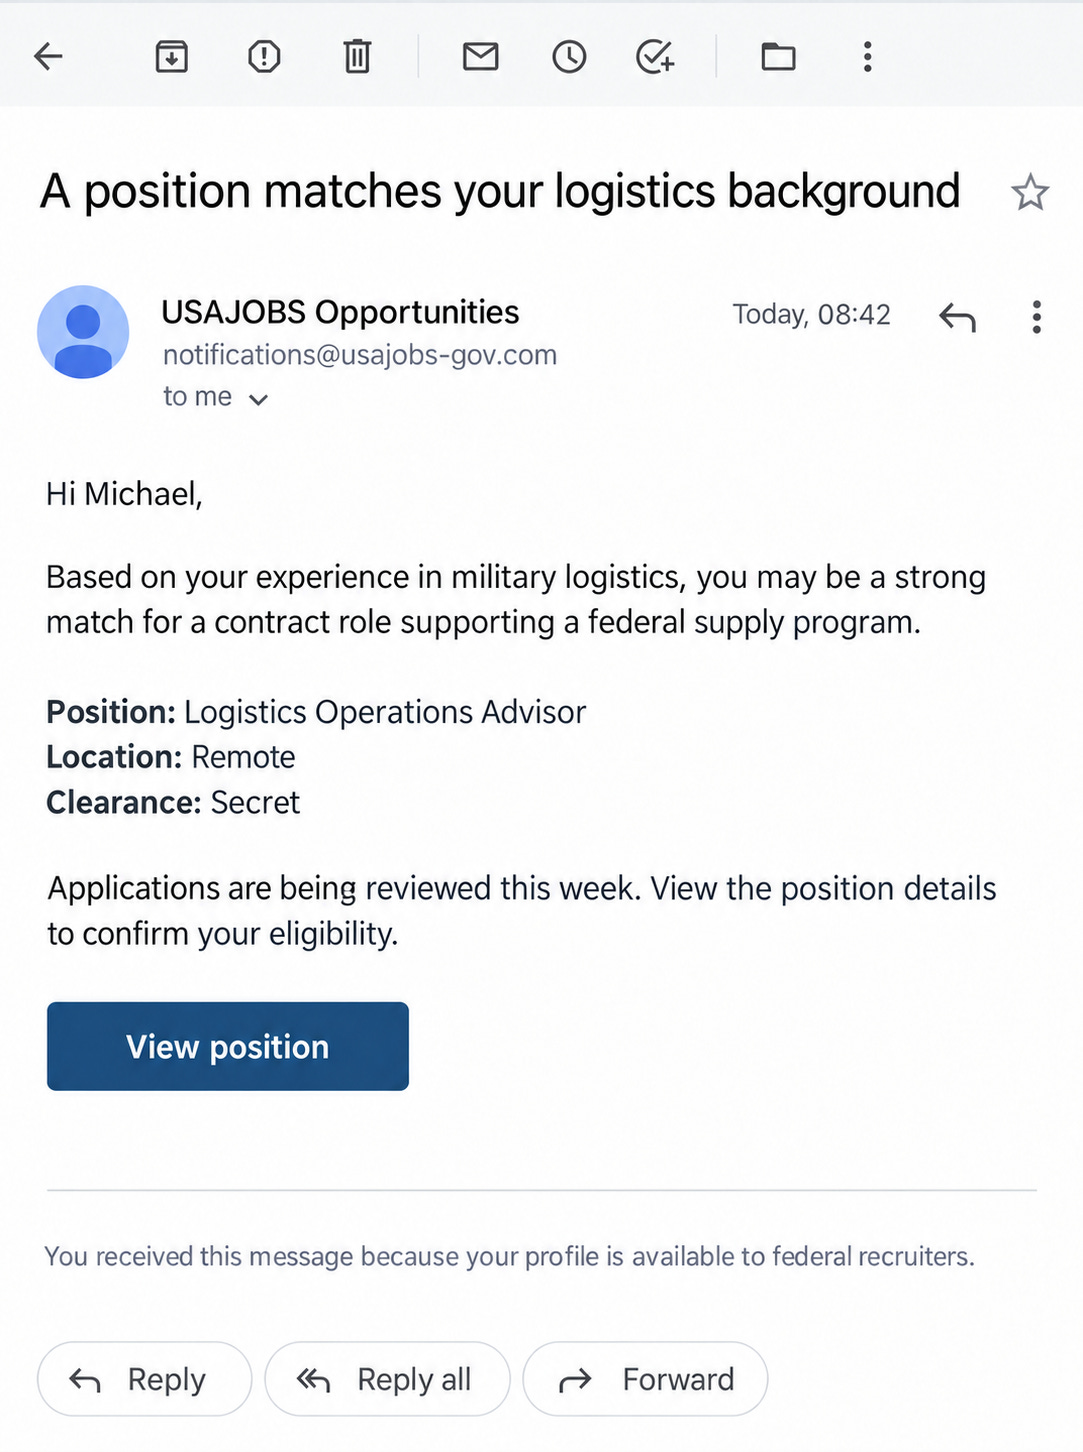
Un recruteur vous écrit au sujet d’un poste qui correspond exactement à votre parcours. L’entreprise existe, le poste est cohérent et le message est soigné et aimable. Il lui suffit que vous confirmiez quelques informations et ouvriez la description de poste jointe.
Est-ce du phishing ?
🎣 Oui
✅ Non
🔬Section 04 : Recherche technique
La page de connexion vous redirigeait. Elle vous envoyait aussi le panneau d’administration.
L’admin, en accompagnement
Demandez à un serveur de partage de fichiers sa page d’administration sans vous connecter, et il vous redirige vers l’écran de connexion. C’est ce à quoi on s’attend. Mais regardez la réponse elle-même : le panneau d’administration complet s’y trouve aussi, plus de dix mille caractères, dans le corps de la réponse, sous la redirection.
C’était le point de départ d’une chaîne RCE pré-authentification que watchTowr a trouvée dans le Progress ShareFile Storage Zone Controller, référencée sous CVE-2026-2699 et CVE-2026-2701. ShareFile appartient à Progress, le même éditeur que MOVEit. Lors de la divulgation, environ 30 000 de ces contrôleurs étaient accessibles depuis l’Internet public.
Cela rejoint l’analyse approfondie de ce numéro, qui porte sur un système de partage de fichiers du Defense Manpower Data Center qui a laissé entrer des personnes extérieures pendant neuf mois. Nous voyons ici comment l’un de ces serveurs peut donner ce type d’accès, et pourquoi le premier bug de la chaîne est facile à commettre et facile à manquer.
Ce qu’est le Storage Zone Controller
ShareFile est un produit SaaS, mais tout le monde ne veut pas que ses fichiers se trouvent dans le cloud de l’éditeur. Le Storage Zone Controller est la brique sur site qui permet à une organisation de garder les fichiers sur sa propre infrastructure (disque local, partage SMB, SharePoint, S3 ou Azure) tout en utilisant l’interface de gestion hébergée de ShareFile.
Par conception, c’est donc une machine qui :
Se trouve en périphérie, joignable pour que le côté SaaS et les utilisateurs puissent communiquer avec elle.
A un accès direct à l’endroit où les fichiers résident réellement.
Tourne sur IIS. Sur la branche 5.x, c’est de l’ASP.NET classique.
C’est le genre de système que les attaquants apprécient. Il est sur Internet, proche de beaucoup de données, et il reçoit souvent moins d’attention que les systèmes qui l’entourent.
Premier bug : la redirection qui ne s’arrêtait pas
Le contrôle d’authentification de la page de configuration d’administration faisait ce qu’on attend. Si vous n’étiez pas authentifié, il appelait une redirection pour vous envoyer vers la page de connexion.
Le problème est la façon dont il l’appelait. En ASP.NET, Response.Redirect(url, false) met une redirection en file d’attente mais indique au framework de ne pas terminer la requête. L’en-tête de redirection part, puis le reste de la page continue de s’exécuter : elle est générée, et le HTML est écrit dans la même réponse.
C’est une classe de bug connue et nommée, Execution After Redirect, parfois abrégée en EAR. Le modèle mental du développeur est « rediriger, donc s’arrêter ». Le code envoie la redirection et continue.
L’exploiter est tout aussi simple. Le serveur renvoie un 302 pointant vers la page de connexion, avec tout le panneau d’administration dans le corps. Ignorez la redirection, lisez le corps, et vous voyez une interface que vous n’étiez jamais censé atteindre sans identifiants.
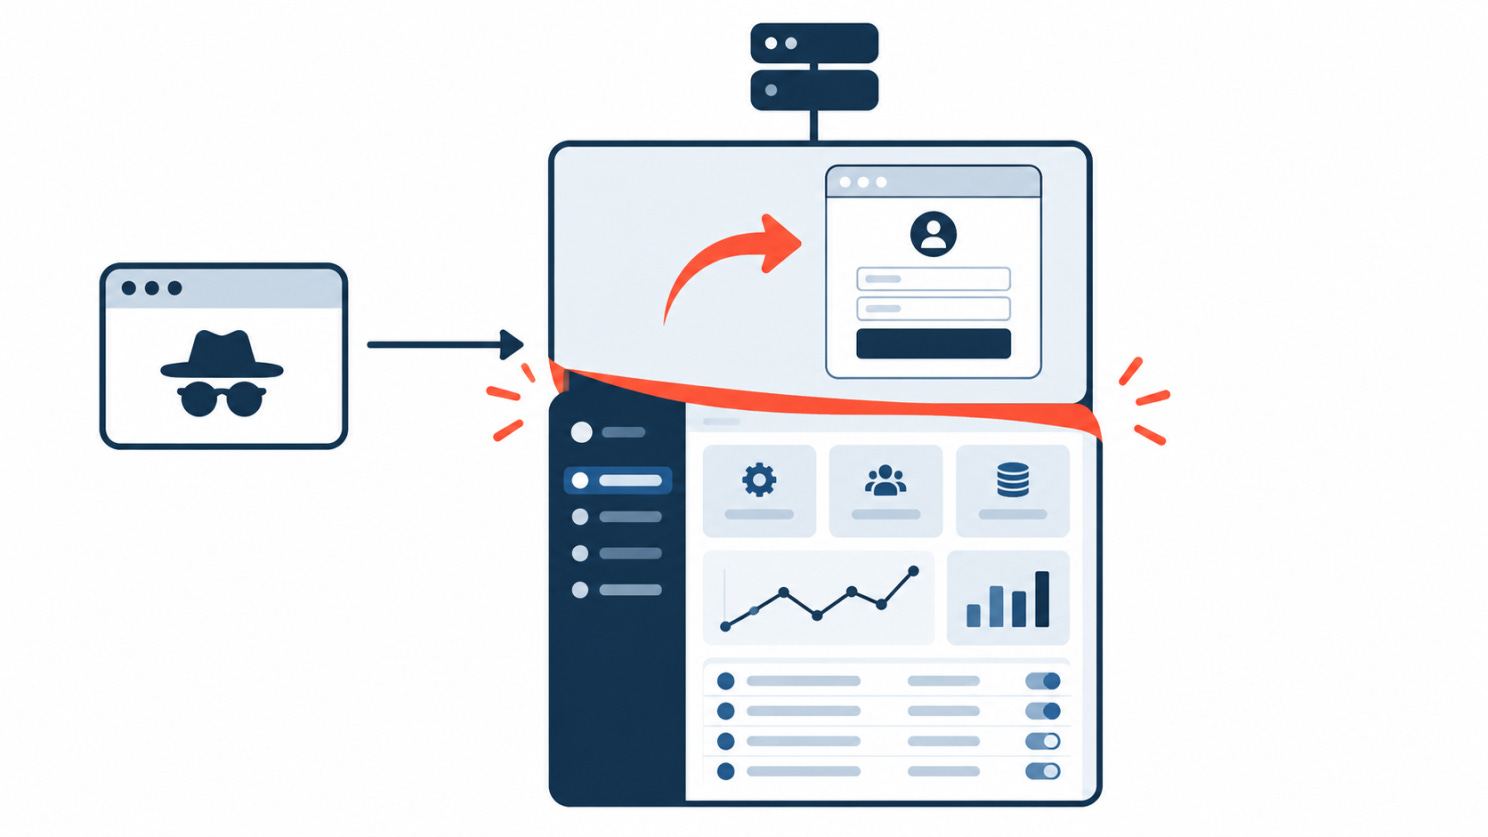
C’est CVE-2026-2699, noté 9,8. Il ne demande ni mot de passe, ni jeton, ni compte.
Le panneau d’administration était le vrai trophée
Atteindre la page de configuration sans authentification est déjà grave en soi. Ce qui en a fait une compromission complète, c’est ce que la page permet de modifier.
La configuration de la zone contrôle des éléments comme l’emplacement du dépôt de stockage et la passphrase liée à la zone. Deux détails ont transformé « je peux voir des paramètres » en « je contrôle la machine » :
Quand un attaquant modifie ces champs, l’interface remplit à nouveau le champ de la passphrase à sa place. Il n’a pas besoin de connaître le secret existant pour que sa modification soit prise en compte.
La routine qui vérifie un nouvel emplacement de stockage contrôle seulement que le serveur peut y écrire et supprimer un fichier de test. Elle ne restreint pas ce que désigne « y ». Comme l’a formulé watchTowr, vous pouvez pointer l’emplacement de stockage vers n’importe quel endroit où l’application peut écrire, et la validation passe quand même.
N’importe quel endroit où l’application peut écrire inclut la racine web, et c’est là que les deux bugs se rejoignent. Si vous pouvez changer l’endroit où le serveur stocke les fichiers uploadés, et qu’il accepte un répertoire depuis lequel il sert aussi des pages web, vos uploads se retrouvent à côté de son code.
Second bug : uploader, puis décompresser, dans un dossier que le serveur exécute
Le contrôleur a un endpoint d’upload, ce qui est exactement la raison d’être d’une machine de partage de fichiers. Il propose aussi une option pour décompresser une archive uploadée dès son arrivée.
L’extraction conservait les extensions de fichier présentes dans l’archive. Une archive contenant un fichier .aspx était donc extraite en fichier .aspx, et non en blob inerte renommé.
Mettez les pièces dans l’ordre et le résultat s’ensuit :
Utilisez le premier bug pour atteindre le panneau d’administration sans connexion.
Pointez l’emplacement de stockage vers un répertoire sous la racine web, ce que la validation autorise.
Uploadez une archive contenant un fichier ASPX et faites-la extraire sur place par le serveur.
Le fichier extrait atterrit à un endroit qu’IIS exécutera ; requêtez-le.
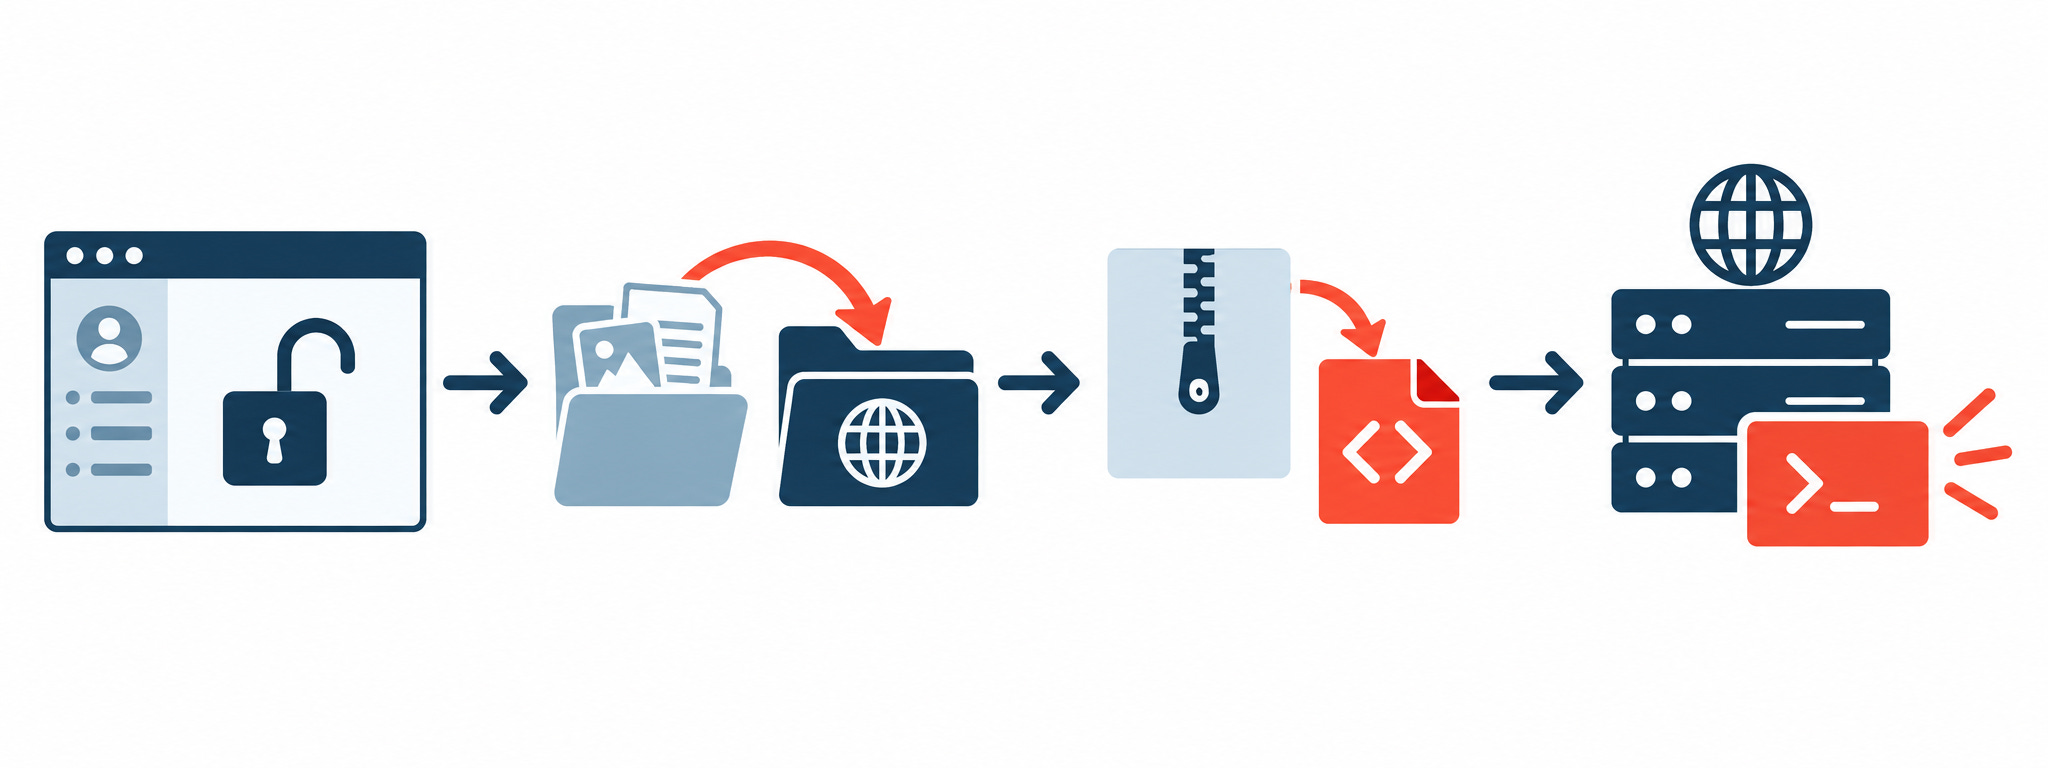
Un fichier ASPX que le serveur exécute à la demande est du code côté serveur qui tourne avec les droits de l’application web. C’est de l’exécution de code à distance, et c’est CVE-2026-2701, noté 9,1. Le chemin d’upload faisait intervenir le secret de signature de la zone, mais à ce stade l’attaquant contrôlait la passphrase dont ce secret est dérivé, si bien que ce contrôle ne protégeait rien.
Nous décrivons le fonctionnement de la chaîne, nous ne publions pas une recette. C’est le schéma qui compte : une fonction qui conserve les extensions de fichier, pointée vers un répertoire qui sert aussi du code.
Pourquoi cela arrive sans cesse aux serveurs de partage de fichiers
watchTowr l’a bien formulé dans son analyse : plissez les yeux devant le catalogue Known Exploited Vulnerabilities de la CISA et vous pourriez croire qu’il se compose presque entièrement de produits de transfert de fichiers. MOVEit, GoAnywhere, Accellion, Cleo, et maintenant ShareFile.
Ce n’est pas de la malchance. Cela vient de ce pour quoi ces systèmes sont conçus :
Ces systèmes existent pour accepter des fichiers venus de l’extérieur. L’upload et l’extraction ne sont pas des cas limites ajoutés après coup. Ils sont le produit.
Ils doivent être joignables. Les partenaires et les utilisateurs distants doivent pouvoir y accéder ; ils sont donc sur Internet par défaut.
Ils sont à côté des données. Une passerelle ayant un accès direct aux stockages de fichiers transforme une simple RCE en accès à tout ce qui se trouve derrière.
Ils sont traités comme des appliances. On corrige les systèmes que l’on juge importants. Une machine de transfert de fichiers n’est souvent pas sur cette liste avant d’être dans le catalogue KEV.
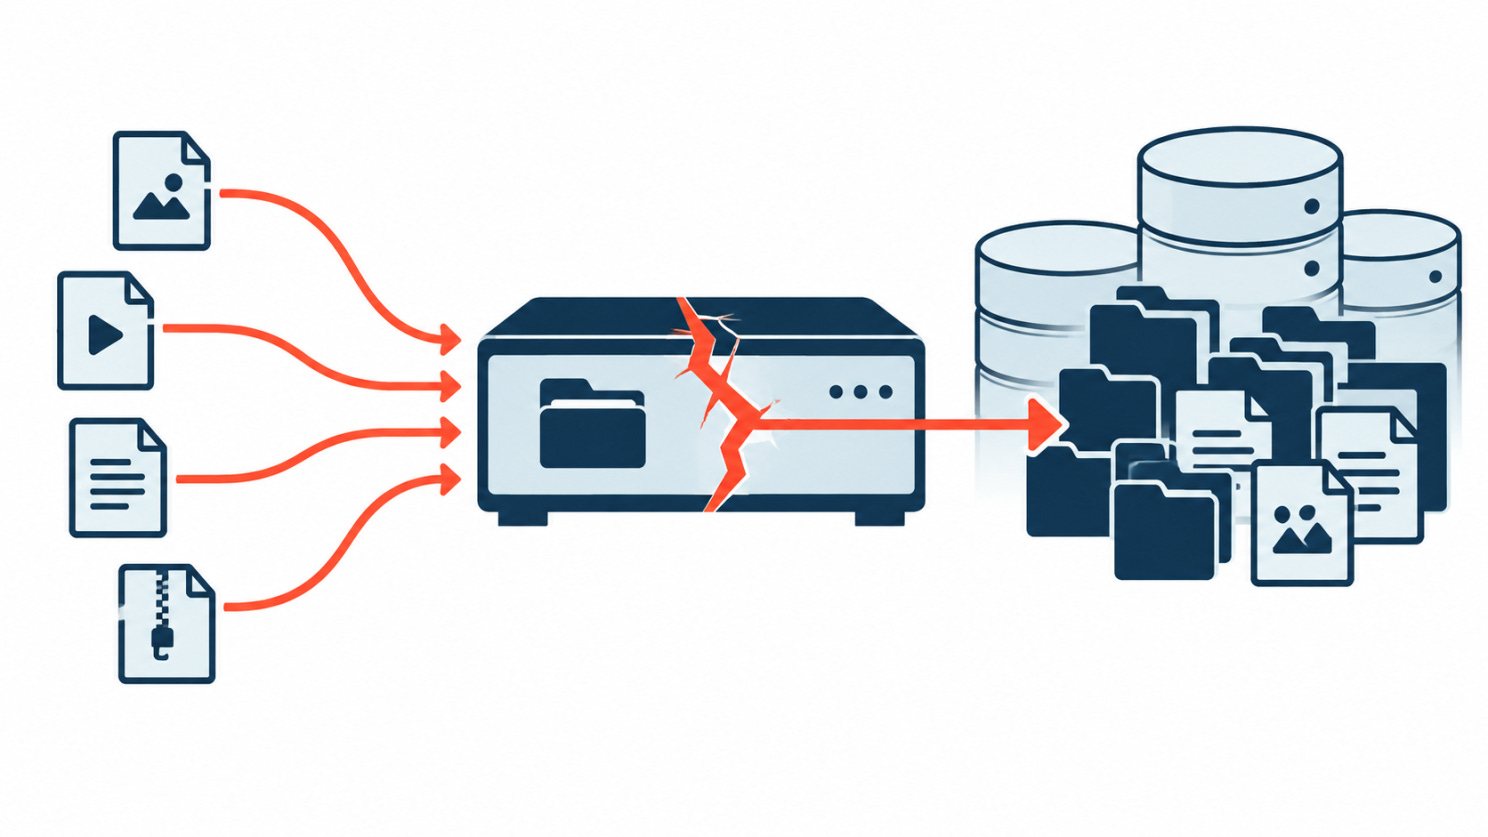
Nous ne savons pas comment les intrus sont entrés dans le système du DMDC. Cette chaîne montre à quel point il peut en falloir peu : une redirection qui n’arrêtait pas la page, et une décompression qui conservait l’extension du fichier.
Ce qu’il faut en retenir
Execution After Redirect est une vraie classe de bug, pas une querelle de style. Une redirection dans le code ne garantit pas que le code s’est arrêté. En ASP.NET, Response.Redirect(url, true) termine la requête ; la variante false continue et exige un return explicite. Partout où un contrôle d’authentification se termine par une redirection, vérifiez que rien de sensible n’est généré ensuite. Testez-le en ignorant la redirection et en lisant le corps.
« Puis-je écrire ici ? » n’est pas « dois-je écrire ici ? » Valider un chemin de stockage en écrivant un fichier de test vérifie une permission, pas la sûreté. Les cibles d’upload et d’extraction ont besoin d’une liste d’autorisation qui ne peut jamais pointer vers un répertoire servi sur le web ou exécutable.
Ne faites jamais confiance aux extensions qui sortent d’une archive. Une extraction qui conserve des extensions choisies par l’attaquant dans un dossier accessible est la façon dont beaucoup de fonctions d’upload deviennent des RCE. Stockez les uploads hors de la racine web et servez-les via du code qui définit le type, plutôt que de laisser le serveur exécuter ce qui atterrit là.
Sachez où sont vos systèmes de transfert de fichiers. Si vous exécutez ShareFile Storage Zone Controller sur la branche 5.x, le correctif est la version 5.12.4 (ou le passage à une version 6.x prise en charge). Plus largement, une machine de transfert de fichiers sans propriétaire est celle qu’on risque le plus d’oublier quand un correctif sort.
🛠️Section 05 : Outil de la semaine
Have I Been Pwned
Des fuites sur la note
Quand une grosse fuite fait la une, la première question de la plupart des gens est simple : mon adresse e-mail est-elle apparue dans une fuite dont je n’ai jamais entendu parler ?
Have I Been Pwned y répond. Saisissez une adresse et il vous dit dans quelles fuites connues elle apparaît, et ce que chacune a divulgué : mots de passe, numéros de téléphone, dates de naissance, etc.
C’est un contrôle de bon sens rapide quand une fuite fait l’actualité, et un rappel qu’un ancien mot de passe oublié protège peut-être encore un compte qui vous importe.
Commencez par votre propre adresse. Saisissez un e-mail sur la page d’accueil de HIBP. S’il apparaît dans une fuite, lisez ce qui a été exposé. Changez tout mot de passe réutilisé ailleurs, activez l’authentification multifacteur partout où vous le pouvez, et méfiez-vous des messages qui s’appuient sur des détails de cette fuite pour paraître légitimes. Vous pouvez aussi vous inscrire aux notifications, et HIBP vous enverra un e-mail quand votre adresse apparaîtra dans une nouvelle fuite.
Il fonctionne aussi pour un domaine entier. Ce n’est pas seulement un outil grand public. Une organisation peut vérifier qu’elle contrôle un domaine, puis le surveiller en entier depuis le tableau de bord de HIBP, et voir quelles adresses de ce domaine sont apparues dans des fuites connues. Pour une équipe sécurité, c’est un moyen de repérer qui pourrait avoir besoin d’une réinitialisation de mot de passe ou d’un avertissement de phishing pendant un incident. Cela fait aussi ressortir d’anciennes adresses et des comptes oubliés restés en service bien plus longtemps que quiconque ne le pensait.
Sachez ce qu’il ne vous dira pas. HIBP ne connaît que les fuites qui ont fait surface et ont été chargées dedans ; ce n’est donc pas une carte complète de toutes les expositions. Il recherche des adresses e-mail, pas des numéros de Sécurité sociale : un résultat vierge ne signifie donc pas que vos données personnelles sont en sécurité. Les dossiers du DMDC de l’analyse approfondie, par exemple, n’y apparaîtraient pas du tout. Et il ne peut pas vous dire si un message présent dans votre boîte de réception fait partie d’une campagne de phishing en cours. Considérez un résultat comme un point de départ : vérifiez le compte concerné, remplacez les mots de passe réutilisés, et restez méfiant envers tout ce qui vous cite vos propres informations.
👏Section 06 : Personnalité de la semaine
Troy Hunt
Le gardien des miettes
Cette semaine, nous mettons à l’honneur Troy Hunt, chercheur australien en sécurité web et créateur de Have I Been Pwned.
Hunt a lancé le service en 2013 comme un moyen simple pour chacun de vérifier si son adresse e-mail était apparue dans une fuite de données. Aujourd’hui, Mozilla Monitor repose sur ses données, et des gouvernements nationaux l’utilisent pour surveiller leurs propres domaines.
Sa vraie contribution est d’avoir fait de l’information sur les fuites quelque chose sur lequel on peut agir. Au lieu d’un gros titre qui s’efface en quelques jours, Have I Been Pwned permet à chacun de vérifier sa propre exposition et d’être prévenu quand de nouveaux incidents sont ajoutés.
Cela compte pour des histoires comme l’analyse approfondie de ce numéro, où des données exposées restent utiles bien après la correction de la brèche. Pour avoir rendu l’information sur les fuites plus facile à comprendre et à exploiter, Troy Hunt est notre Personnalité de la semaine.
📅Section 07 : Événement de la semaine
Octopus, en France
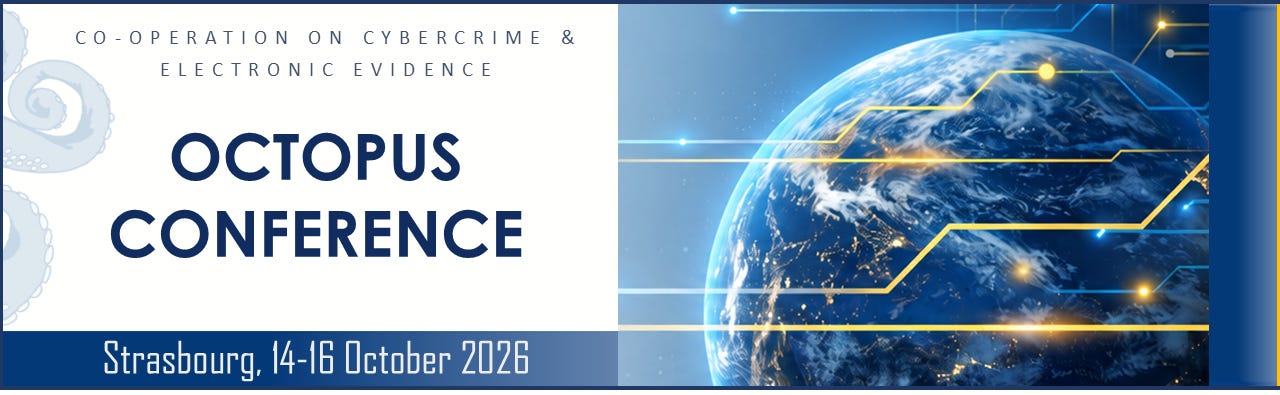
L’Octopus Conference 2026 réunit décideurs politiques, forces de l’ordre, chercheurs, associations de la société civile et professionnels de la technologie qui travaillent sur la cybercriminalité.
Elle est organisée par le Conseil de l’Europe, et cette année marque le 25e anniversaire de la Convention de Budapest sur la cybercriminalité. L’ordre du jour couvre l’IA et la cybercriminalité, la désinformation, la criminalité internationale facilitée par le cyber, et les garanties dont les enquêteurs ont besoin pour travailler avec des preuves numériques.
Une grande partie de ce qui se passe après une fuite comme celle du DMDC n’est pas technique : qui enquête, qui est blâmé, comment les preuves circulent entre pays, et ce qu’il advient ensuite des données des personnes. Ce sont les questions autour desquelles cette conférence est construite.
📍 Palais de l’Europe, Strasbourg, France 📅 Du 14 au 16 octobre 2026
📚Section 08 : Livre de la semaine
Kingpin, au fond de la salle
Ce numéro n’arrête pas de demander ce que valent les données personnelles volées. Kingpin répond depuis l’autre côté du marché.
Kingpin: How One Hacker Took Over the Billion-Dollar Cybercrime Underground de Kevin Poulsen suit Max Butler, qui ne s’est pas contenté de voler des numéros de carte et des identités, mais a pris le contrôle des marchés où ils s’échangeaient. Poulsen retrace comment un enregistrement volé passe d’un système compromis à une véritable économie criminelle de forums, de vendeurs et d’équipes d’encaissement, ce que ne décrit jamais une notification de fuite.
Bien avant ShinyHunters et les groupes actuels d’extorsion de données, le modèle était le même : entrer, prendre les données, laisser un marché les transformer en argent. ShinyHunters exploite aujourd’hui une version du même commerce.
Pour comprendre pourquoi les données d’identité volées gardent leur valeur pendant des années, Kingpin est un bon point de départ.
😅Section 09 : Le mème
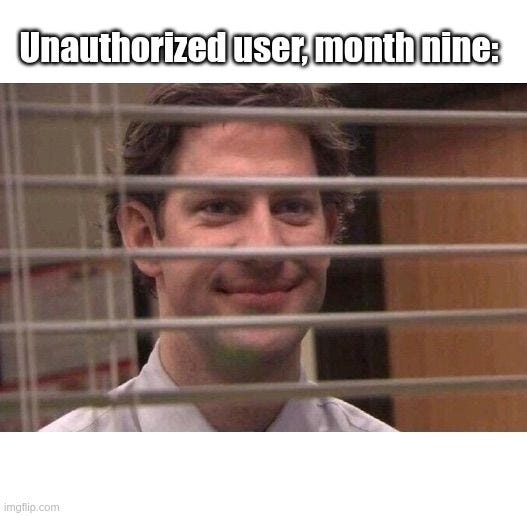
Si un serveur de fichiers de votre organisation restait discrètement exposé pendant neuf mois, quelque chose dans votre supervision vous préviendrait-il avant un courrier de notification ?
C’est tout pour ce numéro. Vérifiez vos serveurs de fichiers, gelez votre crédit, et à la semaine prochaine.
The Breach Brief, L’équipe Ostorlab