GPGME の二重解放、データ窃取と RCE の可能性 (CVE-2026-129975)
細工した OpenPGP 鍵が GPGME 2.3.1 以前、または 1.x の 1.24.4 以前で二重解放を起こし、データ窃取と RCE の可能性があります。
要点
- 非常に長いユーザー ID を持つ細工した OpenPGP 鍵により、GPGME はステータス用バッファを再割り当てした後に二重解放します。GnuPG はこの欠陥を重大なセキュリティバグと呼んでいます。
- GPGME 2.3.1 より前のすべてのリリースと、レガシー系列の 1.24.4 より前のすべてのリリースが影響を受けます。このライブラリはほとんどのメールクライアントと多くの XMPP クライアントで使われています。Gpg4win、Samba、Flatpak にも同梱されています。
- 悪用は確認されておらず、2026-11-21 時点で CVE は CISA の KEV カタログにありません。公開された実証コードはありません。
- GPGME 2.3.1、またはレガシー系列では 1.24.4 に更新してください。Debian はすでに修正版を公開しています。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- ホスト上のプログラムが、2.x 系列では 2.3.1 より前の GPGME を、1.x 系列では 1.24.4 より前の GPGME を使用している。
- そのプログラムが、攻撃者が用意できる OpenPGP 鍵や署名済みデータを処理する。たとえばメールやダウンロードした鍵です。
- 攻撃者が、非常に長いユーザー ID などを使って、初期の 1024 バイトのバッファより長いステータス行または鍵一覧の行を
gpgに出力させる。 - ステータス用コールバックがエラーを返す、または読み取りが失敗するなどして、GPGME が新しいバッファのポインタを書き戻す前に早期リターンが起きる。
GPGME は、アプリケーションが GnuPG を呼び出すための C ライブラリです。gpg コマンド自体は影響を受けません。欠陥は gpg の出力を解析するライブラリにあり、プログラムは GPGME を動的にリンクすることも静的に組み込むこともできます。Gpg4win、GnuPG Desktop、GnuPG VS-Desktop は同梱しています。
実行中のプログラムがライブラリを読み込んでいるか確認するには、動的な依存関係を調べます。静的リンクされたプログラムには表示されません。
| 系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 2.x | 2.0.0 から 2.2.0 | 2.3.1 |
| 1.x レガシー | 1.0.0 から 1.24.3 | 1.24.4 |
GPGME 2.3.0 は公開されていません。セキュリティ情報によると、これらの修正バージョンより前のすべてのリリースが影響を受け、0.x 系列も含まれます。修正版があるのは 2.x 系列と 1.x レガシー系列だけです。
インストールされているライブラリを確認します。
# Debian and Ubuntu
dpkg-query -W -f='${Package} ${Version}\n' | grep -i gpgme

# Fedora, RHEL and SUSE
rpm -qa | grep -i gpgme

# Alpine
apk info -v | grep -i gpgme

# macOS with Homebrew
brew list --versions gpgme

# development files, when installed
pkg-config --modversion gpgme 2>/dev/null || gpgme-config --version
2.x 系列で 2.3.1 より前のバージョンは影響を受けます。1.x 系列で 1.24.4 より前のバージョンも影響を受けます。静的リンクされたアプリケーションはパッケージ一覧に表示されないことがあるため、ビルドマニフェストかベンダーのバージョンを確認してください。Windows では Gpg4win 5.1.2 に修正が含まれます。
修正方法
GPGME 2.3.1 に、またはレガシー 1.x 系列を使い続ける場合は 1.24.4 に更新し、ライブラリを読み込むすべてのサービスを再起動してください。
- Debian と Ubuntu では
sudo apt update && sudo apt install --only-upgrade libgpgme11を実行します。Debian は trixie 向けに DSA-6646-1 (1.24.2-3+deb13u1)、bookworm 向けに DLA-4924-1 (1.18.0-3+deb12u1) を公開しました。すでに GPGME 2.x を提供するシステムでは、そのディストリビューションの 2.x パッケージを使います。 - Fedora と RHEL では
sudo dnf upgrade gpgmeを実行します。SUSE ではsudo zypper update gpgmeを実行します。 - Alpine では
sudo apk upgrade gpgmeを実行します。 - Homebrew を使う macOS では
brew upgrade gpgmeを実行します。 - Windows では Gpg4win 5.1.2 以降をインストールします。
- ライブラリを自分でビルドする場合や静的に組み込む場合は、2.3.1 または 1.24.4 に対してビルドし、リンクするすべてのアプリケーションを再ビルドします。システムの共有ライブラリを更新しても、静的リンクされたコピーは修正されません。
設定変更で欠陥を消すことはできません。GnuPG によると、セキュリティ情報には古いバージョンにもきれいに適用できるパッチが添付されています。2.3.1 または 1.24.4 に移行できないディストリビューションやベンダーは、そのパッチをバックポートできます。アプリケーションが処理する鍵や署名済みメッセージを制限すると露出は減りますが、修正ではありません。
根本原因は何ですか?
GPGME は src/engine-gpg.c の 2 つの関数 read_status() と read_colon_line() を通じて、gpg のステータス行と鍵一覧を読み取ります。どちらの関数も、エンジン起動時に割り当てられる 1024 バイトのバッファから始まります。読み取り位置の前に 256 バイト未満しか残っていない場合、関数はバッファサイズに 1024 バイトを加え、realloc() を呼び出します。
GPGME 1.24.3 の脆弱なコードは、バッファのポインタのローカルコピーを保持します。新しいポインタを書き戻すのは関数の最後だけです。
/* src/engine-gpg.c:1452-1464, 1576-1579, GPGME 1.24.3 */
size_t bufsize = gpg->status.bufsize;
char *buffer = gpg->status.buffer;
size_t readpos = gpg->status.readpos;

if (bufsize - readpos < 256)
  {
    bufsize += 1024;
    buffer = realloc (buffer, bufsize);
    if (!buffer)
      return gpg_error_from_syserror ();
  }

/* ... read, parse and dispatch status lines ... */

/* Update the gpg object.  */
gpg->status.bufsize = bufsize;
gpg->status.buffer = buffer;
gpg->status.readpos = readpos;
realloc() はバッファを移動し、古いブロックを解放することがあります。新しいポインタは最後の代入までローカル変数 buffer にあります。その代入より前に戻る経路がいくつかあります。読み取りが失敗することがあります。監視コールバックまたはステータスコールバックがエラーを返すことがあります。ステータスのキーワードの strdup() が失敗することがあります。これらの経路では、gpg->status.buffer は realloc() が解放したブロックを指したままです。
新しいブロックはリークし、エンジンの解放時に古いポインタが二度目に解放されます。engine_release() はステータス用バッファと鍵一覧用バッファを解放します。
/* src/engine-gpg.c:571-574, GPGME 1.24.3 */
if (gpg->status.buffer)
  free (gpg->status.buffer);
if (gpg->colon.buffer)
  free (gpg->colon.buffer);
read_colon_line() も、機械可読な鍵一覧に対して同じパターンと早期リターンを持っています。ベンダーによると、この欠陥は 24 年前にコミット f12433c1e476 で導入されました。
どのように悪用されますか?
- 攻撃者が、GPGME を使うアプリケーションに署名済みメッセージ、鍵、または鍵の更新を送ります。
- OpenPGP 鍵のユーザー ID が十分に長く、ステータスまたは鍵一覧の出力が 1024 バイトのバッファを超えます。
read_status()またはread_colon_line()がrealloc()を呼び、バッファを移動します。- 関数が新しいポインタを書き戻す前に早期リターンが起きます。セキュリティ情報はコールバックのエラーと読み取りエラーを挙げています。コールバックはアプリケーションのコードです。
- エンジンは解放されたブロックへのポインタを保持します。アプリケーションがコンテキストを解放すると、ライブラリはそのポインタをもう一度解放します。
- GnuPG によると、この二重解放は署名済みデータを送ることでアプリケーションからデータを窃取するために使えます。ベンダーはリモートコード実行を否定できません。
公開された悪用コードはありません。セキュリティ情報は仕組みとパッチを示していますが、動作するペイロードは示していません。
攻撃の流れは?
長いユーザー ID がバッファの移動を強制し、早期リターンが古いポインタを残し、コンテキストの解放がそのポインタをもう一度解放します。
または署名済みデータを送る"] --> B["gpg が 1024 バイトを超える
ステータス行を出力する"] B --> C["read_status または read_colon_line が
バッファを再割り当てする"] C --> D["ポインタの書き戻し前に
早期リターンする"] D --> E["コンテキストが解放済み
ブロックのポインタを保持する"] E --> F["gpgme_release が同じ
ポインタを再度解放する"] F --> G["データ窃取と
コード実行の可能性"]
攻撃者に何ができますか?
攻撃に成功すると、アプリケーションからデータを窃取し、場合によってはそのプロセスでコードを実行できます。GnuPG は、署名済みデータを送ることでデータ窃取が可能になると述べています。ベンダーはリモートコード実行を否定できません。
すべての条件が当てはまる必要があります。
- アプリケーションが影響を受ける GPGME のバージョンを使っている。
- 攻撃者が影響を与えられる OpenPGP データを処理する。
- 細工したデータが現在のバッファより長い行を生成する。
- ステータスまたは鍵一覧の経路が、コールバックのエラーまたは読み取り失敗によって早期リターンに達する。
攻撃者は被害者の署名を必要としません。細工した鍵に長いユーザー ID があれば十分です。信頼できない OpenPGP データをまったく解析しないプログラムは、影響を受けるライブラリをリンクしていても、この引き金には露出しません。
修正が機能する理由
パッチは realloc() の成功直後に新しいポインタをコンテキストへ書き込むため、早期リターンが古いポインタを残すことはありません。
--- a/src/engine-gpg.c
+++ b/src/engine-gpg.c
@@ -1494,7 +1494,9 @@ read_status (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
-    }
+      gpg->status.bufsize = bufsize;
+      gpg->status.buffer = buffer;
+   }

   nread = _gpgme_io_read (gpg->status.fd[0],
              buffer + readpos, bufsize-readpos);
@@ -1606,8 +1608,6 @@ read_status (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->status.bufsize = bufsize;
-  gpg->status.buffer = buffer;
   gpg->status.readpos = readpos;
   return 0;
 }
@@ -1647,6 +1647,8 @@ read_colon_line (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
+      gpg->colon.bufsize = bufsize;
+      gpg->colon.buffer  = buffer;
     }

   nread = _gpgme_io_read (gpg->colon.fd[0], buffer+readpos, bufsize-readpos);
@@ -1726,8 +1728,6 @@ read_colon_line (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->colon.bufsize = bufsize;
-  gpg->colon.buffer  = buffer;
   gpg->colon.readpos = readpos;
   return 0;
 }
変更後は、早期リターンが起きてもコンテキストは有効なブロックを指します。realloc() が解放したブロックは参照されなくなり、解放時には現在のバッファが一度だけ解放されます。パッチは gpg の出力を読む 2 つの関数を対象にしているため、セキュリティ情報が示す 2 つの経路を閉じます。
侵害されたかどうかを確認するには?
公開された侵害指標はありません。二重解放は、double free or corruption や free(): invalid pointer のようなアロケータのメッセージでプロセスを異常終了させることがあります。信頼できない鍵や署名済みメールを処理するアプリケーションのログを確認してください。
grep -Ei 'double free|free\(\): invalid pointer' /var/log/syslog /var/log/messages 2>/dev/null
journalctl --since "2026-11-01" | grep -Ei 'double free|invalid pointer'
クラッシュは手がかりであり、悪用の証拠ではありません。同じ欠陥は攻撃者がいなくてもプロセスを異常終了させることがあります。失敗した試行も痕跡を残さないことがあります。サービスマネージャーがプロセスを自動で再起動することがあるため、再起動の繰り返しも確認してください。この欠陥について公開されたネットワーク指標やファイルパスはありません。
年表
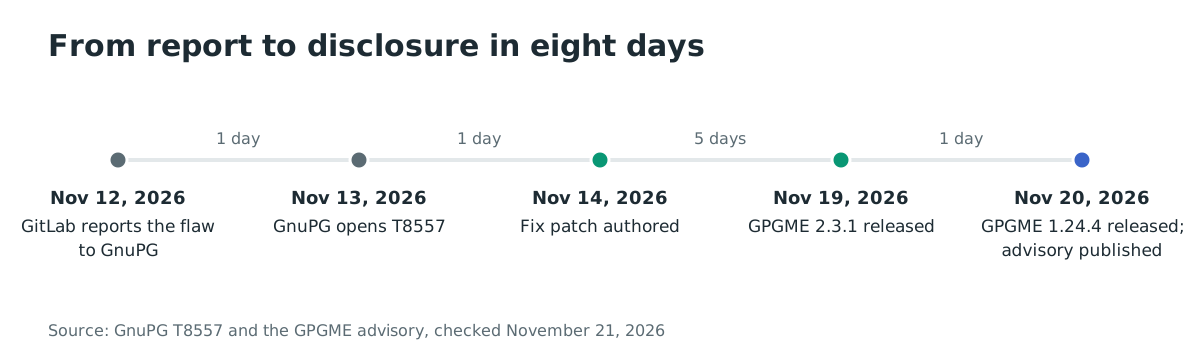
- 2026-11-12: Johan Carlsson の報告を受け、GitLab が GnuPG に欠陥を伝えます。
- 2026-11-13: GnuPG が二重解放を追跡する T8557 を開きます。
- 2026-11-14: Werner Koch が修正パッチを作成します。
- 2026-11-19: 修正を含む GPGME 2.3.1 が公開されます。
- 2026-11-20: レガシー系列の GPGME 1.24.4 が公開され、GnuPG がセキュリティ情報を公開します。
よくある質問
gpg コマンド自体は影響を受けますか?
いいえ。欠陥は、アプリケーションが gpg を呼び出すために使うライブラリ GPGME にあります。GPGME ベースのアプリケーションなしで gpg コマンドだけを実行するシステムは、この欠陥では露出しません。
OpenPGP 鍵を交換する必要がありますか?
いいえ。欠陥は GPGME が gpg の出力を解析する方法にあります。自分の鍵素材が問題ではなく、鍵をローテーションしても脆弱性は解消しません。
メールクライアントはメッセージを開くだけで悪用されますか?
クライアントが影響を受ける GPGME を使い、細工した鍵や署名済みデータを早期リターンに達する形で処理する場合だけです。GnuPG はデータ窃取が可能だと述べています。RCE を否定できません。公開されたエクスプロイトはありません。
ディストリビューションがまだ 2.3.1 を提供していません。どうすればよいですか?
提供しているバージョンにセキュリティ情報のパッチを適用するか、2.3.1 または 1.24.4 をソースからビルドしてください。Debian は DSA-6646-1 と DLA-4924-1 で trixie と bookworm のパッケージを修正しています。
静的リンクされたアプリケーションには別の修正が必要ですか?
はい。静的リンクされたアプリケーションは独自の GPGME のコピーを含むため、システムライブラリを更新しても変わりません。アプリケーションを 2.3.1 または 1.24.4 に対して再ビルドし、新しいビルドを配布してください。
CVSS スコアはありますか?
この記事の執筆時点で CVSS スコアは公開されていません。GnuPG はこの欠陥を重大なセキュリティバグと表現し、直ちに更新するよう勧めています。その時点では CVE レコードは公開データベースにまだ現れていませんでした。
参考資料
- GPGME に関する GnuPG のセキュリティ情報、CVE-2026-129975: https://lists.gnupg.org/pipermail/gnupg-announce/2026q4/000517.html (2026 年 11 月 21 日確認)
- 根本原因と修正コミットを示す GnuPG T8557: https://static.dev.gnupg.org/T8557 (2026 年 11 月 21 日確認)
- GPGME 2.3.1 のリリース、GnuPG T8427: https://static.dev.gnupg.org/T8427 (2026 年 11 月 21 日確認)
- レガシー系列の GPGME 1.24.4 のリリース、GnuPG T7659: https://static.dev.gnupg.org/T7659 (2026 年 11 月 21 日確認)
- 脆弱なコードの確認に使った GPGME 1.24.3 のソース tarball: https://gnupg.org/ftp/gcrypt/gpgme/gpgme-1.24.3.tar.bz2 (2026 年 11 月 21 日確認)
- oss-security に投稿された修正パッチ: https://www.openwall.com/lists/oss-security/2026/11/20/13/1 (2026 年 11 月 21 日確認)
- GPGME 2.3.1 とレガシー 1.24.4 を示す GnuPG のダウンロードページ: https://gnupg.org/download/index.html (2026 年 11 月 21 日確認)
- Gpg4win バージョン 5.1.2: https://gpg4win.org/ (2026 年 11 月 21 日確認)
- DSA-6646-1 と DLA-4924-1 を示す Debian の CVE-2026-129975 追跡ページ: https://security-tracker.debian.org/tracker/CVE-2026-129975 (2026 年 11 月 21 日確認)
- gpgme の Repology エントリ、336 件のパッケージ: https://repology.org/project/gpgme/versions (2026 年 11 月 21 日確認)
- CVE-2026-129975 のレコード、確認時点では未公開: https://www.cve.org/CVERecord?id=CVE-2026-129975 (2026 年 11 月 21 日確認)