GPGME : double libération, vol de données et RCE possible (CVE-2026-129975)
Une clé OpenPGP forgée déclenche une double libération dans GPGME avant 2.3.1, ou avant 1.24.4 sur la branche 1.x, avec vol de données et RCE possible.
En bref
- Une clé OpenPGP forgée avec un identifiant d'utilisateur très long force GPGME à réallouer un tampon de statut puis à le libérer deux fois. GnuPG qualifie la faille de critique.
- Toutes les versions de GPGME antérieures à 2.3.1 sont concernées, ainsi que les versions héritées antérieures à 1.24.4. La bibliothèque équipe la plupart des clients de messagerie et de nombreux clients XMPP. Elle est aussi embarquée dans Gpg4win, Samba et Flatpak.
- Aucune exploitation n'est connue et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-21. Aucun code de preuve de concept public n'est publié.
- Passez à GPGME 2.3.1, ou à 1.24.4 sur la branche héritée. Debian a déjà publié des correctifs.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Un programme de l'hôte utilise GPGME avant 2.3.1 sur la branche 2.x, ou avant 1.24.4 sur la branche 1.x.
- Ce programme traite des clés OpenPGP ou des données signées qu'un attaquant peut fournir, par exemple un courriel ou une clé téléchargée.
- L'attaquant peut faire produire à
gpgune ligne de statut ou de liste de clés plus longue que le tampon initial de 1 024 octets. Un identifiant d'utilisateur très long suffit. - Un retour anticipé se produit avant que GPGME réécrive le pointeur du nouveau tampon, parce qu'un rappel de statut renvoie une erreur ou qu'une lecture échoue.
GPGME est la bibliothèque C que les applications utilisent pour appeler GnuPG. La commande gpg elle-même n'est pas concernée. La faille est dans la bibliothèque qui analyse la sortie de gpg, et un programme peut lier GPGME dynamiquement ou l'embarquer statiquement. Gpg4win, GnuPG Desktop et GnuPG VS-Desktop l'embarquent.
Pour savoir si un programme en cours d'exécution charge la bibliothèque, inspectez ses dépendances dynamiques. Un programme lié statiquement ne l'affichera pas.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| 2.x | 2.0.0 à 2.2.0 | 2.3.1 |
| 1.x héritée | 1.0.0 à 1.24.3 | 1.24.4 |
GPGME 2.3.0 n'a jamais été publiée. Le bulletin indique que toutes les versions antérieures à ces versions corrigées sont concernées, y compris la branche 0.x. Seules les branches 2.x et 1.x héritée disposent de versions corrigées.
Vérifiez la bibliothèque installée :
# Debian and Ubuntu
dpkg-query -W -f='${Package} ${Version}\n' | grep -i gpgme

# Fedora, RHEL and SUSE
rpm -qa | grep -i gpgme

# Alpine
apk info -v | grep -i gpgme

# macOS with Homebrew
brew list --versions gpgme

# development files, when installed
pkg-config --modversion gpgme 2>/dev/null || gpgme-config --version
Une version antérieure à 2.3.1 sur la branche 2.x est concernée. Une version antérieure à 1.24.4 sur la branche 1.x l'est aussi. Une application liée statiquement peut ne pas apparaître dans la liste des paquets, vérifiez donc son manifeste de compilation ou la version de son fournisseur. Sous Windows, Gpg4win 5.1.2 contient le correctif.
Comment corriger ?
Passez à GPGME 2.3.1, ou à 1.24.4 si vous restez sur la branche héritée 1.x, puis redémarrez chaque service qui charge la bibliothèque.
- Debian et Ubuntu : lancez
sudo apt update && sudo apt install --only-upgrade libgpgme11. Debian a publié DSA-6646-1 pour trixie (1.24.2-3+deb13u1) et DLA-4924-1 pour bookworm (1.18.0-3+deb12u1). Un système qui fournit déjà GPGME 2.x a besoin du paquet 2.x de sa distribution à la place. - Fedora et RHEL : lancez
sudo dnf upgrade gpgme. Sur SUSE, lancezsudo zypper update gpgme. - Alpine : lancez
sudo apk upgrade gpgme. - macOS avec Homebrew : lancez
brew upgrade gpgme. - Windows : installez Gpg4win 5.1.2 ou une version ultérieure.
- Si vous compilez la bibliothèque vous-même ou l'embarquez statiquement, compilez contre 2.3.1 ou 1.24.4 et reconstruisez chaque application qui la lie. La mise à jour d'une bibliothèque système partagée ne corrige pas une copie liée statiquement.
Aucun changement de configuration ne supprime la faille. Le bulletin joint un correctif qui s'applique proprement aux anciennes versions, selon GnuPG. Les distributions et les fournisseurs qui ne peuvent pas passer à 2.3.1 ou 1.24.4 peuvent rétroporter ce correctif. Limiter les clés et les messages signés qu'une application traite réduit l'exposition, mais ce n'est pas un correctif.
Quelle est la cause racine ?
GPGME lit les lignes de statut et les listes de clés de gpg via deux fonctions de src/engine-gpg.c : read_status() et read_colon_line(). Chaque fonction démarre avec un tampon de 1 024 octets, alloué au démarrage du moteur. Quand moins de 256 octets restent avant la position de lecture, la fonction ajoute 1 024 octets à la taille du tampon et appelle realloc().
Le code vulnérable de GPGME 1.24.3 conserve une copie locale du pointeur de tampon. Il ne réécrit le nouveau pointeur qu'à la fin de la fonction :
/* src/engine-gpg.c:1452-1464, 1576-1579, GPGME 1.24.3 */
size_t bufsize = gpg->status.bufsize;
char *buffer = gpg->status.buffer;
size_t readpos = gpg->status.readpos;

if (bufsize - readpos < 256)
  {
    bufsize += 1024;
    buffer = realloc (buffer, bufsize);
    if (!buffer)
      return gpg_error_from_syserror ();
  }

/* ... read, parse and dispatch status lines ... */

/* Update the gpg object.  */
gpg->status.bufsize = bufsize;
gpg->status.buffer = buffer;
gpg->status.readpos = readpos;
realloc() peut déplacer le tampon et libérer l'ancien bloc. Le nouveau pointeur reste dans la variable locale buffer jusqu'à l'affectation finale. Plusieurs chemins reviennent avant cette affectation. Une lecture peut échouer. Le rappel de surveillance ou le rappel de statut peut renvoyer une erreur. Un strdup() d'un mot-clé de statut peut échouer. Sur chacun de ces chemins, gpg->status.buffer pointe encore vers le bloc que realloc() a libéré.
Le nouveau bloc fuit, et le pointeur périmé est libéré une seconde fois à la libération du moteur. engine_release() libère le tampon de statut. Il libère aussi le tampon de liste de clés :
/* src/engine-gpg.c:571-574, GPGME 1.24.3 */
if (gpg->status.buffer)
  free (gpg->status.buffer);
if (gpg->colon.buffer)
  free (gpg->colon.buffer);
read_colon_line() suit le même schéma pour la liste de clés lisible par machine, avec les mêmes retours anticipés. Le fournisseur indique que la faille a été introduite il y a 24 ans par le commit f12433c1e476.
Comment la faille est-elle exploitée ?
- Un attaquant envoie un message signé, une clé ou une mise à jour de clé à une application qui utilise GPGME.
- La clé OpenPGP porte un identifiant d'utilisateur assez long pour que la sortie de statut ou de liste de clés dépasse le tampon de 1 024 octets.
read_status()ouread_colon_line()appellerealloc()et déplace le tampon.- Avant que la fonction réécrive le nouveau pointeur, un retour anticipé se produit. Le bulletin cite une erreur de rappel et une erreur de lecture. Le rappel est du code applicatif.
- Le moteur conserve le pointeur vers le bloc libéré. Quand l'application libère le contexte, la bibliothèque libère ce pointeur une nouvelle fois.
- GnuPG indique que la double libération peut servir à exfiltrer des données de l'application en envoyant des données signées. Le fournisseur ne peut pas exclure une exécution de code à distance.
Aucun code d'exploitation public n'a été publié. Le bulletin donne le mécanisme et le correctif, pas une charge utile fonctionnelle.
Comment se déroule l'attaque ?
Un identifiant d'utilisateur long force le déplacement du tampon. Un retour anticipé laisse l'ancien pointeur en place, et la libération du contexte libère ce pointeur une seconde fois.
ou des données signées forgées"] --> B["gpg produit une ligne de statut
de plus de 1 024 octets"] B --> C["read_status ou read_colon_line
réalloue le tampon"] C --> D["Retour anticipé avant
la réécriture du pointeur"] D --> E["Le contexte garde le pointeur
vers le bloc libéré"] E --> F["gpgme_release libère
le même pointeur une deuxième fois"] F --> G["Vol de données et
exécution de code possible"]
Que peut faire un attaquant ?
Un attaquant qui réussit peut lire des données de l'application et éventuellement exécuter du code dans son processus. GnuPG indique que l'exfiltration de données est possible en envoyant des données signées. Le fournisseur ne peut pas exclure une exécution de code à distance.
Toutes ces conditions doivent être réunies :
- L'application utilise une version concernée de GPGME.
- Elle traite des données OpenPGP que l'attaquant peut influencer.
- Les données forgées produisent une ligne plus longue que le tampon courant.
- Le chemin de statut ou de liste de clés atteint un retour anticipé, via une erreur de rappel ou une lecture échouée.
L'attaquant n'a pas besoin d'une signature de la victime. La clé forgée doit seulement porter un identifiant d'utilisateur long. Un programme qui n'analyse jamais de données OpenPGP non fiables n'est pas exposé au déclenchement, même s'il lie une bibliothèque concernée.
Pourquoi le correctif fonctionne-t-il ?
Le correctif écrit le nouveau pointeur dans le contexte immédiatement après la réussite de realloc(), de sorte qu'aucun retour anticipé ne laisse de pointeur périmé.
--- a/src/engine-gpg.c
+++ b/src/engine-gpg.c
@@ -1494,7 +1494,9 @@ read_status (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
-    }
+      gpg->status.bufsize = bufsize;
+      gpg->status.buffer = buffer;
+   }

   nread = _gpgme_io_read (gpg->status.fd[0],
              buffer + readpos, bufsize-readpos);
@@ -1606,8 +1608,6 @@ read_status (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->status.bufsize = bufsize;
-  gpg->status.buffer = buffer;
   gpg->status.readpos = readpos;
   return 0;
 }
@@ -1647,6 +1647,8 @@ read_colon_line (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
+      gpg->colon.bufsize = bufsize;
+      gpg->colon.buffer  = buffer;
     }

   nread = _gpgme_io_read (gpg->colon.fd[0], buffer+readpos, bufsize-readpos);
@@ -1726,8 +1728,6 @@ read_colon_line (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->colon.bufsize = bufsize;
-  gpg->colon.buffer  = buffer;
   gpg->colon.readpos = readpos;
   return 0;
 }
Après la modification, un retour anticipé laisse le contexte pointer vers le bloc vivant. Le bloc libéré par realloc() n'est plus référencé, et la libération libère le tampon courant une seule fois. Le correctif couvre les deux fonctions qui lisent la sortie de gpg, donc il ferme les deux chemins décrits par le bulletin.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié. La double libération peut faire avorter le processus avec un message de l'allocateur, par exemple double free or corruption ou free(): invalid pointer. Consultez les journaux des applications qui traitent des clés ou des courriels signés non fiables :
grep -Ei 'double free|free\(\): invalid pointer' /var/log/syslog /var/log/messages 2>/dev/null
journalctl --since "2026-11-01" | grep -Ei 'double free|invalid pointer'
Un plantage est une piste, pas une preuve d'exploitation. La même faille peut faire avorter un processus sans attaquant. Une tentative échouée peut aussi ne laisser aucune trace. Un gestionnaire de services peut redémarrer le processus automatiquement, vérifiez donc aussi les redémarrages répétés. Aucun indicateur réseau ni chemin de fichier n'est publié pour cette faille.
Chronologie
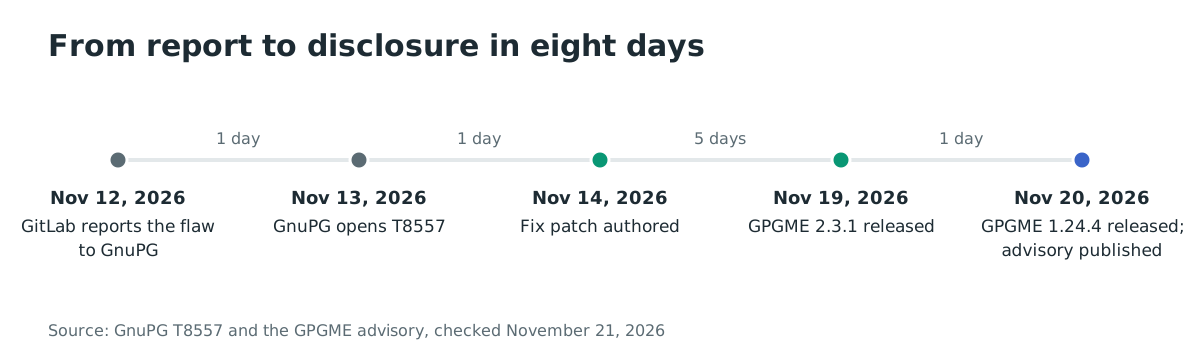
- 2026-11-12 : GitLab informe GnuPG de la faille, après le rapport de Johan Carlsson.
- 2026-11-13 : GnuPG ouvre le ticket T8557 pour suivre la double libération.
- 2026-11-14 : Werner Koch rédige le correctif.
- 2026-11-19 : GPGME 2.3.1 est publiée avec le correctif.
- 2026-11-20 : GPGME 1.24.4 est publiée sur la branche héritée, et GnuPG publie le bulletin.
FAQ
La commande gpg est-elle concernée ?
Non. La faille est dans GPGME, la bibliothèque que les applications utilisent pour appeler gpg. Un système qui exécute seulement la commande gpg sans application basée sur GPGME n'est pas exposé par cette faille.
Dois-je remplacer mes clés OpenPGP ?
Non. La faille concerne la façon dont GPGME analyse la sortie de gpg. Votre propre matériel de clé n'est pas en cause, et sa rotation ne supprime pas la vulnérabilité.
Un client de messagerie peut-il être exploité à l'ouverture d'un message ?
Seulement si le client utilise une version concernée de GPGME. Il doit aussi traiter la clé ou les données signées forgées d'une manière qui atteint le retour anticipé. GnuPG indique que l'exfiltration de données est possible. Il ne peut pas exclure une RCE. Aucun exploit public n'a été publié.
Ma distribution n'a pas encore publié 2.3.1. Que puis-je faire ?
Appliquez le correctif du bulletin à la version que vous distribuez, ou compilez 2.3.1 ou 1.24.4 depuis les sources. Debian a corrigé les paquets trixie et bookworm via DSA-6646-1 et DLA-4924-1.
Une application liée statiquement nécessite-t-elle un correctif différent ?
Oui. Une application liée statiquement embarque sa propre copie de GPGME, donc la mise à jour de la bibliothèque système ne la modifie pas. Recompilez l'application contre 2.3.1 ou 1.24.4 et déployez la nouvelle version.
Existe-t-il un score CVSS ?
Aucun score CVSS n'était publié au moment de la rédaction. GnuPG décrit la faille comme critique et recommande une mise à jour immédiate. L'enregistrement CVE n'était pas encore apparu dans la base publique à ce moment.
Références
- Bulletin de sécurité GnuPG pour GPGME, CVE-2026-129975 : https://lists.gnupg.org/pipermail/gnupg-announce/2026q4/000517.html (vérifié le 21 novembre 2026)
- Ticket GnuPG T8557, avec la cause racine et les commits de correction : https://static.dev.gnupg.org/T8557 (vérifié le 21 novembre 2026)
- Ticket GnuPG T8427, publication de GPGME 2.3.1 : https://static.dev.gnupg.org/T8427 (vérifié le 21 novembre 2026)
- Ticket GnuPG T7659, publication de GPGME 1.24.4 sur la branche héritée : https://static.dev.gnupg.org/T7659 (vérifié le 21 novembre 2026)
- Archives sources de GPGME 1.24.3, utilisées pour le code vulnérable : https://gnupg.org/ftp/gcrypt/gpgme/gpgme-1.24.3.tar.bz2 (vérifié le 21 novembre 2026)
- Correctif publié sur oss-security : https://www.openwall.com/lists/oss-security/2026/11/20/13/1 (vérifié le 21 novembre 2026)
- Page de téléchargement de GnuPG, avec GPGME 2.3.1 et la version héritée 1.24.4 : https://gnupg.org/download/index.html (vérifié le 21 novembre 2026)
- Gpg4win, version 5.1.2 : https://gpg4win.org/ (vérifié le 21 novembre 2026)
- Suivi de sécurité Debian pour CVE-2026-129975, avec DSA-6646-1 et DLA-4924-1 : https://security-tracker.debian.org/tracker/CVE-2026-129975 (vérifié le 21 novembre 2026)
- Fiche Repology de gpgme, 336 entrées de paquets : https://repology.org/project/gpgme/versions (vérifié le 21 novembre 2026)
- Enregistrement CVE-2026-129975, non encore publié lors de la vérification : https://www.cve.org/CVERecord?id=CVE-2026-129975 (vérifié le 21 novembre 2026)