GPGME 双重释放:数据窃取与可能的 RCE(CVE-2026-129975)
特制的 OpenPGP 密钥可在 2.3.1 之前的 GPGME 或 1.x 的 1.24.4 之前版本中触发双重释放,导致数据窃取并可能执行任意代码。
TL;DR
- 带有超长用户 ID 的特制 OpenPGP 密钥会让 GPGME 重新分配状态缓冲区,然后将其释放两次。GnuPG 称该缺陷为严重安全漏洞。
- 2.3.1 之前的所有 GPGME 版本以及旧版系列 1.24.4 之前的所有版本均受影响。该库被大多数邮件客户端和许多 XMPP 客户端使用,也随 Gpg4win、Samba 和 Flatpak 一起发布。
- 目前没有已知的利用活动,截至 2026-11-21,该 CVE 不在 CISA 的 KEV 目录中。没有公开的概念验证代码。
- 请升级到 GPGME 2.3.1,旧版系列请升级到 1.24.4。Debian 已发布修复版本。
我受影响吗?
以下条件必须全部满足:
- 主机上的程序使用 2.x 系列中低于 2.3.1 的 GPGME,或 1.x 系列中低于 1.24.4 的 GPGME。
- 该程序处理攻击者可以提供的 OpenPGP 密钥或签名数据,例如电子邮件或下载的密钥。
- 攻击者能让
gpg输出超过初始 1024 字节缓冲区的状态行或密钥列表行,例如使用超长用户 ID。 - 在 GPGME 写回新缓冲区指针之前发生提前返回,例如状态回调返回错误或读取失败。
GPGME 是应用程序用来调用 GnuPG 的 C 库。gpg 命令本身不受影响。缺陷位于解析 gpg 输出的库中,程序可以动态链接 GPGME,也可以静态打包。Gpg4win、GnuPG Desktop 和 GnuPG VS-Desktop 均打包了该库。
要查看运行中的程序是否加载了该库,请检查其动态依赖项。静态链接的程序不会显示它。
| 系列 | 受影响版本 | 修复版本 |
|---|---|---|
| 2.x | 2.0.0 至 2.2.0 | 2.3.1 |
| 1.x 旧版 | 1.0.0 至 1.24.3 | 1.24.4 |
GPGME 2.3.0 从未公开发布。公告称这些修复版本之前的所有版本均受影响,包括 0.x 系列。只有 2.x 和 1.x 旧版系列有修复版本。
检查已安装的库:
# Debian and Ubuntu
dpkg-query -W -f='${Package} ${Version}\n' | grep -i gpgme

# Fedora, RHEL and SUSE
rpm -qa | grep -i gpgme

# Alpine
apk info -v | grep -i gpgme

# macOS with Homebrew
brew list --versions gpgme

# development files, when installed
pkg-config --modversion gpgme 2>/dev/null || gpgme-config --version
2.x 系列中低于 2.3.1 的版本受影响。1.x 系列中低于 1.24.4 的版本同样受影响。静态链接的应用程序可能不会出现在软件包列表中,请检查其构建清单或供应商版本。在 Windows 上,Gpg4win 5.1.2 包含修复。
如何修复?
请升级到 GPGME 2.3.1,或如果继续使用旧版 1.x 系列则升级到 1.24.4,然后重启每个加载该库的服务。
- Debian 和 Ubuntu:运行
sudo apt update && sudo apt install --only-upgrade libgpgme11。Debian 已为 trixie 发布 DSA-6646-1(1.24.2-3+deb13u1),为 bookworm 发布 DLA-4924-1(1.18.0-3+deb12u1)。已经提供 GPGME 2.x 的系统需要使用其发行版的 2.x 软件包。 - Fedora 和 RHEL:运行
sudo dnf upgrade gpgme。在 SUSE 上运行sudo zypper update gpgme。 - Alpine:运行
sudo apk upgrade gpgme。 - 使用 Homebrew 的 macOS:运行
brew upgrade gpgme。 - Windows:安装 Gpg4win 5.1.2 或更高版本。
- 如果您自行构建该库或以静态方式打包,请针对 2.3.1 或 1.24.4 构建,并重新构建每个链接它的应用程序。更新系统共享库不会修复静态链接的副本。
没有任何配置更改可以消除该缺陷。根据 GnuPG 的说法,公告附带的补丁可以干净地应用到旧版本。无法迁移到 2.3.1 或 1.24.4 的发行版和供应商可以回移该补丁。限制应用程序处理的密钥和签名消息可以降低暴露面,但这并不是修复。
根本原因是什么?
GPGME 通过 src/engine-gpg.c 中的两个函数读取 gpg 的状态行和密钥列表:read_status() 和 read_colon_line()。这两个函数都从引擎启动时分配的 1024 字节缓冲区开始。当读取位置之前剩余不足 256 字节时,函数将缓冲区大小增加 1024 字节,并调用 realloc()。
GPGME 1.24.3 中的易受攻击代码保留缓冲区指针的本地副本,只在函数末尾写回新指针:
/* src/engine-gpg.c:1452-1464, 1576-1579, GPGME 1.24.3 */
size_t bufsize = gpg->status.bufsize;
char *buffer = gpg->status.buffer;
size_t readpos = gpg->status.readpos;

if (bufsize - readpos < 256)
  {
    bufsize += 1024;
    buffer = realloc (buffer, bufsize);
    if (!buffer)
      return gpg_error_from_syserror ();
  }

/* ... read, parse and dispatch status lines ... */

/* Update the gpg object.  */
gpg->status.bufsize = bufsize;
gpg->status.buffer = buffer;
gpg->status.readpos = readpos;
realloc() 可能移动缓冲区并释放旧块。新指针一直保存在局部变量 buffer 中,直到最后的赋值。有多条路径在赋值之前返回。读取可能失败。监视回调或状态回调可能返回错误。状态关键字的 strdup() 可能失败。在任何这些路径上,gpg->status.buffer 仍指向 realloc() 已释放的块。
新块泄漏,旧指针在引擎释放时被第二次释放。engine_release() 会释放状态缓冲区和密钥列表缓冲区:
/* src/engine-gpg.c:571-574, GPGME 1.24.3 */
if (gpg->status.buffer)
  free (gpg->status.buffer);
if (gpg->colon.buffer)
  free (gpg->colon.buffer);
read_colon_line() 对机器可读的密钥列表采用相同模式,并有相同的提前返回。供应商表示该缺陷由提交 f12433c1e476 于 24 年前引入。
如何被利用?
- 攻击者向使用 GPGME 的应用程序发送签名消息、密钥或密钥更新。
- OpenPGP 密钥携带足够长的用户 ID,使状态或密钥列表输出超过 1024 字节的缓冲区。
read_status()或read_colon_line()调用realloc()并移动缓冲区。- 在函数写回新指针之前发生提前返回。公告提到回调错误和读取错误;回调是应用程序代码。
- 引擎保留指向已释放块的指针。当应用程序释放上下文时,库再次释放该指针。
- GnuPG 表示,该双重释放可通过发送签名数据来窃取应用程序中的数据。供应商无法排除远程代码执行。
没有公开的利用代码。公告给出了机制和补丁,而不是可用的载荷。
攻击如何展开?
超长用户 ID 强制移动缓冲区,提前返回使旧指针留在原处,释放上下文时该指针被第二次释放。
OpenPGP 密钥或签名数据"] --> B["gpg 输出超过
1024 字节的状态行"] B --> C["read_status 或 read_colon_line
重新分配缓冲区"] C --> D["在写回指针之前
提前返回"] D --> E["上下文保留指向
已释放块的指针"] E --> F["gpgme_release 再次
释放同一指针"] F --> G["数据窃取与
可能的代码执行"]
攻击者能做什么?
成功的攻击者可以读取应用程序中的数据,并可能在其进程中执行代码。GnuPG 表示,通过发送签名数据可以实现数据窃取。供应商无法排除远程代码执行。
所有条件必须满足:
- 应用程序使用受影响的 GPGME 版本。
- 它处理攻击者可以影响的 OpenPGP 数据。
- 特制数据产生的行比当前缓冲区更长。
- 状态或密钥列表路径通过回调错误或读取失败到达提前返回。
攻击者不需要受害者的签名。特制密钥只需携带超长用户 ID。从不解析不可信 OpenPGP 数据的程序即使链接了受影响的库,也不会触发该缺陷。
为什么修复有效?
补丁在 realloc() 成功后立即将新指针写入上下文,因此任何提前返回都不会留下过时指针。
--- a/src/engine-gpg.c
+++ b/src/engine-gpg.c
@@ -1494,7 +1494,9 @@ read_status (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
-    }
+      gpg->status.bufsize = bufsize;
+      gpg->status.buffer = buffer;
+   }

   nread = _gpgme_io_read (gpg->status.fd[0],
              buffer + readpos, bufsize-readpos);
@@ -1606,8 +1608,6 @@ read_status (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->status.bufsize = bufsize;
-  gpg->status.buffer = buffer;
   gpg->status.readpos = readpos;
   return 0;
 }
@@ -1647,6 +1647,8 @@ read_colon_line (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
+      gpg->colon.bufsize = bufsize;
+      gpg->colon.buffer  = buffer;
     }

   nread = _gpgme_io_read (gpg->colon.fd[0], buffer+readpos, bufsize-readpos);
@@ -1726,8 +1728,6 @@ read_colon_line (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->colon.bufsize = bufsize;
-  gpg->colon.buffer  = buffer;
   gpg->colon.readpos = readpos;
   return 0;
 }
更改后,提前返回会让上下文指向仍然有效的块。realloc() 释放的块不再被引用,释放时当前缓冲区只被释放一次。补丁覆盖读取 gpg 输出的两个函数,因此关闭了公告描述的两条路径。
如何检查是否已遭入侵?
没有公开的入侵指标。双重释放可能使进程以分配器消息中止,例如 double free or corruption 或 free(): invalid pointer。请检查处理不可信密钥或签名邮件的应用程序日志:
grep -Ei 'double free|free\(\): invalid pointer' /var/log/syslog /var/log/messages 2>/dev/null
journalctl --since "2026-11-01" | grep -Ei 'double free|invalid pointer'
崩溃是线索,不是利用的证据。同一缺陷可能在无攻击者时使进程中止。失败的尝试也可能不留痕迹。服务管理器可能自动重启进程,因此还要检查反复重启的情况。该缺陷没有公开的网络指标或文件路径。
时间线
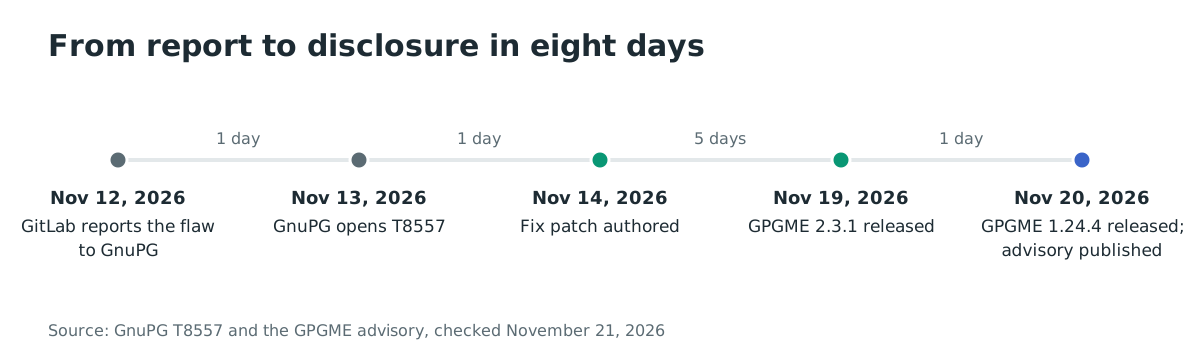
- 2026-11-12:在收到 Johan Carlsson 的报告后,GitLab 通知 GnuPG 该缺陷。
- 2026-11-13:GnuPG 创建 T8557 以跟踪该双重释放。
- 2026-11-14:Werner Koch 编写修复补丁。
- 2026-11-19:包含修复的 GPGME 2.3.1 发布。
- 2026-11-20:旧版系列的 GPGME 1.24.4 发布,GnuPG 发布公告。
常见问题
gpg 命令本身受影响吗?
不受影响。缺陷位于应用程序用来调用 gpg 的库 GPGME 中。仅运行 gpg 命令行而没有基于 GPGME 的应用程序的系统,不会通过该缺陷暴露。
我需要更换 OpenPGP 密钥吗?
不需要。缺陷在于 GPGME 如何解析 gpg 的输出。您自己的密钥材料不是问题,轮换密钥也不会消除该漏洞。
打开一封邮件就能利用邮件客户端吗?
只有当客户端使用受影响的 GPGME 版本,并以到达提前返回的方式处理特制密钥或签名数据时才会。GnuPG 表示数据窃取是可能的。它无法排除 RCE。没有公开的漏洞利用。
我的发行版还没有发布 2.3.1,该怎么办?
将公告中的补丁应用到您分发的版本,或从源代码构建 2.3.1 或 1.24.4。Debian 已通过 DSA-6646-1 和 DLA-4924-1 修复 trixie 和 bookworm 的软件包。
静态链接的应用程序需要不同的修复吗?
需要。静态链接的应用程序包含自己的 GPGME 副本,因此更新系统库不会改变它。请针对 2.3.1 或 1.24.4 重新构建应用程序,并部署新的构建。
有 CVSS 评分吗?
撰写本文时没有公开的 CVSS 评分。GnuPG 将该缺陷描述为严重安全漏洞,并建议立即更新。当时 CVE 记录尚未出现在公共数据库中。
参考文献
- GPGME 的 GnuPG 安全公告,CVE-2026-129975:https://lists.gnupg.org/pipermail/gnupg-announce/2026q4/000517.html(2026 年 11 月 21 日核查)
- 包含根本原因和修复提交的 GnuPG T8557:https://static.dev.gnupg.org/T8557(2026 年 11 月 21 日核查)
- GPGME 2.3.1 的发布,GnuPG T8427:https://static.dev.gnupg.org/T8427(2026 年 11 月 21 日核查)
- 旧版系列 GPGME 1.24.4 的发布,GnuPG T7659:https://static.dev.gnupg.org/T7659(2026 年 11 月 21 日核查)
- 用于核对易受攻击代码的 GPGME 1.24.3 源码包:https://gnupg.org/ftp/gcrypt/gpgme/gpgme-1.24.3.tar.bz2(2026 年 11 月 21 日核查)
- 发布到 oss-security 的修复补丁:https://www.openwall.com/lists/oss-security/2026/11/20/13/1(2026 年 11 月 21 日核查)
- 列出 GPGME 2.3.1 和旧版 1.24.4 的 GnuPG 下载页面:https://gnupg.org/download/index.html(2026 年 11 月 21 日核查)
- Gpg4win 版本 5.1.2:https://gpg4win.org/(2026 年 11 月 21 日核查)
- 包含 DSA-6646-1 和 DLA-4924-1 的 Debian CVE-2026-129975 跟踪页面:https://security-tracker.debian.org/tracker/CVE-2026-129975(2026 年 11 月 21 日核查)
- gpgme 的 Repology 条目,336 个软件包:https://repology.org/project/gpgme/versions(2026 年 11 月 21 日核查)
- CVE-2026-129975 记录,核查时尚未发布:https://www.cve.org/CVERecord?id=CVE-2026-129975(2026 年 11 月 21 日核查)