GPGME: doble liberación, robo de datos y RCE posible (CVE-2026-129975)
Una clave OpenPGP manipulada provoca una doble liberación en GPGME anterior a 2.3.1, o a 1.24.4 en la rama 1.x, con robo de datos y RCE posible.
Resumen
- Una clave OpenPGP manipulada con un identificador de usuario muy largo obliga a GPGME a reasignar un búfer de estado y luego a liberarlo dos veces. GnuPG califica la falla como crítica.
- Todas las versiones de GPGME anteriores a 2.3.1 están afectadas, y también las versiones heredadas anteriores a 1.24.4. La biblioteca está presente en la mayoría de los clientes de correo y en muchos clientes XMPP. También se incluye en Gpg4win, Samba y Flatpak.
- No se conoce explotación y la CVE no está en el catálogo KEV de la CISA al 2026-11-21. No se ha publicado código de prueba de concepto.
- Actualice a GPGME 2.3.1, o a 1.24.4 en la rama heredada. Debian ya ha publicado actualizaciones.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- Un programa del host usa GPGME anterior a 2.3.1 en la rama 2.x, o anterior a 1.24.4 en la rama 1.x.
- Ese programa procesa claves OpenPGP o datos firmados que un atacante puede aportar, como un correo o una clave descargada.
- El atacante puede hacer que
gpgemita una línea de estado o de listado de claves más larga que el búfer inicial de 1024 bytes. Un identificador de usuario muy largo basta. - Se produce un retorno anticipado antes de que GPGME reescriba el puntero del nuevo búfer. Ocurre cuando una función de devolución de estado devuelve un error o una lectura falla.
GPGME es la biblioteca C que las aplicaciones usan para llamar a GnuPG. La orden gpg no está afectada. La falla está en la biblioteca que analiza la salida de gpg, y un programa puede enlazar GPGME de forma dinámica o incluirlo de forma estática. Gpg4win, GnuPG Desktop y GnuPG VS-Desktop lo incluyen.
Para saber si un programa en ejecución carga la biblioteca, inspeccione sus dependencias dinámicas. Un programa enlazado de forma estática no la mostrará.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 2.x | 2.0.0 a 2.2.0 | 2.3.1 |
| 1.x heredada | 1.0.0 a 1.24.3 | 1.24.4 |
GPGME 2.3.0 nunca se publicó. El aviso indica que todas las versiones anteriores a estas versiones corregidas están afectadas, incluida la rama 0.x. Solo las ramas 2.x y 1.x heredada tienen versiones corregidas.
Compruebe la biblioteca instalada:
# Debian and Ubuntu
dpkg-query -W -f='${Package} ${Version}\n' | grep -i gpgme

# Fedora, RHEL and SUSE
rpm -qa | grep -i gpgme

# Alpine
apk info -v | grep -i gpgme

# macOS with Homebrew
brew list --versions gpgme

# development files, when installed
pkg-config --modversion gpgme 2>/dev/null || gpgme-config --version
Una versión anterior a 2.3.1 en la rama 2.x está afectada. También lo está una versión anterior a 1.24.4 en la rama 1.x.
Una aplicación enlazada de forma estática puede no aparecer en la lista de paquetes. Revise su manifiesto de compilación o la versión de su proveedor. En Windows, Gpg4win 5.1.2 incluye la corrección.
¿Cómo lo corrijo?
Actualice GPGME a 2.3.1, o a 1.24.4 si se queda en la rama heredada 1.x, y reinicie cada servicio que carga la biblioteca.
- Debian y Ubuntu: ejecute
sudo apt update && sudo apt install --only-upgrade libgpgme11. Debian publicó DSA-6646-1 para trixie (1.24.2-3+deb13u1) y DLA-4924-1 para bookworm (1.18.0-3+deb12u1). Un sistema que ya incluye GPGME 2.x necesita el paquete 2.x de su distribución. - Fedora y RHEL: ejecute
sudo dnf upgrade gpgme. En SUSE, ejecutesudo zypper update gpgme. - Alpine: ejecute
sudo apk upgrade gpgme. - macOS con Homebrew: ejecute
brew upgrade gpgme. - Windows: instale Gpg4win 5.1.2 o posterior.
- Si compila la biblioteca usted mismo o la incluye de forma estática, compile contra 2.3.1 o 1.24.4 y recompile cada aplicación que la enlaza. Actualizar una biblioteca compartida del sistema no corrige una copia enlazada de forma estática.
Ningún cambio de configuración elimina la falla. El aviso adjunta un parche que se aplica limpiamente a versiones anteriores, según GnuPG. Las distribuciones y los proveedores que no pueden pasar a 2.3.1 o 1.24.4 pueden retroportar ese parche. Limitar las claves y los mensajes firmados que procesa una aplicación reduce la exposición, pero no es una corrección.
¿Cuál es la causa raíz?
GPGME lee las líneas de estado y los listados de claves de gpg mediante dos funciones de src/engine-gpg.c: read_status() y read_colon_line(). Cada función empieza con un búfer de 1024 bytes, asignado al arrancar el motor. Cuando quedan menos de 256 bytes antes de la posición de lectura, la función suma 1024 bytes al tamaño y llama a realloc().
El código vulnerable de GPGME 1.24.3 conserva una copia local del puntero del búfer. Solo reescribe el nuevo puntero al final de la función:
/* src/engine-gpg.c:1452-1464, 1576-1579, GPGME 1.24.3 */
size_t bufsize = gpg->status.bufsize;
char *buffer = gpg->status.buffer;
size_t readpos = gpg->status.readpos;

if (bufsize - readpos < 256)
  {
    bufsize += 1024;
    buffer = realloc (buffer, bufsize);
    if (!buffer)
      return gpg_error_from_syserror ();
  }

/* ... read, parse and dispatch status lines ... */

/* Update the gpg object.  */
gpg->status.bufsize = bufsize;
gpg->status.buffer = buffer;
gpg->status.readpos = readpos;
realloc() puede mover el búfer y liberar el bloque anterior. El nuevo puntero permanece en la variable local buffer hasta la asignación final. Varios caminos vuelven antes de esa asignación. Una lectura puede fallar. La función de devolución de vigilancia o la de estado puede devolver un error. Un strdup() de una palabra clave de estado puede fallar.
En esos caminos, gpg->status.buffer sigue apuntando al bloque que realloc() liberó.
El nuevo bloque se filtra y el puntero obsoleto se libera por segunda vez al liberar el motor. engine_release() libera el búfer de estado. También libera el búfer de listado de claves:
/* src/engine-gpg.c:571-574, GPGME 1.24.3 */
if (gpg->status.buffer)
  free (gpg->status.buffer);
if (gpg->colon.buffer)
  free (gpg->colon.buffer);
read_colon_line() sigue el mismo patrón para el listado de claves legible por máquina, con los mismos retornos anticipados. El proveedor indica que la falla se introdujo hace 24 años con el commit f12433c1e476.
¿Cómo se explota?
- Un atacante envía un mensaje firmado, una clave o una actualización de clave a una aplicación que usa GPGME.
- La clave OpenPGP lleva un identificador de usuario lo bastante largo para que la salida de estado o de listado supere el búfer de 1024 bytes.
read_status()oread_colon_line()llama arealloc()y mueve el búfer.- Antes de que la función reescriba el nuevo puntero, se produce un retorno anticipado. El aviso cita un error de devolución de llamada y un error de lectura. La devolución de llamada es código de la aplicación.
- El motor conserva el puntero al bloque liberado. Cuando la aplicación libera el contexto, la biblioteca libera ese puntero otra vez.
- GnuPG indica que la doble liberación puede usarse para exfiltrar datos de la aplicación enviando datos firmados. El proveedor no puede descartar la ejecución remota de código.
No se ha publicado código de explotación. El aviso da el mecanismo y el parche, no una carga útil funcional.
¿Cómo se desarrolla el ataque?
Un identificador de usuario largo fuerza el movimiento del búfer. Un retorno anticipado deja el puntero antiguo en su sitio, y liberar el contexto libera ese puntero por segunda vez.
o datos firmados manipulados"] --> B["gpg emite una línea de estado
de más de 1024 bytes"] B --> C["read_status o read_colon_line
reasigna el búfer"] C --> D["Retorno anticipado antes
de reescribir el puntero"] D --> E["El contexto conserva el puntero
al bloque liberado"] E --> F["gpgme_release libera
el mismo puntero otra vez"] F --> G["Robo de datos y
ejecución de código posible"]
¿Qué puede hacer un atacante?
Un atacante que lo consigue puede filtrar datos de la aplicación y posiblemente ejecutar código en su proceso. GnuPG indica que la exfiltración de datos es posible enviando datos firmados. El proveedor no puede descartar la ejecución remota de código.
Todas las condiciones deben cumplirse:
- La aplicación usa una versión afectada de GPGME.
- Procesa datos OpenPGP que el atacante puede influir.
- Los datos manipulados producen una línea más larga que el búfer actual.
- El camino de estado o de listado alcanza un retorno anticipado, mediante un error de devolución de llamada o una lectura fallida.
El atacante no necesita una firma de la víctima. La clave manipulada solo tiene que llevar un identificador de usuario largo. Un programa que nunca analiza datos OpenPGP no confiables no está expuesto al desencadenante, aunque enlace una biblioteca afectada.
¿Por qué funciona la corrección?
El parche escribe el nuevo puntero en el contexto inmediatamente después de que realloc() tenga éxito, de modo que ningún retorno anticipado deja un puntero obsoleto.
--- a/src/engine-gpg.c
+++ b/src/engine-gpg.c
@@ -1494,7 +1494,9 @@ read_status (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
-    }
+      gpg->status.bufsize = bufsize;
+      gpg->status.buffer = buffer;
+   }

   nread = _gpgme_io_read (gpg->status.fd[0],
              buffer + readpos, bufsize-readpos);
@@ -1606,8 +1608,6 @@ read_status (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->status.bufsize = bufsize;
-  gpg->status.buffer = buffer;
   gpg->status.readpos = readpos;
   return 0;
 }
@@ -1647,6 +1647,8 @@ read_colon_line (engine_gpg_t gpg)
       buffer = realloc (buffer, bufsize);
       if (!buffer)
    return gpg_error_from_syserror ();
+      gpg->colon.bufsize = bufsize;
+      gpg->colon.buffer  = buffer;
     }

   nread = _gpgme_io_read (gpg->colon.fd[0], buffer+readpos, bufsize-readpos);
@@ -1726,8 +1728,6 @@ read_colon_line (engine_gpg_t gpg)
     }

   /* Update the gpg object.  */
-  gpg->colon.bufsize = bufsize;
-  gpg->colon.buffer  = buffer;
   gpg->colon.readpos = readpos;
   return 0;
 }
Después del cambio, un retorno anticipado deja el contexto apuntando al bloque vivo. El bloque que liberó realloc() ya no se referencia, y la liberación libera el búfer actual una sola vez. El parche cubre las dos funciones que leen la salida de gpg, así que cierra los dos caminos que describe el aviso.
¿Cómo compruebo si estuve comprometido?
No se ha publicado ningún indicador de compromiso. La doble liberación puede abortar el proceso con un mensaje del asignador, como double free or corruption o free(): invalid pointer. Revise los registros de las aplicaciones que procesan claves o correos firmados no confiables:
grep -Ei 'double free|free\(\): invalid pointer' /var/log/syslog /var/log/messages 2>/dev/null
journalctl --since "2026-11-01" | grep -Ei 'double free|invalid pointer'
Un fallo es una pista, no una prueba de explotación. La misma falla puede abortar un proceso sin atacante. Un intento fallido también puede no dejar rastro. Un gestor de servicios puede reiniciar el proceso automáticamente, así que revise también los reinicios repetidos. No se ha publicado ningún indicador de red ni ninguna ruta de archivo para esta falla.
Cronología
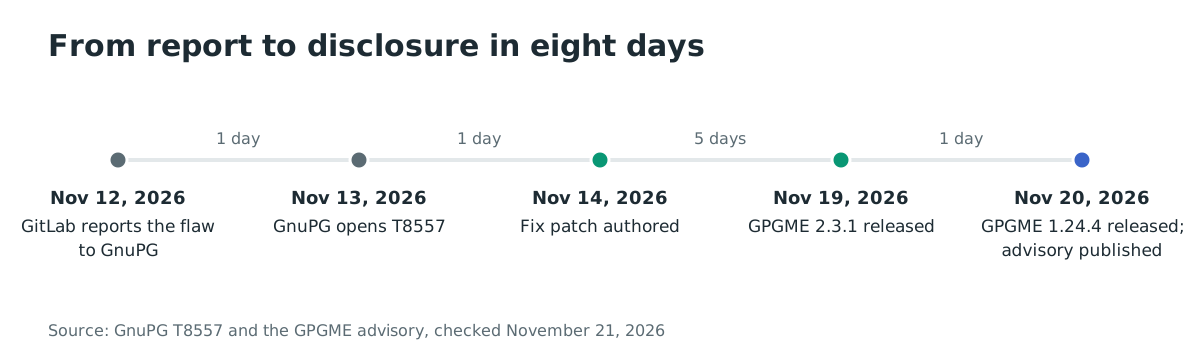
- 2026-11-12: GitLab informa a GnuPG de la falla, tras el informe de Johan Carlsson.
- 2026-11-13: GnuPG abre el ticket T8557 para seguir la doble liberación.
- 2026-11-14: Werner Koch escribe el parche.
- 2026-11-19: Se publica GPGME 2.3.1 con la corrección.
- 2026-11-20: Se publica GPGME 1.24.4 en la rama heredada y GnuPG publica el aviso.
Preguntas frecuentes
¿Está afectada la orden gpg?
No. La falla está en GPGME, la biblioteca que las aplicaciones usan para llamar a gpg. Un sistema que solo ejecuta la orden gpg sin una aplicación basada en GPGME no está expuesto por esta falla.
¿Debo cambiar mis claves OpenPGP?
No. La falla está en cómo GPGME analiza la salida de gpg. Su propio material de claves no es el problema, y rotarlo no elimina la vulnerabilidad.
¿Se puede explotar un cliente de correo al abrir un mensaje?
Solo si el cliente usa una versión afectada de GPGME y procesa la clave o los datos firmados manipulados de forma que alcance el retorno anticipado. GnuPG indica que la exfiltración de datos es posible. No puede descartar la RCE. No se ha publicado ningún exploit.
Mi distribución aún no ha publicado 2.3.1. ¿Qué puedo hacer?
Aplique el parche del aviso a la versión que distribuye, o compile 2.3.1 o 1.24.4 desde el código fuente. Debian ha corregido los paquetes de trixie y bookworm mediante DSA-6646-1 y DLA-4924-1.
¿Una aplicación enlazada de forma estática necesita una corrección distinta?
Sí. Una aplicación enlazada de forma estática incluye su propia copia de GPGME, así que actualizar la biblioteca del sistema no la cambia. Recompile la aplicación contra 2.3.1 o 1.24.4 y despliegue la nueva compilación.
¿Hay una puntuación CVSS?
No se había publicado ninguna puntuación CVSS cuando se escribió este artículo. GnuPG describe la falla como crítica y recomienda una actualización inmediata. El registro CVE aún no había aparecido en la base pública en ese momento.
Referencias
- Aviso de seguridad de GnuPG para GPGME, CVE-2026-129975: https://lists.gnupg.org/pipermail/gnupg-announce/2026q4/000517.html (verificado el 21 de noviembre de 2026)
- Ticket de GnuPG T8557, con la causa raíz y los commits de corrección: https://static.dev.gnupg.org/T8557 (verificado el 21 de noviembre de 2026)
- Ticket de GnuPG T8427, publicación de GPGME 2.3.1: https://static.dev.gnupg.org/T8427 (verificado el 21 de noviembre de 2026)
- Ticket de GnuPG T7659, publicación de GPGME 1.24.4 en la rama heredada: https://static.dev.gnupg.org/T7659 (verificado el 21 de noviembre de 2026)
- Código fuente de GPGME 1.24.3, usado para el código vulnerable: https://gnupg.org/ftp/gcrypt/gpgme/gpgme-1.24.3.tar.bz2 (verificado el 21 de noviembre de 2026)
- Parche publicado en oss-security: https://www.openwall.com/lists/oss-security/2026/11/20/13/1 (verificado el 21 de noviembre de 2026)
- Página de descarga de GnuPG, con GPGME 2.3.1 y la versión heredada 1.24.4: https://gnupg.org/download/index.html (verificado el 21 de noviembre de 2026)
- Gpg4win, versión 5.1.2: https://gpg4win.org/ (verificado el 21 de noviembre de 2026)
- Seguimiento de seguridad de Debian para CVE-2026-129975, con DSA-6646-1 y DLA-4924-1: https://security-tracker.debian.org/tracker/CVE-2026-129975 (verificado el 21 de noviembre de 2026)
- Ficha de Repology para gpgme, 336 entradas de paquetes: https://repology.org/project/gpgme/versions (verificado el 21 de noviembre de 2026)
- Registro de CVE-2026-129975, aún no publicado al verificarlo: https://www.cve.org/CVERecord?id=CVE-2026-129975 (verificado el 21 de noviembre de 2026)