Budibase のテナント混同によるグローバル管理者の作成 (CVE-2026-122247)
自己ホスト型 Budibase への未認証リクエストでテナントデータベースとグローバル管理者を作成できます。3.50.0 で修正されました。
要点
- セットアップ用エンドポイント
POST /api/global/users/initは、リクエスト本文で指定されたテナント内のユーザーを確認します。攻撃者が未使用のテナント名を指定すると、セットアップ済みのインスタンスでも確認が通ります。 - 3.50.0 より前の自己ホスト型 Budibase が影響を受けます。リクエストに認証も CSRF トークンも不要です。
- アドバイザリはこの欠陥を High、CVSS v3.1 8.2 と評価しています。アドバイザリには完全な公開実証コードがあります。悪用は確認されておらず、2026-11-21 時点で CVE は CISA の KEV カタログにありません。
- Budibase 3.50.0 以降に更新してください。現在のリリースは 4.0.1 です。リバースプロキシでの回避策は「修正方法」を参照してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- デプロイが自己ホスト型でシングルテナントモードで動作し、
/api/system/environmentが"multiTenancy":falseを返す。 - Budibase アプリケーションが 3.50.0 より前のリリースで動作している。
- 攻撃者がワーカー API を公開する Budibase の HTTP エンドポイントに到達できる。通常はポート 10000 です。
- インスタンスがすでにセットアップされ、正規の初回セットアップアカウントが存在する。
クラウドデプロイとマルチテナントを有効にした自己ホスト型インスタンスは同じエンドポイントを使います。アドバイザリの再現は自己ホスト型のシングルテナントインスタンスを対象にしています。このモードでは、3.50.0 の新しいチェックが、default 以外のテナントを指定したリクエストに有効な内部 API キーを要求します。
Budibase は社内ツール向けのローコードプラットフォームです。自己ホスト型のインストールはワーカーとアプリケーションサーバー、そして CouchDB を実行します。ワーカーはグローバルユーザー API を公開します。CouchDB はテナントごとに 1 つのグローバルデータベースを <tenantId>_global-db という名前で保存します。
| リリース | 影響 | 最初の修正リリース |
|---|---|---|
| 3.49.0 以前 | あり | 3.50.0 |
| 3.50.0 以降、4.0.1 を含む | なし | 修正済み |
GitHub アドバイザリは @budibase/server 3.38.1 以前を挙げています。3.38.1 が npm に公開された最後のバージョンだからです。修正コミットは 3.44.0 と 3.49.0 のソースタグにはありません。3.50.0 には含まれるため、3.49.x までの Docker およびソースからのデプロイに欠陥があります。
デプロイを確認します。
# Public environment endpoint, no authentication needed
curl -s https://budibase.example.com/api/system/environment

# The image tag of the running container
docker inspect budibase --format '{{.Config.Image}}'

# The worker package version inside the container
docker exec budibase sh -c "node -p \"require('/app/packages/worker/package.json').version\"" 2>/dev/null
"multiTenancy":false と 3.50.0 より前のリリースという応答が露出です。ワーカーが直接公開されていない場合でも、プロキシの設定で /api/global/users/init が信頼できないネットワークから到達可能かどうかが分かります。
修正方法
Budibase 3.50.0 以降に更新してください。現在の安定版リリースは 4.0.1 です。
- Docker の場合は、修正済みイメージを取得してコンテナを再作成します。単なる再起動では古いイメージが残ります。
- ソースからのデプロイの場合は、3.50.0 以降のタグに更新し、ワーカーとアプリケーションのサービスを再ビルドします。
- 更新後に実行中のバージョンを、影響の確認で使った
docker inspectまたはpackage.jsonのチェックで確認します。 - 更新を待つ必要がある場合は、リバースプロキシまたはロードバランサーで
POST /api/global/users/initをブロックします。このエンドポイントは初回セットアップにしか必要ないため、セットアップ済みのインスタンスでは拒否できます。
もう 1 つの回避策は、ワーカー API の前に認証を行うプロキシを置くことです。露出は減りますが、プロキシを通過できる者にはエンドポイントが到達可能なままなので、修正ではありません。
根本原因は何ですか?
セットアップ用エンドポイントは、インスタンスにユーザーがいるかを確認するときに、呼び出し元が指定したテナント識別子を信頼します。シングルテナントのデプロイでは、正規のテナントは default だけであり、確認はそれを強制していません。
このエンドポイントは 3 つのミドルウェア一覧に登録されています。その登録は 3.49.0 タグの packages/worker/src/api/index.ts で確認できます。ルート一覧は 41 行目と 83 行目、CSRF 一覧は 129 行目です。
- 公開エンドポイント一覧に
POST /api/global/users/initがあります。 - テナントなし一覧に同じルートがあります。
- CSRF なし一覧は公開エンドポイント一覧から作られます。
クラウド専用のガード packages/worker/src/middleware/cloudRestricted.ts(10 行目から 25 行目)は、インスタンスが自己ホスト型でなく、アカウントポータルが有効な場合にだけ内部 API キーを確認します。自己ホスト型では、ガードは確認せずに next() を呼びます。
その後、コントローラはリクエスト本文から tenantId を読み取り、そのテナント内でハンドラを実行します。
// packages/worker/src/api/controllers/global/users.ts:230-251, 3.49.0
const { email, password, tenantId, ssoId, givenName, familyName } =
  ctx.request.body

await tenancy.doInTenant(tenantId, async () => {
  const userExists = await checkAnyUserExists()
  if (userExists) {
    ctx.throw(403, "You cannot initialise once an global user has been created.")
  }
  const finalUser = await userSdk.db.createAdminUser(email, tenantId, {
    password,
    ssoId,
    hashPassword,
    requirePassword,
    firstName: givenName,
    lastName: familyName,
  })
checkAnyUserExists() は tenancy.getGlobalDB() を呼び、これが <tenantId>_global-db に解決されます。攻撃者が作った任意のテナント名では、そのデータベースは空なのでガードが通ります。ハンドラはデータベースと、その中のグローバル管理者ドキュメントを作成します。
リクエスト本文は新しい管理者のメールアドレスとパスワードも指定します。アカウントはグローバル管理者かつビルダーとして記録されます。アドバイザリの実証コードは、2026-09-02 に Budibase 3.44.0-cloud.2 に対してやり取りの全体を取得しています。
どのように悪用されますか?
- 攻撃者が、メールアドレス、パスワード、未使用の
tenantIdを含む JSON 本文でPOST /api/global/users/initをワーカー API に送ります。 - 公開エンドポイントのミドルウェアがセッションなしでリクエストを許可し、テナントなしのミドルウェアが本文の
tenantIdをそのまま残します。 - コントローラが攻撃者の指定したテナントを開き、
checkAnyUserExists()を呼びます。 - そのテナントの
<tenantId>_global-dbは存在しないかユーザーがいないため、ガードは false を返します。 - コントローラがデータベースとグローバル管理者ユーザーのドキュメントを作成します。
- 攻撃者は試行ごとに新しいテナント名でリクエストを繰り返し、無制限の数のデータベースと管理者ドキュメントを作成します。
アドバイザリはリクエストと応答の全体を公開しています。次はその実証コードのリクエストで、値は攻撃者のものです。
curl -s -i -X POST 'http://127.0.0.1:3014/api/global/users/init' \
  -H 'Content-Type: application/json' \
  -d '{"email":"pwn-f7poc@evil.test","password":"Pwned!2026#bb","tenantId":"f7poc"}'
アドバイザリは新しいユーザー ID を含む 200 OK 応答を記録しています。default を指定したリクエストは、そのテナントにすでにユーザーがいるため 403 を返します。この 2 つの応答の差が欠陥です。
挿入された管理者は、マルチテナントが無効な間はログインできません。ログイン経路が攻撃者のテナントに振り分けられないためです。実証された影響は、不正な書き込み、リソースの枯渇、潜在的な管理者アカウントです。
攻撃の流れは?
未認証の POST が公開セットアップルートに到達します。ルートは攻撃者が指定したテナントを確認し、そのテナントが空なので確認が通ります。
/api/global/users/init を送る"] --> B["公開エンドポイントが
リクエストを許可する"] B --> C["テナントなしミドルウェアが
本文の tenantId を維持する"] C --> D["ガードが攻撃者のテナントで
ユーザーを確認する"] D --> E["テナントのデータベースが空なので
ガードが通る"] E --> F["Budibase がグローバル
管理者を作成する"] F --> G["攻撃者が新しいテナント名で
繰り返す"]
攻撃者に何ができますか?
未認証の攻撃者が、自己ホスト型のシングルテナント Budibase インスタンスに CouchDB データベースとグローバル管理者ユーザーのドキュメントを作成できます。リクエストを繰り返すと、より多くのデータベースと管理者ドキュメントが作成されます。
すべての条件が当てはまる必要があります。
- インスタンスが自己ホスト型でシングルテナントである。
- リリースが 3.50.0 より前である。
- 攻撃者がワーカー API に到達できる。
- 攻撃者がユーザーのいないテナントを指定できる。未使用の名前なら何でも該当します。
アドバイザリは 3 つの影響を挙げています。
- 初回セットアップを恒久的に閉じるための制御が回避されます。
- 永続的な書き込みプリミティブが無制限のデータベースを作成し、CouchDB のストレージを枯渇させてサービス拒否を引き起こす可能性があります。
- マルチテナントが後で有効になると、潜在的な管理者アカウントが使えるようになります。
アドバイザリは、シングルテナントインスタンスで挿入されたアカウントに直接ログインできることを示していません。影響は、不正なデータ作成、サービス拒否、潜在的な権限の問題として扱ってください。直ちに完全な管理者アクセスが得られるわけではありません。
修正が機能する理由
修正は、インスタンスがマルチテナントであるか、本文が default 以外のテナントを指定した場合に、有効な内部 API キーがなければリクエストを拒否します。
--- a/packages/worker/src/api/controllers/global/users.ts
+++ b/packages/worker/src/api/controllers/global/users.ts
@@ -230,6 +230,19 @@ export const adminUser = async (
   const { email, password, tenantId, ssoId, givenName, familyName } =
     ctx.request.body

+  if (
+    context.isMultiTenant() ||
+    (tenantId && tenantId !== constants.DEFAULT_TENANT_ID)
+  ) {
+    const apiKey = ctx.request.headers[constants.Header.API_KEY]
+    if (
+      typeof apiKey !== "string" ||
+      !backendCoreUtils.isValidInternalAPIKey(apiKey)
+    ) {
+      ctx.throw(403, "Unauthorized")
+    }
+  }
+
   await tenancy.doInTenant(tenantId, async () => {
シングルテナントインスタンスで内部 API キーなしに通せるのは、default を指定したリクエストだけです。そのリクエストも既存のガードに達し、セットアップ後は 403 を返します。攻撃者が選んだテナントを指定するリクエストには、未認証の呼び出し元が持たないキーが必要になります。
チェックは tenancy.doInTenant() の前に実行されるため、攻撃者のテナントは開かれません。修正はマルチテナントインスタンスも対象にしており、既定以外のテナント名には内部キーが必要です。
侵害されたかどうかを確認するには?
自分が作成していないテナントデータベース、管理者ドキュメント、セットアップリクエストを探してください。
まず CouchDB のデータベース一覧を確認します。シングルテナントの Budibase インスタンスには、想定される内部データベースと default テナントのデータベースがあるはずです。それ以外の <name>_global-db は手がかりです。
curl -s "$COUCHDB_URL/_all_dbs" | grep '_global-db'
次にワーカーのアクセスログを確認します。インスタンスのプロビジョニング後に送られたセットアップリクエストを探します。
grep 'POST /api/global/users/init' /var/log/budibase/worker.log
default 以外の tenantId と 200 応答を伴うリクエストは、エンドポイントがテナントを作成した証拠です。アドバイザリの実証コードは、応答に us_ ドキュメント ID が含まれることも示しています。
ベンダーの侵害指標は公開されていません。失敗したリクエストはアクセスログ以外に痕跡を残さないことがあります。成功したリクエストは、記録と照合するまで正規のテナントのように見えるデータベースを作成します。
年表
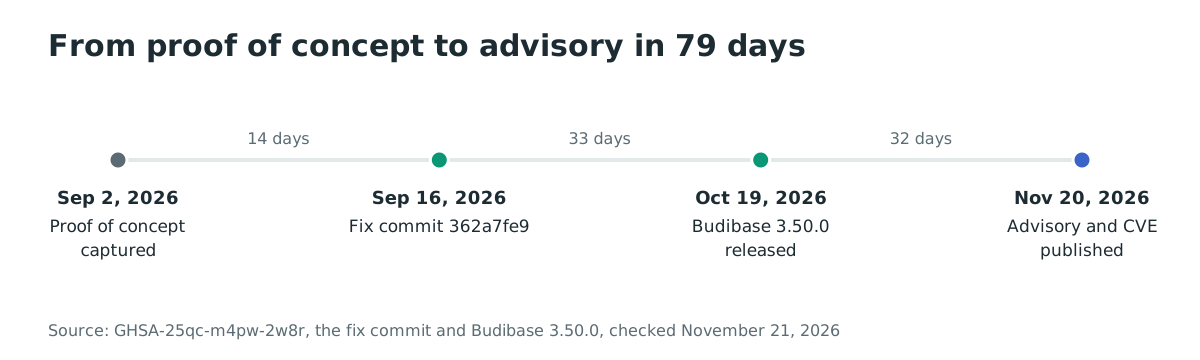
- 2026-09-02: アドバイザリの実証コードが Budibase 3.44.0-cloud.2 に対して取得されます。
- 2026-09-16: 修正コミット
362a7fe9が内部 API キーのチェックを追加します。 - 2026-10-19: 修正を含む Budibase 3.50.0 がリリースされます。
- 2026-11-20: GitHub アドバイザリと CVE-2026-122247 が公開されます。
よくある質問
クラウドでホストされる Budibase インスタンスは影響を受けますか?
アドバイザリの再現は自己ホスト型のシングルテナントインスタンスを対象にしています。Budibase Cloud はマルチテナントで動作し、修正版では既定以外のテナントに内部 API キーが必要です。古いリリースを使っている場合は、いずれにしても更新してください。
攻撃者は作成したアカウントでログインできますか?
シングルテナントインスタンスでは直接はできません。マルチテナントが無効な間は、ログイン経路が攻撃者のテナントに振り分けられません。アドバイザリは、マルチテナントが後で有効になった場合に使える潜在的な管理者として説明しています。
セットアップ後もエンドポイントは残りますか?
はい。修正はエンドポイントを削除しません。default 以外のテナントを指定するリクエストには内部 API キーを要求し、既存のユーザーチェックは default の再セットアップを引き続きブロックします。
修正バージョンはどれですか?
Budibase 3.50.0 が修正を含む最初のリリースです。現在の安定版リリースは 4.0.1 です。GitHub アドバイザリは @budibase/server 3.38.1 を最後の影響を受ける npm バージョンとして挙げていますが、3.49.x までのアプリケーションリリースにも修正はありません。
CVSS スコアはありますか?
はい。GitHub アドバイザリはこの欠陥を High、CVSS v3.1 8.2 と評価しています。ベクトルは CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:H です。このスコアは、権限を必要としないネットワーク攻撃、低い整合性への影響、高い可用性への影響を表します。
実際の環境で悪用されましたか?
悪用は確認されておらず、2026-11-21 時点で CVE-2026-122247 は CISA の KEV カタログにありません。アドバイザリには動作する実証コードがあるため、攻撃者は新しいコードを書かずにリクエストを再現できます。
参考資料
- GitHub アドバイザリ GHSA-25qc-m4pw-2w8r: https://github.com/advisories/GHSA-25qc-m4pw-2w8r (2026 年 11 月 21 日確認)
- CVE-2026-122247 のレコード: https://www.cve.org/CVERecord?id=CVE-2026-122247 (2026 年 11 月 21 日確認)
- 修正コミット 362a7fe9: https://github.com/Budibase/budibase/commit/362a7fe9aea594531ece1cf15be76cc00bfb88b9 (2026 年 11 月 21 日確認)
- Budibase 3.50.0 のリリース: https://github.com/Budibase/budibase/releases/tag/v3.50.0 (2026 年 11 月 21 日確認)
- Budibase 3.49.0 のソース、コントローラ: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/controllers/global/users.ts (2026 年 11 月 21 日確認)
- Budibase 3.49.0 のソース、公開エンドポイント一覧: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/index.ts (2026 年 11 月 21 日確認)
- Budibase 3.49.0 のソース、クラウド専用ガード: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/middleware/cloudRestricted.ts (2026 年 11 月 21 日確認)
- Budibase 3.49.0 のソース、ユーザー存在チェック: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/utilities/users.ts (2026 年 11 月 21 日確認)
- Docker Hub リポジトリ、2,340,514 回取得: https://hub.docker.com/r/budibase/budibase (2026 年 11 月 21 日確認)
- Budibase リポジトリ、28,428 スター: https://github.com/Budibase/budibase (2026 年 11 月 21 日確認)
- CISA の悪用済み脆弱性カタログ、バージョン 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 21 日確認)