Budibase 租户混淆导致创建全局管理员(CVE-2026-122247)
对自托管 Budibase 的未认证请求可创建租户数据库和全局管理员;已在 3.50.0 中修复。
TL;DR
- 安装端点
POST /api/global/users/init会在请求体指定的租户内检查用户。攻击者指定一个未使用的租户名,于是在已经完成安装的实例上也能通过检查。 - 3.50.0 之前的自托管 Budibase 实例受影响。该请求不需要认证,也不需要 CSRF 令牌。
- 公告将该缺陷评为 High,CVSS v3.1 8.2。公告包含完整的公开概念验证。目前没有已知的利用活动,截至 2026-11-21,该 CVE 不在 CISA 的 KEV 目录中。
- 请升级到 Budibase 3.50.0 或更高版本。当前版本是 4.0.1。反向代理的临时缓解措施见“如何修复?”。
我受影响吗?
以下条件必须全部满足:
- 部署为自托管,并以单租户模式运行,因此
/api/system/environment返回"multiTenancy":false。 - Budibase 应用运行 3.50.0 之前的版本。
- 攻击者可以访问 Budibase 暴露 worker API 的 HTTP 端点,通常位于 10000 端口。
- 实例已经完成安装,因此存在合法的首次安装账户。
云部署和启用多租户的自托管实例使用同一个端点。公告的复现针对自托管单租户实例。在该模式下,3.50.0 的新检查会在请求指定 default 以外的租户时要求有效的内部 API 密钥。
Budibase 是用于内部工具的低代码平台。自托管安装运行一个 worker 和一个应用服务器,以及 CouchDB。worker 暴露全局用户 API。CouchDB 为每个租户存储一个全局数据库,名称为 <tenantId>_global-db。
| 版本 | 受影响 | 首个修复版本 |
|---|---|---|
| 3.49.0 及更早 | 是 | 3.50.0 |
| 3.50.0 及更高,包括 4.0.1 | 否 | 已修复 |
GitHub 公告列出 @budibase/server 3.38.1 及更早版本,因为 3.38.1 是发布到 npm 的最后一个版本。修复提交不在 3.44.0 和 3.49.0 的源代码标签中。它存在于 3.50.0 中,因此直到 3.49.x 的 Docker 和源码部署都带有该缺陷。
检查部署:
# Public environment endpoint, no authentication needed
curl -s https://budibase.example.com/api/system/environment

# The image tag of the running container
docker inspect budibase --format '{{.Config.Image}}'

# The worker package version inside the container
docker exec budibase sh -c "node -p \"require('/app/packages/worker/package.json').version\"" 2>/dev/null
返回 "multiTenancy":false 且版本早于 3.50.0 即为暴露。如果 worker 没有直接公开,代理配置仍能说明 /api/global/users/init 是否可从不可信网络访问。
如何修复?
请升级到 Budibase 3.50.0 或更高版本。当前稳定版本是 4.0.1。
- 对于 Docker,拉取修复后的镜像并重新创建容器。仅重启会保留旧镜像。
- 对于源码部署,更新到 3.50.0 或更高的标签,并重新构建 worker 和应用服务。
- 升级后使用“我受影响吗?”中的
docker inspect或package.json检查确认运行版本。 - 如果升级需要等待,请在反向代理或负载均衡器上阻止
POST /api/global/users/init。该端点只在首次安装时需要,因此已安装的实例可以拒绝它。
另一种缓解措施是在 worker API 前放置一个执行认证的代理。这会降低暴露面,但任何能通过代理的人仍可访问该端点,因此这不是修复。
根本原因是什么?
安装端点在使用调用方提供的租户标识符检查实例是否有用户时信任了该标识符。在单租户部署中,唯一合法的租户是 default,而检查从未强制这一点。
该端点注册在三个中间件列表中。这些注册可以在 3.49.0 标签的 packages/worker/src/api/index.ts 中看到:两个路由列表分别在第 41 行和第 83 行,CSRF 列表在第 129 行。
- 公开端点列表包含
POST /api/global/users/init。 - 无租户列表包含同一路由。
- 无 CSRF 列表由公开端点列表构建。
仅限云端的保护 packages/worker/src/middleware/cloudRestricted.ts(第 10 至 25 行)只在实例不是自托管且账户门户启用时检查内部 API 密钥。在自托管实例上,该保护直接调用 next(),不做检查。
随后控制器从请求体读取 tenantId,并在该租户内运行处理程序:
// packages/worker/src/api/controllers/global/users.ts:230-251, 3.49.0
const { email, password, tenantId, ssoId, givenName, familyName } =
  ctx.request.body

await tenancy.doInTenant(tenantId, async () => {
  const userExists = await checkAnyUserExists()
  if (userExists) {
    ctx.throw(403, "You cannot initialise once an global user has been created.")
  }
  const finalUser = await userSdk.db.createAdminUser(email, tenantId, {
    password,
    ssoId,
    hashPassword,
    requirePassword,
    firstName: givenName,
    lastName: familyName,
  })
checkAnyUserExists() 调用 tenancy.getGlobalDB(),后者解析为 <tenantId>_global-db。对于攻击者编造的任何租户名,该数据库都是空的,因此检查通过。处理程序随后创建数据库,并在其中创建全局管理员文档。
请求体还提供新管理员的电子邮件地址和密码。该账户被标记为全局管理员和构建者。公告的概念验证于 2026-09-02 针对 Budibase 3.44.0-cloud.2 捕获了完整交互。
如何被利用?
- 攻击者向 worker API 发送
POST /api/global/users/init,JSON 请求体包含电子邮件地址、密码和未使用的tenantId。 - 公开端点中间件在没有会话的情况下允许该请求,无租户中间件保留请求体中的
tenantId。 - 控制器打开攻击者指定的租户,并调用
checkAnyUserExists()。 - 该租户的
<tenantId>_global-db不存在或没有用户,因此检查返回 false。 - 控制器创建数据库,并在其中创建全局管理员用户文档。
- 攻击者每次使用新的租户名重复请求,创建数量不受限制的数据库和管理员文档。
公告公开了完整的请求和响应。以下是其概念验证中的请求,值为攻击者所有:
curl -s -i -X POST 'http://127.0.0.1:3014/api/global/users/init' \
  -H 'Content-Type: application/json' \
  -d '{"email":"pwn-f7poc@evil.test","password":"Pwned!2026#bb","tenantId":"f7poc"}'
公告记录了带有新用户 ID 的 200 OK 响应。指定 default 的请求返回 403,因为该租户已有用户。两个响应之间的差异就是该缺陷。
在关闭多租户的情况下,注入的管理员无法登录,因为登录路径不会路由到攻击者的租户。已证明的影响是未授权写入、资源耗尽和潜在的管理员账户。
攻击如何展开?
一个未认证的 POST 到达公开安装路由。该路由检查攻击者指定的租户,而该租户为空,因此检查通过。
/api/global/users/init"] --> B["公开端点
允许请求"] B --> C["无租户中间件
保留请求体中的 tenantId"] C --> D["检查在攻击者的租户中
查找用户"] D --> E["租户数据库为空,
因此检查通过"] E --> F["Budibase 创建
全局管理员"] F --> G["攻击者用新的租户名
重复请求"]
攻击者能做什么?
未认证的攻击者可以在自托管单租户 Budibase 实例上创建 CouchDB 数据库和全局管理员用户文档。重复请求会创建更多数据库和更多管理员文档。
所有条件必须满足:
- 实例为自托管单租户。
- 版本早于 3.50.0。
- 攻击者可以访问 worker API。
- 攻击者可以指定没有用户的租户,任何未使用的名称都符合。
公告描述了三个后果:
- 本应永久关闭首次安装的控制被绕过。
- 持久写入原语会创建数量不受限制的数据库,从而耗尽 CouchDB 存储并可能导致服务拒绝。
- 如果以后启用多租户,潜在的管理员账户将变得可用。
公告没有证明在单租户实例上可以直接登录注入的账户。请将影响视为未授权数据创建、服务拒绝和潜在的权限问题,而不是立即获得完整管理员访问权限。
为什么修复有效?
当实例为多租户或请求体指定 default 以外的租户时,修复会拒绝没有有效内部 API 密钥的请求。
--- a/packages/worker/src/api/controllers/global/users.ts
+++ b/packages/worker/src/api/controllers/global/users.ts
@@ -230,6 +230,19 @@ export const adminUser = async (
   const { email, password, tenantId, ssoId, givenName, familyName } =
     ctx.request.body

+  if (
+    context.isMultiTenant() ||
+    (tenantId && tenantId !== constants.DEFAULT_TENANT_ID)
+  ) {
+    const apiKey = ctx.request.headers[constants.Header.API_KEY]
+    if (
+      typeof apiKey !== "string" ||
+      !backendCoreUtils.isValidInternalAPIKey(apiKey)
+    ) {
+      ctx.throw(403, "Unauthorized")
+    }
+  }
+
   await tenancy.doInTenant(tenantId, async () => {
在单租户实例上,唯一可以在没有内部 API 密钥的情况下通过的是指定 default 的请求。该请求仍会到达现有检查,并在安装后返回 403。指定攻击者选择的租户的请求现在需要未认证调用方没有的密钥。
检查在 tenancy.doInTenant() 之前运行,因此攻击者的租户永远不会被打开。修复也覆盖多租户实例,其中任何非默认租户名都需要内部密钥。
如何检查是否已遭入侵?
查找您没有创建的租户数据库、管理员文档和安装请求。
首先检查 CouchDB 数据库列表。单租户 Budibase 实例应具有预期的内部数据库和 default 租户数据库。任何其他 <name>_global-db 都是线索。
curl -s "$COUCHDB_URL/_all_dbs" | grep '_global-db'
然后检查 worker 访问日志。查找实例配置完成后发送的安装请求:
grep 'POST /api/global/users/init' /var/log/budibase/worker.log
带有 default 以外的 tenantId 且返回 200 的请求证明该端点创建了一个租户。公告的概念验证还显示响应包含 us_ 文档 ID。
没有公开的供应商入侵指标。失败的请求可能除了访问日志之外不留痕迹。成功的请求会创建一个数据库,在您与记录比较之前,它看起来像合法租户。
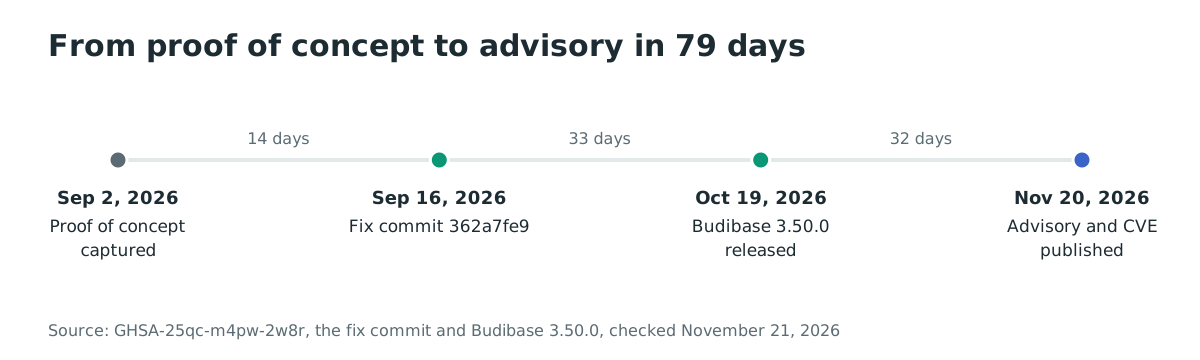
时间线
- 2026-09-02:针对 Budibase 3.44.0-cloud.2 捕获公告的概念验证。
- 2026-09-16:修复提交
362a7fe9添加内部 API 密钥检查。 - 2026-10-19:包含修复的 Budibase 3.50.0 发布。
- 2026-11-20:GitHub 公告和 CVE-2026-122247 发布。
常见问题
云端托管的 Budibase 实例受影响吗?
公告的复现针对自托管单租户实例。Budibase Cloud 以多租户运行,修复版本对非默认租户要求内部 API 密钥。如果您运行旧版本,无论如何都应升级。
攻击者能用他们创建的账户登录吗?
在单租户实例上不能直接登录。在多租户保持关闭时,登录路径不会路由到攻击者的租户。公告将该账户描述为潜在管理员,如果以后启用多租户就会变得可用。
安装后该端点仍然存在吗?
存在。修复没有删除该端点。它对任何指定 default 以外租户的请求要求内部 API 密钥,现有的用户检查仍会阻止对 default 的第二次安装。
修复版本是哪个?
Budibase 3.50.0 是首个包含修复的版本。当前稳定版本是 4.0.1。GitHub 公告将 @budibase/server 3.38.1 列为最后一个受影响的 npm 版本,但直到 3.49.x 的应用版本也缺少修复。
有 CVSS 评分吗?
有。GitHub 公告将该缺陷评为 High,CVSS v3.1 8.2。向量为 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:H。该评分描述了无需权限的网络攻击、低完整性影响和高可用性影响。
是否已在真实环境中被利用?
没有已知的利用活动,截至 2026-11-21,CVE-2026-122247 不在 CISA 的 KEV 目录中。公告包含可用的概念验证,因此攻击者无需编写新代码即可复现该请求。
参考文献
- GitHub 公告 GHSA-25qc-m4pw-2w8r:https://github.com/advisories/GHSA-25qc-m4pw-2w8r(2026 年 11 月 21 日核查)
- CVE-2026-122247 记录:https://www.cve.org/CVERecord?id=CVE-2026-122247(2026 年 11 月 21 日核查)
- 修复提交 362a7fe9:https://github.com/Budibase/budibase/commit/362a7fe9aea594531ece1cf15be76cc00bfb88b9(2026 年 11 月 21 日核查)
- Budibase 3.50.0 发布:https://github.com/Budibase/budibase/releases/tag/v3.50.0(2026 年 11 月 21 日核查)
- Budibase 3.49.0 源码,控制器:https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/controllers/global/users.ts(2026 年 11 月 21 日核查)
- Budibase 3.49.0 源码,公开端点列表:https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/index.ts(2026 年 11 月 21 日核查)
- Budibase 3.49.0 源码,仅限云端的保护:https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/middleware/cloudRestricted.ts(2026 年 11 月 21 日核查)
- Budibase 3.49.0 源码,用户存在检查:https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/utilities/users.ts(2026 年 11 月 21 日核查)
- Docker Hub 仓库,2,340,514 次拉取:https://hub.docker.com/r/budibase/budibase(2026 年 11 月 21 日核查)
- Budibase 仓库,28,428 个星标:https://github.com/Budibase/budibase(2026 年 11 月 21 日核查)
- CISA 已知被利用漏洞目录,版本 2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 21 日核查)