Budibase : confusion de tenant et création d'administrateurs globaux (CVE-2026-122247)
Une requête non authentifiée sur une instance Budibase auto-hébergée peut créer une base de tenant et un administrateur global ; corrigé en 3.50.0.
En bref
- Le point d'entrée d'installation
POST /api/global/users/initvérifie les utilisateurs dans un tenant nommé dans le corps de la requête. Un attaquant nomme un tenant inutilisé, donc la vérification passe après l'installation. - Les instances Budibase auto-hébergées antérieures à 3.50.0 sont concernées. La requête ne demande ni authentification ni jeton CSRF.
- Le bulletin classe la faille High, CVSS v3.1 8,2. Une preuve de concept publique complète figure dans le bulletin. Aucune exploitation n'est connue et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-21.
- Passez à Budibase 3.50.0 ou ultérieur. La version actuelle est 4.0.1. Voir « Comment corriger ? » pour la solution de contournement au niveau du proxy.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le déploiement est auto-hébergé et fonctionne en mode mono-tenant, donc
/api/system/environmentrenvoie"multiTenancy":false. - L'application Budibase fonctionne sur une version antérieure à 3.50.0.
- Un attaquant peut joindre le point d'entrée HTTP de Budibase qui expose l'API du worker, normalement sur le port 10000.
- L'instance est déjà installée, donc le compte légitime de première installation existe.
Un déploiement cloud et une instance auto-hébergée avec multi-tenant utilisent le même point d'entrée. La reproduction du bulletin vise une instance auto-hébergée mono-tenant. Dans ce mode, le nouveau contrôle de 3.50.0 exige une clé d'API interne valide dès que la requête nomme un tenant autre que default.
Budibase est une plateforme low-code pour les outils internes. Une installation auto-hébergée exécute un worker et un serveur d'application, plus CouchDB. Le worker expose l'API des utilisateurs globaux. CouchDB stocke une base globale par tenant, nommée <tenantId>_global-db.
| Version | Concernée | Première version corrigée |
|---|---|---|
| 3.49.0 et antérieures | Oui | 3.50.0 |
| 3.50.0 et ultérieures, dont 4.0.1 | Non | Corrigé |
Le bulletin GitHub liste @budibase/server 3.38.1 et antérieures, car 3.38.1 est la dernière version publiée sur npm. Le commit de correction est absent des tags sources 3.44.0 et 3.49.0. Il est présent dans 3.50.0, donc les déploiements Docker et sources jusqu'à 3.49.x portent la faille.
Vérifiez le déploiement :
# Public environment endpoint, no authentication needed
curl -s https://budibase.example.com/api/system/environment

# The image tag of the running container
docker inspect budibase --format '{{.Config.Image}}'

# The worker package version inside the container
docker exec budibase sh -c "node -p \"require('/app/packages/worker/package.json').version\"" 2>/dev/null
Une réponse avec "multiTenancy":false et une version antérieure à 3.50.0 constitue l'exposition. Si le worker n'est pas publié directement, la configuration du proxy indique quand même si /api/global/users/init est joignable depuis des réseaux non fiables.
Comment corriger ?
Passez à Budibase 3.50.0 ou ultérieur. La version stable actuelle est 4.0.1.
- Pour Docker, téléchargez l'image corrigée et recréez le conteneur. Un simple redémarrage conserve l'ancienne image.
- Pour un déploiement depuis les sources, passez au tag 3.50.0 ou ultérieur et reconstruisez les services worker et application.
- Confirmez la version en cours après la mise à jour avec la commande
docker inspectou la vérificationpackage.jsonde la section « Suis-je concerné ? ». - Si la mise à jour doit attendre, bloquez
POST /api/global/users/initau niveau du reverse proxy ou du répartiteur de charge. Le point d'entrée ne sert qu'à la première installation, donc une instance déjà installée peut le refuser.
Une seconde solution de contournement consiste à placer l'instance derrière un proxy authentifiant pour l'API du worker. Cela réduit l'exposition, mais le point d'entrée reste joignable pour quiconque passe le proxy, donc ce n'est pas un correctif.
Quelle est la cause racine ?
Le point d'entrée d'installation fait confiance à un identifiant de tenant fourni par l'appelant lorsqu'il vérifie si l'instance possède des utilisateurs. Sur un déploiement mono-tenant, le seul tenant légitime est default, et la vérification ne l'impose jamais.
Le point d'entrée est enregistré dans trois listes de middleware. Ces enregistrements sont visibles dans packages/worker/src/api/index.ts au tag 3.49.0 : lignes 41 et 83 pour les deux listes de routes, et ligne 129 pour la liste CSRF.
- La liste des points d'entrée publics contient
POST /api/global/users/init. - La liste sans tenant contient la même route.
- La liste sans CSRF est construite à partir de la liste publique.
Le contrôle réservé au cloud se trouve dans packages/worker/src/middleware/cloudRestricted.ts (lignes 10 à 25). Il vérifie une clé d'API interne uniquement lorsque l'instance n'est pas auto-hébergée et que le portail de compte est activé. Sur une instance auto-hébergée, il appelle next() sans vérification.
Le contrôleur lit ensuite tenantId dans le corps de la requête et exécute le gestionnaire dans ce tenant :
// packages/worker/src/api/controllers/global/users.ts:230-251, 3.49.0
const { email, password, tenantId, ssoId, givenName, familyName } =
  ctx.request.body

await tenancy.doInTenant(tenantId, async () => {
  const userExists = await checkAnyUserExists()
  if (userExists) {
    ctx.throw(403, "You cannot initialise once an global user has been created.")
  }
  const finalUser = await userSdk.db.createAdminUser(email, tenantId, {
    password,
    ssoId,
    hashPassword,
    requirePassword,
    firstName: givenName,
    lastName: familyName,
  })
checkAnyUserExists() appelle tenancy.getGlobalDB(), qui résout <tenantId>_global-db. Pour tout nom de tenant inventé par l'attaquant, cette base est vide, donc le contrôle passe. Le gestionnaire crée alors la base et un document d'administrateur global à l'intérieur.
Le corps de la requête fournit aussi l'adresse électronique et le mot de passe du nouvel administrateur. Le compte est marqué comme administrateur global et comme builder. La preuve de concept du bulletin a capturé l'échange complet contre Budibase 3.44.0-cloud.2 le 2026-09-02.
Comment la faille est-elle exploitée ?
- L'attaquant envoie
POST /api/global/users/inità l'API du worker avec un corps JSON contenant une adresse électronique, un mot de passe et untenantIdinutilisé. - Le middleware des points d'entrée publics admet la requête sans session, et le middleware sans tenant laisse le
tenantIddu corps en place. - Le contrôleur ouvre le tenant nommé par l'attaquant et appelle
checkAnyUserExists(). - La base
<tenantId>_global-dbdu tenant n'existe pas ou ne contient aucun utilisateur, donc le contrôle renvoie faux. - Le contrôleur crée la base et un document d'utilisateur administrateur global à l'intérieur.
- L'attaquant répète la requête avec un nouveau nom de tenant à chaque tentative, créant un nombre illimité de bases et de documents d'administrateur.
Le bulletin publie la requête et la réponse complètes. Voici la requête de sa preuve de concept, avec les valeurs de l'attaquant :
curl -s -i -X POST 'http://127.0.0.1:3014/api/global/users/init' \
  -H 'Content-Type: application/json' \
  -d '{"email":"pwn-f7poc@evil.test","password":"Pwned!2026#bb","tenantId":"f7poc"}'
Le bulletin enregistre une réponse 200 OK avec un nouvel identifiant d'utilisateur. Une requête qui nomme default renvoie 403, car ce tenant possède déjà un utilisateur. La différence entre les deux réponses constitue la faille.
L'administrateur injecté ne peut pas se connecter tant que le multi-tenant reste désactivé, car le chemin de connexion ne dirige pas vers le tenant de l'attaquant. L'impact démontré est l'écriture non autorisée, l'épuisement des ressources et les comptes administrateurs latents.
Comment se déroule l'attaque ?
Un POST non authentifié atteint une route d'installation publique. La route vérifie un tenant nommé par l'attaquant, et la vérification passe parce que ce tenant est vide.
/api/global/users/init"] --> B["Le point d'entrée public
admet la requête"] B --> C["Le middleware sans tenant
conserve le tenantId du corps"] C --> D["Le contrôle vérifie les utilisateurs
dans le tenant de l'attaquant"] D --> E["La base du tenant est vide,
donc le contrôle passe"] E --> F["Budibase crée un
administrateur global"] F --> G["L'attaquant répète avec
de nouveaux noms de tenant"]
Que peut faire un attaquant ?
Un attaquant non authentifié peut créer une base CouchDB et un document d'utilisateur administrateur global sur une instance Budibase auto-hébergée mono-tenant. Répéter la requête crée davantage de bases et de documents d'administrateur.
Toutes ces conditions doivent être réunies :
- L'instance est auto-hébergée et mono-tenant.
- La version est antérieure à 3.50.0.
- L'attaquant peut joindre l'API du worker.
- L'attaquant peut nommer un tenant sans utilisateurs, ce qui vaut pour tout nom inutilisé.
Le bulletin décrit trois conséquences :
- Le contrôle censé fermer définitivement la première installation est contourné.
- Une primitive d'écriture persistante crée un nombre illimité de bases, ce qui épuise le stockage CouchDB et peut provoquer un déni de service.
- Des comptes administrateurs latents deviennent utilisables si le multi-tenant est activé plus tard.
Le bulletin ne démontre pas de connexion directe au compte injecté sur une instance mono-tenant. Considérez l'impact comme une création non autorisée de données, un déni de service et un problème de privilèges latent. Ce n'est pas un accès administratif complet immédiat.
Pourquoi le correctif fonctionne-t-il ?
Le correctif rejette la requête si elle ne porte pas une clé d'API interne valide. La règle s'applique dès que l'instance est multi-tenant ou que le corps nomme un tenant autre que default.
--- a/packages/worker/src/api/controllers/global/users.ts
+++ b/packages/worker/src/api/controllers/global/users.ts
@@ -230,6 +230,19 @@ export const adminUser = async (
   const { email, password, tenantId, ssoId, givenName, familyName } =
     ctx.request.body

+  if (
+    context.isMultiTenant() ||
+    (tenantId && tenantId !== constants.DEFAULT_TENANT_ID)
+  ) {
+    const apiKey = ctx.request.headers[constants.Header.API_KEY]
+    if (
+      typeof apiKey !== "string" ||
+      !backendCoreUtils.isValidInternalAPIKey(apiKey)
+    ) {
+      ctx.throw(403, "Unauthorized")
+    }
+  }
+
   await tenancy.doInTenant(tenantId, async () => {
Sur une instance mono-tenant, la seule requête qui peut passer sans clé d'API interne est celle qui nomme default. Cette requête atteint toujours le contrôle existant et renvoie 403 après l'installation. Une requête qui nomme un tenant choisi par l'attaquant exige désormais une clé qu'un appelant non authentifié ne possède pas.
La vérification s'exécute avant tenancy.doInTenant(), donc le tenant de l'attaquant n'est jamais ouvert. Le correctif couvre aussi les instances multi-tenant, où tout nom de tenant autre que celui par défaut exige la clé interne.
Comment vérifier si j'ai été compromis ?
Recherchez des bases de tenant, des documents d'administrateur et des requêtes d'installation que vous n'avez pas créés.
Commencez par la liste des bases CouchDB. Une instance Budibase mono-tenant doit avoir les bases internes attendues et la base du tenant default. Toute autre base <name>_global-db est une piste.
curl -s "$COUCHDB_URL/_all_dbs" | grep '_global-db'
Consultez ensuite le journal d'accès du worker. Recherchez les requêtes d'installation envoyées après le provisionnement de l'instance :
grep 'POST /api/global/users/init' /var/log/budibase/worker.log
Une requête avec un tenantId autre que default et une réponse 200 prouve que le point d'entrée a créé un tenant. La preuve de concept du bulletin montre aussi que la réponse contient un identifiant de document us_.
Aucun indicateur de compromission du fournisseur n'est publié. Une requête échouée peut ne laisser aucune trace au-delà du journal d'accès. Une requête réussie crée une base qui ressemble à un tenant légitime jusqu'à ce que vous la compariez à vos enregistrements.
Chronologie
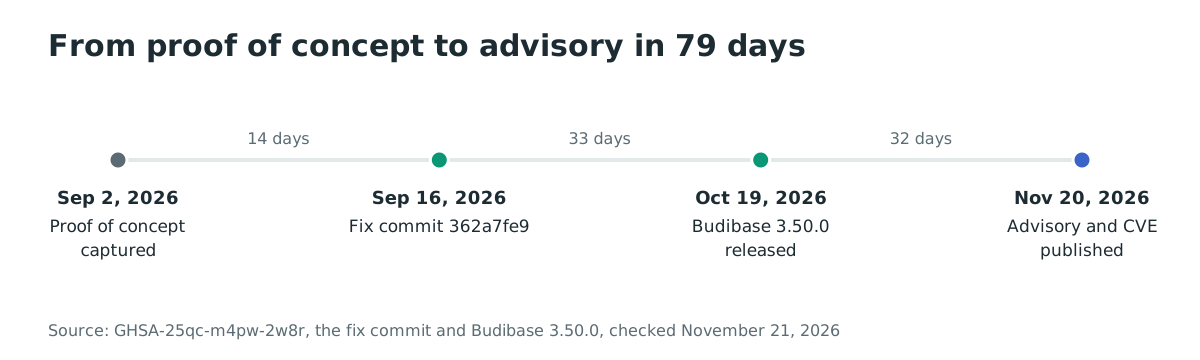
- 2026-09-02 : la preuve de concept du bulletin est capturée contre Budibase 3.44.0-cloud.2.
- 2026-09-16 : le commit de correction
362a7fe9ajoute la vérification de la clé d'API interne. - 2026-10-19 : Budibase 3.50.0 est publiée avec le correctif.
- 2026-11-20 : le bulletin GitHub et la CVE-2026-122247 sont publiés.
FAQ
Une instance Budibase hébergée dans le cloud est-elle concernée ?
La reproduction du bulletin vise une instance auto-hébergée mono-tenant. Budibase Cloud fonctionne en multi-tenant, où les versions corrigées exigent une clé d'API interne pour un tenant autre que celui par défaut. Si vous utilisez une version antérieure, mettez-la à jour dans tous les cas.
L'attaquant peut-il se connecter avec le compte qu'il crée ?
Pas directement sur une instance mono-tenant. Le chemin de connexion ne dirige pas vers le tenant de l'attaquant tant que le multi-tenant reste désactivé. Le bulletin décrit le compte comme un administrateur latent qui devient utilisable si le multi-tenant est activé plus tard.
Le point d'entrée existe-t-il encore après l'installation ?
Oui. Le correctif ne supprime pas le point d'entrée. Il exige une clé d'API interne pour toute requête qui nomme un tenant autre que default, et la vérification existante bloque toujours une seconde installation de default.
Quelle est la version corrigée ?
Budibase 3.50.0 est la première version contenant le correctif. La version stable actuelle est 4.0.1. Le bulletin GitHub liste @budibase/server 3.38.1 comme dernière version npm concernée, mais les versions applicatives jusqu'à 3.49.x n'ont pas non plus le correctif.
Existe-t-il un score CVSS ?
Oui. Le bulletin GitHub classe la faille High avec un score CVSS v3.1 8,2. Le vecteur est CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:H. Le score décrit une attaque réseau sans privilèges, un impact faible sur l'intégrité et un impact élevé sur la disponibilité.
A-t-elle été exploitée dans la nature ?
Aucune exploitation n'est connue, et la CVE-2026-122247 n'est pas dans le catalogue KEV de la CISA au 2026-11-21. Le bulletin contient une preuve de concept fonctionnelle, donc un attaquant peut reproduire la requête sans écrire de nouveau code.
Références
- Bulletin GitHub GHSA-25qc-m4pw-2w8r : https://github.com/advisories/GHSA-25qc-m4pw-2w8r (vérifié le 21 novembre 2026)
- Enregistrement CVE-2026-122247 : https://www.cve.org/CVERecord?id=CVE-2026-122247 (vérifié le 21 novembre 2026)
- Commit de correction 362a7fe9 : https://github.com/Budibase/budibase/commit/362a7fe9aea594531ece1cf15be76cc00bfb88b9 (vérifié le 21 novembre 2026)
- Publication de Budibase 3.50.0 : https://github.com/Budibase/budibase/releases/tag/v3.50.0 (vérifié le 21 novembre 2026)
- Sources de Budibase 3.49.0, contrôleur : https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/controllers/global/users.ts (vérifié le 21 novembre 2026)
- Sources de Budibase 3.49.0, liste des points d'entrée publics : https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/index.ts (vérifié le 21 novembre 2026)
- Sources de Budibase 3.49.0, contrôle réservé au cloud : https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/middleware/cloudRestricted.ts (vérifié le 21 novembre 2026)
- Sources de Budibase 3.49.0, vérification de l'existence d'un utilisateur : https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/utilities/users.ts (vérifié le 21 novembre 2026)
- Dépôt Docker Hub, 2 340 514 téléchargements : https://hub.docker.com/r/budibase/budibase (vérifié le 21 novembre 2026)
- Dépôt Budibase, 28 428 étoiles : https://github.com/Budibase/budibase (vérifié le 21 novembre 2026)
- Catalogue des vulnérabilités exploitées de la CISA, version 2026.11.20 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 21 novembre 2026)