Budibase: confusión de tenant y creación de administradores globales (CVE-2026-122247)
Una solicitud no autenticada a una instancia autoalojada de Budibase puede crear una base de tenant y un administrador global; corregido en 3.50.0.
Resumen
- El punto de entrada de instalación
POST /api/global/users/initcomprueba los usuarios dentro de un tenant nombrado en el cuerpo de la solicitud. Un atacante nombra un tenant sin usar, así que la comprobación pasa después de la instalación. - Las instancias autoalojadas de Budibase anteriores a 3.50.0 están afectadas. La solicitud no necesita autenticación ni token CSRF.
- El aviso clasifica la falla como High, CVSS v3.1 8.2. El aviso incluye una prueba de concepto pública completa. No se conoce explotación y la CVE no está en el catálogo KEV de la CISA al 2026-11-21.
- Actualice a Budibase 3.50.0 o posterior. La versión actual es 4.0.1. Consulte "¿Cómo lo corrijo?" para la solución alternativa en el proxy.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El despliegue es autoalojado y funciona en modo de un solo tenant, así que
/api/system/environmentdevuelve"multiTenancy":false. - La aplicación Budibase ejecuta una versión anterior a 3.50.0.
- Un atacante puede alcanzar el punto de entrada HTTP de Budibase que publica la API del worker, normalmente en el puerto 10000.
- La instancia ya está instalada, así que existe la cuenta legítima de la primera instalación.
Un despliegue en la nube y una instancia autoalojada con multitenencia usan el mismo punto de entrada. La reproducción del aviso apunta a una instancia autoalojada de un solo tenant. En ese modo, la nueva comprobación de 3.50.0 exige una clave de API interna válida cuando la solicitud nombra un tenant distinto de default.
Budibase es una plataforma low-code para herramientas internas. Una instalación autoalojada ejecuta un worker y un servidor de aplicaciones, además de CouchDB. El worker expone la API de usuarios globales. CouchDB almacena una base global por tenant, llamada <tenantId>_global-db.
| Versión | Afectada | Primera versión corregida |
|---|---|---|
| 3.49.0 y anteriores | Sí | 3.50.0 |
| 3.50.0 y posteriores, incluida 4.0.1 | No | Corregida |
El aviso de GitHub enumera @budibase/server 3.38.1 y anteriores, porque 3.38.1 es la última versión publicada en npm. El commit de corrección no está en las etiquetas de código 3.44.0 y 3.49.0. Sí está en 3.50.0, así que los despliegues Docker y de código fuente hasta 3.49.x llevan la falla.
Compruebe el despliegue:
# Public environment endpoint, no authentication needed
curl -s https://budibase.example.com/api/system/environment

# The image tag of the running container
docker inspect budibase --format '{{.Config.Image}}'

# The worker package version inside the container
docker exec budibase sh -c "node -p \"require('/app/packages/worker/package.json').version\"" 2>/dev/null
Una respuesta con "multiTenancy":false y una versión anterior a 3.50.0 es la exposición. Si el worker no está publicado directamente, la configuración del proxy igualmente indica si /api/global/users/init es alcanzable desde redes no confiables.
¿Cómo lo corrijo?
Actualice Budibase a 3.50.0 o posterior. La versión estable actual es 4.0.1.
- Para Docker, descargue la imagen corregida y vuelva a crear el contenedor. Un simple reinicio conserva la imagen anterior.
- Para un despliegue desde el código fuente, actualice a la etiqueta 3.50.0 o posterior y recompile los servicios worker y de aplicación.
- Confirme la versión en ejecución tras la actualización con la comprobación de
docker inspectopackage.jsonde la sección "¿Estoy afectado?". - Si la actualización debe esperar, bloquee
POST /api/global/users/initen el proxy inverso o el balanceador de carga. El punto de entrada solo se necesita durante la primera instalación, así que una instancia ya instalada puede denegarlo.
Una segunda solución alternativa es colocar la instancia detrás de un proxy que autentique la API del worker. Eso reduce la exposición, pero el punto de entrada sigue siendo alcanzable para quien pase el proxy, así que no es una corrección.
¿Cuál es la causa raíz?
El punto de entrada de instalación confía en un identificador de tenant que aporta el llamante cuando comprueba si la instancia tiene usuarios. En un despliegue de un solo tenant, el único tenant legítimo es default, y la comprobación nunca lo impone.
El punto de entrada está registrado en tres listas de middleware. Esos registros son visibles en packages/worker/src/api/index.ts en la etiqueta 3.49.0: líneas 41 y 83 para las dos listas de rutas, y línea 129 para la lista CSRF.
- La lista de puntos de entrada públicos contiene
POST /api/global/users/init. - La lista sin tenant contiene la misma ruta.
- La lista sin CSRF se construye a partir de la lista pública.
La protección reservada a la nube está en packages/worker/src/middleware/cloudRestricted.ts (líneas 10 a 25). Comprueba una clave de API interna solo cuando la instancia no es autoalojada y el portal de cuentas está activado. En una instancia autoalojada, llama a next() sin comprobar nada.
Después, el controlador lee tenantId del cuerpo de la solicitud y ejecuta el manejador dentro de ese tenant:
// packages/worker/src/api/controllers/global/users.ts:230-251, 3.49.0
const { email, password, tenantId, ssoId, givenName, familyName } =
  ctx.request.body

await tenancy.doInTenant(tenantId, async () => {
  const userExists = await checkAnyUserExists()
  if (userExists) {
    ctx.throw(403, "You cannot initialise once an global user has been created.")
  }
  const finalUser = await userSdk.db.createAdminUser(email, tenantId, {
    password,
    ssoId,
    hashPassword,
    requirePassword,
    firstName: givenName,
    lastName: familyName,
  })
checkAnyUserExists() llama a tenancy.getGlobalDB(), que resuelve <tenantId>_global-db. Para cualquier nombre de tenant que invente el atacante, esa base está vacía, así que la comprobación pasa. El manejador crea entonces la base y un documento de administrador global dentro de ella.
El cuerpo de la solicitud también aporta el correo electrónico y la contraseña del nuevo administrador. La cuenta se marca como administradora global y como builder. La prueba de concepto del aviso capturó el intercambio completo contra Budibase 3.44.0-cloud.2 el 2026-09-02.
¿Cómo se explota?
- El atacante envía
POST /api/global/users/inita la API del worker. El cuerpo JSON contiene un correo electrónico, una contraseña y untenantIdsin usar. - El middleware de puntos de entrada públicos admite la solicitud sin sesión, y el middleware sin tenant deja el
tenantIddel cuerpo en su sitio. - El controlador abre el tenant nombrado por el atacante y llama a
checkAnyUserExists(). - La base
<tenantId>_global-dbdel tenant no existe o no tiene usuarios, así que la comprobación devuelve falso. - El controlador crea la base y un documento de usuario administrador global dentro de ella.
- El atacante repite la solicitud con un nombre de tenant nuevo en cada intento, creando un número ilimitado de bases y documentos de administrador.
El aviso publica la solicitud y la respuesta completas. Esta es la solicitud de su prueba de concepto, con los valores del atacante:
curl -s -i -X POST 'http://127.0.0.1:3014/api/global/users/init' \
  -H 'Content-Type: application/json' \
  -d '{"email":"pwn-f7poc@evil.test","password":"Pwned!2026#bb","tenantId":"f7poc"}'
El aviso registra una respuesta 200 OK con un nuevo identificador de usuario. Una solicitud que nombra default devuelve 403, porque ese tenant ya tiene un usuario. La diferencia entre las dos respuestas es la falla.
El administrador inyectado no puede iniciar sesión mientras la multitenencia siga desactivada, porque la ruta de inicio de sesión no dirige al tenant del atacante. El impacto demostrado es la escritura no autorizada, el agotamiento de recursos y las cuentas de administrador latentes.
¿Cómo se desarrolla el ataque?
Un POST no autenticado alcanza una ruta de instalación pública. La ruta comprueba un tenant que nombra el atacante, y la comprobación pasa porque ese tenant está vacío.
/api/global/users/init"] --> B["El punto de entrada público
admite la solicitud"] B --> C["El middleware sin tenant
conserva el tenantId del cuerpo"] C --> D["La comprobación busca usuarios
en el tenant del atacante"] D --> E["La base del tenant está vacía,
así que la comprobación pasa"] E --> F["Budibase crea un
administrador global"] F --> G["El atacante repite con
nuevos nombres de tenant"]
¿Qué puede hacer un atacante?
Un atacante no autenticado puede crear una base de CouchDB y un documento de usuario administrador global en una instancia autoalojada de Budibase de un solo tenant. Repetir la solicitud crea más bases y más documentos de administrador.
Todas las condiciones deben cumplirse:
- La instancia es autoalojada y de un solo tenant.
- La versión es anterior a 3.50.0.
- El atacante puede alcanzar la API del worker.
- El atacante puede nombrar un tenant sin usuarios, lo que vale para cualquier nombre sin usar.
El aviso describe tres consecuencias:
- Se omite el control que debe cerrar de forma permanente la primera instalación.
- Una primitiva de escritura persistente crea un número ilimitado de bases, lo que agota el almacenamiento de CouchDB y puede causar una denegación de servicio.
- Las cuentas de administrador latentes se vuelven utilizables si la multitenencia se activa más adelante.
El aviso no demuestra un inicio de sesión directo en la cuenta inyectada en una instancia de un solo tenant. Considere el impacto como creación no autorizada de datos, denegación de servicio y un problema latente de privilegios, no como acceso administrativo completo inmediato.
¿Por qué funciona la corrección?
La corrección rechaza la solicitud si no lleva una clave de API interna válida, cuando la instancia es multitenente o el cuerpo nombra un tenant distinto de default.
--- a/packages/worker/src/api/controllers/global/users.ts
+++ b/packages/worker/src/api/controllers/global/users.ts
@@ -230,6 +230,19 @@ export const adminUser = async (
   const { email, password, tenantId, ssoId, givenName, familyName } =
     ctx.request.body

+  if (
+    context.isMultiTenant() ||
+    (tenantId && tenantId !== constants.DEFAULT_TENANT_ID)
+  ) {
+    const apiKey = ctx.request.headers[constants.Header.API_KEY]
+    if (
+      typeof apiKey !== "string" ||
+      !backendCoreUtils.isValidInternalAPIKey(apiKey)
+    ) {
+      ctx.throw(403, "Unauthorized")
+    }
+  }
+
   await tenancy.doInTenant(tenantId, async () => {
En una instancia de un solo tenant, la única solicitud que puede pasar sin una clave de API interna es la que nombra default. Esa solicitud sigue llegando a la comprobación existente y devuelve 403 después de la instalación. Una solicitud que nombra un tenant elegido por el atacante ahora necesita una clave que un llamante no autenticado no tiene.
La comprobación se ejecuta antes de tenancy.doInTenant(), así que el tenant del atacante nunca se abre. La corrección también cubre las instancias multitenentes, donde cualquier nombre de tenant distinto del predeterminado exige la clave interna.
¿Cómo compruebo si estuve comprometido?
Busque bases de tenant, documentos de administrador y solicitudes de instalación que usted no haya creado.
Empiece por la lista de bases de CouchDB. Una instancia de Budibase de un solo tenant debe tener las bases internas esperadas y la base del tenant default. Cualquier otra base <name>_global-db es una pista.
curl -s "$COUCHDB_URL/_all_dbs" | grep '_global-db'
Después, revise el registro de acceso del worker. Busque solicitudes de instalación enviadas después de aprovisionar la instancia.
grep 'POST /api/global/users/init' /var/log/budibase/worker.log
Una solicitud con un tenantId distinto de default y una respuesta 200 demuestra que el punto de entrada creó un tenant. La prueba de concepto del aviso también muestra que la respuesta contiene un identificador de documento us_.
No se publican indicadores de compromiso del proveedor. Una solicitud fallida puede no dejar rastro más allá del registro de acceso. Una solicitud correcta crea una base que parece un tenant legítimo hasta que la compara con sus registros.
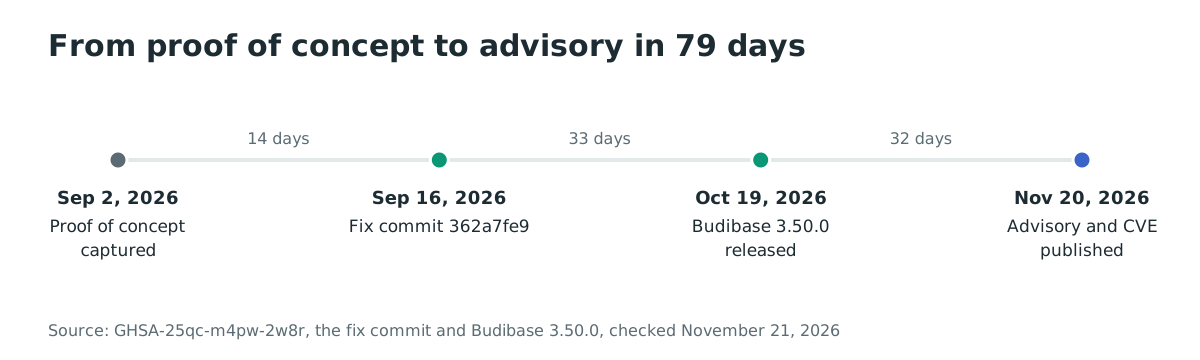
Cronología
- 2026-09-02: se captura la prueba de concepto del aviso contra Budibase 3.44.0-cloud.2.
- 2026-09-16: el commit de corrección
362a7fe9añade la comprobación de la clave de API interna. - 2026-10-19: se publica Budibase 3.50.0 con la corrección.
- 2026-11-20: se publican el aviso de GitHub y CVE-2026-122247.
Preguntas frecuentes
¿Está afectada una instancia de Budibase alojada en la nube?
La reproducción del aviso apunta a una instancia autoalojada de un solo tenant. Budibase Cloud funciona con multitenencia, donde las versiones corregidas exigen una clave de API interna para un tenant distinto del predeterminado. Si usa una versión anterior, actualice de todos modos.
¿Puede el atacante iniciar sesión con la cuenta que crea?
No directamente en una instancia de un solo tenant. La ruta de inicio de sesión no dirige al tenant del atacante mientras la multitenencia siga desactivada. El aviso describe la cuenta como un administrador latente que se vuelve utilizable si la multitenencia se activa más adelante.
¿El punto de entrada sigue existiendo después de la instalación?
Sí. La corrección no elimina el punto de entrada. Exige una clave de API interna para cualquier solicitud que nombre un tenant distinto de default, y la comprobación existente sigue bloqueando una segunda instalación de default.
¿Cuál es la versión corregida?
Budibase 3.50.0 es la primera versión con la corrección. La versión estable actual es 4.0.1. El aviso de GitHub enumera @budibase/server 3.38.1 como la última versión npm afectada. Sin embargo, las versiones de la aplicación hasta 3.49.x tampoco tienen la corrección.
¿Hay una puntuación CVSS?
Sí. El aviso de GitHub clasifica la falla como High con una puntuación CVSS v3.1 8.2. El vector es CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:H. La puntuación describe un ataque de red sin privilegios, impacto bajo en la integridad e impacto alto en la disponibilidad.
¿Se ha explotado en entornos reales?
No se conoce explotación, y CVE-2026-122247 no está en el catálogo KEV de la CISA al 2026-11-21. El aviso incluye una prueba de concepto funcional, así que un atacante puede reproducir la solicitud sin escribir código nuevo.
Referencias
- Aviso de GitHub GHSA-25qc-m4pw-2w8r: https://github.com/advisories/GHSA-25qc-m4pw-2w8r (verificado el 21 de noviembre de 2026)
- Registro de CVE-2026-122247: https://www.cve.org/CVERecord?id=CVE-2026-122247 (verificado el 21 de noviembre de 2026)
- Commit de corrección 362a7fe9: https://github.com/Budibase/budibase/commit/362a7fe9aea594531ece1cf15be76cc00bfb88b9 (verificado el 21 de noviembre de 2026)
- Publicación de Budibase 3.50.0: https://github.com/Budibase/budibase/releases/tag/v3.50.0 (verificado el 21 de noviembre de 2026)
- Código de Budibase 3.49.0, controlador: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/controllers/global/users.ts (verificado el 21 de noviembre de 2026)
- Código de Budibase 3.49.0, lista de puntos de entrada públicos: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/api/index.ts (verificado el 21 de noviembre de 2026)
- Código de Budibase 3.49.0, protección reservada a la nube: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/middleware/cloudRestricted.ts (verificado el 21 de noviembre de 2026)
- Código de Budibase 3.49.0, comprobación de existencia de usuario: https://github.com/Budibase/budibase/blob/v3.49.0/packages/worker/src/utilities/users.ts (verificado el 21 de noviembre de 2026)
- Repositorio de Docker Hub, 2,340,514 descargas: https://hub.docker.com/r/budibase/budibase (verificado el 21 de noviembre de 2026)
- Repositorio de Budibase, 28,428 estrellas: https://github.com/Budibase/budibase (verificado el 21 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas de la CISA, versión 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (verificado el 21 de noviembre de 2026)